2024년, 제재는 범위와 전략 면에서 변화를 보였는데, 이는 고조되는 지정학적 긴장에 대응해 불법 온체인 활동이 더욱 광범위하게 진화한 것을 반영한 것이다. 제재 대상 기관들이 가상자산 와 같은 대체 금융 채널로 눈을 돌리자, 미국 재무부 산하 해외자산통제국(OFAC)은 전통적인 은행 시스템을 넘어 제재 대상 국가들을 지탱하는 금융 인프라를 해체하기 위한 노력을 강화했다. 미국과 그 동맹국들은 러시아의 전시 경제를 계속해서 겨냥하는 한편, 이란의 이슬람 혁명수비대 (IRGC)에 대한 조치를 강화함으로써 국가가 지원하는 자금 조달을 억제하겠다는 의지를 더욱 확고히 했다.
제재 대상 관할구역 및 단체들은 2024년에 158억 달러 규모의 ‘ 가상자산 ’를 수령했으며, 이는 전체 불법 가상자산 거래의 약 39%를 차지했다. OFAC은 총 13건의 제재 대상 지정을 발표했는데, 여기에는 가상자산 주소가 포함되었다. 이는 2023년보다 소폭 감소한 수치이지만, 지난 7년 동안 두 번째로 많은 수치이다.
지난 몇 년과 달리, 아래에서 볼 수 있듯이 2024년 말 기준 제재 대상 관할 구역이 개별 기관에 비해 제재 관련 전체 활동에서 사상 최대 비중을 차지하며, 금액 기준으로 약 60%를 차지했습니다.
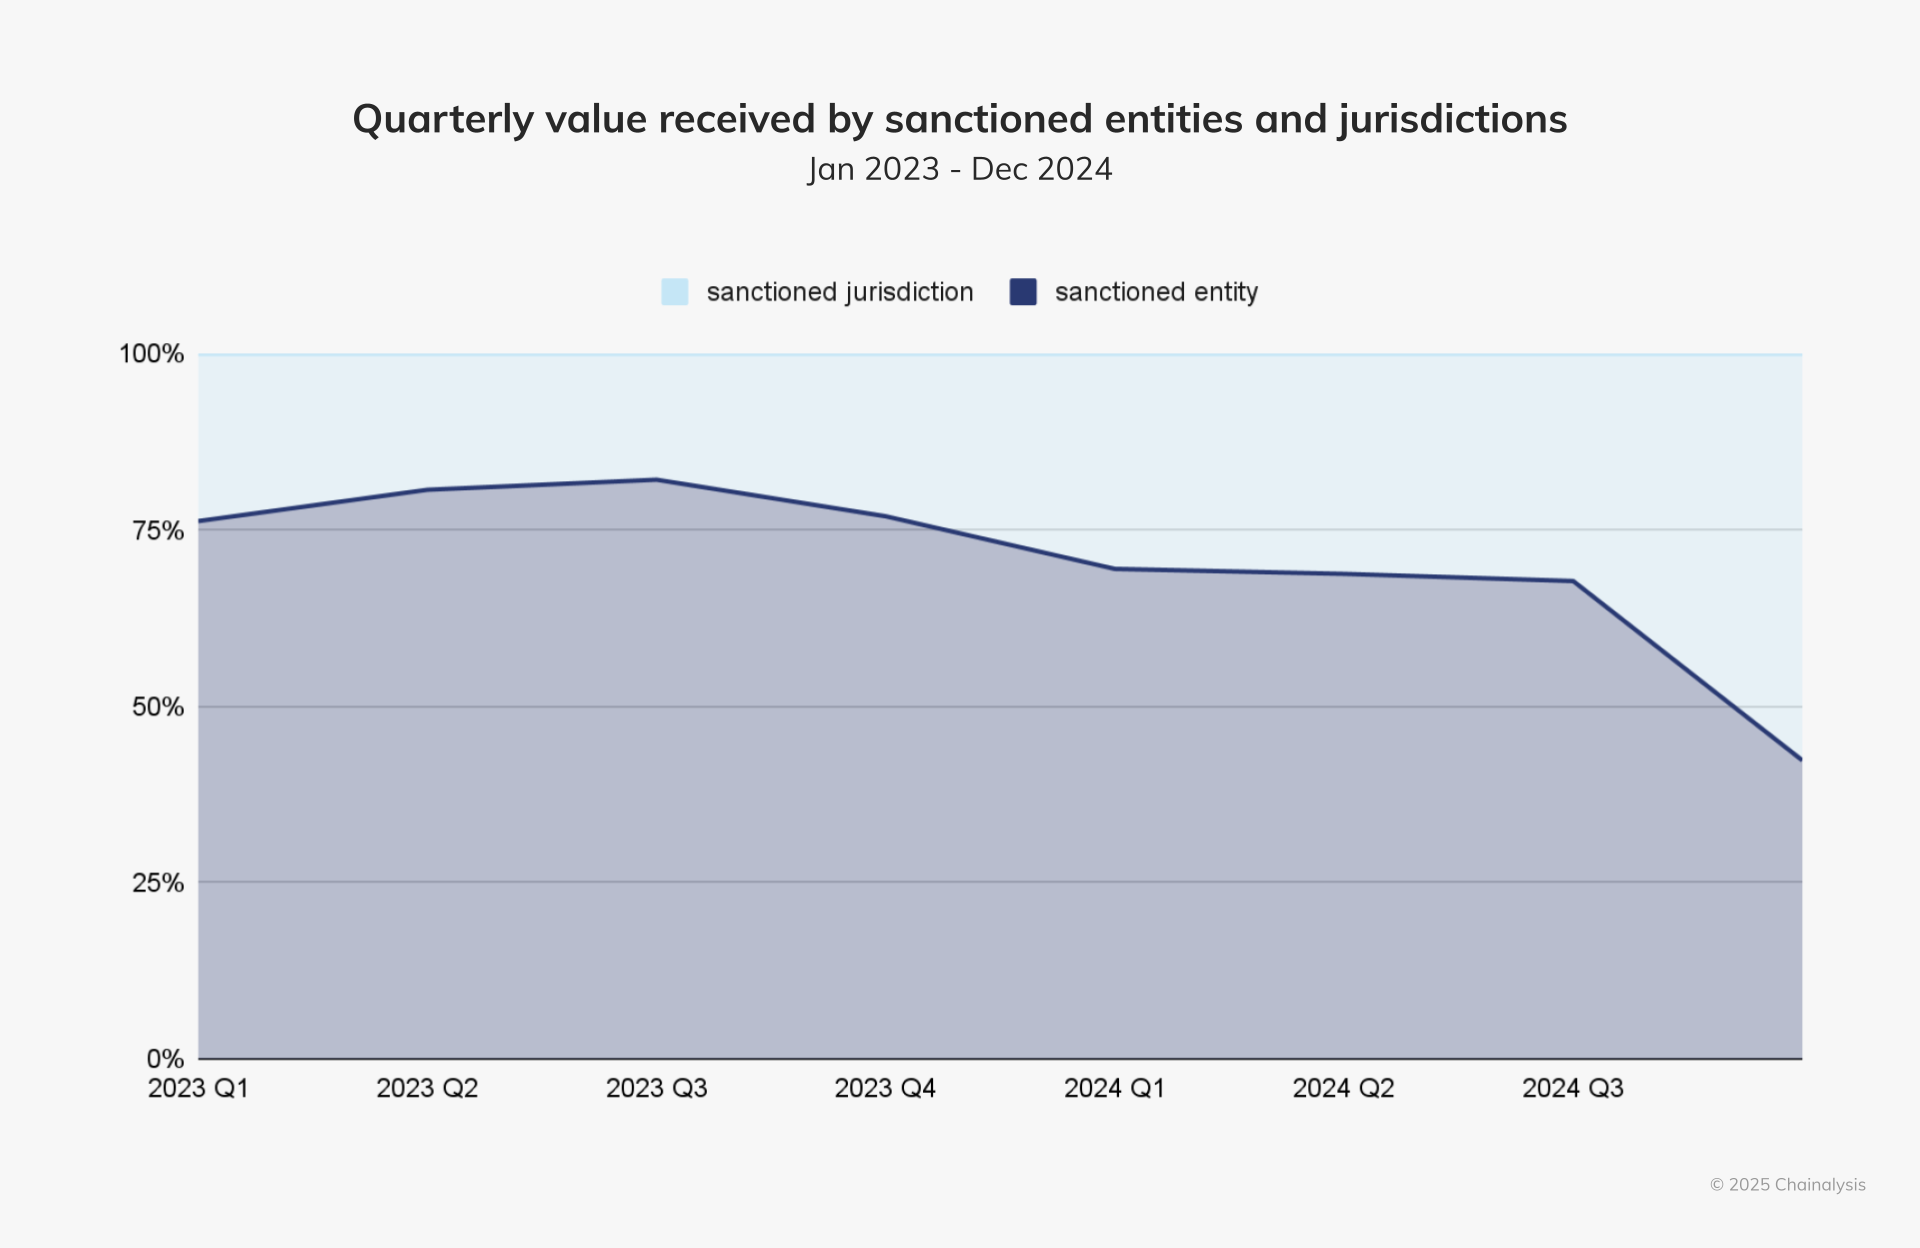
이러한 변화는 주로 이란에서 중앙화된 거래소( 가상자산)의 이용이 증가함에 따라 촉발되었습니다. 아래에서 더 자세히 살펴보겠지만, 이란의 중앙화된 거래소(CEX)는 이용량과 자금 유출이 급증했으며, 거래 패턴을 통해 자본 유출이 이루어지고 있음을 알 수 있습니다. 이는 제재 대상 지역의 주민들이 제한적인 경제 환경에서 대안 시스템으로 암호화폐( 가상자산 )를 활용하는 더 광범위한 추세를 반영합니다.
2024년 제재 조치는 핵심 금융 네트워크를 겨냥하고 있다
2024년, OFAC의 ‘ 가상자산 ’ 관련 제재는 주로 개인과 소규모 집단을 대상으로 하던 것에서 벗어나, 불법 활동을 뒷받침하는 금융 인프라를 직접 겨냥하게 되었습니다. ‘ 가상자산 ’와 관련된 새로운 제재 조치는 줄어들었으나, 제재 대상 기관들의 금융 활동 규모는 여전히 상당했습니다.
아래 차트에서는 행정명령(EO) 및 제재 프로그램별로 분류하여, OFAC의 ‘ 가상자산 ’ 관련 제재의 구성이 시간이 지남에 따라 어떻게 변화해 왔는지 확인할 수 있습니다.
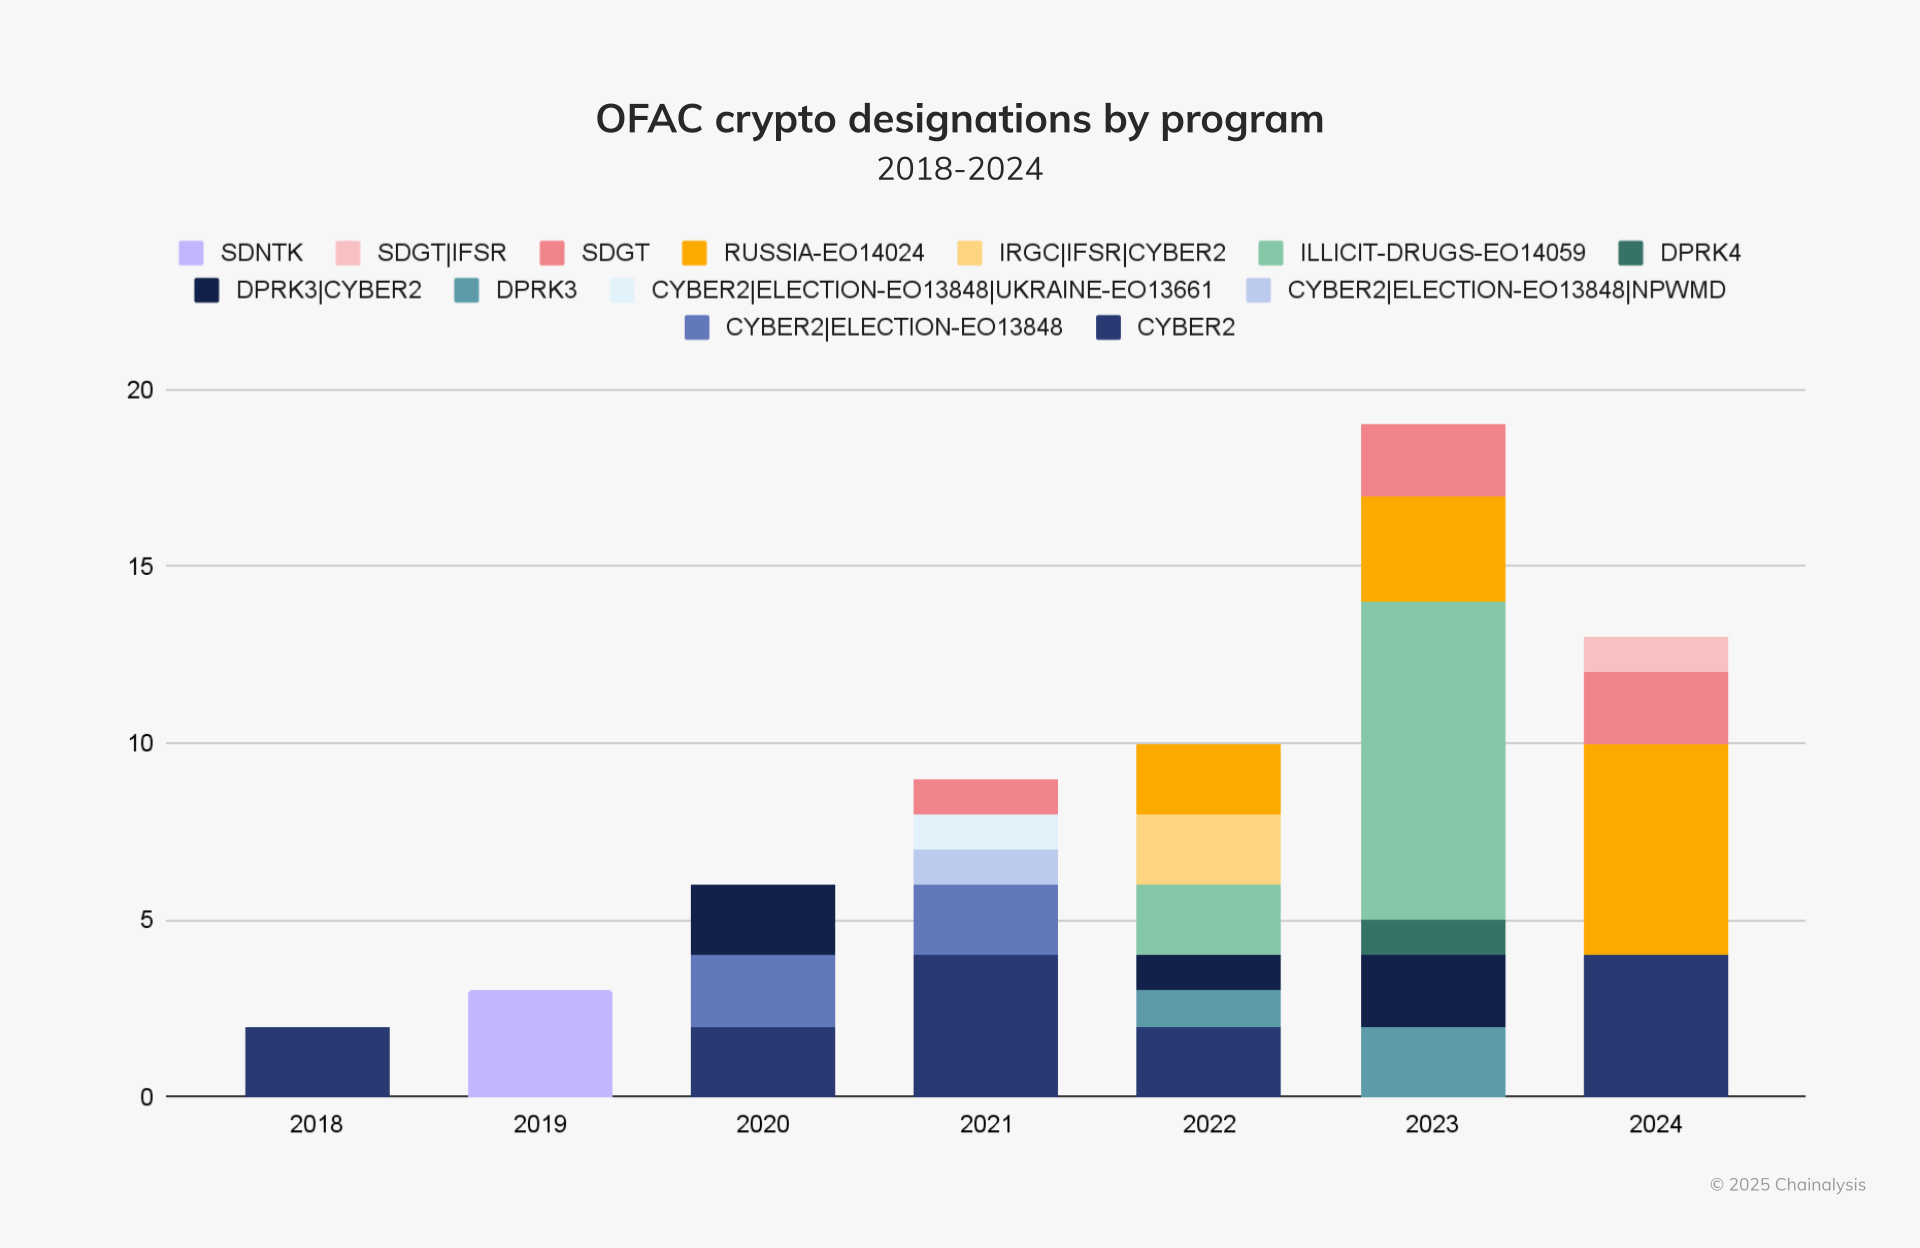
이러한 초점은 ‘러시아 연방 정부의 특정 유해 해외 활동’에 관한 행정명령(EO) 14024의 활용이 증가한 데서 가장 뚜렷하게 드러났는데, 이는 미국과 동맹국들이 러시아의 금융 인프라를 약화시키기 위한 노력을 강화함에 따라 ‘ 가상자산 ’와 관련된 제재의 주된 수단이 되었다. 제재 노력은 주로 제재 회피, 사이버 범죄, 군사 조달을 조장하는 네트워크에 집중되었다.
러시아의 ‘ 가상자산 ’ 활동을 겨냥한 주요 조치들
2024년, 서방 기관들은 러시아의 전쟁 경제, 불법 사이버 활동, 조직범죄 네트워크를 지원하는 데 핵심적인 역할을 한 러시아 관련 ‘ 가상자산 ’ 단체들을 대상으로 일련의 대대적인 단속을 전개했다.
2024년 8월 23일
OFAC은 우크라이나 내 러시아군에 드론을 공급하는 러시아 무인기 개발업체인 KB Vostok OOO를, 러시아의 군사 공급망을 지원하는 약 400개 기관을 대상으로 한 광범위한 조치의 일환으로 제재했다. 올해 초 제재 대상에 올랐으며 온체인 활동 흔적이 상대적으로 적은 또 다른 무인기 개발업체인 OKO Design Bureau와 마찬가지로, KB Vostok도 가상자산 을 통해 기부금을 모금했으며, 가상자산 을 이용해 무인기 판매를 주선한 것으로 보인다.
당사의 온체인 분석 결과, KB 보스토크의 제재 대상 주소와 이루어진 24건의 거래 중 16건이 KB 보스토크의 단일 거래 상대방에 의해 이루어진 것으로 나타났으며, 이체 금액은 해당 업체의 ‘스칼펠(Scalpel)’ 무인기 가격과 거의 일치하는 것으로 확인되었습니다. 이 거래 상대방은 약 4,000만 달러 규모의 송금을 처리했으며, 제재 대상인 러시아 거래소 가란텍스(Garantex)의 여러 입금 주소를 사용했는데, 가란텍스는 1억 달러 이상의 가상자산 거래를 처리한 바 있어 러시아 군수 조달 네트워크가 연루되었을 가능성이 시사됩니다.
2024년 9월 19일
독일 연방범죄수사국(BKA) 은 ‘오퍼레이션 파이널 익스체인지(Operation Final Exchange)’ 작전을 통해 47개 러시아어권 ‘노-KYC’ 가상자산 거래소의 인프라를 압수했다. 고객 신원 확인(KYC) 절차가 없었던 이 플랫폼들은 랜섬웨어 몸값 지불, 다크넷 거래, 제재 회피 등에 악용되었다.
해당 플랫폼에 대한 분석 결과, 광범위한 불법 활동이 드러났습니다. 많은 플랫폼이 다크넷 마켓, 탈취된 자금, 제재 대상 기관으로부터 상당한 자금을 유입받았으며, 이는 해당 플랫폼들이 사이버 범죄 생태계에 깊이 연루되어 있음을 보여줍니다. 또한 이러한 서비스들은 러시아 국민들이 제재를 회피할 수 있도록 지원하며, 제재 대상인 러시아 은행들과의 입출금 경로를 제공했습니다. 독일 소재 서버를 사용했음에도 불구하고, 해당 거래소들은 주로 러시아 사용자를 대상으로 했으며, 기본 언어 설정이 러시아어로 되어 있고, 스베르방크(Sberbank)와 같은 제재 대상 은행과 연계된 법정화폐 거래 옵션을 제공했습니다.
2024년 9월 26일
OFAC은 러시아에 기반을 둔 ‘ 가상자산 ’ 거래소인 크립텍스(Cryptex )와 그 운영자인 세르게이 세르게예비치 이바노프(Sergey Sergeevich Ivanov)를 사기 조직, 랜섬웨어, 다크넷 시장과 관련된 자금 세탁 혐의로 제재했다. 크립텍스는 2018년 이후 58억 8천만 달러 이상의 거래를 처리하며 불법 행위자들의 금융 중개자 역할을 해왔다. 이와 동시에, FinCEN은 10억 달러 이상의 거래를 처리한 신원 확인(KYC) 절차가 없는 거래소 PM2BTC를 ‘러시아 자금 세탁 방지법(Combating Russian Money Laundering Act)’에 따라 주요 자금 세탁 우려 대상으로 지정했다. 이러한 제재는 사이버 범죄의 재정적 조력자들을 해체하기 위해 미국과 유럽 당국이 공동으로 전개한 광범위한 협력 작전인 ‘오퍼레이션 엔드게임(Operation Endgame)’의 일환이었다. 네덜란드와 미국 법 집행 기관은 관련 도메인과 인프라를 압수했으며, 미국 국무부는 이바노프의 체포로 이어지는 정보 제공자에게 1,000만 달러의 현상금을 걸었다. 또한 네덜란드 법 집행 기관은 체이널리시스 테더의 지원을 받아 700만 유로 상당의 자금을 압수했다.
Cryptex, PM2BTC, 그리고 이바노프가 운영하며 주로 사기 상점을 대상으로 했던 결제 처리 업체인 UAPS는 랜섬웨어 그룹과 사기 상점을 포함한 사이버 범죄자들을 위해 수십억 규모의 거래를 처리했습니다. 당사의 온체인 분석에 따르면, 2024년 한 해 동안만 해도 UAPS는 Cryptex에 9,700만 달러 이상을 유입시킨 것으로 나타나, 양사 간의 긴밀한 재정적 유대 관계를 입증하고 있습니다.
2024년 12월 4일
영국 국가범죄청(NCA)은 ‘오퍼레이션 디스태빌라이즈(Operation Destabilise)’ 작전을 통해 수십억 달러 규모의 러시아어권 자금세탁 조직을 해체했으며, 이 작전을 통해 84명이 체포되고 2,000만 유로 이상의 현금 및 가상자산 이 압수되었다. ‘스마트 ( Smart )’와 ‘TGR’로 알려진 이 조직들은 러시아 엘리트층, 사이버 범죄자, 조직범죄 집단을 위해 자금을 세탁해 왔다.
이번 작전은 영국, EU, 미국의 기관들이 참여한 국제적 협력의 일환으로, OFAC, DEA, FBI 등이 포함되었습니다. 이번 단속의 일환으로, OFAC은 TGR과 연관된 4개 단체와 5명의 개인에 대해 제재를 가했는데, 여기에는 영국, 아랍에미리트(UAE), 태국, 미국의 기업 구조를 통해 불법 거래를 조장한 TGR 설립자 조지 로시(George Rossi)와 그의 동료들이 포함되었습니다. 또한 OFAC은 TGR 구성원들과 연계된 1,000개 이상의 비트코인( 가상자산 ) 지갑을 확인했으며, 이 중에는 제재 대상자인 카지 무라트 달가토비치 마고메도프(Khadzhi Murat Dalgatovich Magomedov)가 소유한 지갑도 포함되어 있었는데, 이 지갑을 통해 2억 달러 이상의 불법 자금이 처리된 것으로 나타났습니다.
스마트와 TGR은 30개국에서 활동하며, 현금-가상자산 교환을 통해 불법 자금을 이동시키고 랜섬웨어 대금 지급, 제재 회피, 마약 밀매를 조장했다. 특히 NCA에 따르면, 스마트는 러시아의 첩보 활동에 직접 자금을 지원했으며 류크(Ryuk) 랜섬웨어 그룹을 위해 자금 세탁을 했다.
러시아어권 비KYC 거래소들이 계속 운영되고 있다
주요 업체들을 타격한 단속 조치에도 불구하고, 새로운 비신원확인(no-KYC) 거래소들이 계속해서 등장하고 있으며, 이는 대개 이전에 해체된 서비스의 브랜드를 변경한 형태로 나타납니다.

KYC 미적용 거래소 중 운영 중인 곳의 수는, 폐쇄된 거래소들이 남긴 공백을 소규모 신생 거래소나 브랜드명을 변경한 거래소들이 메우면서 증가했으나, 전반적인 자금 유입은 미국과 국제 사회의 제재 조치가 미친 파급 효과를 반영해 감소했다.
이러한 플랫폼들은 러시아어로 운영되며 제재 대상인 러시아 은행들에 서비스를 제공하고 있지만, 법인 설립이나 등록 관련 정보가 종종 누락되어 있어 실제 관할권을 파악하기 어렵다는 점을 유의해야 합니다.
단속 기관들이 이러한 네트워크에 대한 이해를 높여감에 따라, 추가적인 단속을 통해 사이버 범죄, 마약 밀매 및 제재 대상 국가의 활동을 뒷받침하는 자금 흐름을 억제할 가능성이 높습니다. 다음과 같은 업계 전반의 통제 수단과 도구는 체이널리시스 이러한 도구를 통해 생태계 참여자들은 자신의 노출 위험을 실시간으로 모니터링할 수 있게 되어, 불법 자금이 합법적인 금융 시스템에 유입되는 것을 방지하는 데 도움이 될 것입니다.
제재 대상 국가들은 다음과 같은 대체 결제 경로를 주목하고 있다. 가상자산
서방의 제재가 강화됨에 따라, 제재 대상국들은 무역을 유지하고 자본을 조달하기 위해 암호화폐와 대안 금융 시스템으로 눈을 돌리고 있다. 특히 러시아와 이란은 미국 달러(USD)와 기존 은행 네트워크를 벗어난 결제 체계를 구축하기 위해 브라질, 러시아, 인도, 중국, 남아프리카공화국으로 구성된 브릭스(BRICS) 국가들과의 금융 유대를 강화해 왔다. 브릭스 회원국들은 공동 디지털 화폐 도입 가능성을 모색해 온 반면, 러시아는 중국 및 인도와의 무역 결제를 미국 달러 대신 스테이블코인과 중앙은행 디지털 화폐(CBDC)를 통해 진행하도록 추진해 왔다.
서방의 제재로 인한 재정적 압박이 가중되는 가운데, 러시아는 지난 가을 비트코인( 가상자산 ) 채굴을 합법화하고 국제 결제 시 비트코인( 가상자산 ) 사용을 허용하는 법안을 제정했다. 이는 비트코인( 가상자산)을 전면 금지했던 기존의 입장과는 확연히 다른 변화다. 이러한 전략적 정책 전환은 서방 제재로 인한 재정적 압박을 완화하고, 암호화폐를 활용한 글로벌 무역을 가능하게 하는 것을 목표로 한다.
러시아는 국내 가상자산 결제에 대한 금지 조치를 유지하고 있음에도 불구하고, 당사의 ‘글로벌 가상자산 도입 지수’에서 여전히 상위권을 차지하는 국가 중 하나입니다. 관련 법안이 제정되기 전부터 로스뱅크(Rosbank)와 같은 은행들은 가상자산 기반의 국경 간 거래를 시범 운영하기 시작했습니다. 현재 러시아 중앙은행은 규제 감독 하에 가상자산 를 국내 금융 시스템에 통합하기 위한 노력을 주도하고 있습니다.
제재 대상 관할권 내에서의 합법적인 가상자산 활동 평가
제재 대상 관할 구역에서 ‘ 가상자산 ’의 사용은 국가가 통제하는 불법 자금 조달과 연관될 수 있지만, 동시에 억압적인 정권 하에서 경제적 어려움을 겪는 일반 시민들에게는 중요한 재정적 생명줄이기도 합니다. 해당 지역의 많은 개인과 기업은 자산을 보존하고, 자금을 국경 너머로 이동시키며, 정부가 부과한 금융 통제를 회피하기 위해 ‘ 가상자산 ’에 의존하고 있습니다. 이는 우리가 이란에서 확인한 적응 양상이며, 이에 대해서는 아래에서 자세히 살펴보겠습니다.
규제적 관점에서 볼 때, 국가 주도의 제재 회피와 개인적 사용 간의 구분은 별다른 영향을 미치지 않는다. 광범위한 제재 조항은 의도와 무관하게 미국인 및 미국 법인과 제재 대상 관할 구역 내의 개인·단체 간의 거의 모든 금융 거래를 금지하고 있기 때문이다. 그러나 이러한 경제에 미치는 ‘ 가상자산 ’의 광범위한 영향을 고려할 때, 개인과 기업이 종종 불법적인 의도 없이 ‘ 가상자산 ’에 의존한다는 점을 인식하는 것이 중요하며, 이는 금융 규제 집행과 인도적 고려 사항 간의 상충 관계를 보여준다.
컴플라이언스 또한, 탈중앙화 플랫폼은 제재에도 불구하고 계속 운영되고 있어 집행 노력을 복잡하게 만들고 있습니다. 전통적인 금융 기관과 달리 이러한 네트워크는 쉽게 압수하거나 폐쇄할 수 없기 때문에, 컴플라이언스 에 대한 보다 광범위한 생태계 차원의 접근 방식이 필요합니다. 집행이 지속됨에 따라, 정부 간 협력 및 체이널리시스, 그리고 가상자산 서비스 제공자 간의 협력을 통해 제재 위험을 종합적으로 다루는 것은, 가상자산 에 대한 합법적인 접근을 보장하면서 불법 금융 위험을 관리하는 데 있어 매우 중요할 것입니다.
토네이도 캐시, 제재와 법적 조치 속에서도 버티고 있다
앞서 지적한 바와 같이, ‘ 가상자산 ’ 믹서인 토네이도 캐시(Tornado Cash)는 규제 당국이 탈중앙화 플랫폼에 대한 제재를 집행하는 데 직면한 어려움을 보여주는 대표적인 사례입니다. OFAC의 제재, 법적 조치, 개발자들의 체포에도 불구하고 토네이도 캐시는 여전히 불법 거래를 처리하고 있습니다.
2022년, 주로 북한의 라자루스 그룹과 관련된 4억 5,500만 달러 이상의 탈취 자금을 세탁하는 데 가담한 혐의로 OFAC의 제재를 받았음에도 불구하고, 이 플랫폼의 핵심 인프라를 폐쇄하는 것은 어려운 것으로 드러났다. 2023년 8월, 미국 검찰은 토네이도 캐시(Tornado Cash)의 공동 설립자 로만 세메노프(Roman Semenov )를 자금 세탁 공모 및 제재 위반 혐의로 기소했다. 한편, 네덜란드 당국은 2024년 또 다른 공동 설립자인 알렉세이 페르체프(Alexey Pertsev) 에게 유죄 판결을 내리고 5년 이상의 징역형을 선고했다.
토네이도 캐시(Tornado Cash)의 중앙 집중식 웹 기반 인터페이스가 중단되었을 때 거래량은 당초 90% 가까이 감소했으나, 탈중앙화된 스마트 계약 덕분에 운영을 지속할 수 있었습니다. 2024년에는 유입액이 전년 대비 108% 급증하며, 우리가 작년 ‘ 가상자산 범죄 보고서’에서 처음 확인했던 반등 추세가 이어졌습니다.

자금 유입이 아직 제재 이전 수준으로 회복되지는 않았지만, 토네이도 캐시는 여전히 매달 수억 달러 규모의 거래를 처리하고 있다.
도난 자금이 토네이도 캐시의 부활을 이끌고 있다
2024년 토네이도 캐시(Tornado Cash) 사용량 증가는 주로 도난 자금이 주도한 것으로, 아래에서 볼 수 있듯이 도난 자금은 3년 만에 최고치를 기록하며 총 유입액의 24.4%를 차지했습니다.

이러한 자금 유입을 촉발한 가장 중요한 사건 중 하나는 ‘HECO 브리지’ 해킹 사건이었는데, 해커들은 범죄 수익금을 세탁하기 위해 토네이도 캐시(Tornado Cash)를 통해 1억 4,500만 달러 상당의 이더리움(ETH)을 유입시켰다.
2019년 이후, 우리는 토네이도 캐시(Tornado Cash)를 통해 처리된 자금의 25% 이상을 불법 활동과 연관 지어 확인했으며, 라자루스 그룹(Lazarus Group)이 가장 많은 자금을 이용한 사용자 중 하나였습니다. 이 플랫폼이 도난 자금 세탁에 부인할 수 없는 주요 역할을 해왔음에도 불구하고, 토네이도 캐시와 같은 토르( 가상자산 ) 믹서는 오로지 범죄 활동만을 위한 도구가 아니라는 점을 고려하는 것이 중요합니다. 예를 들어, 이더리움 공동 창립자인 비탈릭 부테린은 2022년 러시아의 전면 침공 이후 우크라이나에 기부금을 익명으로 전달하기 위해 토네이도 캐시를 사용했다고 공개적으로 밝힌 바 있으며, 이는 이러한 서비스가 합법적인 맥락에서 금융 개인정보 보호를 위해 활용될 수도 있음을 보여줍니다.
분산형 플랫폼은 집행 측면에서 독특한 과제를 제기한다
압수되거나 폐쇄될 수 있는 중앙 집중식 서비스와 달리, 토네이도 캐시는 탈중앙화된 블록체인 네트워크상의 스마트 계약을 통해 운영되므로 단속이 훨씬 더 어렵습니다. 블록체인의 투명성 덕분에 당국은 불법 자금 흐름을 추적할 수 있지만, 규제 당국이 탈중앙화된 인프라를 실제로 해체할 수 있는 권한은 제한적입니다. 2024년 11월 26일, 미국 법원은 OFAC이 토네이도 캐시의 스마트 계약 주소에 제재를 가한 것이 권한을 초과한 조치라고 판결했다. 이 판결은 디파이(DeFi) 프로토콜에 대한 집행의 한계에 대한 더 광범위한 의문을 제기하며, 프로토콜 및 서비스 수준에서 국제적 협력과 강력한 자금세탁방지( 컴플라이언스 ) 조치의 필요성을 시사한다. 업계는 지난 몇 년간 자금세탁방지( 컴플라이언스 ) 분야에서 확실히 진전을 이루었으며, 이에 대해서는 아래에서 자세히 살펴보겠다.
토네이도 캐시(Tornado Cash) 사건은 탈중앙화 프로토콜에서 혁신, 금융 개인정보 보호, 그리고 자금 세탁 방지( 컴플라이언스 ) 사이의 미묘한 균형을 잘 보여줍니다. 디파이(DeFi)가 전 세계적으로 확대됨에 따라, 개발자들은 개인정보 보호를 위한 정당한 사용 사례를 유지하면서도 불법 활동을 방지할 수 있는 안전장치를 마련해야 한다는 점점 더 커지는 압박을 헤쳐 나가야 합니다. 탈중앙화와 개인정보 보호라는 핵심 가치를 훼손하지 않으면서 동시에 자금 세탁 방지( 컴플라이언스 )를 보장하는 것은, 탈중앙화 기술을 기반으로 한 업계가 직면한 가장 중요한 과제입니다. 규제 당국의 기대가 변화함에 따라, 자금 세탁 방지( 선제적 ) 모니터링 및 위험 완화 조치는 필수적입니다. 체이널리시스 는 이러한 과제를 실시간으로 해결하는 데 도움이 되는 솔루션을 제공합니다.
가상자산 지정학적 긴장 속에서 이란의 자본 유출을 조장한다
1979년 테헤란 주재 미국 대사관 점거 사건 이후, 미국은 이란에 광범위한 금융 제재를 가해 왔다. 제재에도 불구하고, 국제 금융 시스템이 제공하는 안정성과 유동성 때문에 이란에게 있어 국제 금융 시스템에 대한 접근은 여전히 가장 중요한 문제다. 이란과 같이 자국 통화가 변동성이 크고 평가절하된 국가에서는, 글로벌 은행과 거래할 수 없다는 점이 금융 활동의 유연성을 심각하게 제한하여 개인과 기업들이 대안을 모색하도록 만들고 있다.
2024년에는 정부에 대한 불신이 고조되고 지정학적 불안정이 지속되면서, 이란의 서비스 부문이 제재 관련 가상자산 활동에서 훨씬 더 큰 비중을 차지했다.
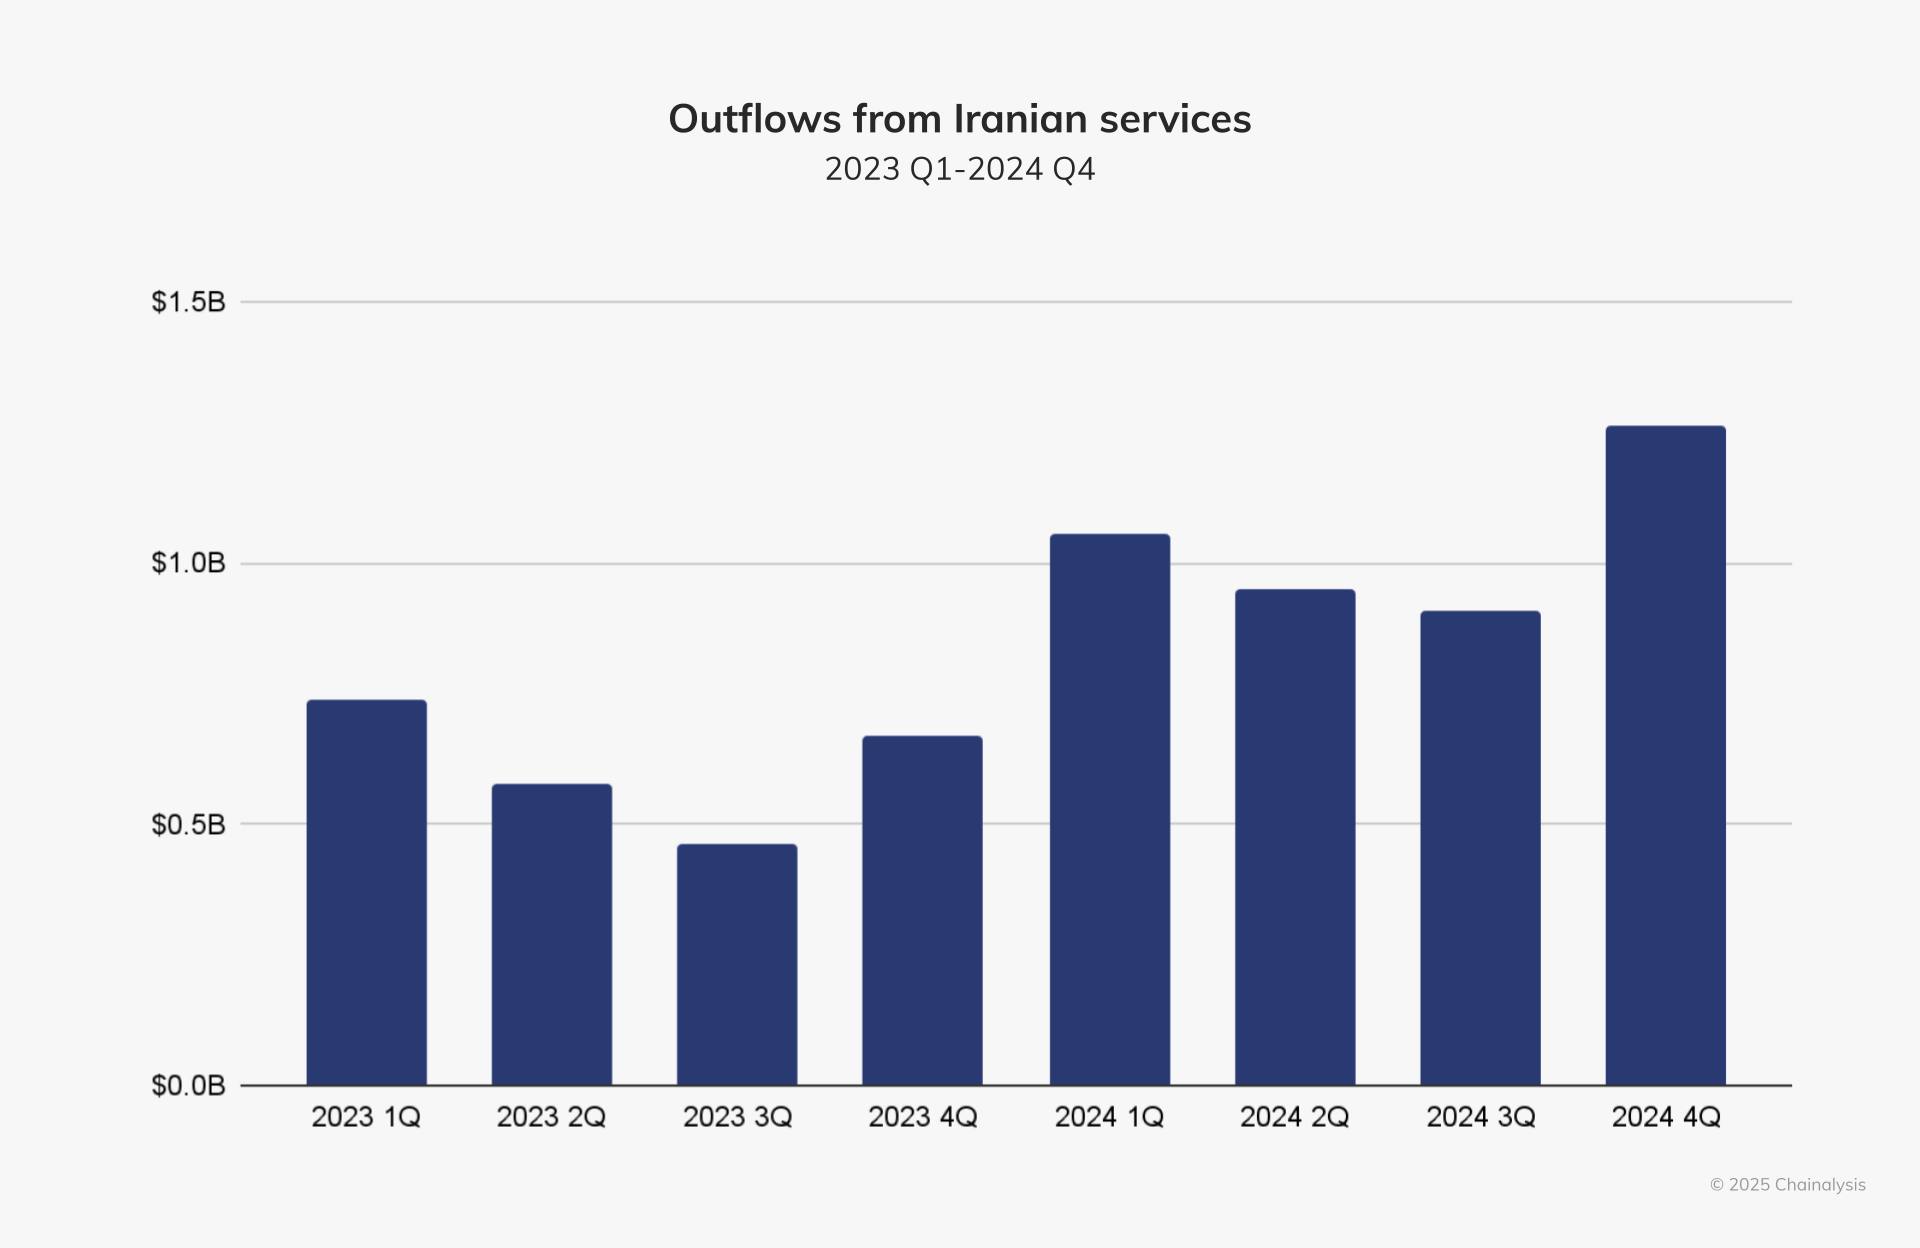
2024년에는 자금 유출액이 41억 8천만 달러로 급증했으며, 이는 전년 대비 약 70% 증가한 수치다.
이 지역에서 비트코인( 가상자산 )의 채택은 주로 제재 회피라는 관점에서 바라보이는 경우가 많지만, 이는 동시에 글로벌 은행 시스템에서 고립된 경제권에서 신뢰할 수 있는 금융 수단에 대한 근본적인 필요성을 더 폭넓게 반영한 것이기도 하다.
정부의 통제와 자본 유출
이란 정부는 암호화폐( 가상자산 ) 인프라를 포함해 국내 금융 시스템에 대해 광범위한 통제권을 행사하고 있다. 이러한 현실은 2024년 12월, 이란 리알(IRR) 의 가치가 사상 최대 폭으로 하락하자 당국이 이란 내 거래소에서의 인출을 갑작스럽게 중단했을 때 특히 뚜렷하게 드러났다. 이 조치는 인플레이션이 40~50% 선을 맴돌고 리알화 가치가 계속 하락세를 보이는 가운데, 자본 유출을 막기 위해 정부가 마음대로 자금 유출을 제한할 수 있는 능력을 보여주었다. 2018년 미국이 JCPOA에서 탈퇴하고 이란산 원유에 제재를 가한 이후, 이란 리알의 가치는 약 90%나 하락했으며, 2023년과 2024년 긴장이 고조되면서 평가절하 속도가 더욱 가속화되었다.
많은 이란인들에게 가상자산 은 대안적인 금융 시스템을 상징하며, 이란 내 가상자산 거래소의 이용이 증가하는 것은 더 많은 개인과 기관이 자산을 보호하고 금융 제재를 회피하기 위해 가상자산 에 의존하고 있음을 시사합니다. 이러한 자금 유출을 면밀히 분석해 보면, 이는 반드시 불법 금융이나 국가 주도의 활동에 기인한 것이 아니라, 오히려 이란 국민들의 정부에 대한 불신이 깊어지고 자금을 해외로 이전해야 할 시급한 필요성에서 비롯된 것으로 보입니다.
이란의 지정학적 긴장 고조로 인해 ‘ 가상자산 ’ 자금 유출이 가속화되고 있다
이란과 관련된 지정학적 불안정이 고조되던 시기, 특히 분쟁이 발생한 당일이나 그 직후에 이란 거래소에서의 가상자산 유출이 급증한 것으로 나타났습니다.
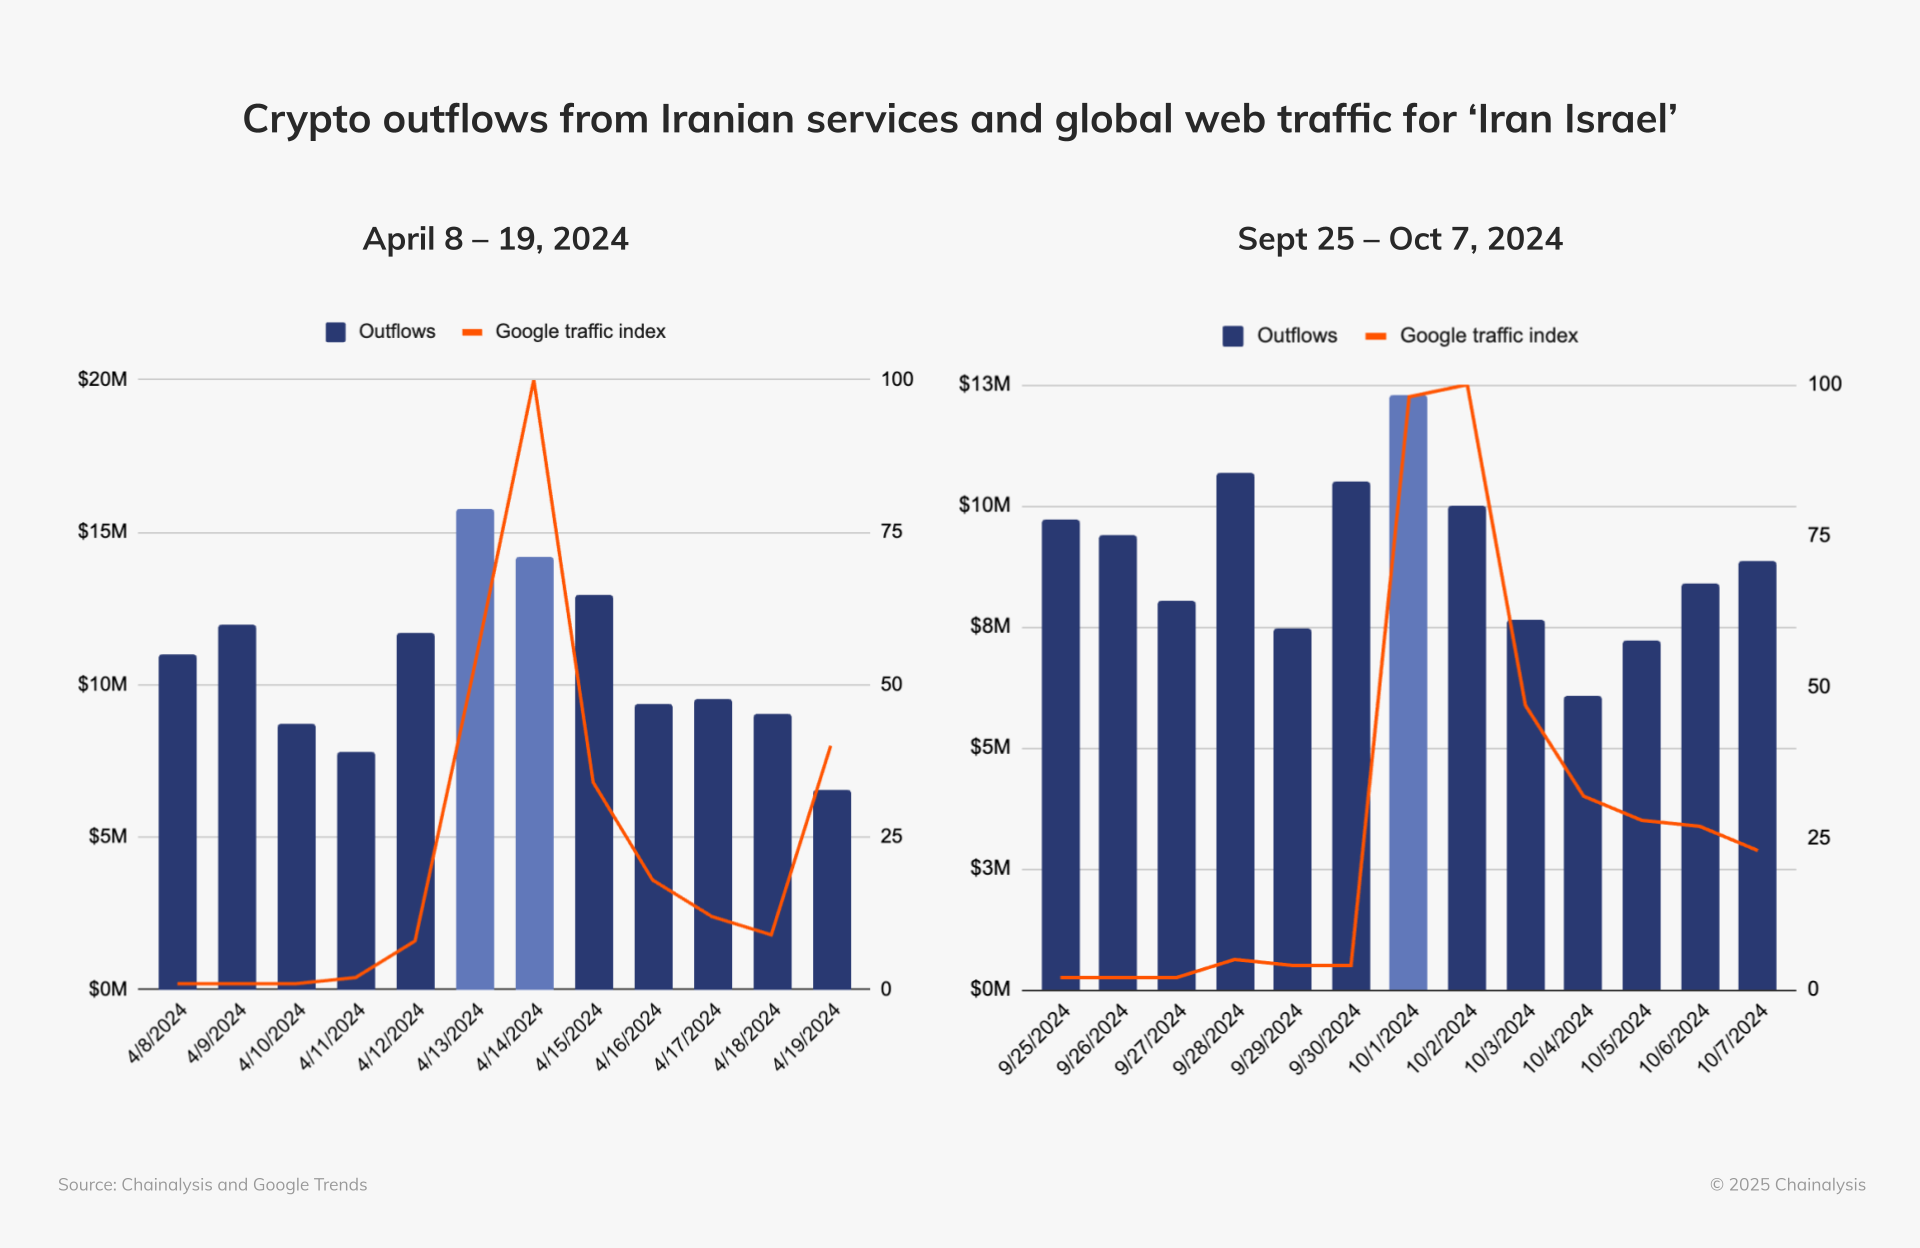
구글 트렌드 데이터는 이러한 연관성을 뒷받침하며, 4월 14일과 10월 1일 — 갈등이 격화된 시기와 밀접하게 일치하는 날짜 — 에 ‘이란 이스라엘’에 대한 전 세계적 검색 관심이 급증했음을 보여줍니다. 이러한 양상은 이란의 전반적인 금융 동향과도 일치하는데, 이란에서는 정치적·군사적 상황에 따라 리알의 암시장 환율이 급격히 변동하고 있습니다.
흥미롭게도 스테이블코인을 포함한 모든 자산에서 자금 유출이 증가한 것으로 나타났지만, 비트코인의 경우 유출 규모가 현저히 더 큰 것으로 확인되었습니다. 아래 타임라인은 주요 지정학적 사건들과 연관 지어 비트코인 자금 유출 상황을 보여줍니다.
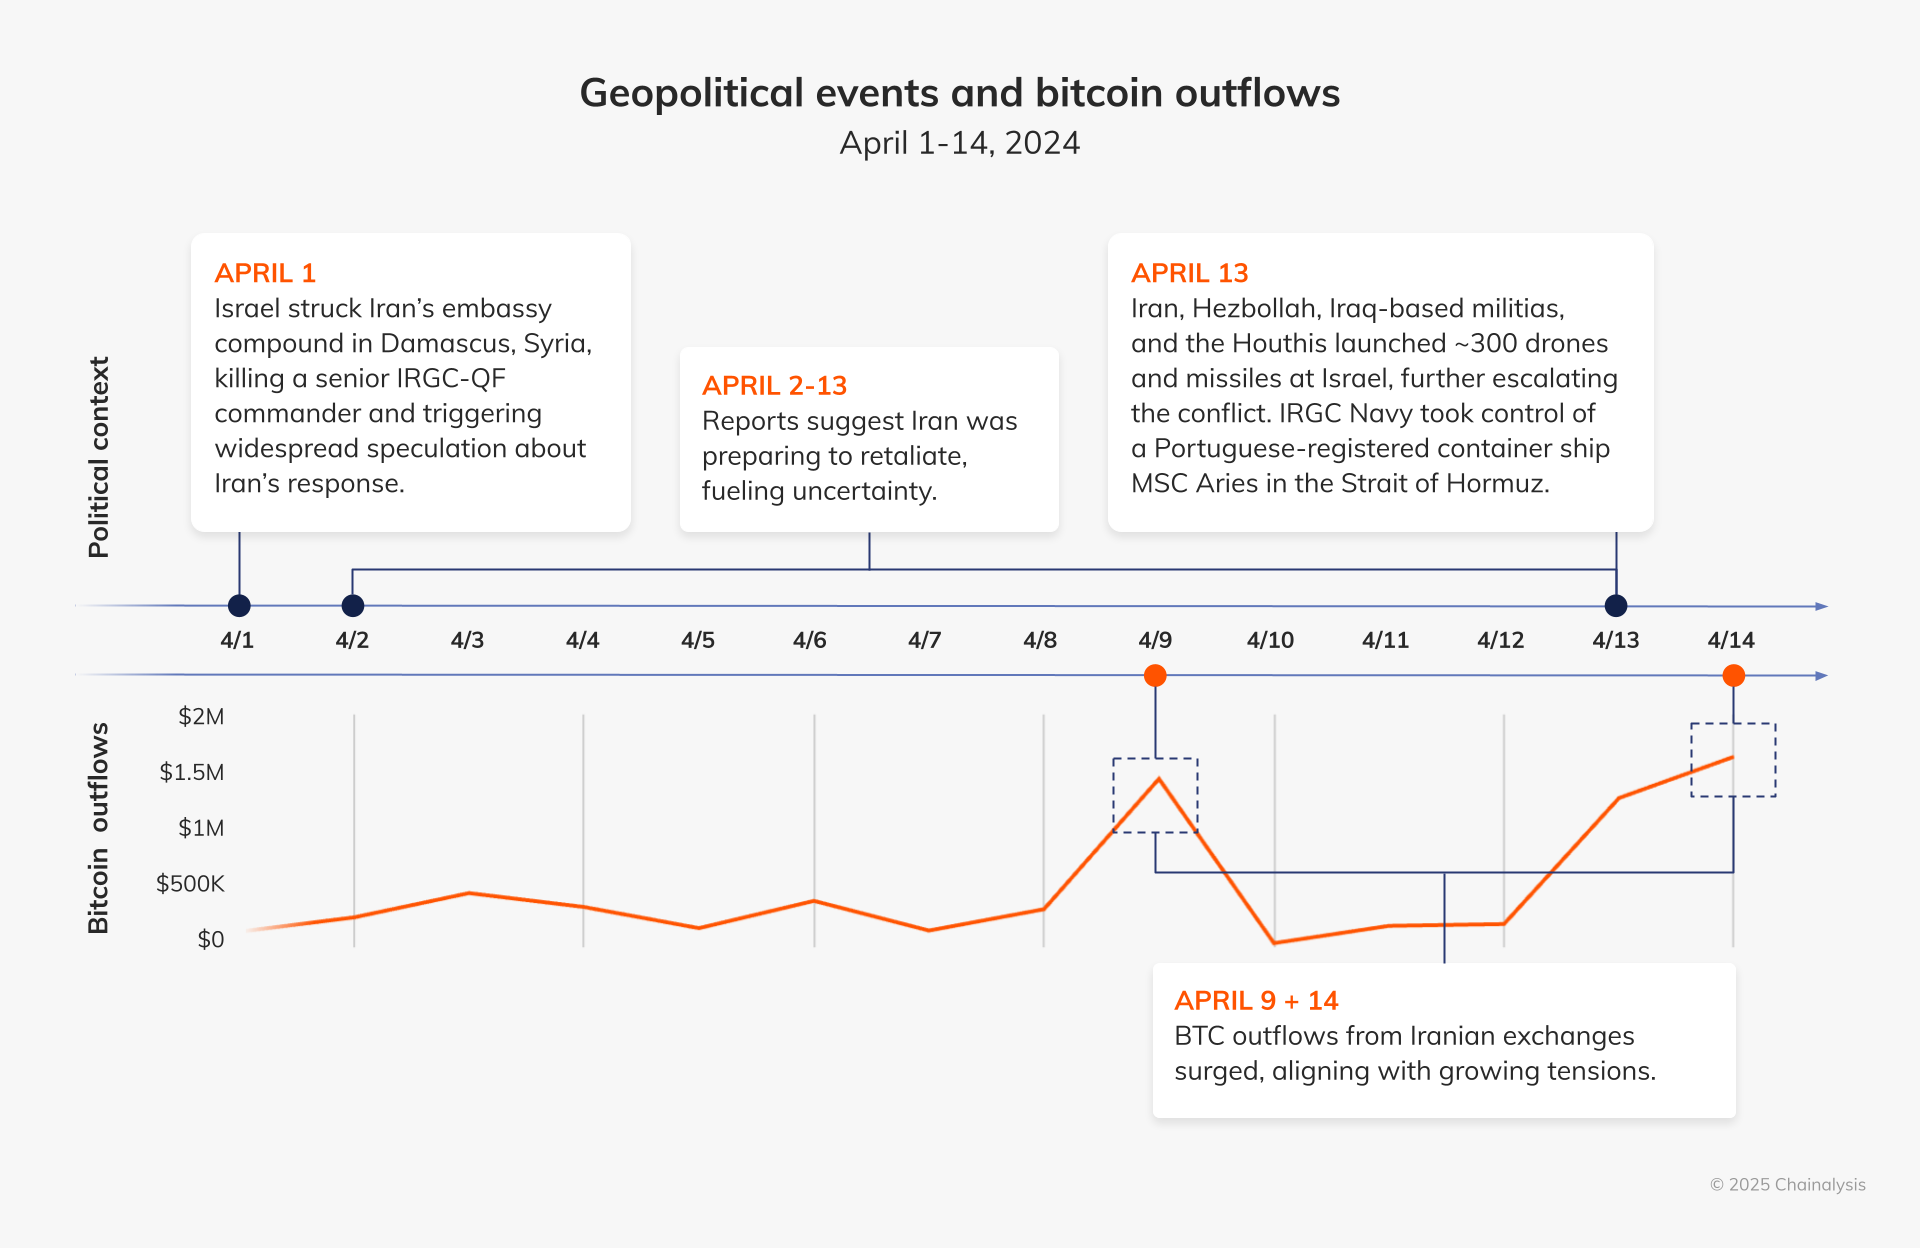
위에서 볼 수 있듯이, 2024년 4월 9일과 14일, 그리고 2024년 9월 말부터 10월 초에 걸쳐, 이란이 미사일을 발사할 가능성이 있다는 사실이 알려졌을 무렵과 사건 발생 후 며칠 동안 비트코인 유출량이 급증했습니다.
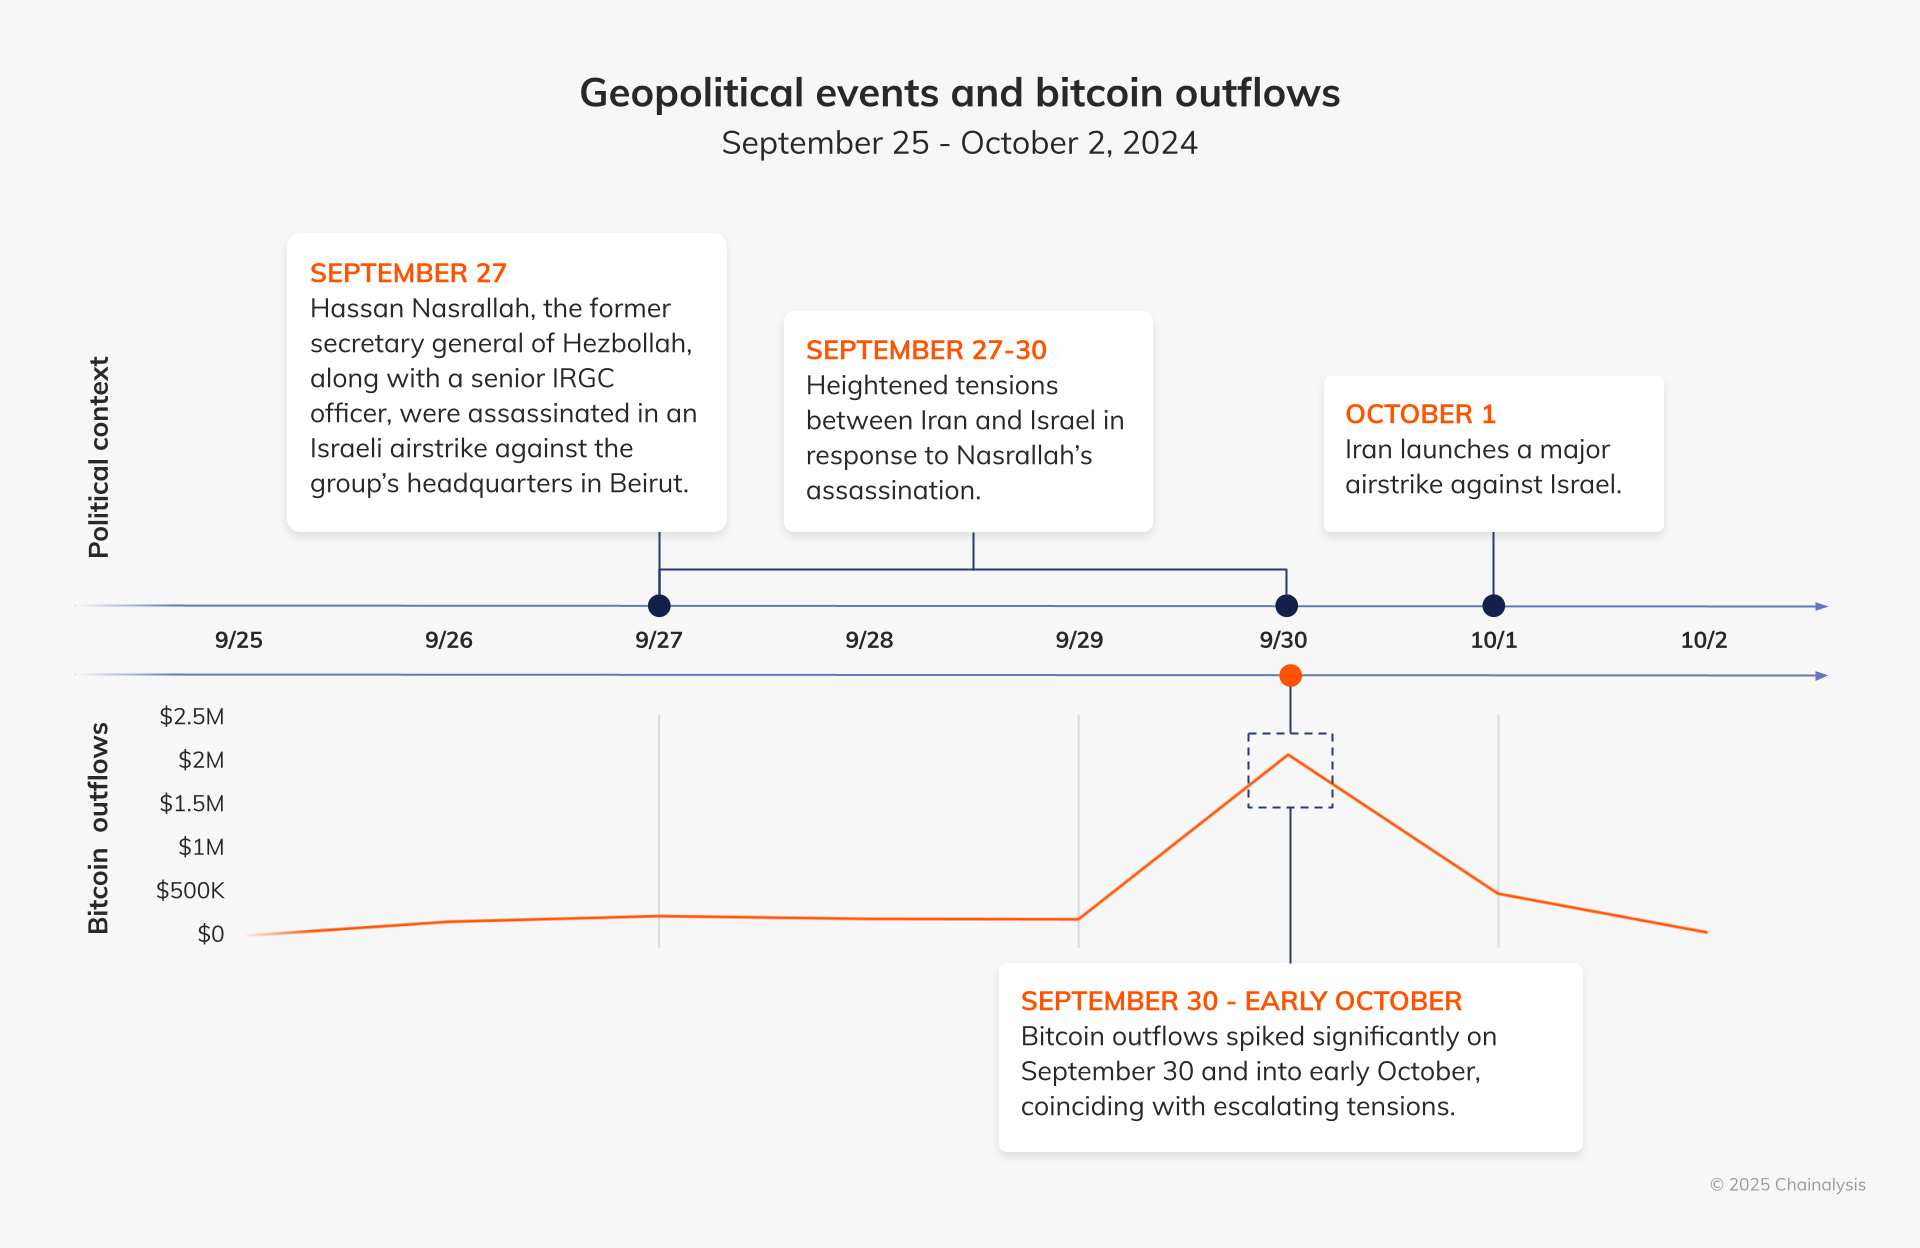
이는 지정학적 갈등에 대한 대중의 우려가 높아진 것이 금융 시장에서의 행동 양상에도 반영되었으며, 개인 투자자들이 지정학적·경제적 불확실성에 대비한 헤지 수단으로 이란 원유 선물( 가상자산 )을 선택했음을 시사한다. 제재 압력이 강화되고 이란의 경제적 불확실성이 지속됨에 따라 이란 원유 선물( 가상자산 )에 대한 수요는 여전히 높은 수준을 유지할 것으로 보인다.
불확실한 시기에 비트코인의 역할
이러한 경향은 이란에서 특히 두드러지지만, 전쟁이나 경제 혼란, 정부의 탄압이 일어나는 시기에는 전 세계적으로도 유사한 양상이 관찰되어 왔습니다. 비트코인은 검열에 강하고 사용자가 직접 자산을 관리할 수 있는 특성 덕분에 위기 상황에서 매력적인 선택지가 됩니다. 기존 자산과 달리 비트코인은 국경을 넘어 전송할 수 있고, 불안정성에 대비한 헤지 수단으로 온체인에 보유할 수 있으며, 시드 문구만 보관하면 되기 때문에 개인이 피난을 가야 할 상황에서도 재정적 유연성을 제공합니다. 이러한 특성 덕분에 비트코인은 지정학적 불안정성과 금융 제재에 직면한 지역의 사람들에게 특히 적합합니다.
미래 전망: 생태계 차원의 종합적인 ‘ 컴플라이언스 ’
많은 이란인들이 자본 유출을 위해 ‘ 가상자산 ’에 의존해 왔지만, 전 세계 ‘ 가상자산 ’ 생태계에 걸친 ‘ 컴플라이언스 ’ 프로그램들이 이러한 경로를 차단하고 있습니다. ‘ 컴플라이언스 ’가 중심 무대에 오르면서, 이란 관련 서비스에 대한 거래소 노출도는 매년 감소하고 있으며, 2022년부터 2024년까지 약 23% 하락했습니다.
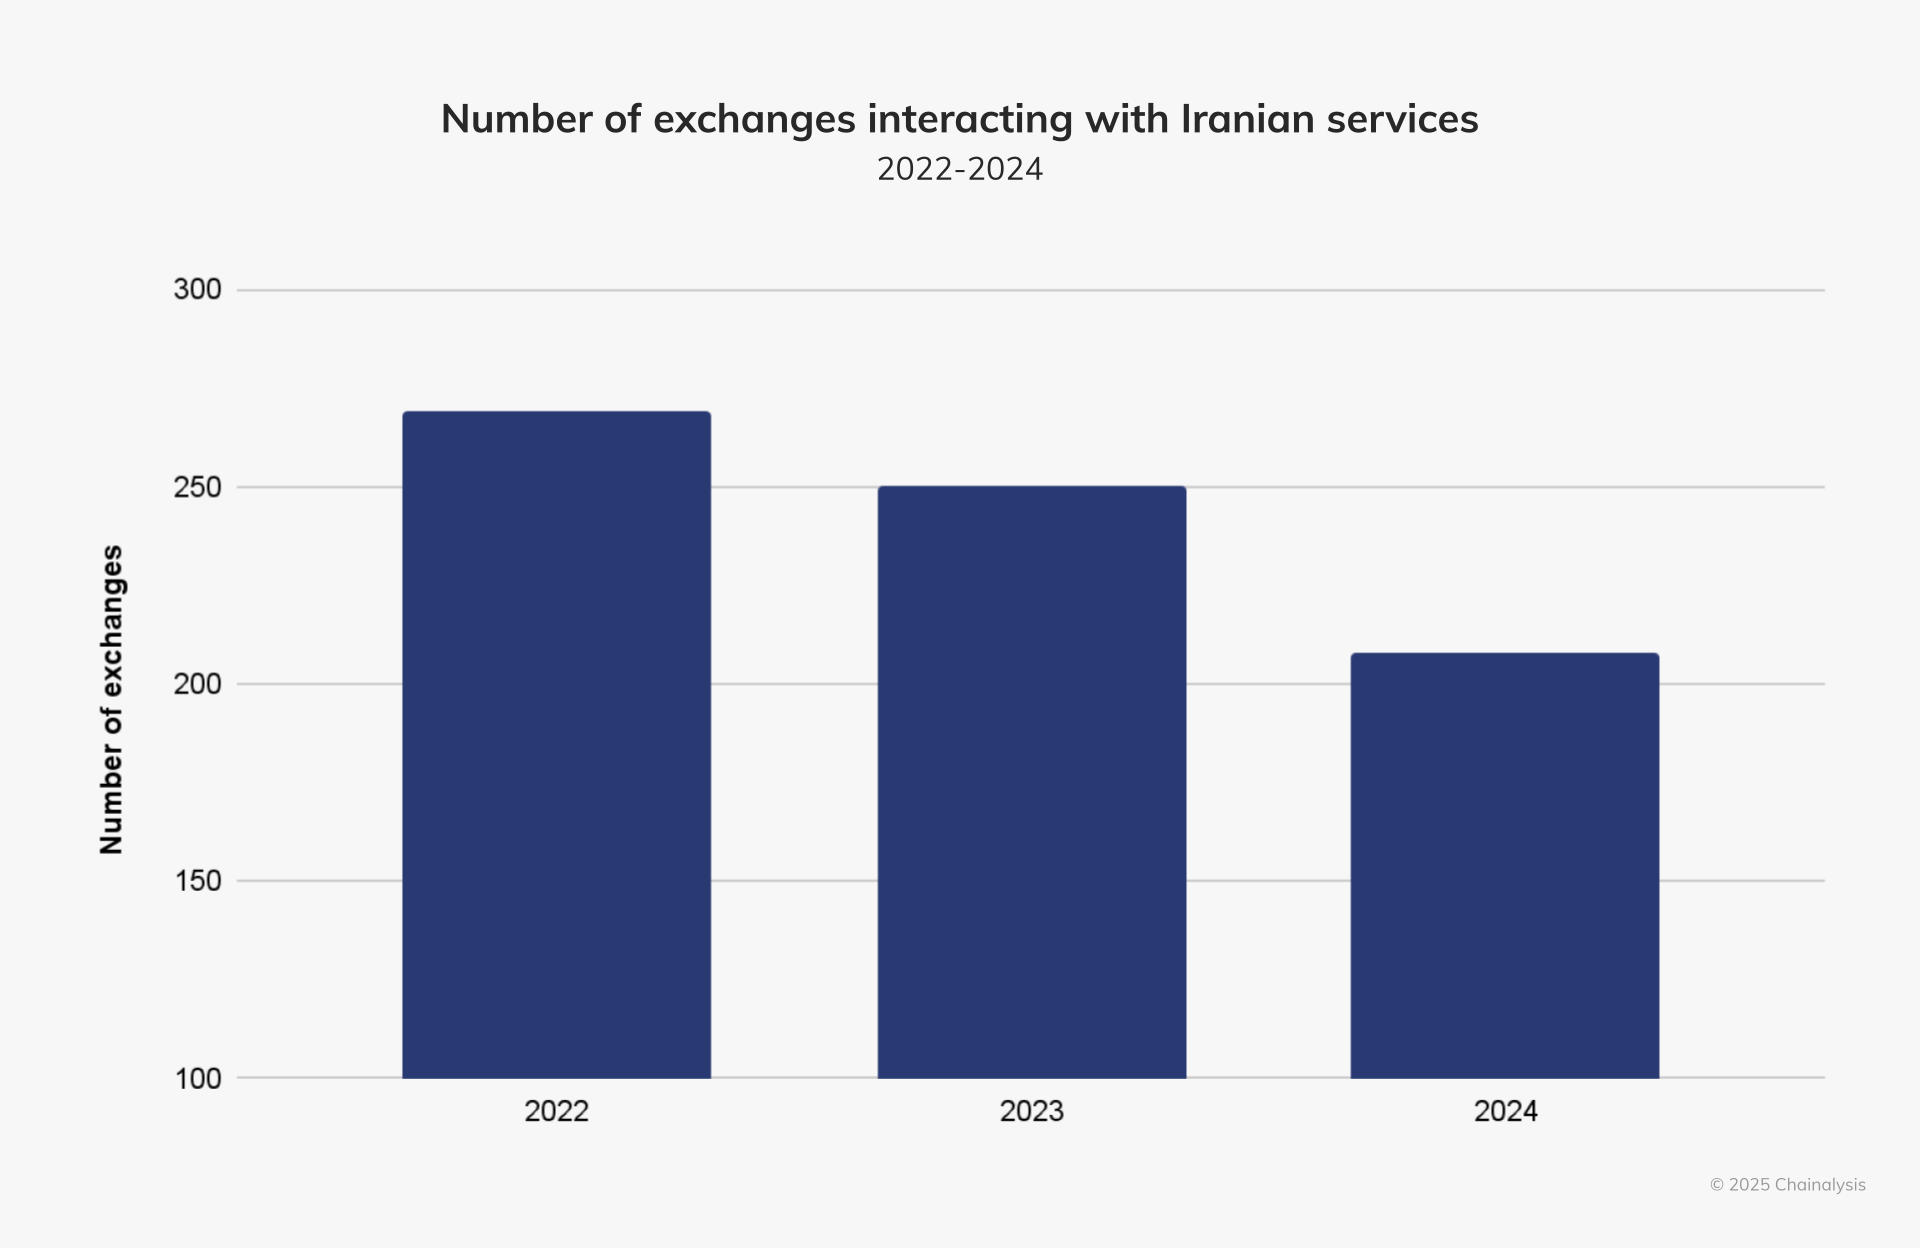
이란 내 플랫폼과 다른 거래소 간의 송금 규모를 자세히 살펴보면, 2023년부터 2024년까지 거의 모든 거래 규모 구간에서 이란 거래소와 거래하는 거래소의 수가 감소한 것으로 나타났습니다.
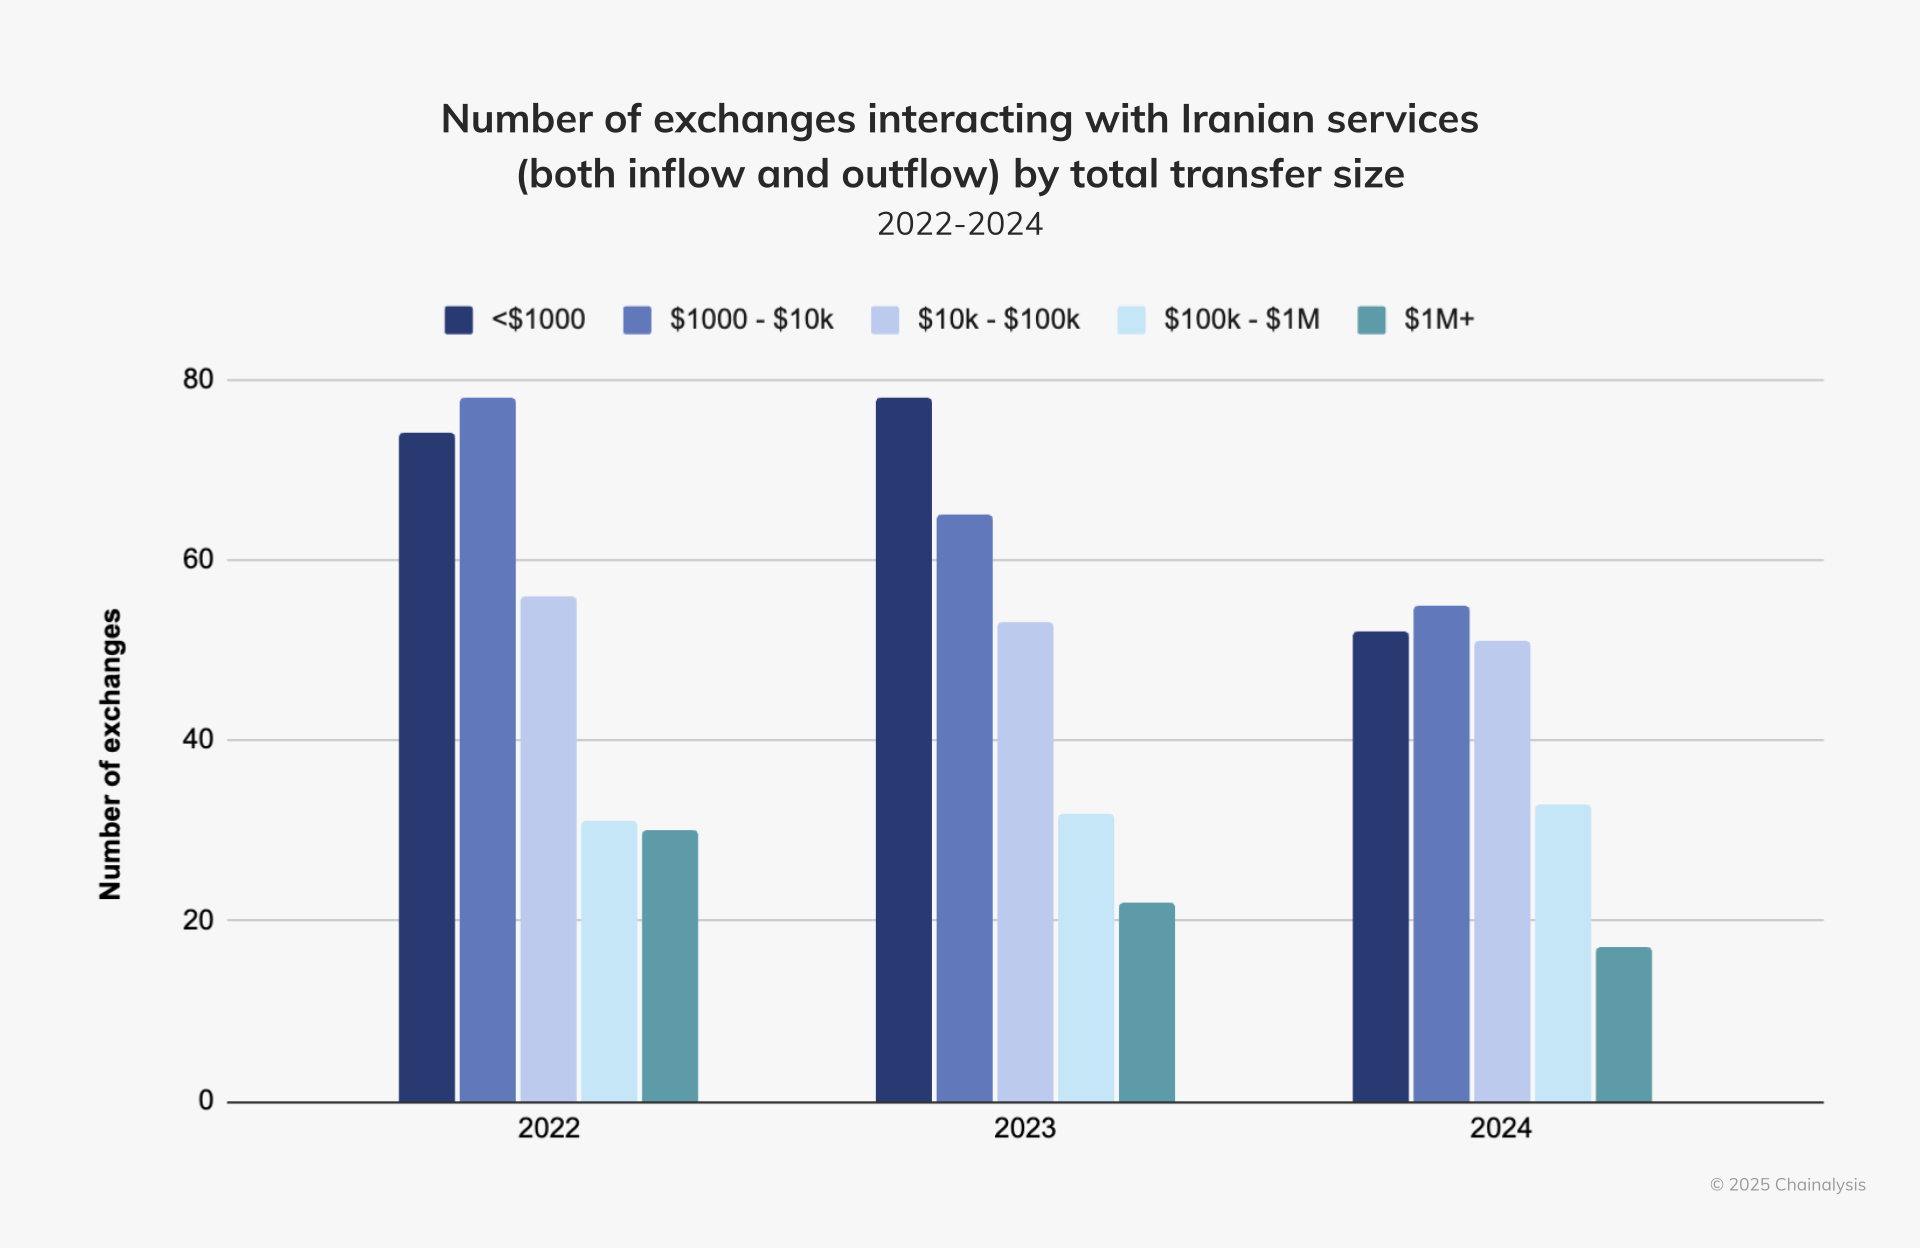
The largest drop occurred in the <$1000 bracket, which saw a 33.33% decline from 2023. The >=$1 million bracket also saw a sizable reduction by 22.73%.
이란 서비스와의 거래소 간 상호작용이 눈에 띄게 감소한 것은, 제재 대상 관할권에 대한 노출을 제한하기 위한 ‘ 컴플라이언스 ’ 조치의 실질적인 효과를 보여줍니다. 거래소들은 제재 대상 지역과 관련된 금융 활동을 완화해야 할 책임이 점점 더 커지고 있습니다.
이란에 대한 국제사회의 정책적 압박이 금융 리스크를 높이고 있다
이란의 행보로 인해 온체인 및 오프체인을 막론하고 이란의 금융 생태계와 거래할 때의 위험성이 더욱 커졌습니다. 지난 12~18개월 동안 이란은 현재 전 세계에서 가장 많은 표적 제재를 받고 있는 러시아와 경제적·군사적 유대를 강화해 왔으며, 이는 전 세계 규제 당국에 추가적인 경각심을 불러일으키고 있습니다. FATF (금융행동태스크포스) 블랙리스트에 등재된 단 3개국(북한, 미얀마와 함께) 중 하나인 이란은 취약한 자금세탁방지(AML) 및 테러자금조달방지(CFT) 통제 체계로 인해 계속해서 면밀한 감시를 받고 있다. 또한, 이란은 헤즈볼라와 하마스 같은 단체에 실질적인 지원을 계속 제공하고 있어 규제 및 국가 안보에 대한 우려를 더욱 증폭시키고 있다.
2025년 2월, 신임 미국 행정부는 ‘국가안보 대통령 지시서(NSPM-2)’를 발표하며 이란에 대한 ‘최대 압박’ 캠페인을 재개했다. 이 지시서는 보다 적극적인 집행 태세를 요구하며, 미국 법무부(DOJ)를 대상으로 다음과 같은 구체적인 조치를 제시하고 있다:
- 이란과 연계된 금융 및 물류 네트워크는 물론, 이란이나 이란의 대리 세력이 후원하는 미국 내 요원이나 위장 단체를 수사하고 기소한다.
- 이란산 불법 원유 화물의 압류.
- 미국 및 해외에서 압류할 이란 정부 자산을 파악한다.
- 이란이 자금을 지원하는 테러 단체의 지도자들을 기소하고 재판에 회부한다.
- 형사, 규제, 사이버 분야의 수단과 권한을 활용하여 이란의 첩보 활동, 제재 회피 및 악의적인 금융 활동을 저지한다.
표적 제재와 부문별 제재가 지속적으로 강화되고, 이란의 석유 및 해운 분야에 대한 단속이 이어지는 가운데, 상황은 여전히 심각하며, 이로 인해 ‘ 가상자산 ’ 및 기타 금융 우회 수단에 대한 수요가 더욱 증가할 것으로 보입니다. 제재 대상 주체들이 ‘ 가상자산 ’가 활성화된 환경에 적응해 감에 따라, 당국은 불법 자금 흐름을 추적하고, 제재 대상 주체를 식별하며, 이란과 같은 제한 대상 관할권에 대한 노출 위험을 완화하기 위해 블록체인 정보에 점점 더 의존하게 될 것입니다.
블록체인 분석은 컴플라이언스-미래를 보장합니다
분산형 기술은 복잡한 집행상의 과제를 야기하므로, 프로토콜 및 서비스 수준 모두에서 컴플라이언스 의 활용이 필수적입니다. 체이널리시스 선제적 는 실시간 거래 모니터링, 지갑 심사 및 위험 기반 통제 기능을 제공하여 거래소, DeFi 플랫폼, 규제 당국 및 집행 기관을 지원함으로써 제재 대상 기관과의 거래 노출을 탐지하고 방지하는 데 도움을 줍니다. 규제 당국의 기대치가 높아짐에 따라, 컴플라이언스 의 조치는 금융 건전성을 유지하면서도 합법적인 접근을 보장하는 데 있어 결정적인 역할을 할 것입니다.
온체인 분석을 활용함으로써, 가상자산 서비스 제공업체들은 거래 상대방 리스크를 평가하고, 불법 거래가 광범위한 금융 시스템으로 유입되기 전에 이를 차단할 수 있습니다. 블록체인 분석을 바탕으로 개선된 컴플라이언스 프로그램은 제재 대상 기관과의 거래가 눈에 띄게 감소하는 데 기여했으며, 이는 데이터 기반의 리스크 완화 전략이 효과적임을 입증하고 있습니다.
제재 대상 국가들이 대체 금융 채널을 모색함에 따라, 생태계 참여자 간은 물론 민간 및 공공 부문 파트너 간의 긴밀한 협력이 필수적이다. 국가 주도의 제재 회피 행위와 개인의 생계 유지 수단을 구분하는 위험 기반 접근 방식은 공정하고 효과적인 규제 체계를 구축하는 데 결정적인 역할을 할 것이다. 규제 감독, 업계 전반의 협력, 첨단 블록체인 분석 도구를 결합함으로써, ‘ 가상자산 ’가 여전히 실행 가능하고 합법적인 금융 시스템으로 기능하도록 보장하는 동시에 불법 행위자 및 국가들의 활동 경로를 차단할 수 있다.
가상자산- 2024년에 제재 조치를 받은 관련 단체
아래 표에는 2024년 한 해 동안 발생한, ‘ 가상자산 ’과 관련이 있는 다양한 제재 조치 및 공동 법 집행 단속 사례가 포함되어 있습니다.
| 이름 | 제재 사유 | 승인일 | 지정 유형 |
| 아르투르 순가토프와 이반 콘드라티예프 | LockBit RaaS의 가담자로 지목된 러시아 국적자 2명 | 2024년 2월 20일 | 랜섬웨어 |
| 일리아 안드레예비치 감바시제 및 니콜라이 알렉산드로비치 투피킨 | 가상자산 를 통해 자금을 조달하며, 러시아 정부를 대신해 허위정보 캠페인을 주도함 | 2024년 3월 20일 | 허위 정보 및 자금 조달 지원 |
| Netex24와 Bitpapa | 러시아 국민이 제재를 회피할 수 있도록 돕기 위해 블록체인 기반 서비스를 구축하거나 운영하는 데 협력하는 행위 | 2024년 3월 25일 | ~을 통한 제재 회피 가상자산 |
| 타우피크 무함마드 사이드 알-라우 | NBCTF가 이전에 헤즈볼라 요원들과 협력해 ‘ 가상자산 ’ 자금 조달 인프라를 운영한 것으로 확인한 시리아 소재 하왈라 사업자 | 2024년 3월 26일 | 테러 자금 조달 |
| ‘가자 나우(Gaza Now)’ 및 이와 관련된 여러 개인들 | 10월 7일 이스라엘에 대한 공격 이후 하마스를 위한 모금 활동에 가담한 소셜 미디어 뉴스 매체 및 관련자들 | 2024년 3월 27일 | 테러 자금 조달 |
| OKO 디자인 국과 러시아의 전쟁 기계에 연루된 약 300명의 개인 및 단체 | 러시아의 무기 생산 및 제재 회피를 조장하고 있으며, 한 기관은 이를 수락한 것으로 알려져 있다 가상자산 | 2024년 5월 1일 | 무기 조달 및 제재 회피 |
| 드미트리 유리예비치 호로셰프 | 랜섬웨어를 개발 및 유포한 LockBit RaaS 그룹의 리더 | 2024년 5월 7일 | 랜섬웨어 |
| 왕윈허(Yunhe Wang) 및 911 S5 봇넷과 연관된 다수의 인물들 | 주거용 프록시 서비스와 관련된 감염된 컴퓨터로 구성된 봇넷을 통제한 혐의를 받아 | 2024년 5월 29일 | 사이버 범죄 및 봇넷 운영 |
| ‘노르딕 저항 운동’과 연관된 인물들 | 가상자산 의 기부금을 통해 자금을 조달받은 폭력적 극단주의 및 테러 활동 참여 | 2024년 6월 14일 | 테러 자금 조달 및 극단주의 |
| KB 보스토크 유한책임회사 | 우크라이나에서 러시아군이 사용하는 무인항공기(UAV)를 설계한 것으로 알려진 러시아의 무인항공기 개발사 | 2024년 8월 21일 | 무기 개발 |
| 세르게이 세르게예비치 이바노프와 크립텍스 | 사이버 범죄자 및 다크넷 판매자들을 위해 가상자산 에서 수억 단위를 세탁 | 2024년 9월 26일 | 자금세탁 및 사이버 범죄 |
| Evil Corp의 구성원들 | Dridex 악성코드를 개발 및 유포하여 전 세계적으로 막대한 재정적 손실을 초래함 | 2024년 10월 1일 | 사이버 범죄 및 사기 |
| Smart 및 TGR 네트워크 | links 를 통해 마약, 랜섬웨어, 간첩 활동 등 광범위한 러시아 자금 세탁 네트워크를 운영한 혐의로 84명이 체포되었다. | 2024년 12월 4일 | 자금세탁 및 조직범죄 |
| 사이드 알-자말 | 이란에 기반을 둔 후티 반군의 자금 조달책이 무기 밀매, 자금 세탁, 이란산 원유의 불법 선적에 연루되어 있으며, 이를 위해 가상자산 | 2024년 12월 19일 | 테러 자금 조달 및 무기 밀매 |
본 자료는 정보 제공만을 목적으로 하며, 법률, 세무, 금융 또는 투자 자문을 제공하기 위한 것이 아닙니다. 수신자는 이러한 유형의 결정을 내리기 전에 본인의 자문가와 상담해야 합니다. 체이널리시스 는 본 자료의 사용과 관련하여 내려진 어떠한 결정이나 기타 행위 또는 부작위에 대해서도 어떠한 책임이나 의무도 지지 않습니다.
체이널리시스 본 보고서에 포함된 정보의 정확성, 완전성, 시의성, 적합성 또는 유효성을 보장하거나 보증하지 않으며, 해당 자료의 어느 부분에서든 발생하는 오류, 누락 또는 기타 부정확성으로 인해 제기되는 어떠한 청구에 대해서도 책임을 지지 않습니다.


