참고: 이 블로그는 10월 7일에 업데이트되어, 제재 대상은 제휴 서비스인 ‘유니버설 익명 결제 시스템(UAPS)’이 아닌 이바노프(Ivanov)뿐임을 반영했습니다.
2024년 9월 26일, 미국 재무부 산하 해외자산통제국(OFAC)은 러시아에 기반을 둔 암호화폐 거래소 ‘크립텍스(Cryptex)’와, 사기 조직, 랜섬웨어 대금, 다크넷 시장 및 기타 범죄 행위자들의 자금 세탁을 도운 세르게이 세르게예비치 이바노프(일명 UAPS, 일명 TALEON)를 제재 대상으로 지정했다. 또한, 재무부 산하 금융범죄단속국(FinCEN) 은 10억 달러 이상을 처리했으며 이바노프와 연관된 비신원확인(no KYC) 거래소인 PM2BTC를 ‘러시아 자금세탁 방지법’ 제9714(a)조에 따른 “주요 자금세탁 우려 대상”으로 지정했다. PM2BTC에 대한 이번 조치는 2023년 1월 Bitzlato에 대한 첫 번째 조치에 이어, FinCEN이 ‘ 가상자산 ’ 계열 기업을 대상으로 9714(a) 조항을 적용한 두 번째 사례입니다. 오늘은 OFAC(미국 재무부 해외자산통제국)이 서비스 수준 가상자산 으로 지정한 사상 최대 규모의 사례 중 하나입니다. Cryptex는 2018년 설립 이후 58억 8천만 달러 이상의 거래를 처리해 왔습니다.
이번 지정 조치는 해당 서비스의 도메인, 서버 및 기타 인프라를 압수한 네덜란드와 미국의 여러 법 집행 기관의 조치와 동시에 이루어졌습니다. 네덜란드의 금융·세무 범죄 수사국(FIOD)과 국가 첨단 기술 범죄 전담반(NHCTU)은 체이널리시스 테더(Tether)의 협력을 받아 700만 유로 상당의 자금을 압수했습니다. 이와 동시에 미국 국무부는 이바노프의 체포 및/또는 유죄 판결로 이어지는 정보 제공자에게 ‘초국적 조직범죄 현상금 프로그램’을 통해 최대 1,000만 달러의 현상금을 지급하겠다고 발표했습니다. 또한, 이번 지정 내용에 따르면 미국 비밀경호국(Secret Service)과 버지니아 동부 지방 검찰청은 이바노프와 또 다른 러시아 국적자인 티무르 샤크마메토프에 대한 기소장을 공개하고 있다. 이러한 동시적인 노력은 초국적 사이버 범죄의 자금 조달 경로를 차단하는 데 중점을 둔, 미국 및 유럽 당국 간의 다자간 협력 사이버 작전인 ‘오퍼레이션 엔드게임( Operation Endgame)’의 일환이다.
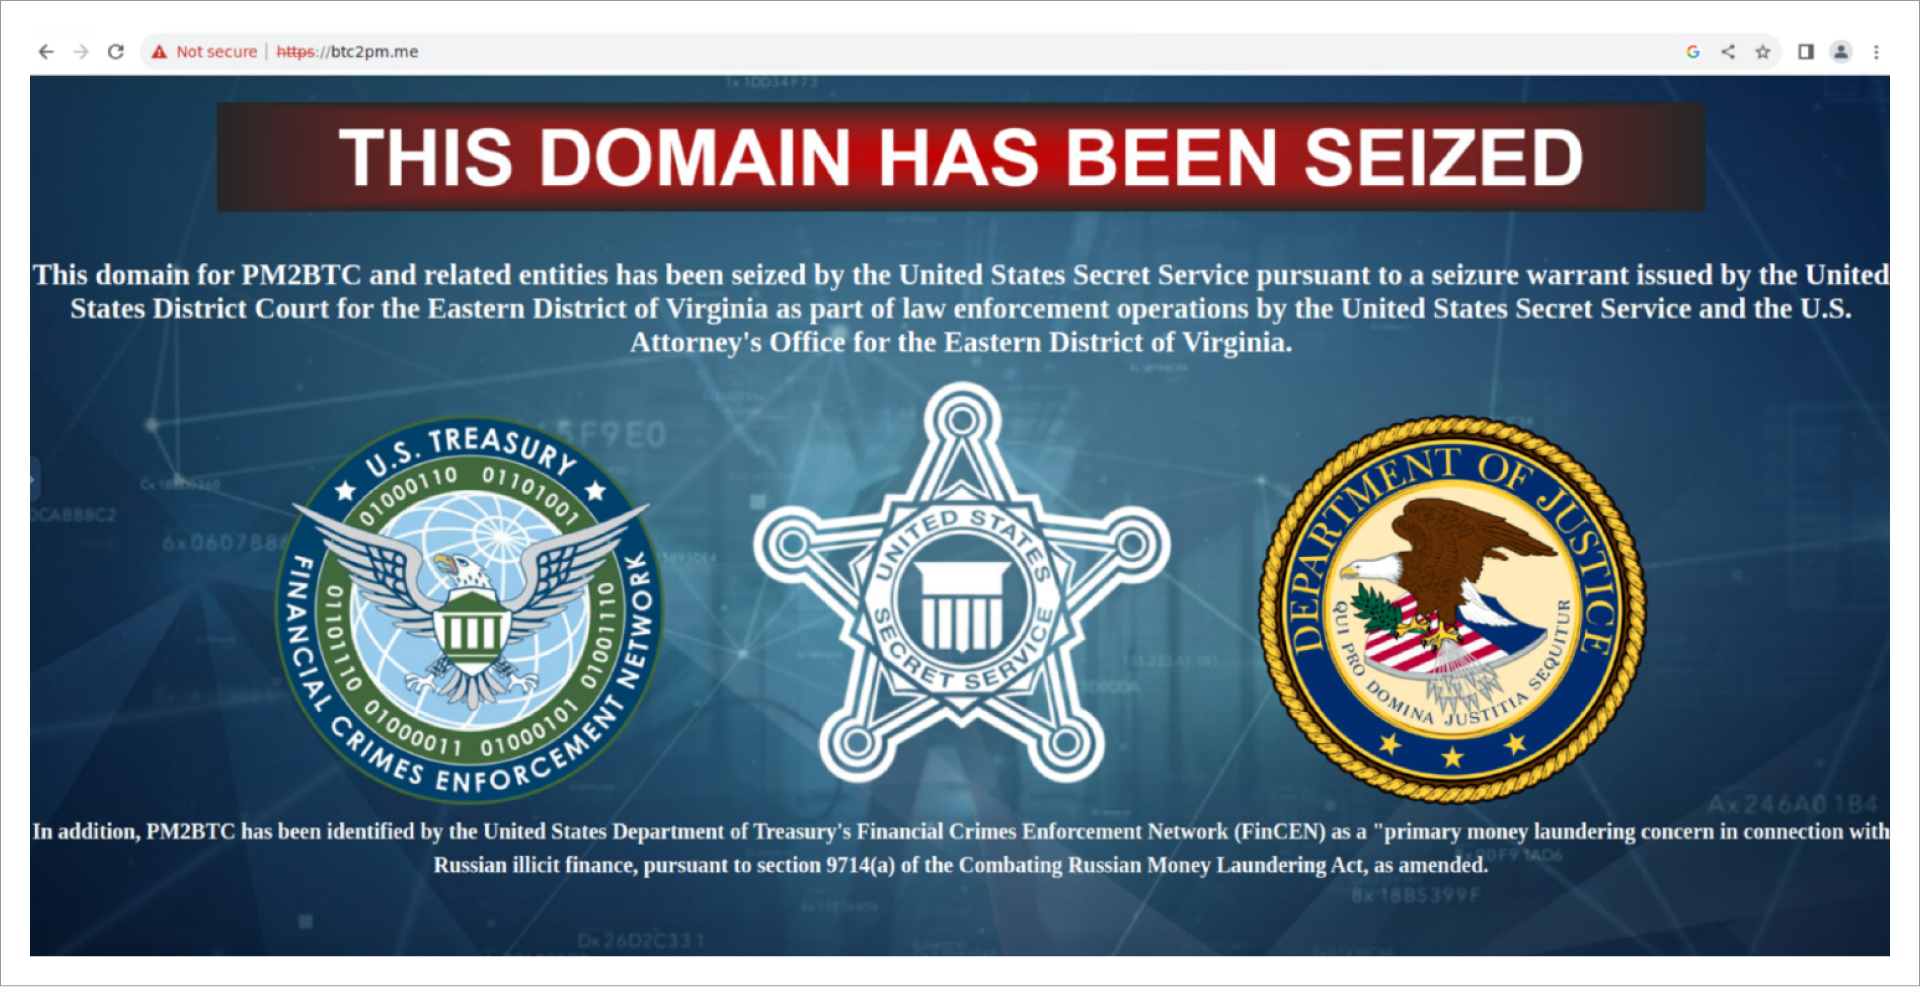
UAPS가 OFAC의 제재 대상에 이바노프의 별칭으로 포함되었지만, “Universal Anonymous Payment System”(줄여서 UAPS)은 다양한 사기 사이트들을 위한 결제 처리 업체이기도 합니다. 이 서비스는 이바노프가 설립 및/또는 운영한 것으로 알려졌으며, 온체인 분석 결과 UAPS, Cryptex, Btc2pm.me 간에 밀접한 연관성이 있는 것으로 나타났습니다. 비록 체이널리시스 이번 제재 대상은 관련 서비스인 UAPS가 아닌 이바노프 본인뿐이라고 결론지었으나, 고객 여러분께서는 각사의 정책에 따라 이 서비스 및 기타 주체들에 대한 노출 위험을 평가할 때 위험 기반 접근 방식을 취할 것을 권장합니다.
Cryptex, UAPS, PM2BTC와 같은 서비스는 도난당한 데이터 및 개인 식별 정보(PII)의 판매 대금을 처리하고 그 수익금을 세탁하기 때문에 사이버 범죄를 조장하는 핵심 수단입니다. 범죄자들은 대개 이러한 정보를 이용해 다양한 사기, 신원 도용, 계정 탈취를 자행합니다.
아래에서는 크립텍스(Cryptex), UAPS, PM2BTC를 자세히 살펴보고, 이들의 온체인 활동과 사이버 범죄 생태계 내에서의 역할을 분석하며, OFAC의 조치가 전 세계적인 사기 단속을 어떻게 주도하고 있는지 알아보겠습니다.
크립텍스란 무엇인가요?
Cryptex는 거래 플랫폼과 환전 플랫폼을 운영하는 러시아어 기반 즉시 환전 서비스입니다.
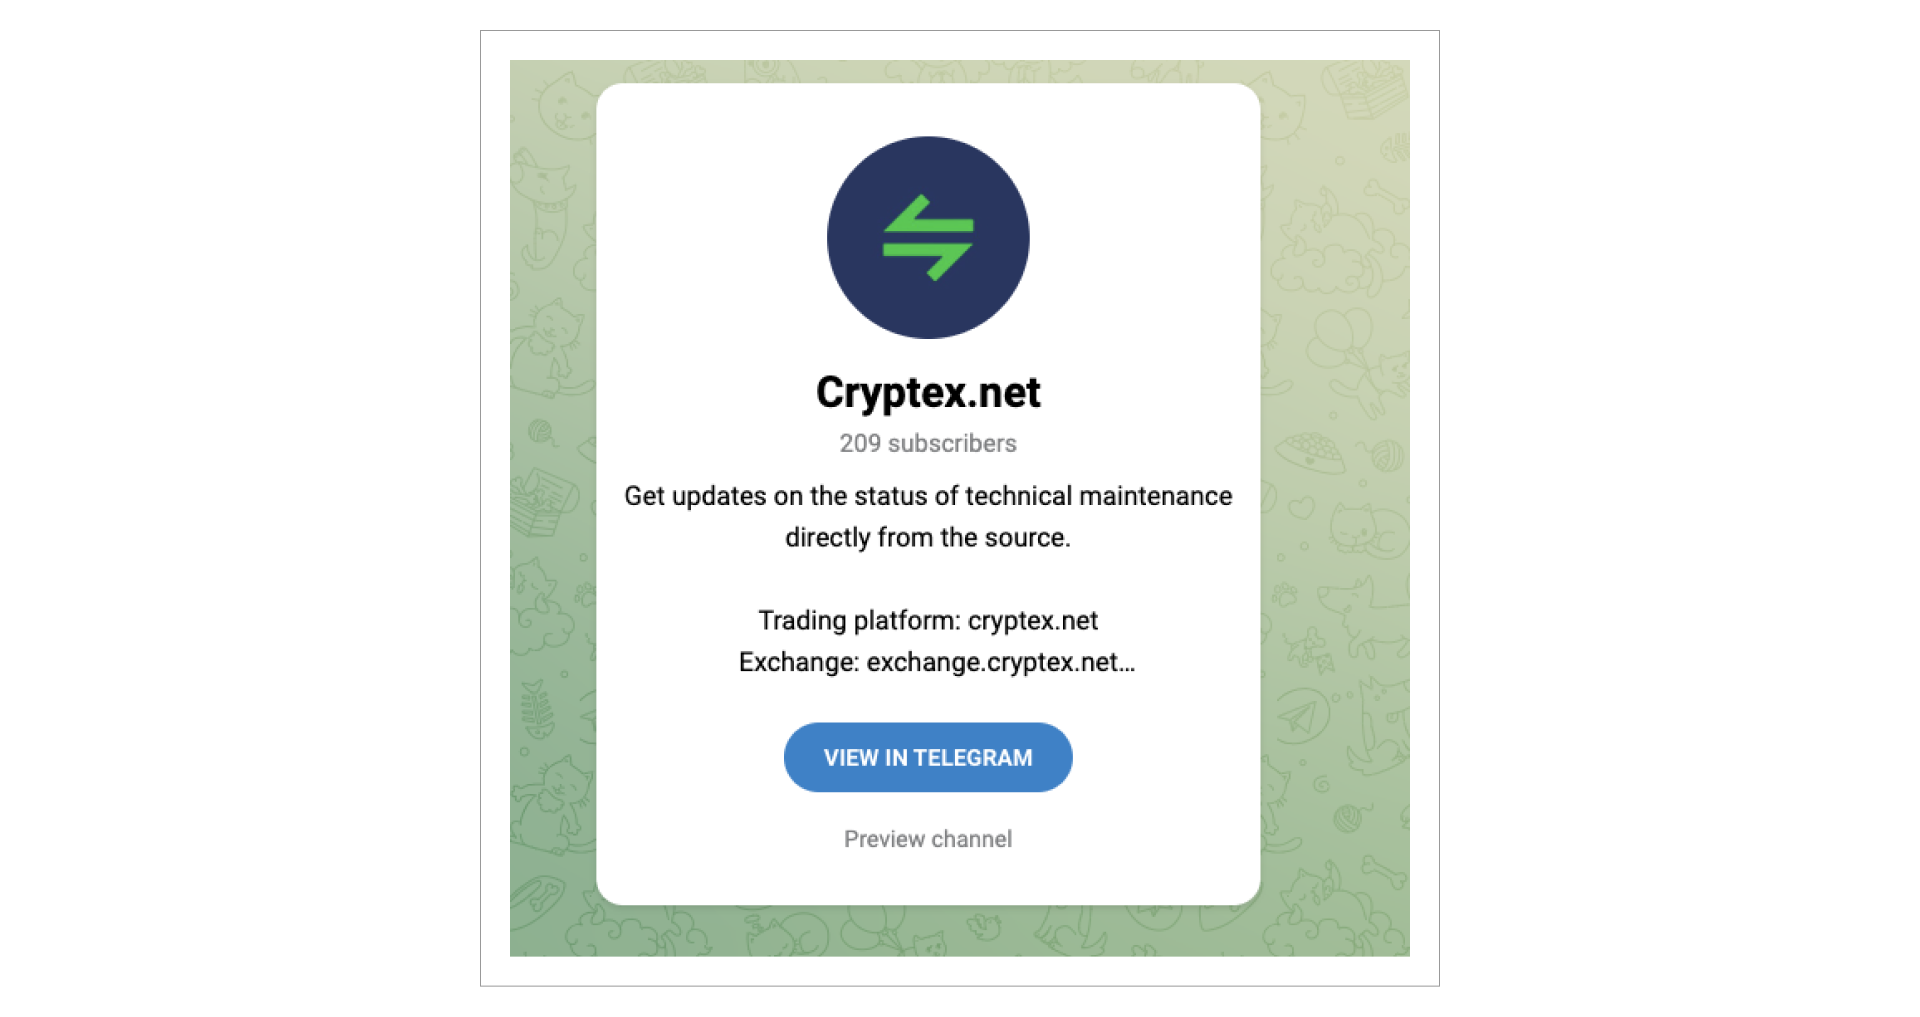
2022년 1월, 크립텍스(Cryptex)는 자사 플랫폼을 이용하는 온라인 사업체, 특히 고위험 사업체로 분류되는 업체들을 대상으로 비트코인(BTC) 및 라이트코인(LTC) 결제 처리를 지원하기 위해 ‘크립텍스페이(CryptexPay)’를 출시했습니다. 크립텍스페이는 자금세탁방지(AML)/고객확인(KYC) 요건을 준수하지 않는다는 점을 노골적으로 광고함으로써 범죄자들의 관심을 더욱 끌었습니다.
UAPS란 무엇인가요?
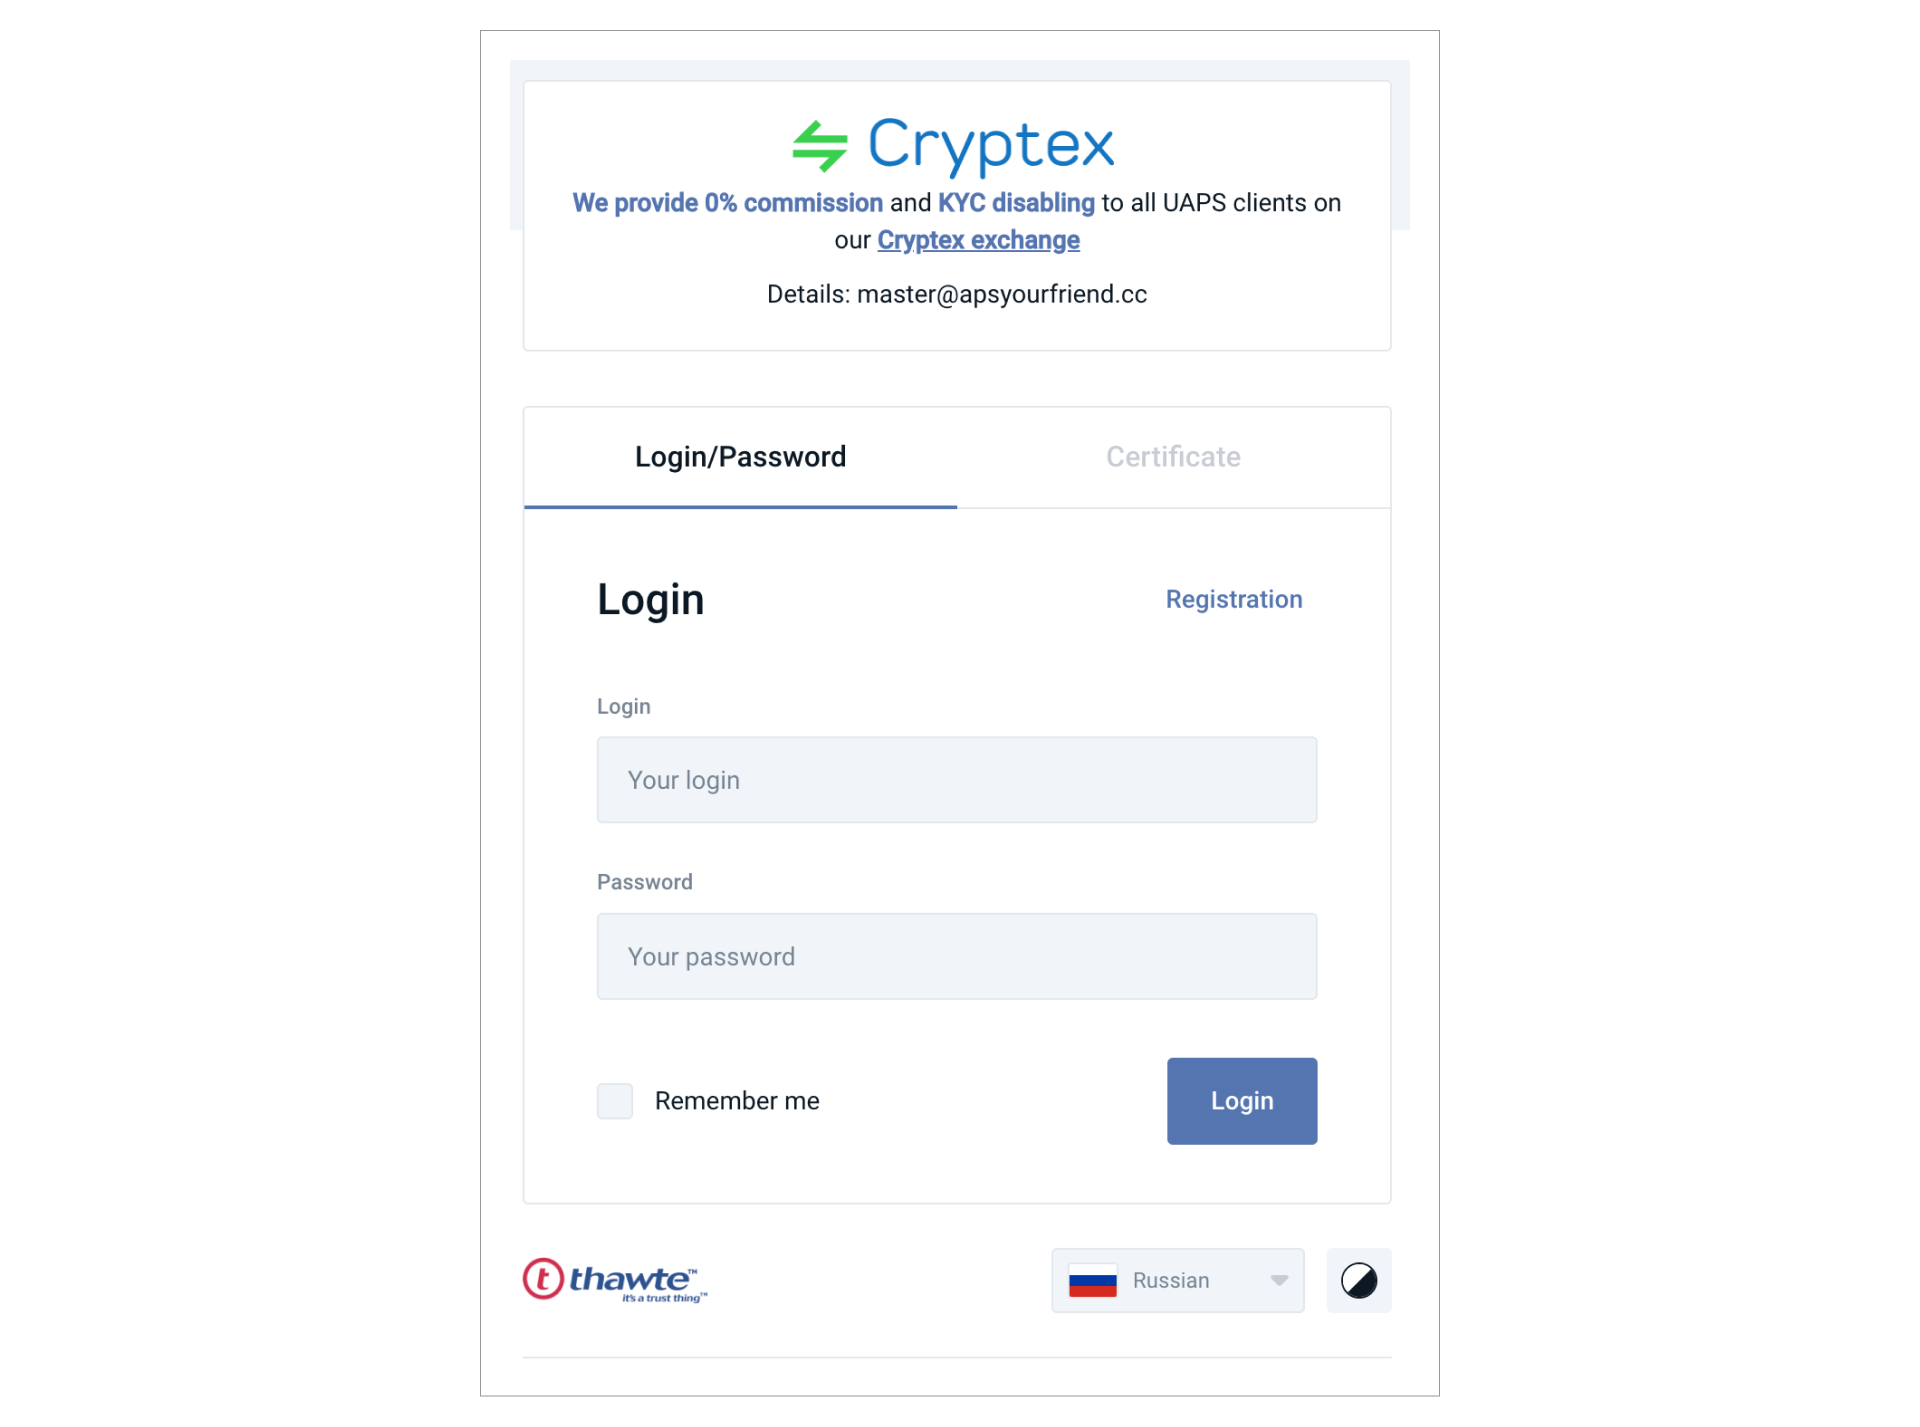
UAPS(Universal Anonymous Payment System)는 현재 지정된 제네시스 마켓(Genesis Market), 브라이언스클럽/브라이언 덤프스(BriansClub/Brian Dumps), 페이슬리스(Faceless)를 비롯한 사기성 쇼핑몰들의 결제를 지원합니다. 이 프로젝트는 2013년 다크웹 포럼에서 초대 전용 지하 결제 처리 서비스로 공식 출범했습니다. 이 서비스의 매력적인 특징 중 하나는 결제 처리 기능을 API를 통해 통합할 수 있다는 점이었습니다. 서비스 약관에 따르면, 판매자는 다른 회원으로부터 초대를 받거나 관리자의 허가를 받아야만 승인됩니다. 이러한 이유로, 가상자산 을 통해 범죄 활동 자금을 조달하는 범죄자들 사이에서 큰 인기를 끌고 있습니다.
2015년, 많은 사기 업체들이 UAPS에서 PinPays로 전환했습니다. PinPays는 현재 서비스가 중단된 UAPS의 한 버전으로, 해당 서비스를 이용하던 판매자 웹사이트에 로고가 표시되어 있었습니다. 일부 사기 업체들은 심지어 사용자를 PinPays 가맹점 페이지로 리디렉션하기 시작하기도 했습니다. 사기 사이트 고객층의 상당한 중복과 온체인에서 확인되는 공유 지갑 인프라를 고려할 때, PinPays가 UAPS를 노골적으로 리브랜딩하려는 시도였음은 명백합니다. UAPS는 또한 KYC 미적용 거래소인 PM2BTC와 지갑 인프라를 공유했습니다. 그러나 최근 몇 년간 이 서비스의 거래소 기능은 미미한 수준에 그쳤으며, 온체인 활동 분석 결과 UAPS는 주로 사기 관련 결제 처리 업체로 기능하고 있는 것으로 나타났습니다.
PM2BTC란 무엇인가요?
PM2BTC는 2014년부터 운영되어 온 KYC 미적용 거래소로, 이바노프(일명 UAPS)와 밀접한 관련이 있습니다. UAPS 및 Cryptex와 마찬가지로, 이 서비스는 랜섬웨어 공격자, 사기 조직, 제재 회피 네트워크를 대신해 관련 활동을 조장했습니다. 오늘 재무부가 발표한 보도자료에 따르면, PM2BTC 자금의 거의 절반이 명백히 불법적인 출처에서 유래한 것으로 나타났습니다.
Cryptex, UAPS 및 PM2BTC의 온체인 활동
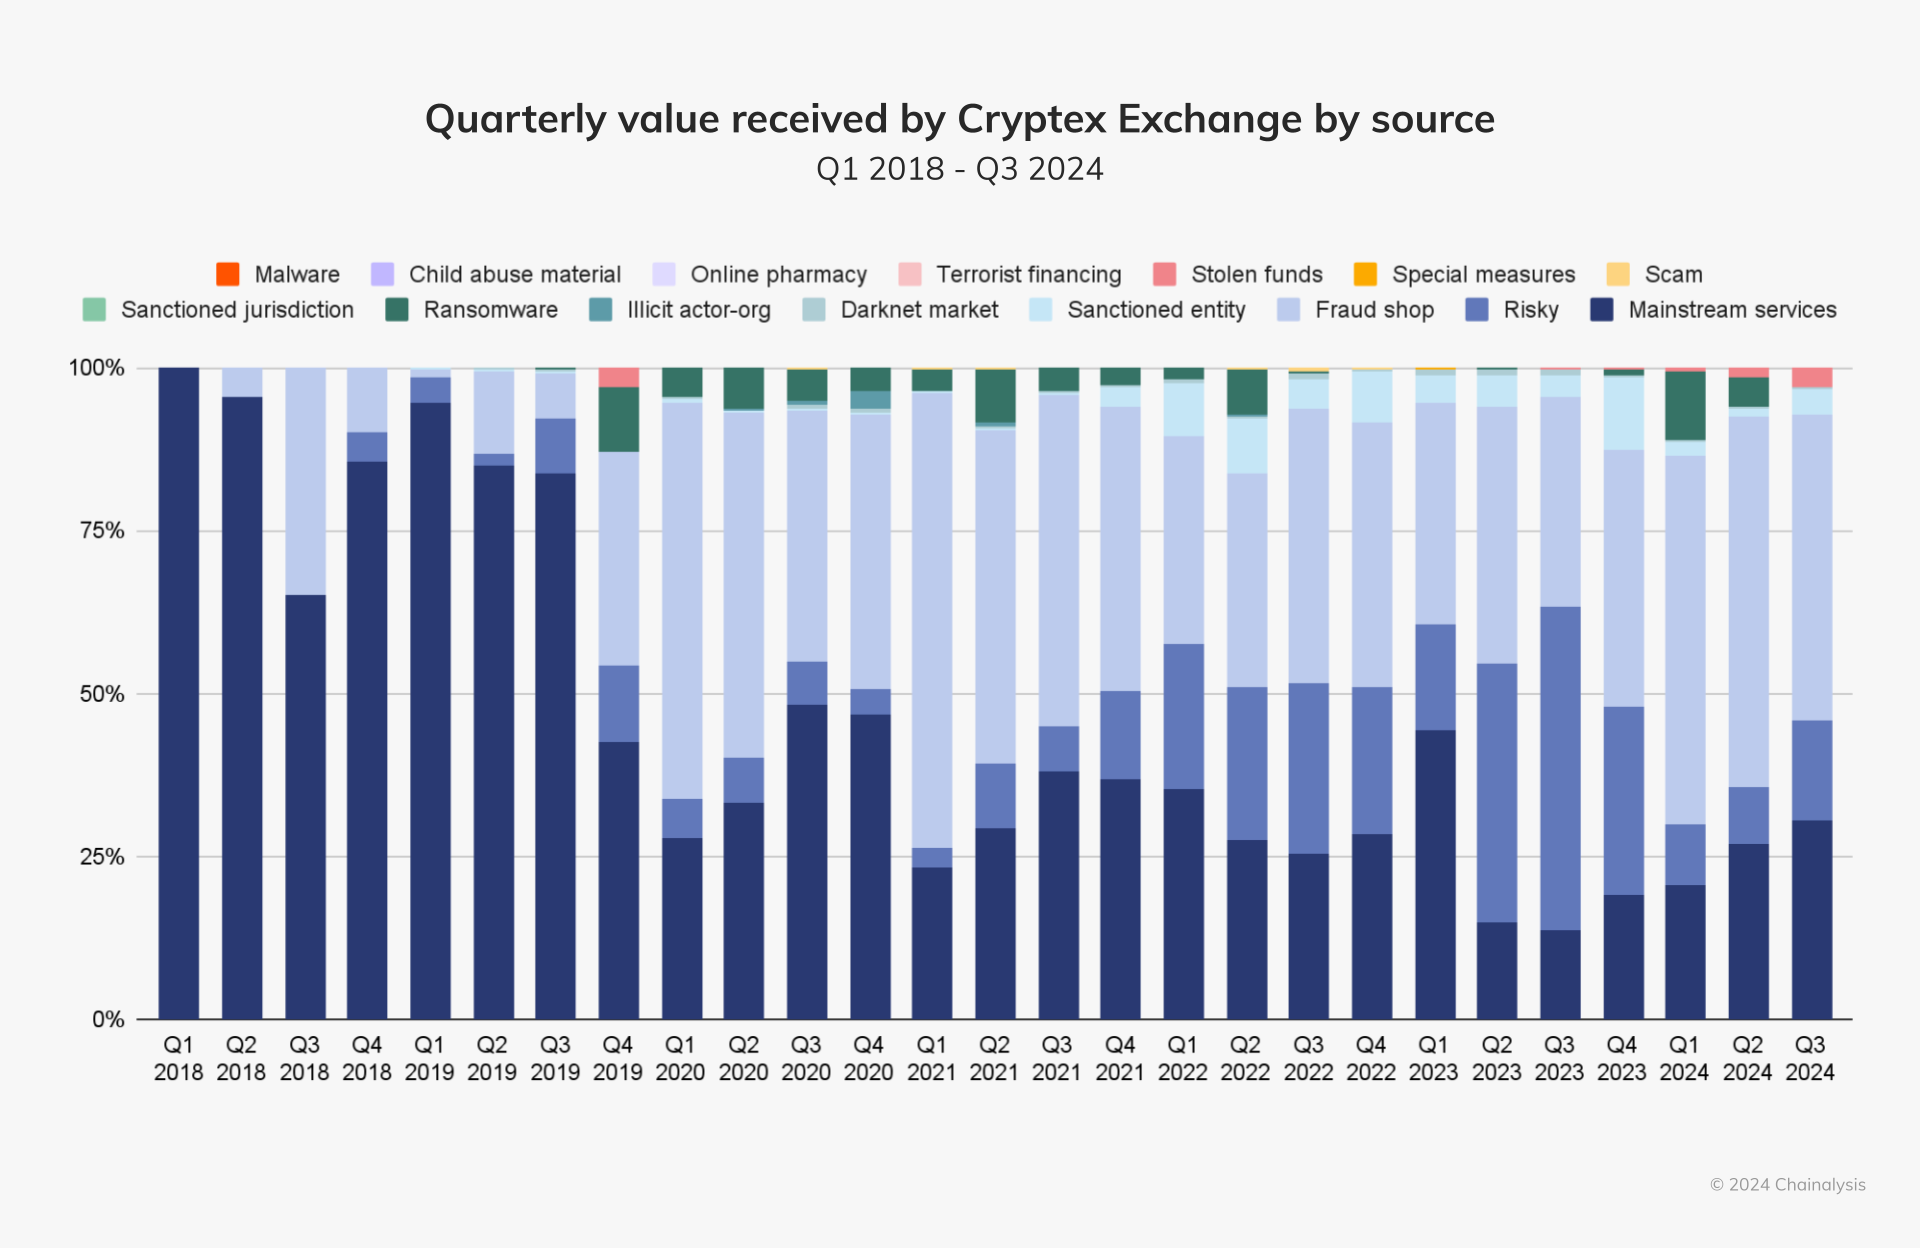
크립텍스(Cryptex)는 설립 이후 총 58억 8천만 달러 상당의 퀵코인( 가상자산 ) 거래를 처리해 왔습니다. 2018년부터 2019년 중반까지, 이 플랫폼이 수취한 금액의 대부분은 주류 서비스에서 비롯되었으며, 사기 조직 및 고위험 기관으로부터의 수취액도 소폭 증가했습니다. 2019년 말 이후로 크립텍스는 수취액의 대부분을 사기 조직으로부터 받았으며, 그 다음으로 주류 서비스, 고위험 기관, 랜섬웨어 서비스 순이었습니다.
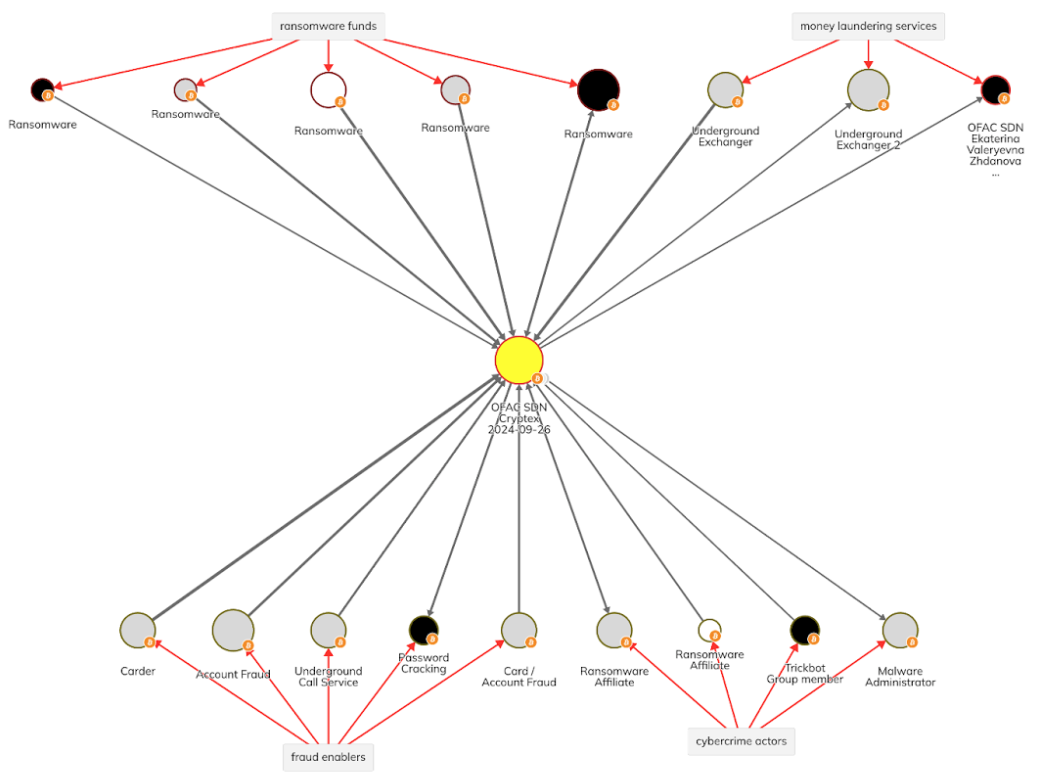
아래 체이널리시스 Reactor 그래프에서는 Cryptex가 지하 자금 세탁 서비스, 지하 통화 서비스, 악성코드 서비스(Malware-as-a-Service) 제공업체 등 일부 랜섬웨어 운영 주체들과 맺고 있는 관계를 확인할 수 있습니다. Cryptex는 수억 달러에 달하는 랜섬웨어 수익금을 처리해 왔습니다.
또한 크립텍스(Cryptex)가 OFAC 제재 대상인 러시아 국적자 예카테리나 즈다노바(Ekaterina Zhdanova)와 연루된 사실도 확인되었는데, 그녀는 ‘ 가상자산 ’를 이용해 러시아 엘리트층, 랜섬웨어 그룹 및 기타 악의적인 행위자들을 대신해 자금 세탁을 자행했습니다.
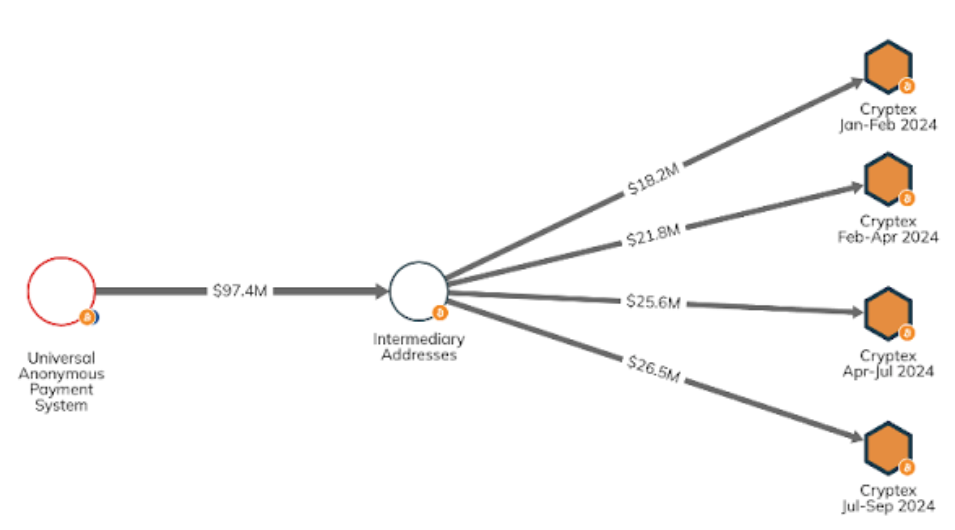
온체인 분석을 통해 UAPS에서 Cryptex를 경유해 처리된 자금의 규모도 드러났다. 2024년 한 해 동안만 해도 UAPS는 9,700만 달러 상당의 가상자산 를 중개 주소로 전송했으며, 이후 자금은 Cryptex가 운영하는 주소로 이동했다(아래 그래프 참조). 이 9,700만 달러 중 9,200만 달러 이상이 Cryptex의 4개 주소로 유입되었다.
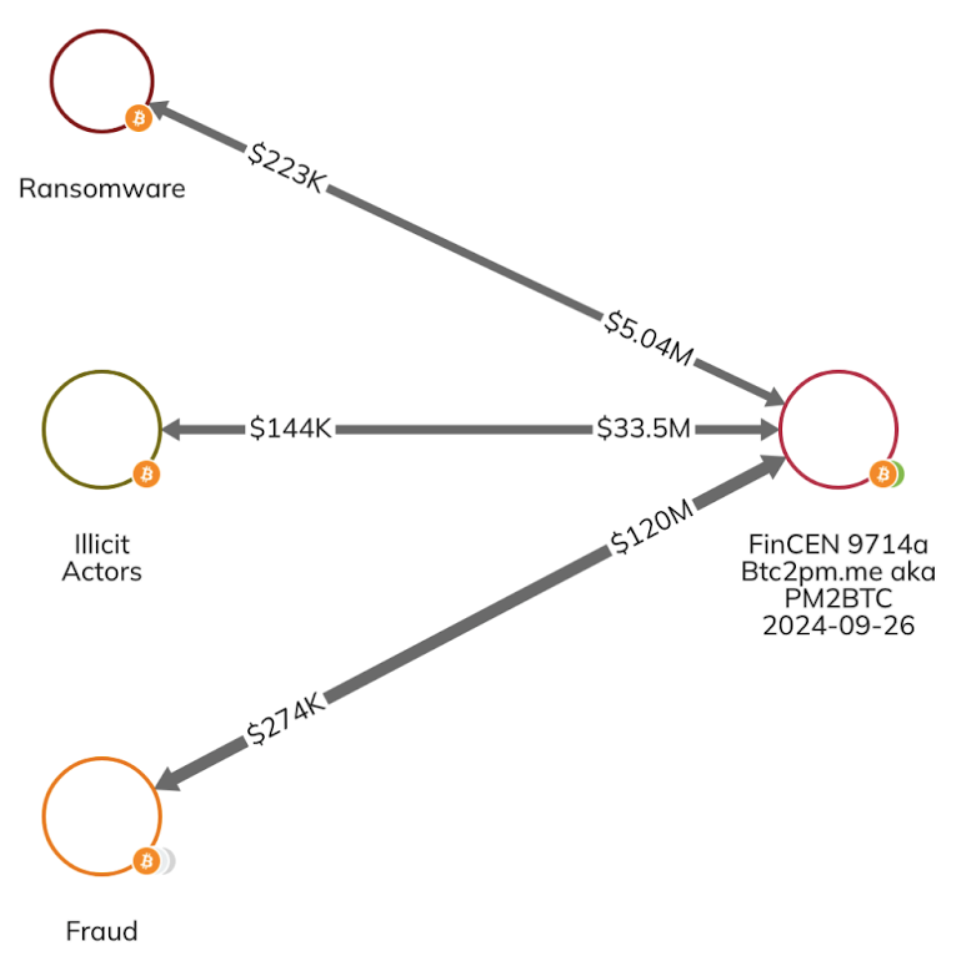
아래 그래프는 랜섬웨어 및 사기 조직을 비롯한 불법 행위자들을 대신해 수억 달러를 처리하는 PM2BTC의 거래 상대방 중 일부만을 보여주고 있습니다.
사기성 인프라에 대한 전 세계적인 단속
불법 행위자들의 활동을 저지하는 데 있어 가장 중요한 전략 중 하나는, 이들이 자금 세탁 및 기타 초국적 사이버 범죄를 저지르는 데 악용하는 인프라를 무력화하는 것입니다. 오늘의 조치는 OFAC가 주요 국제 파트너들과 협력하여 사기성 서비스와 이를 호스팅하는 인프라를 차단함으로써 인터넷을 더 안전한 공간으로 만들기 위한 지속적인 노력을 보여주는 것입니다.
저희는 가능한 한 이 사건과 관련된 최신 소식을 계속해서 전해드리겠습니다.
이 웹사이트에는 links 이 관리하지 않는 제3자 사이트로의 링크가 포함되어 있습니다. 체이널리시스, Inc. 또는 그 계열사(이하 총칭하여 “체이널리시스”)의 통제 하에 있지 않은 제3자 사이트로의 링크([email protected])를 포함하고 있습니다. 이러한 정보에 대한 접근이 해당 사이트 또는 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하는 것은 아닙니다 체이널리시스 해당 사이트나 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하지 않으며, 체이널리시스 해당 사이트에 게시된 제품, 서비스 또는 기타 콘텐츠에 대해 책임을 지지 않습니다.
본 자료는 정보 제공만을 목적으로 하며, 법률, 세무, 금융 또는 투자 자문을 제공하기 위한 것이 아닙니다. 수신자는 이러한 유형의 결정을 내리기 전에 본인의 자문가와 상담해야 합니다. 체이널리시스 는 수신자가 본 자료를 이용함에 따라 내린 어떠한 결정이나 기타 행위 또는 부작위에 대해서도 어떠한 책임도 지지 않습니다.
체이널리시스 본 보고서에 포함된 정보의 정확성, 완전성, 시의성, 적합성 또는 유효성을 보장하거나 보증하지 않으며, 해당 자료의 어느 부분에서든 발생하는 오류, 누락 또는 기타 부정확성으로 인해 제기되는 어떠한 청구에 대해서도 책임을 지지 않습니다.


