2024년 2월 20일, 영국 국가범죄청(NCA)은 미국 법무부(DOJ)와 와 공동으로, 지난 몇 년간 활동해 온 가장 활발한 랜섬웨어-어-서비스(RaaS) 그룹 중 하나인 ‘락비트(Lockbit)’를 무력화했다고 발표했다. 이번 작전에서 NCA, FBI 및 국제 법 집행 기관 파트너들은 락비트의 운영에 필수적인 서버와 대외 웹사이트를 압수하기 위해 협력했으며, 락비트 피해자들이 몸값을 지불하지 않고도 데이터를 복구할 수 있도록 복호화 키를 확보했다. DOJ는 또한 록비트 RaaS 제휴사로 활동하며 해당 랜섬웨어 변종을 공격에 사용한 혐의를 받는 러시아 국적자 아르투르 순가토프(Artur Sungatov)와 이반 콘드라티예프(Ivan Kondratyev)에 대한 기소 사실을 발표했다. 또한, OFAC(미국 재무부 해외자산통제국)은 두 사람 모두에게 에 대해 제재를 가했으며, 총 10개의 가상자산 주소를 SDN 리스트 식별자로 포함시켰습니다. 이러한 조치는 2023년 5월 록비트와 연계된 랜섬웨어 개발자 미하일 마트베예프에 대한 기소와 제재 조치에 이어 이루어진 것입니다.
NCA가 이번 수사를 진행하는 데 체이널리시스 도구를 활용하여 이번 조사를 수행했다는 사실을 자랑스럽게 알려드립니다. 아래에서는 랜섬웨어 생태계 내에서 Lockbit이 차지했던 독특한 위치와 이번 조치가 왜 중요했는지에 대해 더 자세히 설명하겠습니다.
Lockbit은 가장 널리 사용된 RaaS 변종 중 하나였습니다.
미국 법무부(DOJ)에 따르면, 록비트(Lockbit)는 2,000명 이상의 피해자를 공격해 1억 2,000만 달러 이상의 수익을 올렸다. 우리 데이터에 따르면, 록비트는 랜섬웨어 생태계 내에서 시간이 지남에 따라 그 영향력이 빠르게 확대되고 있었다.
| 연도 | 랜섬웨어 변종별 매출 순위에서 락비트의 순위 |
| 2021 | 8 |
| 2022 | 4 |
| 2023 | 2 |
| 2024 | 2 |
게다가, Lockbit은 RaaS가 등장한 이래 랜섬웨어 생태계에서 가장 끈질긴 변종 중 하나였으며, 다른 대부분의 변종보다 더 오랫동안 활동했다.
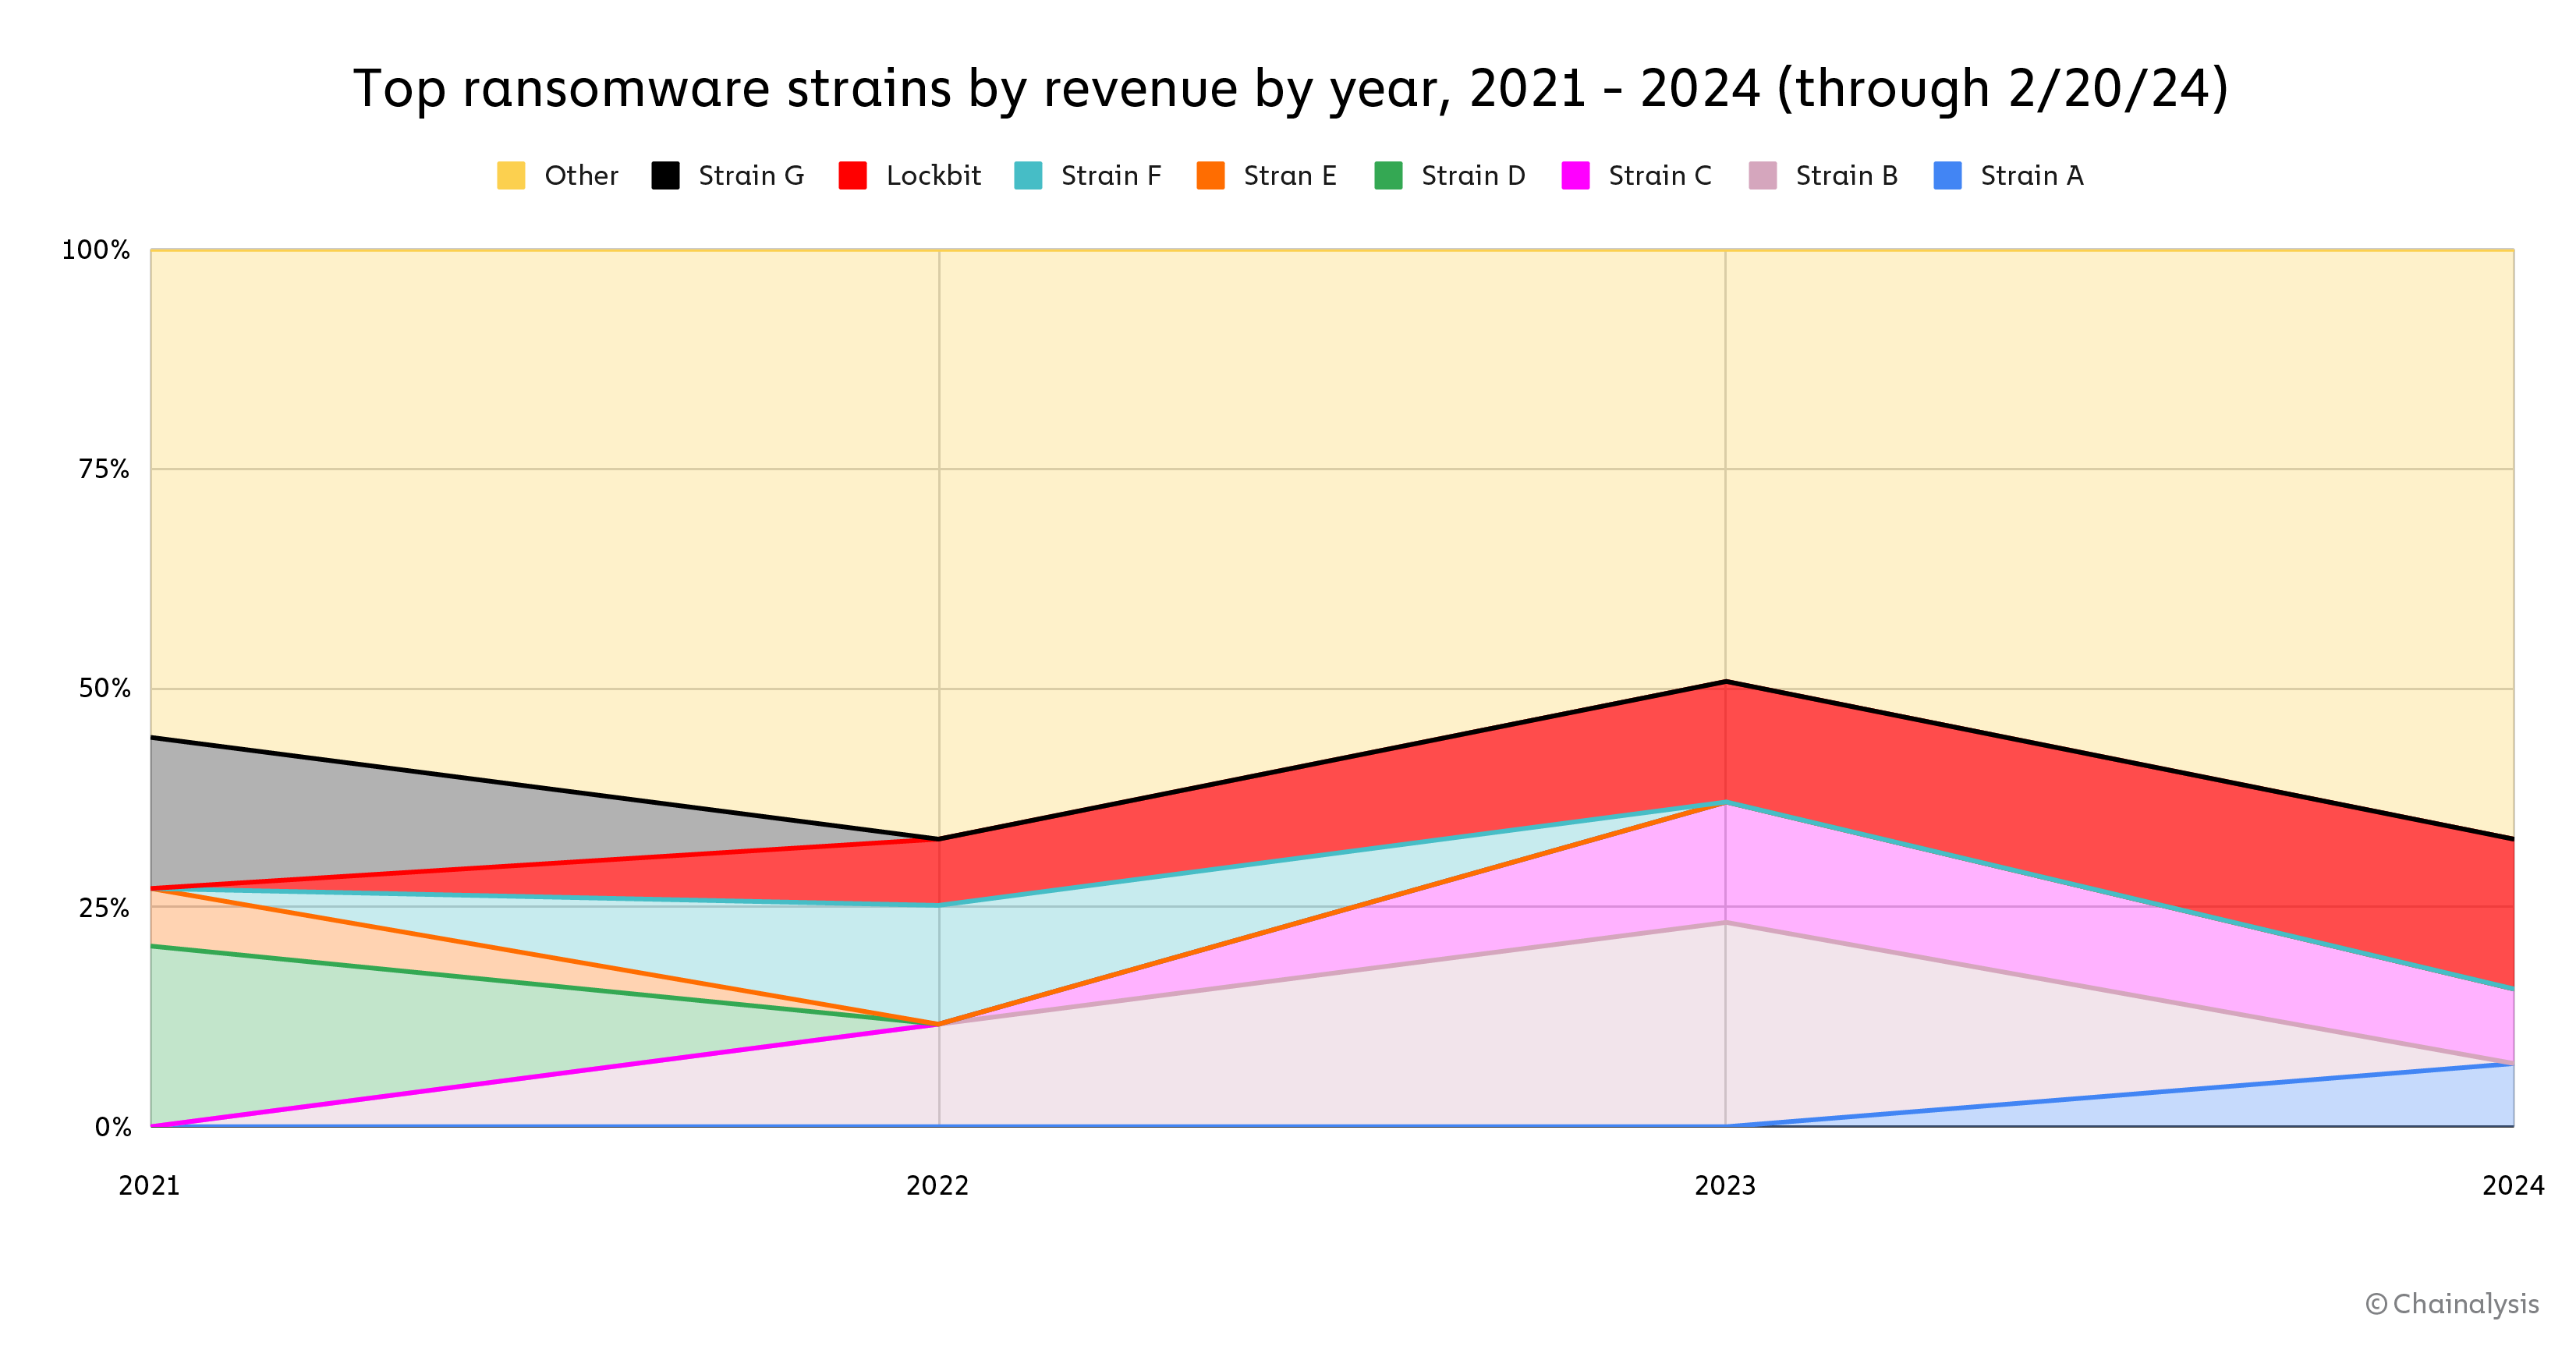
다음과 같이 RaaS 변종인 Lockbit 랜섬웨어는 ‘제휴사’로 알려진 다른 사이버 범죄자들이 대여하여 자체 랜섬웨어 공격을 수행할 수 있도록 제공되었으며, 이에 대한 대가로 해당 공격으로 발생한 수익의 일정 비율을 지급받았습니다. 당사의 데이터에 따르면 Lockbit은 현재 운영 중인 RaaS 변종 중 가장 활발하고 널리 사용된 변종 중 하나로, 다른 주요 변종과 연관된 많은 제휴사를 포함해 잠재적으로 수백 명의 제휴사가 있는 것으로 나타났습니다.
Lockbit이 이토록 많은 제휴사들에게 서비스를 제공하려는 태도가 연구자들이 관찰한 혼란의 원인 중 하나일 수 있다. 예를 들어, 핵심 관리자들이 의료 기관을 표적으로 삼지 않겠다고 약속했음에도 불구하고 그룹이 병원을 상대로 공격을 계속한 사례나, 락비트 관리자들이 제휴사의 공격 대금을 지급하는 것을 공개적으로 거부한 사건 등이 있다. 이러한 사건들과 조율 능력의 부재는 제휴사에 대한 신원 심사 절차가 미흡했기 때문일 수 있다.
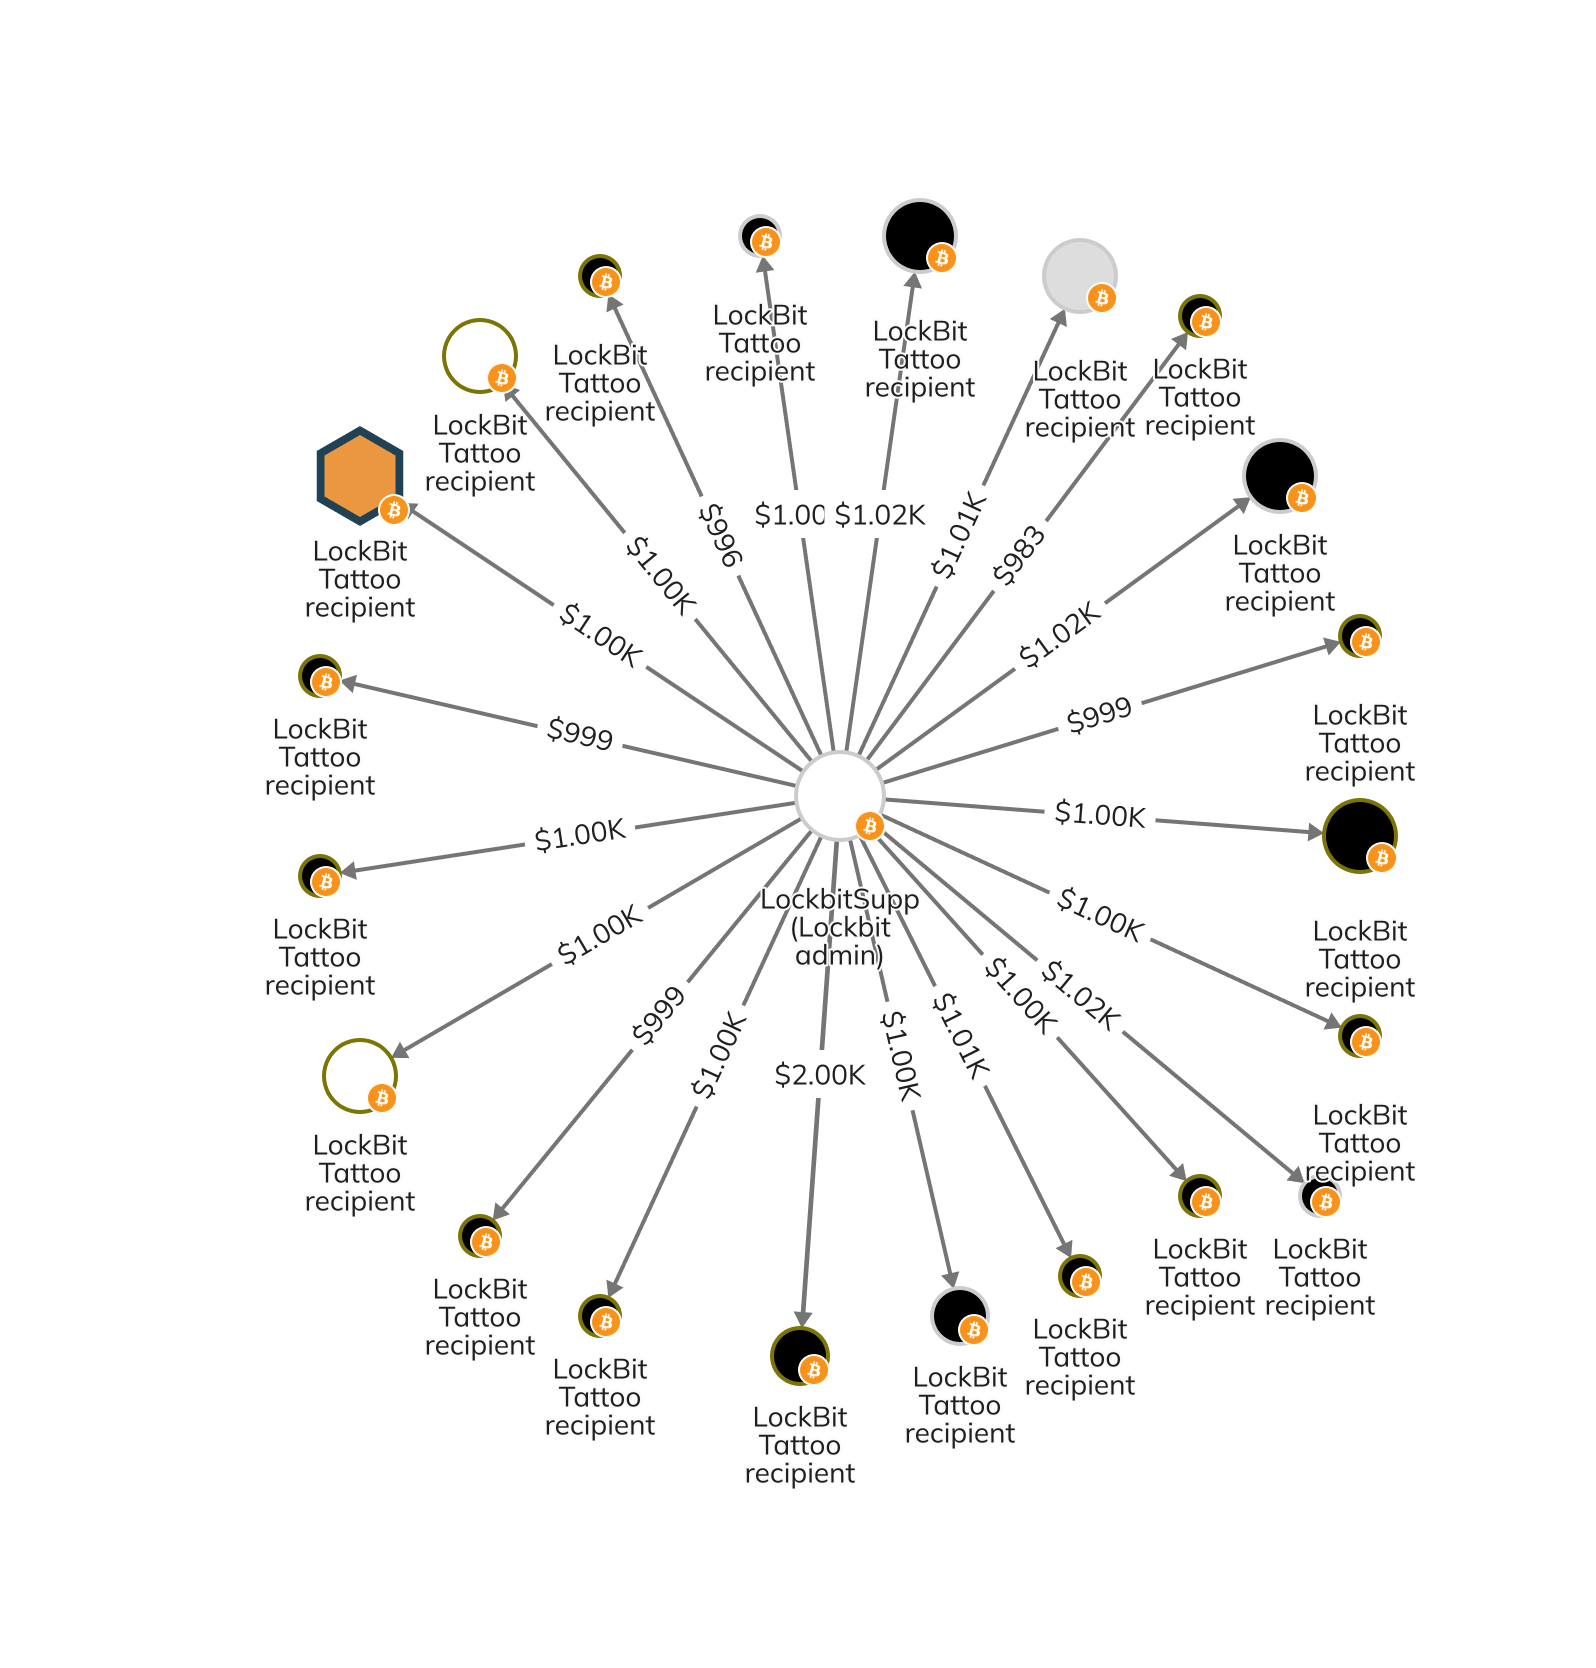
때때로 록비트(Lockbit)의 관리자들은 그룹의 운영 보안에 미치는 위험에 비해 그 가치가 의문스러운 홍보용 퍼포먼스를 벌이기도 했다. 예를 들어, 2022년에 ‘LockBitSupp’이라는 온라인 닉네임으로 알려진 록비트 관리자는 록비트 로고 문신을 한 사람에게 1,000달러를 지급하겠다고 발표했다. Lockbit 로고를 문신으로 새긴 사람이라면 누구에게나 1,000달러를 지급하겠다고. 이 기간 동안 LockBitSupp의 온체인 활동을 분석한 결과, 놀랍게도 많은 사람이 이 제안을 받아들인 것으로 나타났습니다. 이러한 지급 내역 중 일부는 체이널리시스 Reactor 아래 그래프에서 확인할 수 있습니다.
이 정도만 말해도 충분하겠지만, 이와 같은 관리자의 행동과 락비트(Lockbit) 제휴사 가입 기준이 지나치게 낮은 듯한 점은 이 그룹을 랜섬웨어 생태계에서 가장 전문적인 집단으로 보이게 하지는 않는다.
Lockbit과 제재 위험
최근 록비트(Lockbit) 계열사를 명시적으로 겨냥한 제재가 시행되기 전부터도, 이 랜섬웨어 변종의 진입 장벽이 낮아 위협 행위자들이 제재 대상과의 연관성을 은폐하기 위한 매력적인 위장 수단으로 이 RaaS를 활용해 왔습니다. 예를 들어, 2022년 6월, 사이버 보안 기업 맨디언트(Mandiant)는 연구 결과를 발표했는데 를 발표하며, 러시아 랜섬웨어 조직인 이블 코프(Evil Corp)가 락비트를 사용하기 시작했다고 시사했습니다. 맨디언트는 이를 이블 코프가 자신의 정체를 위장하기 위한 시도일 가능성이 높다고 분석했는데, 당시 이블 코프가 제재 대상인 러시아 단체들과 연관되어 있다는 사실이 피해자들의 몸값 지불 의지를 저하시키고 있었기 때문입니다. 락비트 랜섬웨어 변종에 대한 당사의 이전 연구는 랜섬웨어 변종 리브랜딩 에 대한 저희의 이전 연구에서 이 관행에 대해 더 자세히 알아보실 수 있습니다. 아래 ‘ Reactor ’ 그래프에서 볼 수 있듯이, 온체인 데이터는 락비트와 이블 코프 간의 연관성을 확인해 줍니다.
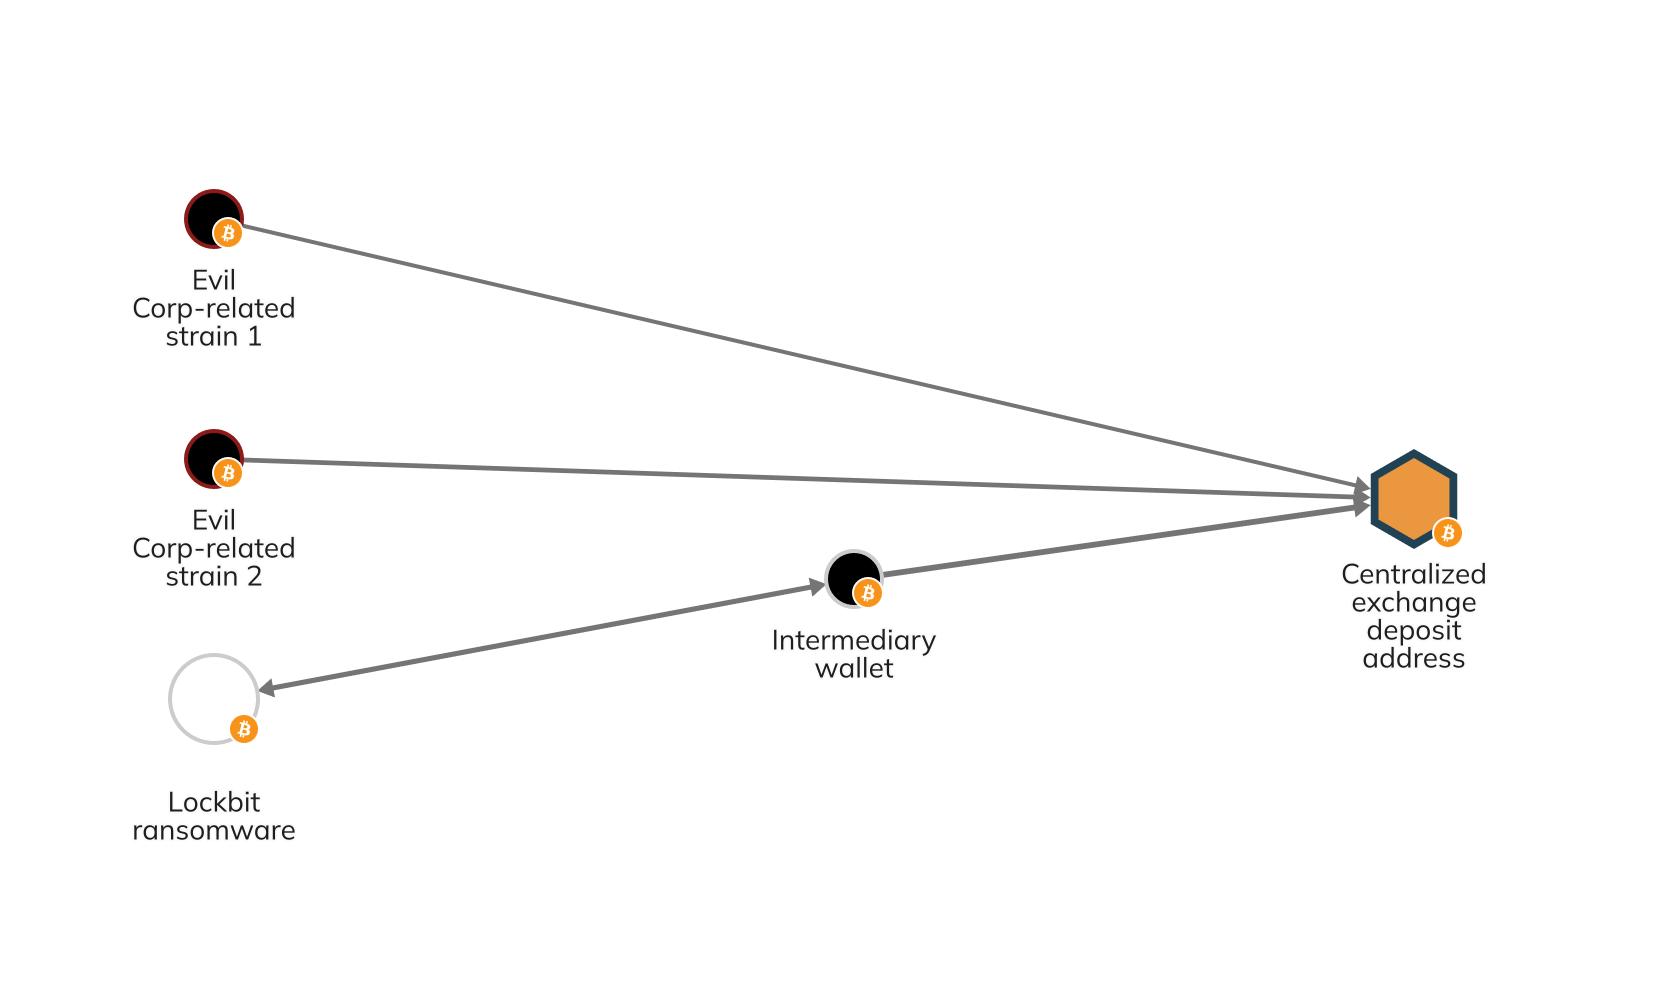
여기에서는 Lockbit과 Evil Corp의 리브랜딩 버전으로 확인된 다른 두 가지 변종이 동일한 거래소 입금 주소로 자금을 송금하는 것을 볼 수 있습니다.
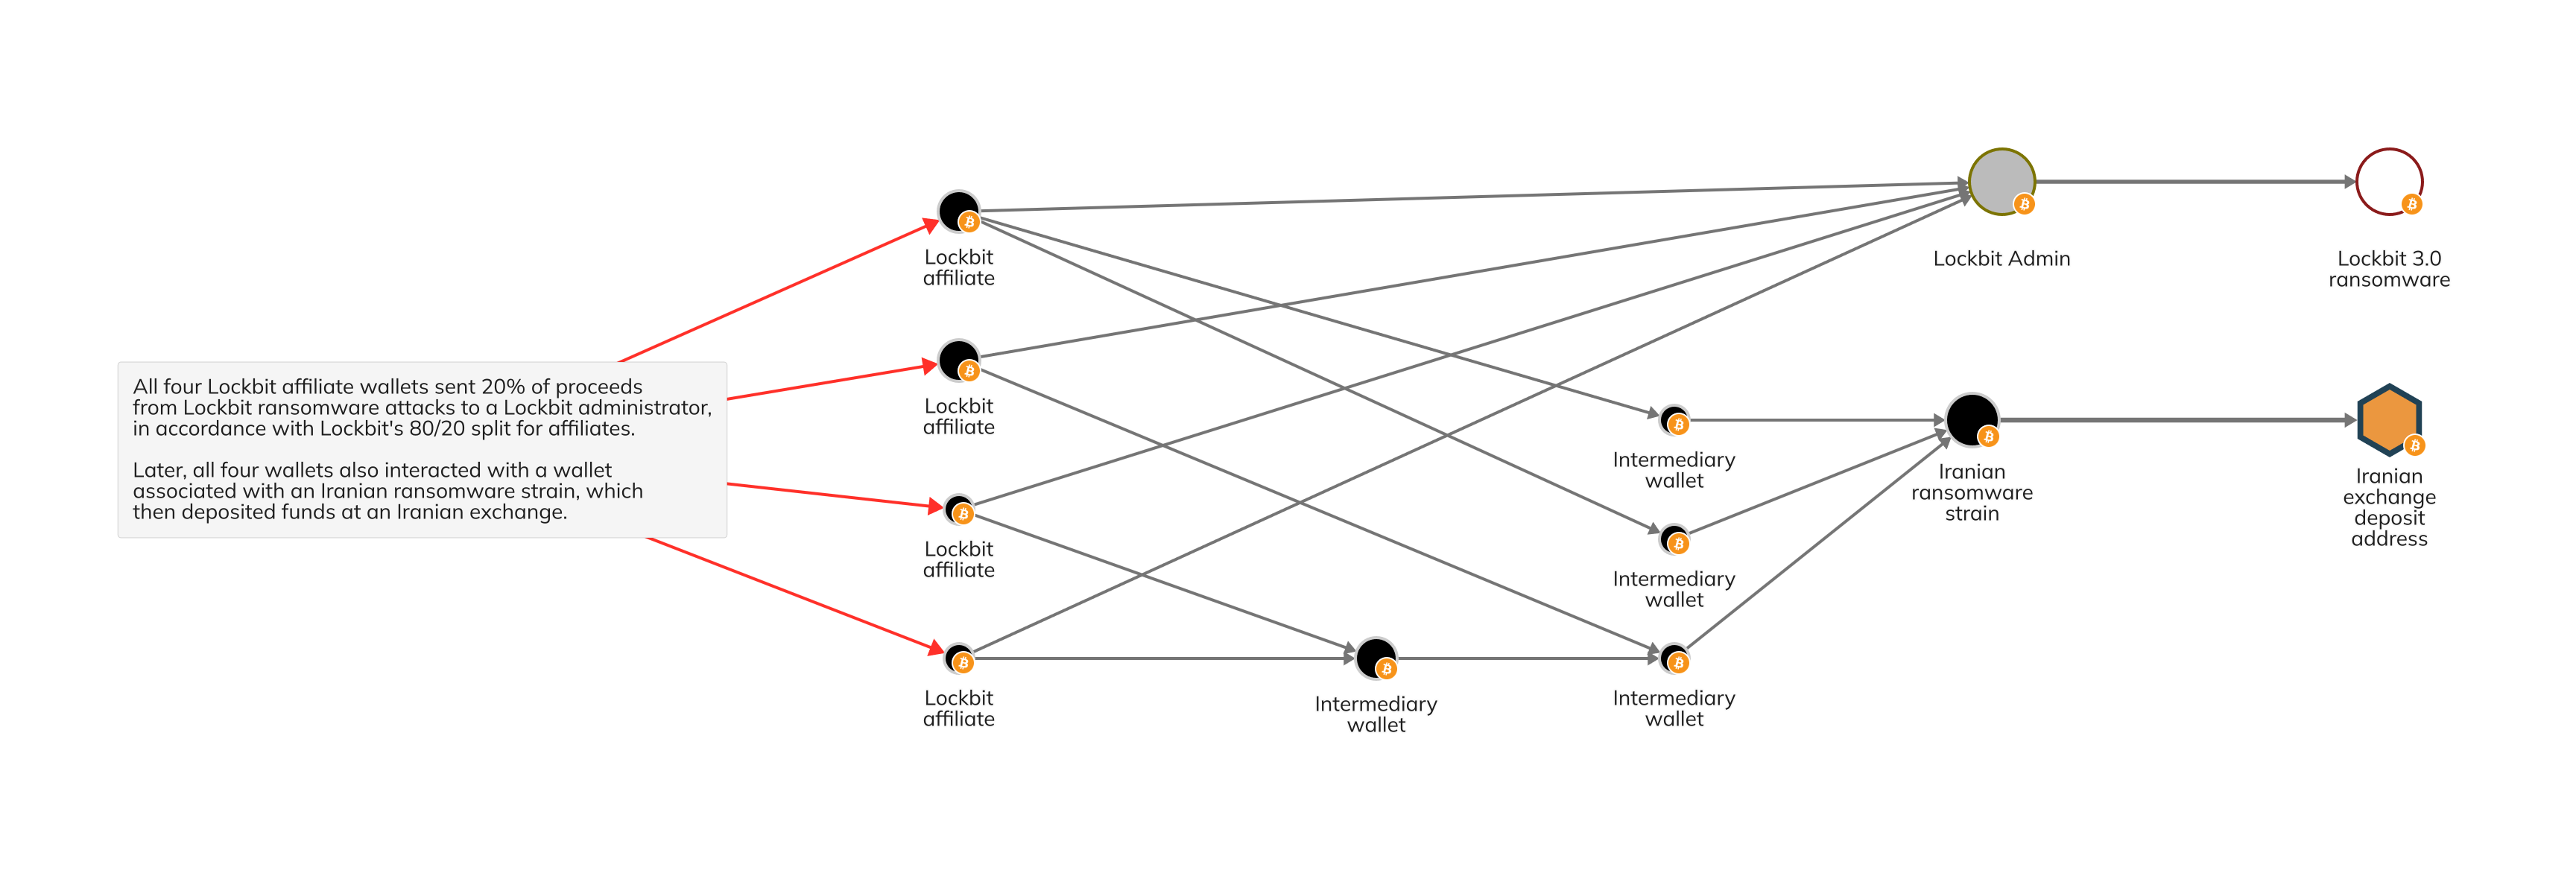
마찬가지로, 록비트(Lockbit) 제휴자들이 이란산 랜섬웨어 변종과 연계해 활동하고 이란 거래소에 자금을 입금한 것으로 보이는 온체인 증거도 확인되는데, 이는 사진에 찍힌 록비트 제휴자가 이란인일 가능성이 높음을 시사합니다. — 물론 이란은 전 세계에서 가장 강력한 제재를 받고 있는 국가 중 하나입니다.
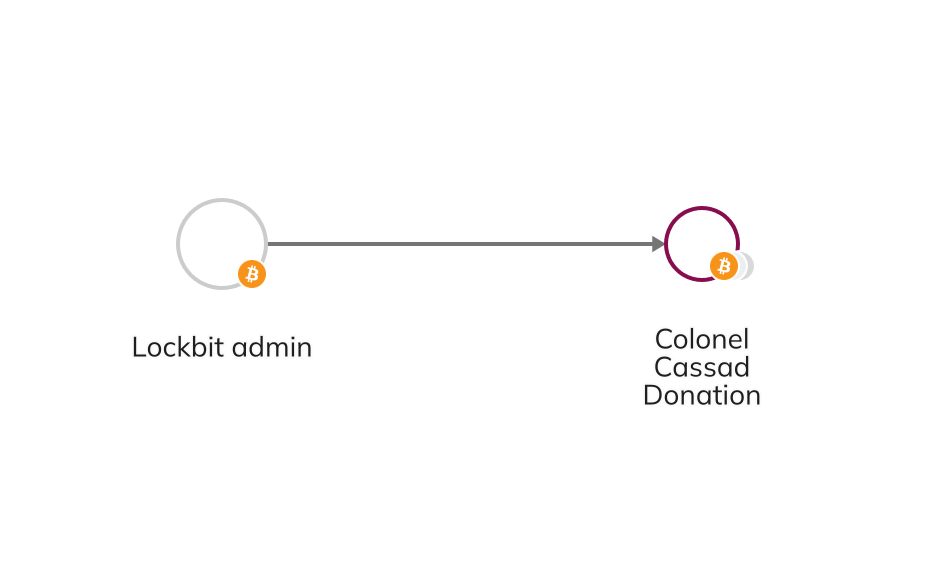
마지막으로, 블록체인 분석 결과, 락비트(Lockbit) 관리자 중 한 명이 세바스토폴에 거주하며 ‘카사드 대령(Colonel Cassad)’으로 알려진 친러 성향의 자칭 군사 기자에게 가상자산 를 기부한 사실도 드러났습니다. 카사드 대령은 소셜 미디어를 통해 제재 대상 지역인 도네츠크와 루한스크에서 활동하는 러시아 민병대 조직의 작전을 지원하기 위해 기부금을 모금해 왔으며, 우리가 러시아의 우크라이나 침공 초기 단계에서 이미 확인한 바와 같이.
탈로스 사이버보안 연구진 는 이전에 카사드 대령과 러시아 국영 해킹 조직인 ‘팬시 베어(Fancy Bear)’ 간의 ‘ links ’에 대해 글을 쓴 바 있으며, 이 조직은 EU로부터 제재를 받은.
OFAC은 락비트(Lockbit) 계열사인 아르투르 순가토프(Artur Sungatov)와 이반 콘드라티예프(Ivan Kondratyev)에 대한 제재 조치에서 가상자산 도메인의 주소 10개를 명시했다.
OFAC은 락비트(Lockbit) 계열사인 이반 콘드라티예프(Ivan Kondratyev)와 아르투르 순가토프(Artur Sungatov)에 대한 SDN 목록 등재 항목에서, 이 두 사람이 관리하는 총 10개의 가상자산 주소(콘드라티예프 9개, 순가토프 1개)를 포함시켰습니다. 해당 주소는 다음과 같습니다.
이반 콘드라티레프 가상자산 주소
- 1A7SKE2dQtezLktCY8peLsdAtkqxV9r1dC (비트코인)
- Bc1q8ew45w2agdffrnwp6adt2gqrc9n4mkev9ns29c (비트코인)
- bc1qagp0gy58v8hqvw4p2wsphcxg067rrppp45hexr (비트코인)
- bc1qn6segn8km4nfdp9vueu6msfjsaxaqgun9h60n9 (비트코인)
- bc1qx9upga7f09tsetqf78wa3qrmcjar58mkwz6ng6 (비트코인)
- 0xf3701f445b6bdafedbca97d1e477357839e4120d (이더리움)
- 15cRqR3TXS1JehBGWERuxFE8NhWZzfoeeU (비트코인)
- bc1q5jqgm7nvrhaw2rh2vk0dk8e4gg5g373g0vz07r (비트코인)
- 32pTjxTNi7snk8sodrgfmdKao3DEn1nVJM (비트코인)
아르투르 순가토프 가상자산 주소
- 18gaXypKj9M23S2zT9qZfL9iPbLFM372Q5 (비트코인)
당국이 랜섬웨어 조직의 주요 인물을 검거했다
이러한 법 집행 조치는 랜섬웨어와의 전쟁에서 거둔 큰 성과입니다. 앞서 살펴본 바와 같이, 록비트(Lockbit)는 수년 동안 활동해 온 가장 활발한 랜섬웨어 변종 중 하나였습니다. 이 랜섬웨어의 인프라를 무력화하고 복호화 키를 확보함으로써, 수많은 조직이 랜섬웨어 공격으로 인한 피해를 면할 수 있게 될 것입니다. 이에 관련된 모든 기관의 노고에 찬사를 보냅니다.