2024년 5월 7일, 미국 재무부 산하 대외자산통제국(OFAC)은 러시아 국적의 드미트리 유리예비치 호로셰프(Dmitry Yuryevich Khoroshev)를 이 자신의 랜섬웨어-어-서비스(RaaS)인 ‘LockBit’을 통해 랜섬웨어를 개발 및 유포한 혐의로 제재 대상에 올랐습니다. 이번 조치는 영국 국가범죄청(NCA), 미국 법무부(DOJ), 연방수사국(FBI), 호주 연방경찰과의 협력을 통해 이루어졌습니다. 호로셰프는 또한 영국 금융 제재 이행국 (OFSI) 및 호주의 외교통상부 (DFAT)로부터 제재를 받았습니다.
올해 초, NCA는 FBI 및 국제 파트너 기관들과 협력하여 LockBit의 활동을 저지했습니다. 이 조직의 서버, 공개 웹사이트 및 가상자산 을 다수 압수하고, 피해자들이 민감한 데이터를 안전하게 복구할 수 있도록 복호화 키를 확보함으로써 활동을 저지했습니다. 록비트는 ‘크로노스 작전(Operation Cronos)’이전까지 몸값으로 1억 2천만 달러 이상을 벌어 들였습니다.
LockBit의 운영 과정에서 ‘LockBitSupp’이라는 사용자명을 사용했던 코로셰프는 랜섬웨어 공격을 통해 개인적으로 이익을 얻었으며, 회사의 관리 업무를 지원했습니다. 이후 OFAC은 호로셰프의 자산을 동결하고 그에 대한 여행 금지 조치를 내렸다.
아래에서는 오늘 지정된 대상에 포함된, 코로셰프가 이러한 불법 활동을 수행하는 데 사용한 가상자산 주소와 LockBitSupp과 관련된 기타 주소들을 살펴보겠습니다.
코로셰프와 락비트의 온체인 활동
OFAC은 가상자산 주소 중 하나인 bc1qvhnfknw852ephxyc5hm4q520zmvf9maphetc9z를 Khoroshev와 연관된 것으로 확인했습니다. 체이널리시스 Reactor 아래 그래프는 이 주소의 온체인 활동을 보다 상세하게 보여줍니다.
그래프의 왼쪽부터 살펴보면, 코로셰프가 믹싱 서비스를 통해 자신의 개인 지갑으로 수천 달러 상당의 가상자산 를 수령한 것을 확인할 수 있습니다. 또한 코로셰프는 다음과 같이 OFAC 제재 대상 서비스를 포함한 다양한 불법 서비스로 자금을 이체하기도 했습니다. 러시아 거래소 가란텍스(Garantex), 가상자산 믹서 ‘신바드(Sinbad)’, 비츠라토(Bitzlato)등이 있으며, 이 외에도 보안이 철저한 호스팅 서비스, 악성코드, 사기성 쇼핑몰, 그리고 KYC 절차가 없는 암시장 거래소들이 포함되어 있습니다.

이전 이전 블로그 글에서에서, LockBitSupp이 락비트(LockBit) 로고 문신을 한 증거를 제시한 사람들에게 가상자산 코인으로 1,000달러를 지급하는 콘테스트를 후원했다고 언급한 바 있습니다.

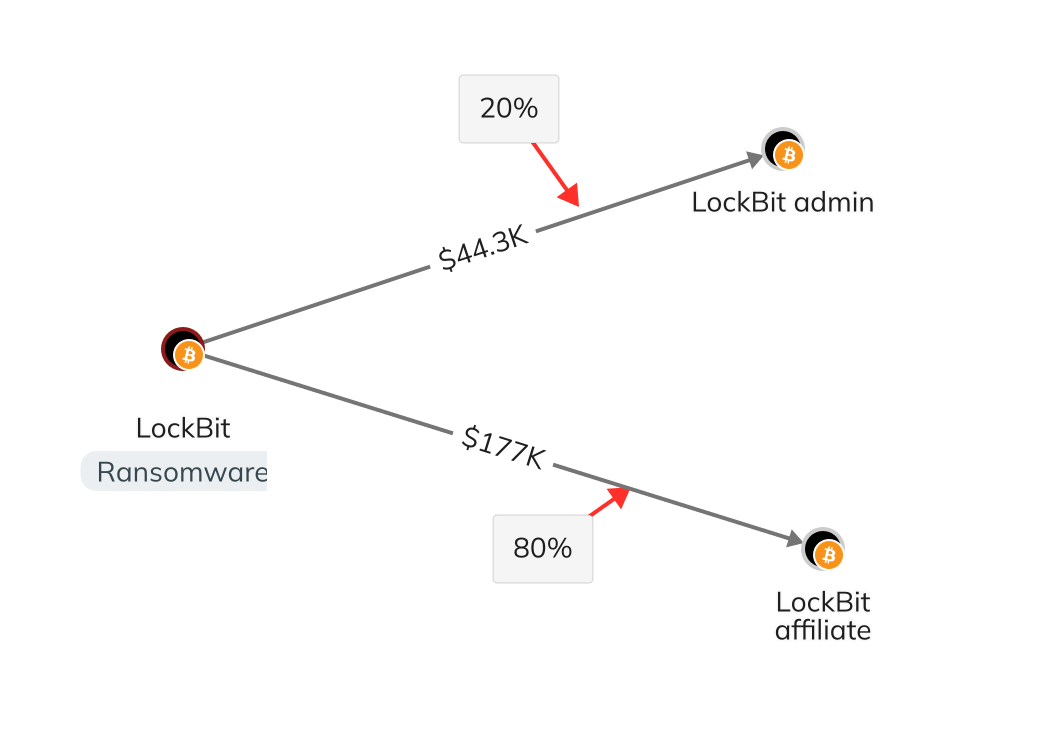
LockBit의 RaaS 모델은 일반적으로 제휴사들에게 랜섬웨어 수익의 80%를 제공했으며, 코로셰프는 나머지 20%를 종종 챙겼다.
NCA는 블록체인 분석 도구를 활용하여 수백 개의 활성 [email protected] 지갑을 수백 개의 활성 가상자산 지갑을 식별 및 분석했으며, 여기에는 아직 사용되거나 세탁되지 않은 락비트(LockBit) 랜섬웨어 수익금인 2,000개 이상의 비트코인(약 1억 1,000만 달러 상당)이 포함되어 있습니다.
러시아를 기반으로 한 랜섬웨어 범죄 모니터링
최근 당사의 2024년 ‘ 가상자산 ’ 범죄 보고서에서 밝혀진 바와 같이, 랜섬웨어 몸값 지불액은 2023년에 10억 달러를 넘어 사상 최고치를 기록했으며, 많은 랜섬웨어 조직이 러시아를 거점으로 활동하거나 러시아와 연계되어 있습니다. 이러한 불법 활동의 증가는 법 집행 기관들이 국제적으로 협력하고 블록체인 분석 도구를 활용하여 이러한 조직을 무력화해야 할 필요성을 보여줍니다.
NCA는 우리에게 다음과 같이 밝혔다. “사이버 범죄자들이 가상자산 을 갈취 수단으로 악용하는 것은 중대한 위협이며, 랜섬웨어는 영국에서 국가 안보 문제이다. 오늘의 조치는 NCA가 국내외 파트너 기관들과 협력하여, 랜섬웨어 사기를 주도하고 랜섬웨어 비즈니스 모델의 핵심 조력자 역할을 하는 코로셰프(Khoroshev)와 같은 인물들의 활동을 계속해서 저지해 나갈 것임을 보여준다.”
오늘의 노력에 대해 NCA 및 관련 기관들에 감사를 표하며, 가능한 한 러시아를 기반으로 한 랜섬웨어 범죄에 관한 최신 정보를 계속해서 제공할 것입니다. 당사는 자사 제품군에서 해당 주소를 제재 대상 기관과 연관된 것으로 표시했습니다.
이 웹사이트에는 links 이 관리하지 않는 제3자 사이트로의 링크가 포함되어 있습니다. 체이널리시스, Inc. 또는 그 계열사(이하 총칭하여 “체이널리시스”)의 통제 하에 있지 않은 제3자 사이트로의 링크([email protected])를 포함하고 있습니다. 이러한 정보에 대한 접근이 해당 사이트 또는 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하는 것은 아닙니다 체이널리시스 해당 사이트나 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하지 않으며, 체이널리시스 해당 사이트에 게시된 제품, 서비스 또는 기타 콘텐츠에 대해 책임을 지지 않습니다.
본 자료는 정보 제공만을 목적으로 하며, 법률, 세무, 금융 또는 투자 자문을 제공하기 위한 것이 아닙니다. 수신자는 이러한 유형의 결정을 내리기 전에 본인의 자문가와 상담해야 합니다. 체이널리시스 는 수신자가 본 자료를 이용함에 따라 내린 어떠한 결정이나 기타 행위 또는 부작위에 대해서도 어떠한 책임도 지지 않습니다.
체이널리시스 본 보고서에 포함된 정보의 정확성, 완전성, 시의성, 적합성 또는 유효성을 보장하거나 보증하지 않으며, 해당 자료의 어느 부분에서든 발생하는 오류, 누락 또는 기타 부정확성으로 인해 제기되는 어떠한 청구에 대해서도 책임을 지지 않습니다.


