要約
- 2025年には、「暗号資産 」を悪用した詐欺や不正行為により、170億ドルが盗まれたと推定されています。これは、なりすまし詐欺が前年比で1400%という大幅な増加(前年比 )を示していることからも明らかです。AIを活用した詐欺の収益性は、従来の を悪用した詐欺の4.5倍に達しました。
- 大規模な詐欺事業はますます組織化が進み、フィッシング・アズ・ア・サービス(Phishing-as-a-Service)ツール、AI生成のディープフェイク、そして専門的な資金洗浄ネットワークといった高度なインフラを備えるようになった。
- 東アジアおよび東南アジアの犯罪ネットワークとの強いつながりが確認された。特に、カンボジアやミャンマーなどの地域にある強制労働施設を通じて、人身取引の被害者が詐欺行為を強要されていることが判明した。
- 法執行機関 英国での6万1,000ビットコインの回収や、犯罪組織「プリンス・グループ」に関連する150億ドルの差し押さえなど、過去最大規模の差し押さえを達成し、暗号資産 詐欺への対処能力が向上したことを示した。
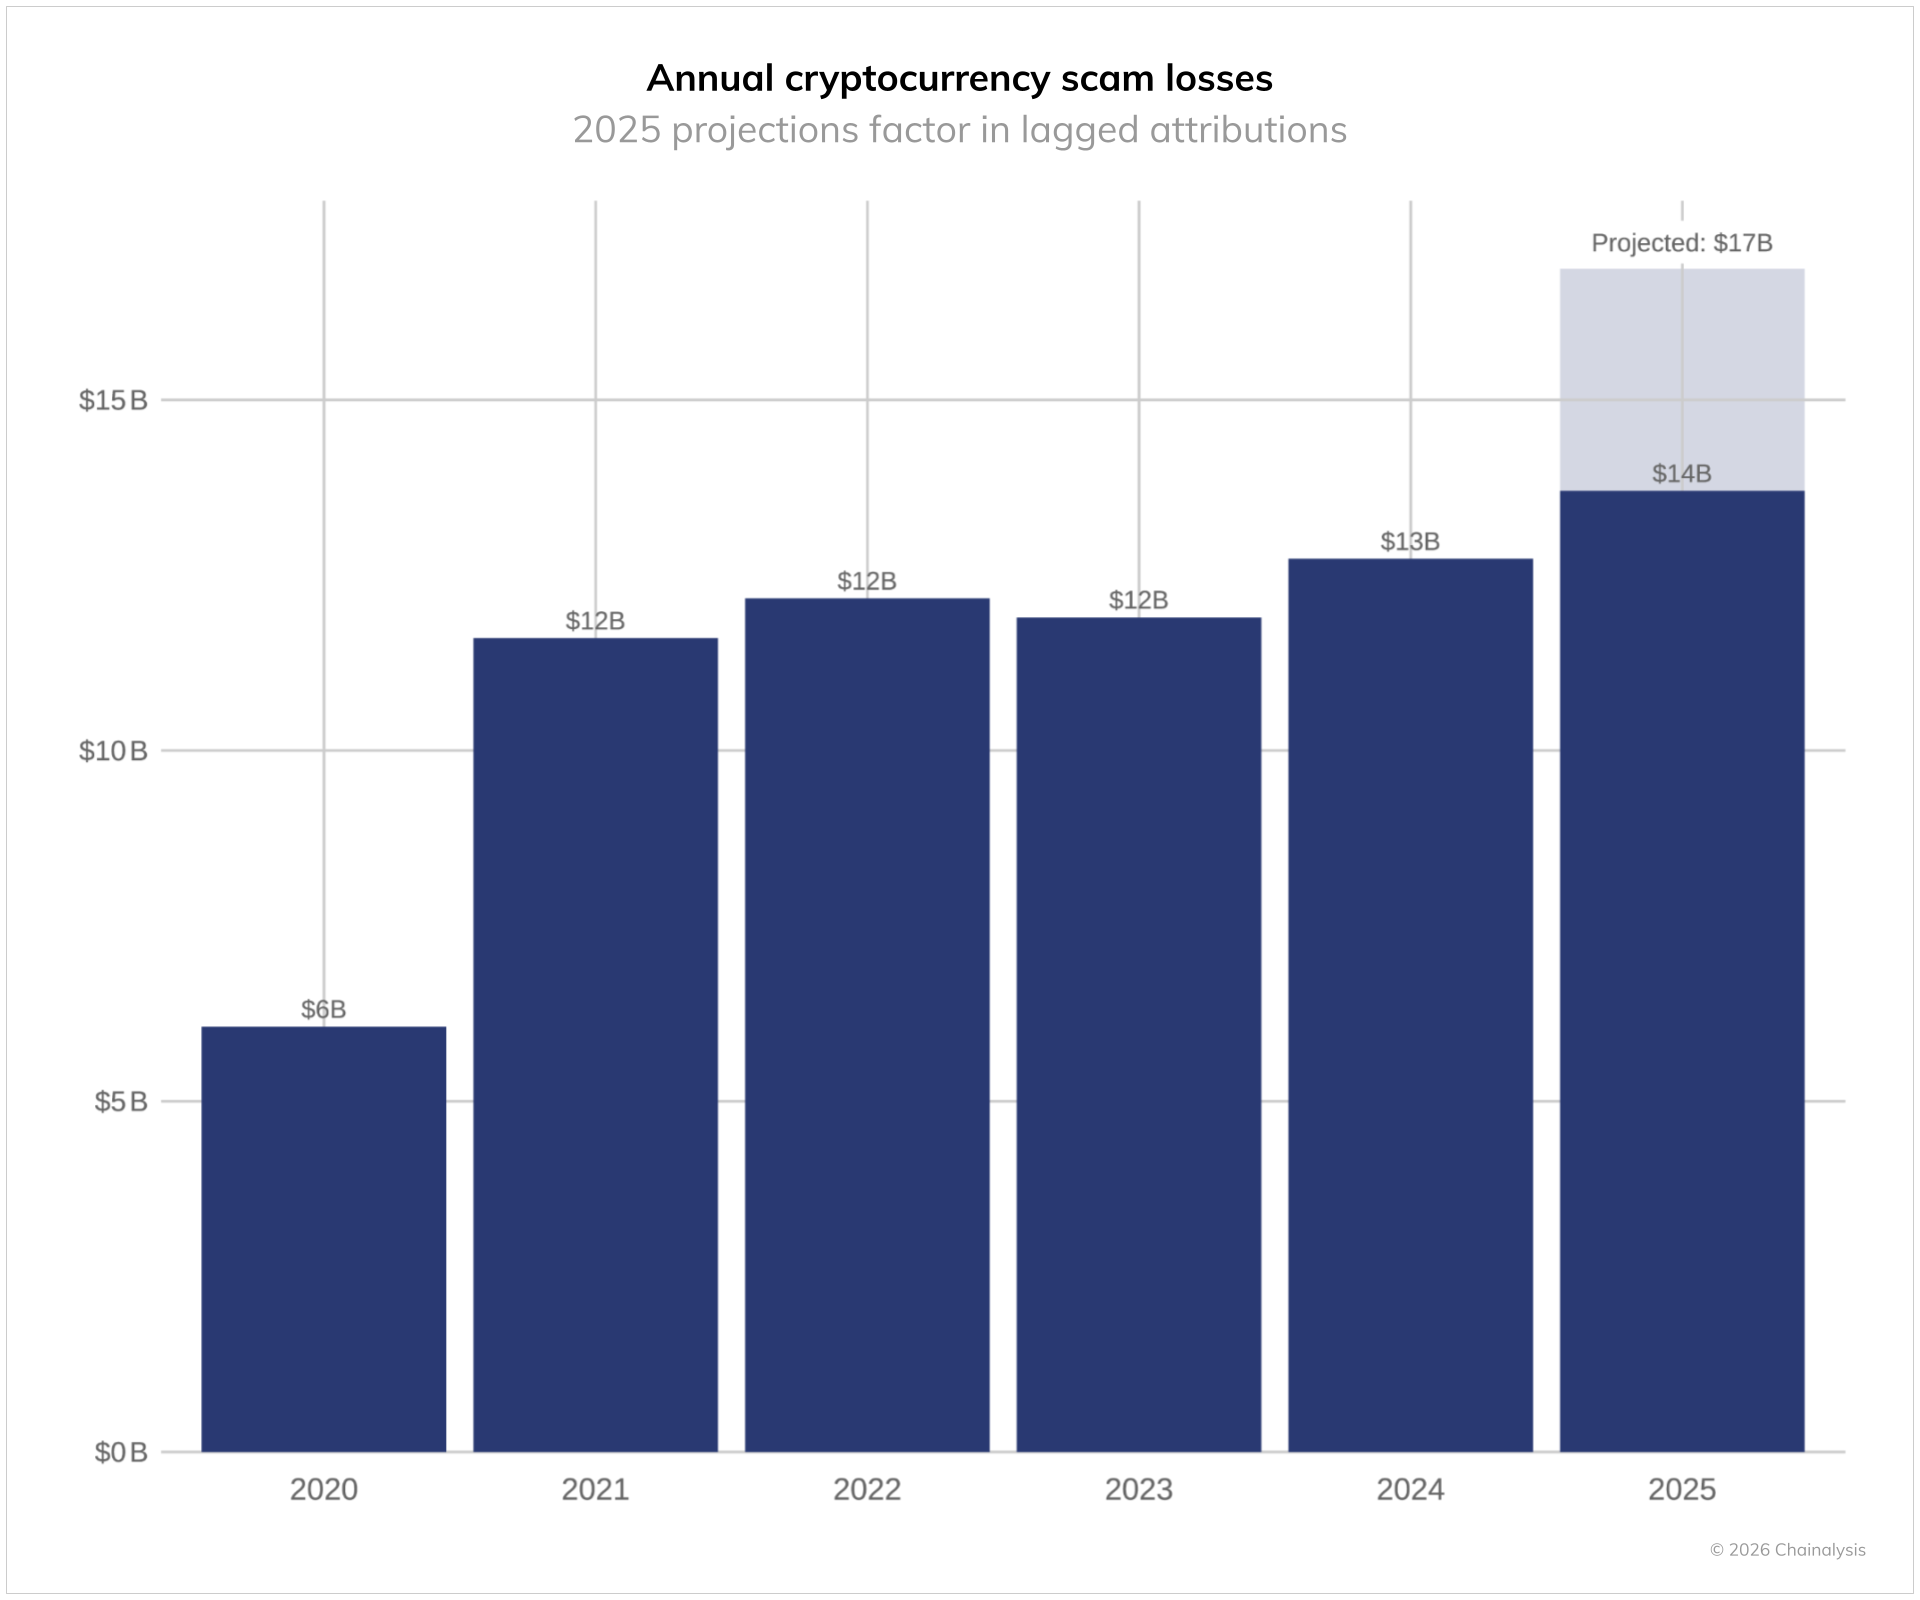
2025年、仮想通貨詐欺による被害額は少なくとも140億ドルに達しましたオンチェーン 。これは、2024年に当サイトが最初に報告した99億ドルから大幅に増加したもので、本稿執筆時点での再計算では120億ドルに達しています。この数値は、当サイトが同年に予測していた124億ドルと概ね一致しています。 報告期間ごとに年間推定額が平均24%増加するという過去の傾向に基づき、今後数ヶ月の間にさらに多くの不正なウォレットアドレス を特定していくにつれ、2025年の数値は170億ドルを超える可能性があると予測しています。
今年のデータによると、詐欺師たちは引き続き手口を変化させ、新たな手法を編み出しており、詐欺による平均支払額は2024年の782ドルから2025年には2,764ドルへと増加し、253%の伸びを示しています前年比 。 詐欺による流入総額も急増しており、特になりすまし手口によるものは、前年比で驚異的な1400%の伸び(前年比 )を記録しました。高利回り投資プログラム(HYIP)や ロマンス詐欺 (Pig Butchering)留まる 取引高で主要なカテゴリーを占めていますが、詐欺師たちがAIや高度なSMSフィッシングサービス、複雑なマネーロンダリングネットワーク を活用し、かつてないほど効果的に被害者を標的にしているため、詐欺の手口間の融合が進んでいます。
従来の 詐欺師たちが複数の手口を作戦に組み込むにつれて、詐欺の分類の境界は曖昧になりつつあります。例えば、多くのロマンス詐欺 (Pig Butchering) や投資詐欺には、なりすまし、ソーシャルエンジニアリング、さらには技術的またはウォレットを標的とした詐欺の要素が組み込まれています。
なりすまし詐欺が爆発的に増加している
なりすまし詐欺は特に懸念される傾向として浮上しており、2024年と比較して1400%以上増加し、これらのグループへの支払いの平均被害額(すなわち金額)は600%以上増加しています。これらの詐欺では、詐欺師が正規の組織や権威ある人物になりすまし、被害者を操って送信 に資金を送金させます。
政府機関を装う詐欺:E-ZPass詐欺ネットワーク
政府機関を装う手口は、人々が公的機関からの連絡に対して抱く自然な信頼を悪用する詐欺師たちにとって、効果的な戦術となっています。その最も顕著な例の一つが、2025年に電子道路料金徴収システム「E-ZPass」を利用していた数百万人のアメリカ人を標的とした、広範囲にわたる「E-ZPass」フィッシング詐欺キャンペーンでした。
この攻撃は、「Darcula」(別名「Smishing Triad」)として知られる中国語圏のサイバー犯罪グループによるものとみられています。この中国を拠点とする サイバー犯罪ネットワークは、フィッシング・アズ・ア・サービス(Phishing-as-a-Service)ツールを使用して、通行料徴収機関を装ったSMSメッセージを送信し、特に少なくとも8つの州にわたるE-ZPassユーザーを標的にしました。このグループはこうした手口を専門としており、米国郵政公社を装った事例もあります。
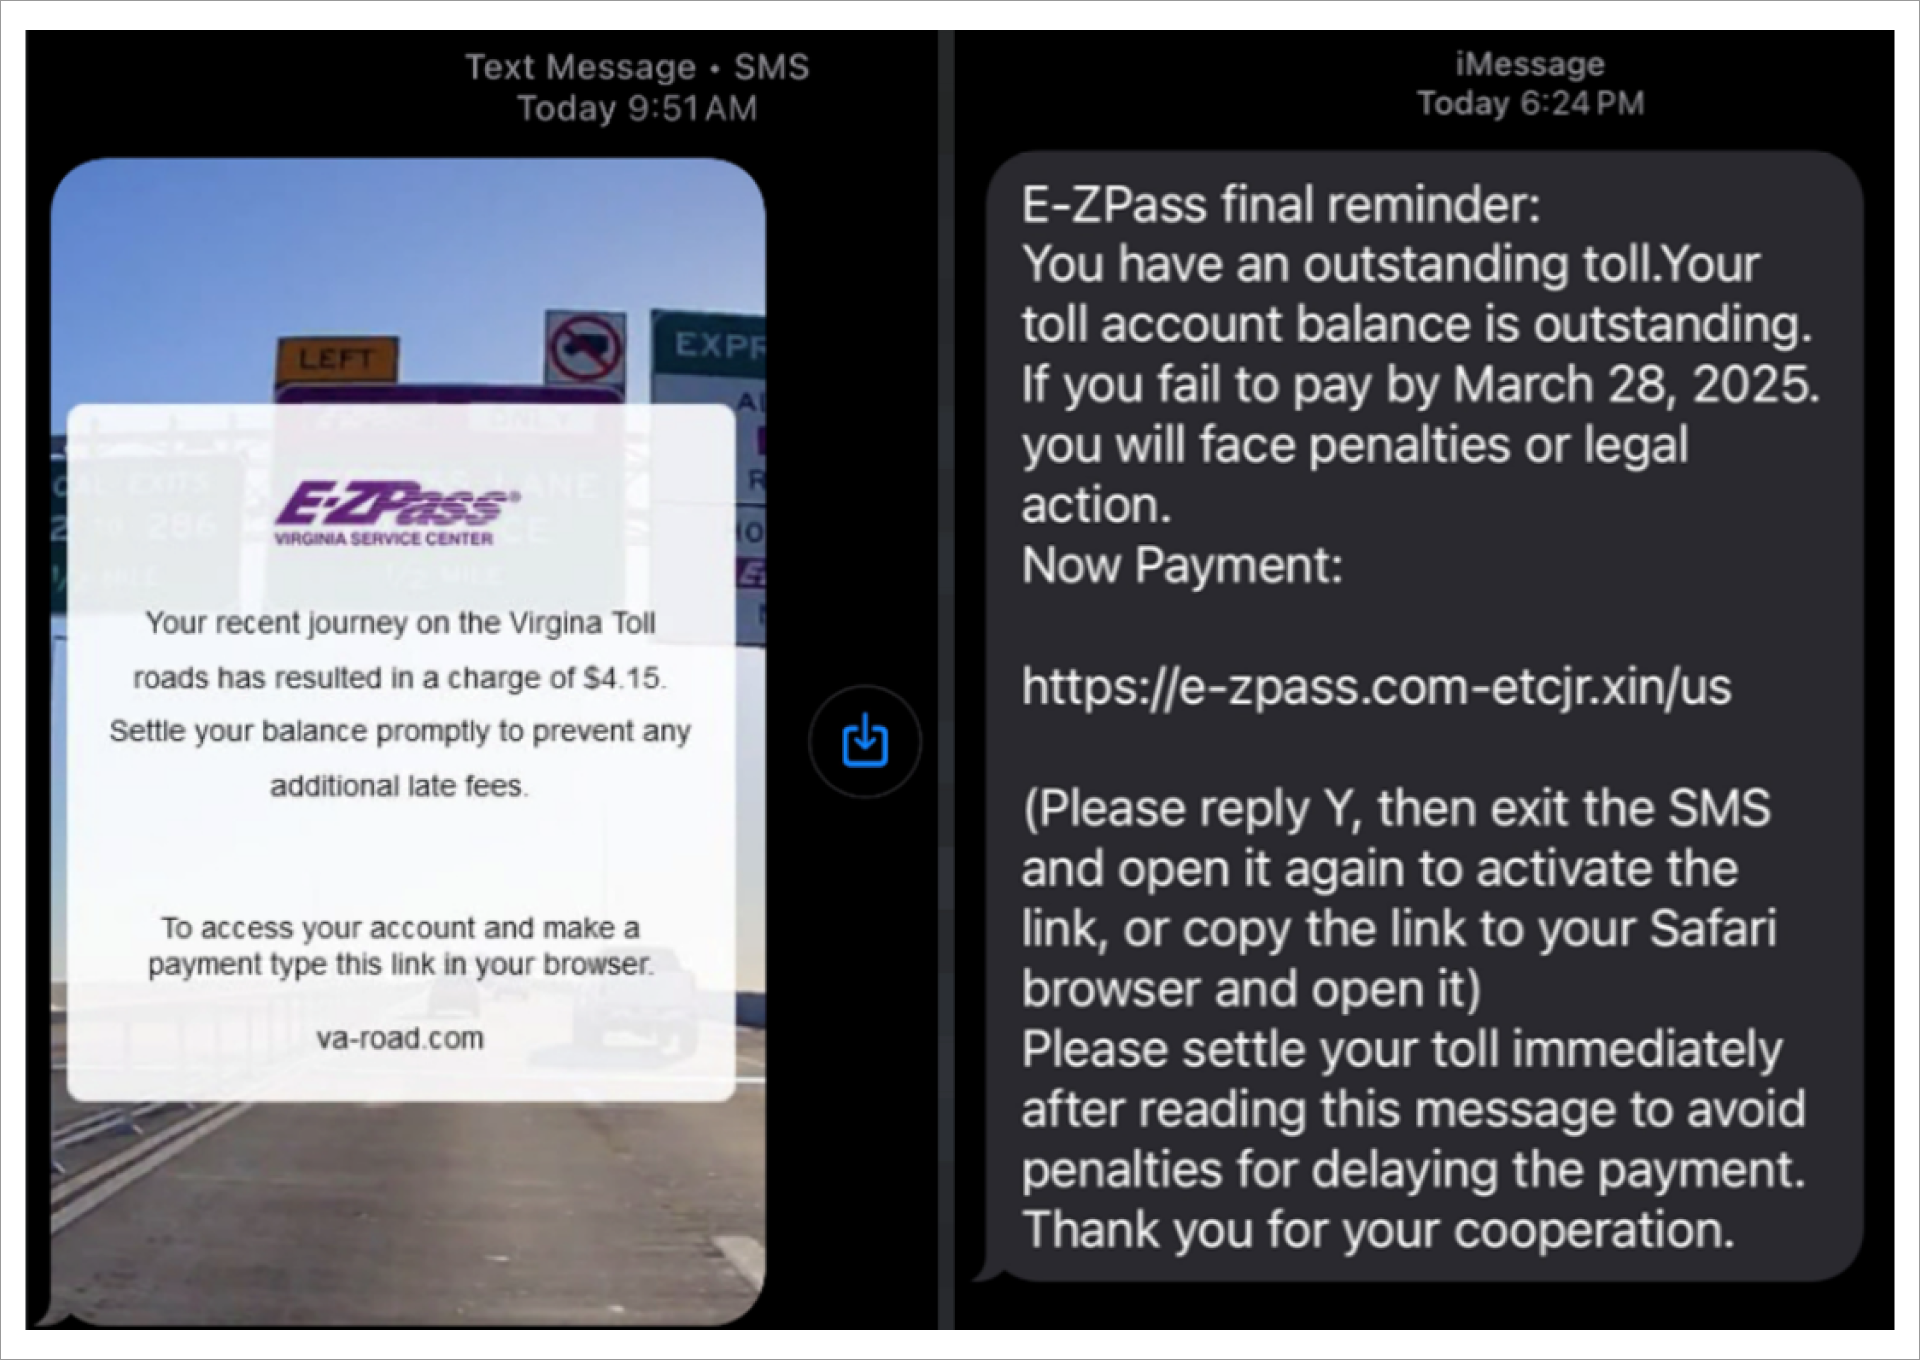
2025年11月にGoogleが提起した訴訟によると、Smishing Triadは、サイバー犯罪者向けに「フィッシング入門」を提供する中国系のベンダー「Lighthouse」のソフトウェアを活用していた。同ベンダーは、偽サイトのテンプレートを数百種類用意しているほか、ドメイン設定ツールや検知回避機能を備えている。
このグループは、ニューヨーク市政府の公式サイト(nyc.gov)やニューヨークE-ZPass(e-zpassny.com)など、政府機関を装った偽のウェブサイトを作成し、それらが模倣した正規のウェブサイトと見分けがつかないように仕組んでいた。

本レポート「事案 」では、サイバー犯罪者が仮想通貨で購入したインフラを悪用して犯罪活動を行う実態を明らかにするだけでなく、サイバー犯罪者が残した「オンチェーン 」の痕跡が、具体的な対策につながる機会をどのように生み出すかを示しています。下のグラフに示されているように、「Taihe Gong」詐欺グループをはじめとする中国のさまざまな犯罪組織が、「Lighthouse」フィッシングキットを購入し、複数の中国語圏マネーロンダリングネットワーク(CMLN)や詐欺グループから支払いを受けています。 「Taihe Gong」は、フィッシングキットの販売を含む詐欺的なサイバー犯罪活動に関与している疑いのある中国語圏のオペレーターで構成されています。その運営構造からは、オンライン詐欺や認証情報の窃取といった違法行為を仲介する するための悪意のあるツールを、確立された流通経路を通じて配布していることがうかがえます。
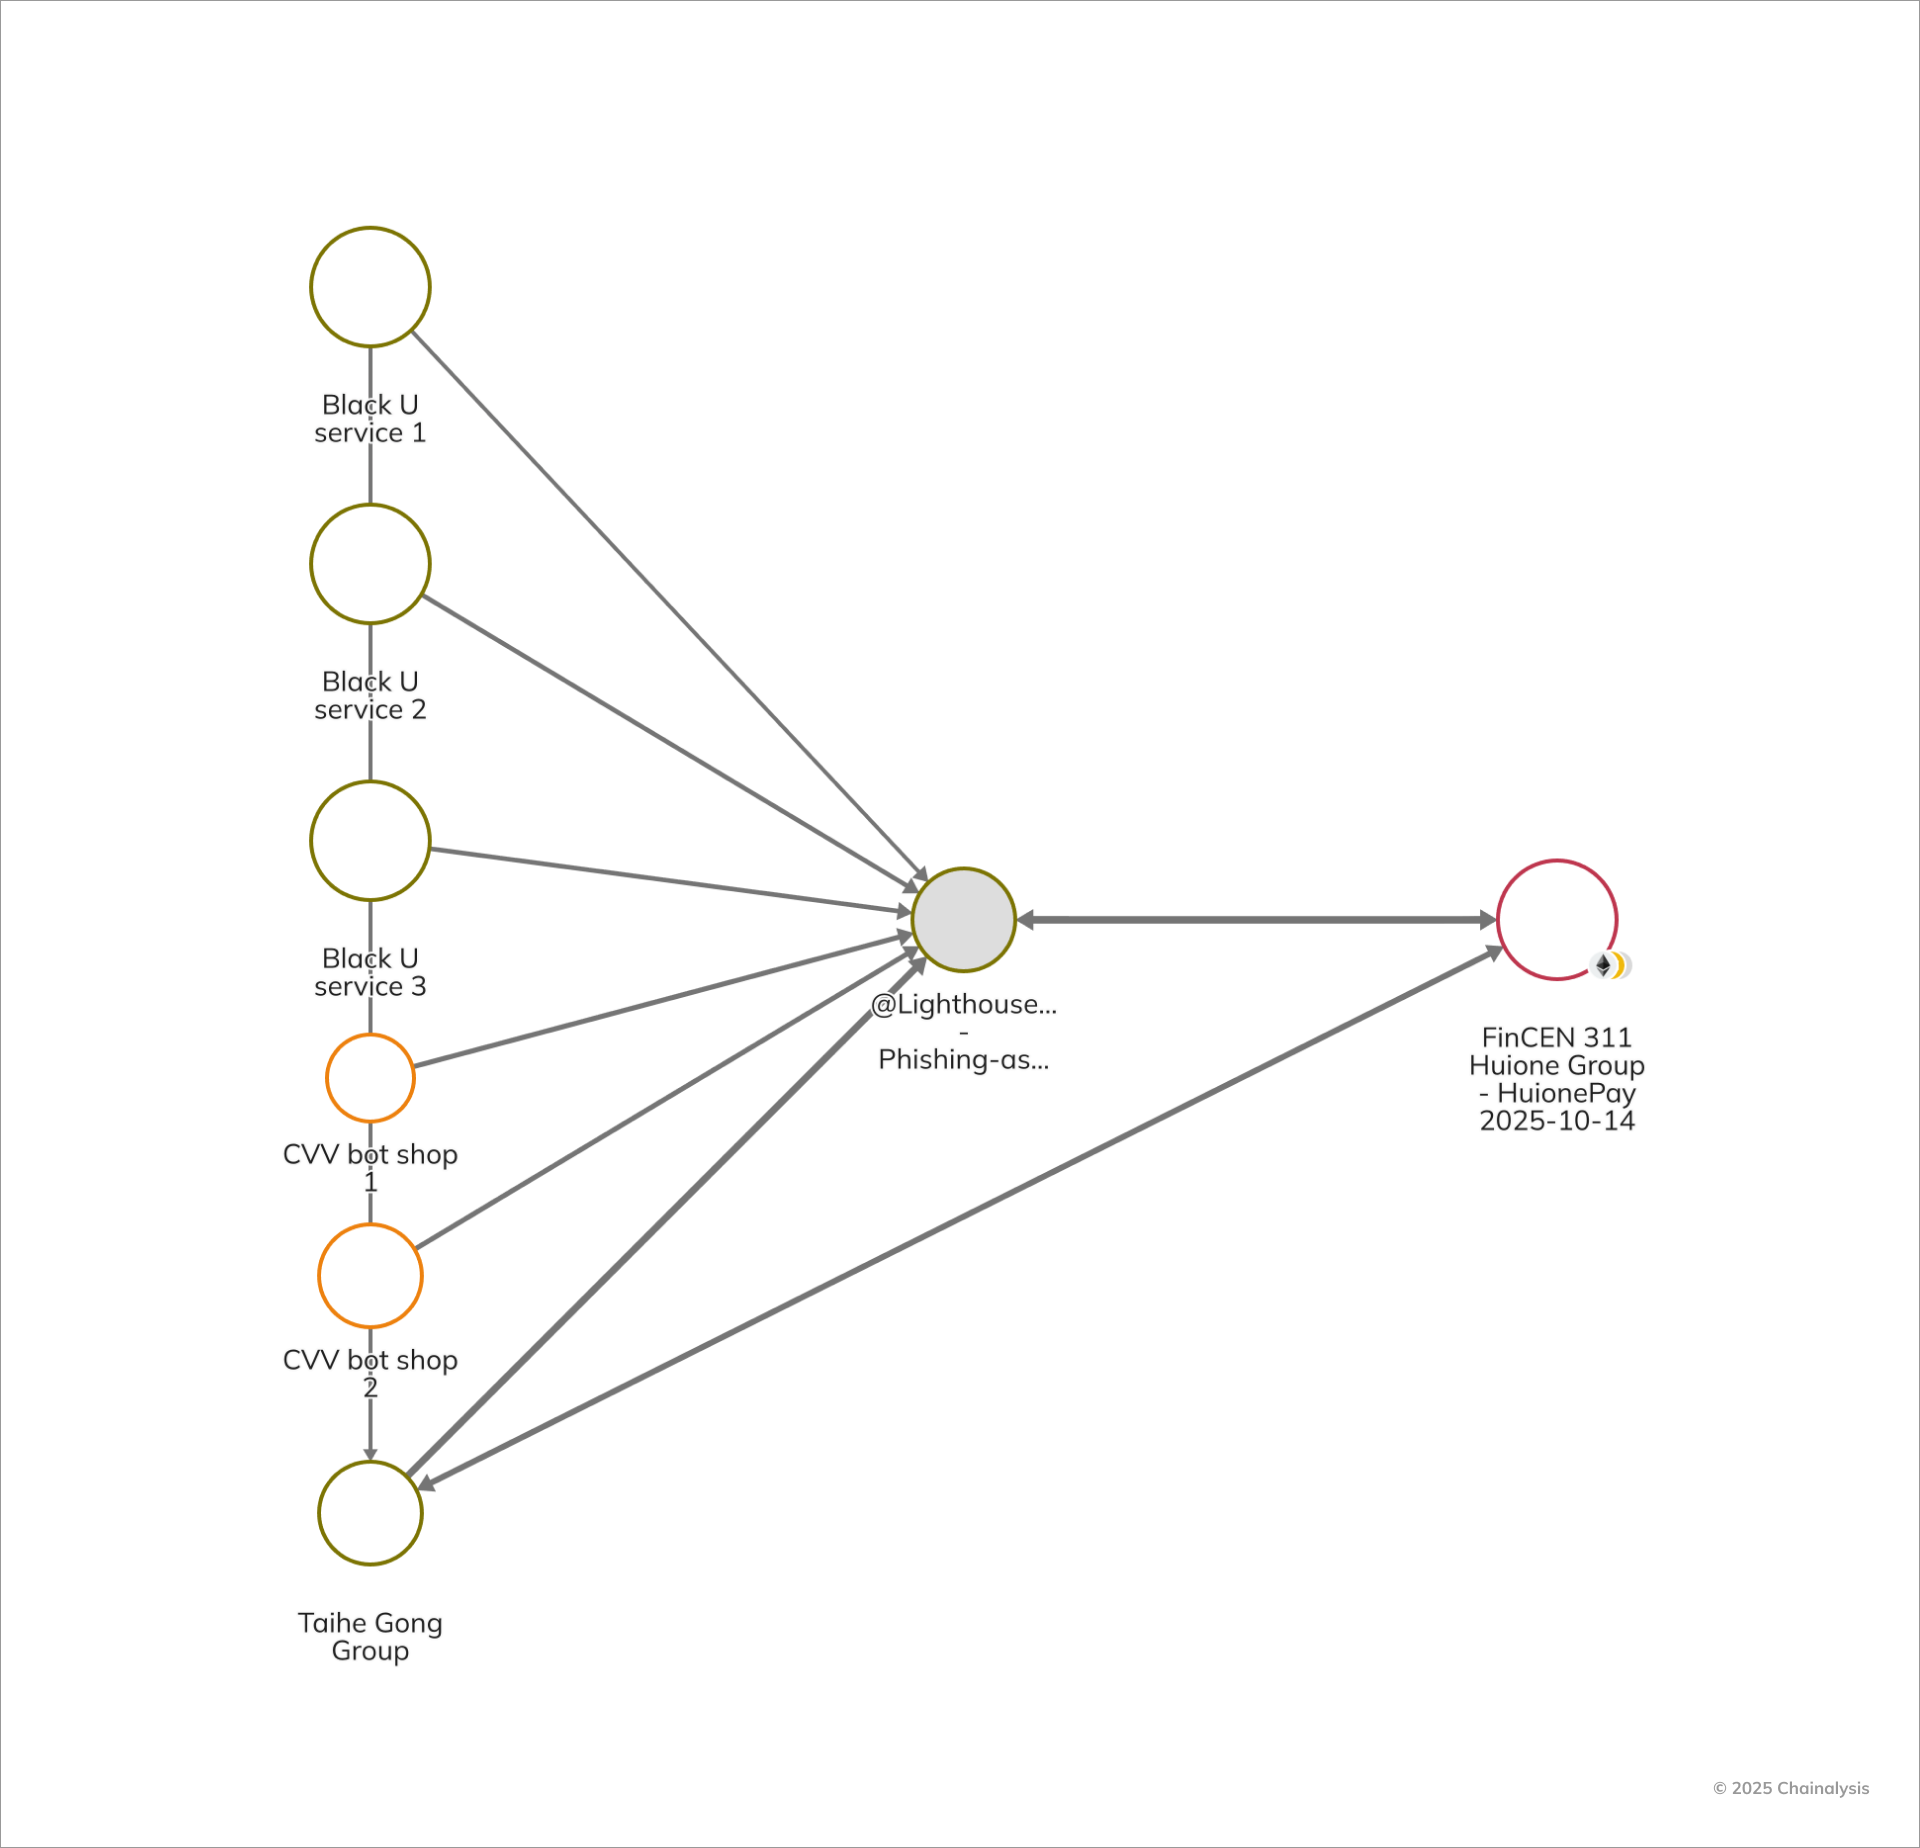
E-ZPassの事案 は、詐欺のインフラがいかに安価であるかを示しており、フィッシングキットの中には500ドル未満で購入されたものもあるとみられる。 しかし、比較的安価な詐欺であっても、大規模に行われれば甚大な影響を及ぼす可能性があります。Googleの訴訟によると、E-ZPassの詐欺は、別の通行料詐欺「手数料 」キャンペーンの一環として、1日で33万通のテキストメッセージを送信したとされ、3年間で10億ドルを搾取し、少なくとも121カ国で100万人以上を騙したとのことです。Cisco Talosによると、これらのフィッシングキットにはさまざまな価格帯があり、「全機能開発」には仮想通貨50ドル、「プロキシ開発」には30ドル、「バージョン更新およびサポート」には20ドルが設定されていた。Lighthouseは3年間で7,000件以上の入金を受け、150万ドル以上の仮想通貨を蓄積した。
残念ながら、Lighthouseだけが唯一のベンダーというわけではありません。DarkTowerのインテリジェンス担当ディレクターであるゲイリー・ワーナー氏は、Telegram上で8つの主要な中国語圏の「Crime-as-a-Service(CaaS)」グループを追跡しており、各グループにはiMessageやRCSのフィッシングサービスを提供する複数のベンダーが存在しています。 ワーナー氏によると、これらのフィッシング攻撃の目的は、モバイルウォレット にクレジットカード情報を登録し、それを世界中の買い物客のネットワークに展開することにある。彼らは仲介する を通じて、多くの場合「リモート・タップ・トゥ・ペイ」サービスを利用して、転売目的で高級品や電子機器を購入し、取引ベースのマネーロンダリングを行っている。 フィッシングの手口設計、ホスティング、スパム送信から、ショッピング、現金の受け取り、商品の購入に至るまで、あらゆるプロセスがこれらの中国の犯罪者によるTelegramグループ内で提供されており、その中には30万人以上のメンバーを抱えるグループもある。すべての売買および広告は、ステーブルコイン を主要な通貨として行われている。ワーナー氏はさらに、海外でのマネーロンダリングの多くは、商品や現金を交換 からステーブルコイン に送金し、海外への送金を容易にすることを目的としていると付け加えている。
民間企業を装った詐欺:コインベース を装った詐欺キャンペーン
2025年12月、ブルックリン地方検事局は、ブルックリン在住の23歳のロナルド・スペクターを、被害者から約1,600万ドルをだまし取った巧妙な仮想通貨詐欺を主導したとして起訴した。 スペクターとその共犯者たちは、コインベース のカスタマーサービス担当者を装い、賄賂計画で盗み出した情報を持つユーザーに接触し、アカウントへの不正アクセスがあったという脅迫的な主張を繰り広げ、詐欺師たちが管理する「安全な」ウォレットへ仮想通貨を送信 するよう説得した。 この詐欺の一環として25万ドルの賄賂を受け取ったとされる、コインベース の元カスタマーサービス担当者が最近インドで逮捕されたことは、セキュリティインフラにおいて「人間の信頼」がいまだに最も悪用されやすい脆弱性の一つであることを浮き彫りにしている。この内部関係者ハッキング は、堅牢な技術的保護策が講じられていたにもかかわらず、約7万人の顧客データを漏洩させ、信憑性のあるなりすまし攻撃を可能にしてしまったのである。
この手口は、一見すると正規のカスタマーサービスからの連絡のように見えるメッセージを利用して、仮想通貨取引所のユーザーを特に標的にしたものであり、なりすまし詐欺が、アカウントのセキュリティに対するユーザーの不安を巧みに利用する方向へと進化していることを示しています。 この事案 は、取引所を装った詐欺の手口がますます巧妙化していること、そしてデジタルアセット を保護していると信じていた被害者に与える壊滅的な影響を如実に示している。ブルックリン地方検事ゴンザレス氏は次のように述べている。「当検事局は……全米で爆発的に増加している深刻な問題である仮想通貨詐欺のあらゆる事例を根絶し続けていく。我々は最新技術を用いて犯人を捜査し、可能な限り資産を凍結し、被害者を支援していく。」
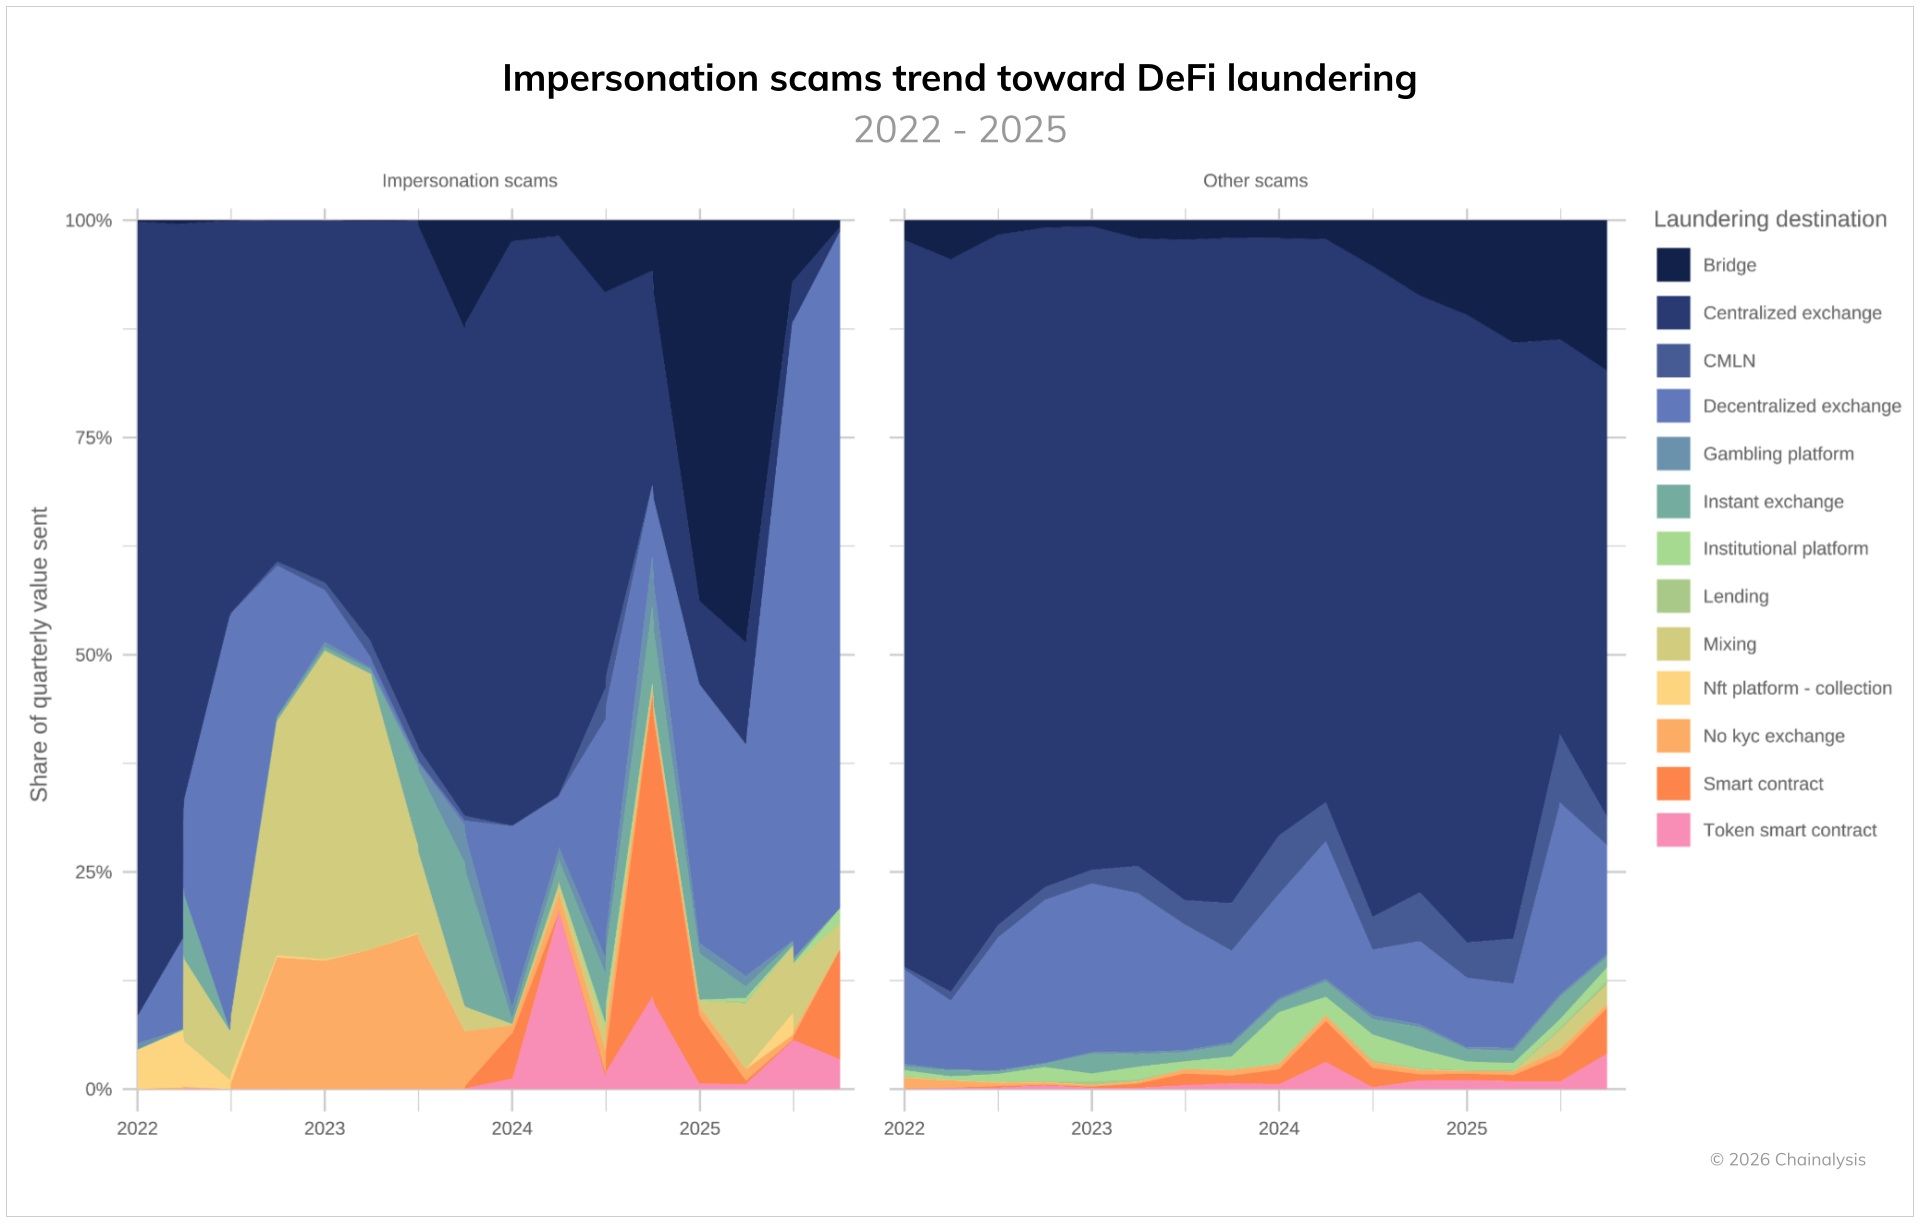
なりすまし詐欺による資金の流れを追跡することで、分散型金融 (DeFi) におけるマネーロンダリングの手口が変化していることが明らかになった
なりすまし詐欺には、 分散型金融 (DeFi) エコシステムに大きく依存している。この傾向は、資金洗浄に依然として中央集権型取引所に大きく依存し続けている他の詐欺とは著しく対照的である(この傾向については、後ほどロマンス詐欺 (Pig Butchering) 詐欺について論じる際に言及する)。興味深いことに、なりすまし詐欺は、分散型金融 (DeFi) を活用して資金を層状化させる際、特徴的な波状の動きを見せているようだ。2024年には、スマートコントラクトやトークンスマートコントラクトを介した資金洗浄に関連して、これらの詐欺件数が急増した。 2025年には、こうした顕著な取引量は沈静化し、代わりにブリッジ の利用(2025年初頭から半ば)やDEX の利用(2025年後半)に伴う波が交互に現れるようになりました。これらのパターンは、主要な資金洗浄拠点や利用されるサービスの種類が変化する、詐欺活動の絶えず適応し続ける性質を示しています。
AIや高度なツールが、詐欺の有効性を飛躍的に高めている
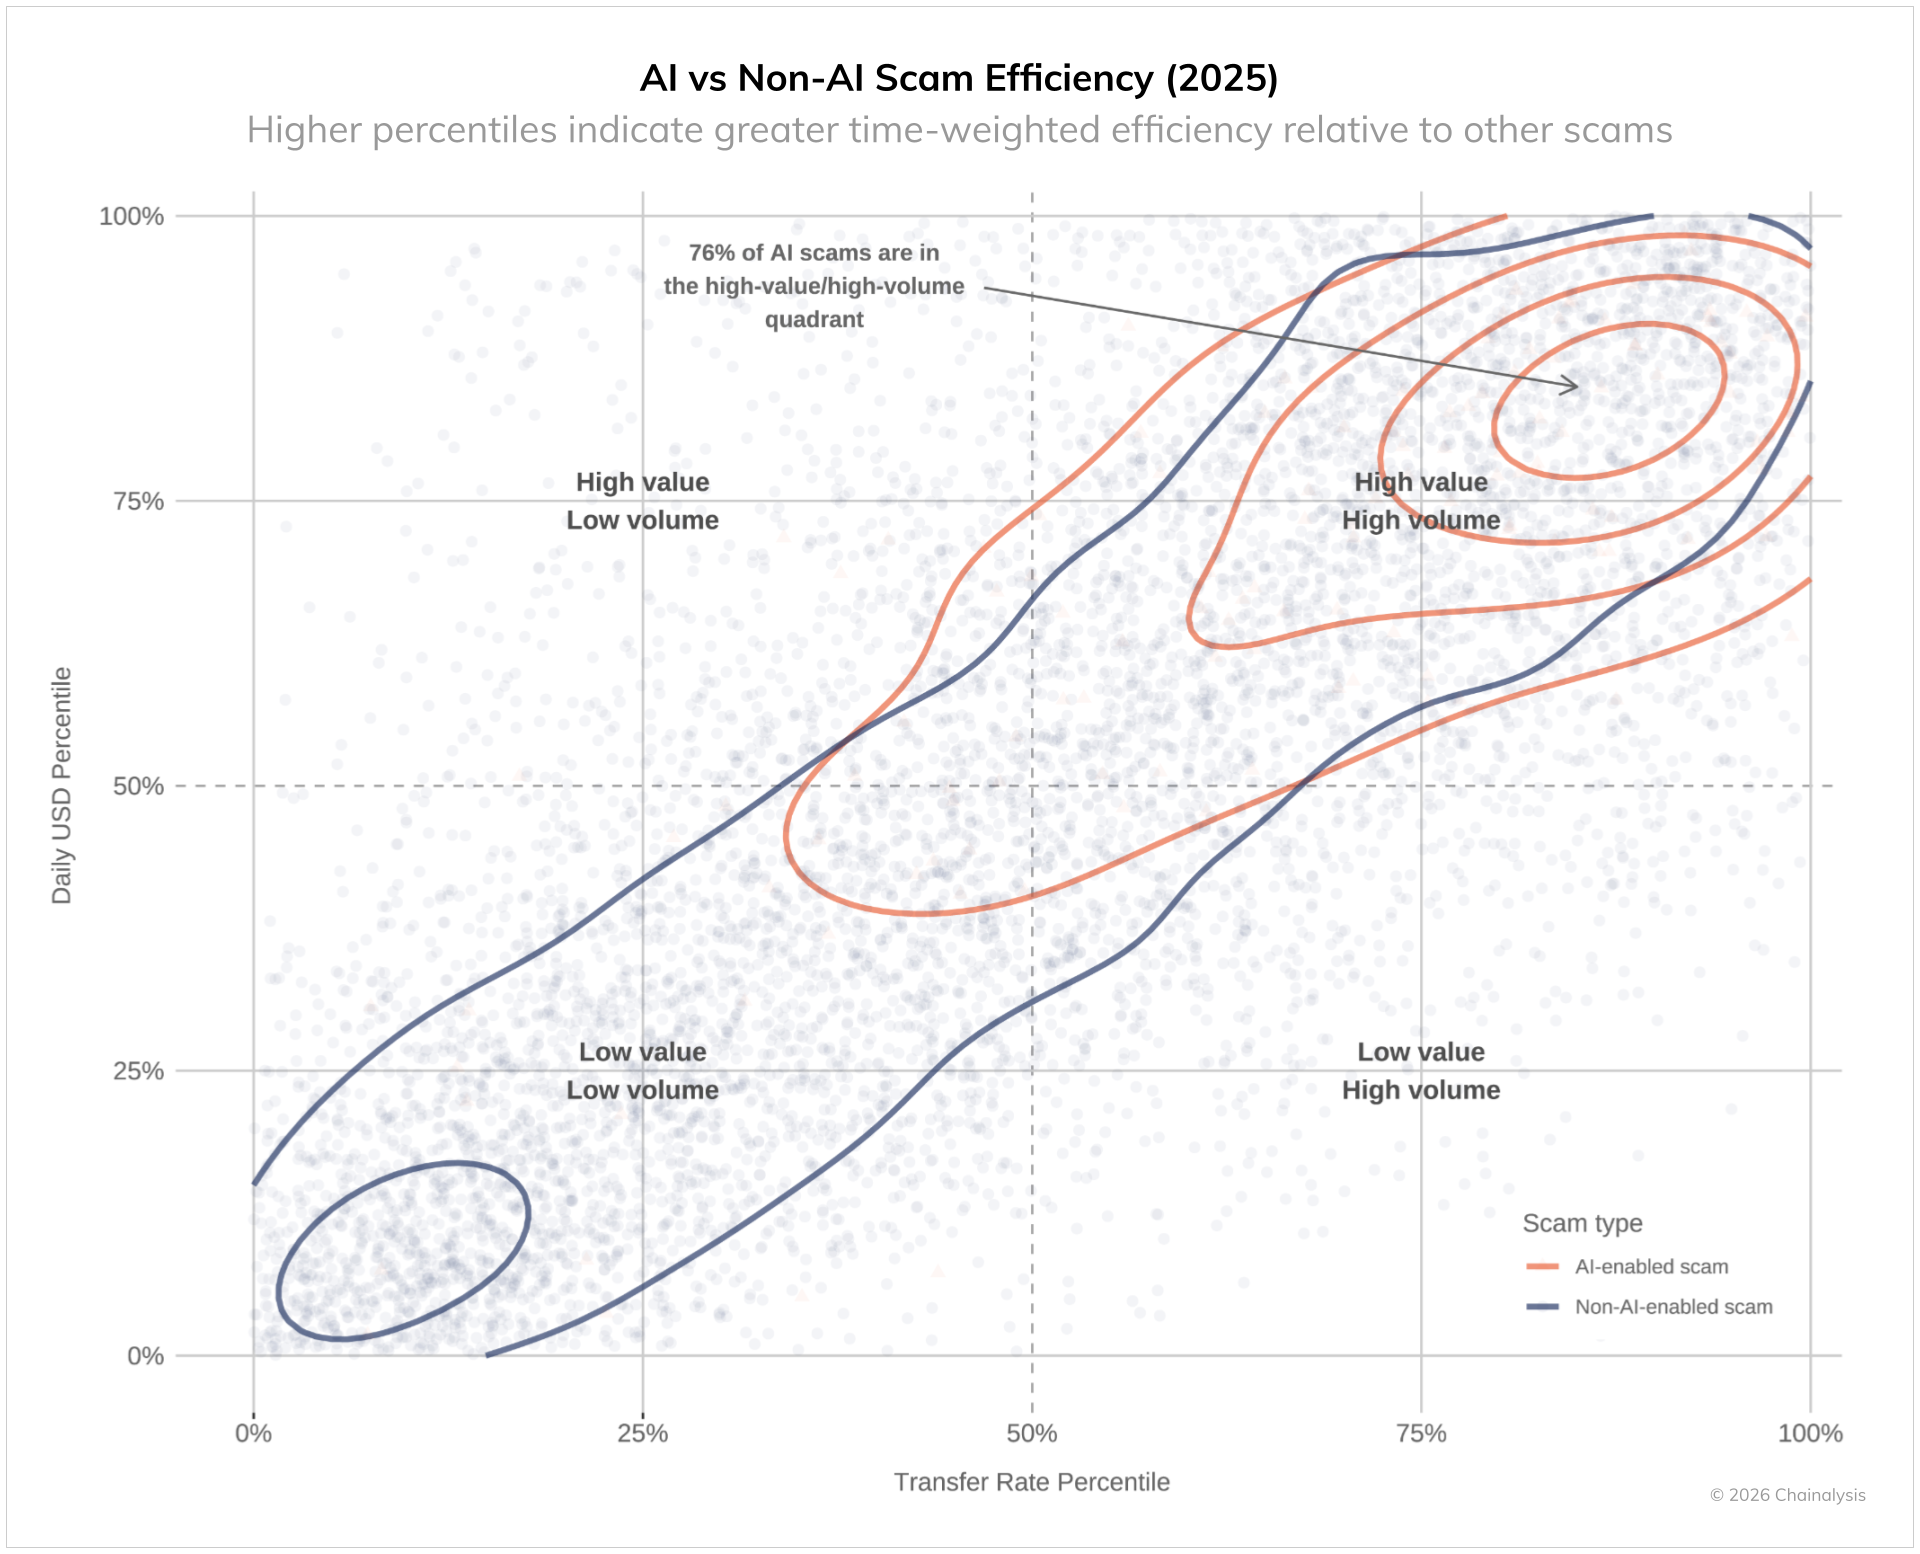
今後、事実上すべての詐欺において、その手口に何らかの形でAIが組み込まれるようになるでしょう。多くの詐欺師は従来の といった決済チャネルを通じてAIツールを購入していますが、一部の詐欺師はオンチェーン からこれらのツールを購入しており、その取引履歴が可視化されています。オンチェーン を通じて中国のAIベンダーとの関連性が明らかになっている詐欺事例の違いを分析することで、AIの活用規模と効率性を推定することができます。
以下に示すように、AIを活用した詐欺の76%は、「時間加重型・高価値・高ボリューム」の象限に位置しています。 これは、顔交換ソフトウェア、ディープフェイク技術、LLMを販売する、多くの場合Telegramを拠点とする中国のAIベンダーとのオンチェーン な関連性が確認できる詐欺の大部分が、AIベンダーとのオンチェーン な関連性が明確でない詐欺に比べて、(1) より急速に規模が拡大する(すなわち、送信 への流入率がより高い)傾向にあり、(2) 被害規模がより深刻である(すなわち、1日あたりの取引額がより高い)傾向にあることを意味します。
AIを活用した詐欺による被害額は4.5倍に
2025年7月にJ.P.モルガンが発表した報告書によると、詐欺師たちは、恋愛詐欺や投資詐欺において、ディープフェイク技術やAI生成コンテンツをますます活用し、説得力のあるなりすましを行っている。 当社の分析によると、AIベンダーへのオンチェーン リンクを含む詐欺は、1件あたり平均320万ドルを搾取しているのに対し、オンチェーン リンクを含まない詐欺は71万9,000ドルにとどまっており、詐欺1件あたりの搾取額は4.5倍収益 となっています。また、これらのAI関連の詐欺は、時間加重効率の面でも著しく高い数値を示しています:
- 1日あたりの最高額収益 :4,838ドル 対 1日あたりの中央値 518ドル収益
- 取引量の増加:1日あたりの平均取引件数は3.89件から35.1件へ(取引件数が9倍に増加)
これらの指標は、業務効率の向上と、被害者の範囲がさらに広がっている可能性の両方を示唆しています。取引量の増加は、AIによって詐欺師がより多くの被害者に同時にアプローチし、管理できるようになっていることを示しており、これは私たちが追跡してきた詐欺の「産業化」という傾向と一致しています。一方、詐欺件数の増加は、AIによって詐欺の手口がより説得力のあるものになっていることを示唆しています。
ロンドン警視庁の経済・サイバー犯罪部門責任者であるウィル・ライン氏によると、「仮想通貨に関連する詐欺は、その規模と手口の巧妙さを増し続けており、組織犯罪グループは、なりすまし手口やオンラインインフラ、AIを活用したツールをますます多用して、迅速かつ大規模に被害者を標的にしている。しかし、法執行機関における対応能力も、おつり に向上している。 専門的な能力、国際協力、そして金融・デジタル情報の効果的な活用を通じて、我々は犯罪ネットワークを特定し、不正な資産を押収し、無力化する 地域社会に害を及ぼす活動を阻止するための体制を、より強固に整えつつあります。」
詐欺の産業化
「ザ・ライトハウス(The Lighthouse)」事案 は、もう一つの重要な傾向、すなわち、詐欺師たちが洗練された産業規模の詐欺を実行するために必要とするツールの専門化と商業化を如実に示している。「ザ・ライトハウス・エンタープライズ」は、詐欺および不正行為の供給数 チェーンにおいて、各関係者がそれぞれの役割を分担する複雑なビジネスモデルを運営していた:
- 開発者グループ:フィッシング用ソフトウェアおよびテンプレートを提供した
- データブローカー・グループ:被害の可能性がある人物のターゲットリストを提供した
- スパム送信グループ:詐欺的なテキストメッセージを大規模に送信するためのツールを提供していた
- 窃盗グループ:盗んだ機密情報を金銭化することに特化している
- 管理グループ:オンラインでの採用活動およびコラボレーション・フォーラムを実施した
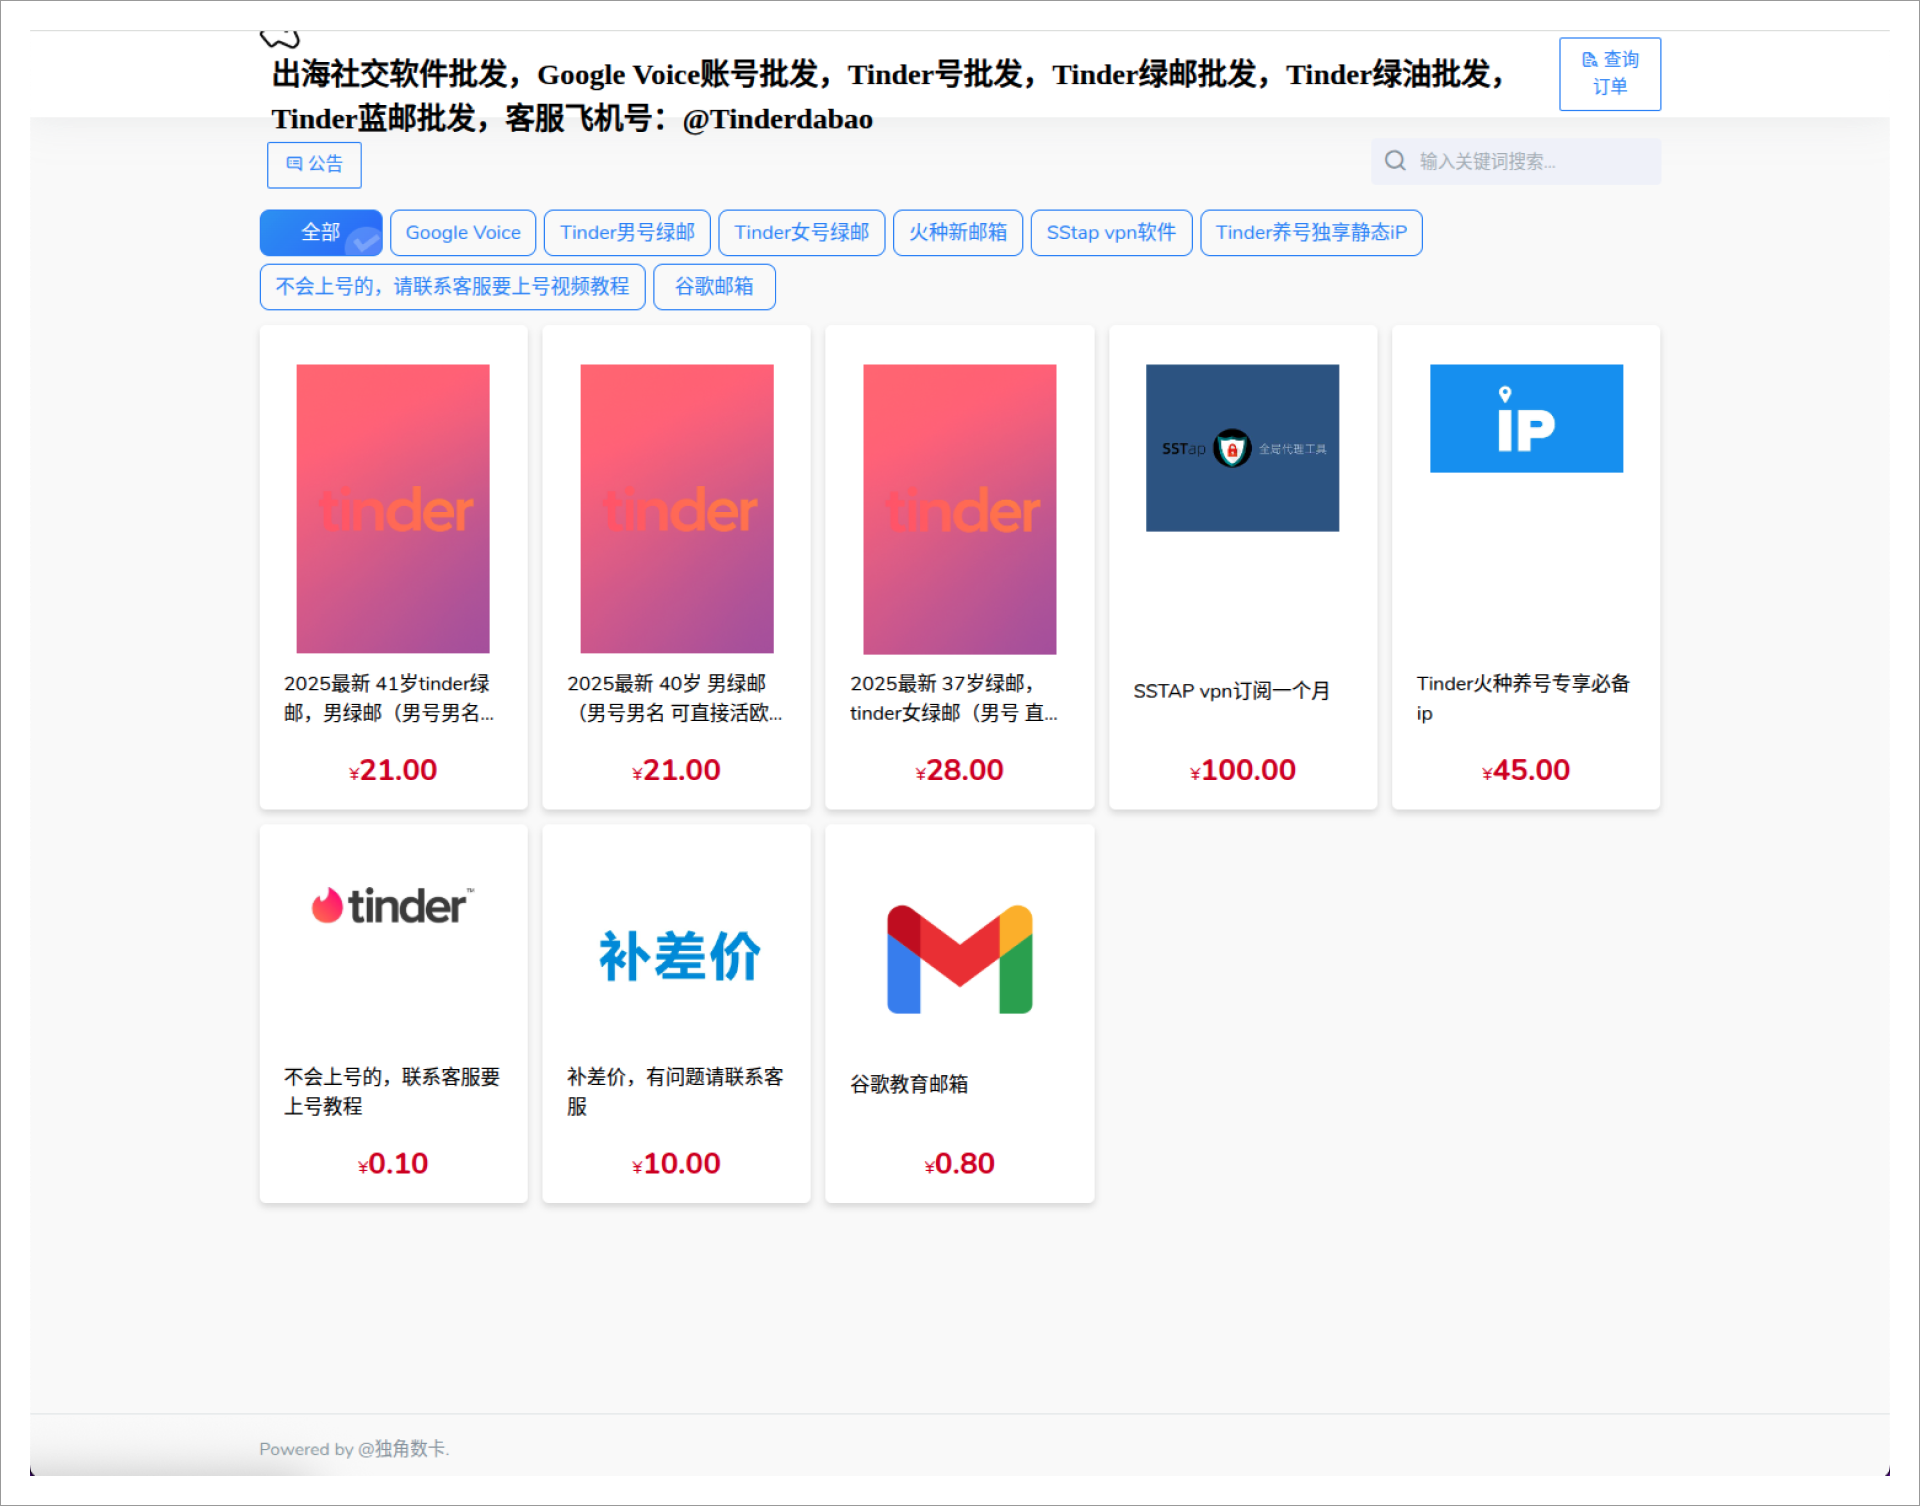
このモジュール式でサービスベースのアプローチは、効果を倍増させるものであり、技術的な知識が乏しい犯罪者でさえも高度なフィッシングキャンペーンを実行できるようにし、仮想通貨詐欺への参入障壁を大幅に引き下げています。こうしたキャンペーンの多くは、SNS を悪用しています。同プラットフォームは数百万人のユーザーへのアクセスを提供しているため、自動メッセージを送信するための格好の標的となっているからです。このような場合、詐欺師はSNS のプロフィールをまとめて購入し、SMSやフィッシングキットを利用して連絡を取ることもあります。
この大規模な産業化がもたらす実質的な影響は、決して過小評価できない。これらのフィッシングキットを利用した詐欺は、金額ベースで通常の詐欺の688倍、平均取引額ベースで4倍の効果がある。同様に、SNS アカウントをまとめて購入する詐欺も、金額ベースで通常の詐欺の238倍、平均取引額ベースで2倍の効果がある。

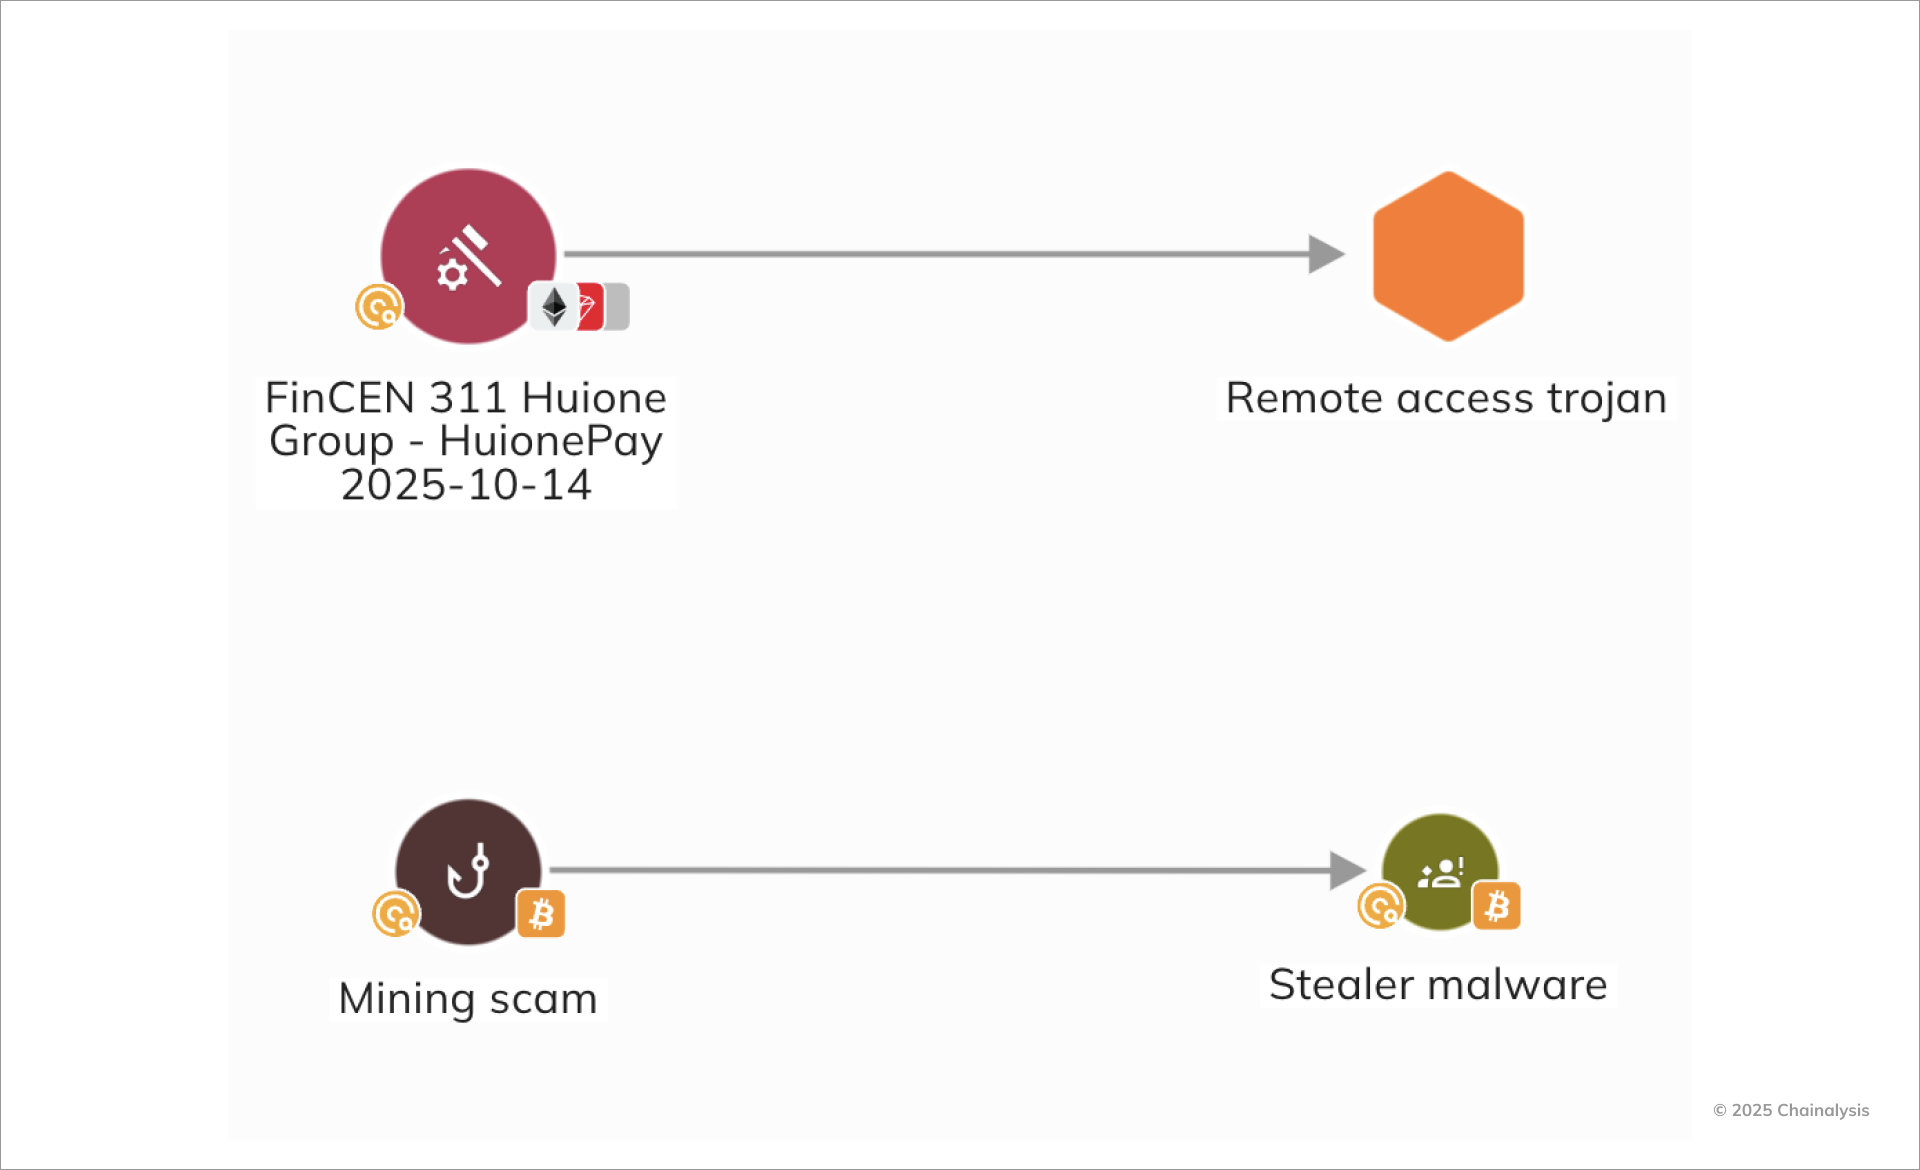
UNODCは以前、詐欺キャンペーンにおけるマルウェアの利用について警告を発しており、この現象はますます増加傾向にありますオンチェーン 。特に中国の詐欺師たちは、被害者と接触することなく口座から資金を抜き取ることができる「ステラー型マルウェア」や「リモートアクセス型トロイの木馬(RAT)」を、定期的に詐欺に組み込んでいます。これにより、詐欺師にとっては成功のハードルが大幅に下がり、被害者との関係を築く必要はなく、被害者がたった1回クリックするだけで済むようになります。
法執行機関 詐欺組織を標的とした摘発が過去最多を記録し、攻勢を強めている
詐欺行為の規模と手口の高度化が進んだことを受け、2025年には法執行機関 において前例のない措置が講じられ、その結果、詐欺活動と直接関連する暗号資産 に関連する法執行機関 の措置として、史上最大規模の2件の措置が実施された。
ジャン・ウェンとヤディ・チャン
2025年11月、英国のメトロポリタン警察は、画期的な暗号資産 のマネーロンダリング事件事案 において有罪判決を勝ち取り、これにより世界最大規模の確認済み仮想通貨押収につながり、 2014年から2017年にかけて中国で12万8,000人以上を被害者とした数十億ポンド規模の投資詐欺を主導した中国国籍の銭志民(別名:張雅迪)から、6万1,000ビットコイン以上(現在の価値は約50億ポンド)を回収した。 銭氏は、犯罪収益の所持および送信 により懲役11年8ヶ月の判決を受け、共犯者のセン・ホック・リン氏は、仮想通貨のマネーロンダリングに関与したとして、ほぼ5年の刑を言い渡された。この事案 は、管轄区域をまたぐ暗号資産 に関連するマネーロンダリングネットワークの規模と巧妙さを浮き彫りにするだけでなく、複雑な国際的なスキームを通じて、交換 違法な暗号資産 収益を実世界の資産に変えようとする犯罪者たちがもたらす根強い脅威を浮き彫りにしている。
「これは、仮想通貨を通じた犯罪収益のマネーロンダリングに関する、長期にわたり複雑で、前例のない捜査でした。数年にわたり、資金を移動・隠蔽し、交換 英国国内の資産へと転用するための多大な努力が払われていました」と、事案 の主任捜査官であるイザベラ・グロット警部補は述べました。 「Chainalysis の支援を受け、英国および海外のパートナー機関と緊密に連携することで、私たちは仮想通貨の移動経路を追跡し、犯罪に関連する資産を特定し、最終的に61,000ビットコイン以上を回収することができました。この取り組みは、事案 を構築し、今回の成果を確実なものにする上で極めて重要な役割を果たしました。」
2018年にさかのぼる情報に基づいて行われた捜査の結果、銭氏は不正に得た資金を蓄積した後、偽名を使って英国へ逃亡し、高級不動産の購入やその他の高額資産を通じて資金洗浄を試みていたことが明らかになった。これは、多くの大規模な詐欺事件に見られる手口である。 過去最大規模の資産差し押さえとその後の懲役刑は、法執行機関が、世界規模で高度な「詐欺から無力化する マネーロンダリングへ」暗号資産 の流れを追跡・解明する能力を高めていることを示しており、深く根を張った犯罪ネットワークでさえも解体する上で、ブロックチェーン 透明性の重要性を改めて浮き彫りにしている。
プリンス・グループ
世界的な詐欺エコシステムに大きな打撃を与える出来事として、米国司法省(DOJ)は、プリンス・グループの会長である陳志氏に対し、世界中の被害者を標的とした大規模な仮想通貨詐欺の原動力となっていたカンボジアの強制労働詐欺施設を統括していた疑いで、起訴状を公表した。検察当局によると、これらの施設は垂直統合型の詐欺工場として運営されており、人身売買の被害者は、ロマンス詐欺 (Pig Butchering) での投資詐欺や恋愛詐欺スキームの運営を強要され、仮想通貨を通じて収益をマネーロンダリングすることで出所を隠蔽し、世界規模で事業を拡大していたという。事案 は、現代の詐欺ネットワークがいかに専門化が進み、人身売買、マネーロンダリング、そして暗号資産 を活用した詐欺を、単一の工業化されたビジネスモデルに統合しているかを浮き彫りにしている。
重要な点として、米国当局はこれらの起訴と並行して、国境を越えたマネーロンダリング・ネットワークに対する一斉逮捕や、詐欺行為に関連する150億ドル以上の不正収益の差し押さえ・没収措置など、大規模な金融対策を実施した。 10月、米国財務省金融犯罪捜査局(米国財務省外国資産管理局(OFAC) :OFAC )は、英国外務・英連邦・開発省(FCDO)と緊密に連携し、プリンス・グループ(Prince Group)という国際犯罪組織に属する146の標的を共同で指定した。 この指定では、「人身売買や現代の奴隷制に依存した詐欺拠点の建設、運営、管理を含め、産業規模のサイバー詐欺活動が米国市民を含む世界中の被害者を標的としている、数多くの国際犯罪」が挙げられた。 国境を越えた暗号資産 犯罪の摘発における複雑な地政学的 な側面を示す出来事として、チェン氏は2026年12月にカンボジア国籍を剥奪された後、同年1月にカンボジアで逮捕され、起訴が予定されていた米国ではなく、捜査のために中国へ身柄を引き渡された。この事案は、世界的な詐欺ネットワークを解体する上での管轄権に関する課題を浮き彫りにしている。
これらの措置は、事後対応的な被害者救済から、体系的な摘発への転換を示すものであり、その対象は第一線の詐欺師だけでなく、彼らを支える経営陣、インフラ、ペーパーカンパニー、そして資金の流れに至るまで多岐にわたる。プリンス・グループ(事案 )による措置と、これに関連する米国司法省(DOJ、OFAC )および英国外務・英連邦省(FCDO)の措置は、詐欺取り締まりにおける、より統合された新たな段階を示している。それは、詐欺を地域的・孤立的、あるいは純粋にデジタルな犯罪として扱うのではなく、暗号資産 を活用した大規模かつ国境を越えた詐欺の経済的基盤を断ち切ることに焦点を当てたものである。
ティックミリアス
米国政府は、ミャンマーとタイの国境沿いにあるタイ・チャン(詐欺拠点 )を拠点とする、国境を越えた暗号資産 投資詐欺ネットワークの中核インフラとして機能していた詐欺ドメイン「tickmilleas[dot]com」の没収手続きを進めている。 2025年11月にシンガポールを拠点とするレジストラを通じて登録されたこのサイトは、正規の金融サービス企業を装い、主に米国在住の被害者を欺いて、BTC、ETH 、USDT 、およびUSDC を、海外の詐欺師が管理する暗号資産 のウォレットへ送金させていた。ブロックチェーン の分析によると、被害者の資金は米国の暗号資産 取引所を経由した後、複数のウォレットや集約 、アドレス を通じて急速に移動されていた。これは、プロのオンチェーン によるマネーロンダリングの典型的な手口であり、このドメインがクロスボーダー の専門的なマネーロンダリングと明確に関連していることを示している。 Tickmilleasの運営者は、東南アジアの詐欺拠点 エコシステムに根を張る中国の組織犯罪シンジケートと結びついており、サイバー詐欺センターを支援しているとして OFAC により制裁対象となっている武装集団DKBAから、現地での保護を受けている。
これらの事例は、現代の仮想通貨詐欺の規模の大きさと、従来の 組織犯罪との結びつきがますます強まっている実態を浮き彫りにしている。また、これらの詐欺スキームが、金銭的な被害者だけでなく、その運営を強要される人身取引の被害者をも搾取しており、それ自体が言語道断の犯罪であるという、人的な犠牲の大きさも明らかにしている。こうした起訴の成功は、国際的な法執行機関 が仮想通貨の流れを追跡し、複雑な犯罪組織を解体する能力を高めていることも示している。しかし、世界的な詐欺活動の産業規模の大きさを考えると、依然として課題は甚大である。
東アジアおよび東南アジアとの強固な地域的結びつきは依然として続いている
当社の「オンチェーン 」分析によると、仮想通貨詐欺と東アジアおよび東南アジアを拠点とする事業との間には、依然として密接な関連性が認められています。2025年の報告書で特定された「Huione Guarantee」プラットフォームは、FinCENによる311指定(これにより米国金融システムへのアクセスが遮断された)を受けて事実上閉鎖されましたが、同地域全体で同様の事業が拡大していることが確認されています。
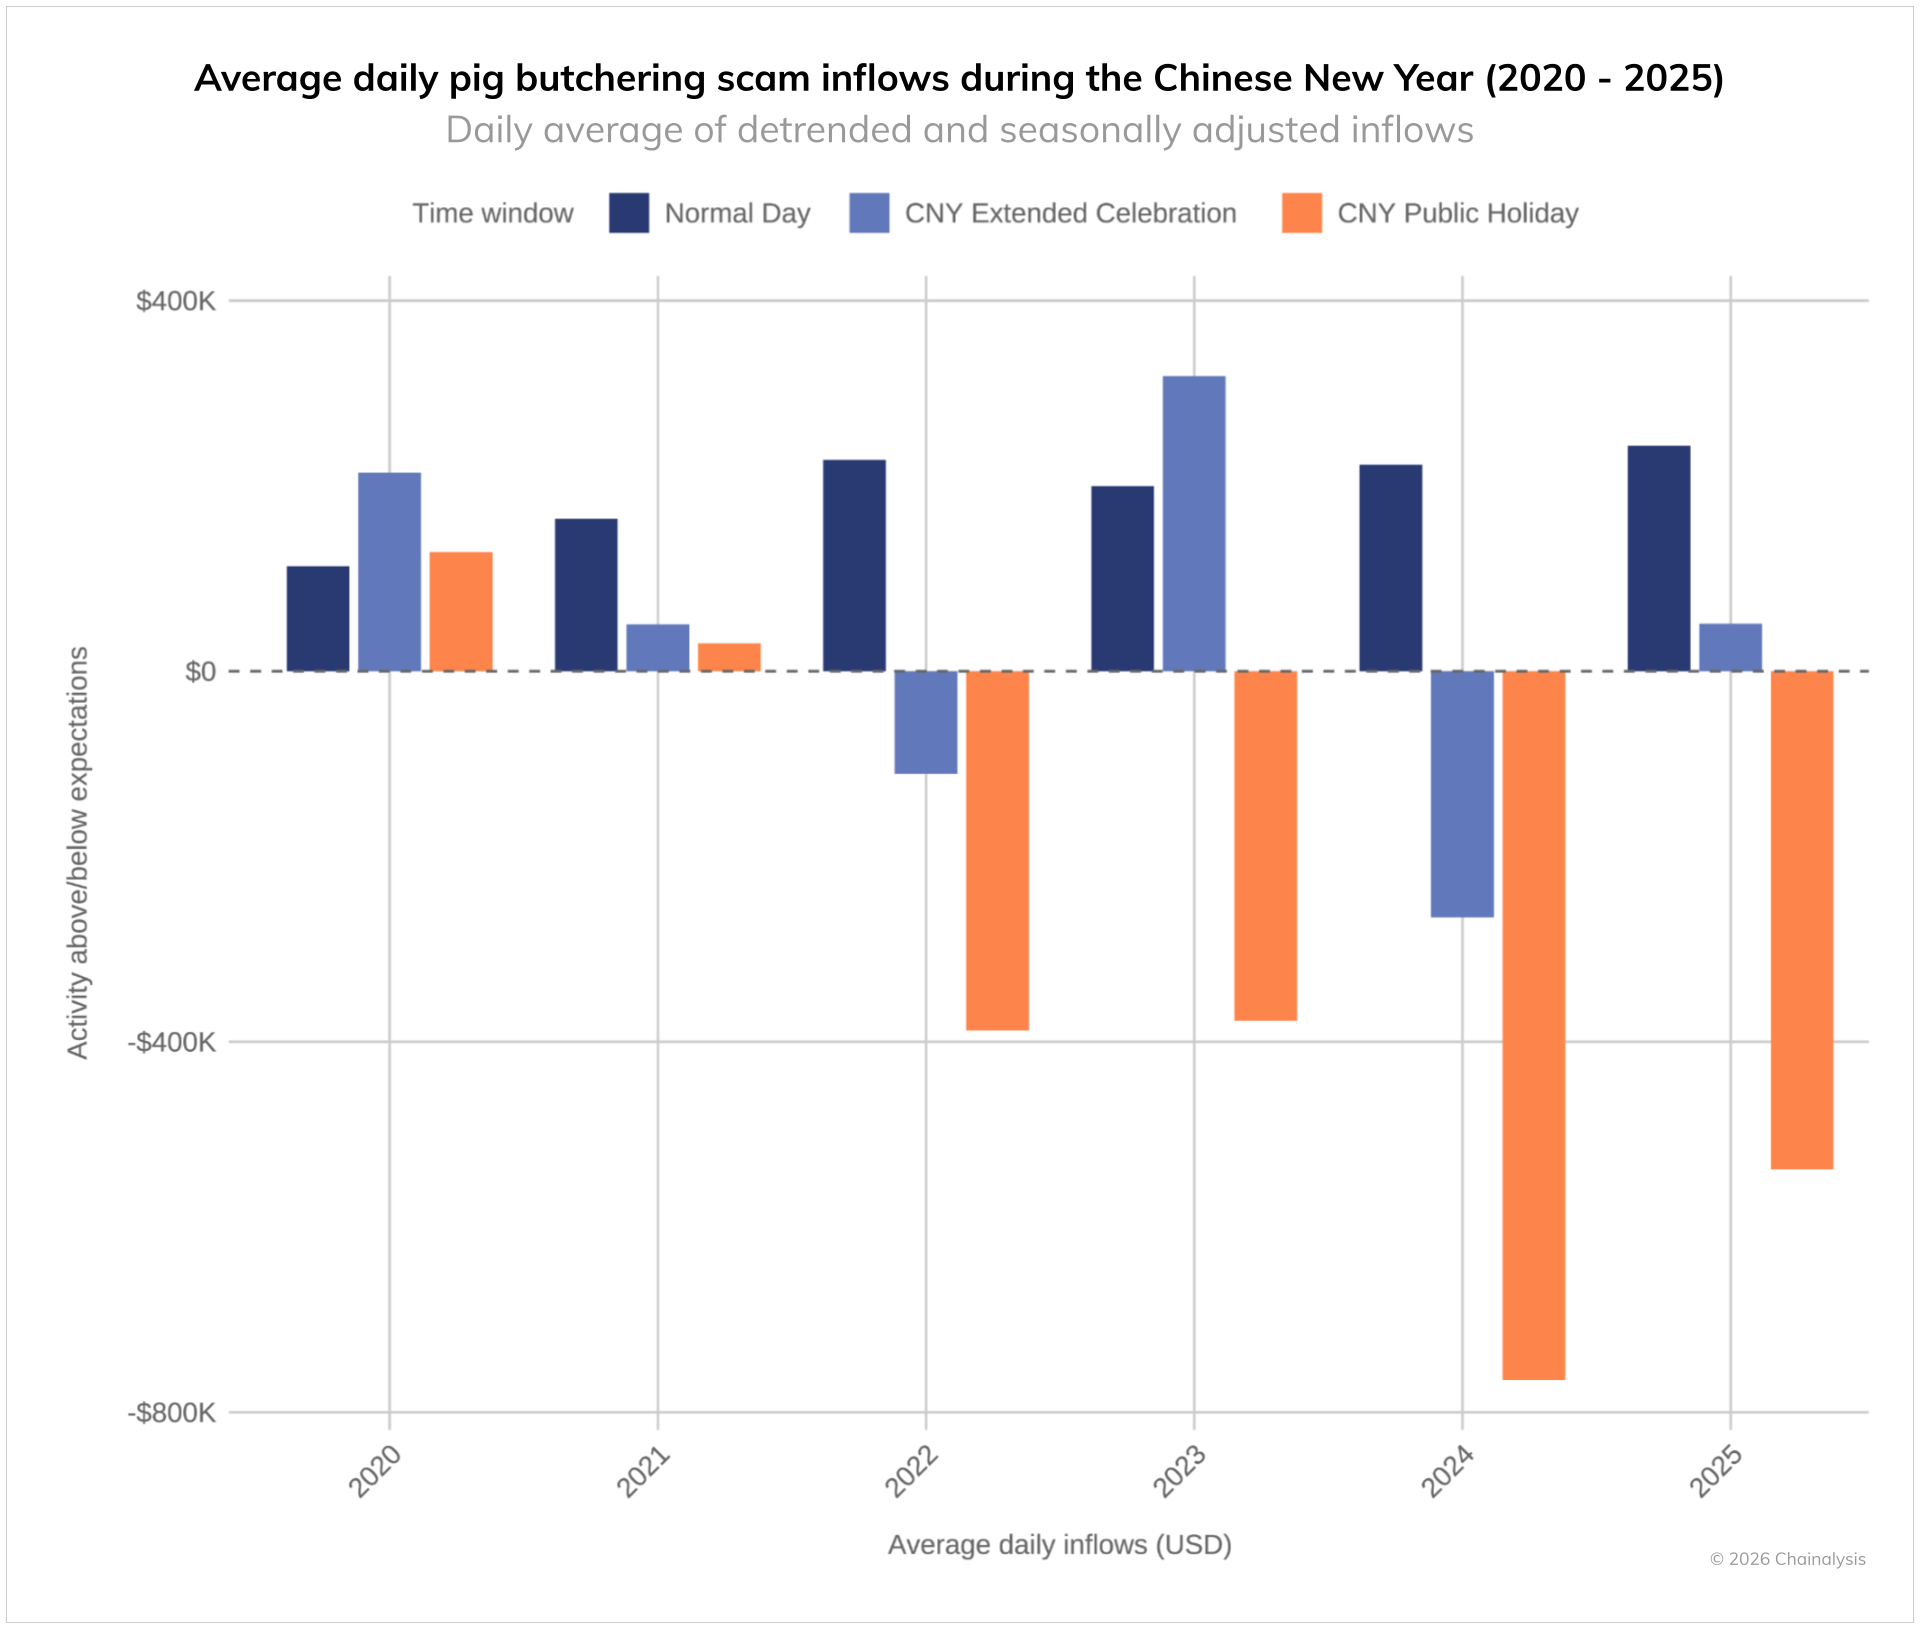
この地域がロマンス詐欺 (Pig Butchering) において中心的な役割を果たしていることは、この詐欺エコシステムの決定的な特徴である。下のグラフは、旧正月の祝日(15日間にわたる新年祝賀期間の初めの7日間)に伴う「ホリデー効果」を示している。 2022年頃、Huione がKK Parkなどの詐欺コンパウンドからの資金洗浄において中心的な役割を果たし始めた時期とほぼ同時に、春節に関連する7日間の祝日期間中、ロマンス詐欺 (Pig Butchering) における詐欺活動が顕著に減少しました。 データからトレンドを除去し、季節調整を行った結果、ロマンス詐欺 (Pig Butchering) の1日あたりの平均活動量は、これらの短い期間中に著しく低下することが判明した。この傾向は、中国の祝日がロマンス詐欺 (Pig Butchering) 詐欺への資金流入の減少と関連していることを示唆しており、東アジアおよび東南アジアのアクターがこの詐欺エコシステムにおいて重要な役割を果たしていることを示している。
当社の調査によると、CMLNを多用する東南アジア全域の豚肉加工ネットワークは、年間数十億ドルの収益を生み出しており、多層的なウォレット構造、取引所、ペーパーカンパニー、非公式な銀行ルートを活用して資金を洗浄し、交換 暗号資産 不動産や高級品などの実物資産へと転換している。 プリンス・グループの調査(事案 )はこのモデルを裏付けており、詐欺業者や地下の資金洗浄ネットワークが、法執行機関からの圧力に迅速に適応し、インフラを移行させ、世界規模で拡大し続ける、強靭なエコシステムを形成していることを浮き彫りにしている。
高齢者を標的としたATM詐欺では、担保サービス やCMLNを通じて資金を洗浄している
高齢者を標的とした詐欺は、米国で報告されている詐欺事件の中でも経済的に最も甚大な被害をもたらすもののひとつです。AARP およびFBIのデータによると、最近の推計では、60歳以上の米国人は金融搾取や詐欺により年間数十億ドルの損失を被っており、2024年だけで報告された損失額は49億ドル近くに上り、これは他のどの年齢層よりも多い金額となっています。 FBIのインターネット犯罪苦情センター(IC3)は、この傾向をさらに裏付けている。2024年、60歳以上の個人が暗号資産 に関連する詐欺による28億ドルの被害を報告しており、これは現代の詐欺におけるデジタルアセット の規模と、その役割の拡大を反映している。高齢者向け詐欺には幅広い手口が含まれるが、暗号資産 ATM は詐欺の顕著な入り口として台頭している。 ビットコインATM詐欺による報告された被害額は 近年急増しており、高齢の被害者は、KIOSK を活用した交換 による被害を特に多く受けている。多額の退職貯蓄を持ちながらも、取り消し不能なデジタル決済手段への理解が限られている高齢者は、留まる こうした手口に対して特に脆弱である。
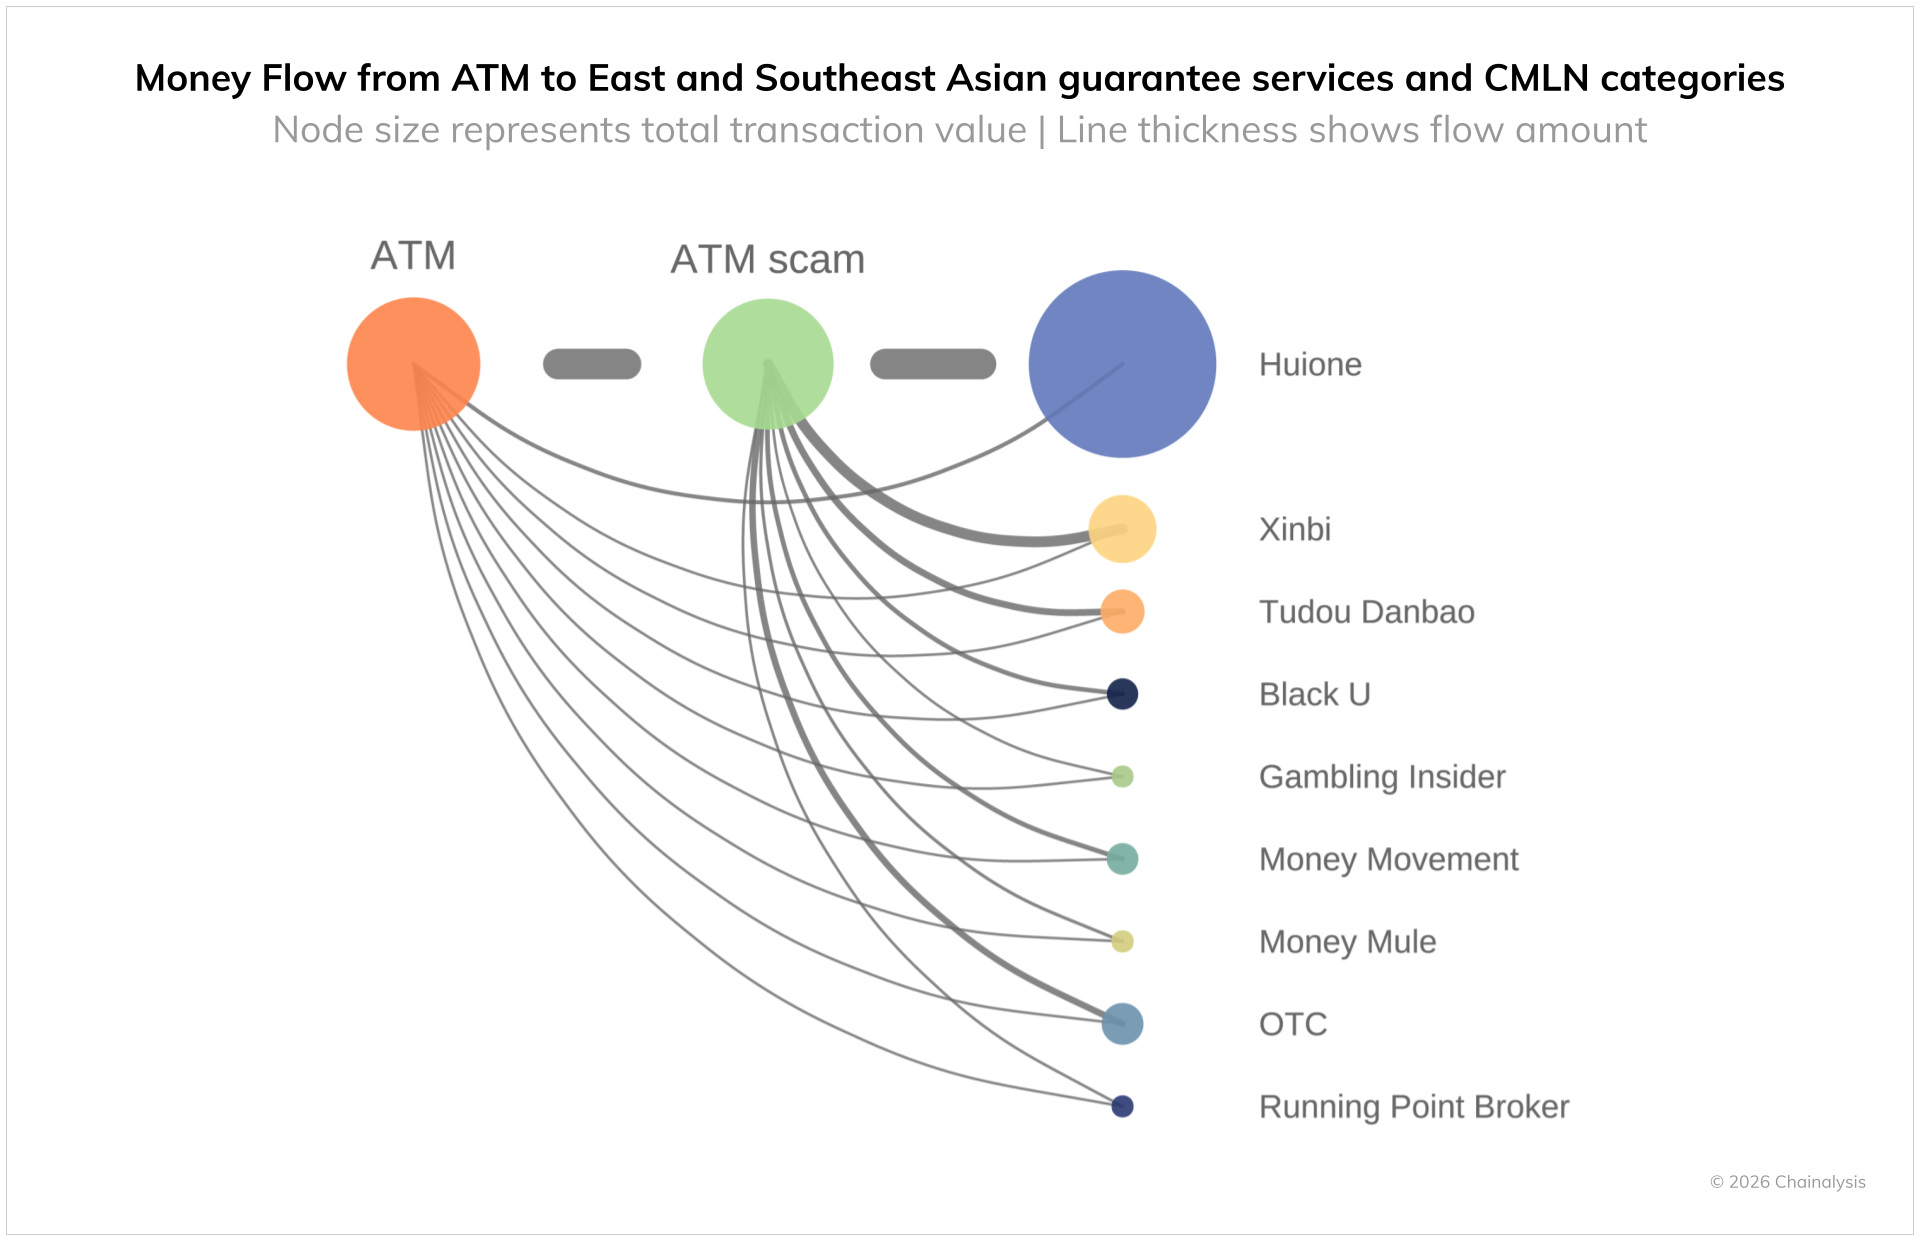
当社のオンチェーン による分析によると、米国の暗号資産 のATMから発信された資金は、東南アジアを拠点とするCMLNや担保サービス に関連付けられたウォレットに頻繁に流入しており、これらは広範なグローバル詐欺インフラにおける主要な仲介役として機能しています。詐欺からCMLNへのオンチェーン の資金の流れのすべてがATMのオンランプに直接追跡できるわけではありませんが、暗号資産 のATM留まる は、高齢者を標的とする詐欺師にとって重要なinput となっています。高齢者はしばしば、資金が迅速に送金される前に、これらのキオスクで交換 現金を仮想通貨に換金するよう指示されるのです。 こうした状況下で、暗号資産 のATMを支払いの経路および詐欺の拠点として悪用する犯行グループは、資金洗浄や盗難資金 を広範な金融システムに組み込むためにCMLNへの依存度を高めており、従来の の高齢者詐欺がいかにして国境を越えた、暗号資産 を活用したエコシステムへと進化してきたかを浮き彫りにしている。
KKパークおよびHuione の敷地以外の地域インフラ
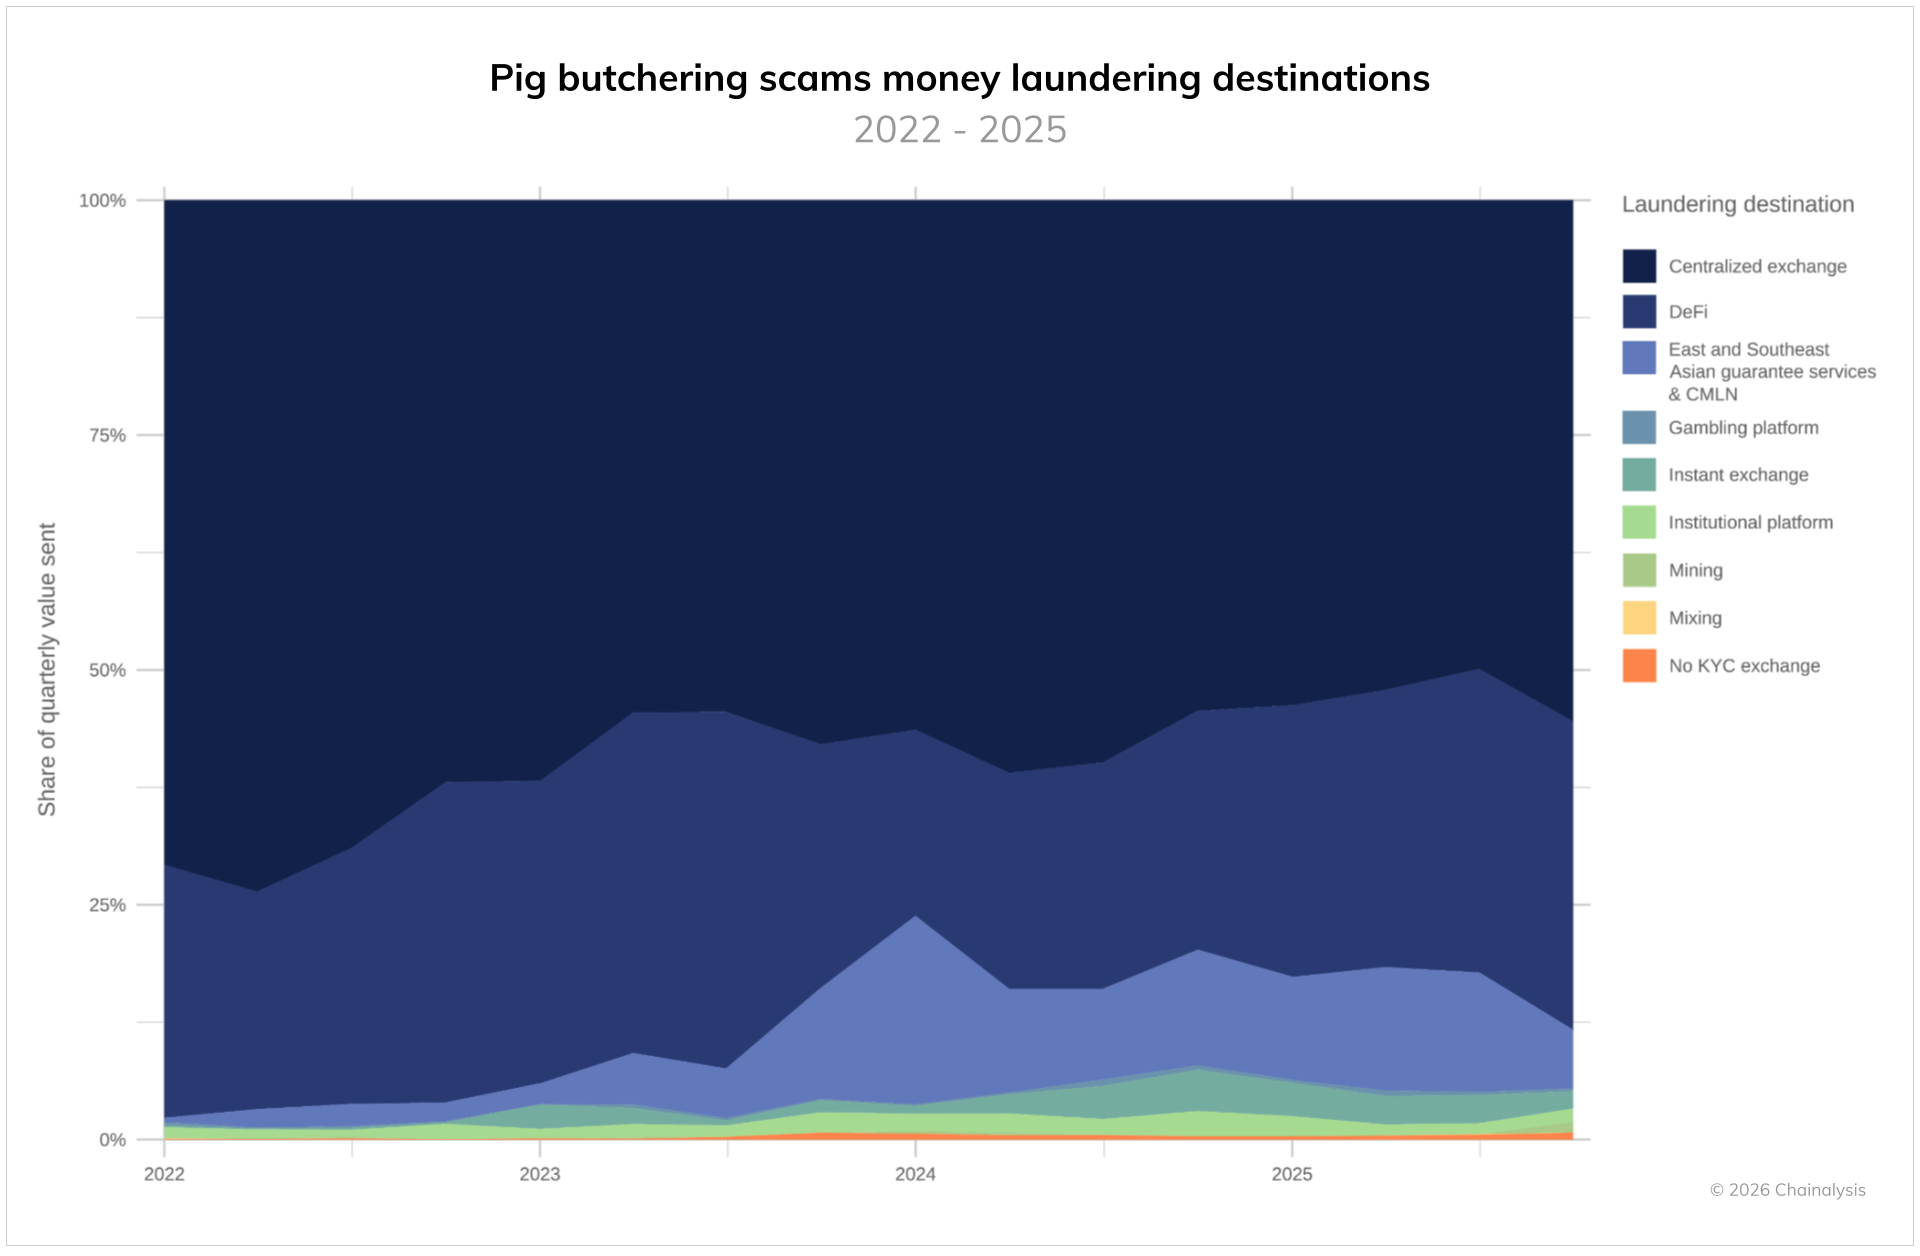
地域ごとのつながり は、我々が観察した資金流出パターンからもさらに裏付けられており、ロマンス詐欺 (Pig Butchering) の詐欺収益のかなりの部分がCMLNへと流れている。 2022年第1四半期には、ロマンス詐欺 (Pig Butchering) 詐欺による資金洗浄フローのうち、CMLNに流れた割合は1%未満でした。2024年第1四半期には、これらのサービスが同四半期のロマンス詐欺 (Pig Butchering) 詐欺による資金洗浄フローの20%強を処理するようになり、2025年にはこれらのネットワークが詐欺資金の10%以上を継続的に洗浄するようになりました。 興味深いことに、ロマンス詐欺 (Pig Butchering) 詐欺に関連するCMLNの活動の拡大は、資金の洗浄やオフランプ(現金化)に中央集権型取引所が利用される頻度の着実な減少と時期を同じくしている。これは、取引所が資金を凍結する可能性があるためと考えられる。大まかに言えば、CMLNのこの急速かつ持続的な成長は、米国、カナダ、欧州、その他の地域の個人を標的としたロマンス詐欺 (Pig Butchering) 詐欺と、東南アジアに拠点を置く中国語圏の資金洗浄サービスとの間に、長年にわたり持続的な相互関連性があることを示している。
仮想通貨詐欺の組織化が進む中、先を見据えた学際的な取り組みが求められている
2025年のデータは、仮想通貨を利用した詐欺が、いかに洗練され、組織化され、効率的になりつつあるかを明らかにしている。 AIツールの利用がますます容易になり、フィッシング・アズ・ア・サービス(Phishing-as-a-Service)プラットフォームの普及、そして様々な詐欺手法の融合により、参入障壁が低下し、大規模な詐欺が可能となっている。2025年に注目すべき法執行上の成果が得られたことは心強いが、詐欺を仕組む犯罪ネットワーク留まる は依然として懸念材料である。これらの国境を越えたグループは、ガバナンスが脆弱な管轄区域の弱点を悪用し、東南アジア内外の新たな拠点へ移動したり、必要に応じて運営モデルを適応させたりするなど、柔軟性と回復力を示している。
このように根深く、産業規模で横行する詐欺行為に対処するための特効薬は存在せず、効果を上げるためには、以下のような多角的な対応が必要となります。
- 被害者の被害防止をより重視すること。これには、金融機関や仮想通貨事業者による、Chainalysis Alterya などのリアルタイム詐欺・マネーロンダリング仲介者検知システムの普及 の強化、および被害者が自ら身を守るのに役立つ検知ツールの強化が含まれる。
- クロスボーダー 法執行機関 間の連携を強化し、仲介する 資金の迅速な追跡・凍結を図り、無力化する 資金の流れを把握し、キャッシュアウト 不正収益の隠蔽を困難にすること;および
- 能力の低い管轄区域における制度の強化および法執行の徹底を図るため、能力構築および技術支援に対する国際的な支援。
2026年に向けて、詐欺師たちが複数の手口や技術を同時に採用するようになるにつれ、詐欺の手口の融合がさらに進むものと予想されます。
よくある質問
2025年には、仮想通貨詐欺によってどれだけの損失が出たのでしょうか?
2025年には、仮想通貨を悪用した詐欺や不正行為により、世界全体で推定170億ドルが盗まれた。また、こうした攻撃の被害額の平均も大幅に増加し、詐欺による1件あたりの平均支払額は前年比253%増の2,764ドルに達した。
暗号資産 に関する詐欺のうち、最も急速に増加している種類は何ですか?
2025年には、なりすまし詐欺が最も爆発的な増加を見せ、前年比で1400%以上も急増しました。詐欺師たちは、「フィッシング・アズ・ア・サービス(Phishing-as-a-Service)」ツールをますます多用し、有料道路の料金徴収サービスなどの信頼できる政府機関や、暗号資産 などの大手取引所のカスタマーサポート担当者といった民間組織になりすましています。
仮想通貨詐欺において、AIはどのように利用されているのでしょうか?
詐欺師たちは、ディープフェイクや顔交換ソフト、高度な言語モデルといった人工知能(AI)ツールを悪用し、極めて説得力のある恋愛詐欺や投資詐欺を仕掛けています。データによると、AIを活用した暗号資産 詐欺は非常に効率が高く、1件あたり平均320万ドルを搾取しており、従来の 詐欺に比べて4.5倍の利益率を誇っています。
世界中で発生している暗号資産 詐欺の多くは、どこで発生しているのでしょうか?
オンチェーン 分析の結果、仮想通貨詐欺と東アジアおよび東南アジアを拠点とする組織犯罪ネットワークとの間に、強固かつ持続的なつながり が存在することが明らかになった。こうした詐欺活動の多くは高度に組織化されており、カンボジアやミャンマーなどの国々にある強制労働施設を拠点として行われており、そこで人身売買の被害者が強要され、大規模なサイバー詐欺キャンペーンを実行させられている。
法執行機関 の代理店は、盗難に遭った暗号資産 を無事に回収できているのでしょうか?
その通りです。2025年、法執行機関 の加盟機関は過去最高規模の差し押さえを達成しました。主な成果としては、英国当局による61,000ビットコインの回収や、国際的な犯罪組織「プリンス・グループ」に関連する150億ドルという巨額の没収が挙げられます。こうした措置は、暗号資産 詐欺を支える世界的な金融インフラの解体に向けた動きを示しています。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


