※この記事は自動翻訳されています。正確な内容につきましては原文をご参照ください。
2025年上半期暗号資産犯罪の主要なポイント
盗難資金
- 2025年、暗号資産サービスからの盗難額は21億7000万ドルを超え、2024年の年間被害額を上回りました。この主な原因は、北朝鮮によるByBitへの15億ドルのハッキングです。これは暗号資産史上最大のハッキング事件となりました。
- 2025年6月末までに、年初来(YTD)の盗難額は、過去最悪であった2022年を17%上回りました。現在の傾向が続けば、年末までにサービスからの盗難資金は40億米ドルを超える可能性があります。
- エコシステム全体の盗難額に占める個人ウォレット被害の割合が増加しており、攻撃者は個人ユーザーを標的とする傾向を強めています。2025年の年初来の盗難資金全体の23.35%を占めています。
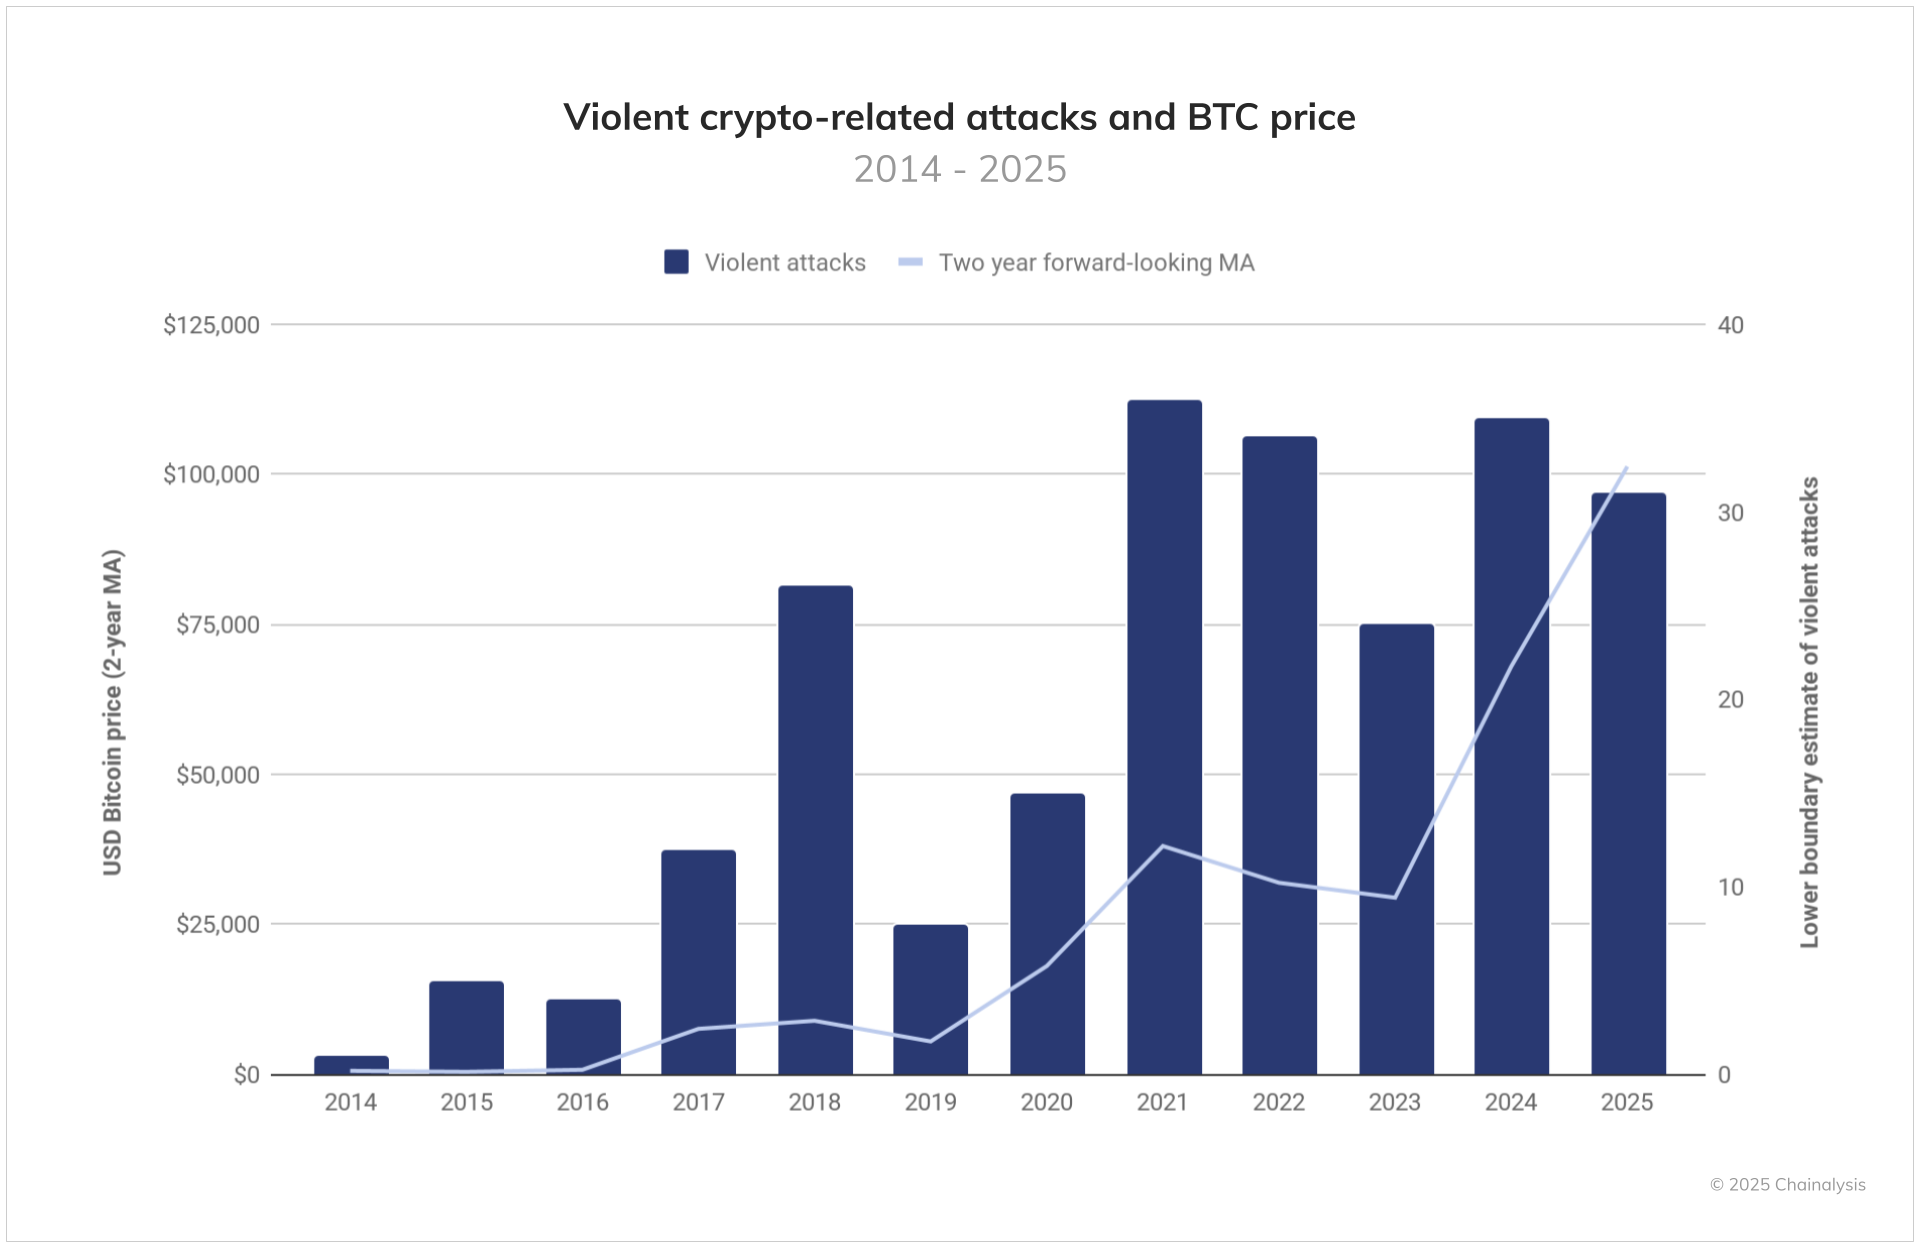
- 暗号資産保有者に対する身体的暴力や脅迫を伴う「レンチ攻撃」は、bitcoinの価格変動と相関関係があり、価格が高い時期に標的を絞って行われる傾向があることが示唆されています。
国・地域ごとの特徴
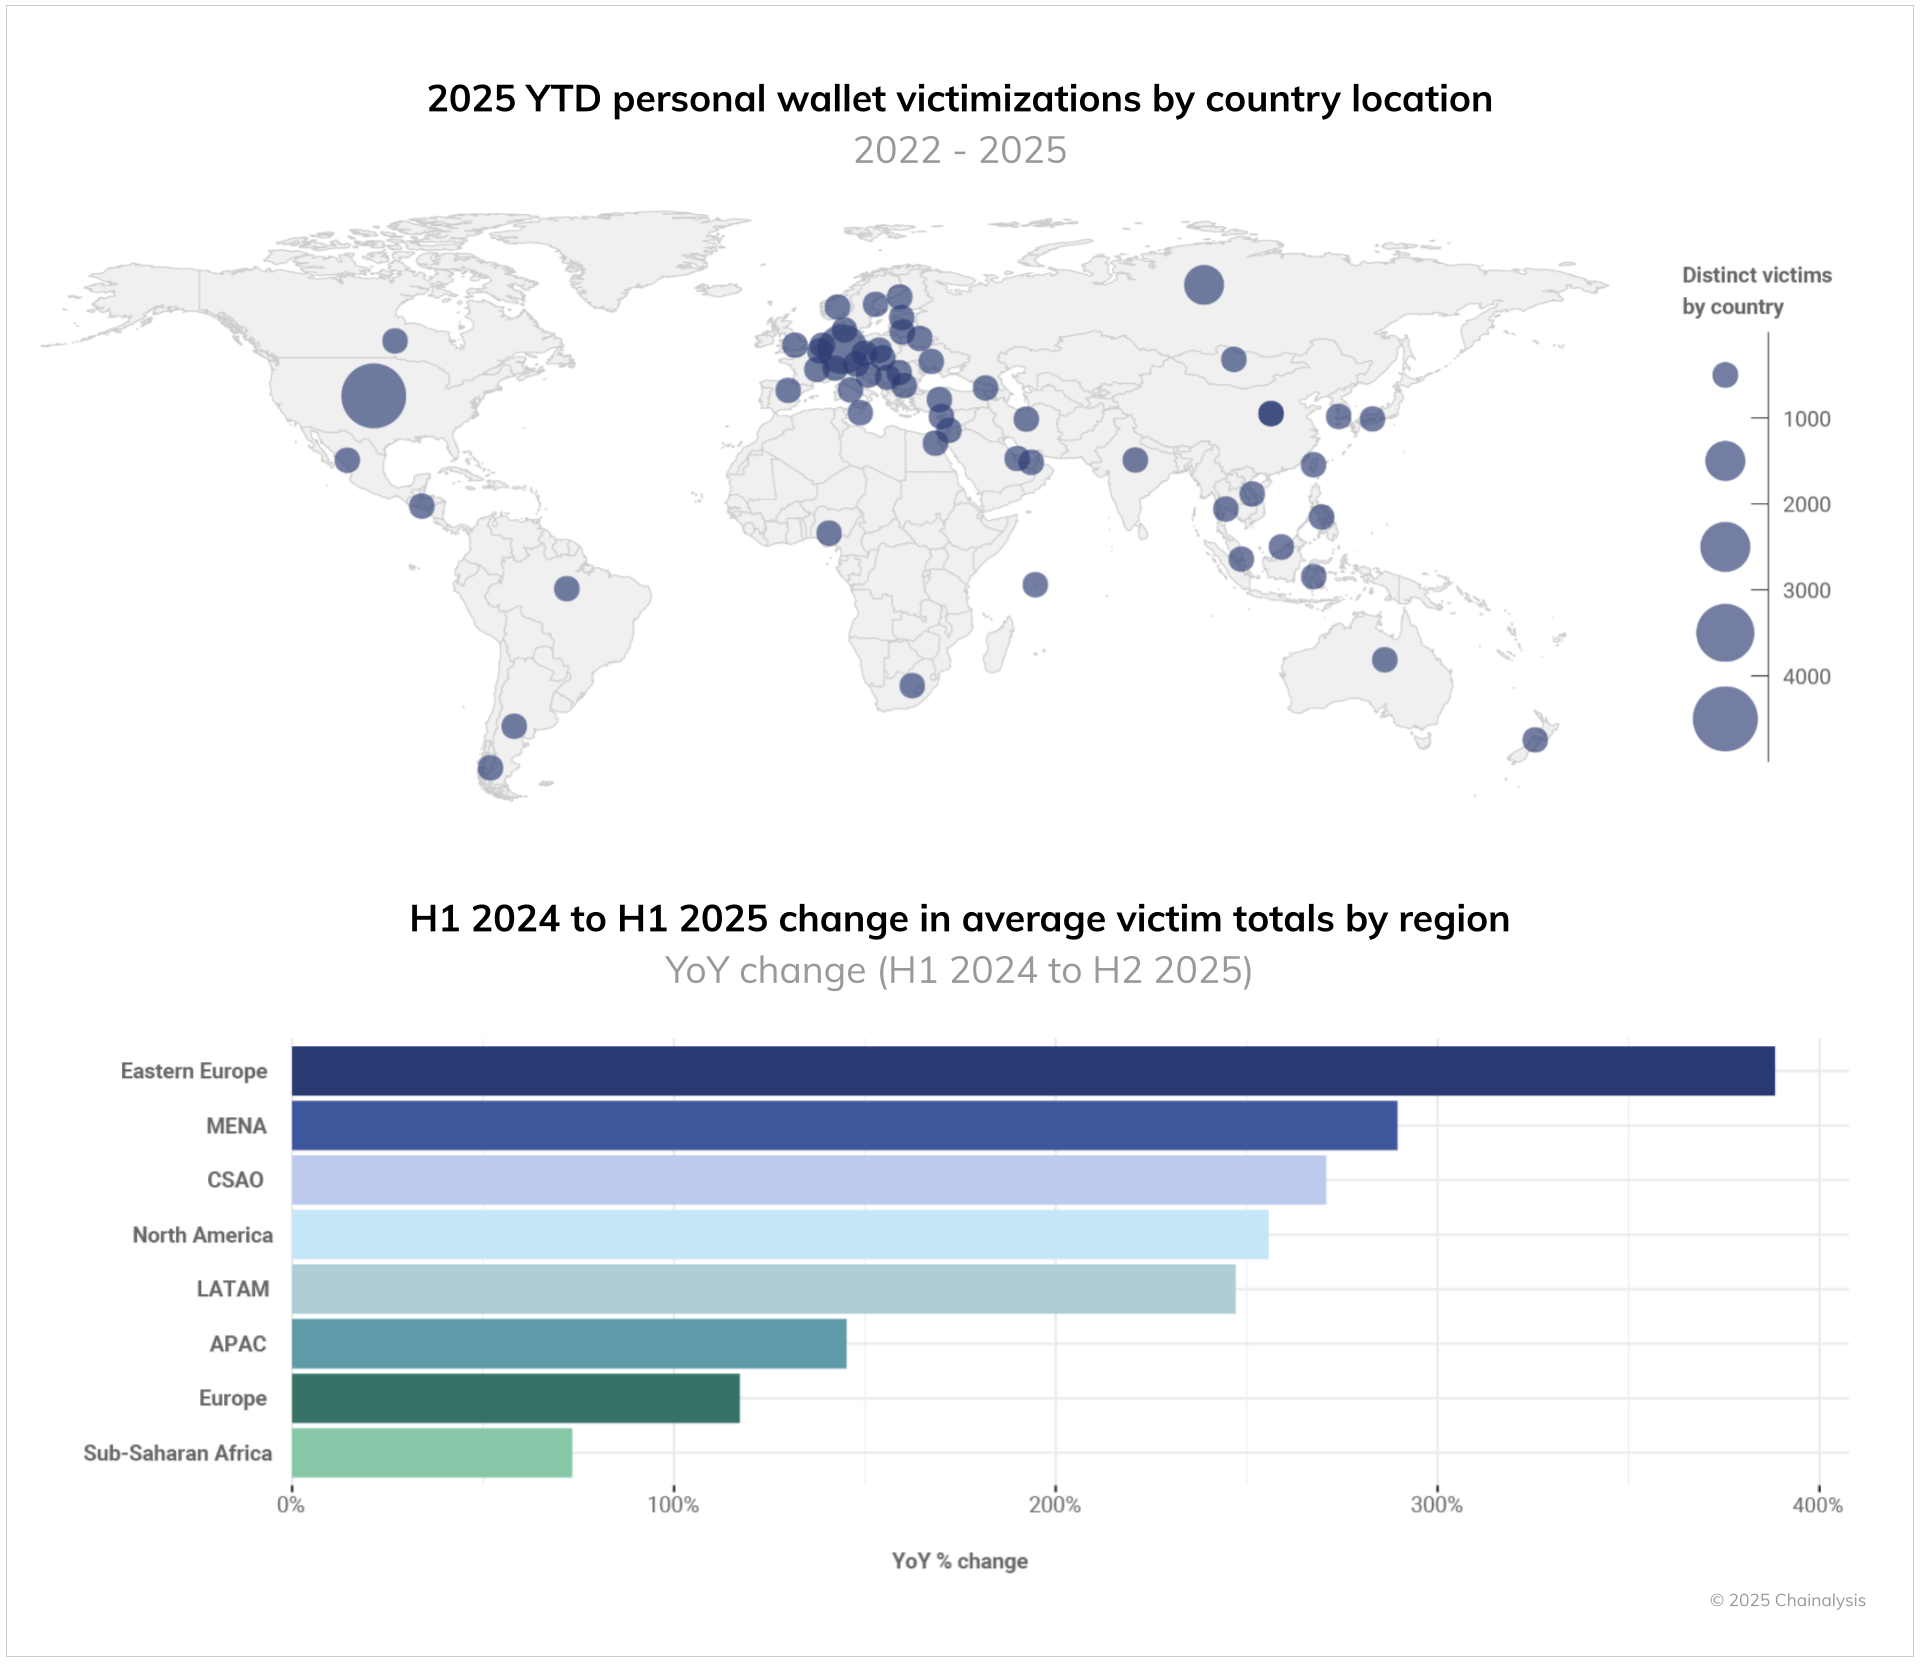
- 被害に遭った資金の所在地を見ると、2025年には米国、ドイツ、ロシア、カナダ、日本、インドネシア、韓国に集中していることがわかります。
- 地域別では、東ヨーロッパ、MENA、CSAOにおける被害者総数が、2024年上半期から2025年上半期にかけて最も急速に増加しました。
- 盗難に遭ったアセットの種類は地域によって顕著な違いがあり、これは各地域における暗号資産の普及パターンを反映していると考えられます。
マネー・ローンダリングの傾向
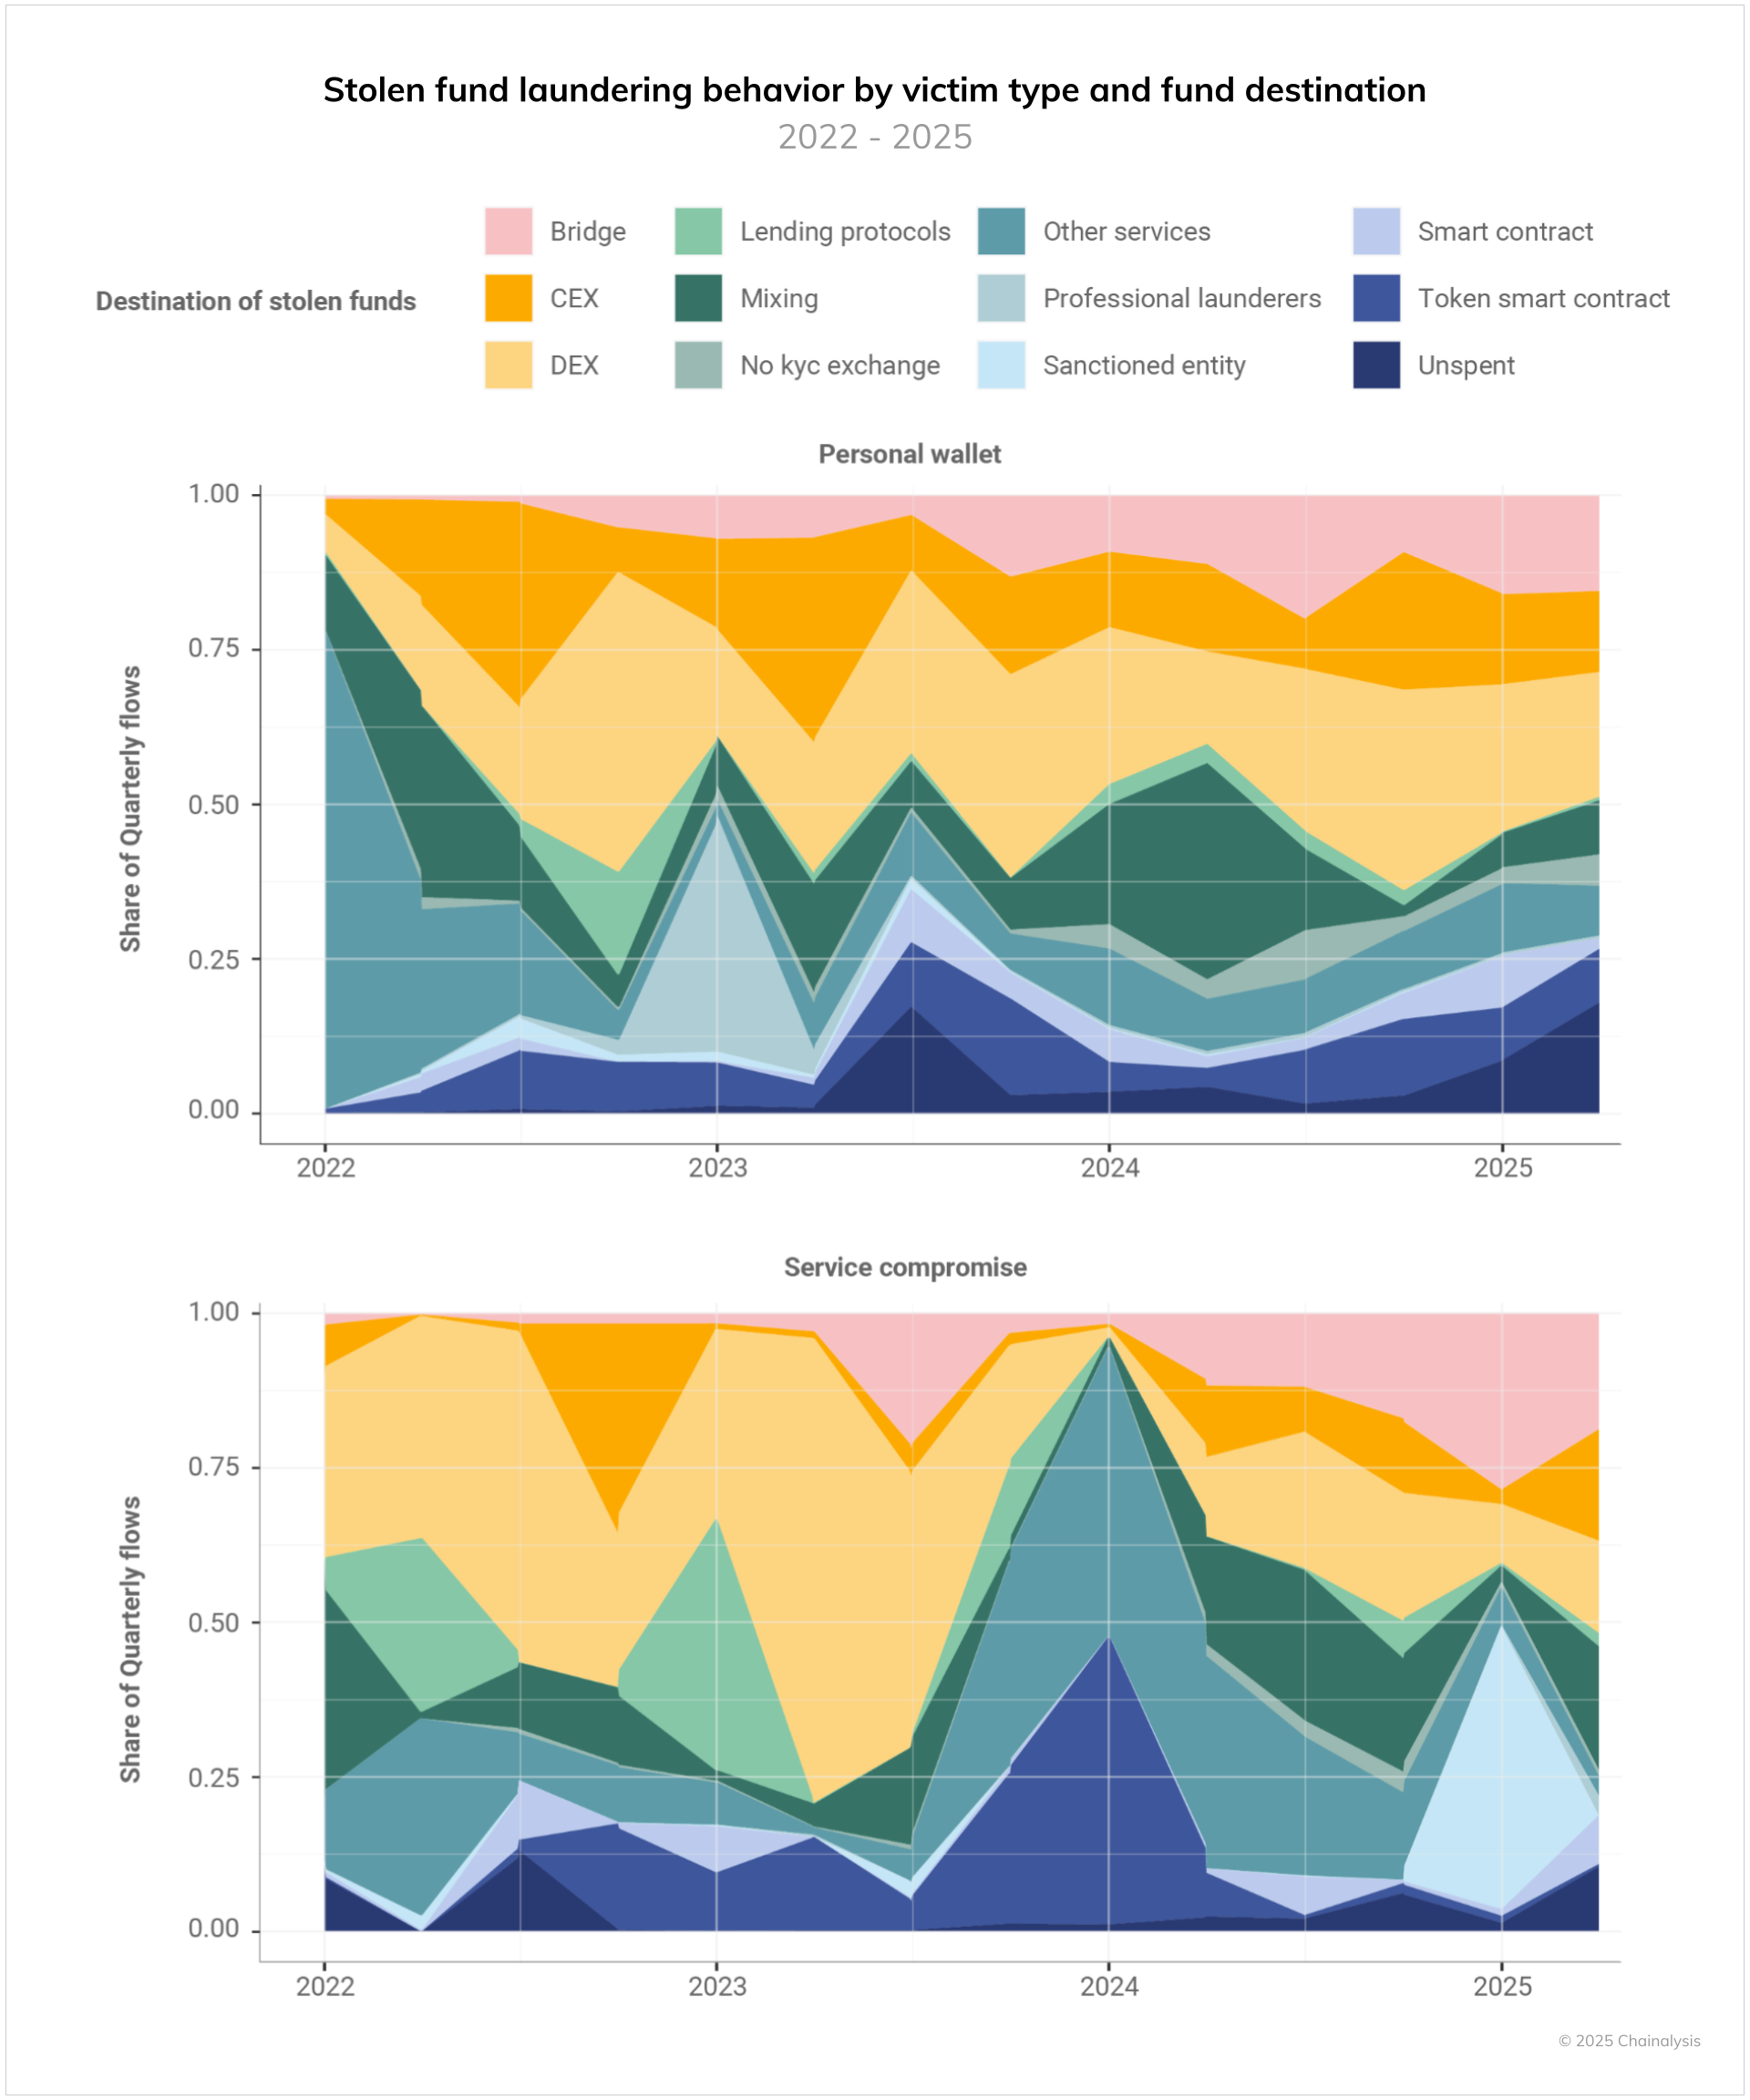
- サービスを侵害するサイバー攻撃と個人を標的とするサイバー攻撃では、盗まれた資金の洗浄方法に違いが見られます。一般的に、サービスに不正アクセスする攻撃者の方が、より高度な手法を用いる傾向があります。
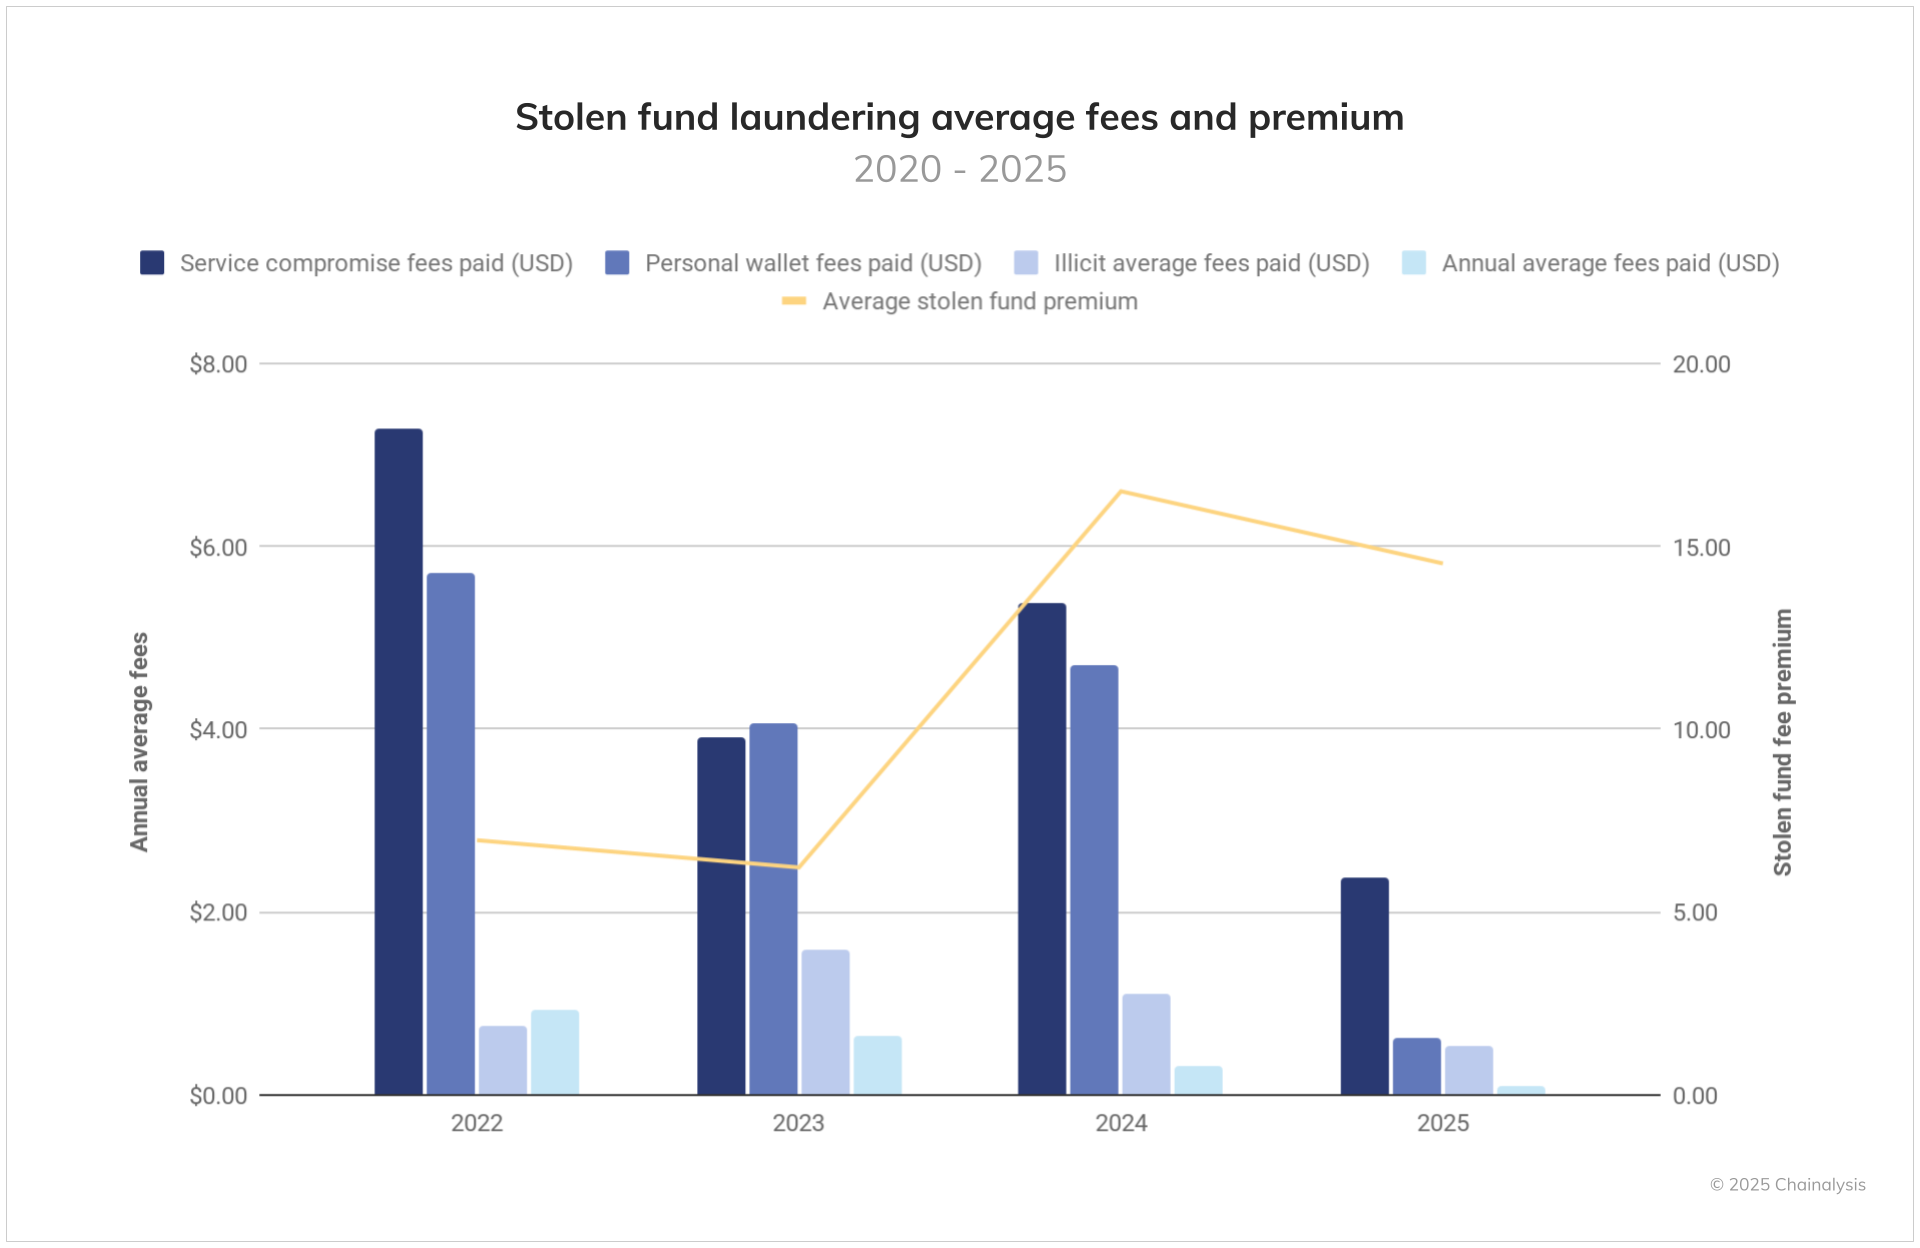
- 盗難資金の洗浄者は、資金の移動に多額の費用をかけており、その平均プレミアムは2021年の2.58倍から2025年年初来で14.5倍に増加しています。
- ブロックチェーン上での資金移動のコストは年々減少しているにもかかわらず、盗難資金がオンチェーンで移動する際に発生する平均コストに対する上乗せ率は増加しています。
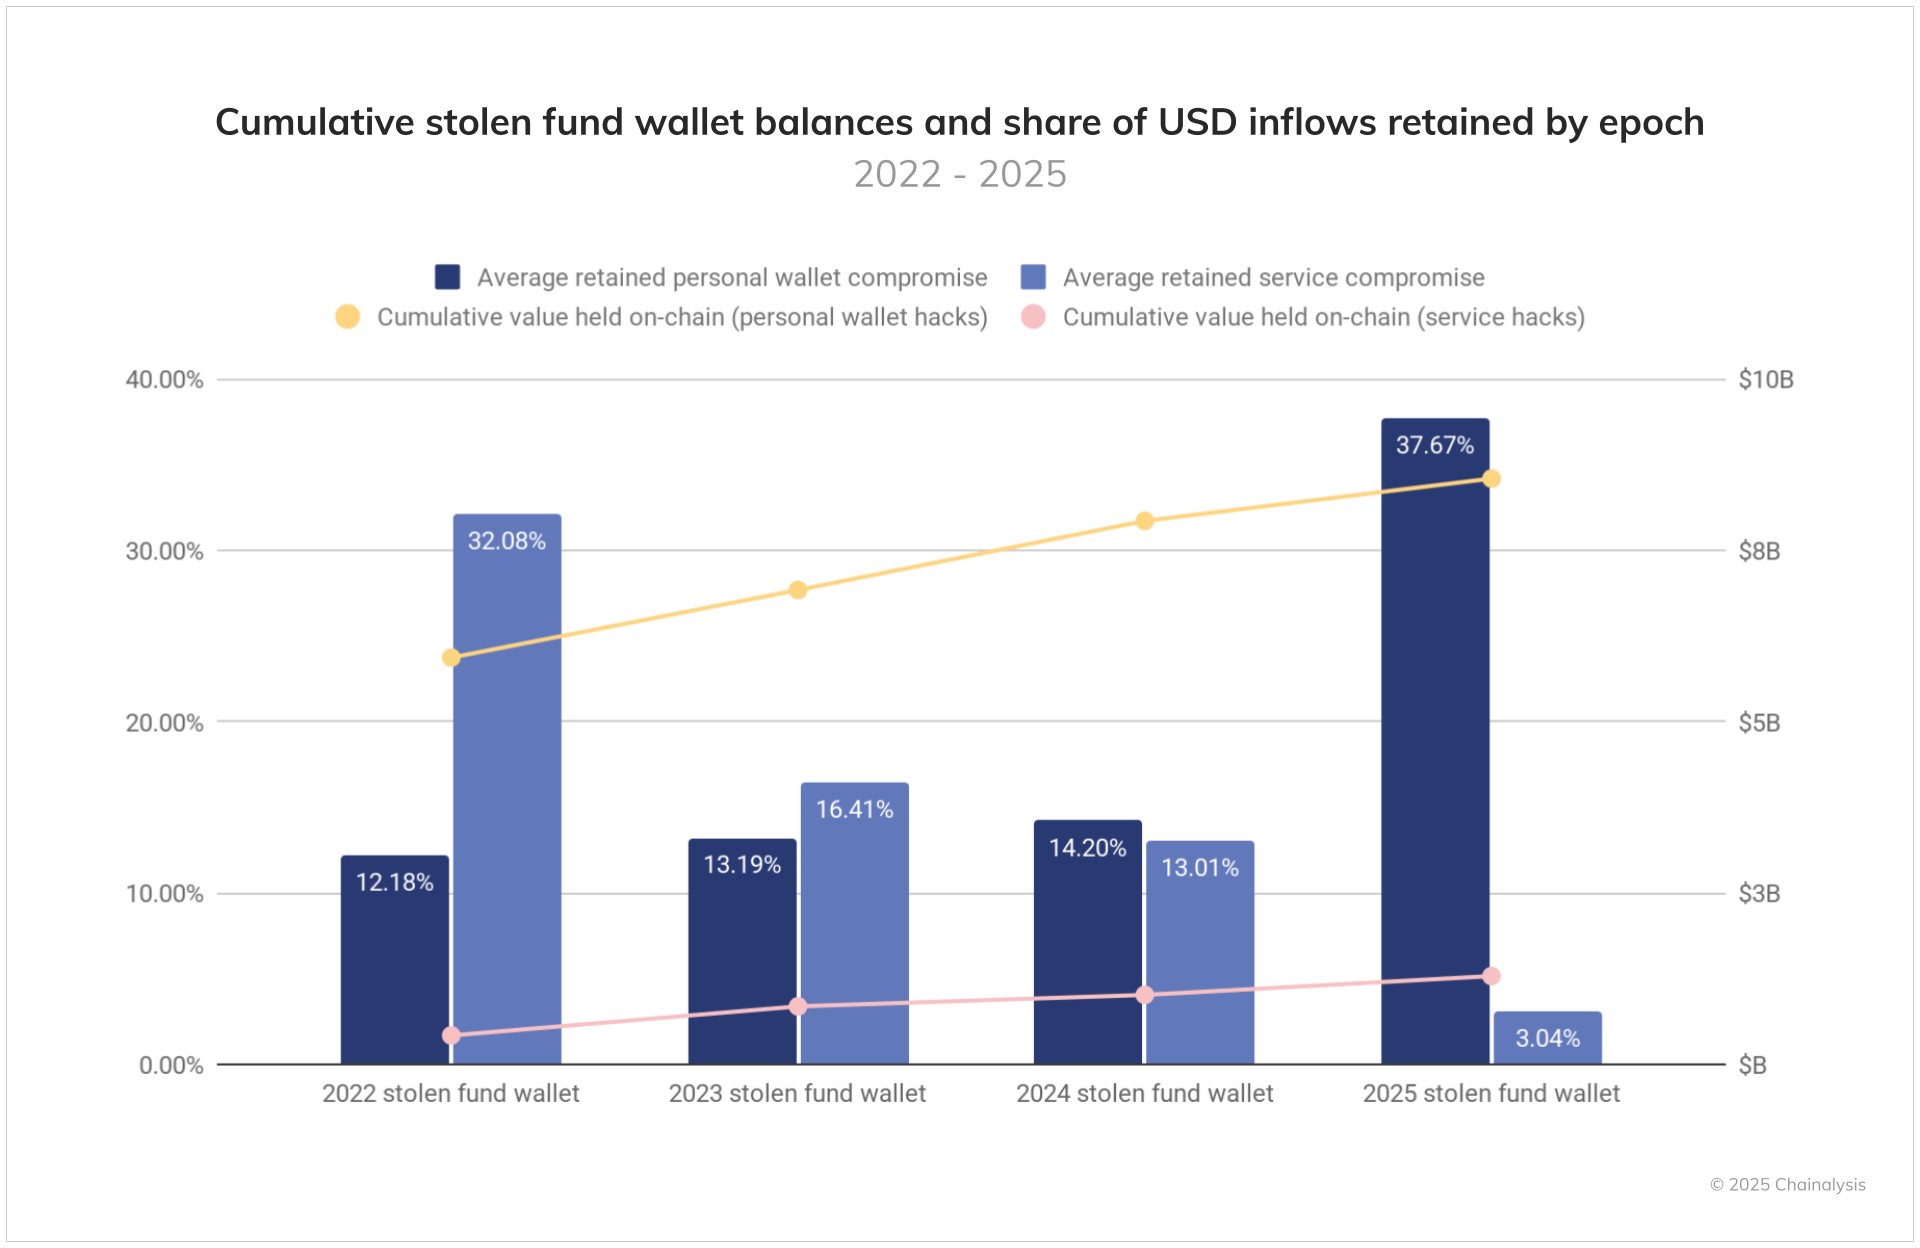
- 個人ウォレットを侵害するサイバー攻撃者には、盗んだ資産をすぐに洗浄せず、多額の盗難資金をオンチェーンに残しておく傾向が強まっています。現在、個人ウォレットを標的とした盗難による暗号資産は85億ドルがオンチェーンに保持されている一方、サービスから盗まれた資金は12億8000万ドルとなっています。
変化する違法取引環境
I2025年、違法取引は過去最高のペースで進行しており、その総額は昨年の推定510億ドルに匹敵するか、それを上回る勢いです。この状況は、違法行為者の活動に大きな変化が見られる中で発生しています。例えば、制裁対象であったロシアの暗号資産取引所Garantexの閉鎖や、700億ドル以上の資金を扱ってきたカンボジアを拠点とする中国語サービスHuione Groupに対するFinCENの特別措置の可能性が高まったことなどが挙げられます。これらの変化は、犯罪者がエコシステムを通じて資金を移動させる方法に影響を与えています。
このような動向の中で、2025年においては盗難資金の取引が最も深刻な問題として浮上しています。他の違法行為が前年比で多様な傾向を示す中、暗号資産の盗難の急増は、エコシステムの参加者にとって差し迫った脅威であると同時に、業界のセキュリティインフラにとって長期的な課題となっています。
サービスからの資金流出が過去最高ペースで進行
2025年に入ってからのサービス(プラットフォーム)に対する資金盗難は、脅威の深刻化を鮮明に物語っています。年初以降の動向を示すオレンジ色の線は、6月時点で20億米ドルを突破し、上半期としてはこれまでに例のない急増ぶりとなっています。
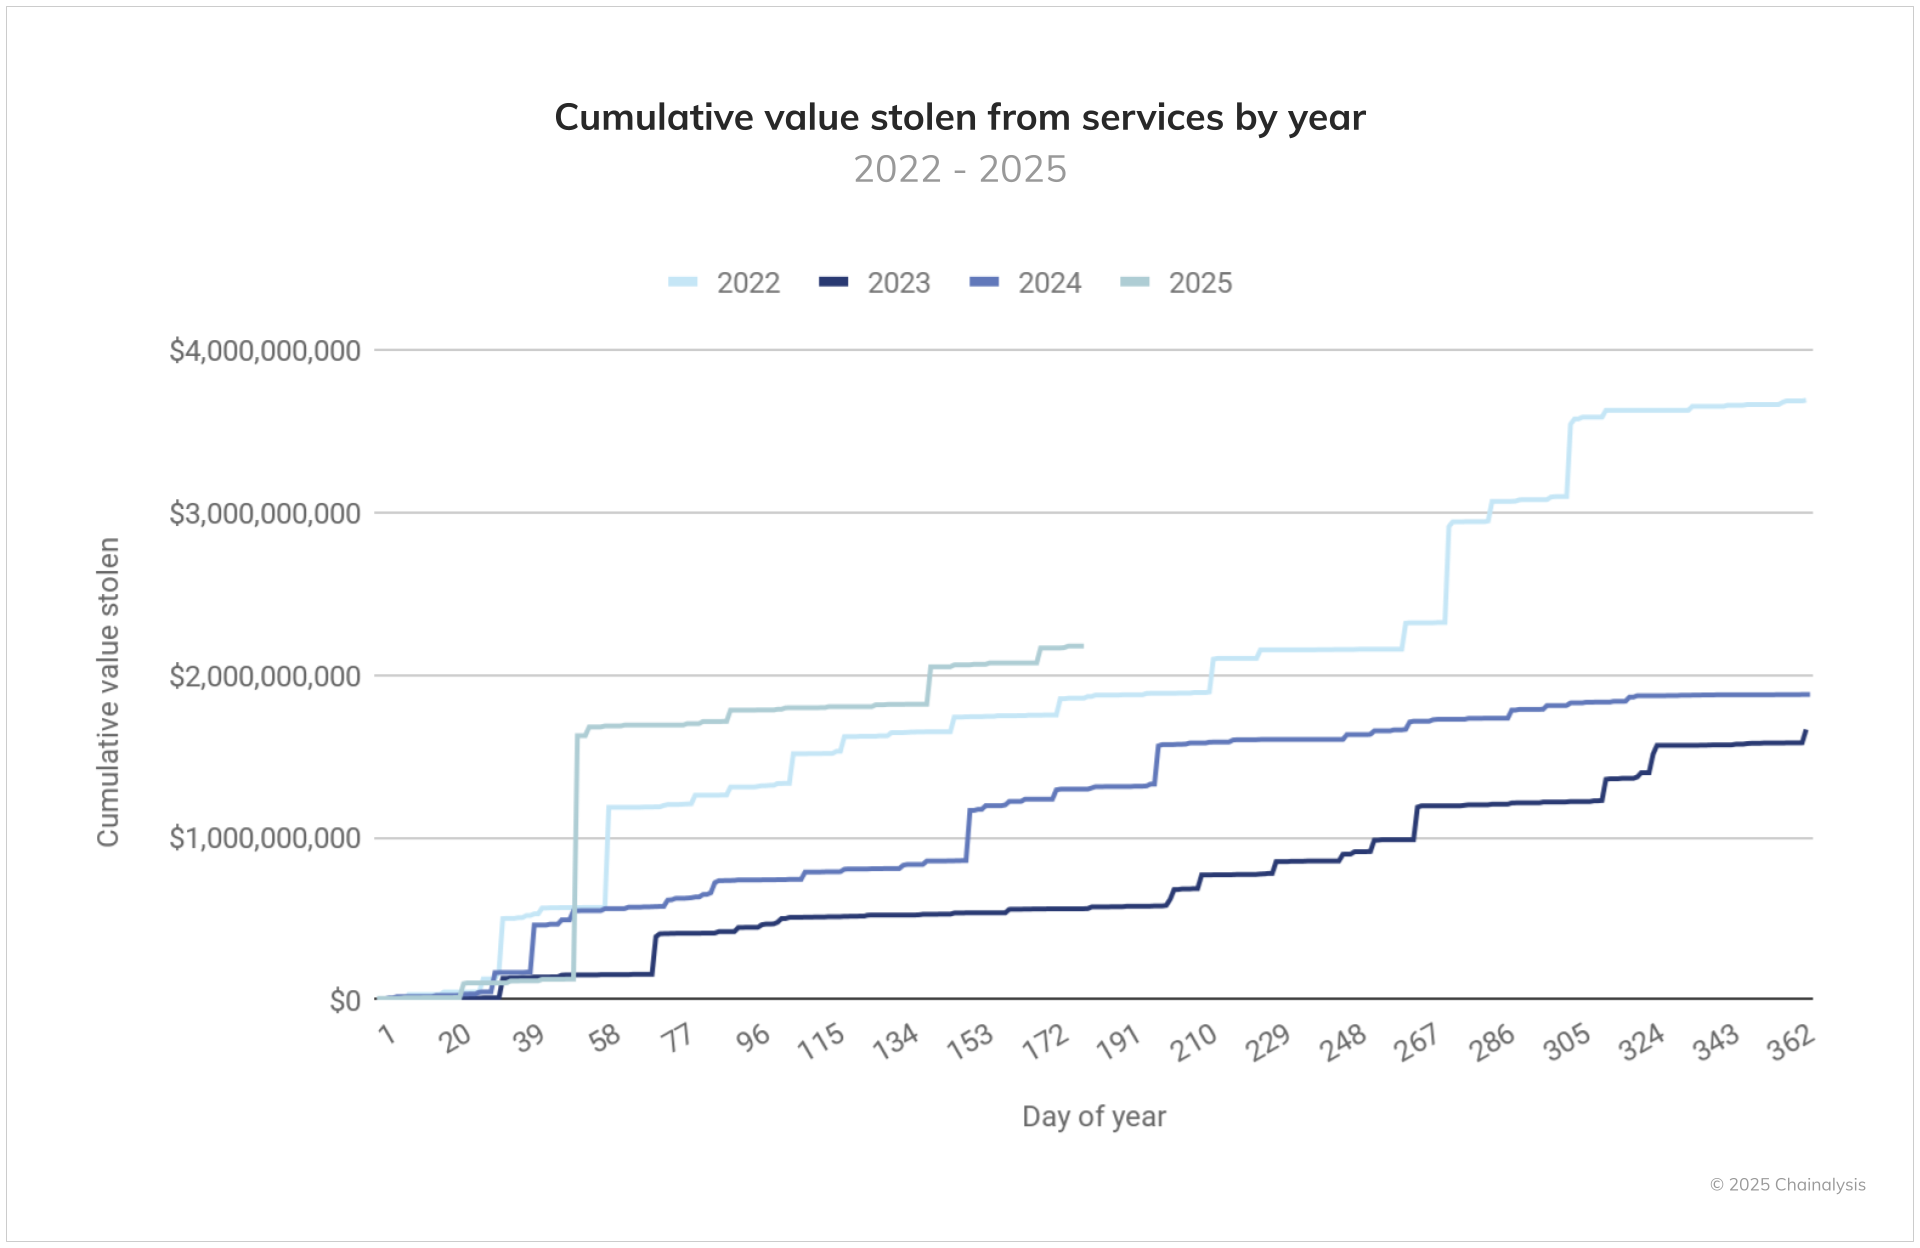
当社のデータによると、サービスからの盗難被害額は増加の一途をたどっており、特に2025年にはその傾向が顕著です。過去最悪であった2022年には、被害額が20億ドルに達するまでに214日を要しましたが、2025年にはわずか142日で同規模の被害に達しており、被害拡大のペースが著しく加速しています。
2023年と2024年は比較的緩やかな増加でしたが、2025年は6月末時点で既に2022年と比較して17.27%も悪化しています。この傾向が続けば、2025年末にはサービス関連の盗難被害額が43億ドルを超える可能性があります
ByBitのハッキング事件:サイバー犯罪の新たな脅威
ByBitに対する北朝鮮のハッキング事件は、暗号資産業界全体に大きな影響を及ぼしています。2025年2月に発生したこの事件では、被害額が15億ドルにのぼり、これは今年発生した暗号資産の盗難被害の約69%を占め、史上最大規模となりました。このことから、フェーズが一変し、2024年後半に見られたハッキング被害の一時的な減少から、国家に支援された攻撃者による新たな脅威の台頭が浮き彫りになりました。
この大規模な侵害は、北朝鮮が暗号資産を活用した制裁回避策を強化している活動の一環と捉えられます。北朝鮮関連の暗号資産損失は、2024年には合計で13億ドルに達し、当時としては過去最悪の状況でしたが、2025年はさらにそれを上回っています。
この攻撃は、IT担当者を乗っ取って暗号資産関連サービスに侵入するなど、北朝鮮がこれまで用いてきたものと同様の高度なソーシャルエンジニアリング手法を駆使していると見られます。この手口の有効性は、欧米のテクノロジー企業が、 という国連の最近の報告によって裏付けられています。
個人ウォレット:暗号資産犯罪における新たな標的
Chainalysis は、これまで十分に報告されてこなかったものの、その重要性を増している個人ウォレットを起点とする盗難行為を特定し追跡するための新しい手法を開発しました。この可視性の向上により、攻撃者が時間とともに標的や手口を多様化させているという懸念すべき傾向が明らかになっています。
以下のグラフに示すように、エコシステム全体の盗難額に占める個人ウォレットへの攻撃の割合が徐々に増加しており、その背景にはいくつかの要因が考えられます。
- 大手サービスのセキュリティ強化: 攻撃者は、より容易に攻撃可能な個人へと標的を転換しています。
- 個人による暗号資産保有者の増加: 暗号資産を保有する個人の数が増加しています。
- 個人ウォレット内の資産価値の増加: 主要アセットの暗号資産価格が上昇し続ける中、個人ウォレットに保管される暗号資産の価値も時間とともに増加しています。
- 高度な標的型攻撃手法の開発: デプロイが容易なLLM AIツールの普及により、より洗練された個人を標的とした攻撃手法が開発される可能性があります。
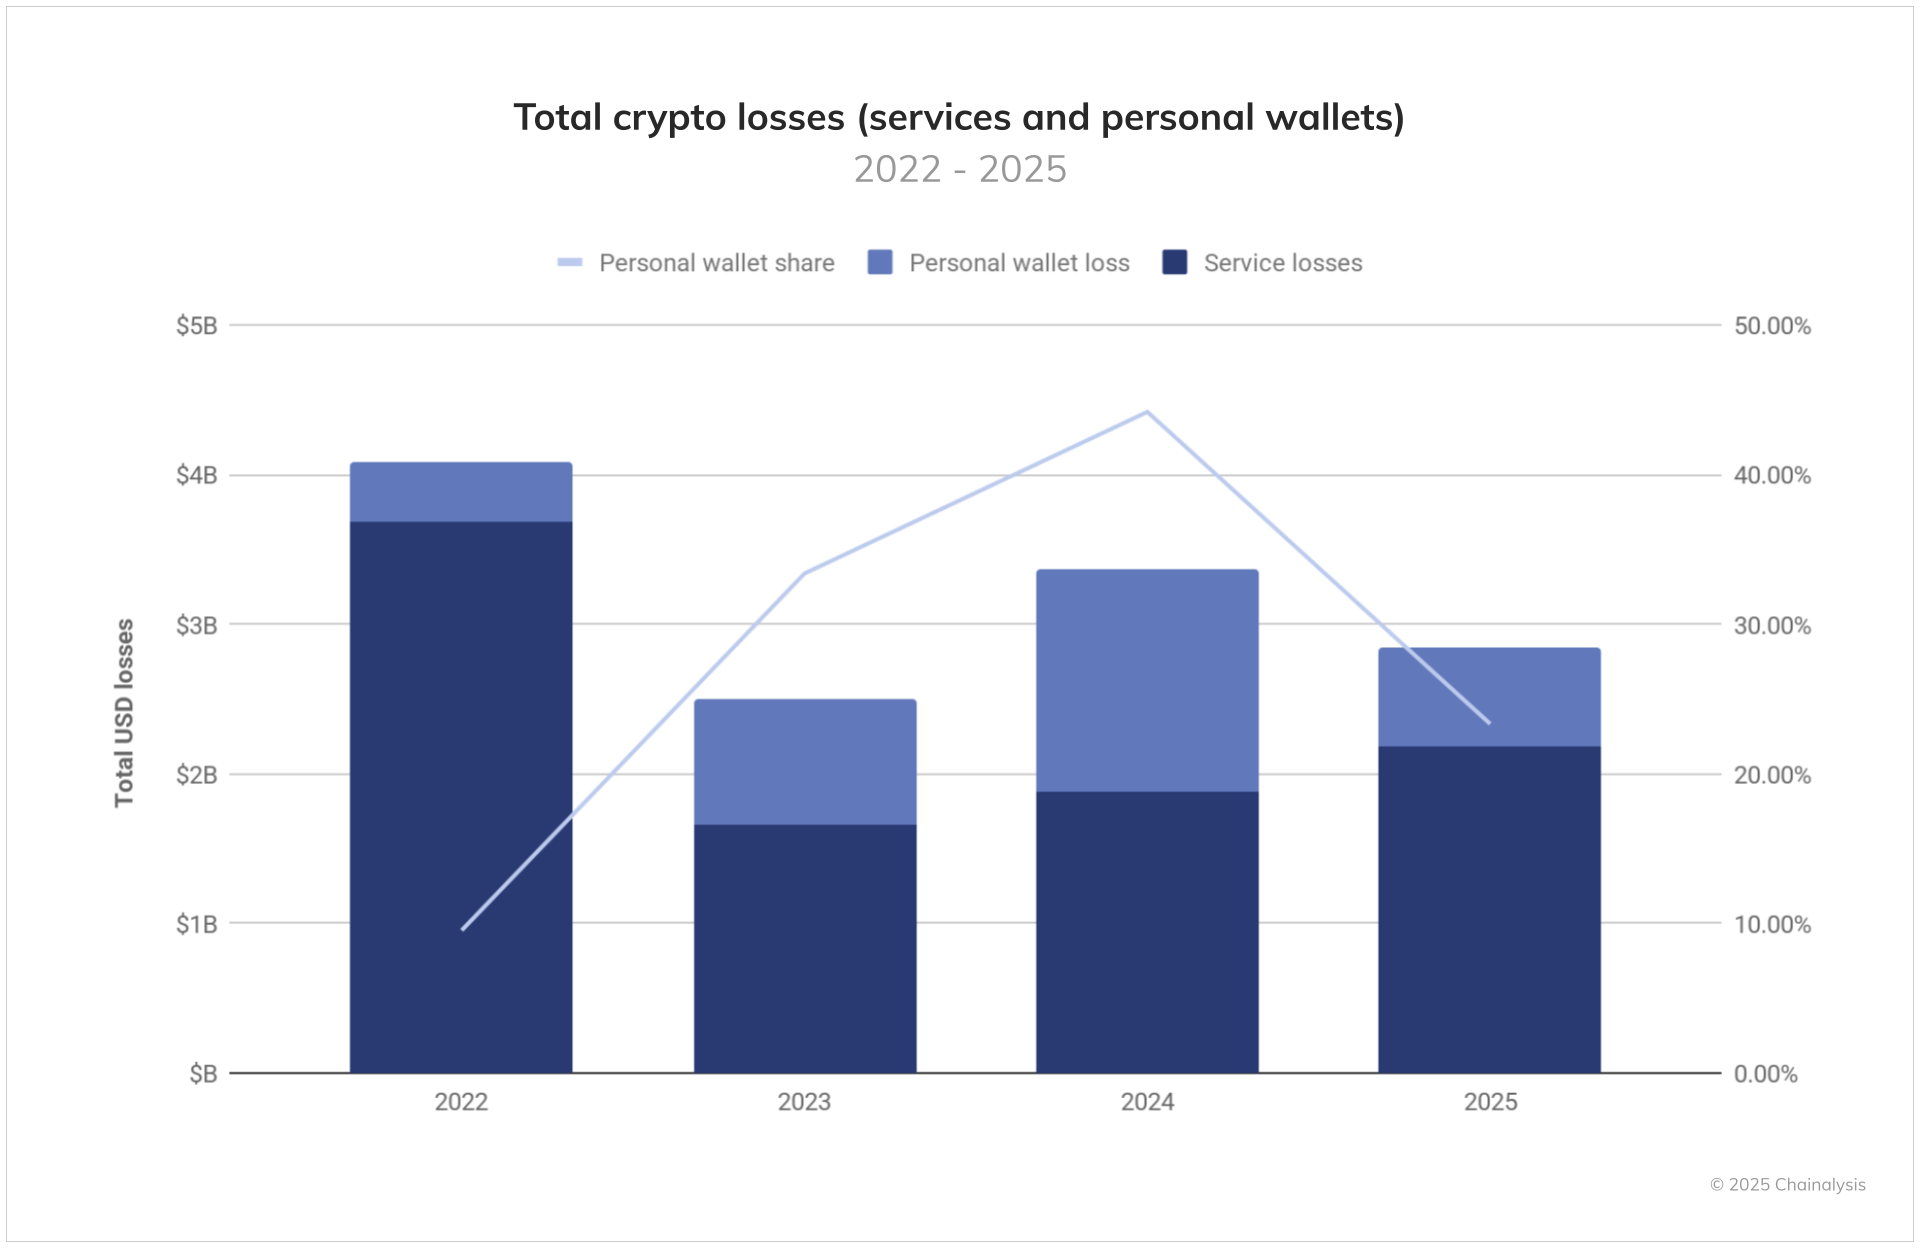
個人ウォレットからアセットごとに盗まれた価値を分析した結果、以下の3つの重要な傾向が明らかになりました。
-
まず、bitcoinが盗まれた資産の大部分を占めています。
-
また、bitcoinを保有していた個人ウォレットが攻撃された際の平均損失額は年々増加しており、攻撃者がより高額な資産を持つウォレットを意図的に狙っていることが示唆されます。
-
さらに、SolanaのようなbitcoinおよびEVM以外のブロックチェーンにおいても、被害に遭う個人の数が増加しています。
これらの傾向は、暗号資産のセキュリティ対策の重要性がますます高まっていることを示しています。今後もユーザーが自身のウォレットを確実に保護できるよう、最新の脅威動向に注意を払う必要があります。
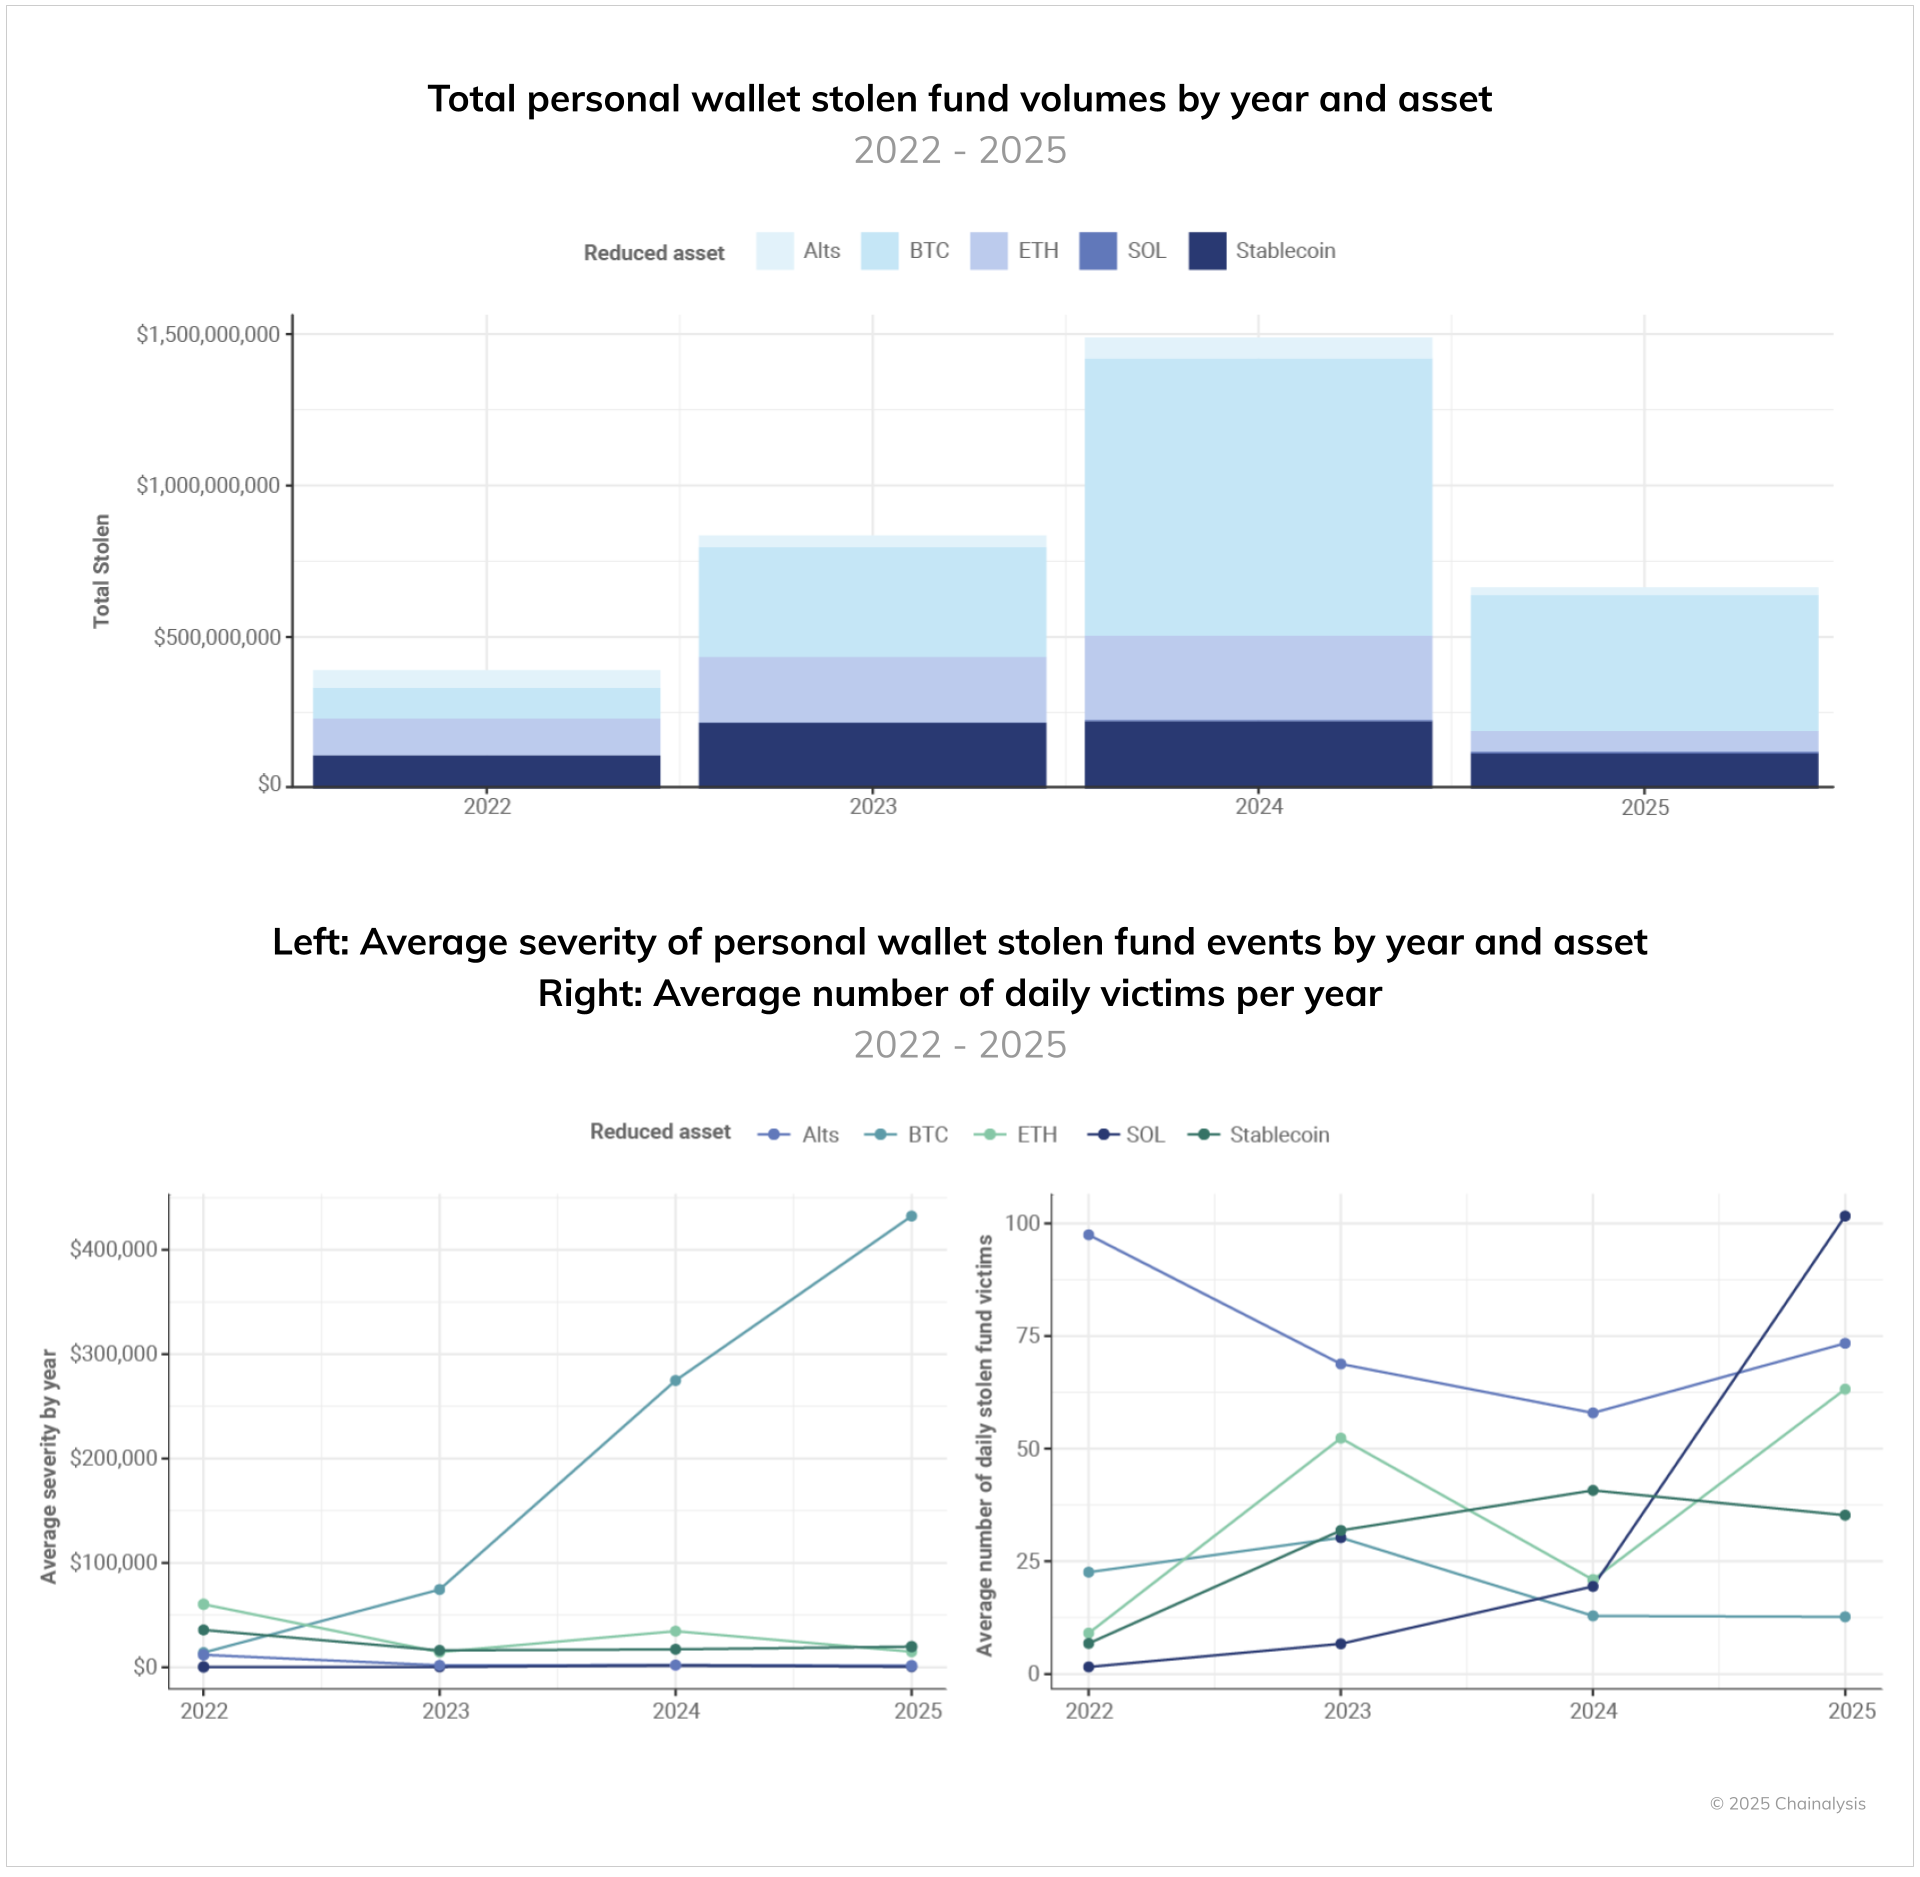
bitcoin保有者は、チェーン上のアセット保有者と比較して標的型盗難のリスクは低いですが、盗難時の損失額は大きくなる傾向があります。ネイティブアセットの市場価値上昇に伴い、個人ウォレットからの盗難被害額も高くなる可能性があります。
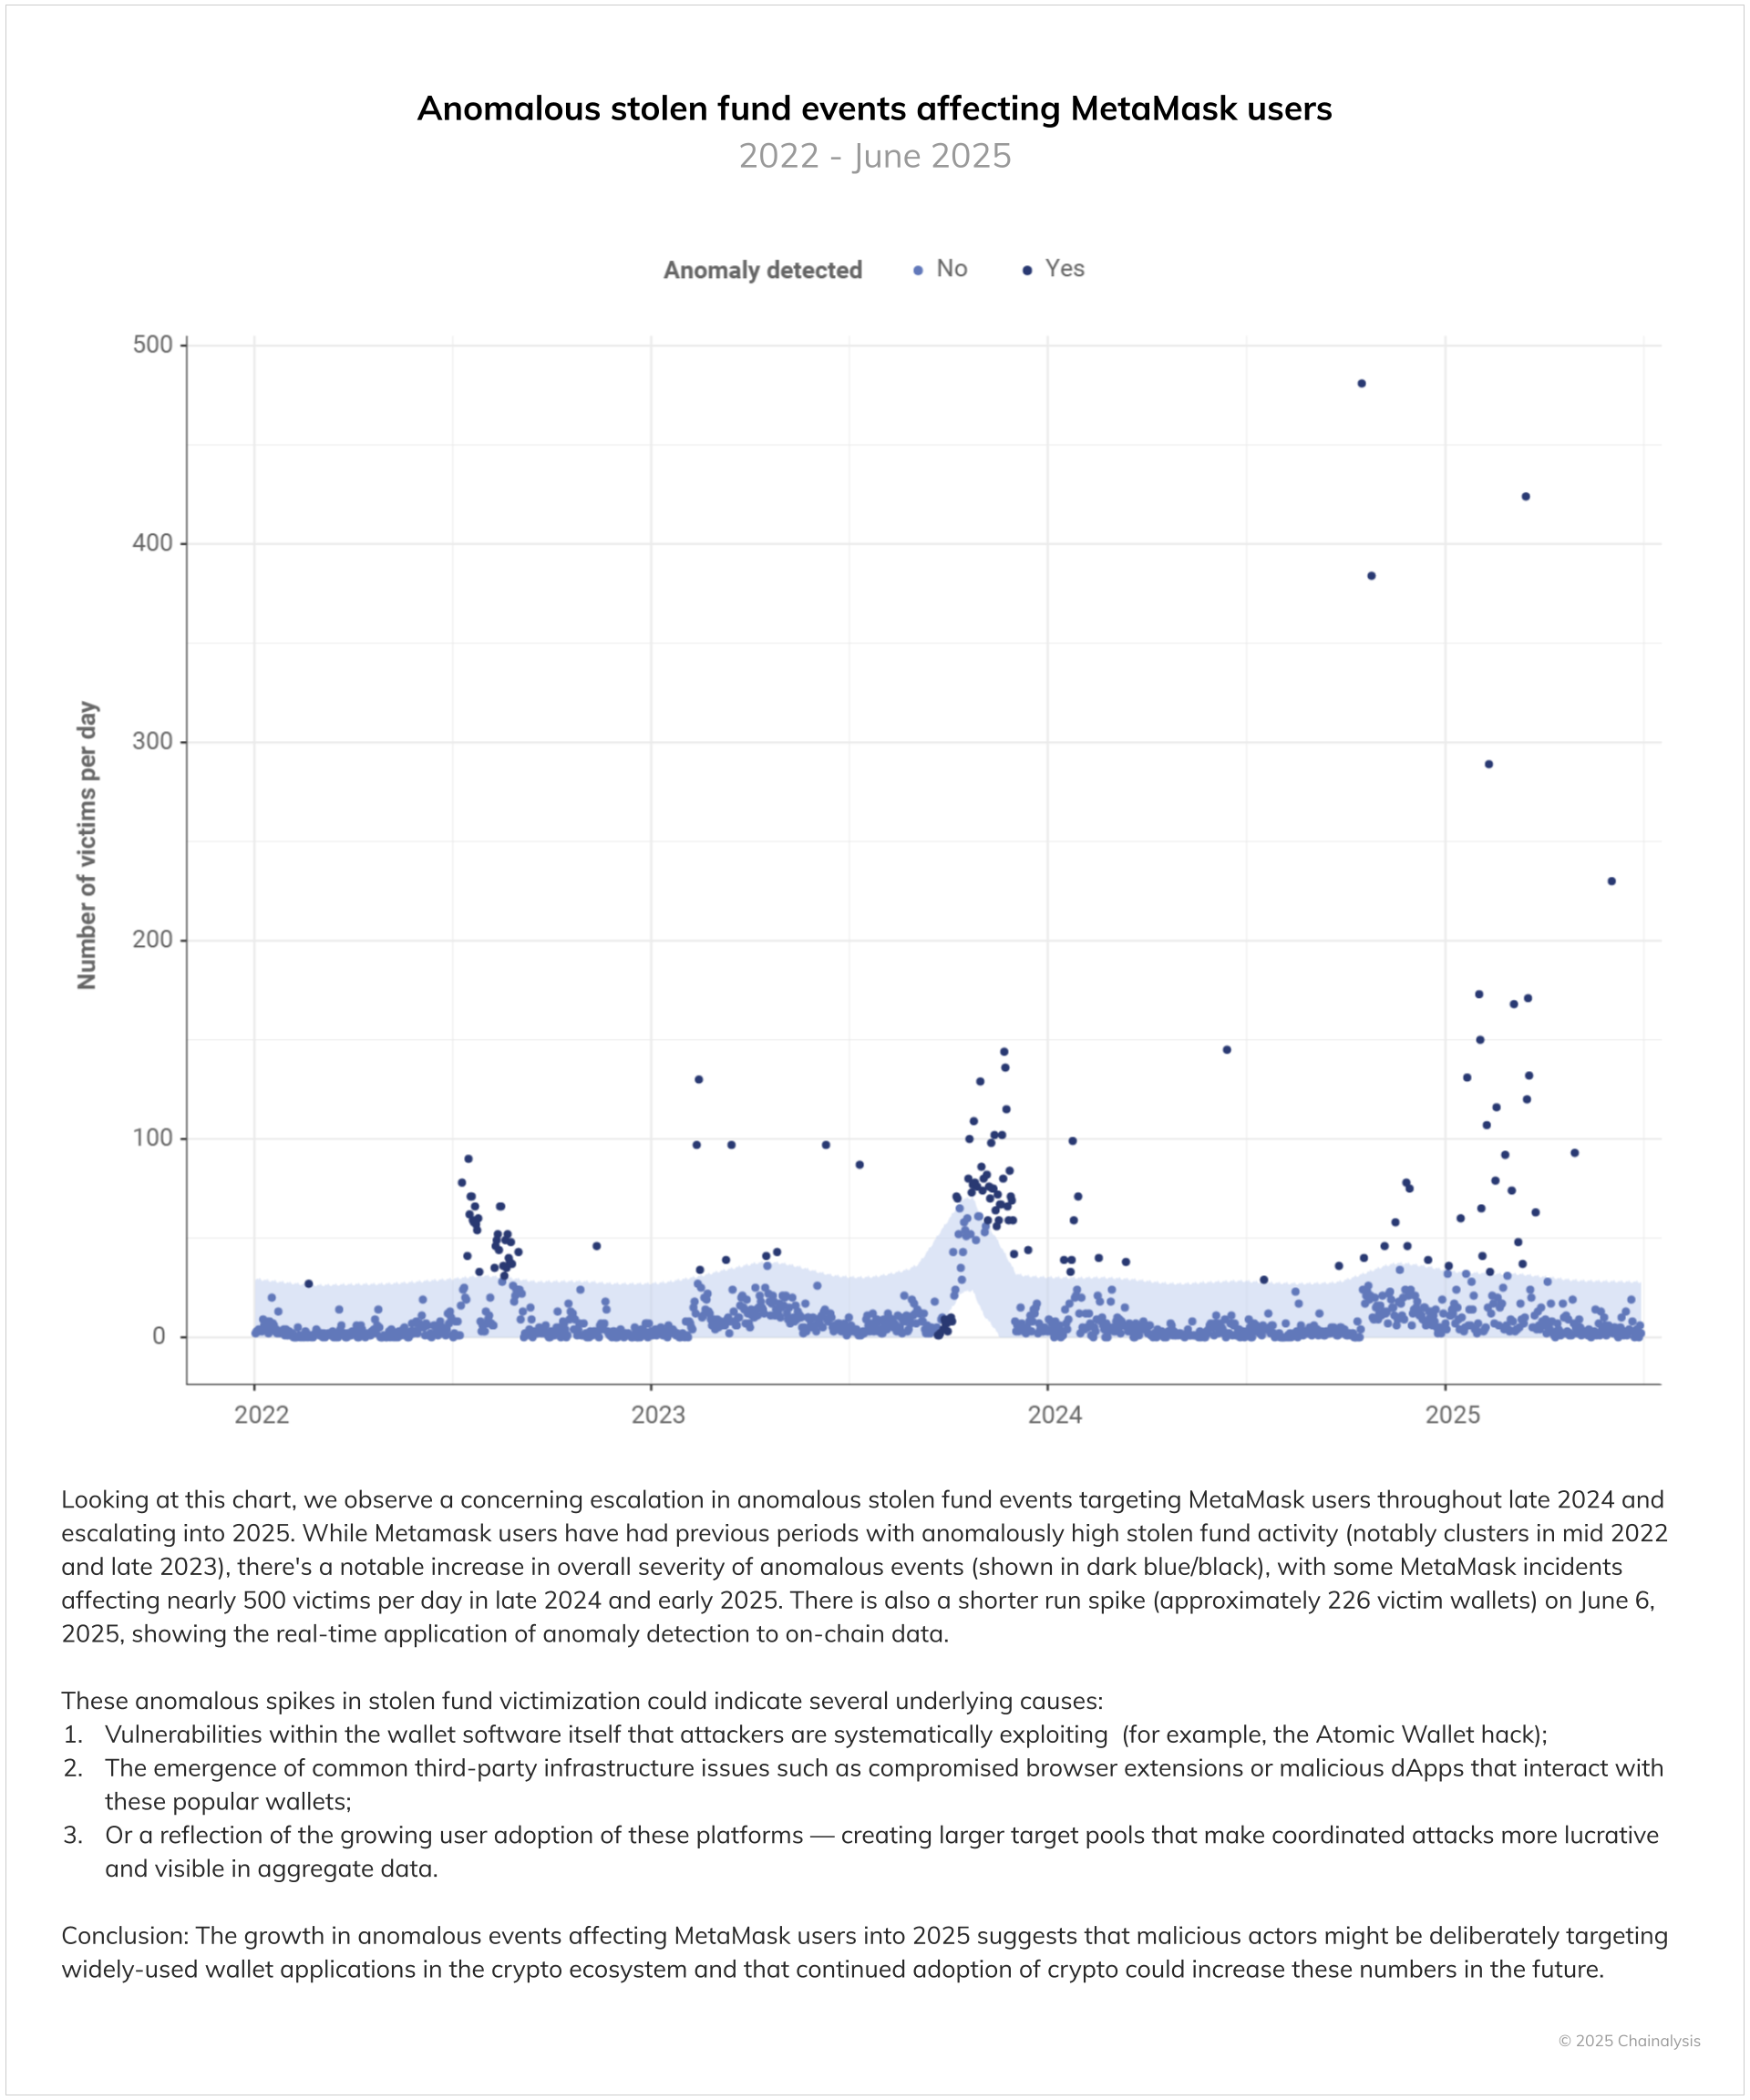
このグラフを見ると、2024 年後半から 2025 年にかけて、MetaMask ユーザーを標的とした異常な資金盗難事件が懸念されるほど増加していることがわかります。Metamask ユーザーは、これまでにも異常なほど盗難資金の発生率が高い時期(特に 2022 年半ばと 2023 年後半のクラスタ)がありましたが、異常な事象の全体的な深刻度(濃い青/黒で表示)が著しく高まっており、2024 年後半から 2025 年前半には、1 日あたり 500 人近くの被害者が発生する MetaMask の事件も発生しています。また、2025 年 6 月 6 日には、より短期間の急上昇(約 226 件の被害ウォレット)が見られ、オンチェーンデータに対する異常検出のリアルタイム適用が示されています。
盗難資金の被害におけるこのような異常な急上昇は、いくつかの根本的な原因を示している可能性があります。
- 攻撃者が体系的に悪用しているウォレットソフトウェア自体の脆弱性(Atomic Wallet のハッキングなど)。
- ブラウザ拡張機能の侵害や、これらの人気ウォレットと相互作用する悪意のある dApp など、一般的なサードパーティのインフラストラクチャの問題の出現。
- あるいは、これらのプラットフォームのユーザー普及の拡大を反映したもの – ターゲットプールが大きくなり、協調的な攻撃がより収益性が高く、集計データで目立ちやすくなっている。
結論:2025 年にかけて MetaMask ユーザーに影響を与える異常なイベントの増加は、悪意のある攻撃者が暗号資産エコシステムで広く使用されているウォレットアプリケーションを意図的に標的にしている可能性があり、暗号資産の普及が進むにつれて、これらの事件は今後さらに増加する可能性があることを示唆しています。
暴力:デジタル犯罪が物理的な犯罪に発展する場合
個人ウォレットの盗難事件の中でも、特に懸念されるのが「レンチ攻撃」と呼ばれる手口です。これは、攻撃者が物理的な暴力や威嚇を伴い、個人から暗号資産を奪うものです。
下のグラフが示すように、2025年には過去2番目に多かった年の2倍に相当する物理的攻撃が発生する可能性があります。また、報告されていない事件も多いため、実際の発生件数はさらに多いと考えられます。
当社の分析では、これらの暴力事件とbitcoinの将来的な移動平均価格との間に明確な相関関係が確認されています。これは、資産価値の将来的な上昇(およびその認識)が、暗号資産保有者へのさらなる機会主義的な物理的攻撃を誘発する可能性を示唆しています。
これらの暴力的な攻撃は依然として比較的稀ではあるものの、負傷、誘拐、殺人といった身体的被害を含む物理的な側面は、これらの事件が人間に与える影響を極めて深刻なレベルに引き上げています。この点については、以下のケーススタディで詳細に検討します。
ケーススタディ:ブロックチェーン分析がフィリピンでの誘拐事件解決に貢献
暴力犯罪と暗号資産の洗浄が絡み合う事件では、複雑な捜査と高度な分析が不可欠です。フィリピンで最近発生した注目度の高い事件は、最も深刻な犯罪捜査においても、ブロックチェーン分析が重要な手がかりとなることを示しました。
2024年3月に発生したElison SteelのCEOであるアンソン・キュー氏の誘拐殺人事件は、フィリピンのビジネス界に大きな衝撃を与えました。キュー氏と運転手のアルマニ・パビロ氏は3月29日にブラカン州で誘拐され、その後、隣接するリサール州で、縛られ暴行を受けた状態で遺体が発見されました。当初は2,000万ペソの誘拐事件とされていましたが、捜査により、キュー氏の解放のために約2億ペソの身代金が支払われていたことが明らかになりました。
フィリピン国家警察(PNP)は、ジャンケット運営会社の9 Dynasty GroupとWhite Horse Clubが、誘拐後に巧妙なマネーロンダリング(資金洗浄)を行ったと主張しています。この計画では、フィリピンペソと米ドルで支払われた身代金を、カジノゲーム用の電子ウォレット、ダミー口座、デジタルアセットを介して暗号資産に交換し、資金の出所を隠蔽していました。
当社のGlobal ServicesチームはChainalysis Reactorを活用し、PNPの捜査官と協力して身代金の流れを追跡しました。ブロックチェーン分析により、複数の身代金支払いが一連の中間アドレスを経由して集められ、さらに別の中間アドレスを通じて洗浄されていたことが判明しました。ChainalysisはPNPの協力を得てTetherに連絡し、同社と連携してUSDTで保有されていた資金の一部を凍結することに成功しました。
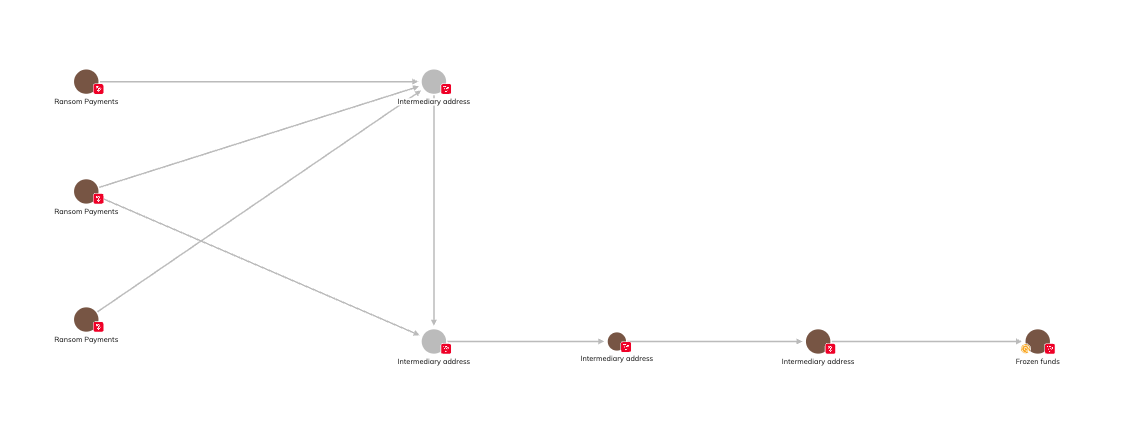
採用された洗浄手法は比較的単純であり、これは暗号資産を利用しつつも高度な技術的専門知識を持たない多くの組織犯罪グループに見られるパターンと一致しています。従来の金融調査では証拠が複数の機関に散在することが多い一方、ブロックチェーンは単一の、信頼性の高い、不変の台帳を提供します。これにより、捜査官はリアルタイムで資金の動きを追跡し、ネットワークを可視化し、国際的な手がかりを得ることができます。
アンソン・キュー氏とアルマニ・パビロ氏の悲劇的な死は、これらの犯罪の背後にある人命の損失を私たちに改めて認識させます。しかし、彼らの事件は、ブロックチェーン技術の不変性が正義を実現するための強力なツールとなり、他人を搾取する者がデジタルの闇に容易に隠れることを不可能にするという事実も示しています。
国・地域ごとの被害状況
Chainalysisは、信頼性の高い地理位置情報データと報告された個人ウォレットの盗難事例を照合することで、被害が世界中でどのように広がっているかを推定しています。本調査の対象は、確かな地理情報が特定できる個人ウォレットへの盗難事件に限定されているため、2025年における全世界の盗難資金活動全体を網羅しているわけではありません。
2025年のデータによると、個人ウォレットに対する被害件数が最も多かった国は、米国、ドイツ、ロシア、カナダ、日本、インドネシア、そして韓国です。また、2024年上半期から2025年上半期にかけて被害件数の増加率が最も高かったのは、東欧、MENA(中東・北アフリカ)、CSAO(中央・南アジアおよびオセアニア)の各地域でした。
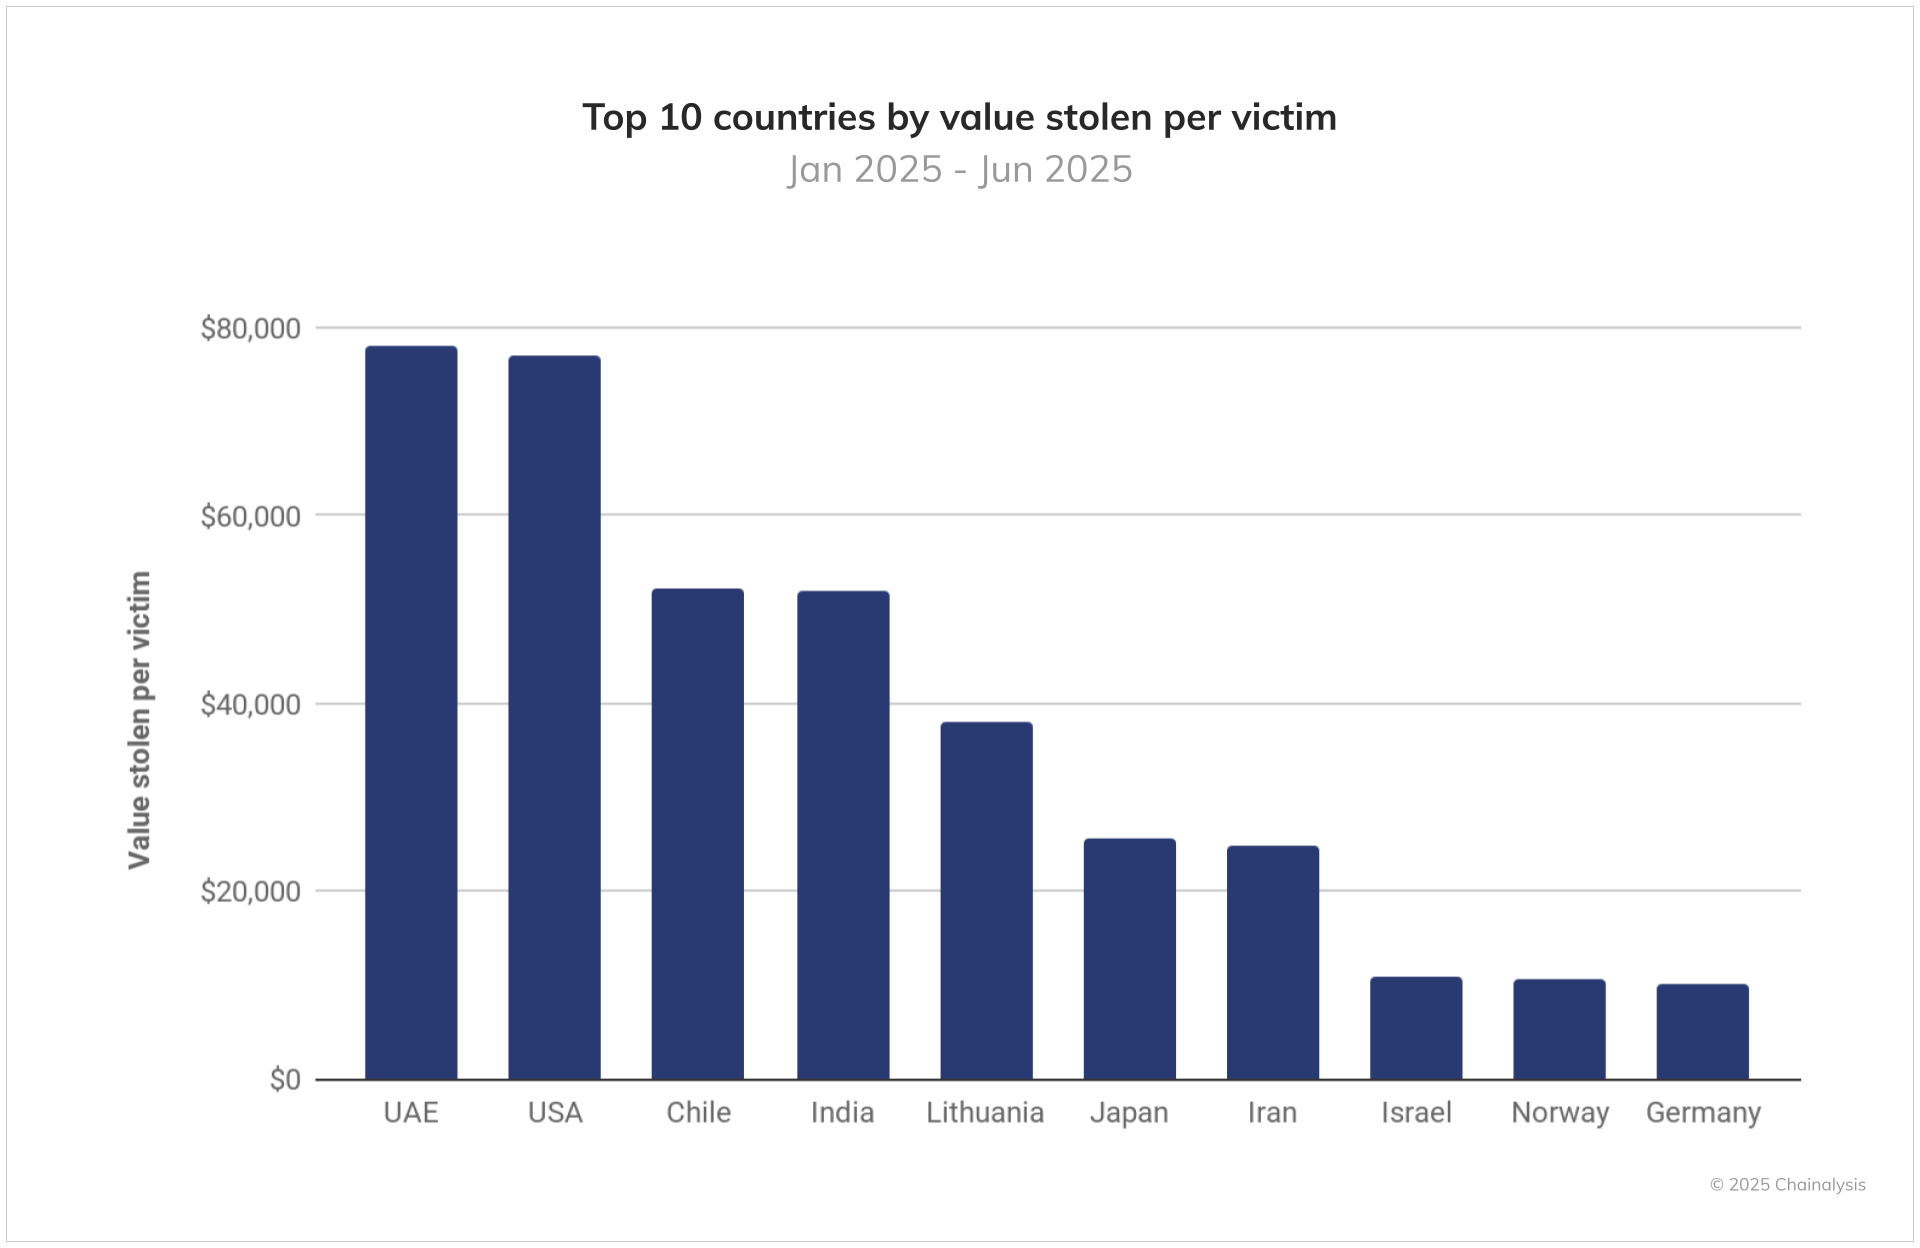
2025年の分析では、被害者1人あたりの盗難額において、各国間で顕著な差異が明らかになりました。米国、日本、ドイツは引き続き高水準にありますが、アラブ首長国連邦、チリ、インド、リトアニア、イラン、イスラエル、ノルウェーといった国々が新たに上位にランクインし、世界的に深刻な被害状況が浮き彫りになっています。
個人ウォレットから盗まれたアセットの地域別傾向
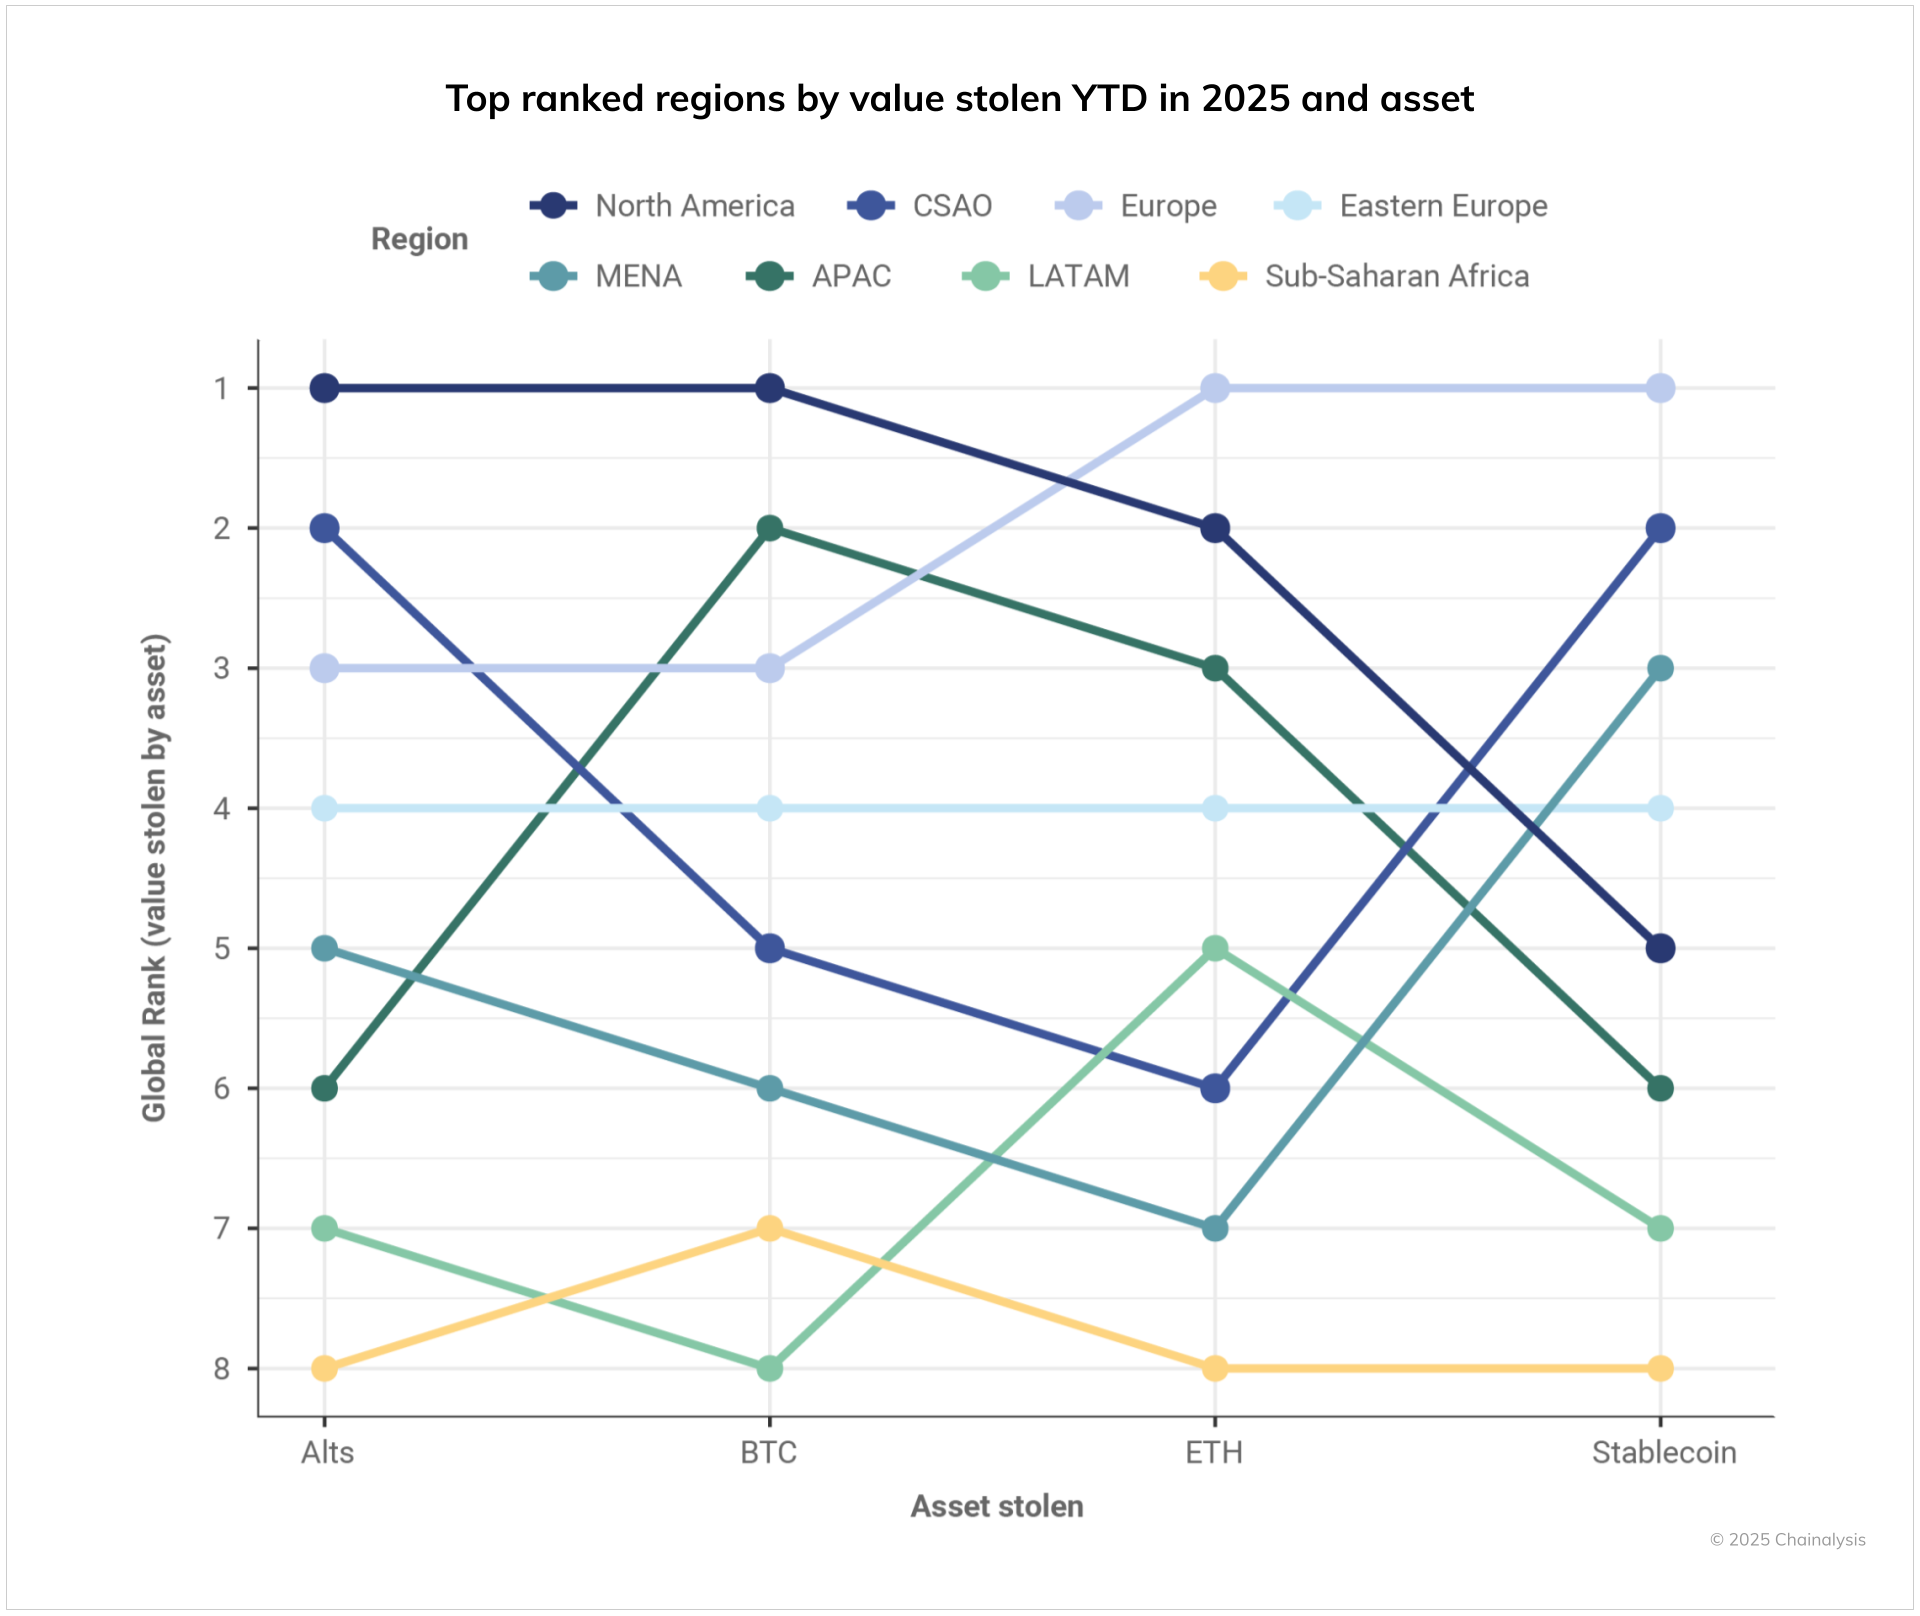
アジア太平洋地域(APAC)は、bitcoinの盗難額で世界第2位、ETHの盗難額で第3位に位置しています。対照的に、中南アジア・オセアニア地域(CSAO)は、アルトコインとステーブルコインの盗難額で第2位となっています。サブサハラ・アフリカにおける盗難被害額は、一貫して最も低い水準にあります(bitcoin盗難では下から2番目)。これは同地域の資産規模が他地域と比較して小さいことを示しており、必ずしも暗号資産ユーザーの被害率が低いことを意味するものではありません。
暗号資産資金洗浄の経済的側面
U暗号資産のエコシステムにおいて盗難資金の流れを把握することは、リアルタイムでの詐欺やハッキングの防止、さらには資産の差押えに関する対応を強化するうえで極めて重要です。当社の分析によると、個人ウォレットへの攻撃とサービス(例:中央集権型取引所など)への攻撃では、それぞれ異なるリスクプロファイルや運用要件が存在するため、資金洗浄行動にも明確な違いが認められます。
具体的には、2024年と2025年において、サービスを標的としたサイバー攻撃者は、資金洗浄手段としてチェーンホッピング(異なるブロックチェーン間での資産移動)を行い、ブリッジを積極的に活用しています。さらに、暗号資産ミキサーの利用も、個人ウォレットを標的とするケースと比較して、サービスを標的とする攻撃者の方が顕著です。
不正に入手した収益を移動させる際、犯人は常に高額な手数料を支払っており、その費用は時期によって大きく変動しています。SolanaやLayer2などの普及により、トランザクションコスト全体は低下傾向にあるにもかかわらず、盗難資金の犯人は同時期において平均してより高額な手数料を支払い続けているのは興味深い点です。
具体的に見ると、2022年から2025年年初来にかけて、全体の平均手数料が89%減少した一方で、盗難資金の犯人が支払うプレミアム(基本料金に上乗せされる追加負担分)は同期間に108%増加しました。さらに、暗号資産取引所などのサービスを標的とするサイバー攻撃者は、個人ウォレットを狙う犯人よりも高いプレミアムを支払う傾向が見られます。これは、資金が検出・凍結される前に、大規模な資金を迅速に移動させる必要性が高いためと考えられます。
ハッキングによる暗号資産の盗難事件の多くは、金銭的な動機によって引き起こされています。しかし、最近の明らかな例外として、2025年6月にイラン最大の暗号資産取引所Nobitexで発生した約9,000万ドル相当の資産流出事件があげられます。同事件は、親イスラエル派のグループによる地政学的目的を持った攻撃とされています。Chainalysisの分析によれば、犯人が使用したウォレットは一時的な「バーナーアドレス」であり、秘密鍵へのアクセスはないことが示唆されています。したがって今回の流出は、従来の金銭目的のハッキングとは異なり、政治的な意図によるものだとみられます。
また、多くの盗難資金の犯人は、オンチェーンのトランザクションコスト(手数料)の最適化には重きを置いておらず、資金移動のスピードとトランザクションの確定性を最優先している傾向が広く観察されています。これは、犯人にとってトランザクションが速やかに確定し、追跡や阻止されるリスクを減らすことが重要であるためです
盗難された資金の全てが、直ちに洗浄サイクルに移行するわけではありません。特に個人ウォレットがハッキングされた場合、盗難資金がオンチェーン上に留まり、攻撃者が管理するアドレスに多額の残高が保有され続けるケースが増加しています。これらの資金は、即座にチェーン上で洗浄されたり、法定通貨に交換されたりすることはありません。犯罪者がこのような「保有(HODLing)」行動をとることは、自身のオペレーションのセキュリティに自信があるか、または盗難資金を投資として運用している可能性を示唆しています。
被害を防ぐための予防とリスク低減策
サービスプロバイダー向けセキュリティ対策
- 堅牢なセキュリティ文化の醸成
- 定期的なセキュリティ監査の実施
- ソーシャルエンジニアリングの試みを検知できる従業員スクリーニングプロセスの導入
- スマートコントラクトの脆弱性が主要な攻撃ベクトルとなっているため、コード監査の重要性が高まっています。
- ウォレットの技術インフラの改善、特にマルチシグネチャのホットウォレットアドレスの導入は、機関投資家のセキュリティ向上に不可欠です。これにより、ひとつの秘密鍵が危険にさらされても、重ねたセキュリティによりリスクを最小限に抑えられます。
個人ユーザー向けセキュリティ対策
- 運用上のセキュリティ:暴力的な攻撃と暗号資産(例:ビットコイン)の価格変動には相関があり、資産の保有を外部に明かさないなど運用上の工夫が重要です。あわせて、プライバシーコインへの交換やコールドストレージウォレットの活用といった技術的対策も有効です。
- 物理的セキュリティ:被害が増加している国々では、デジタルフットプリントや現実世界の安全にも細心の注意が必要です。暗号資産関連の誘拐や暴力犯罪が増えており、個人の物理的なセキュリティが喫緊の課題となっています。
- 有名な保有者や家族を標的とした事件が報告されており、デジタル資産保有者は従来の物理的な防犯対策も積極的に講じる必要があります。これには以下の行動が含まれます。
- 資産や富を公に誇示しない
- 暗号資産の保有や取引についてSNSなどに投稿しない
- 日常の行動パターンを意図的に変える
- 不審な監視に注意を払う
今後を見据えて:業界の重大な転換点
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。