※この記事は自動翻訳されています。正確な内容につきましては原文をご参照ください。
2025年3月7日、米国司法省(DOJ)は、ドイツおよびフィンランド当局と連携し、世界的なサイバー犯罪経済に深く関与するロシアを拠点とする暗号資産取引所「Garantex」の解体を発表しました。
この作戦により、ドイツとフィンランドにおけるGarantexのドメインとサーバーが押収され、2600万ドル以上の不正資金が凍結され、また、数億ドル相当の暗号資産の洗浄を監督していたとされる管理者であるAleksej BesciokovとAleksandr Mira Serdaに対して刑事告発が行われました。
長年にわたり、Garantexは金融犯罪の主要な実行犯であり、ランサムウェアグループ、ダークネットマーケット(DNM)、その他の制裁対象企業によるマネーロンダリングを容易にしていました。2022年4月に米国財務省の米国財務省外国資産管理局(OFAC)から制裁対象に指定されたにもかかわらず()、Garantexは引き続き規制を回避し、米国を拠点とする企業とのトランザクションを継続していました。今回の摘発は、国際的な取り組みが暗号資産の不正取引の阻止に向けてエスカレートする中、大きな勝利を意味します。
Garantexとは
単なる規制のない暗号資産取引所にとどまらず、Garantexはロシアの非合法暗号資産経済の要であり、世界中の非合法行為者の主要な資金調達手段でした。
2022年のHydra Marketの閉鎖はサイバー犯罪の状況に大きな打撃を与えましたが、Garantexは依然として運営を継続し、ランサムウェアグループ、麻薬密売業者、制裁対象の組織を含む国際犯罪組織にサービスを提供し、2019年以降、少なくとも960億ドルのトランザクションを処理しました。
Garantexの違法経済活動における役割
- Conti、Black Basta、Playなどのランサムウェアグループの主要な資金洗浄ハブとして機能し、過去3年間の最大規模の攻撃の一部を含み、米国の被害者に多大な影響を与えた
- 麻薬取引による収益や児童性虐待資料(CSAM)など、DNMに関連する数百万ドルの資金を移動させた
- ハッキングされた米国のブロックチェーンプラットフォームから盗まれた少なくとも2,200万ドルを資金洗浄した
- 高リスクのロシアのサイバー犯罪フォーラムおよびテロ資金供与に関連した
非公開の起訴状によると、Garantexの管理者は意図的に違法行為を隠蔽する措置を講じていました。ロシア当局がミラ・セルダの口座記録を要求した際、Garantexは虚偽の情報を提供しました。2022年にOFACから制裁を受けた後も、Garantexは米国を拠点とする企業とのトランザクションを継続し、コンプライアンス対策を回避するためにウォレットアドレスを頻繁に変更するなど、検知を逃れるために業務を再設計しました。さらに、米国で広範な金融取引を行っていたにもかかわらず、Garantexは連邦規制で義務付けられているFinCENへの登録を一度も行いませんでした。
Garantexのオンチェーン上の不正なフットプリント
Garantexは暗号資産エコシステムにおいて最も活発なマネーロンダリングプラットフォームのひとつであり、世界規模のサイバー犯罪を助長していました。Garantexに関連する違法行為の実際の件数は、違法アドレスが引き続き特定されていることから、おそらくはるかに多いと思われますが、入手可能なデータからは、サイバー犯罪を可能にするGarantexの役割が明確に示されています。
違法行為はGarantexのトランザクション総数の少なくとも1.35%を占めていました。一見すると小さな割合のように思えますが、960億ドルという規模では、不正な資金が取引所を通じて13億ドル以上も流れていることになります。これと比較すると、ほとんどのコンプライアンスを順守している中央集権型取引所(CEX)では、不正な取引が総取引量のわずか0.14%を占めるに過ぎません。つまり、Garantexの不正取引の割合はほぼ10倍、871%もの差があるということです。
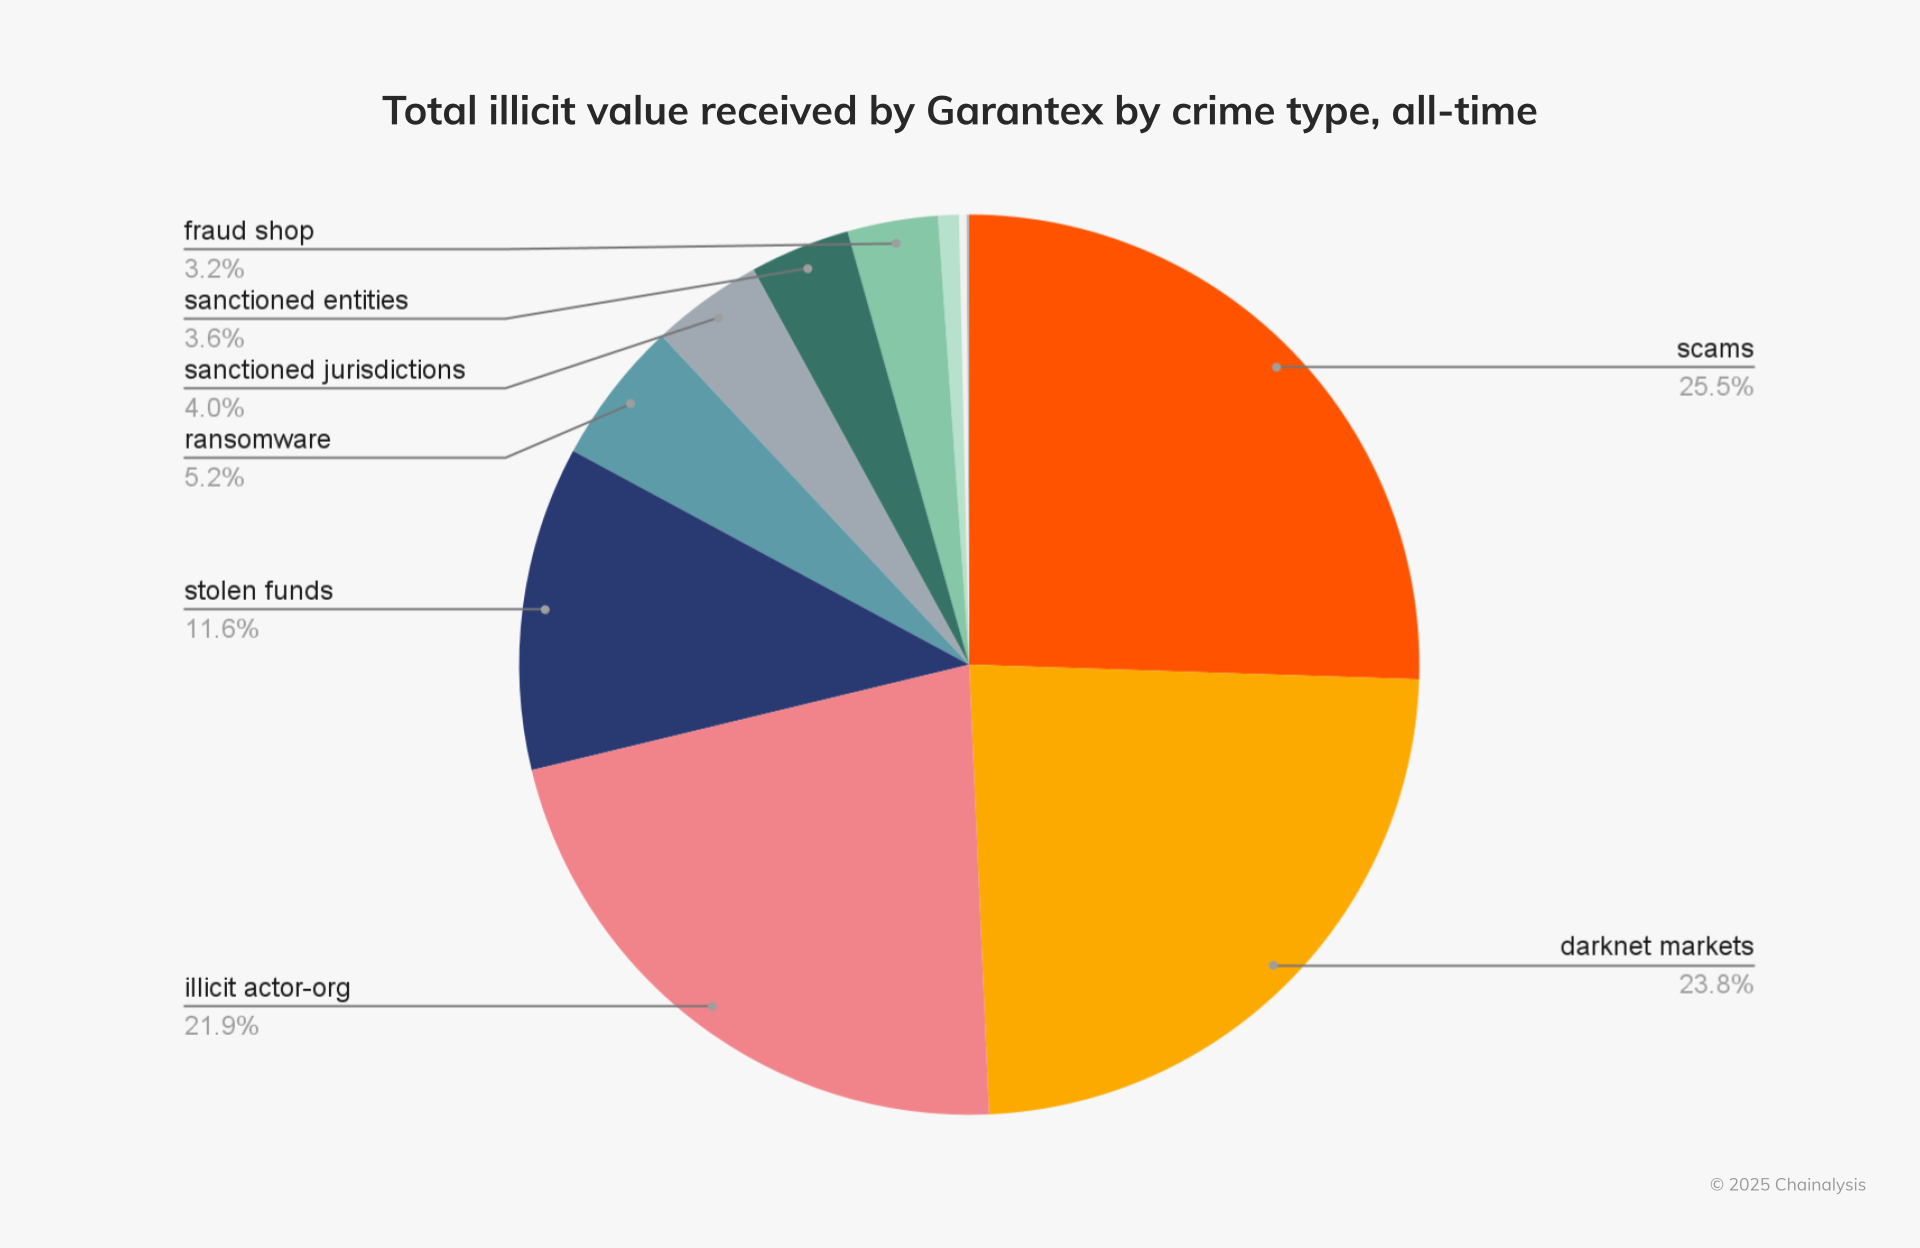
エンティティの種類別に分類すると、Garantexが受け取った不正資金の大部分は、詐欺、DNM、不正行為を行う組織(illicit actor-org)に由来することが分かります。
以下の調査ツールのグラフは、Garantexのオンチェーン上の、さまざまな違法なエンティティとのつながりを示しています。

Garantexのオンチェーン上の関係には、以下のものが含まれます。
- Lazarus Group: 最近の約15億ドルのBybitハッキングを含む、主要な暗号資産のハッキングに関連する、北朝鮮政府支援のハッキンググループ
- SouthFront: 悪意のある影響力行使により制裁を受けた、親ロシアの偽情報発信源
- OMG!OMG! Market: 不正なトランザクションを促進するDNM
- Mega Darknet Market: 不正な商品やサービスのための主要なマーケットプレイス
- Solaris Market: サイバー犯罪に関与する別の著名なDNM
- Ekaterina Valeryevna Zhdanova: ロシアのエリートやランサムウェア集団のための大規模な暗号資産のマネーロンダリングで制裁を受けたロシア人
その他、CSAM、詐欺、盗難資金、ランサムウェアの運営者および管理者、エクスプロイトキット開発者、違法商品の販売者なども挙げられます。
Garantexの破壊は、近年における暗号資産の不正使用に対する最も重要な行動のひとつであり、サイバー犯罪を支える金融ネットワークの解体における国際協力とブロックチェーンインテリジェンスの拡大する影響力を示すものです。
Garantexの次なる展開: ブランド変更、断片化、移行
Garantexの中核インフラが解体されたことで、違法な顧客基盤は新たな資金洗浄の手段を模索するでしょう。その可能性の一つとして、異なる名称で類似のインフラと顧客基盤を活用する後継取引所の出現が考えられます。過去にも、制裁対象となったロシアの取引所がリブランディングを試みた例はあります。例えば、SuexがChatexとして再登場した例などです。
あるいは、単一の代替ではなく、追跡が困難な小規模な取引所やブローカーのネットワークが出現する可能性もあります。Hydra Marketの閉鎖後、数十の小規模なダークネットマーケットが出現し、その隙間を埋めています。一部の不正行為者は、特にマネーロンダリング対策(AML)の管理が不十分な地域では、単に他の既存の高リスク取引所に移行する可能性もあります。これには、米国の管轄外で運営されているロシアを拠点とするプラットフォームも含まれます。
Chainalysisは、Garantexの閉鎖を受けて不正な資金がどのように移動するかを積極的に監視しており、潜在的な後継企業や、不正な資金が他のプラットフォームに移動する動きを追跡しています。
国際的なサイバー犯罪との闘いを後押しする官民の連携
Garantexの解体が成功した背景には、国際的な法執行機関、ブロックチェーン分析プロバイダー、業界パートナー間の連携した取り組みがあり、高度なブロックチェーンツールと法執行が、いかにして広範な不正金融ネットワークを破壊できるかを示しています。
Chainalysisは、リアルタイム取引モニタリングにより、捜査官に最も複雑な資金洗浄ネットワークでも不正資金を追跡できるツールとトレーニングを提供しています。Garantexの解体は、国際犯罪をその中核となる金融インフラから遮断するという点で、大きな節目となりました。しかし、歴史が示すように、不正行為者は素早く適応します。Chainalysisは、Garantexの犯罪者顧客基盤がどこに移住するのかを追跡し続け、その代わりとなる可能性のある他の高リスク取引所、および事業再開を試みる潜在的な後継企業やブランド転換を特定していきます。
世界的な法執行機関と民間および公共部門のパートナーが連携を強化し続けるにつれ、ブロックチェーンは犯罪者による悪用にますます不適切な手段となり、犯罪者による野放図な活動はかつてないほど困難になっています。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。