要約
- 2025年、北朝鮮のハッカーは20億2000万ドル相当の仮想通貨を盗み出し、これは前年比51%増となり、攻撃件数は減少したにもかかわらず、累計被害額は過去最高の67億5000万ドルに達した。
- 北朝鮮 は、暗号資産 のサービス内にIT担当者を潜入させたり、経営幹部を標的とした巧妙ななりすまし手口を用いたりすることで、事件の件数は減らしながらも、より大規模な窃盗を成功させている。
- 北朝鮮 の分析によると、中国語圏のマネーロンダリングサービス、ブリッジ サービス、およびミキシングプロトコルが明らかに好まれていることが示されており、大規模な盗難発生後には45日間のマネーロンダリングサイクルが見られる。
- 個人向けウォレット「ハッキング 」では、2025年に15万8,000件のインシデントが発生し、8万人の被害者が影響を受けたが、盗まれた総額(7億1,300万ドル)は2024年より減少した。
- 分散型金融 (DeFi) の「総ロック済み価値(TVL)」が増加したにもかかわらず、2024年から2025年にかけてハッキング の損失は抑制されたままであり、セキュリティ対策の改善が着実な効果を上げていることを示唆している。
2025年、暗号資産エコシステムは再び厳しい1年を迎えましたが、盗難資金 は上昇傾向を維持しました。当社の分析によると、暗号資産 の窃取パターンに変化が見られ、主に以下の4つの傾向が確認されました。すなわち、朝鮮民主主義人民共和国(北朝鮮 )が主要なサイバー攻撃者 として依然として存在していること、中央集権型サービス に対する個別の攻撃の深刻化、個人ウォレットハッキング の急増、そして分散型金融 (DeFi) (分散型金融 (DeFi) )におけるハッキング の動向に予期せぬ乖離が生じていることです。
こうした傾向はデータから明確に読み取れ、暗号資産 の盗難が、プラットフォームの種類や被害者のカテゴリーごとにどのように発生しているかについて、大きな変化が明らかになっています。デジタルアセット 普及 が拡大し、企業価値が過去最高水準に達する中、こうした進化し続けるセキュリティ上の脅威を理解することが、ますます重要になってきています。
全体像:2025年には34億ドル以上が盗まれた
2025年1月から12月初旬にかけて、暗号資産業界では34億ドルを超える盗難が発生し、そのうちBybitの2月のハッキング だけで15億ドルを占めた。
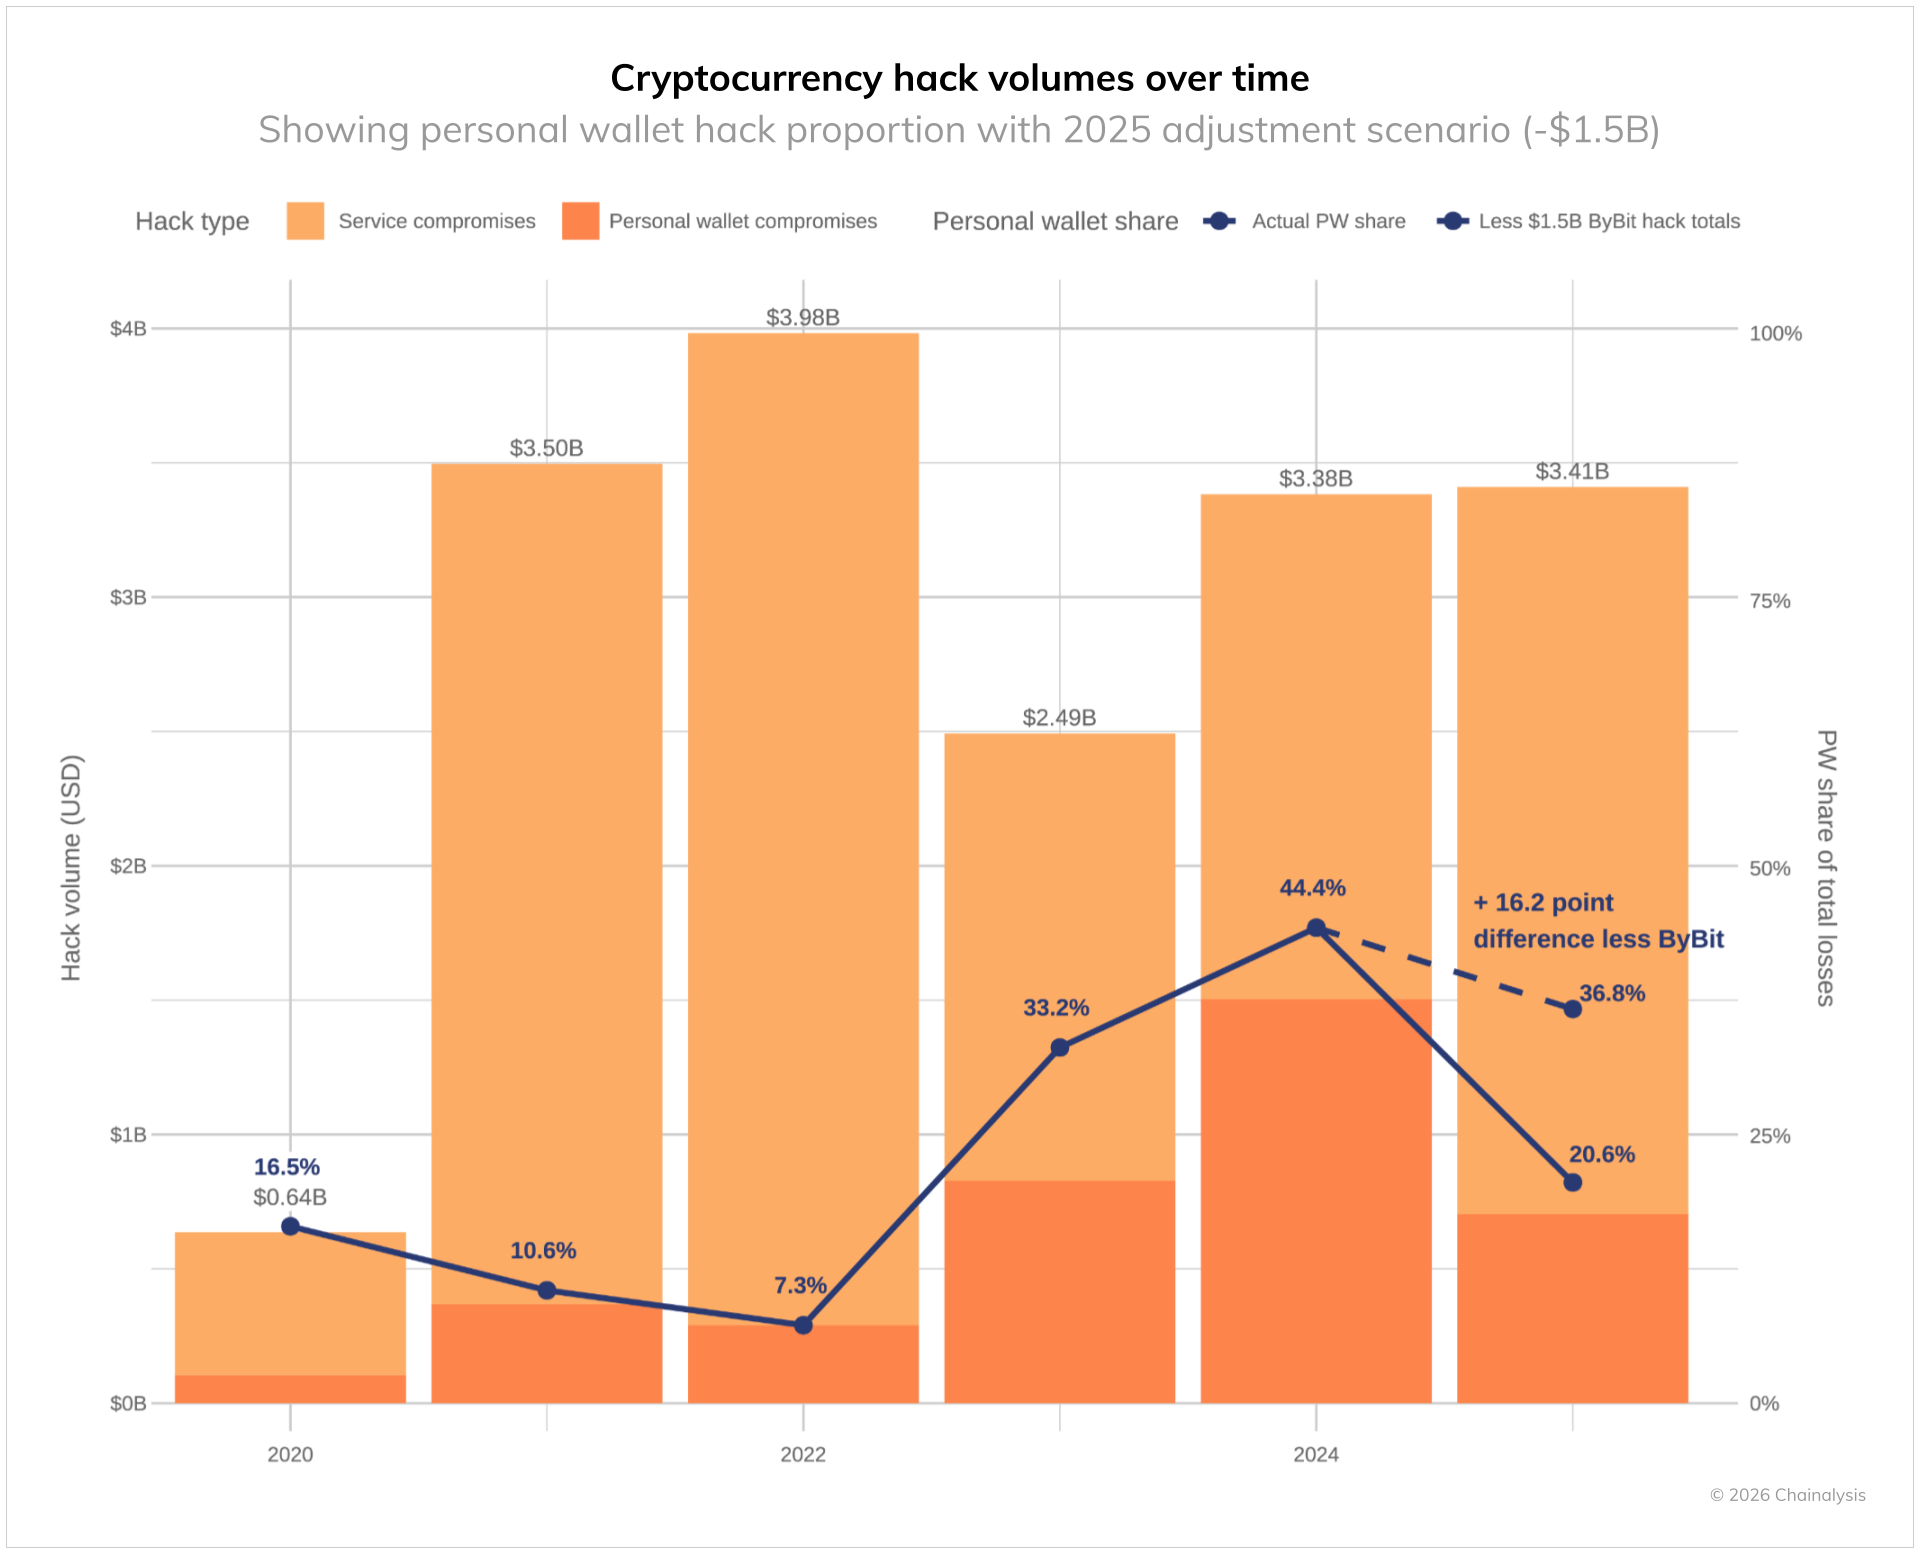
表面的な数値の背後で、データはこうした盗難の構成に重要な変化が生じていることを示しています。個人のウォレットハッキング からの盗難は大幅に増加しており、盗難総額の割合は2022年のわずか7.3%から、2024年には44%へと上昇しました。2025年については、Bybitへの攻撃による甚大な影響がなければ、その割合は37%にとどまっていたでしょう。
一方、中央集権型サービス は、秘密鍵 のインフラや署名プロセスに対する高度な攻撃により、ますます大きな損失を被っています。組織的なリソースや専門のセキュリティチームを擁しているにもかかわらず、これらのプラットフォーム留まる は、コールドウォレット の制御を迂回できる高度な脅威に対して脆弱です。このようなハッキング は(下のグラフが示すように)頻度は低いものの、発生した際の被害規模は依然として盗難総額の大部分を占めており、2025年第1四半期の損失の88%を占めています。 多くの攻撃者は、サードパーティ製ウォレットの統合機能を悪用し、正当な署名者を騙して悪意のある取引を承認させる手法を開発しています。
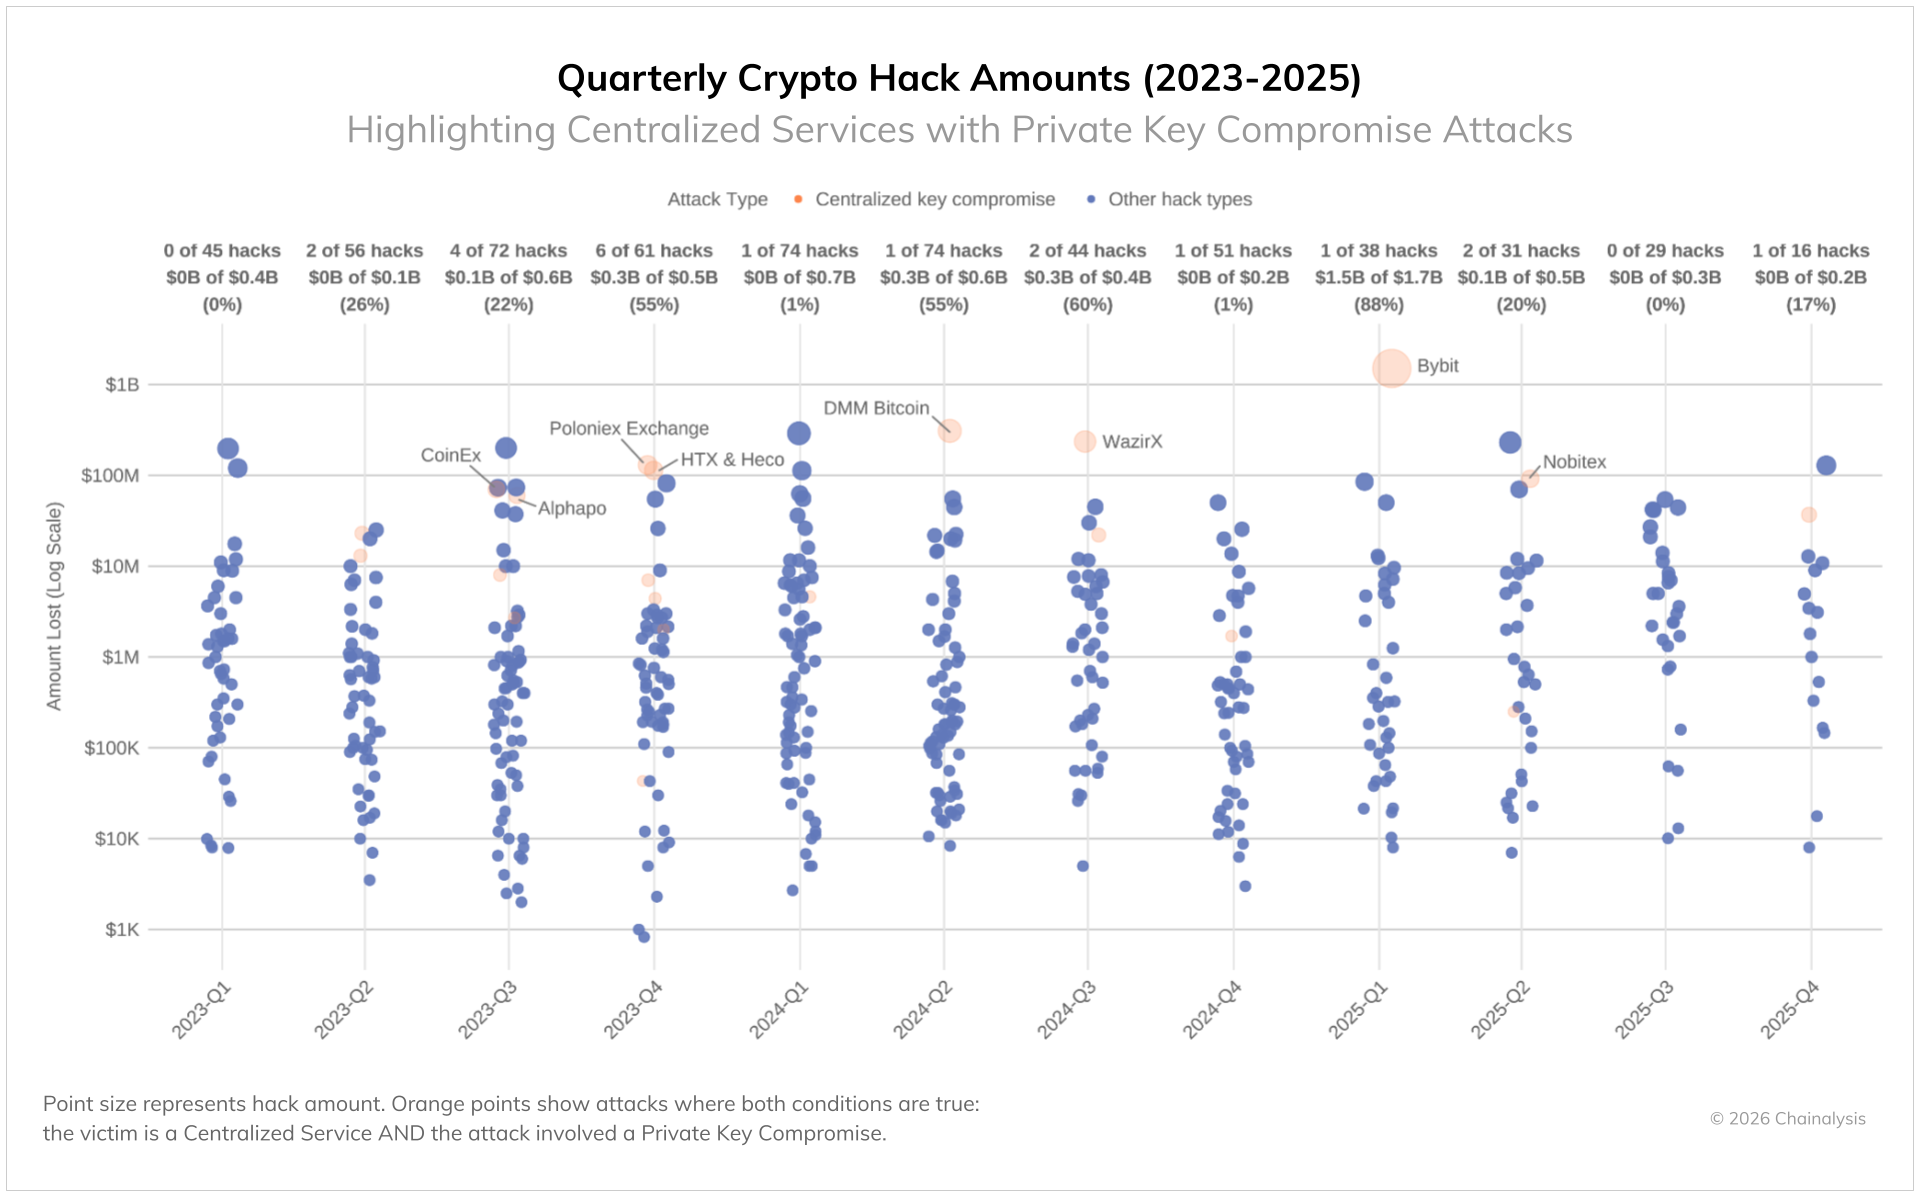
盗難件数が依然として高い水準にあることは、暗号資産 のセキュリティの一部では改善が見られるものの、攻撃者が依然として複数の攻撃経路を通じて成功を収め続けていることを示唆している。
上位3件のハッキングによる被害額が損失総額の69%を占めており、外れ値は中央値の1,000倍に達している
資金盗難の動向は常に異常値に左右されてきた。ハッキングの多くは比較的小規模だが、中には甚大な被害をもたらすものもある。しかし、2025年には著しい拡大が見られる。最大規模のハッキング と全インシデントの中央値との比率が、初めて1,000倍のしきい値を超えたのだ。 最大規模の攻撃で盗まれた資金は、現在、一般的なインシデントで盗まれた資金の1,000倍に達しており、2021年の強気相場のピーク時さえも上回っています。これらの計算は、盗難発生時点での盗まれた資金の米ドル価値に基づいています。
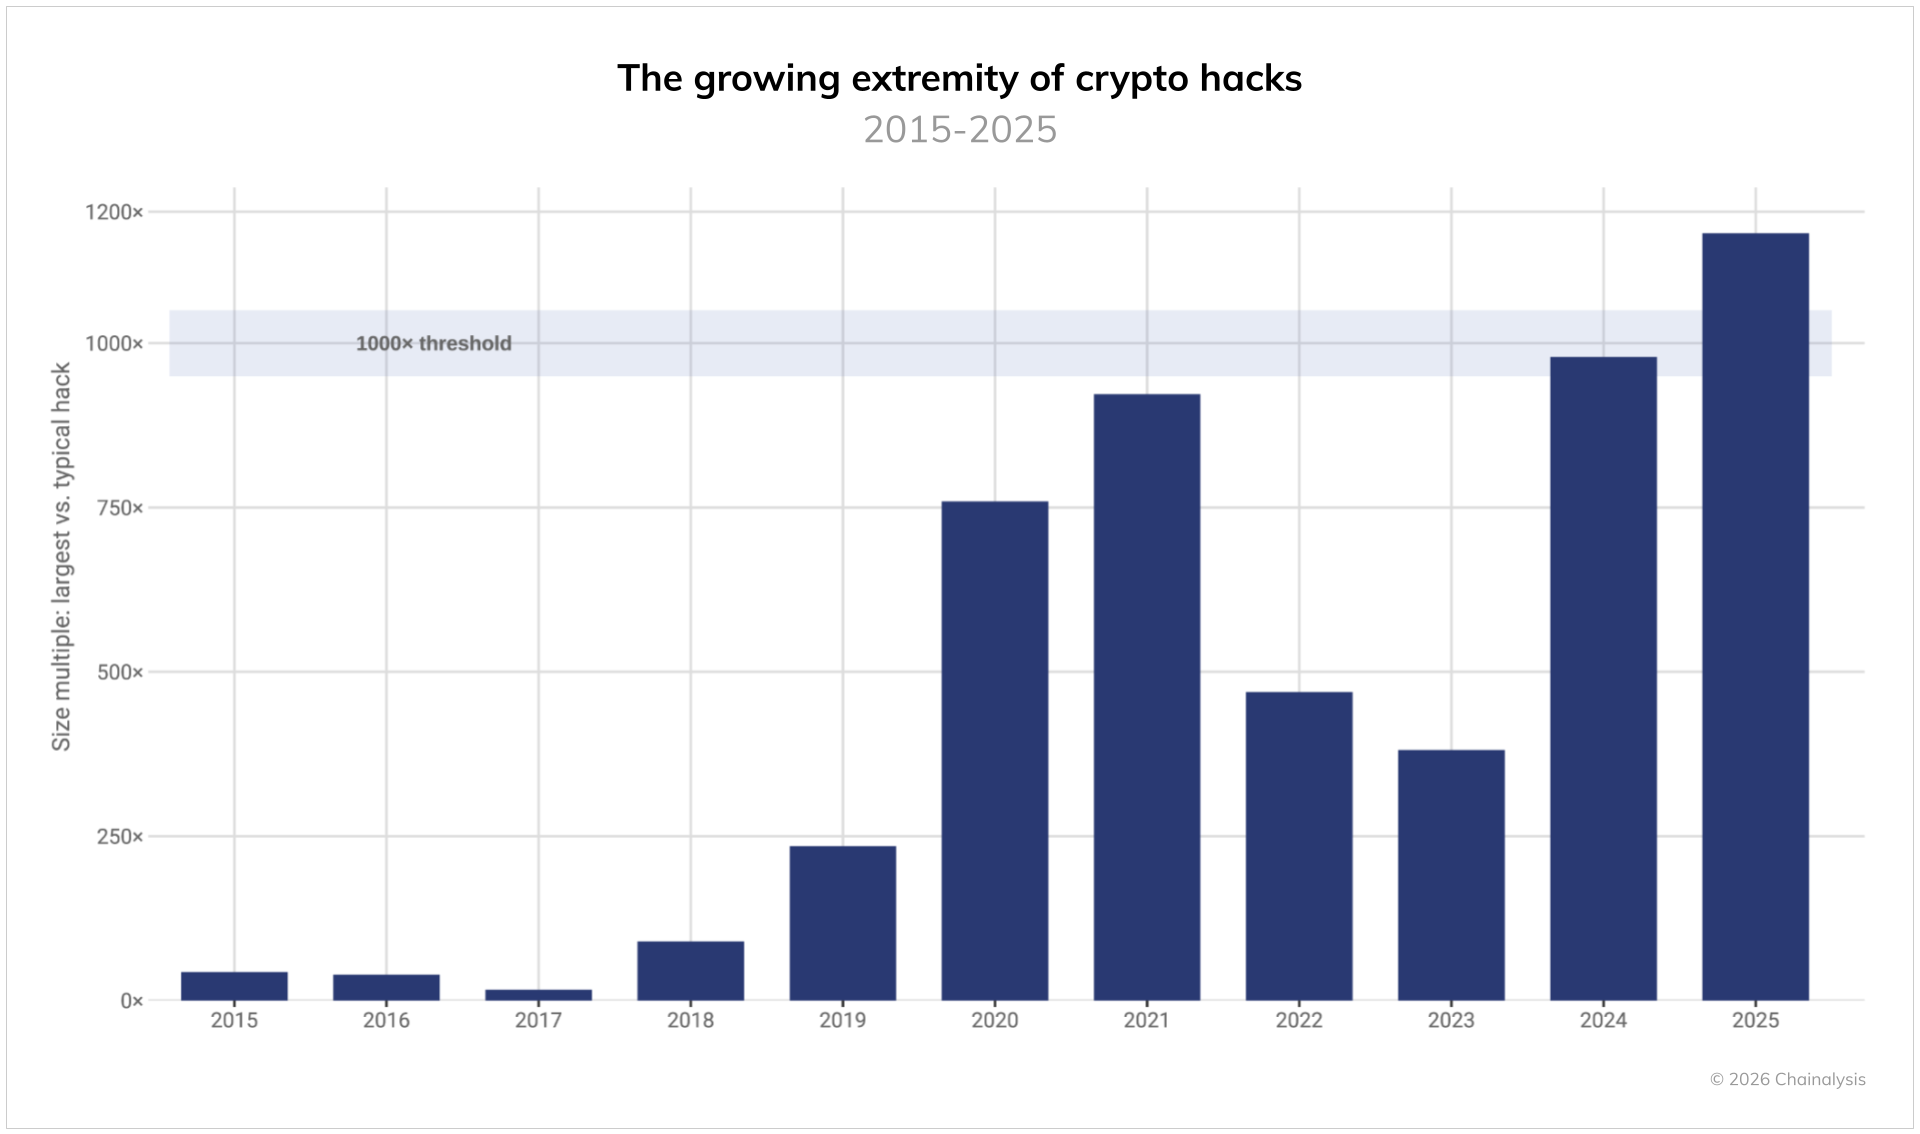
この拡大する格差により、損失が劇的に集中しています。2025年に発生した上位3件のハッキング事件だけで、サービス全体の損失の69%を占めており、個々のインシデントが年間の総損失に過大な影響を及ぼす状況が生じています。インシデントの件数は変動し、資産価格の上昇に伴い損失の中央値も増加するものの、個々のハッキング が壊滅的な被害をもたらす可能性は、それ以上に急速に高まっています。
確認された事件の数は減少しているものの、北朝鮮は依然として支配的な地位を維持している暗号資産 サイバー攻撃者
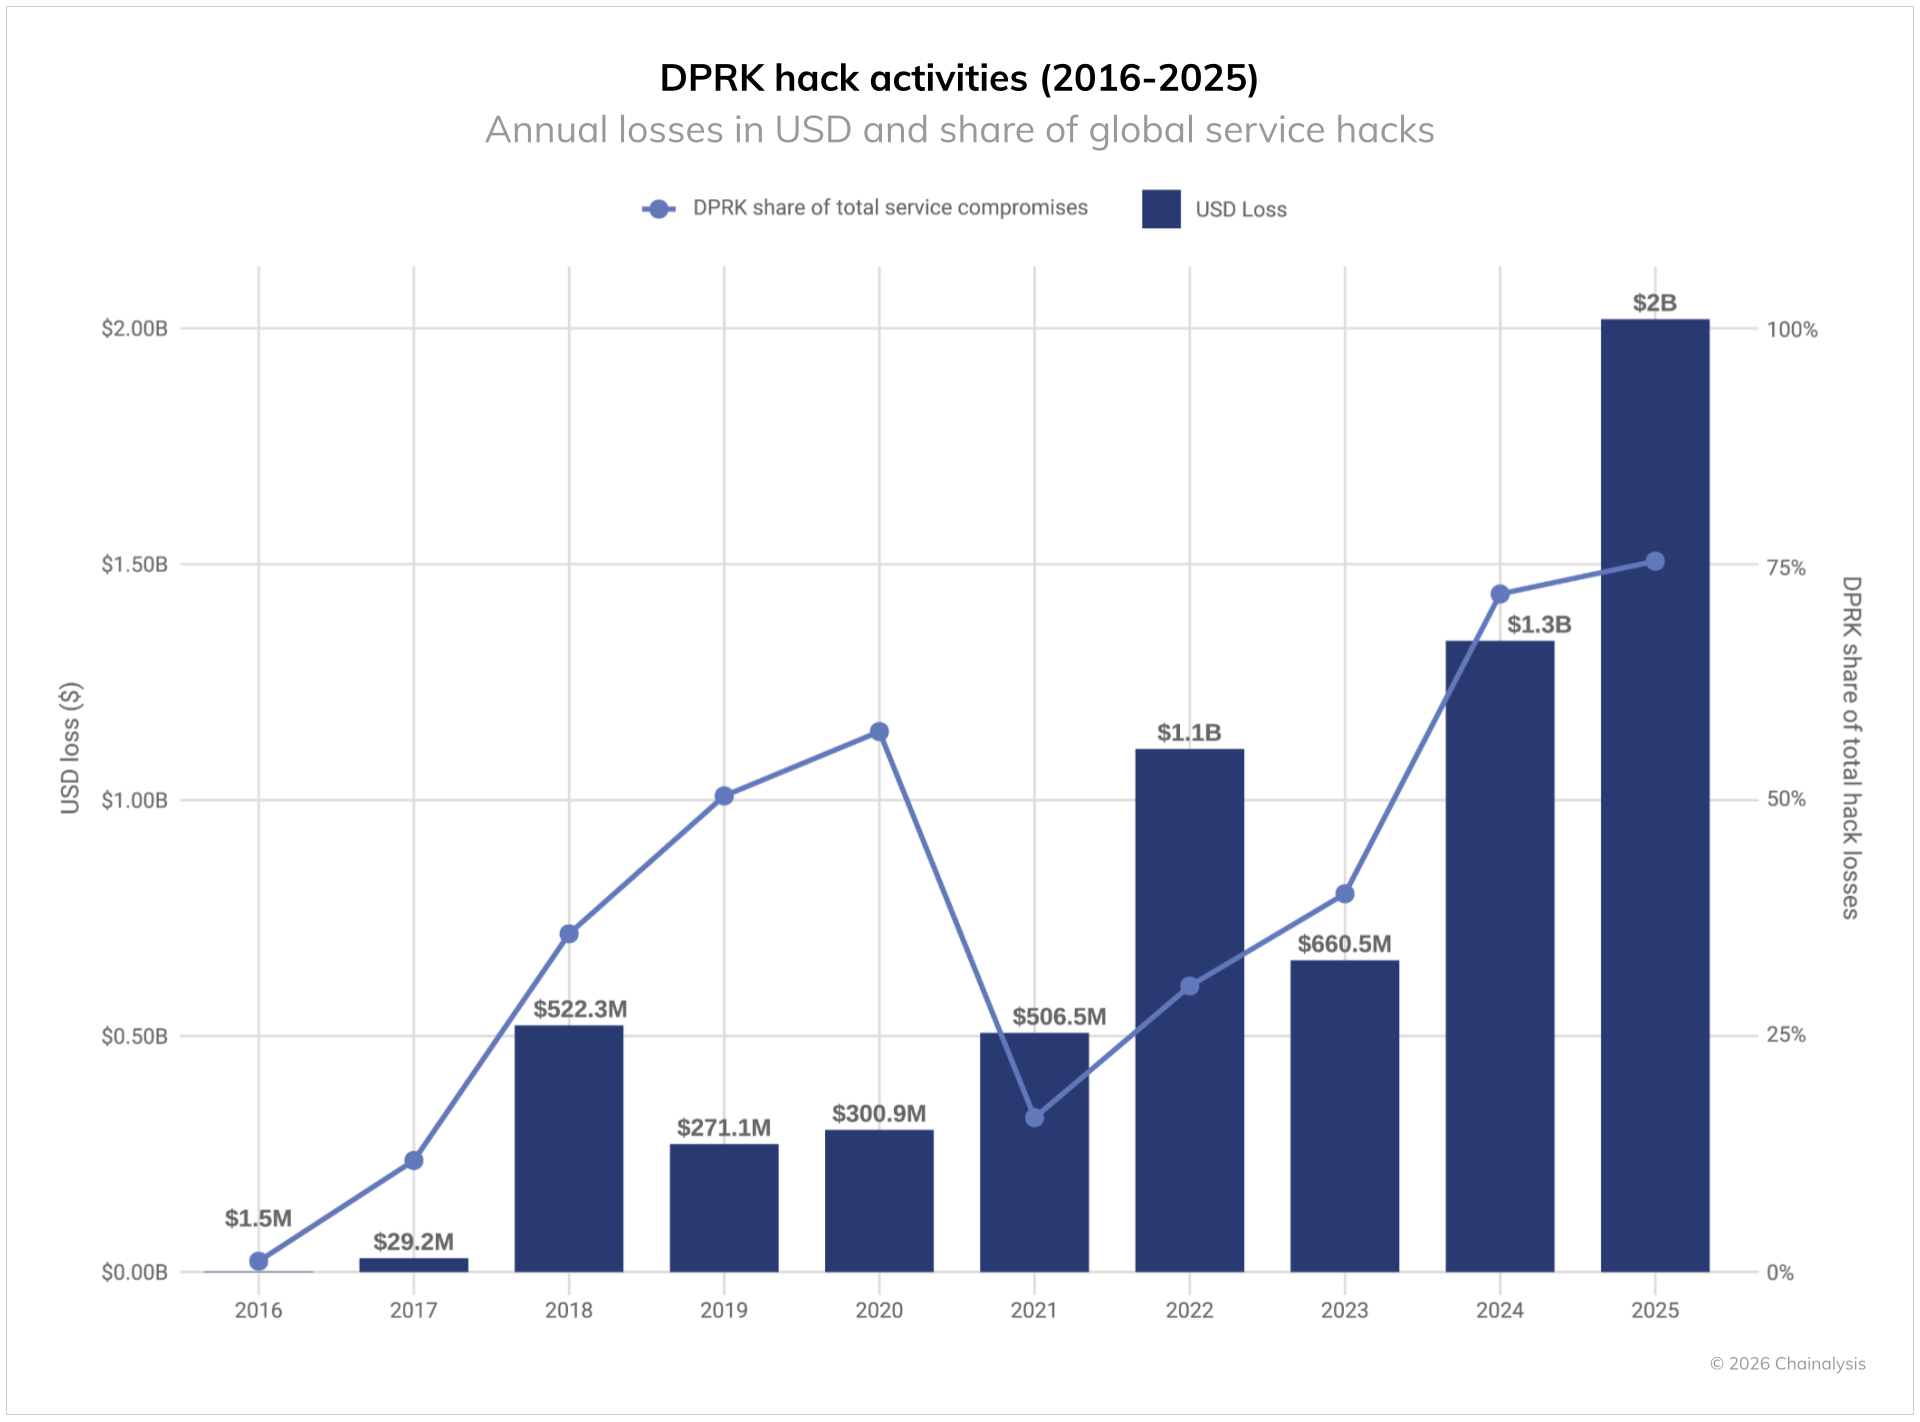
朝鮮民主主義人民共和国(北朝鮮 )は、暗号資産のセキュリティにとって依然として最も重大な国家主体の脅威であり、攻撃頻度は劇的に減少したと評価されているにもかかわらず、盗難資金 における被害額は過去最高を記録した。2025年、北朝鮮のハッカーは少なくとも20億2000万ドル相当の暗号資産を盗み出し(2024年より6億8100万ドル増)、前年比で51%の増加となった。 これは、盗まれた金額の観点から、北朝鮮 暗号資産 における暗号資産窃盗事件として過去最悪の年となり、北朝鮮 への攻撃も、全サービスハッキング における攻撃の76%という過去最高の割合を占めました。全体として、2025年の数値により、北朝鮮 によって盗まれた暗号資産の累積推定額の下限は67億5,000万ドルに達しました。
IT労働者 北朝鮮の脅威アクターは、 北朝鮮の主要な攻撃ベクトルの一つであるIT担当者を 暗号資産 サービス内に潜入させ、特権アクセスを獲得し、影響の大きいハッキング を可能にすることで、こうした桁外れの結果をますます達成している。この記録的な年となった一因は、取引所、カストディアン、および Web3 企業における[email protected]への侵入への依存度が高まったことが一因であると考えられ、これにより、大規模な窃取に先立ち、初期アクセスやラテラルムーブメントを加速させることが可能となる。
しかし最近では、北朝鮮 と結びついたオペレーターたちが、このIT労働者 のモデルを根本から覆しています。彼らは単に求人に応募して社員として潜入するだけでなく、著名な Web3 やAI企業の採用担当者を装い、被害者の現在の雇用主への認証情報、ソースコード、VPNやSSOへのアクセス権を収集することを目的とした「技術面談」で締めくくる偽の採用プロセスを仕組んでいる。 経営幹部レベルでは、同様のソーシャルエンジニアリングの手口が、戦略的投資家や買収者であると称する者からの偽の接触という形で現れています。彼らはピッチミーティングや偽のデューデリジェンスを利用して、機密性の高いシステム情報や、高価値なインフラへの潜在的なアクセス経路を探り出そうとします。これは、北朝鮮によるIT労働者 詐欺作戦、および戦略的に重要なAI企業やブロックチェーン 企業への焦点を直接踏襲した進化形です。
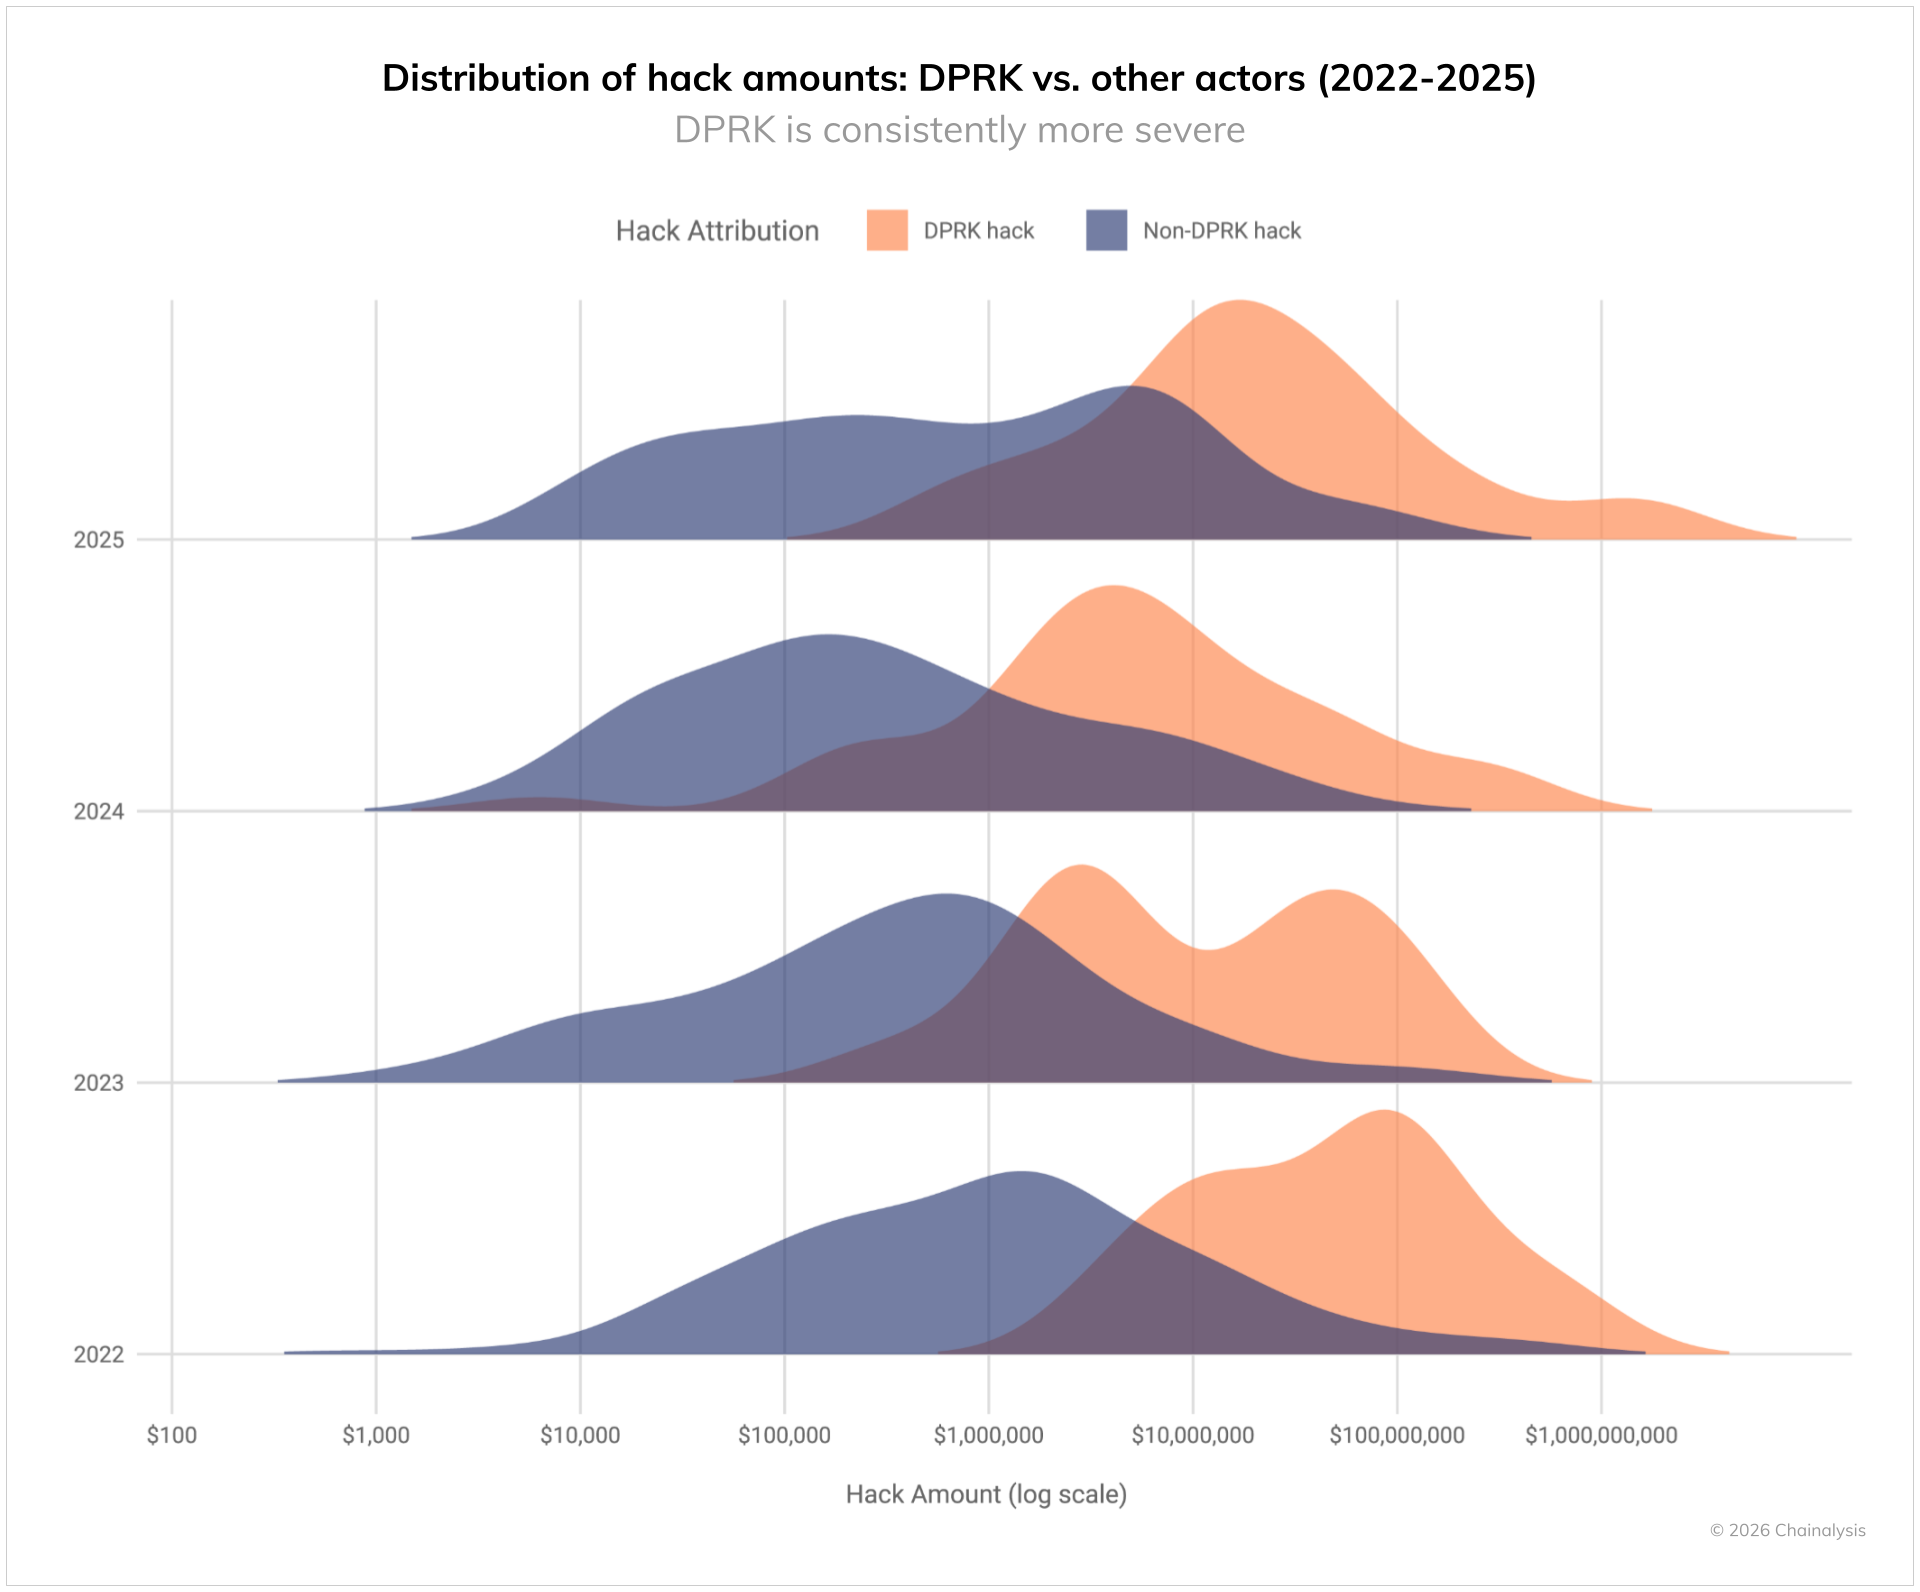
過去数年の状況からも明らかなように、北朝鮮 は、他の脅威アクターに比べて、依然としてはるかに高額な被害をもたらす攻撃を仕掛け続けています。下のグラフが示すように、2022年から2025年にかけて、北朝鮮 に帰属するとされるハッキング事件は最も高額な被害額帯を占めているのに対し、北朝鮮 に帰属しないハッキング事件は、盗難額の規模を問わず、より標準的な分布を示しています。この傾向は、北朝鮮のハッカーが攻撃を行う際、大規模なサービスを標的とし、最大限の影響を与えることを狙っていることを裏付けています。
今年の過去最高の収益は、既知のインシデント数が大幅に減少した中で達成された。インシデント数は減少したにもかかわらず収益が大幅に増加したというこの変化は、2025年2月に発生した大規模なBybitのハッキング の影響を反映している。
『北朝鮮』の独特な洗濯模様
2025年初頭に発生した盗難資金 の大量流入により、北朝鮮 と関連するアクターがどのように大規模に仮想通貨をマネーロンダリングしているかについて、かつてないほど明確な実態が明らかになった。その手口は他のサイバー犯罪者とは著しく異なり、時間の経過とともに変化しており、現在の活動傾向や潜在的な脆弱性が浮き彫りになっている。
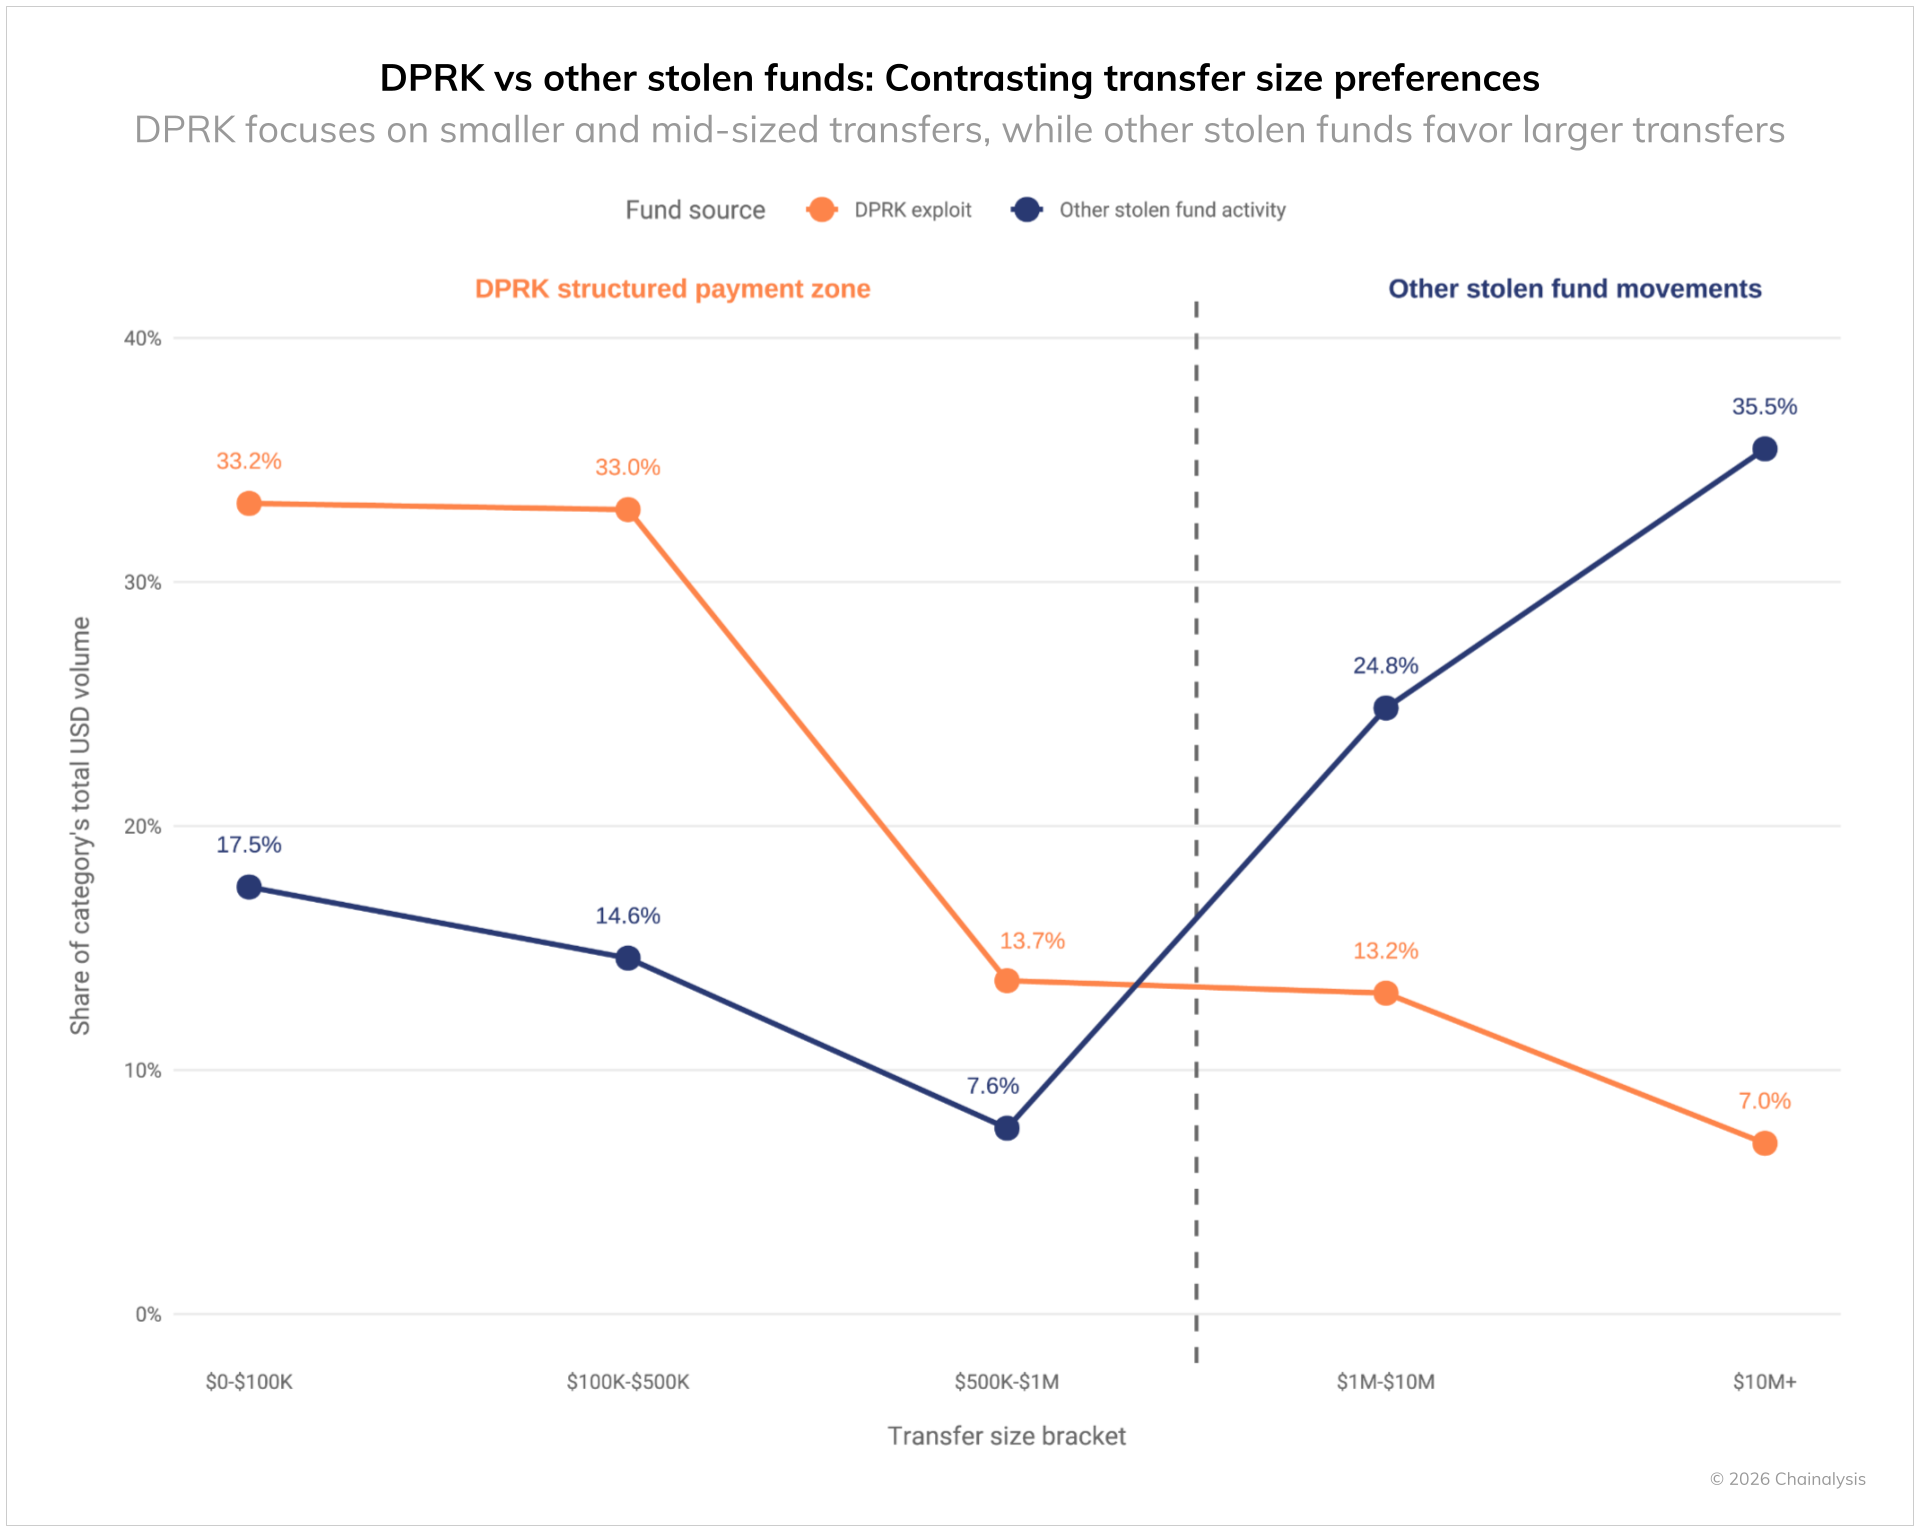
北朝鮮 資金洗浄には特徴的な分散パターンが見られ、取引高の60%強が50万ドル未満の送信 に集中しています。対照的に、他の盗難資金を扱う脅威アクターは、資金の60%以上をオンチェーン 、100万ドルから1,000万ドル以上の範囲で分割して送金しています。「北朝鮮 」は、他の盗難資金を扱う脅威アクターよりも一貫して多額の資金を盗んでいるにもかかわらず、オンチェーン での支払いを小口に分けて行っていることから、その資金洗浄の手口がいかに洗練されているかがうかがえます。
他の資金横領の関与者と比較すると、北朝鮮 は特定の資金洗浄の接点に対して明確な選好を示している:
北朝鮮 ハッカーは、以下のものを強く好む傾向があります:
- 中国語圏の資金移動および担保サービス (+355%~+1000%以上):これらの一番の特徴は、中国語圏の担保サービス への強い依存と、コンプライアンス管理が不十分な可能性のある多数の異なる資金洗浄業者で構成される資金洗浄ネットワークにある。
- ブリッジ サービス(差分+97%):ブロックチェーン間で資産を移動させるためにクロスチェーン・ブリッジに大きく依存しており、追跡を困難にしようとしている
- 資金洗浄サービス(差額+100%):資金の流れを隠蔽しようと、資金洗浄サービスの利用が増加している
- Huione (+356%)のような専門サービス:マネーロンダリング業務を仲介する するための特定サービスの戦略的な活用
その他の資金横領に関与する者たちは、以下の点を強く好む傾向があります:
- レンディング プロトコル(-80%の差):北朝鮮 は、分散型金融 (DeFi) のサービスを回避しており、分散型金融 (DeFi) のエコシステム全体との統合は限定的であることが示されている
- KYC を介さない取引(差額-75%):意外なことに、他の脅威アクターはKYC を介さない取引を、北朝鮮
- P2P 取引所(差:-64%):北朝鮮 はP2P プラットフォームへの関心が低い
- 中央集権型取引所(差:-25%):その他の犯罪者たちは、従来型の取引プラットフォームとのより直接的なやり取りを見せている
- 分散型取引所(DEX)(差:-42%):その他の脅威アクターは、流動性 (匿名性)とpseudonymity(仮名性)の観点から、DEXを強く好んでいる
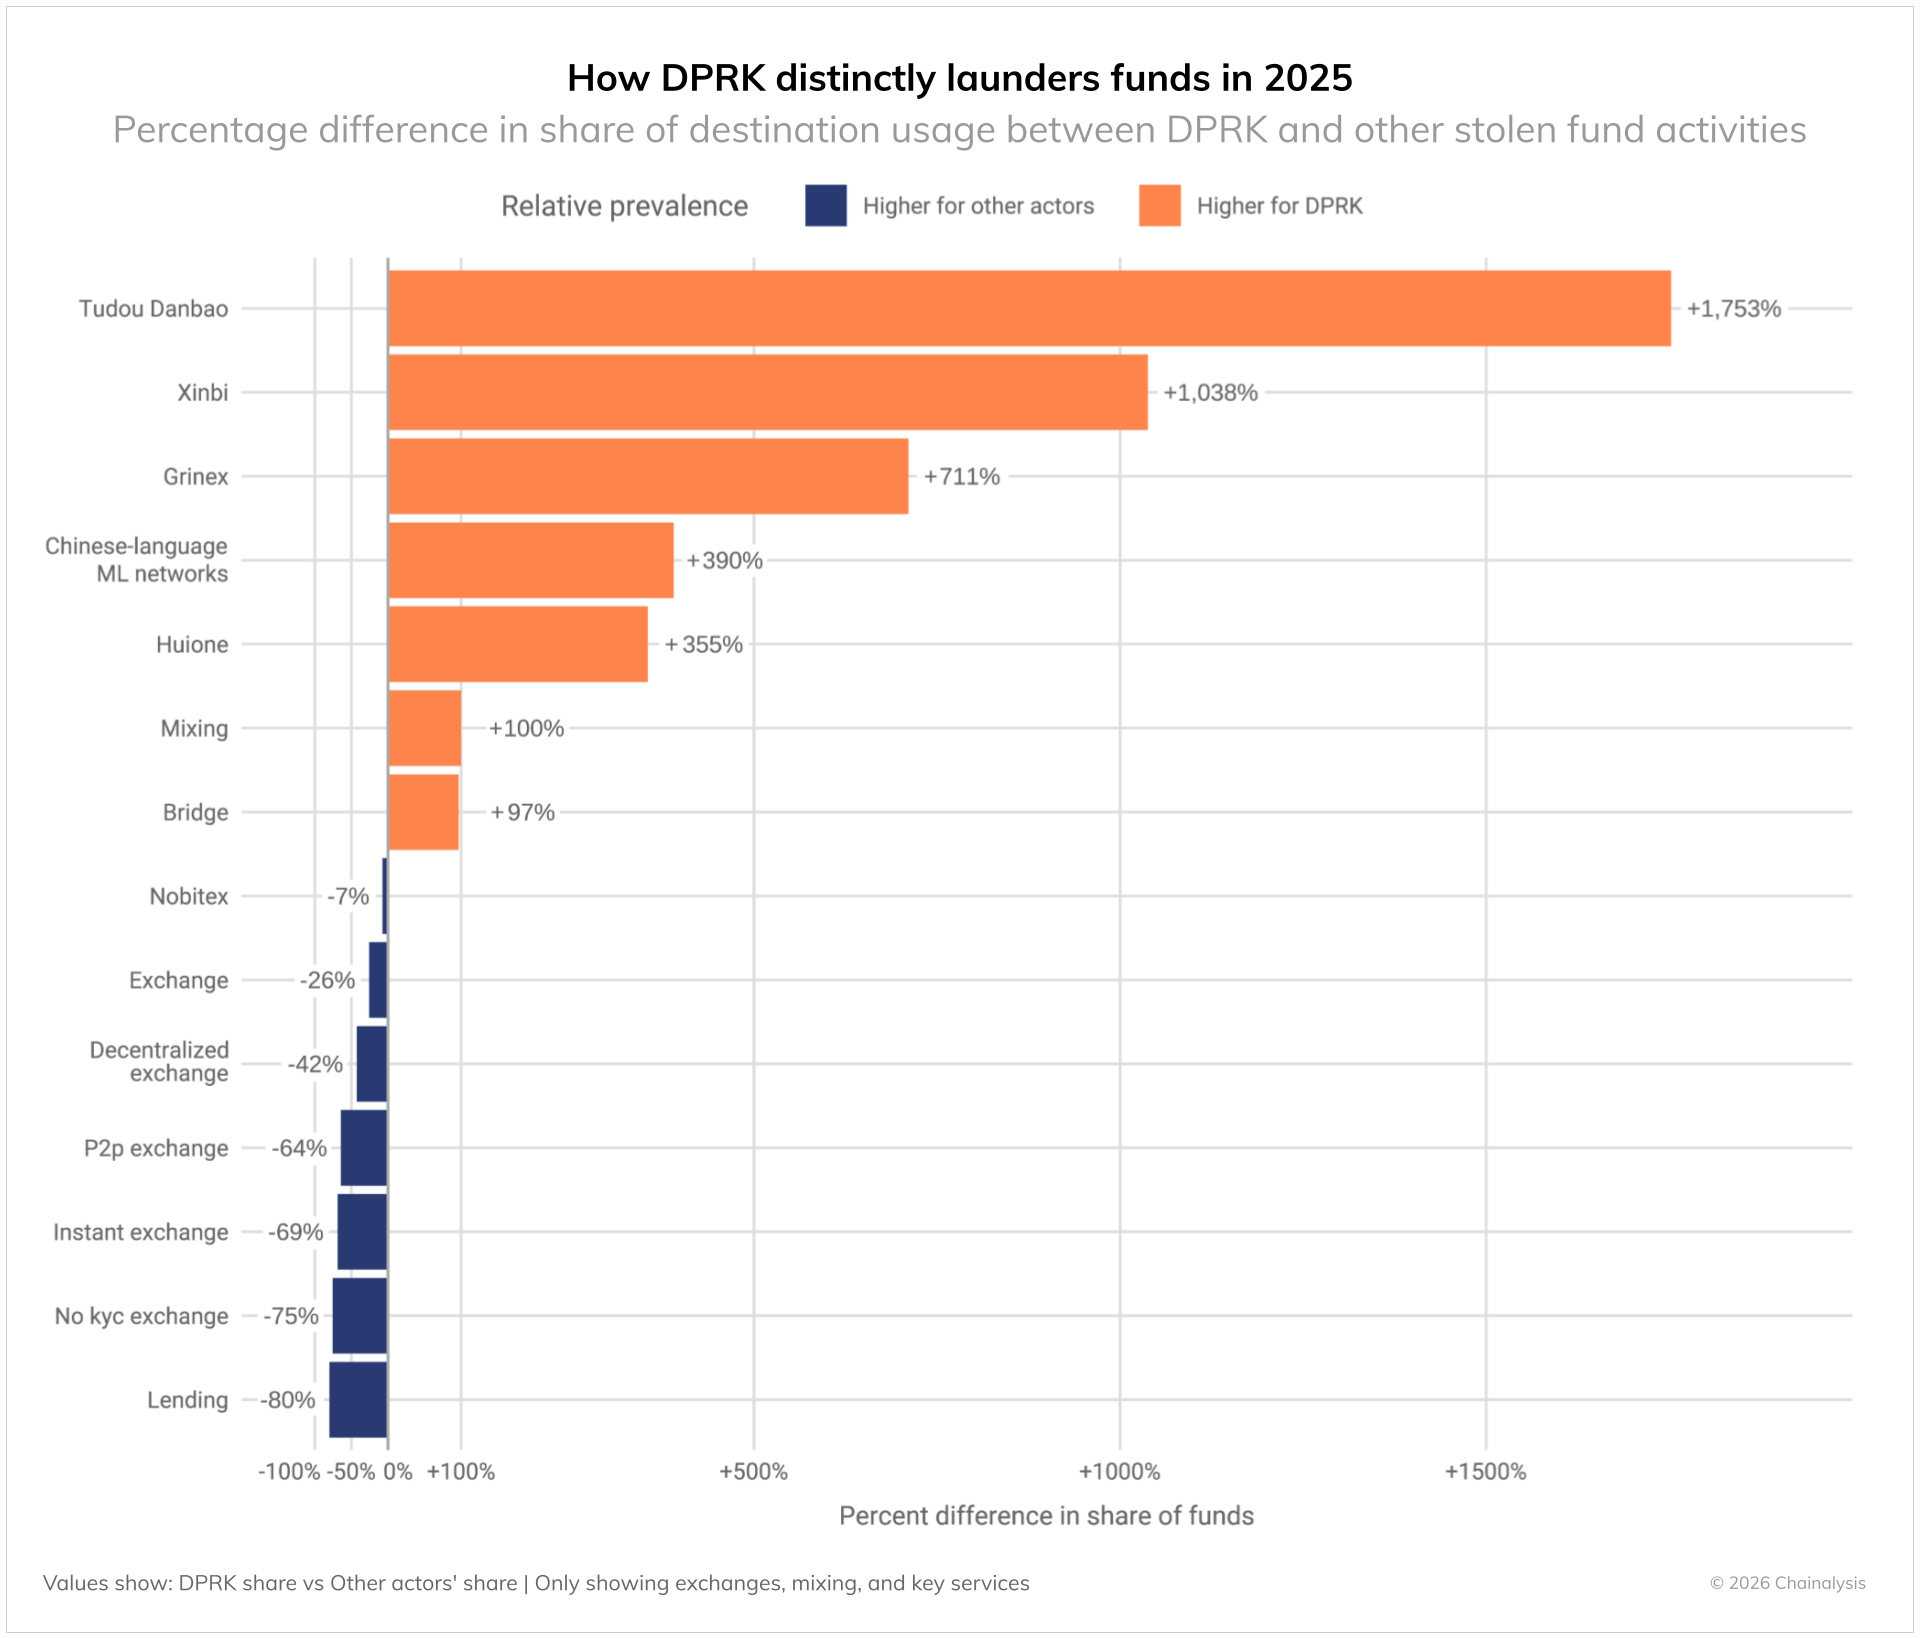
こうした傾向から、北朝鮮 は、国家の支援を受けていないサイバー犯罪者とは異なる制約や目的の下で活動していることが示唆される。彼らが中国語圏の専門的な資金洗浄サービスや相対取引 (OTC)のトレーダーを多用していることは、北朝鮮 の脅威アクターがアジア太平洋地域全体の違法なアクターと緊密に連携していることを示唆しており、国際金融システムへのアクセスを得るために平壌が中国を拠点とする ネットワークを歴史的に利用してきたこととも一致している。
「北朝鮮 」へのハッキング事件後の、盗まれた資金のマネーロンダリングに関するタイムライン
北朝鮮 を犯行グループとするハッキング事件後のオンチェーン の活動に関する当社の分析によると、これらの事件が、仮想通貨エコシステム全体における盗難資金 の移動とどのように関連しているかについて、一貫したパターンが明らかになりました。2022年から2025年にかけて発生した大規模な盗難事件の後、盗難資金 は、約45日間にわたって展開される、構造化された多段階の資金洗浄経路をたどっています:
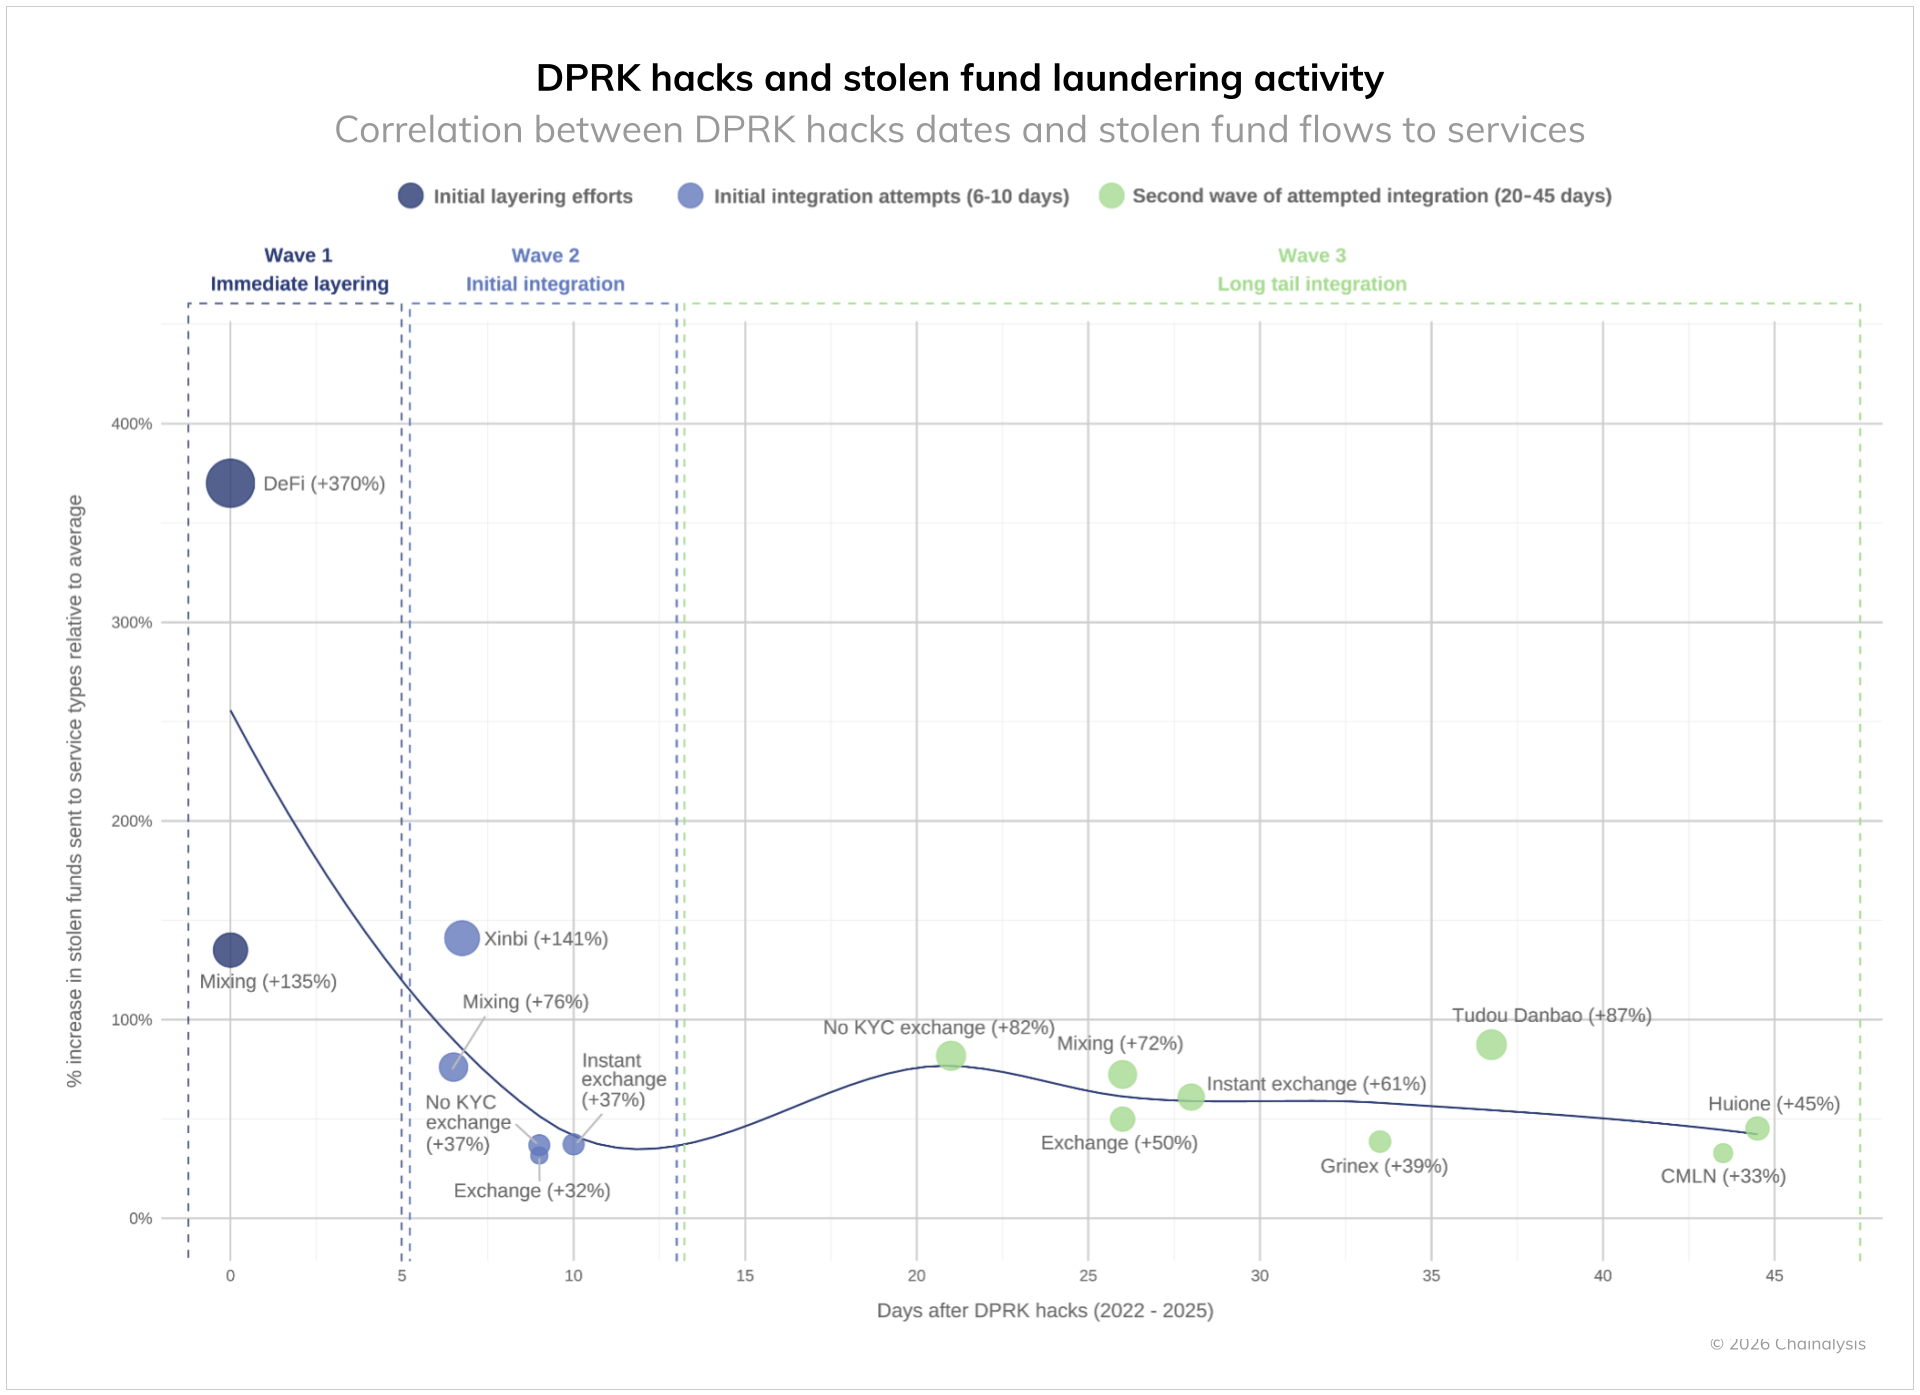
第1フェーズ:即時レイヤリング(0~5日目)
ハッキング 発生直後の数日間は、盗難源から資金を直ちに遠ざけることに焦点を当てた活動が、異例なほど急増することが確認されています:
- 分散型金融 (DeFi) プロトコルでは、盗まれた資金の流出額が最も劇的に増加(+370%)しており、主要な侵入経路となっているポイント
- ミキシングサービスの利用量が大幅に増加(+135~150%)し、難読化の第一段階が形成されている
- この段階は、当初の窃盗事件との距離を置くための、緊急の「先制措置」を講じる取り組みを表している。
フェーズ2:初期統合(6~10日目)
第2週が始まるにあたり、戦略は、資金をより広範なエコシステムに統合するのに役立つサービスへとシフトしています:
- KYC の取引高が限定的である取引所(+37%)や中央集権型取引所(+32%)に資金流入が始まっている
- 第2段階の混和サービス(+76%)は、強度を弱めてマネーロンダリングのプロセスを継続している
- XMRt(+141%)のようなクロスチェーン・ブリッジは、ブロックチェーン間の資金移動を細分化し、その痕跡を曖昧にする一助となっている
- この段階は、資金が潜在的な出口に向けて動き始める、極めて重要な移行期を表しています。
第3フェーズ:ロングテールの統合(20~45日目)
最終段階では、仲介する を通じて、最終的に法定通貨 やその他の資産への転換が可能なサービスが明らかに好まれる傾向が見られます:
- KYC などの取引所(+82%)や、担保サービス のようなTudou Danbao(+87%)などが大幅な増加を見せている
- 即時交換サービス(+61%)や、Huione (+45%)などの中国語プラットフォームが、最終的なコンバージョンポイントとなっている
- 中央集権型取引所(+50%)にも資金が流入しており、合法的な資金の流れに紛れ込ませようとする巧妙な試みが行われていることを示唆している
- 中国語圏のマネーロンダリング・ネットワーク(+33%)やGrinex(+39%)といったプラットフォームに代表される、規制の緩い管轄区域がこの傾向を補完している
マネーロンダリング活動に関するこの45日間の概算期間情報は、法執行機関 およびコンプライアンスチームにとって極めて重要な情報となります。このパターンが数年にわたって継続していることは、北朝鮮 に関連するアクターが直面している運用上の制約を示唆しており、これはおそらく、金融インフラへのアクセスが限られていることや、特定の仲介者 との調整が必要なことに関連していると考えられます。
これらの関係者は、必ずしもこのタイムラインというパターンを厳密に踏襲しているわけではありません(盗難資金 留まる といった口座が数ヶ月あるいは数年もの間休眠状態にある場合もあります)が、このパターンは、彼らが積極的に資金洗浄を行っている際の典型的なオンチェーン 行動を示しています。また、この分析には潜在的な盲点があることも認識しておく必要があります。秘密鍵 送金やOTC暗号資産-for-法定通貨 取引といった特定の活動は、裏付けとなる情報オンチェーン がなければ把握できないからです。
個人用ウォレット「ハッキング 」:個人ユーザーに対する脅威の高まり
オンチェーン の傾向分析に加え、被害者や業界パートナーからの報告を通じて、個人ウォレットハッキング の被害規模を把握することができますが、ハッキング の実際の数はこれよりもはるかに多いと考えられます。当社の下限推定値によると、個人ウォレットハッキング による被害額は、2025年には盗難総額の20%を占めることになり、2024年の44%から減少しており、規模と傾向の両面で変化が見られます。 盗難事件の総数は2025年に15万8,000件へと急増し、2022年に記録された5万4,000件のほぼ3倍に達した。 被害者数は、2022年の4万件から2025年には少なくとも8万件に増加した。こうした劇的な増加は、暗号資産 普及 の拡大によるものと考えられる。例えば、Solana は、アクティブな個人ウォレットの数が最も多いブロックチェーンの一つであり、被害件数(約2万6,500人の被害者)が他を圧倒していた。
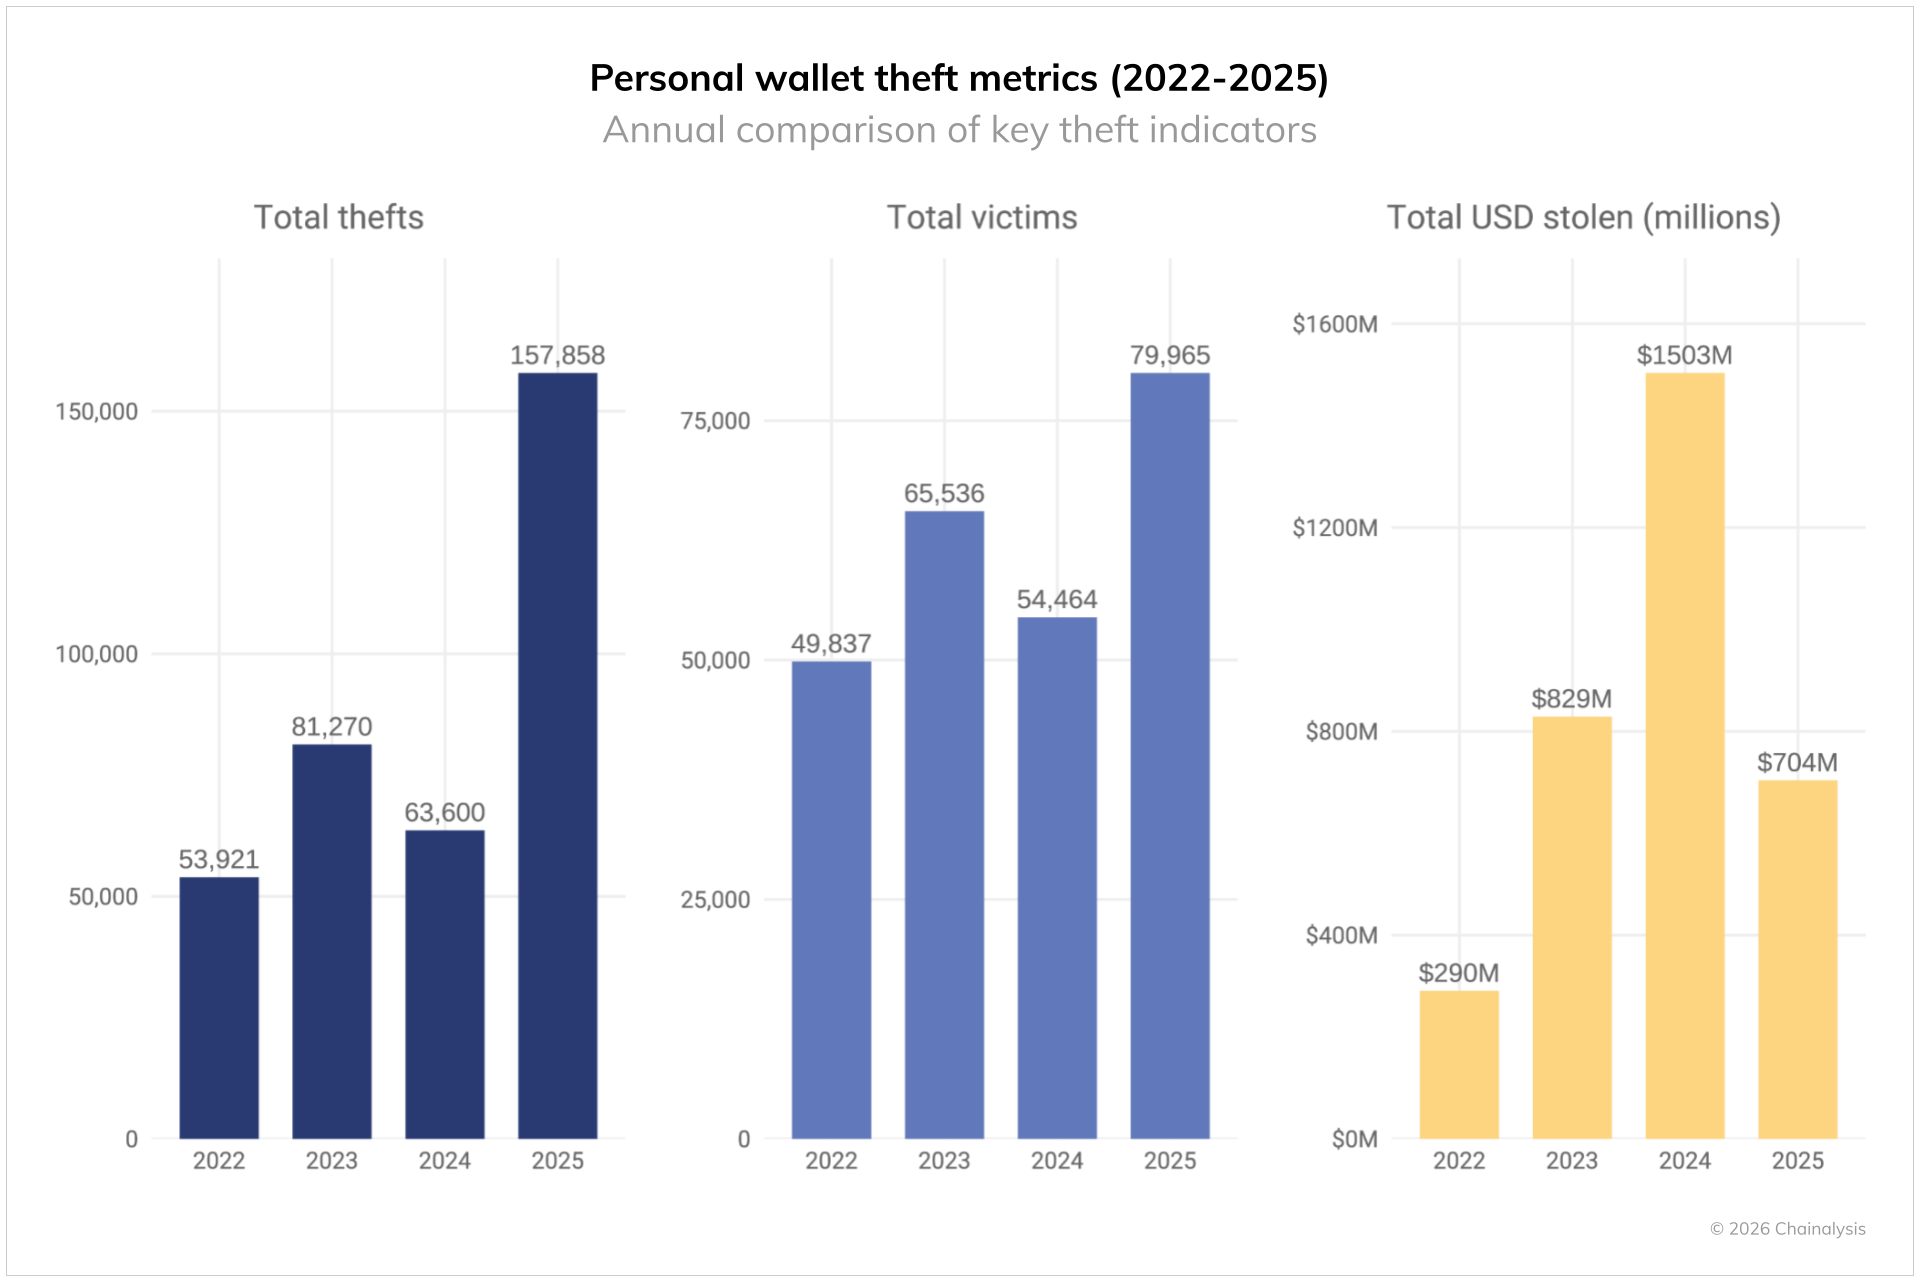
しかし、事件数や被害者数は増加したにもかかわらず、個々の被害者から盗まれたUSD換算 の総額は、2024年のピーク時の15億ドルから、2025年には7億1300万ドルへと実際に減少した。これは、攻撃者がより多くのユーザーを標的にしているものの、被害者1人あたりの盗難額は減少していることを示唆している。
ネットワーク別の被害データは、暗号資産 のユーザーにとってどのドメインが最大のリスクをもたらすかについて、さらなる洞察を与えてくれます。以下のグラフは、各ネットワークのアクティブな個人ウォレット数を考慮して調整された被害データを示しています。2025年のウォレット10万件あたりの犯罪発生率を測定すると、Ethereum とTronで盗難発生率が最も高くなっています。Ethereumの大きな数値は、盗難発生率の高さと被害者数の多さの両方を示しており、一方、Tronの位置は、アクティブなウォレット数が少ないにもかかわらず、盗難発生率が高くなっていることを示しています。 対照的に、BaseとSolana は、大規模なユーザーベースを有しているにもかかわらず、被害率は低い水準にとどまっている。
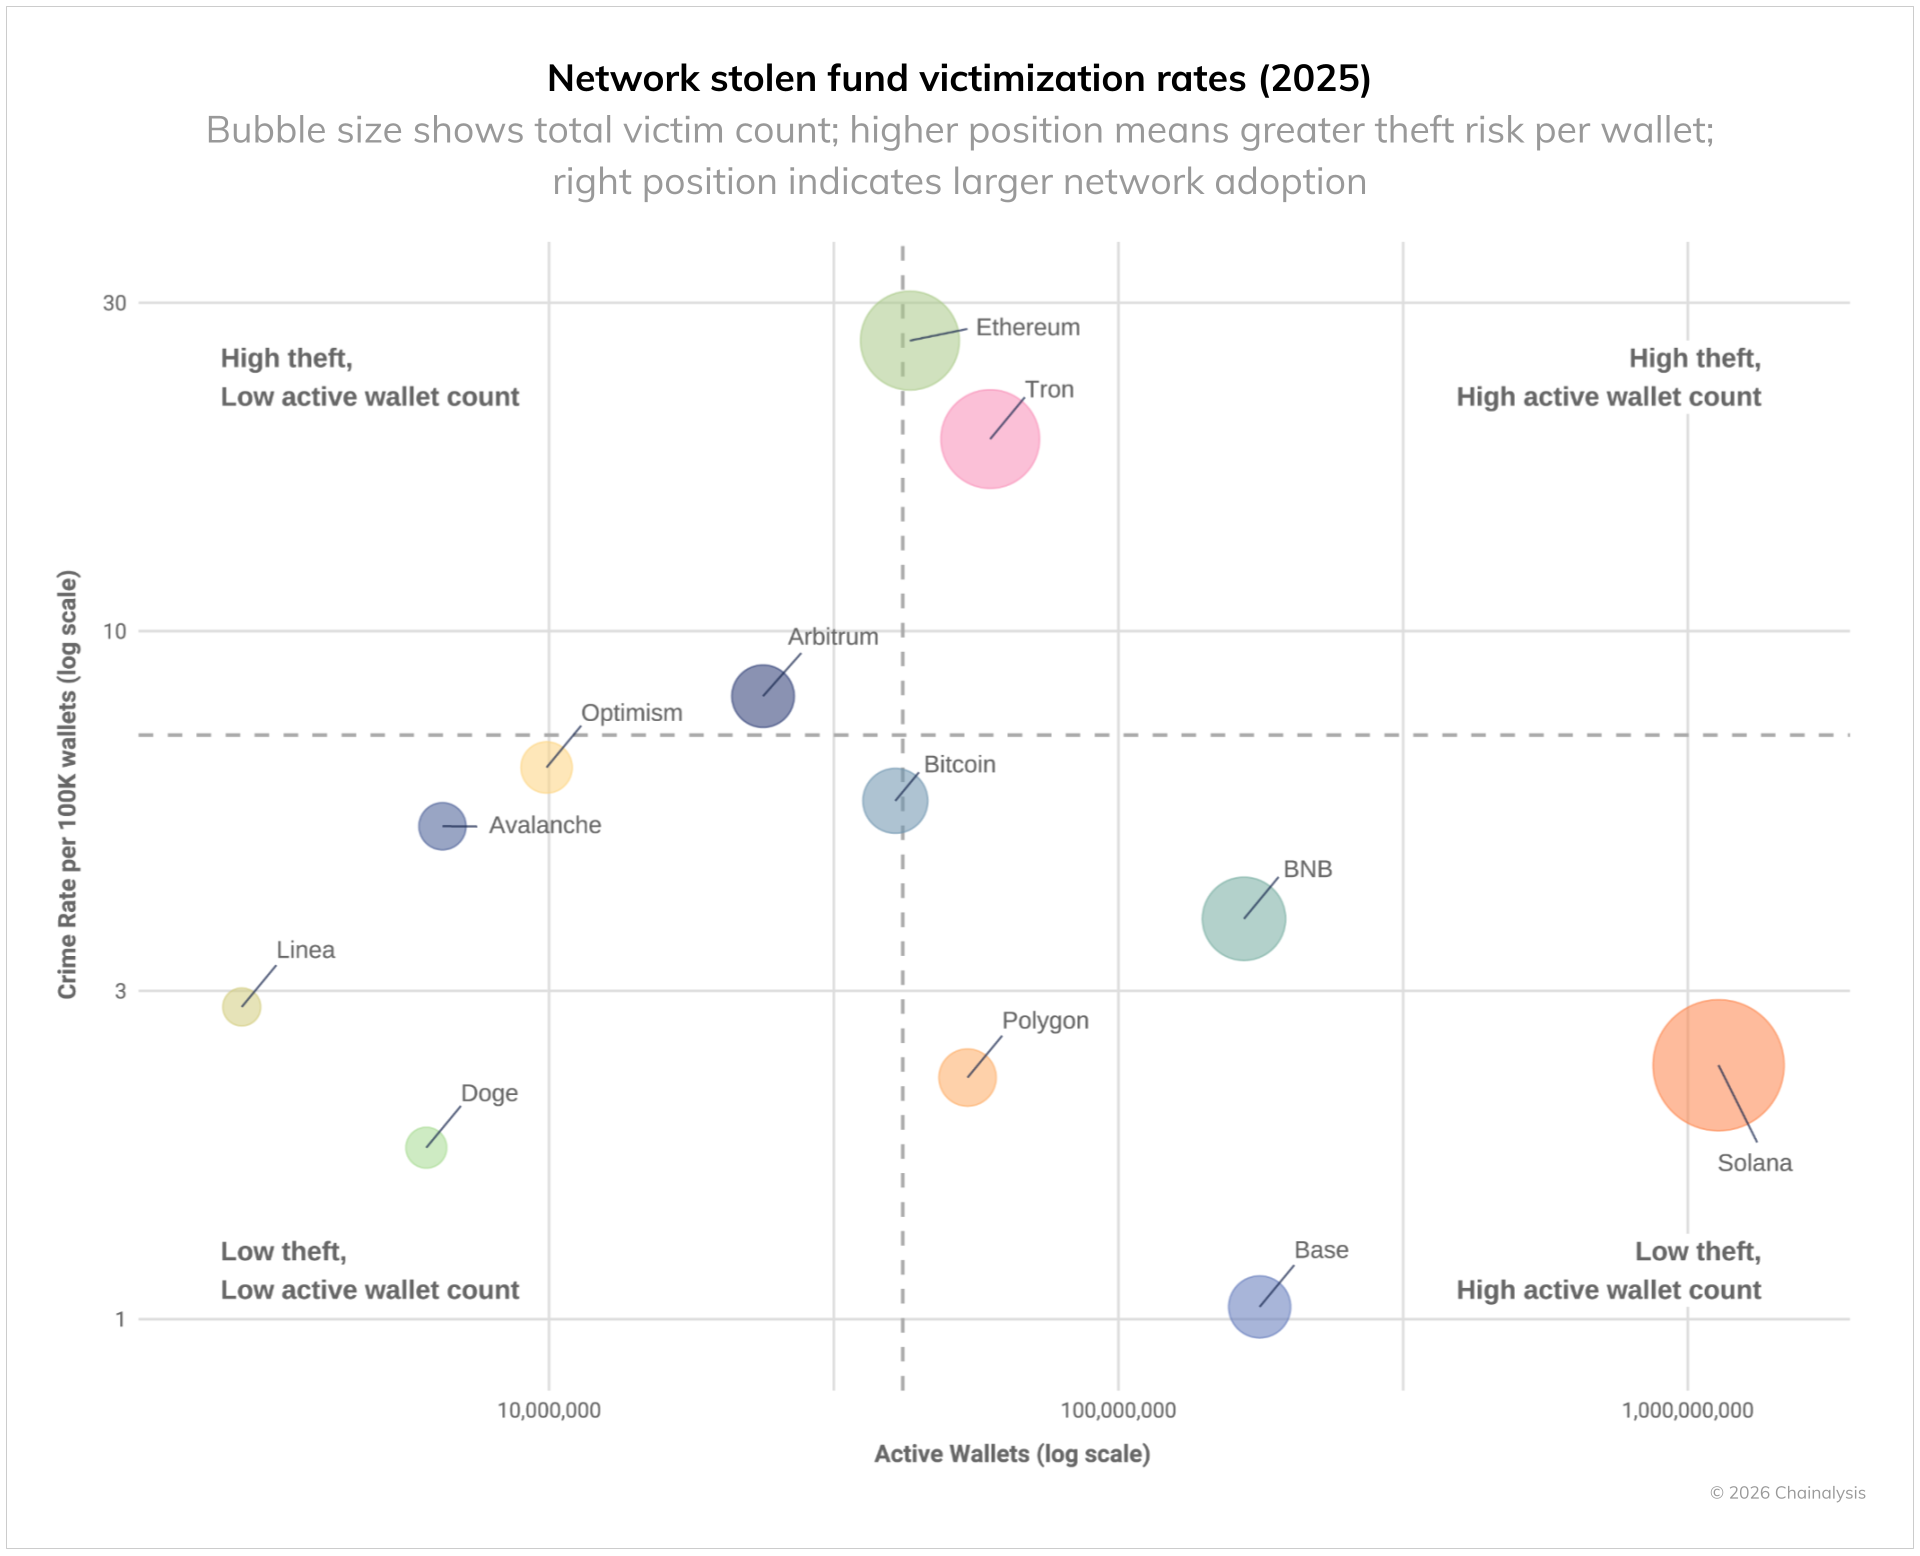
こうした測定可能な差異は、暗号資産 エコシステム全体において、個人のウォレットのセキュリティリスクが均一ではないことを浮き彫りにしています。技術的なアーキテクチャが類似しているチェーン間で被害発生率にばらつきが見られることは、技術以外の要因――例えば、ユーザー層、人気のあるアプリケーション、犯罪インフラなど――が、盗難発生率を決定する上で重要な役割を果たしていることを示唆しています。
分散型金融 (DeFi) ハック:signals の市場動向における分岐パターン
分散型金融 (DeFi) 地区では、2025年の犯罪データに独特な傾向が見られ、過去の傾向とは明らかに異なる結果が示されている。
データからは、3つの明確な段階が浮かび上がっている:
- フェーズ1(2020年~2021年):分散型金融 (DeFi) の総ロック価値(TVL)とハッキング の損失額が並行して増加した
- フェーズ2(2022年~2023年):両指標がともに低下した
- フェーズ3(2024年~2025年):TVLは回復した一方、ハッキング の損失は抑制された状態が続いた
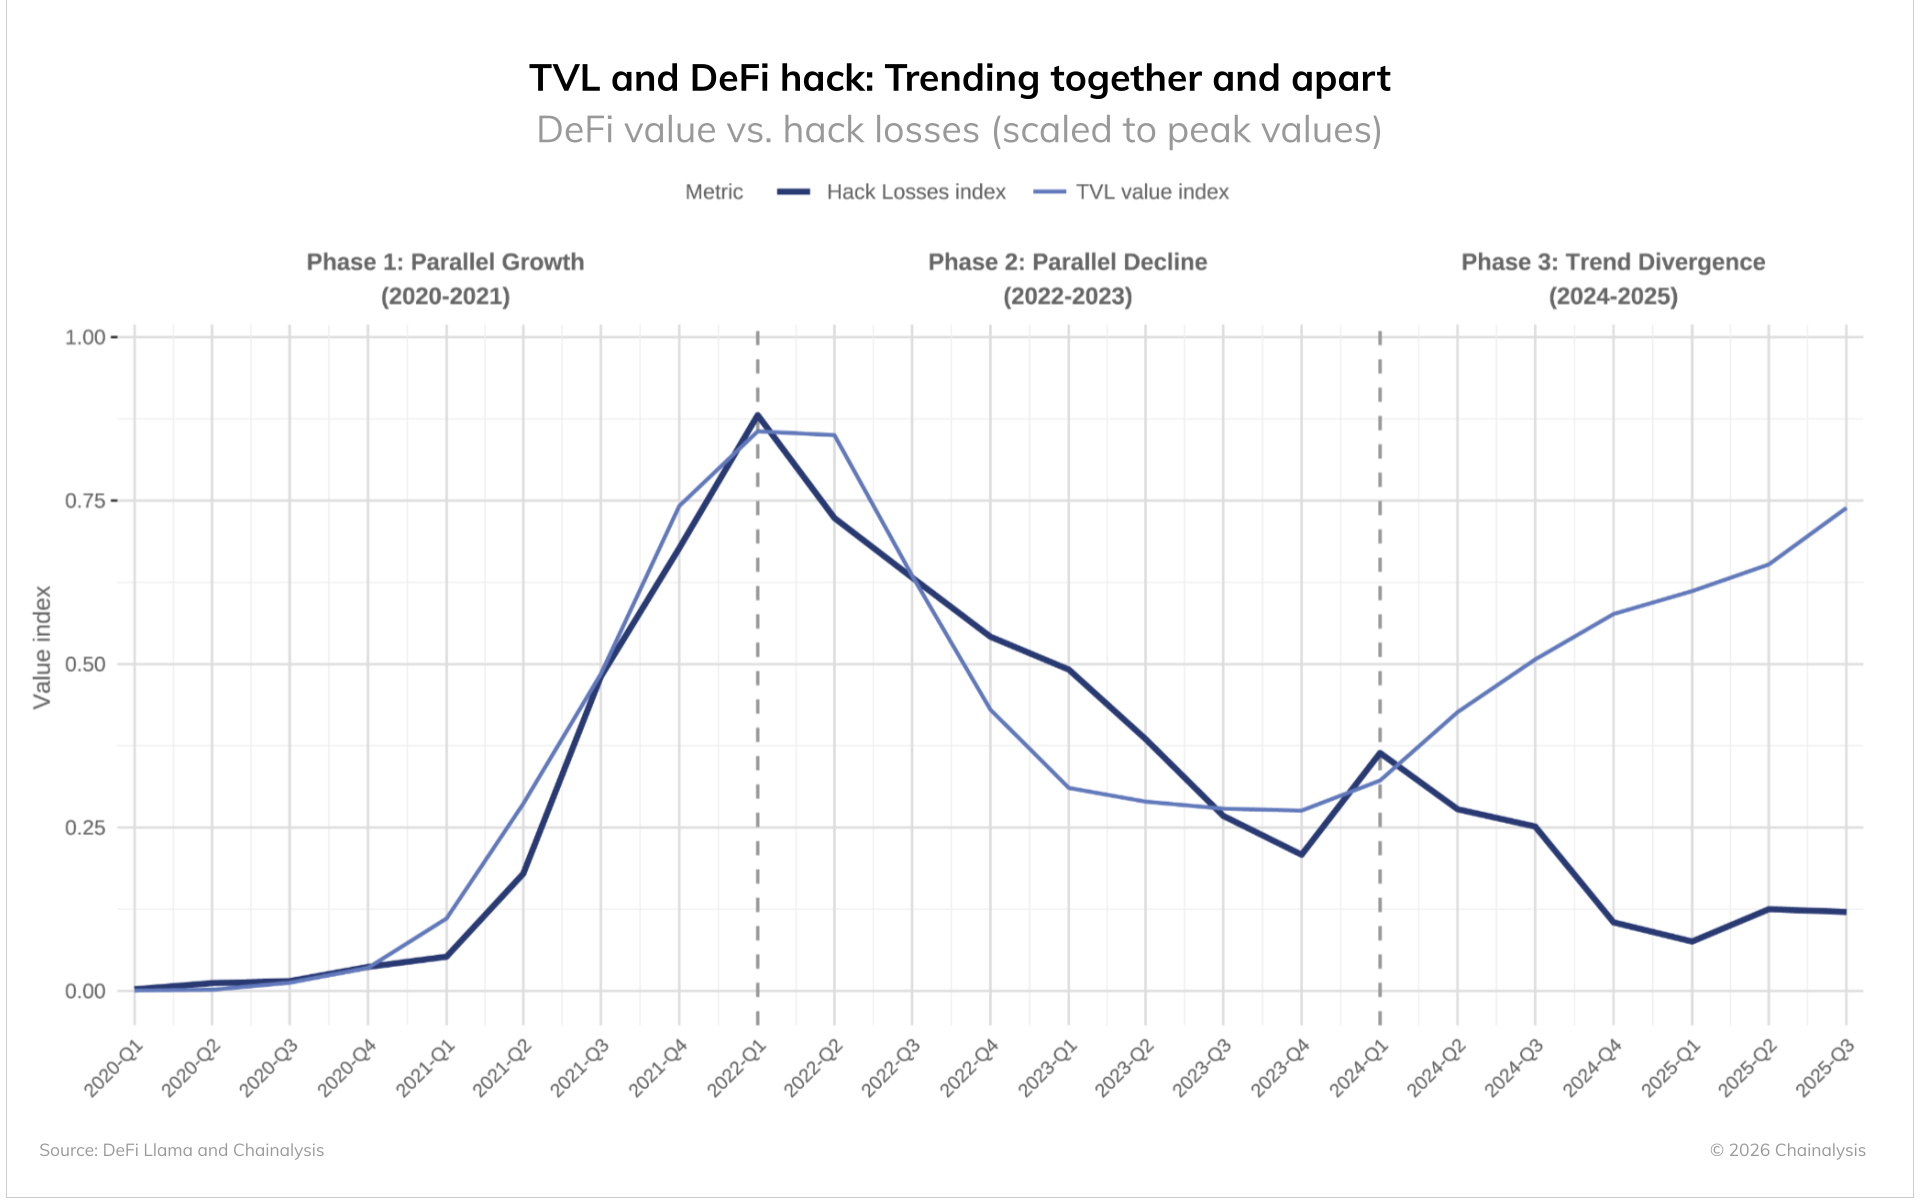
最初の2つの段階は直感的なパターンに従っています。すなわち、リスクにさらされる価値が大きければ大きいほど、盗める価値も増え、高価値のプロトコルを標的とした犯罪活動も活発化するのです。悪名高い銀行強盗のウィリー・サットンが言ったとされるように、「そこにお金があるからだ」のです。
このことから、フェーズ3が過去の事例とは大きく異なる点が、一層際立っている。分散型金融 (DeFi) TVLは2023年の安値から大幅に回復したにもかかわらず、ハッキング 損失はそれに追随していない。数十億ドルがこれらのプロトコルに戻ってきたにもかかわらず、分散型金融 (DeFi) ハッキング被害が低水準で推移していることは、おつり を示唆している。
この相違については、次の2つの要因が考えられる:
- セキュリティの向上:TVLの増加にもかかわらず、ハッキング の発生率が一貫して低下していることは、分散型金融 (DeFi) のプロトコルが2020年から2021年にかけての期間と比較して、より効果的なセキュリティ対策を実施している可能性を示唆しています。
- 標的の転換: 個人のウォレット盗難と中央集権型サービスハッキング の利用が同時に増加していることから、攻撃者の関心が別の標的へと移りつつある可能性がある。
事案 調査:ヴィーナス・プロトコルのセキュリティ対応
2025年9月に発生したVenusのプロトコル に関するインシデントは、セキュリティ対策の強化が具体的な成果をもたらしていることを如実に示しています。攻撃者が侵害されたZoomクライアントを利用してシステムへのアクセス権を取得し、ユーザーを巧みに誘導して1,300万ドルの口座に対する代理権限を付与させた際、事態は壊滅的な結果に発展しかねませんでした。しかし、Venusは Hexagateのセキュリティ監視プラットフォームを導入していたのです。
このプラットフォームは、攻撃の18時間前に不審な活動を検知し、悪意のある取引が発生するとすぐに別のアラートを発しました。20分以内に、Venusはプロトコル を一時停止し、資金の移動を阻止しました。この連携のとれた対応は、分散型金融 (DeFi) のセキュリティが進化していることを示しています:
- 5時間以内に:セキュリティチェックを経て、一部の機能が復旧しました
- 7時間以内:攻撃者のウォレットの強制清算
- 12時間以内に: 盗難資金 の完全復旧およびサービス再開
とりわけ注目すべきは、Venusが、攻撃者が依然として管理している300万ドルの資産を凍結するというガバナンス提案を可決したことだ。これにより、攻撃者は利益を得られなかっただけでなく、実際に損失を被ることになった。
この事件は、分散型金融 (DeFi) のセキュリティインフラが著しく改善されたことを示しています。予防的な監視、迅速な対応能力、そして断固とした措置を講じることができるガバナンス体制が相まって、エコシステムの俊敏性と回復力が向上しました。攻撃は依然として発生していますが、それらを検知し、対応し、さらには元に戻すことさえできる能力は、ハッキングに成功すると恒久的な損失を招くことが多かった分散型金融 (DeFi) の初期時代とは根本的に異なる変化を示しています。
2026年以降への示唆
2025年のデータは、北朝鮮が暗号資産 サイバー攻撃者 として進化してきた複雑な実態を浮き彫りにしている。この国家組織は、攻撃の回数は減らしながらも、はるかに甚大な被害をもたらす攻撃を実行する能力を有しており、その手口はますます洗練され、忍耐強くなっていることを示している。Bybit事件が同組織の年間活動パターンに与えた影響から、北朝鮮 が大規模な窃取に成功した際には、活動ペースを落とし、盗んだ資金の洗浄に注力していることがうかがえる。
仮想通貨業界にとって、こうした変化に伴い、高額な標的に対する警戒を強化し、北朝鮮特有の資金洗浄パターンの検知能力を向上させることが求められています。彼らが特定のサービス種別や送信 の金額を常に好む傾向は、検知の糸口となり、他の犯罪者との違いを際立たせ、捜査当局がオンチェーン における彼らの行動パターンを特定する一助となります。
北朝鮮が国家の優先課題への資金調達や国際制裁の回避のために仮想通貨の窃取を続けている中、業界は、この「サイバー攻撃者 」が一般的なサイバー犯罪者とは異なるルールで活動していることを認識しなければならない。既知の攻撃件数が74%減少したにもかかわらず、同国が2025年に記録的な成果を上げたことは、我々が目にするのはその活動のほんの一部に過ぎない可能性を示唆している。 2026年の課題は、北朝鮮 に所属するアクターがBybit級のインシデントを再び引き起こす前に、こうした影響の大きい作戦を検知し、未然に防ぐことにある。
よくある質問
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


