[更新:2025年2月27日 午前9時40分(米国東部標準時)] 本ブログは、Bybitのハッキング に関する最新情報を反映するよう更新されました。
2025年2月21日、大手仮想通貨取引所であるBybitで大規模なセキュリティ侵害ハッキング が発生し、約15億ドル相当のether (ETH )が流出しました。この事件は、仮想通貨史上最大のデジタル強盗事件として記録されています。 幸いなことに、BybitはChainalysis を含む業界の専門家と積極的に協力し、盗まれた資産の追跡を進めています。また、回収報奨金プログラムを開始し、盗まれた資産の回収に協力した個人に対し、回収額の最大10%を報奨金として提供しています 暗号資産 。
このブログでは、Bybitのハッキング がどのように発生したか、攻撃者の戦術・手法・手順(TTPs)と、それらが朝鮮民主主義人民共和国(北朝鮮 )の手口と一致しているかどうか、そしてChainalysis がBybitおよび法執行機関 と連携して資金の回収を支援している状況について解説します。
Bybitの詳細暗号資産 ハッキング
Bybitのハッキング は、国家が支援するサイバー犯罪者、特に北朝鮮 と関連する者たちが用いる戦術が進化していることを痛感させる出来事です。当社が最近発表した『2025年暗号資産 犯罪レポート』で明らかにしたように、北朝鮮系のハッカーは2023年に20件の事件で約6億6,050万ドルを盗み出しました。 2024年には、この数字は47件の事件で13億4,000万ドルに増加し、盗まれた金額は102.88%増となりました。Bybitハッキング だけで、2024年を通じて北朝鮮によって盗まれた全資金の合計額よりも、さらに1億6,000万ドル近く多くが盗まれました。
この攻撃は、北朝鮮 が常用する手口を浮き彫りにしています。すなわち、ソーシャルエンジニアリング攻撃を仕掛け、精巧な資金洗浄手法を用いて、盗難資金 を検知されずに移動させようとするものです。Bybitの脆弱性を悪用して得られた資金は、アドレス 持っている に集約されており、これには北朝鮮 に関連する他の既知の攻撃から得られた資金も含まれており、今回の最新インシデントの背後に国家主体のアクターが存在することをさらに裏付ける証拠となっています。
以下に、Bybitでの脆弱性悪用がどのように進行したかについて、段階を追って分析します:
- ハッキング :ハッカーたちは、Safeの開発者のコンピュータに不正アクセスし、Bybitの取引に特に使用されていたSafeのUIを制御しました。その後、フロントエンドのコードに悪意のあるJavaScriptスニペットを挿入し、実際には悪意のある取引であるにもかかわらず、Bybitが正当な取引に署名しているかのように見せかけました。
- 不正な送金の開始:BybitのEthereum (コールドウォレット )からホットウォレット への、一見すると通常の送信 のように見えた送金処理の過程で、Bybitは知らず知らずのうちに悪意のある取引に署名してしまい、その結果、攻撃者は約401,000ETH (攻撃発生時点で約15億ドル相当)を、彼らが管理するアドレス へ移動させることに成功した。
- 仲介ウォレットを通じた資産の分散:盗まれた暗号資産 の資産は、その後、アドレス といった複雑な仲介ウォレットのネットワークを通じて移動されました。この分散は、痕跡を隠蔽し、ブロックチェーン のアナリストによる追跡を妨げるために用いられる一般的な手口です。
- 変換と資金洗浄:ハッカーたちは、盗んだETH の大部分を、BTCやDAIなどのトークンと交換した。また、分散型取引所(DEX)、クロスチェーンブリッジ、およびno-KYC の即時交換サービスを利用して、デジタルアセット をネットワーク間で移動させた。
- 資金の休眠状態の維持と戦略的な資金洗浄:盗難資金 の資金のかなりの部分が、さまざまなアドレス に眠ったままとなっている。これは、北朝鮮のハッカーがしばしば用いる意図的な手法である。資金洗浄の作業を遅らせることで、彼らは、こうした注目度の高いハッキング の直後に通常行われる厳重な監視が収まるまで、時間稼ぎを図っている。
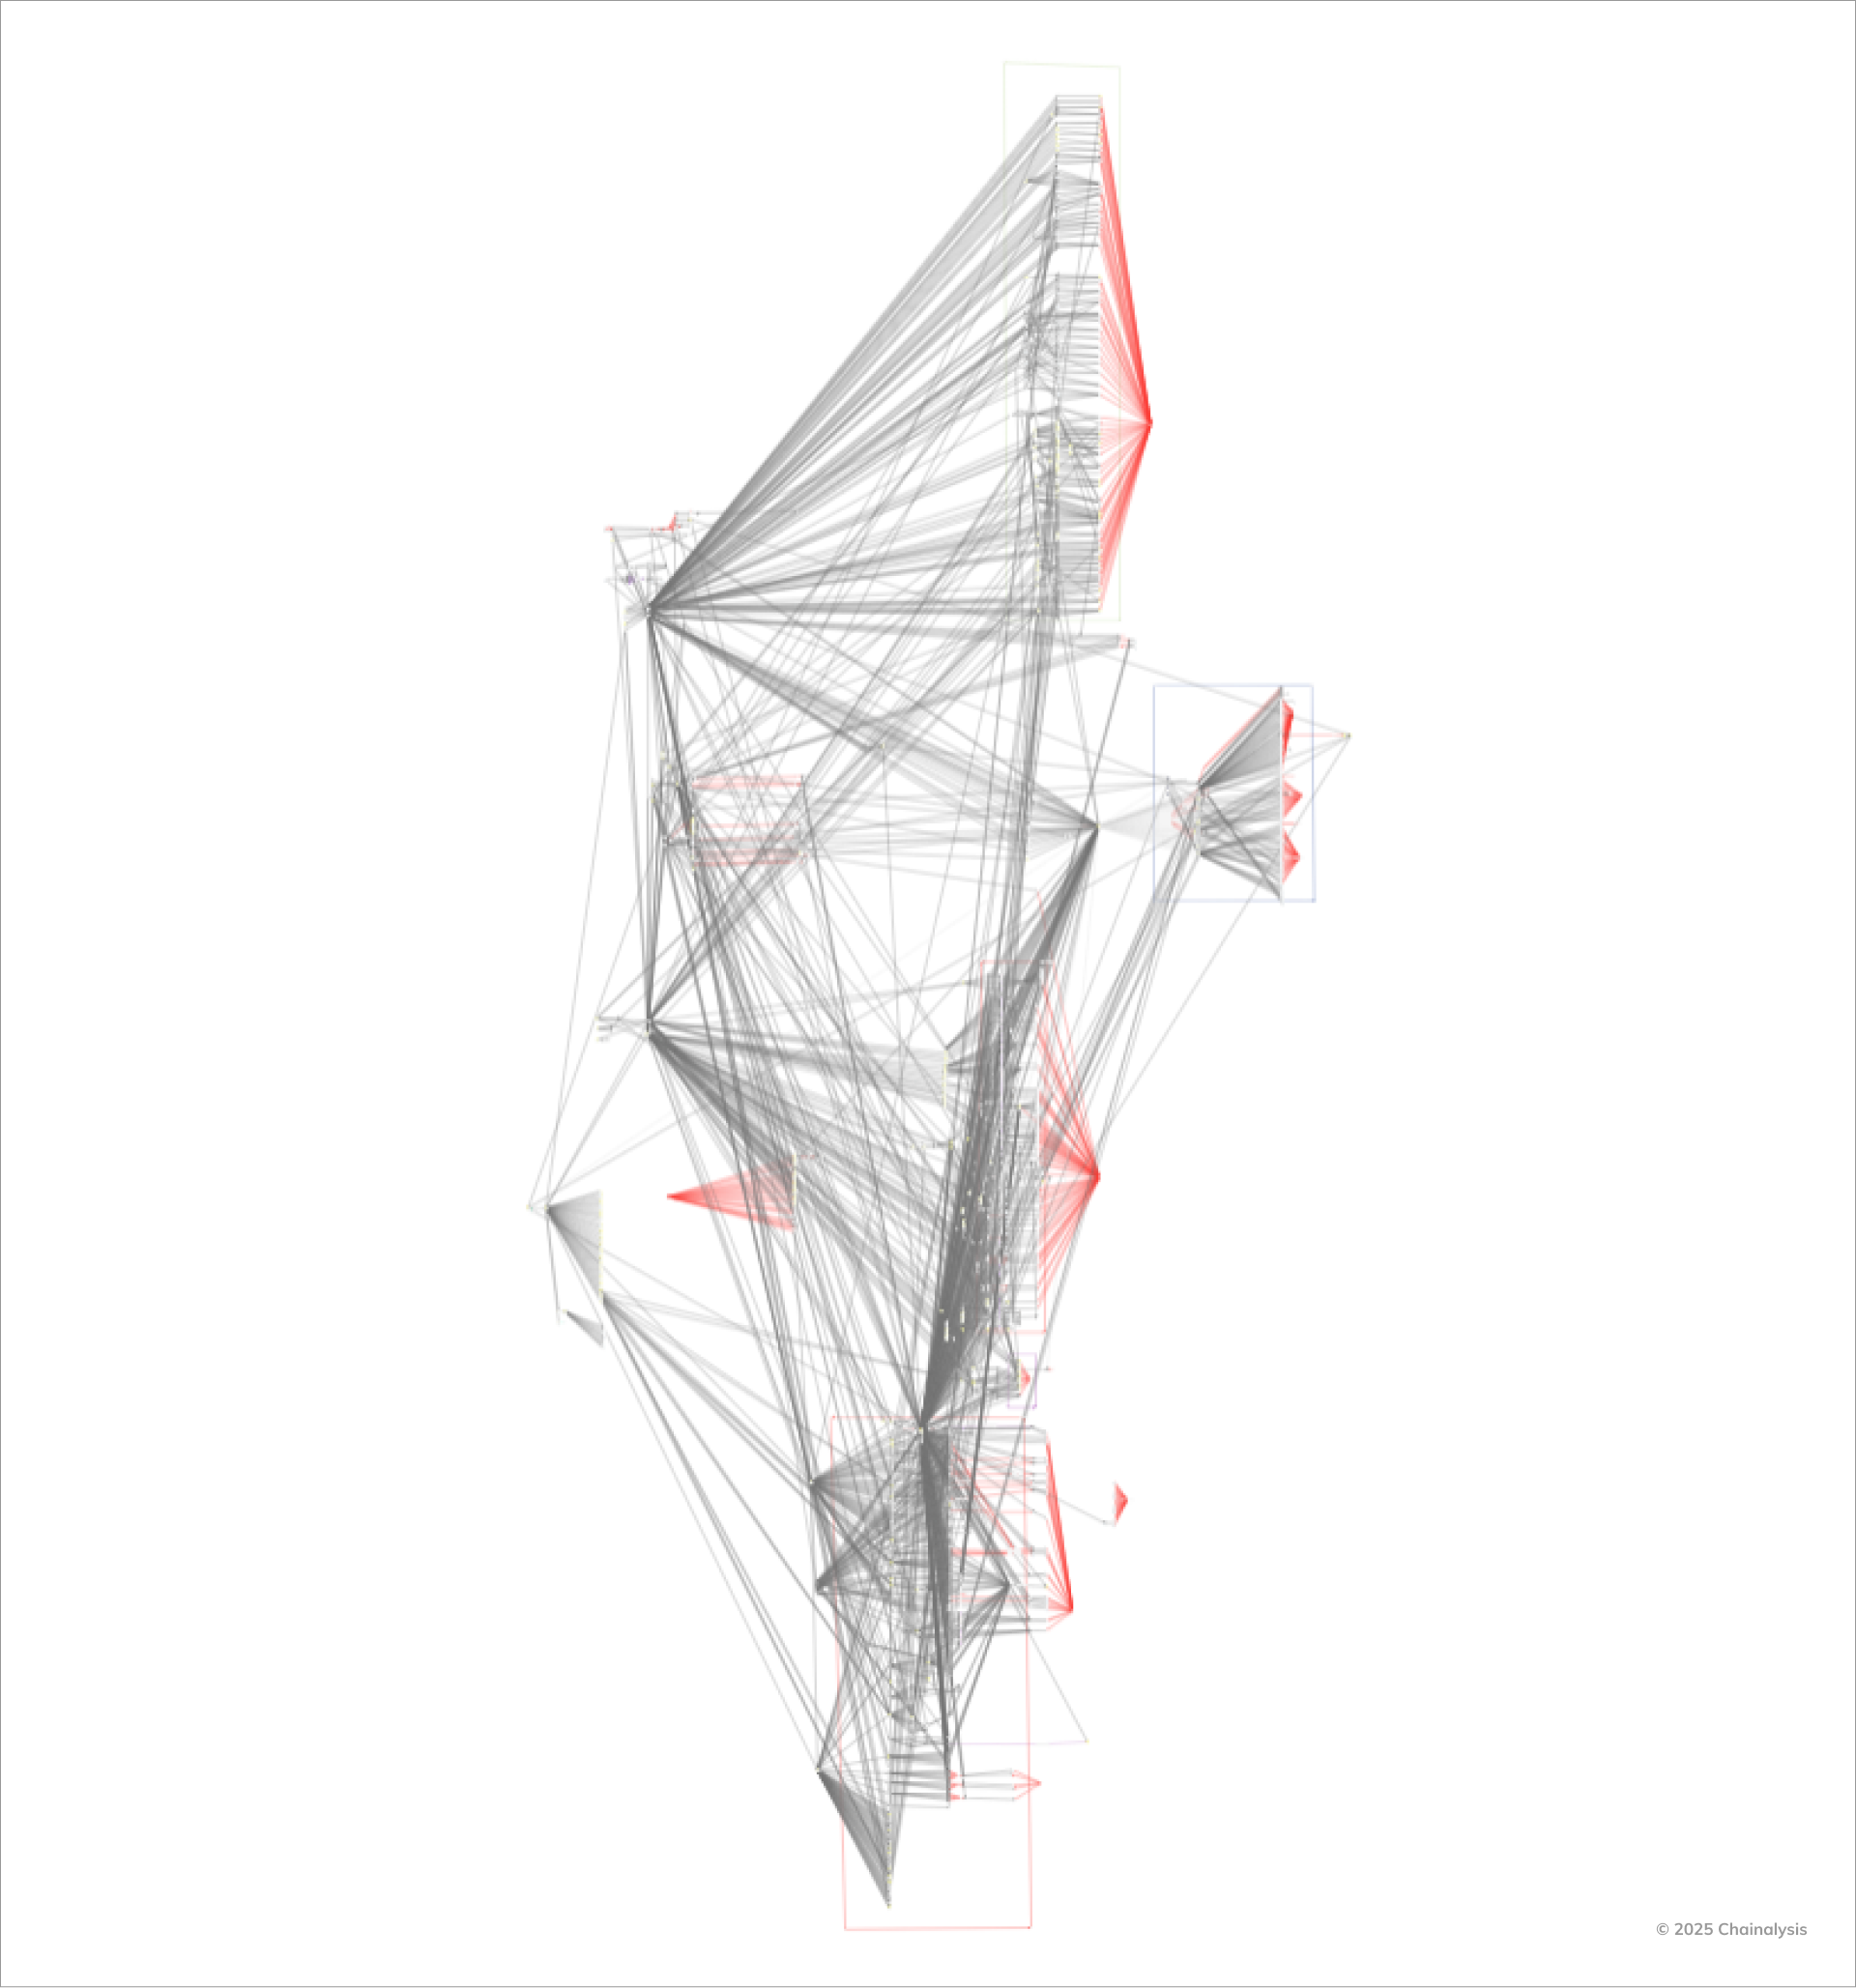
以下の Chainalysis Reactor グラフは、これまでの資金洗浄の試みの複雑さを示しています。仲介業者アドレス 、トークンスワップ、およびクロスチェーン移動が織りなす複雑なネットワークは、盗難資金 を隠蔽しようとするだけでなく、このエクスプロイトが暗号資産 のエコシステム全体に及ぼす広範な影響を如実に示しています。
Bybitを契機とした業界間の連携ハッキング
Bybitへの攻撃は深刻なものだったものの、ブロックチェーン 技術が本来備えている透明性により、盗難資金 の資金洗浄を試みる悪意のある者たちにとっては大きな障壁となっています。すべての取引は公開台帳に記録されるため、当局やサイバーセキュリティ企業は 違法な活動をリアルタイムで追跡・監視することが可能となります。
こうした脅威に対抗するには、暗号資産 エコシステム全体での連携が極めて重要です。Bybitによる、顧客の損失を補償するという確約や、ブロックチェーン のフォレンジック専門家との連携を含む迅速な対応は、業界が相互支援と回復力に注力していることを如実に示しています。リソースと情報を結集することで、暗号資産 コミュニティは、こうした高度なサイバー攻撃に対する防御力を強化し、より安全なデジタル金融環境の実現に向けて取り組むことができるでしょう。
当社は、この攻撃への対応として、公的・民間セクターを問わず、グローバルチーム、顧客、パートナーと連携し、資産の差し押さえおよび回収に向けた多角的な取り組みを推進しています。すでに、暗号資産 業界の関係者と協力し、Bybitから盗まれた4,000万ドル以上の資金の凍結を支援しており、今後も公的・民間セクターの組織と連携し、可能な限り多くの資産を差し押さえるよう努めてまいります。本件に関する最新情報については、引き続きお知らせいたします。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


