2025年9月2日、Venusプロトコル のユーザーが標的となり、約1,300万ドルの資金が危険にさらされました。この攻撃はソーシャルエンジニアリングを基盤としており、悪意のある攻撃者は乗っ取られたZoomクライアントを利用してシステムへのアクセス権を取得しました。被害者のマシンに侵入した後、攻撃者はユーザーを誘導してブロックチェーン のトランザクションを送信させ、これによりアカウントに対する委任者(デリゲート)の権限を獲得しました。これにより、攻撃者は被害者に代わって資産の借り入れや換金を行う直接的な制御権を得て、事実上、資金をすべて引き出しました。
分散型金融 (DeFi) その革新性でしばしば話題になりますが、今回の事件は、現代のセキュリティにおけるベストプラクティスが、いかに洗練された攻撃者に対しても効果を発揮しうるかを浮き彫りにしています。以下では、 Chainalysis Hexagate および調査専門家コミュニティが、ハッキング を阻止しただけでなく、迅速な復旧を可能にしたのかについて解説します。
早期発見:どこで Hexagate が重要になる
襲撃の1か月前、Venusプロトコル が新規 Hexagate 顧客として参画しました。これが決定的な違いをもたらしました。その結果、 Hexagateのプラットフォームは、資金が取り返しのつかない形で失われる前に、プロトコル レベルでの不審な活動を早期に検知しました。この迅速なアラートにより、Venusチームは緊急に対応することができました。その仕組みは以下の通りです:
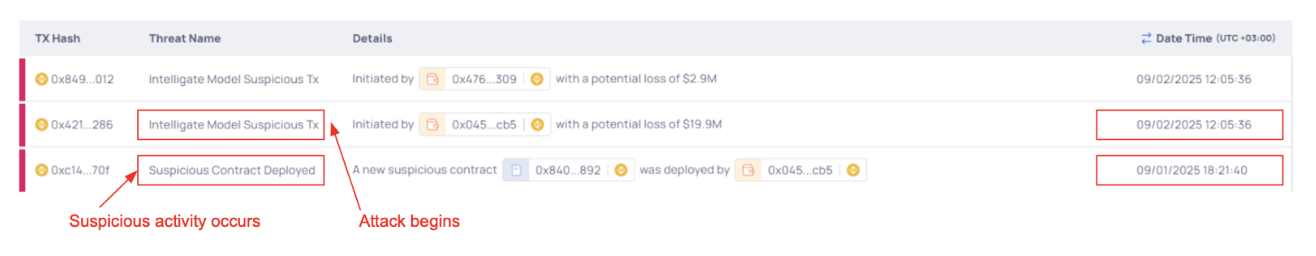
- その Hexagate このプラットフォームは、実際の事象の18時間前に金星に関連する不審な兆候を検知し、アラートを発した。
- 攻撃が始まるとすぐに、 Hexagate 別のアラートが発生し、それを受けて Hexagate チームはVenusに連絡し、すべてのマーケットを直ちに一時停止するよう指示した。
- 不正な取引が発生してから20分以内に、Venusはプロトコル の処理を一時停止しました。
- この迅速な対応により、ユーザーの資産が保護され、不正な行為者が資金を移動できないようにするとともに、市場全体へのリスクを最小限に抑えることができました。
真の脅威と通常の市場動向を区別することで、 Hexagate チームは、誤解を招くアラートに振り回されることなく、重要な事象に集中することができました。
迅速な復旧:連携した対応と資産の保全
一時停止後、ヴィーナスは多段階の復旧計画を実行した:
- セキュリティチェックの結果、同社の主要なdAppおよびフロントエンドに侵害の痕跡は確認されなかった。
- 5時間以内に、安全が確認された場所では、一部の機能が復旧しました。
- 7時間以内に、彼らは攻撃者のウォレットを強制的に清算し、損失をさらに軽減した。
- 12時間以内に、盗難資金 は完全に復旧し、サービスが全面的に再開されました。
これは、 Hexagateによるリアルタイムのセキュリティ監視と対応を組み合わせたことで実現しました。Venusプロトコル チームは、これらの知見を活用し、時間的制約が厳しくプレッシャーの高い状況下で、ライトニング のガバナンス措置について意思疎通を図り、調整を行い、実行しました。
ガバナンスをセキュリティの手段として:立場を逆転させる
しかし、おそらく最も印象的な動きは、回復後に見られたものだった。
Venusは、攻撃者が依然として管理している300万ドルの資産を凍結するというガバナンス提案を可決した。攻撃者は利益を得られなかっただけでなく、コミュニティの断固たる措置の結果、実際には300万ドルの損失を被ることになった。
分散型金融 (DeFi) プラットフォームとそのユーザーにとって、これはどのような意味を持つのか
Venusプロトコル 事案 は単なる勝利にとどまらず、分散型金融 (DeFi) セキュリティの未来を証明するものですポイント 。 Hexagate インシデント発生中、早期警告、実用的なインテリジェンス、そして継続的な監視を提供しました。彼らの監視とアラート機能により、Venusのインシデント対応 は「事後対応型」から「予防的」へと転換し、その結果、最も重要な顧客の資金が盗まれるのを防ぐことができました。このセキュリティへのアプローチは、分散型金融 (DeFi) プラットフォームが最も重要な局面でユーザーを保護できるという確度 を大いに裏付けるものです。結局のところ、セキュリティとは単に攻撃を阻止することだけでなく、エコシステム全体に対する信頼を維持することなのです。
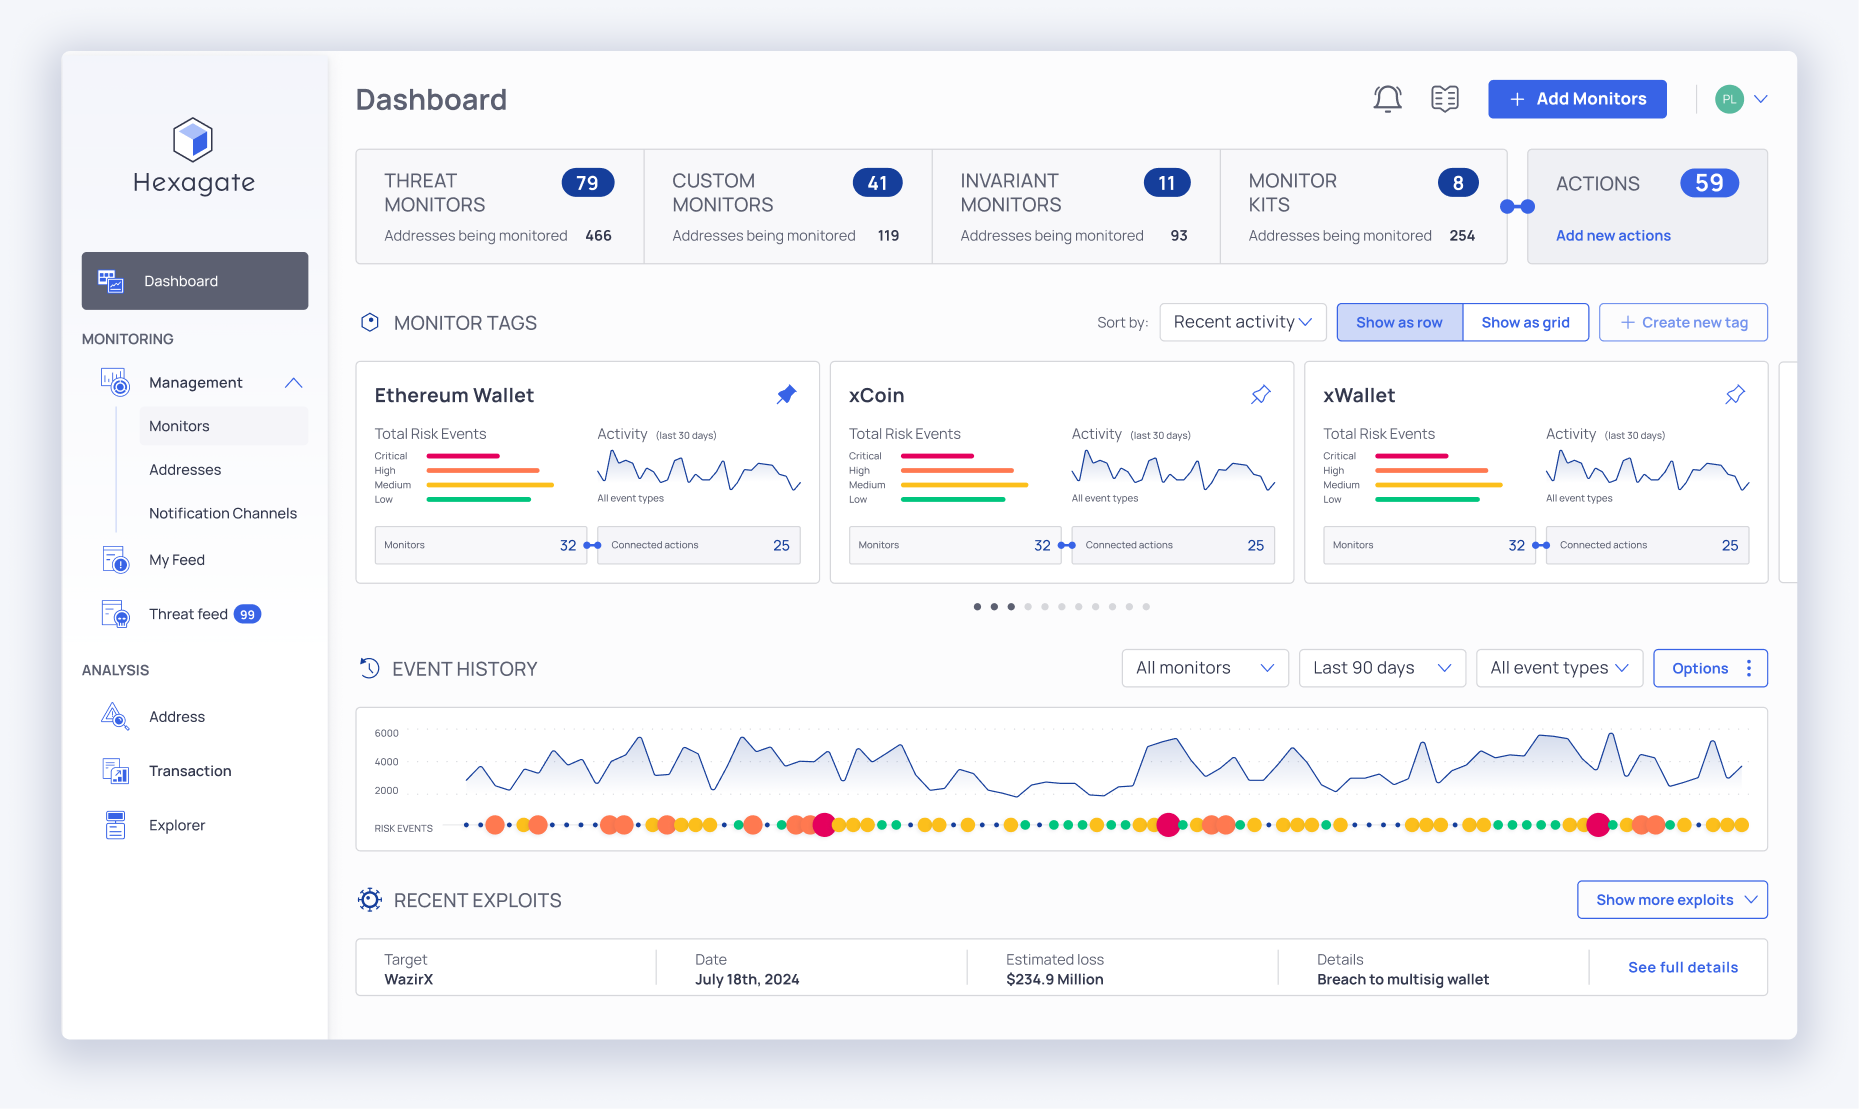
これを行うために、 Hexagate フィッシング、オンチェーン の不審な活動、コントラクト の改ざんなど、幅広い脅威を積極的にスキャンします。リアルタイム監視機能により、 Hexagate ハッキング が発生する前に、98%の確率で危険な挙動を検知します。さらに、 Hexagateのリアルタイムアラートと通知により、迅速な対応ワークフロー(サービスの停止や資金の凍結など)がトリガーされ、セキュリティチームは数分以内にインシデントを封じ込めることができます。
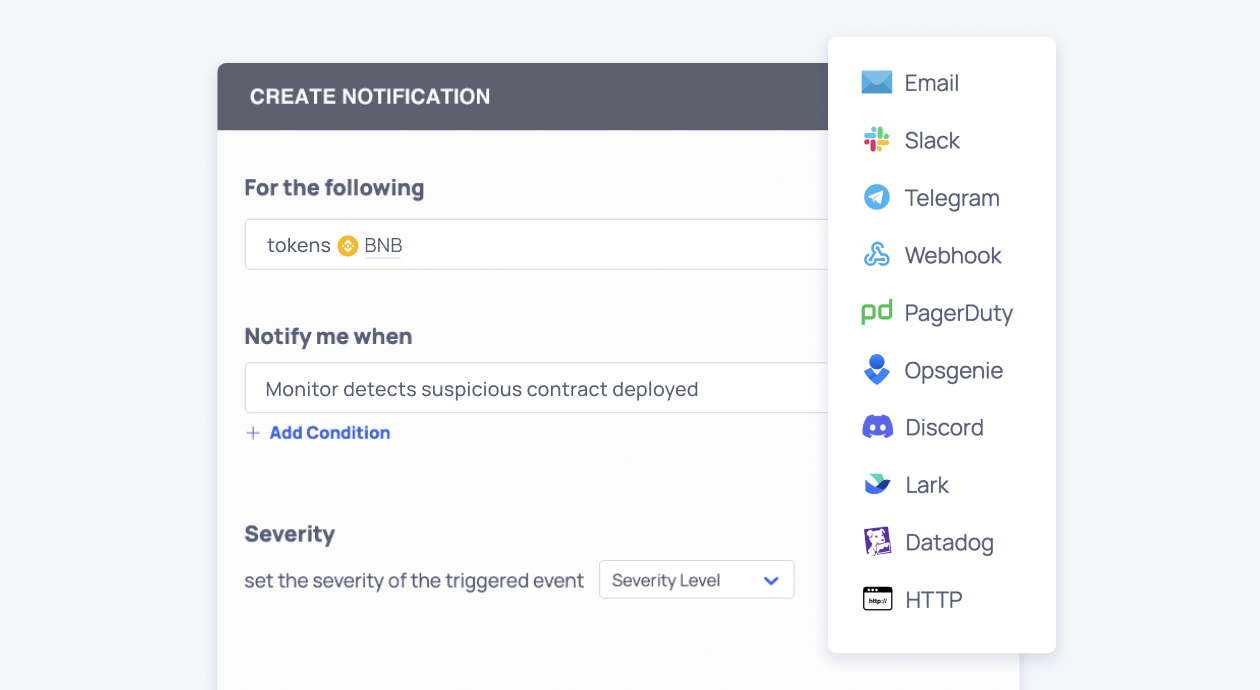
これは、統合されたリアルタイム監視、オンチェーン による分析、そして協調的な行動に基づく検知・対応アプローチが持つ変革的な力を示しています。これは、他の分散型金融 (DeFi) プロトコルにとっての青写真となります。攻撃の防止だけでは不十分であり、迅速な対応、透明性のある調査、そして断固としたガバナンスが不可欠なのです。
Chainalysisの Hexagate セキュリティソリューションが、貴社に対する潜在的な攻撃をどのように防ぐことができるかを確認するには、こちらからデモをご予約ください。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


