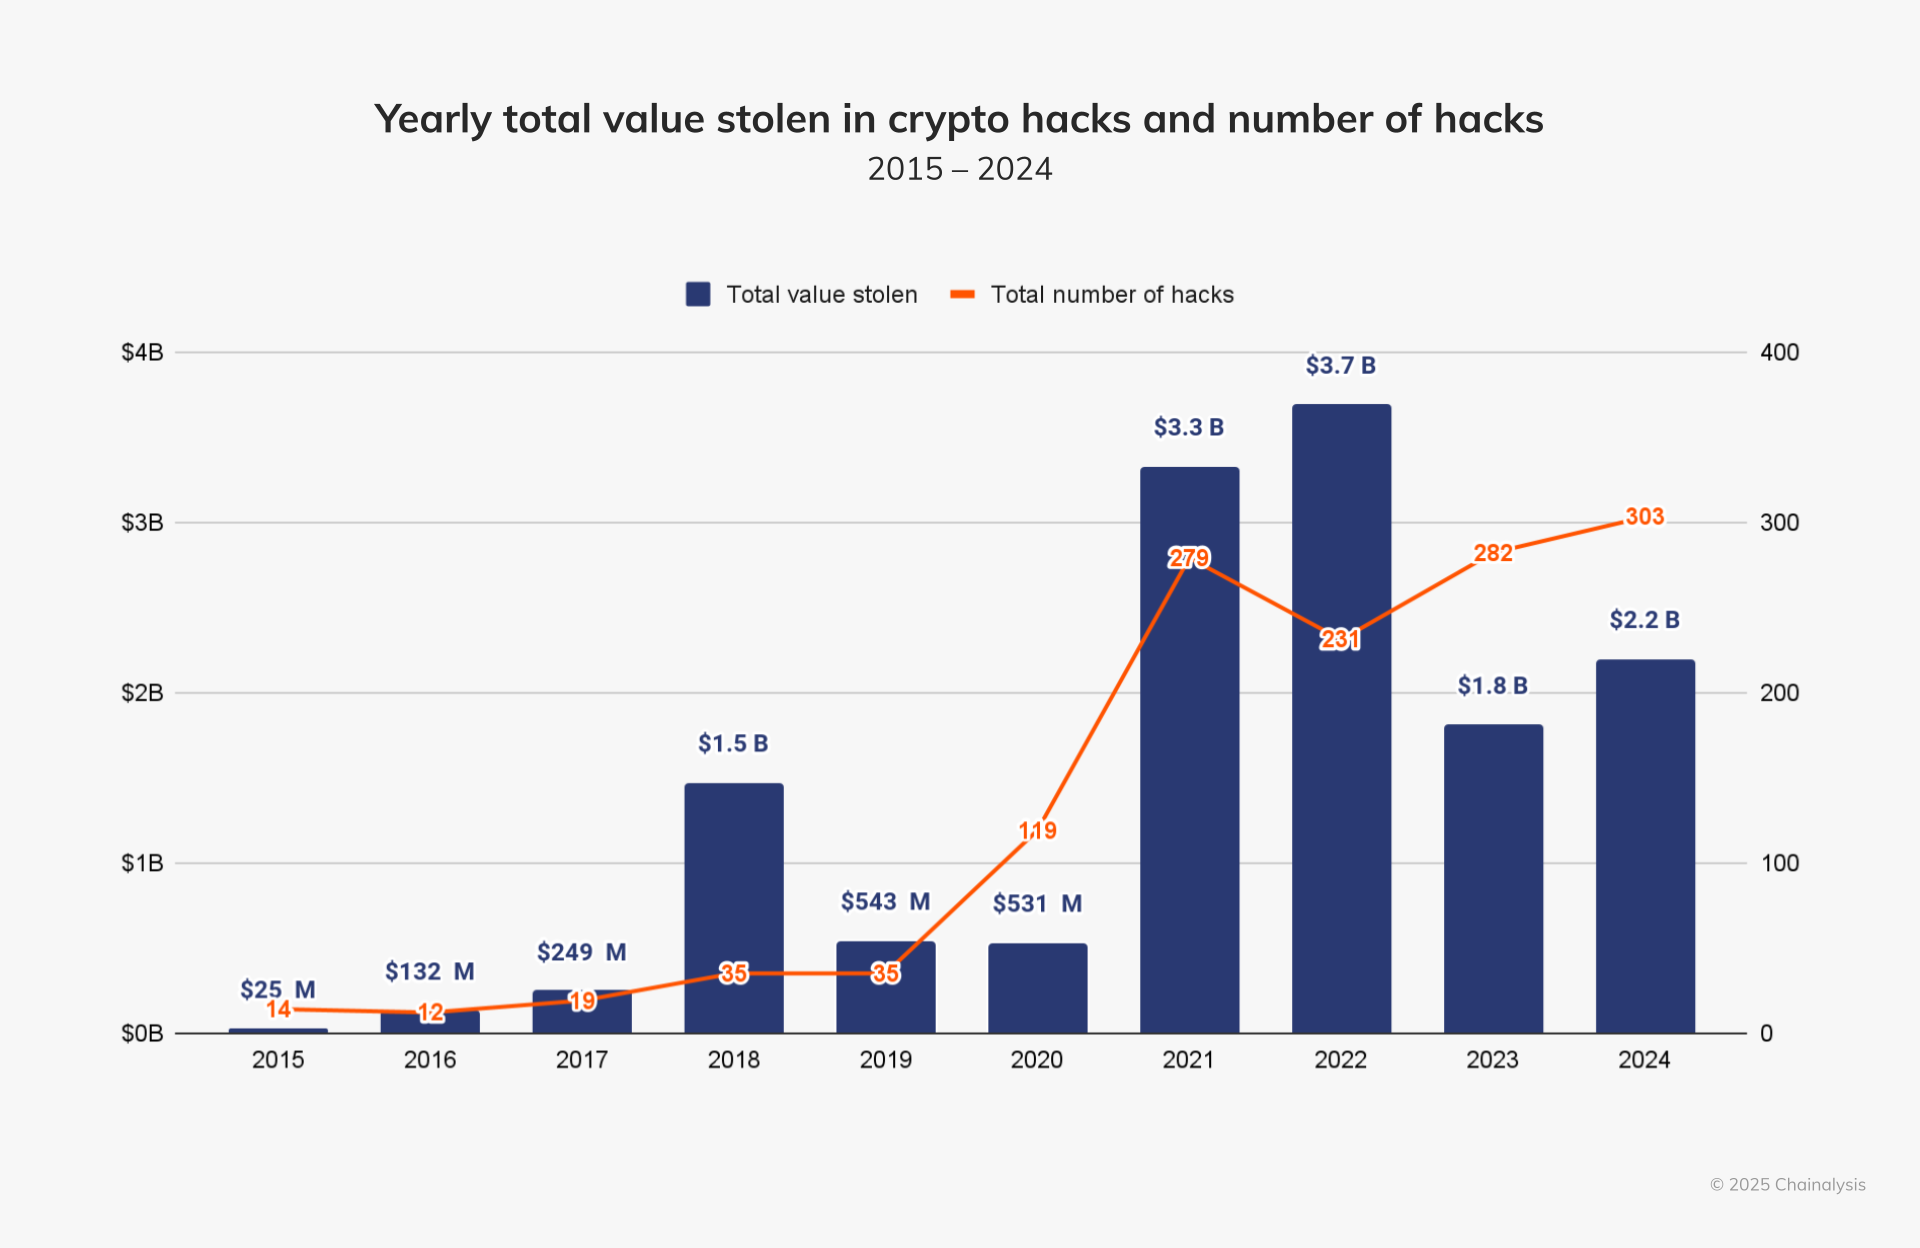
暗号資産 ハッキング この脅威は依然として根強く残っており、過去10年間のうち4年(2018年、2021年、2022年、2023年)において、暗号資産 から10億ドル相当が盗まれた。2024年はこの憂慮すべき記録に達した5年目となり、暗号資産 普及 や価格の上昇に伴い、盗まれる金額も増加している実態を浮き彫りにしている。
2024年には、盗難に遭った資金の総額は前年比で約21.07%増加(前年比 )し、22億ドルに達したほか、個別のハッキング の被害件数は、2023年の282件から2024年には303件へと増加した。
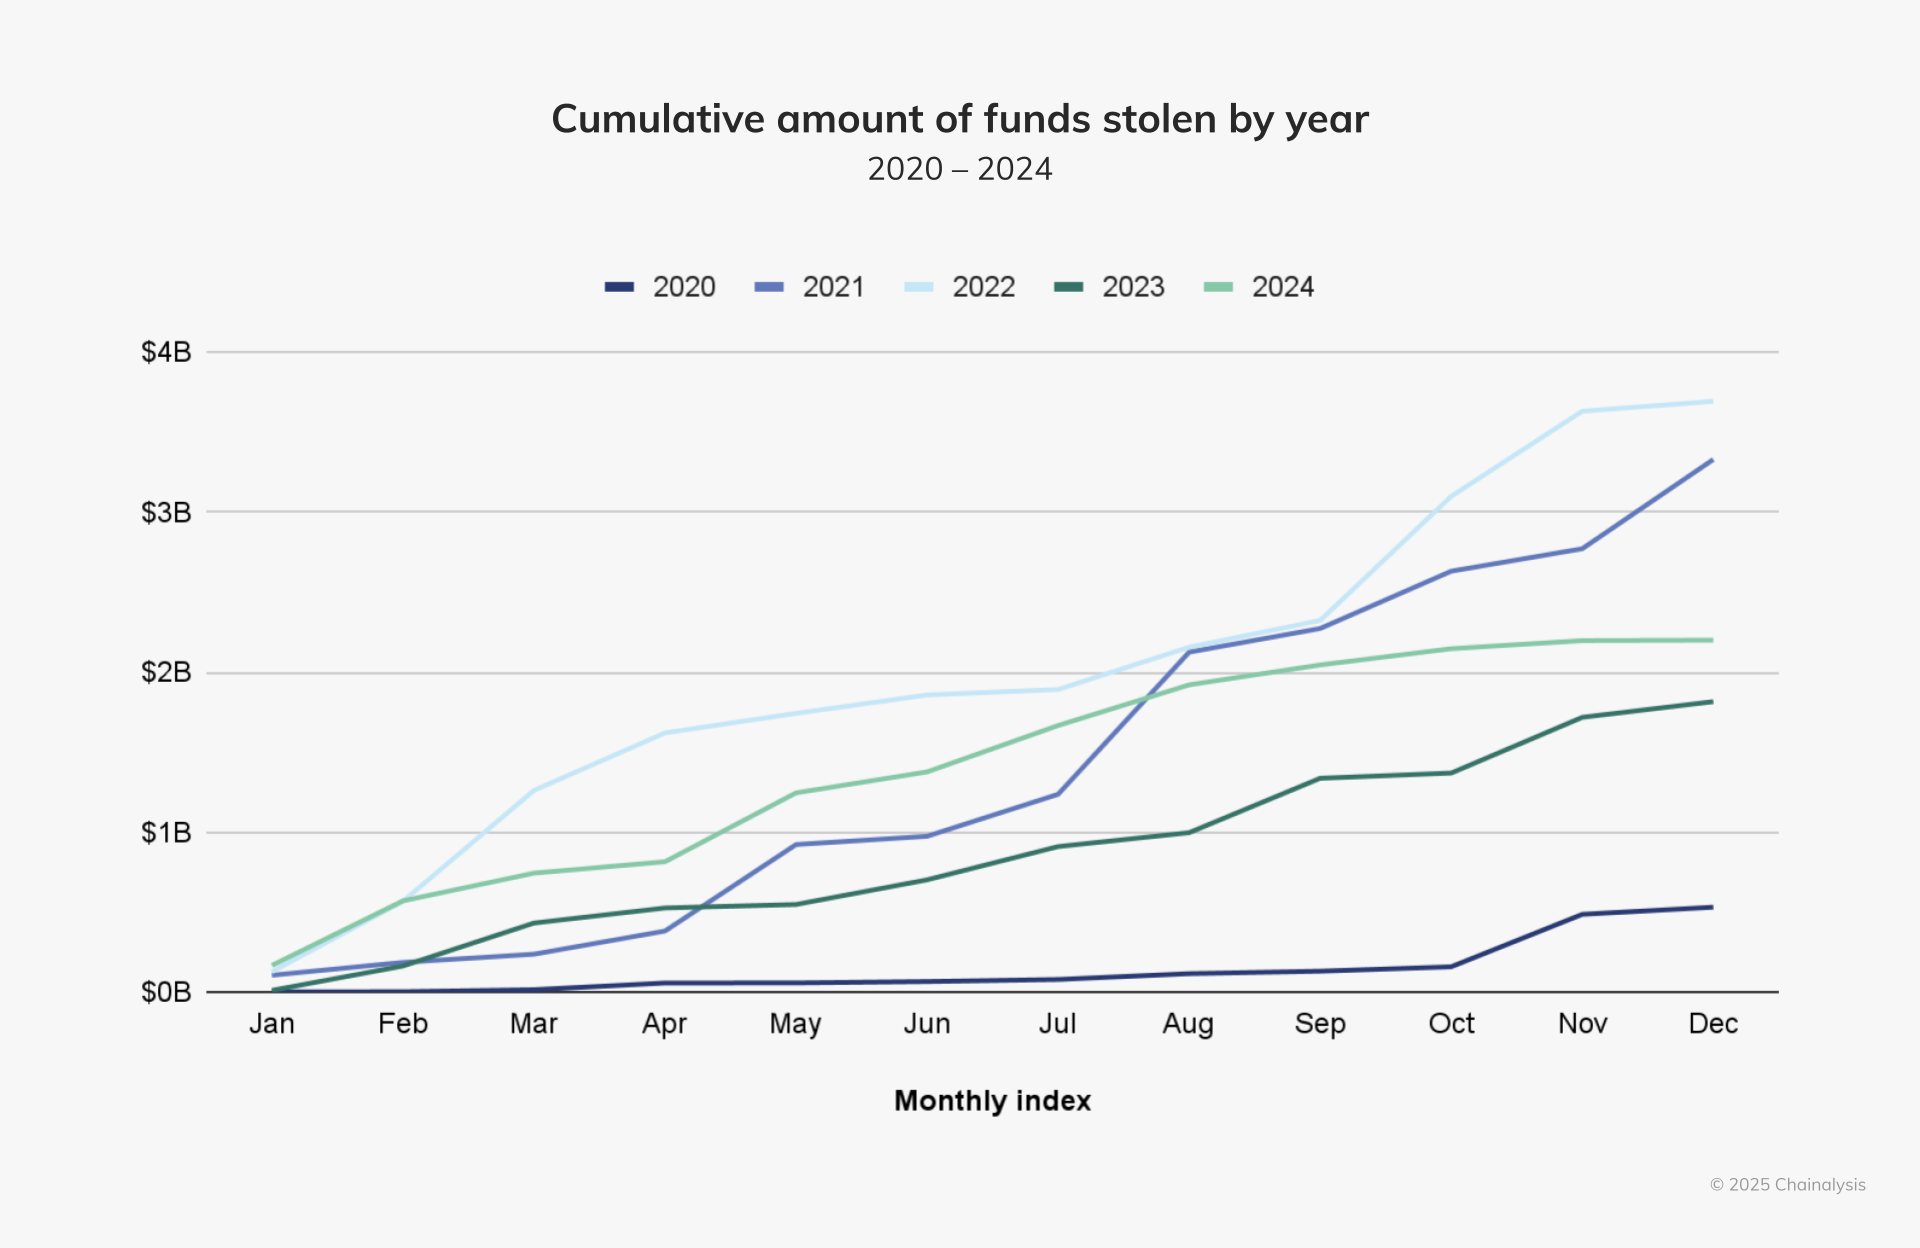
興味深いことに、暗号資産 ハッキング の被害の深刻度は、年の半ば頃に変化を見せました。中間期の犯罪動向レポートでは、2024年1月から7月までの累計被害額がすでに15億8000万ドルに達しており、これは2023年の同期間の被害額よりも約84.4%高い水準であると指摘しました。 下のグラフが示すように、7月末時点では、このエコシステムは2021年や2022年のような30億ドル超の年と肩を並べるペースで推移していました。しかし、2024年の上昇傾向は7月以降、大幅に鈍化し、その後は比較的安定した状態が続いています。後ほど、この現象の潜在的な理由について、地政学的 を参照しながら考察していきます。おつり
被害を受けたプラットフォームの種類別に見ると、2024年も興味深い傾向が見られました。2021年から2023年までのほとんどの四半期において、分散型金融 (DeFi) (分散型金融 (DeFi) )プラットフォームが、暗号資産 によるハッキングの主な標的となっていました。分散型金融 (DeFi) プラットフォームは、開発者がセキュリティ対策の実施よりも急速な成長や製品の市場投入を優先する傾向があるため、脆弱性が高く、ハッカーにとって格好の標的となっていた可能性があります。
2024年第1四半期においても、分散型金融 (DeFi) が盗難資産の最大の割合を占めたものの、 中央集権型サービス 第2四半期および第3四半期には、中央集権型取引所が最も標的とされた。特に注目すべき中央集権型サービスのハッキング事例としては、 DMMビットコイン (2024年5月、3億500万ドル)やWazirX(2024年7月、2億3490万ドル)などが挙げられる。
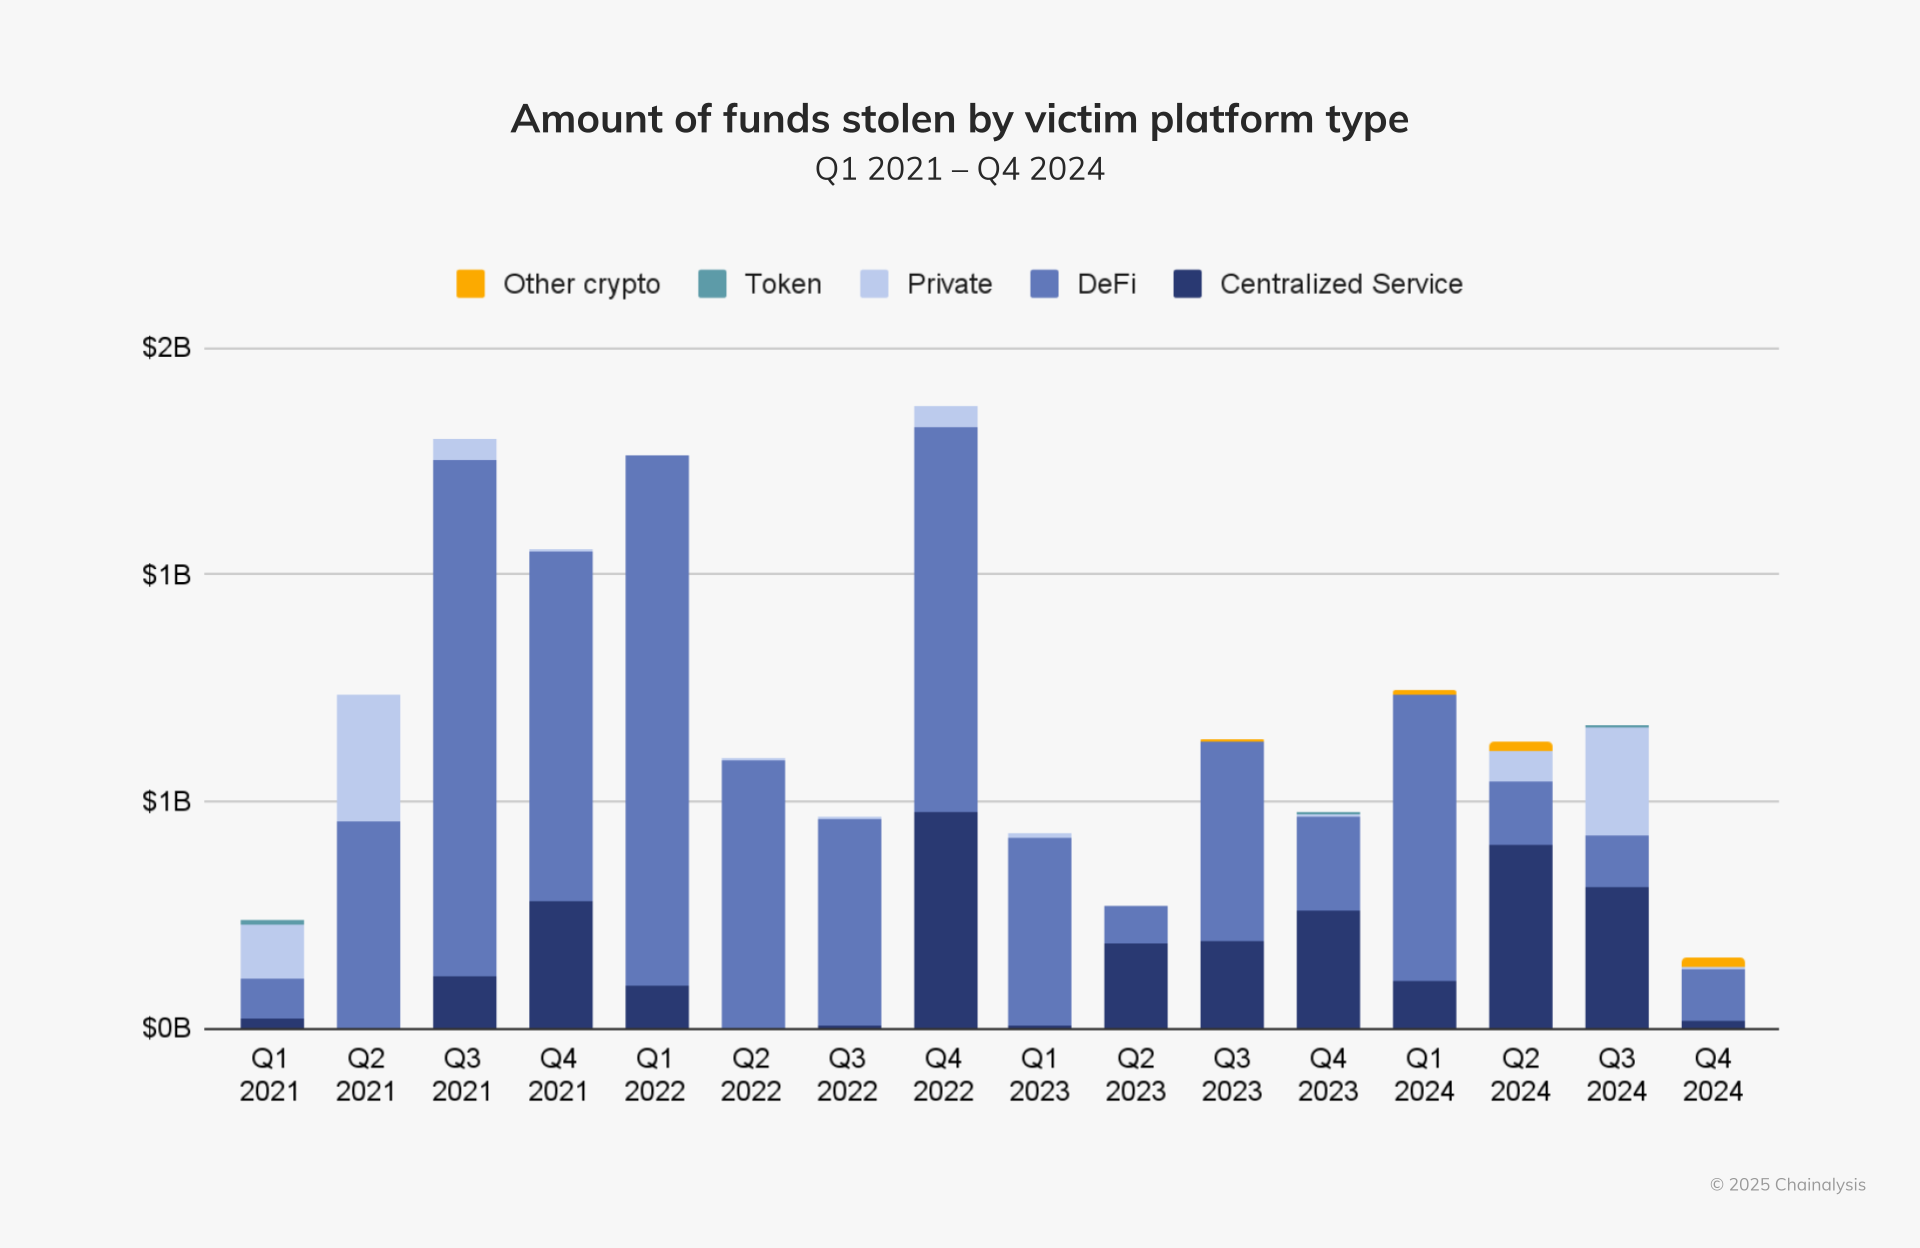
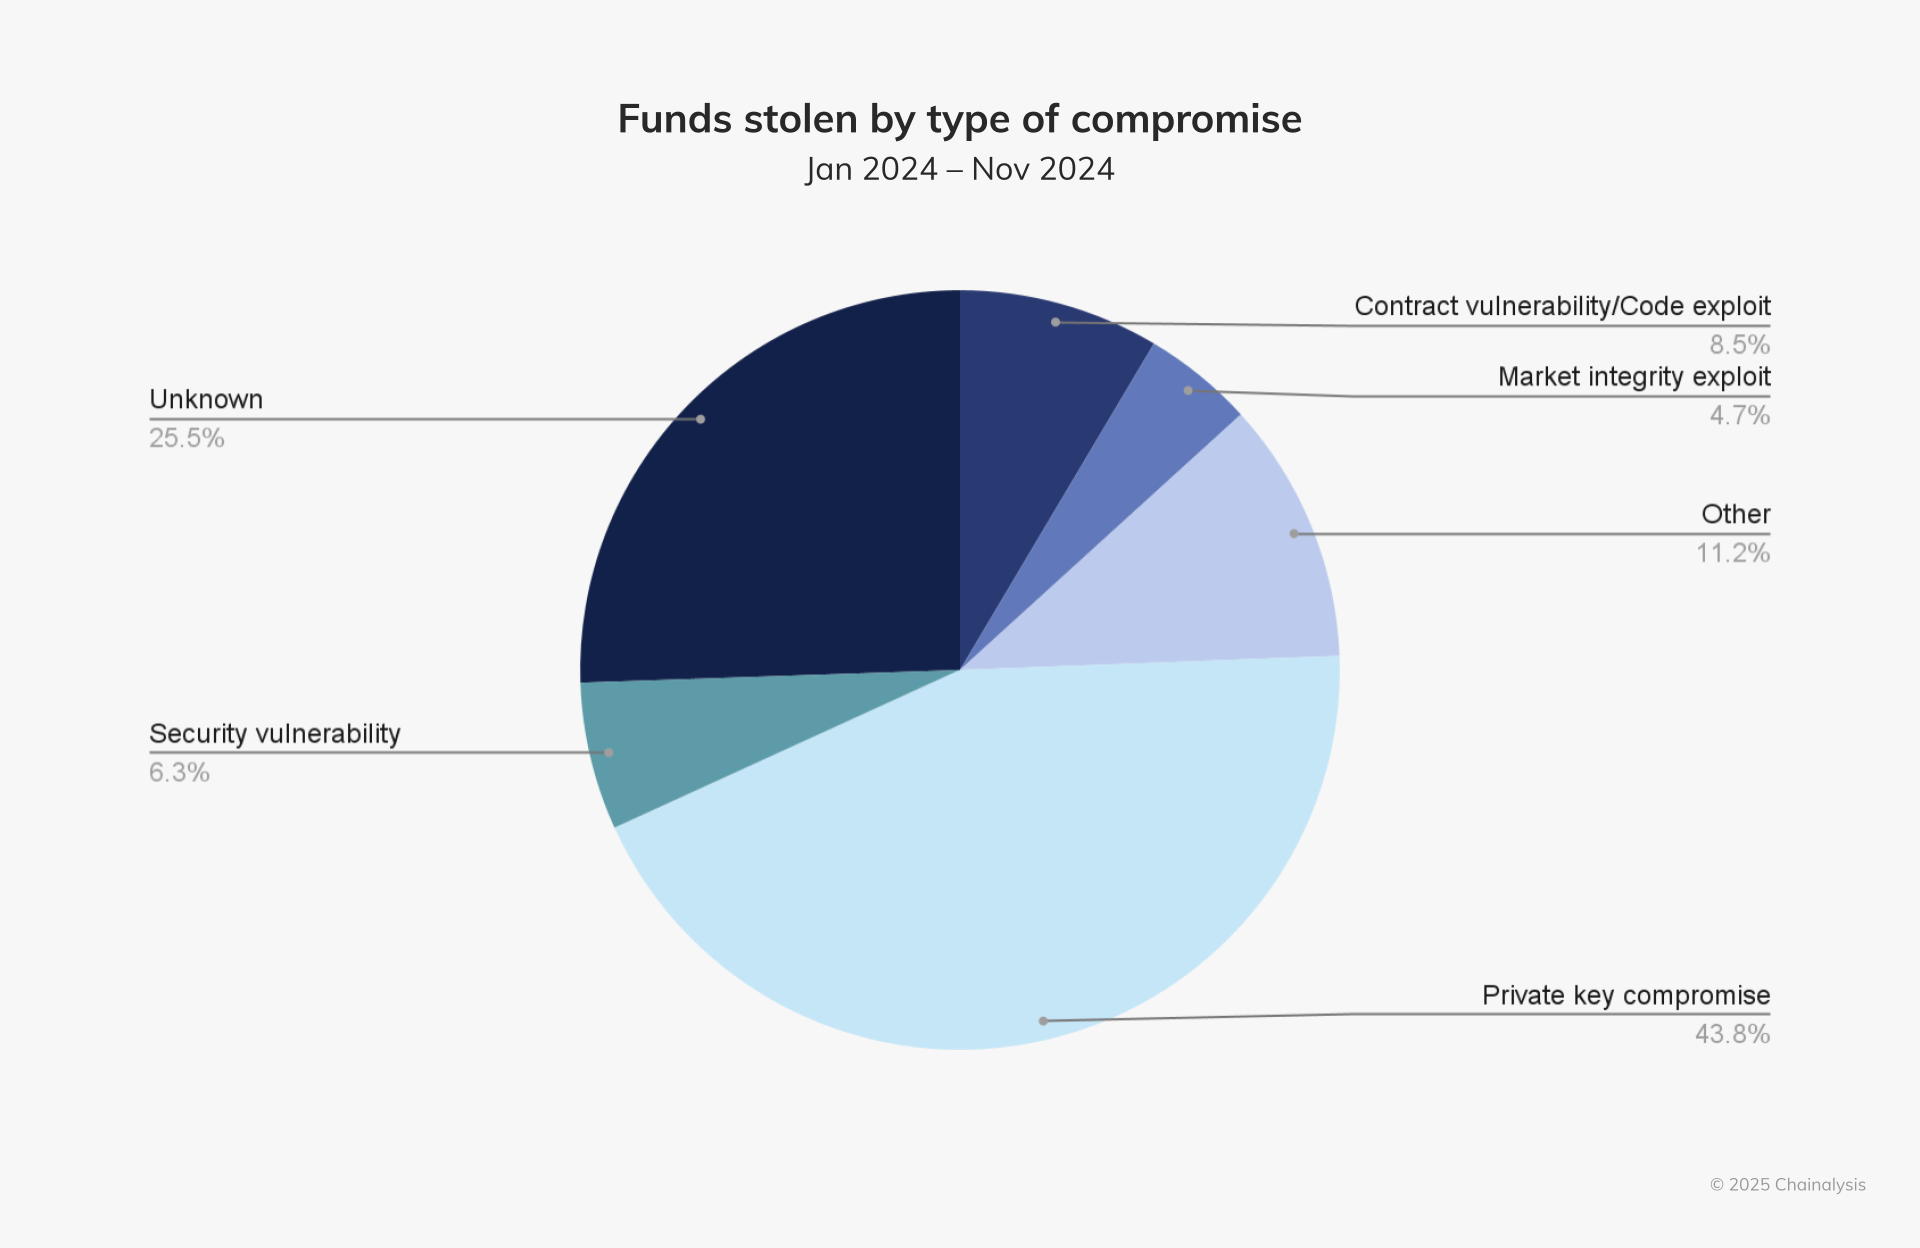
分散型金融 (DeFi) から中央集権型サービス への注目の移行は、プライベート鍵 など、ハッキングで頻繁に悪用されるメカニズムのセキュリティ確保がますます重要になっていることを浮き彫りにしています。秘密鍵 ハッキング は、2024年に盗まれた暗号資産 のうち43.8%を占め、最大の割合となりました。中央集権型サービス においては、ユーザーの資産へのアクセスを管理するプライベート鍵 のセキュリティ確保が極めて重要です。中央集権型取引所は多額のユーザー資金を管理しているため、秘密鍵 ハッキング が発生した場合の影響は壊滅的となり得ます。その一例として、3億500万ドルDMMビットコイン ハッキング の事例が挙げられます。これは現在までに発生した最大規模の暗号資産 攻撃の一つであり、秘密鍵 の管理不備や適切なセキュリティ対策の欠如が原因で発生した可能性があります。
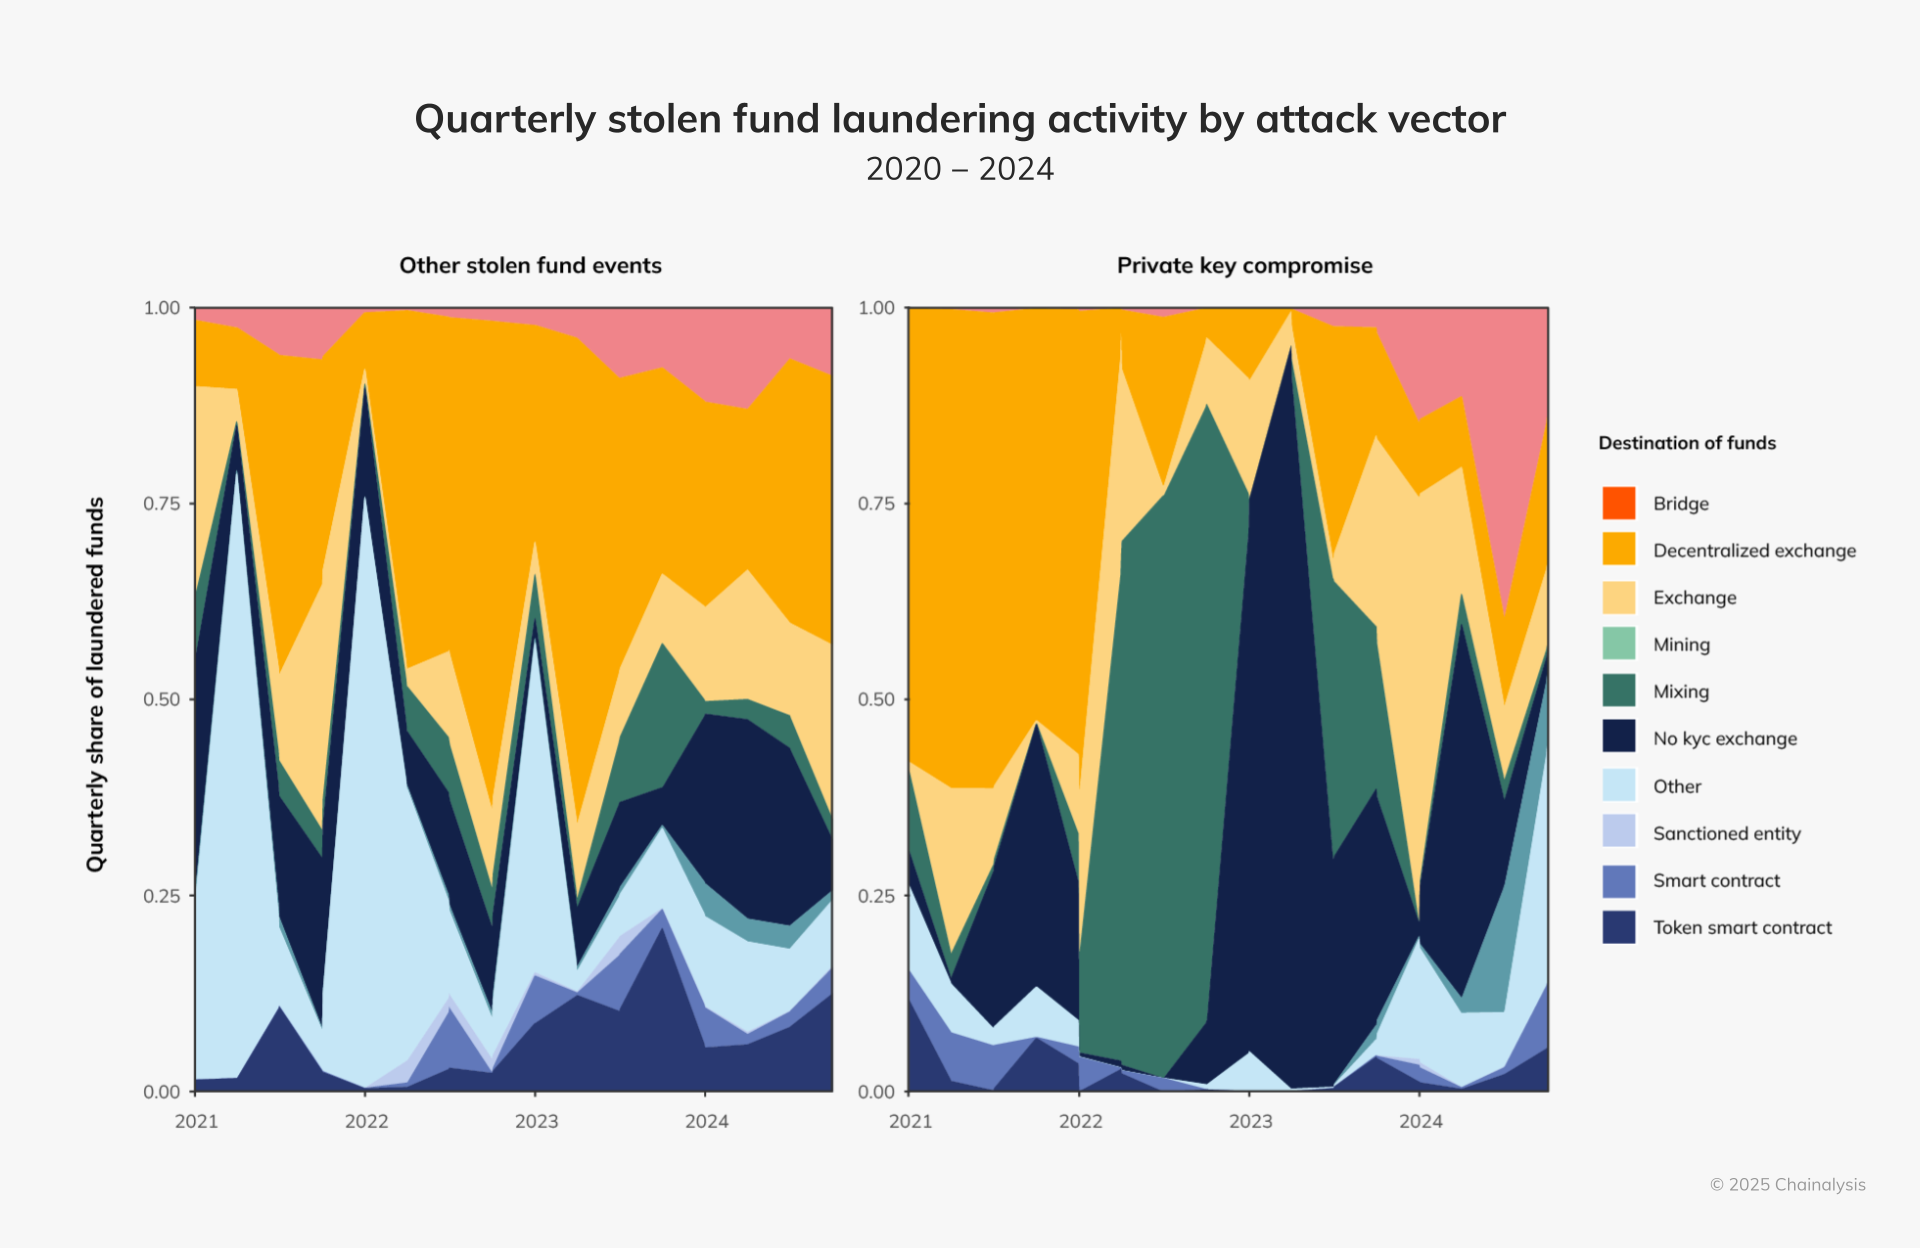
鍵 を不正に取得した後、悪意のある攻撃者は、取引の痕跡を隠蔽し、追跡を困難にするために、分散型取引所(DEX)、マイニング サービス、あるいはミキシングサービスを通じて盗難資金 を洗浄することがよくあります。 2024年、秘密鍵 のハッカーによる資金洗浄活動は、他の攻撃ベクトルを利用するハッカーのそれとは著しく異なることがわかります。例えば、鍵 の秘密鍵を盗んだ後、これらのハッカーはしばしばブリッジやミキシングサービスを利用していました。一方、他の攻撃ベクトルでは、資金洗浄にDEXがより多く利用されていました。
2024年の暗号資産 ハッキング の動向、北朝鮮の活動、そして Hexagate機械学習モデルを活用したハッキング の不審な動作の事前検知について、さらに詳しくご覧ください。この機能は、 Chainalysis が最近導入したものです。
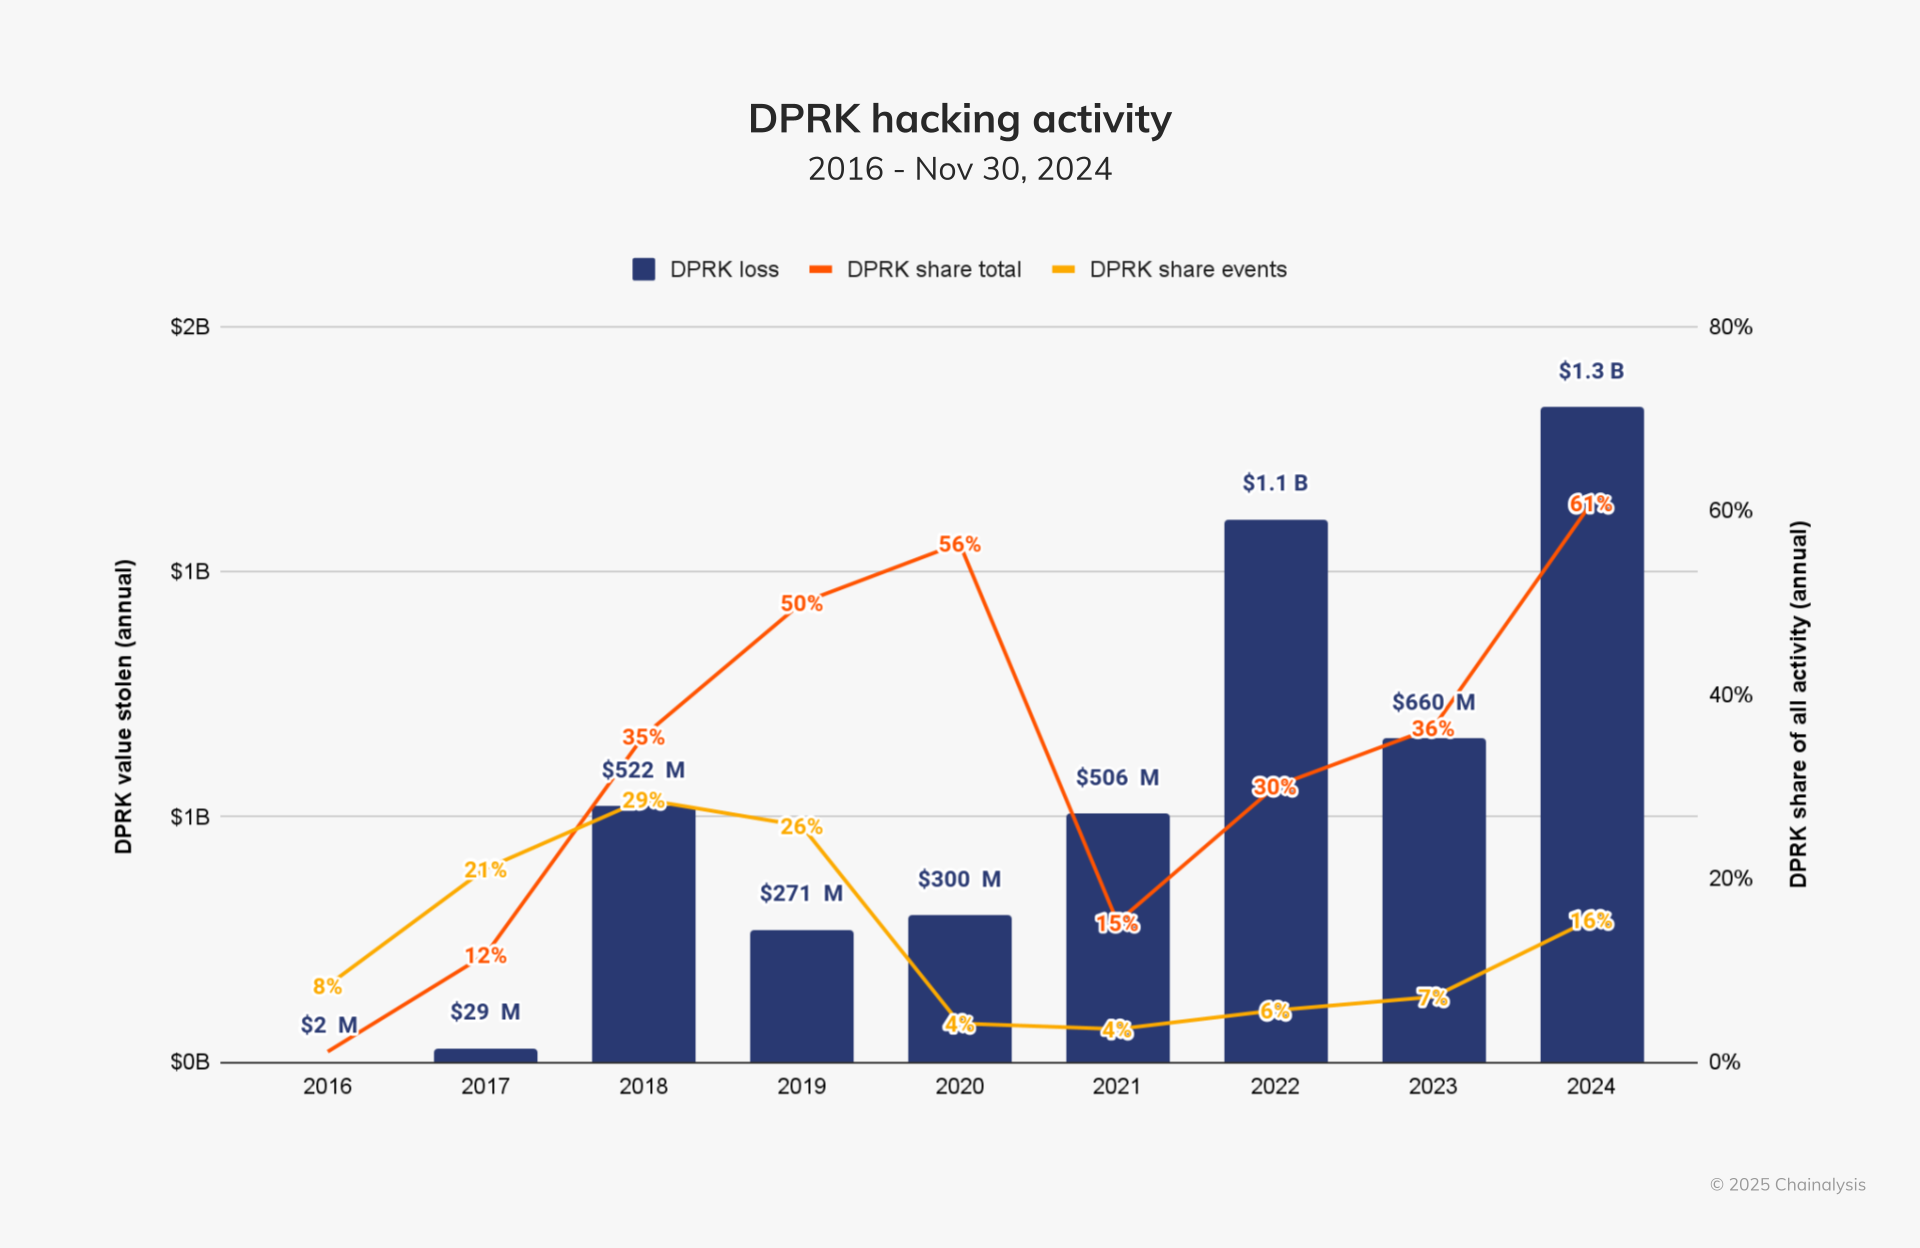
2024年、北朝鮮のハッカーによる暗号資産 プラットフォームからの盗難額は、過去最高を記録した。
北朝鮮と関連するハッカーたちは、その洗練された執拗な手口で悪名高く、国家が支援する活動の資金調達や国際制裁の回避を目的として、高度なマルウェア、ソーシャルエンジニアリング、仮想通貨の窃取などを頻繁に利用している。米国および国際機関の当局者は、北朝鮮が窃取した暗号資産 を、大量破壊兵器や弾道ミサイル開発プログラムの資金源として利用しており、これが国際的な安全保障を脅かしていると分析している。 2023年、北朝鮮系のハッカーは20件の事件で約6億6,050万ドルを盗み出した。2024年には、この数字は47件の事件で13億4,000万ドルに増加し、盗まれた金額は102.88%増となった。これらの数値は、その年の盗難総額の61%、事件総数の20%を占めている。
なお、昨年の報告書では、北朝鮮 が20件のハッキングを通じて10億ドルを盗んだと公表していました。さらなる調査の結果、以前北朝鮮 によるものと見なしていた特定の大規模なハッキング事件は、もはや同グループとは無関係である可能性が高いと判断したため、被害額は6億6,050万ドルに下方修正されました。 ただし、北朝鮮 に起因すると特定されたその他の小規模なハッキング事件が確認されたため、事件の件数自体は変わりません。私たちは、新たなオンチェーン およびオフチェーン の証拠が得られ次第、北朝鮮 に関連するハッキング の事象に関する評価を継続的に見直していく方針です。
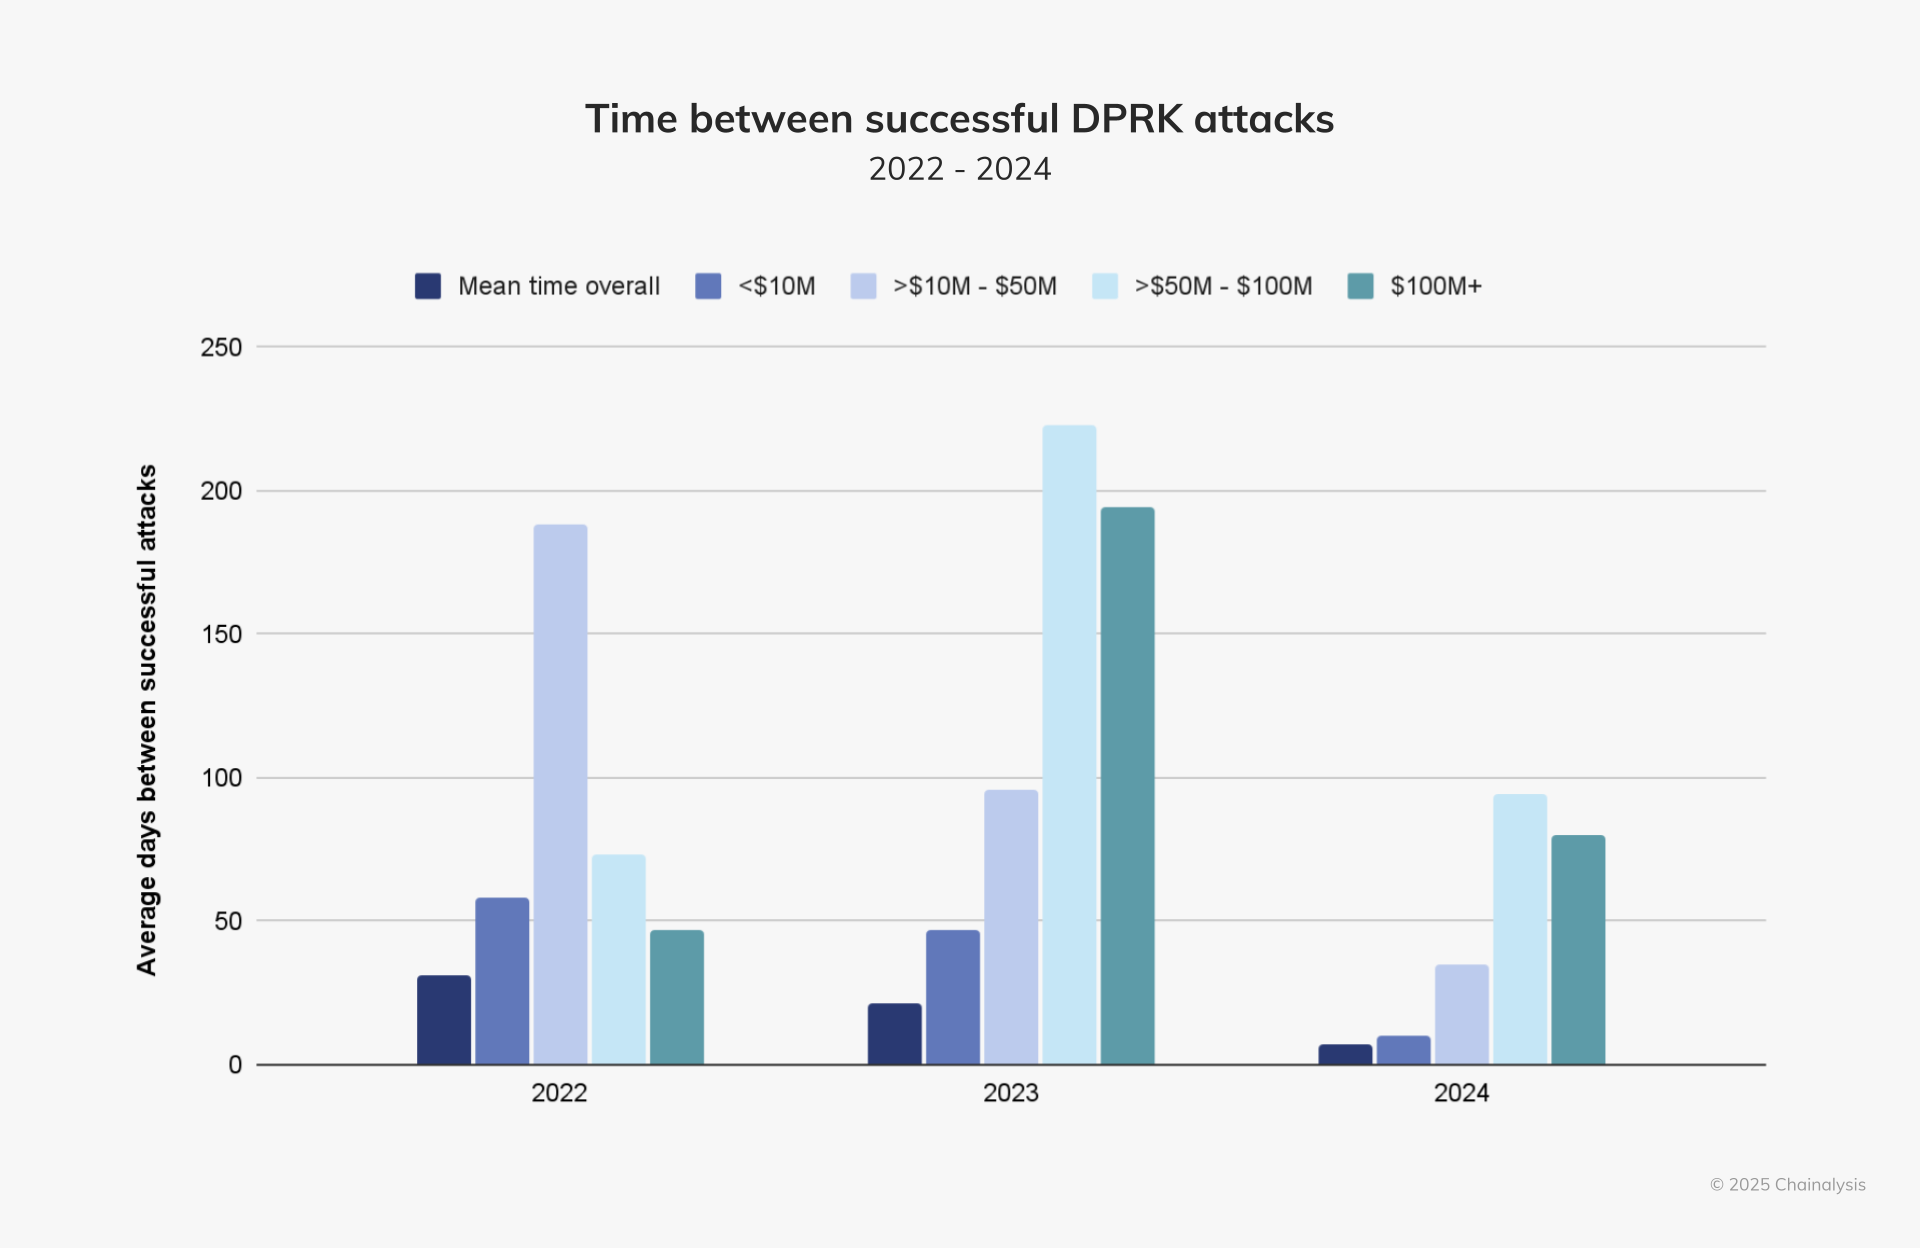
残念ながら、北朝鮮による暗号資産 攻撃が頻発しているようです。以下のグラフでは、エクスプロイトの規模別に北朝鮮 攻撃が成功するまでの平均時間を分析したところ、前年比 すべての規模の攻撃において減少傾向が見られました。 特に、5,000万ドルから1億ドルの規模の攻撃、および1億ドルを超える攻撃は、2023年に比べて2024年にははるかに頻繁に発生しており、北朝鮮 が大規模なエクスプロイトにおいて、その手口を高度化し、実行速度も向上させていることを示唆しています。これは、過去2年間、同グループのエクスプロイトによる利益が5,000万ドル未満にとどまることが多かった状況とは、著しい対照をなしています。
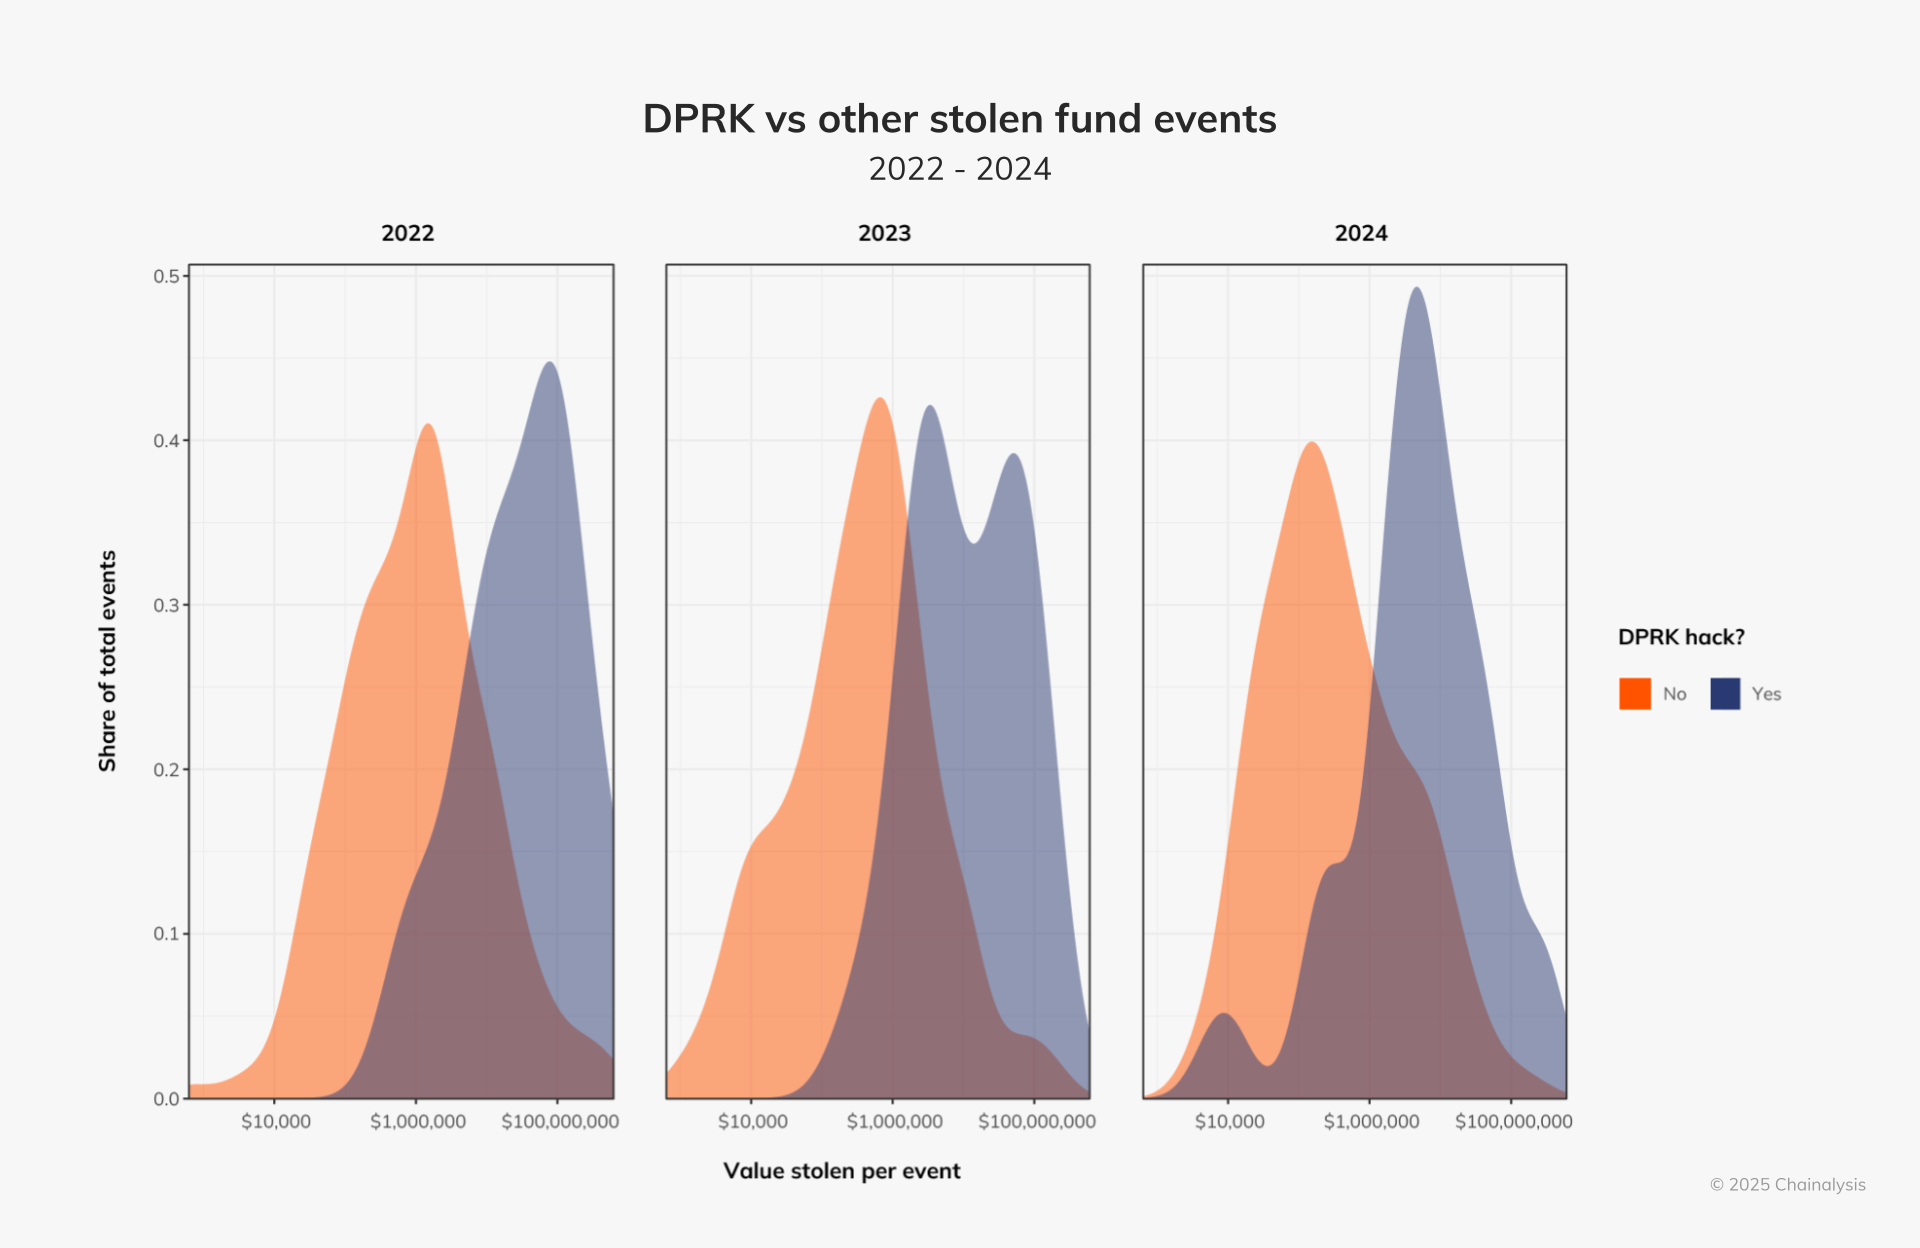
北朝鮮の活動を、当社が測定した他のすべてのハッキング事例と比較して検討すると、過去3年間にわたり、北朝鮮 が大型のエクスプロイトの大部分を一貫して引き起こしてきたことが明らかです。興味深いことに、北朝鮮によるエクスプロイトのハイエンド分野での支配力は2024年も続きましたが、一方で、北朝鮮 によるハッキングが、特に10,000ドル前後の被害額において、低額なケースで増加傾向にあります。
こうした事件の一部は、暗号資産 や Web3 企業に浸透し、そのネットワークや業務、そして信頼性を侵害している。これらの作業員は、アクセス権を得るために、偽の身元、第三者の採用仲介業者、リモートワークの機会の悪用など、洗練された戦術・手法・手順(TTPs)を頻繁に用いている。 最近の事案 の報道によると、米国司法省(DOJ)は、米国企業でリモートIT担当者として雇用され、機密情報を盗み出し、雇用主から金銭を脅し取ることで8,800万ドル以上を稼いだ 北朝鮮 国籍の14名を起訴した。
これらのリスクを低減 するため、企業は、徹底した雇用デューデリジェンス(身元調査や本人確認を含む)を優先するとともに、必要に応じて、重要な資産を保護するための堅牢な秘密鍵 管理を維持すべきである。
これらの傾向はすべて、北朝鮮 にとって非常に活発な1年になることを示唆していますが、その活動のほとんどは年初に集中しており、先ほどのグラフが示すように、ハッキング の活動は第3四半期と第4四半期にかけて全体的に停滞しました。
2024年6月下旬、ロシアのウラジーミル・プーチン大統領と北朝鮮の金正恩(キム・ジョンウン)委員長は、相互防衛協定に署名するため、平壌で首脳会談を行った。今年に入ってから、両国の同盟関係はさらに強まっており、その一環として、ロシアは国連安保理の制裁に基づき凍結されていた北朝鮮の資産数百万ドルを解放した。一方、北朝鮮はウクライナにデプロイされた 部隊を派遣し、ロシアに弾道ミサイルを供給したほか、モスクワから高度な宇宙・ミサイル・潜水艦技術の提供を求めたと報じられている。
2024年7月1日以前と以降で、北朝鮮 の悪用による1日あたりの平均被害額を比較すると、盗まれた金額が大幅に減少していることがわかります。 具体的には、下のグラフに示すように、サミット以降、「北朝鮮 」による盗難額は約53.73%減少した一方で、「北朝鮮 」以外のグループによる盗難額は約5%増加しました。したがって、ウクライナ紛争への軍事資源の振り向けに加え、近年ロシアとの協力を劇的に強化している「北朝鮮 」が、サイバー犯罪活動にも変化をもたらした可能性が考えられます。
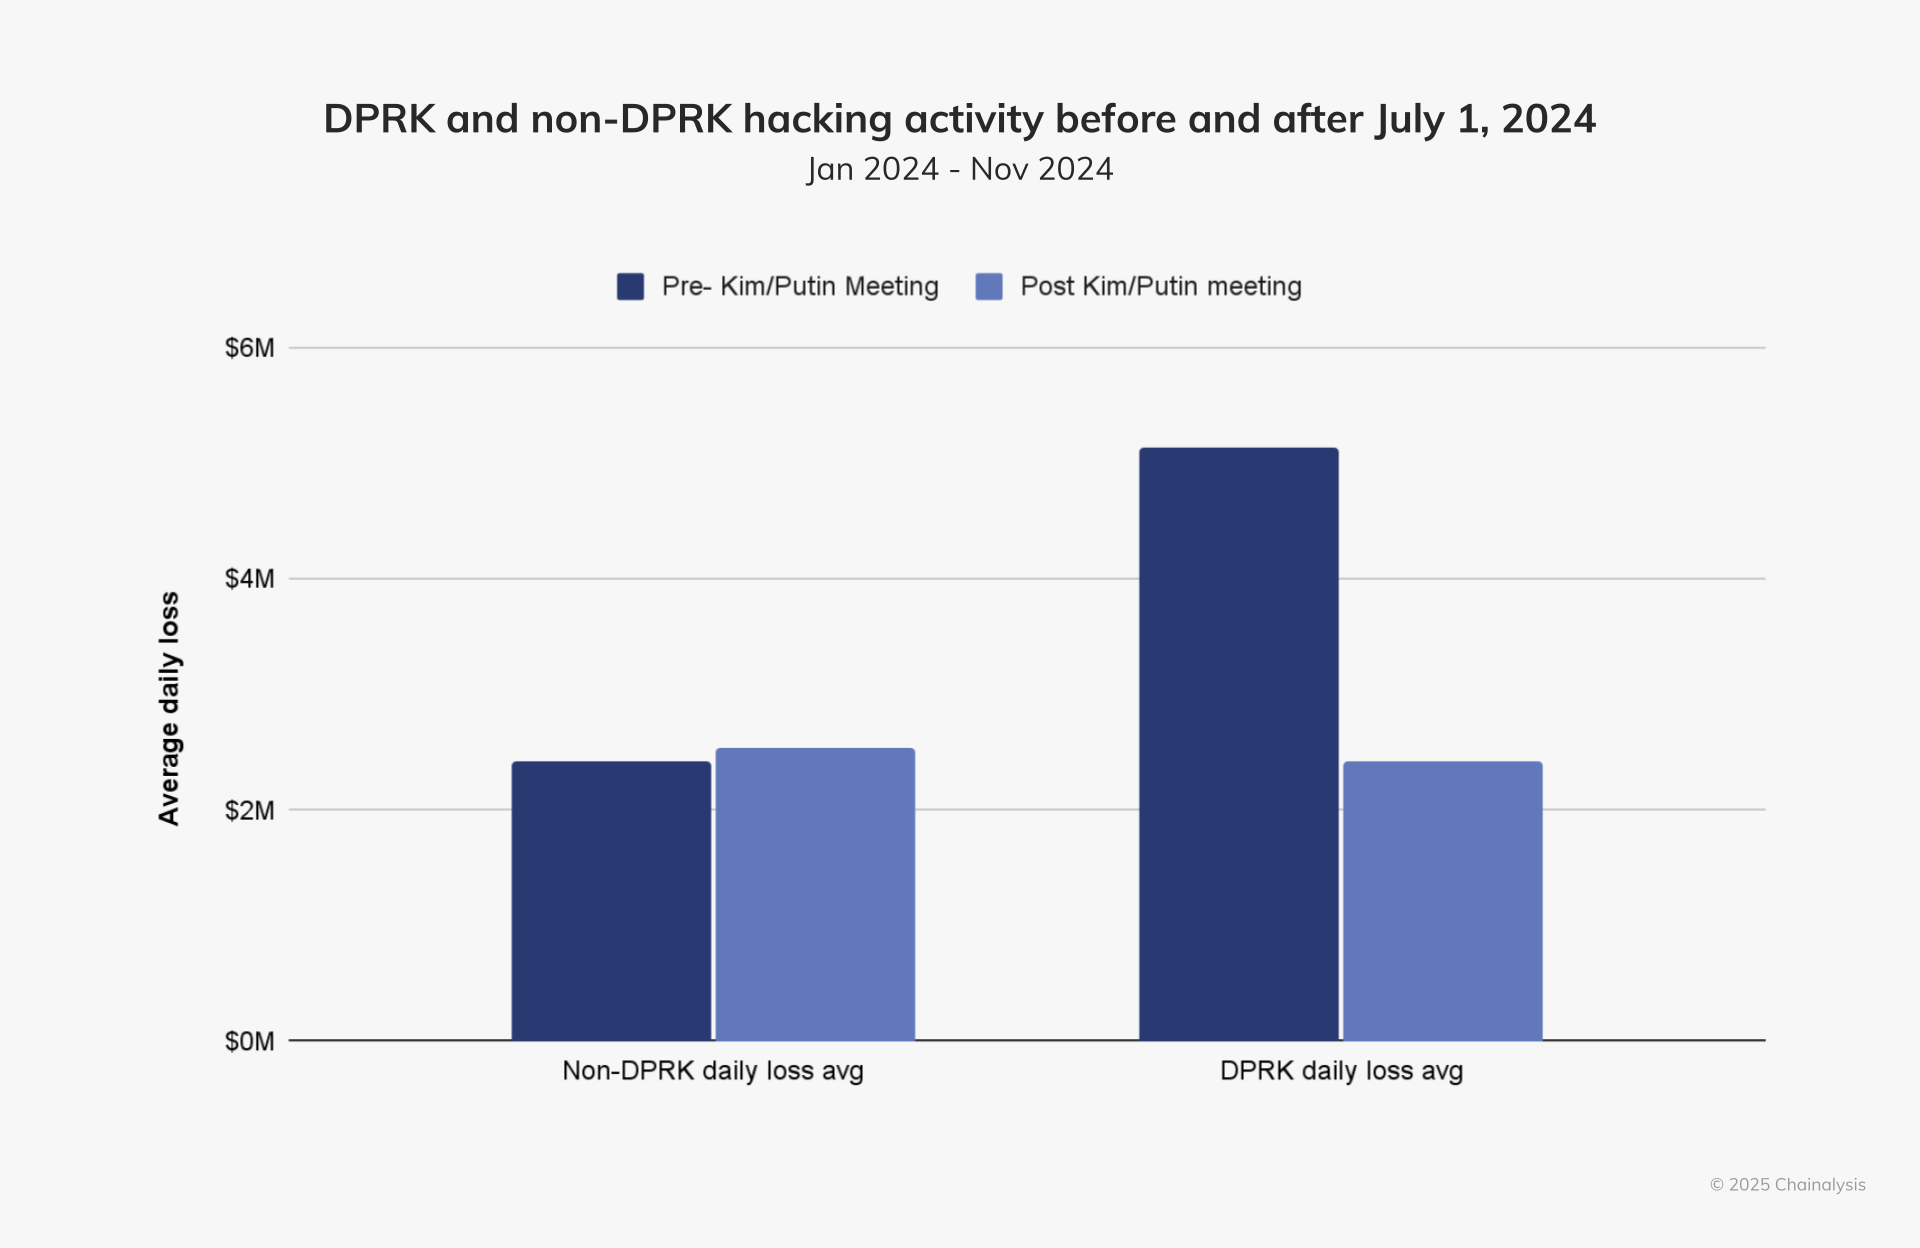
2024年7月1日以降、「北朝鮮 」による資金窃取件数が減少していることは明らかであり、そのタイミングも目立つが、とはいえ、この減少が必ずしもプーチン大統領の平壌訪問と関連しているわけではない点に留意することが重要である。さらに、12月に発生するいくつかの出来事によって、年末までにこの傾向が変わる可能性もあり、また、攻撃者は休暇期間中に攻撃を仕掛けることがよくある。
事案 調査:北朝鮮による「DMMビットコイン 」の脆弱性悪用
2024年に発生した北朝鮮関連のハッキング の顕著な事例の一つとして、日本の仮想通貨取引所が挙げられる。 DMMビットコインが、セキュリティ侵害(ハッキング )に見舞われ、当時3億500万ドル相当のビットコイン約4,502.9枚が流出した。攻撃者はDMMが使用するインフラの脆弱性を標的とし、不正な引き出しを引き起こした。これに対し、DMMはグループ企業の支援を得て同額の資金を調達し、顧客の預金を全額補償した。
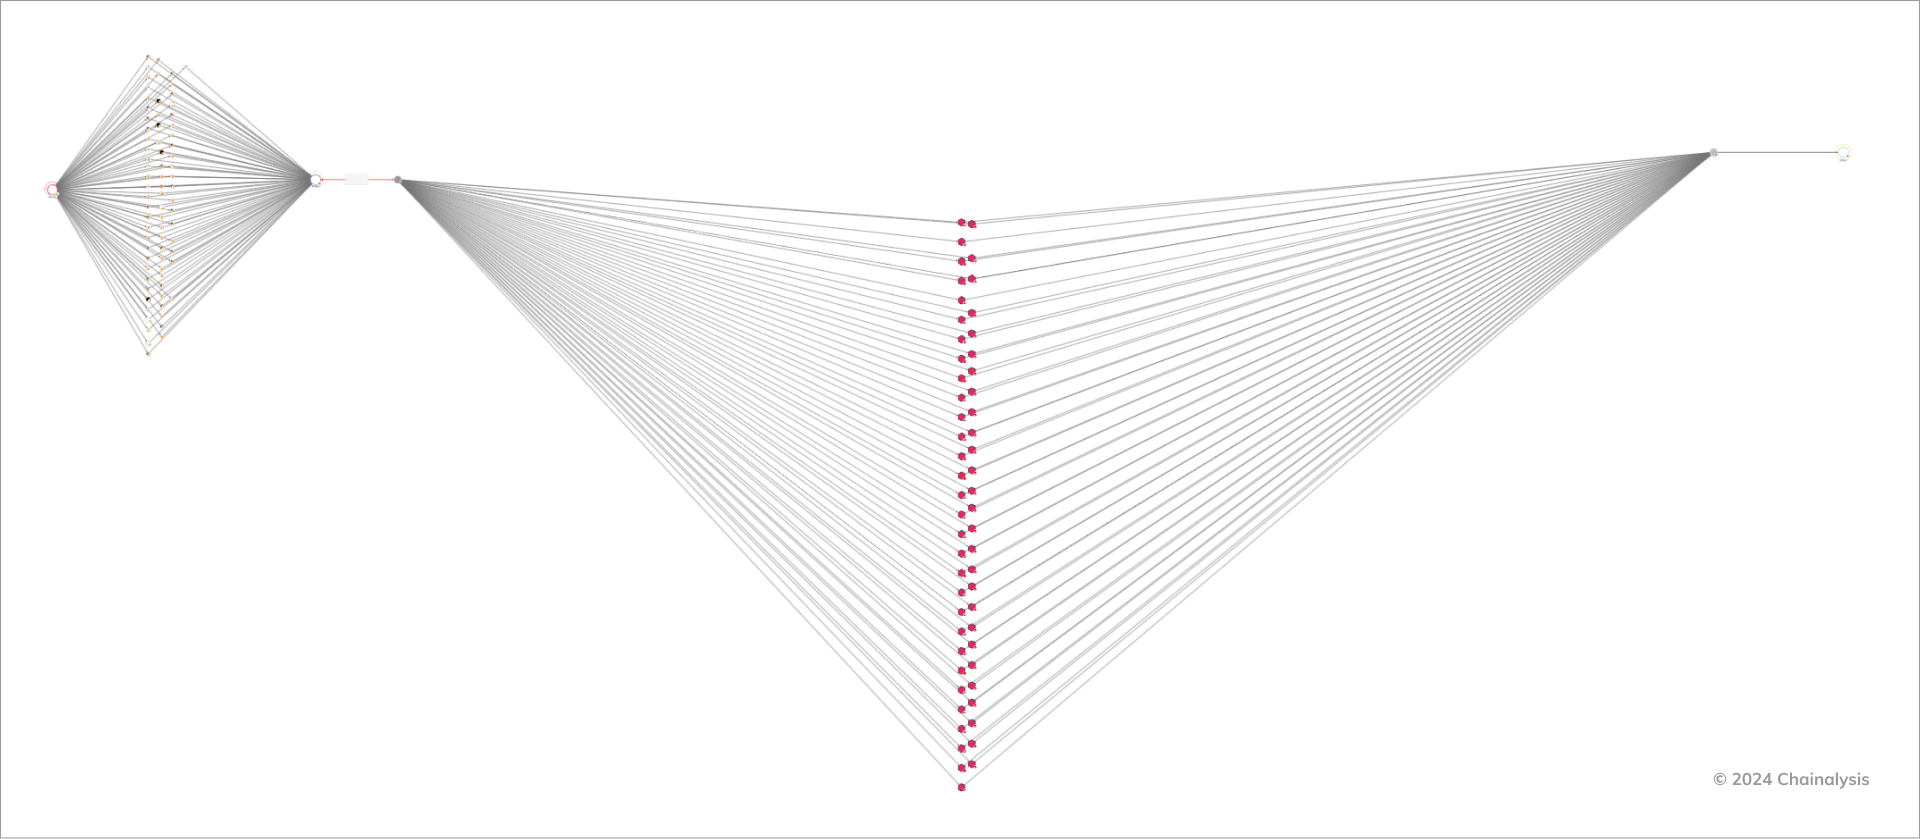
我々は、最初の攻撃後の資金の流れ(オンチェーン )を分析することができ、それを以下の2つの Chainalysis Reactor グラフに分けて示します。第1段階では、攻撃者が数百万ドル相当の暗号資産 をDMMビットコイン から、いくつかの中継アドレスアドレス へと移動させ、最終的にビットコインのCoinJoinミキシングサービスに到達したことが確認できます。
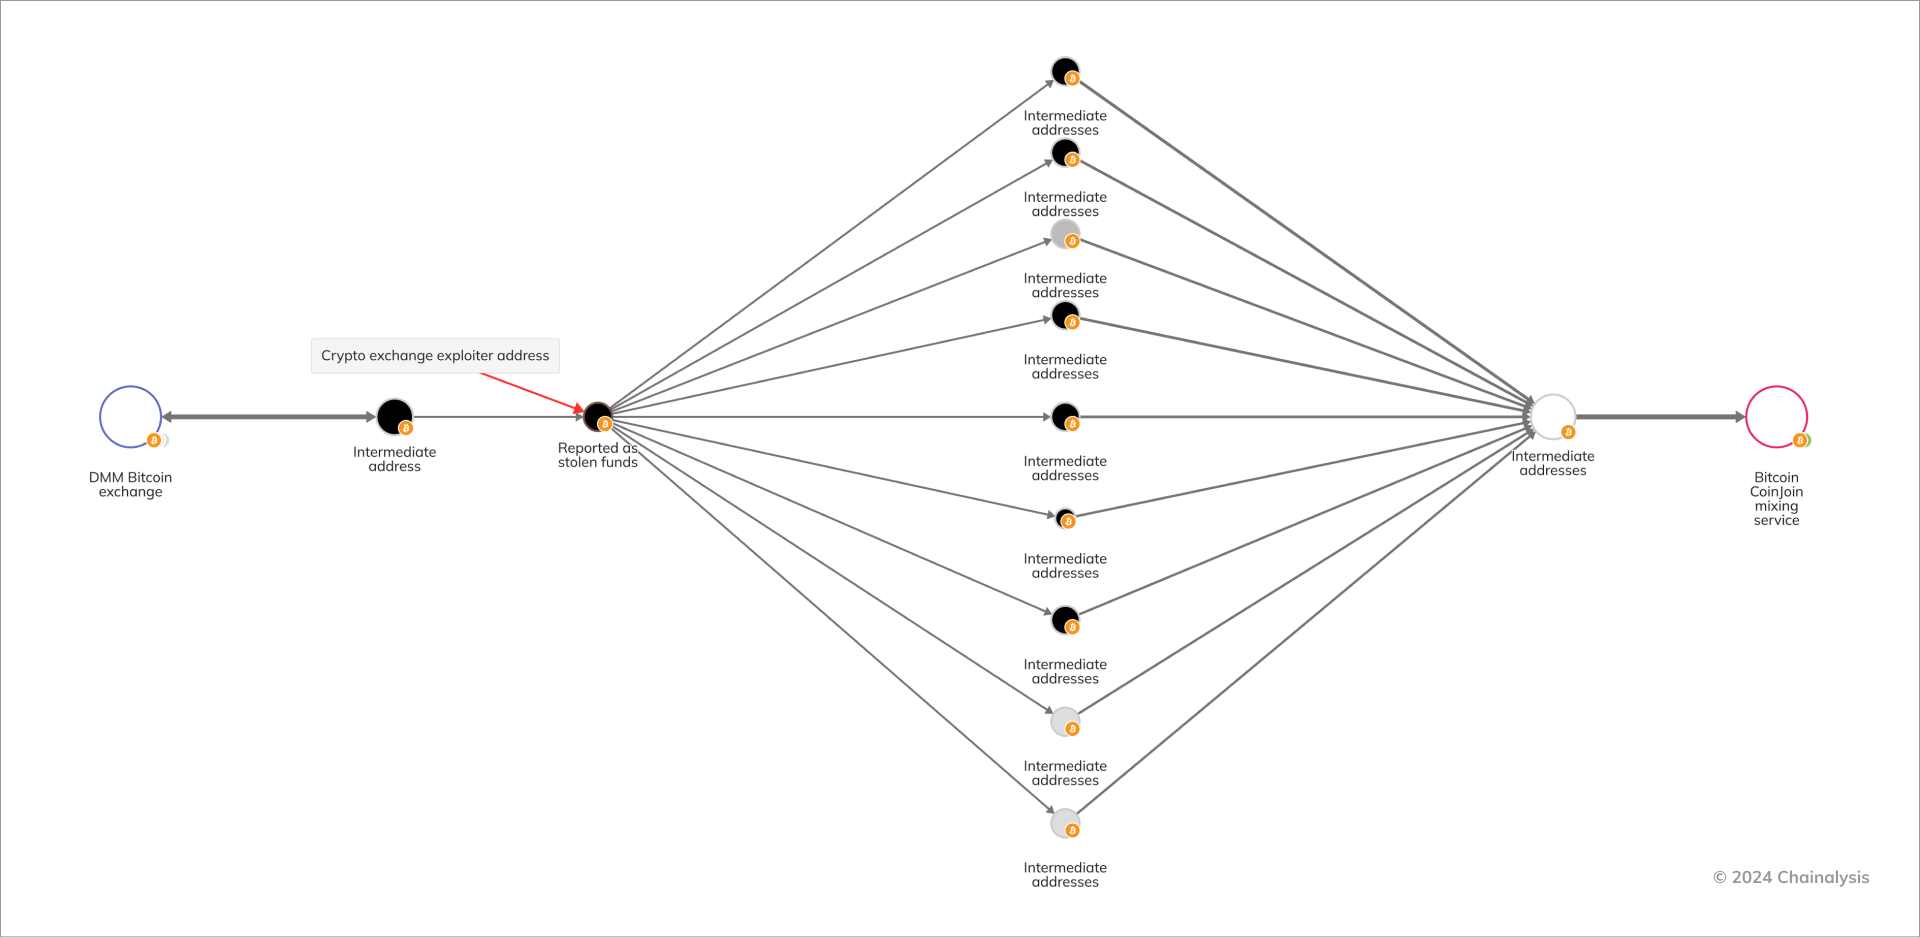
ビットコイン・コインジョイン・ミキシング・サービスを利用して盗難資金 の資金のミキシングに成功した後、攻撃者たちは資金の一部をいくつかのブリッジサービスを経由して移動させ、最終的に「Huione Guarantee」へと送金した。同サイトは、カンボジアの複合企業「Huione Group」と関連するオンラインマーケットプレイスであり、同グループは以前、サイバー犯罪の助長において重要な役割を果たしていることが明らかになっていた。
ハッキング の規模と、それに伴う運営上の課題により、DMMは2024年12月に同取引所の閉鎖を決定しました。DMMビットコイン は、資産および顧客口座を日本の金融コングロマリットであるSBIグループの子会社であるSBI VC Tradeに移管し、移行は2025年3月までに完了する予定です。 幸いなことに、次のセクションで詳しく見ていくように、新たに登場したツールや予測技術により、このような壊滅的なハッキングが発生する前に未然に防ぐ道が開かれつつあります。
予測モデルを活用してハッキングを未然に防ぐ
高度な予測技術は、潜在的なリスクや脅威をリアルタイムで検知することを可能にし、デジタルエコシステムを保護するための予防的なアプローチを提供することで、サイバーセキュリティの在り方を変革しています。Chainalysis は最近、 Hexagateを最近買収しました。同社は、サイバー攻撃、ハッキング、ガバナンスおよび財務上のリスクを含む脅威を検知・低減 するWeb3 セキュリティソリューションの主要プロバイダーです。 Hexagate同社の顧客は、潜在的な脅威に対するリアルタイムの通知と自動対応に基づいてオンチェーン の対策を講じることで、すでに10億ドル以上の顧客資金を保護することに成功しています。
Hexagate 独自の検知技術と機械学習モデルを活用し、ブロックチェーン ネットワーク全体における不審な取引や悪意のある活動を、リアルタイムで先回りして予測・検知します。スマートコントラクトや取引を継続的にスキャンすることで、 Hexagate当システムは、金銭的損失が生じる前に、不審なパターンや潜在的なリスク・脅威を特定します。以下では、分散型流動性 プロバイダーであるUwU Lendを例に挙げて見ていきましょう。
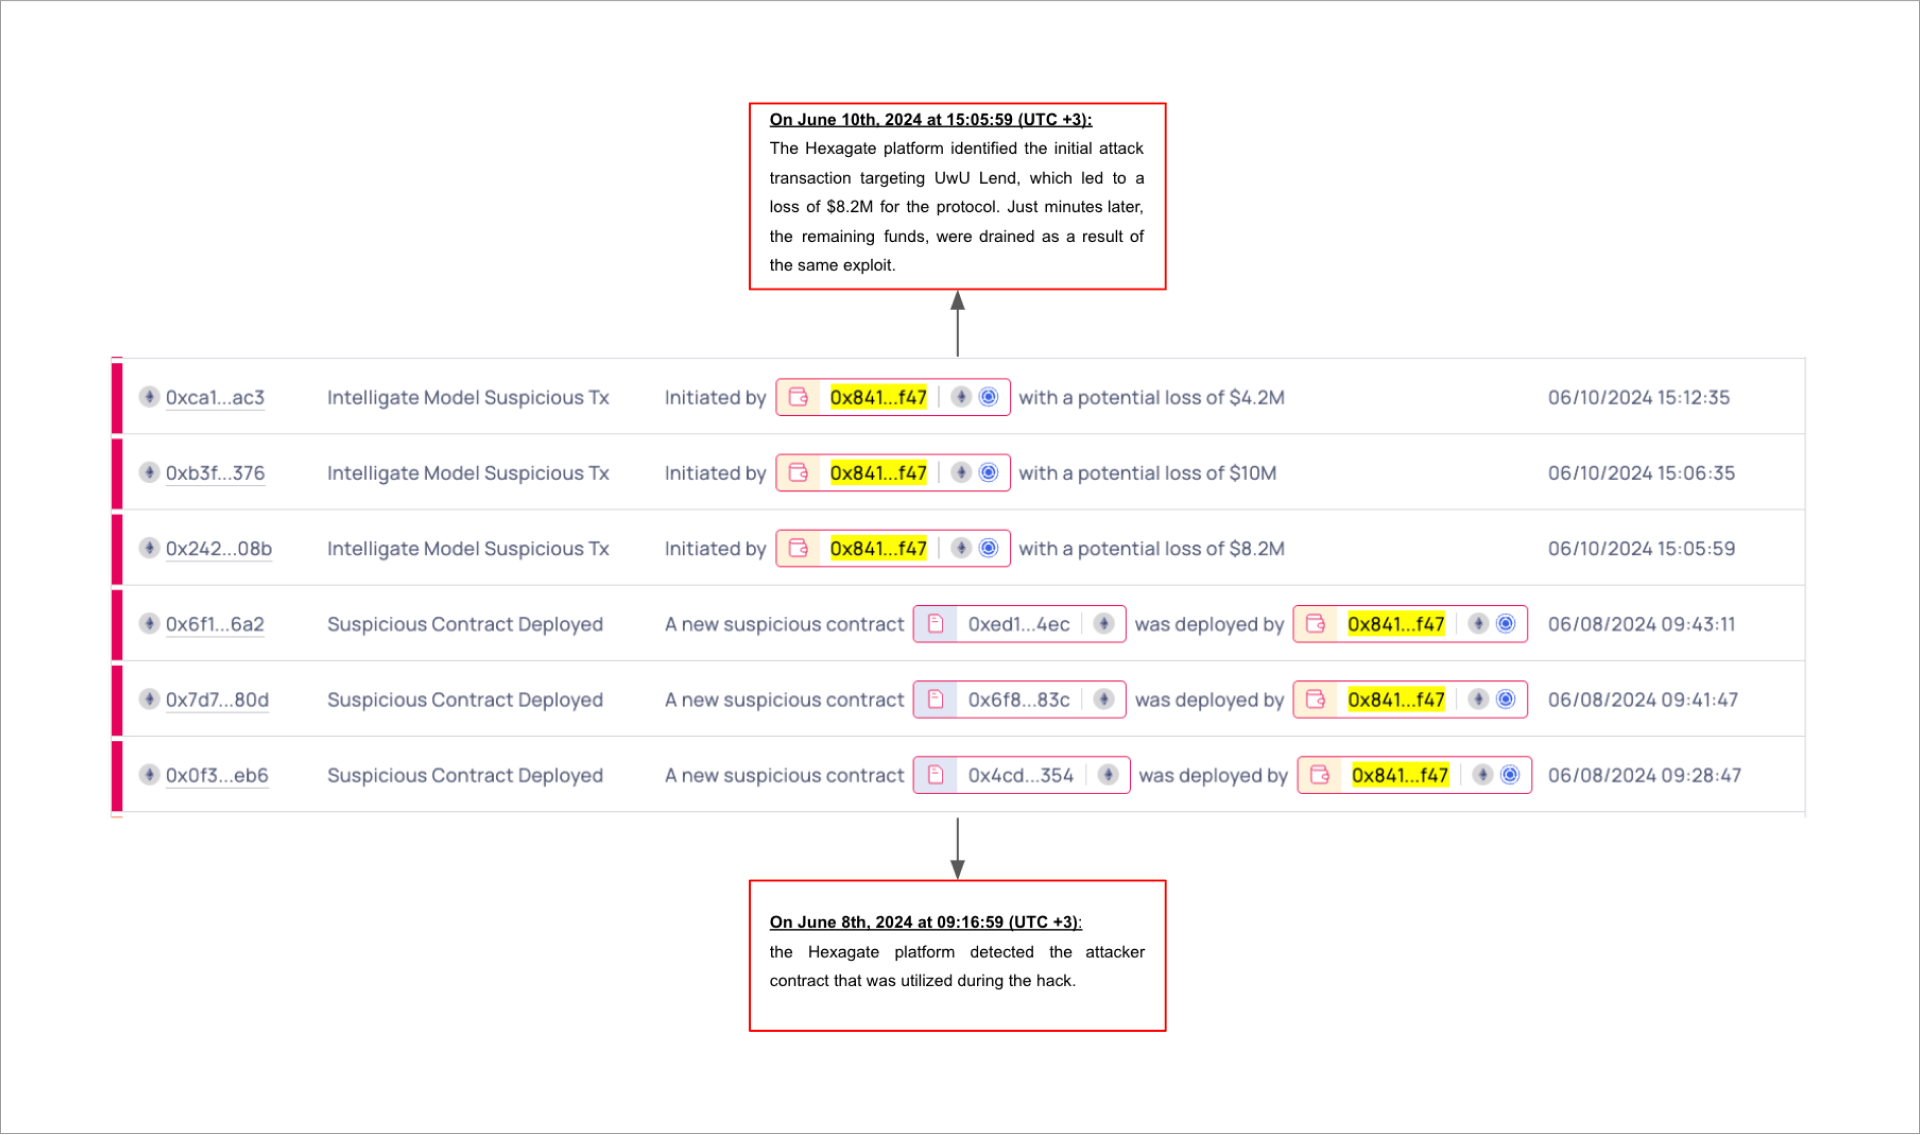
2024年6月10日、ある攻撃者がUwU Lendの価格オラクルシステムを悪用し、約2,000万ドルを不正に取得しました。攻撃者はフラッシュローン攻撃を仕掛け、複数のオラクルにおいてEthena Staked USDe(sUSDe)の価格を改ざんし、誤った評価額を引き起こしました。その結果、攻撃者は7分以内に数百万ドルを借り入れることができました。 Hexagateコントラクト によるこの攻撃の検知および同様の展開は、この悪用が発生する約2日前に実施されていた。
コントラクト への攻撃は、エクスプロイトが行われる2日前にリアルタイムで正確に検出されましたが、そのつながり が攻撃対象となったコントラクト と関連していることは、その設計上、すぐには明らかではありませんでした。 Hexagateのセキュリティオラクルなどの追加ツールを活用していれば、この早期検知をさらに活用して、低減 脅威を未然に防ぐことができた可能性があります。特に、820万ドルの損失をもたらした最初の攻撃は、その後の攻撃のわずか数分前に発生しており、これはもう一つの重要な兆候となっていました。
オンチェーン による大規模な攻撃に先立って発せられるこうした警告は、業界関係者のセキュリティ体制を一変させる可能性を秘めており、被害への対応にとどまらず、多額の損失をもたらすハッキングを未然に防ぐ力を彼らに与えることになる。
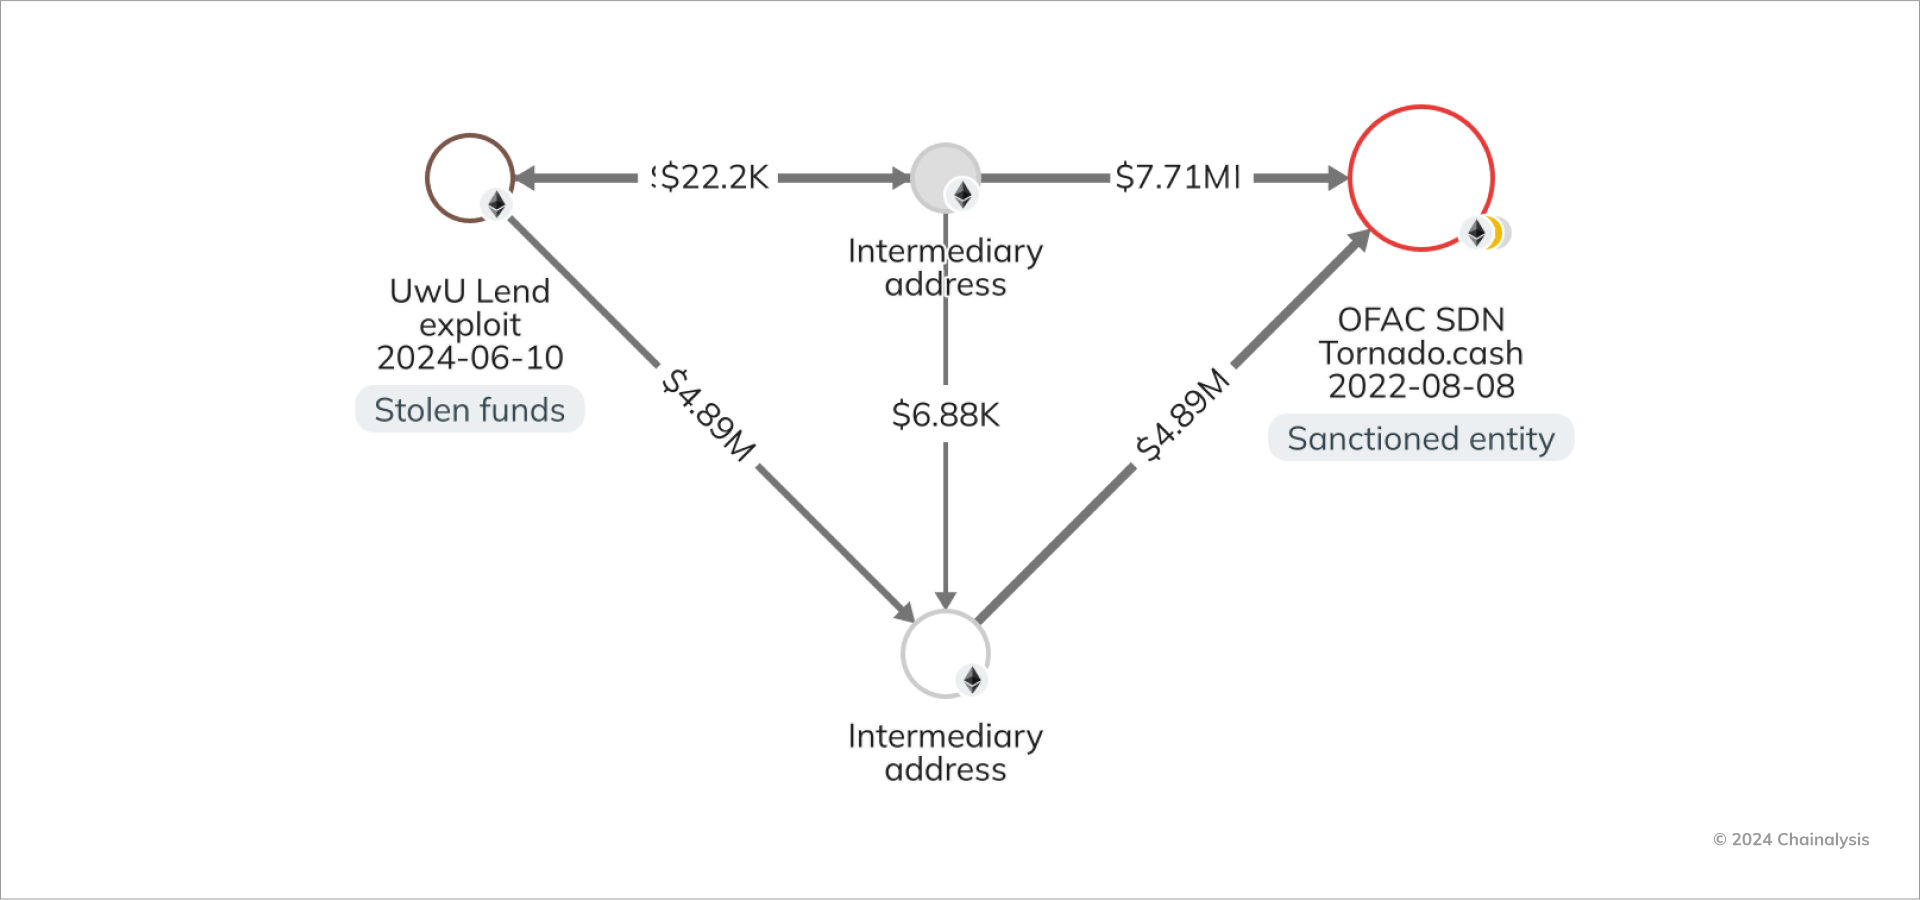
下のChainalysis Reactor 下のグラフから、攻撃者が盗難資金 を2つの中継アカウントアドレス を経由して送金し、その後資金がOFAC の制裁対象となっているEthereum のスマートコントラクト ミキサーに到達したことがわかります。 Tornado Cash。
あなたは Reactor ユーザーですか?このグラフをぜひご自身でご覧ください こちら。
ただし、これらの予測モデルを利用できるからといって、ハッキング の予防が確実に図られるわけではないという点に留意する必要があります。なぜなら、プロトコルには、常に効果的に行動するための適切なツールが備わっているとは限らないからです。
暗号資産 のセキュリティ強化の必要性
2024年に暗号資産 の盗難件数が増加したことは、ますます複雑化・進化する脅威の状況に対し、業界がアドレス を講じる必要性を浮き彫りにしています。暗号資産 の盗難規模は、まだ2021年や2022年の水準には戻っていませんが、前述のような再燃は、既存のセキュリティ対策の不備と、新たな攻撃手法への適応の重要性を浮き彫りにしています。これらの課題に効果的に対処するためには、官民の連携が不可欠です。 データ共有の取り組み、リアルタイムのセキュリティソリューション、高度な追跡ツール、および対象を絞ったトレーニングを通じて、ステークホルダーは悪意のある攻撃者を迅速に特定・無力化すると同時に、暗号資産 の資産を保護するために必要なレジリエンスを構築することができる。
さらに、暗号資産 の規制枠組みが発展し続けるにつれ、プラットフォームのセキュリティや顧客資産の保護に対する監視はさらに厳しくなるでしょう。業界のベストプラクティスは、こうした変化に歩調を合わせ、予防策と説明責任の両方を確実に果たさなければなりません。法執行機関 とのパートナーシップを強化し、迅速に対応できるリソースと専門知識をチームに備えさせることで、暗号資産 業界は盗難に対する防御体制を強化することができます。こうした取り組みは、個々の資産を保護する上で不可欠であるだけでなく、デジタルエコシステムにおける長期的な信頼と安定性を築く上でも極めて重要です。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


