最新情報(2023年4月6日):ハッカーが盗難資金 を返還し、分散型金融 (DeFi) 史上最大級の回収事例の一つとなった
1億9700万ドル規模の「Euler Finance」フラッシュローン攻撃から数週間後、ハッカーは盗難資金 を返還し、一連の暗号化されたメッセージを通じて謝罪した。 ジェイコブと名乗るこのハッカーは、まずETH を54,000(3月18日に3,000、3月25日に51,000)をEulerに送金し、数日後にはETH を7,000およびDAIを1,000万ドルを送金した。また、ジェイコブは送付 ETH およびDAIをこれらのアドレス から送金しており、これらすべてはジェイコブが直接資金を拠出したものである:
- 0x46e0Be2DF97dAc791fC8e30Cf2b2E4f58c50Cf55
- 0xa1b44d4b5b4C361f51E029b81bf2Db9cF4D8e676
- 0xC4e04Ac48639FF077eBb36E7cFe0C4993b7b208E
- 0x8765A35394C98e81B9d56d44248E1199D8E38A4c
- 0xB2698C2D99aD2c302a95A8DB26B08D17a77cedd4
- 0xc66dFA84BC1B93df194bD964a41282da65D73c9a
下の画像が示すように、ジェイコブは最終的に全額を返還する意向を示しており、ジェイコブは その約束を果たした:
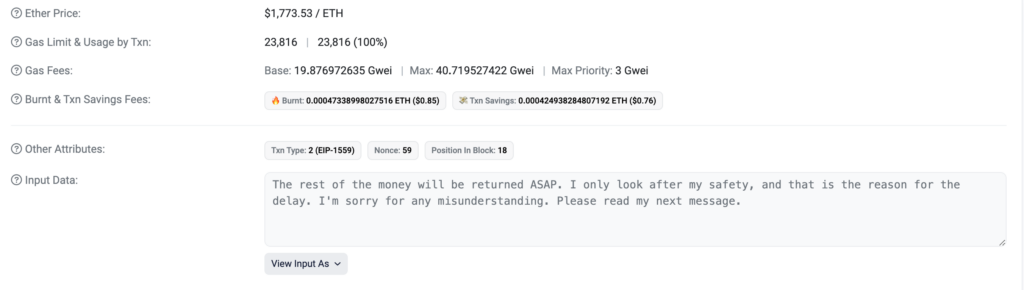
出典: Etherscan
次の Chainalysis Reactor グラフは、Euler Finance への資金の戻り状況を示しています:

4月4日、オイラーは 声明を公表しを発表し、コミュニティによる調査が終了したこと、および同社がユーザーの資産を回復するための計画を策定中であることを明らかにした。
最新情報(2023年3月17日):北朝鮮の関与の可能性
2023年3月17日の早朝、Euler Finance(ハッキング )から盗まれた100ETH が、アドレス へ送金された。このアドレスは、以前、北朝鮮のハッキング シンジケート(ラザルス Group)によって実行されたAxie Infinity Ronin(ブリッジ ハッキング )での盗難事件で盗まれた資金を受け取っていたものである。
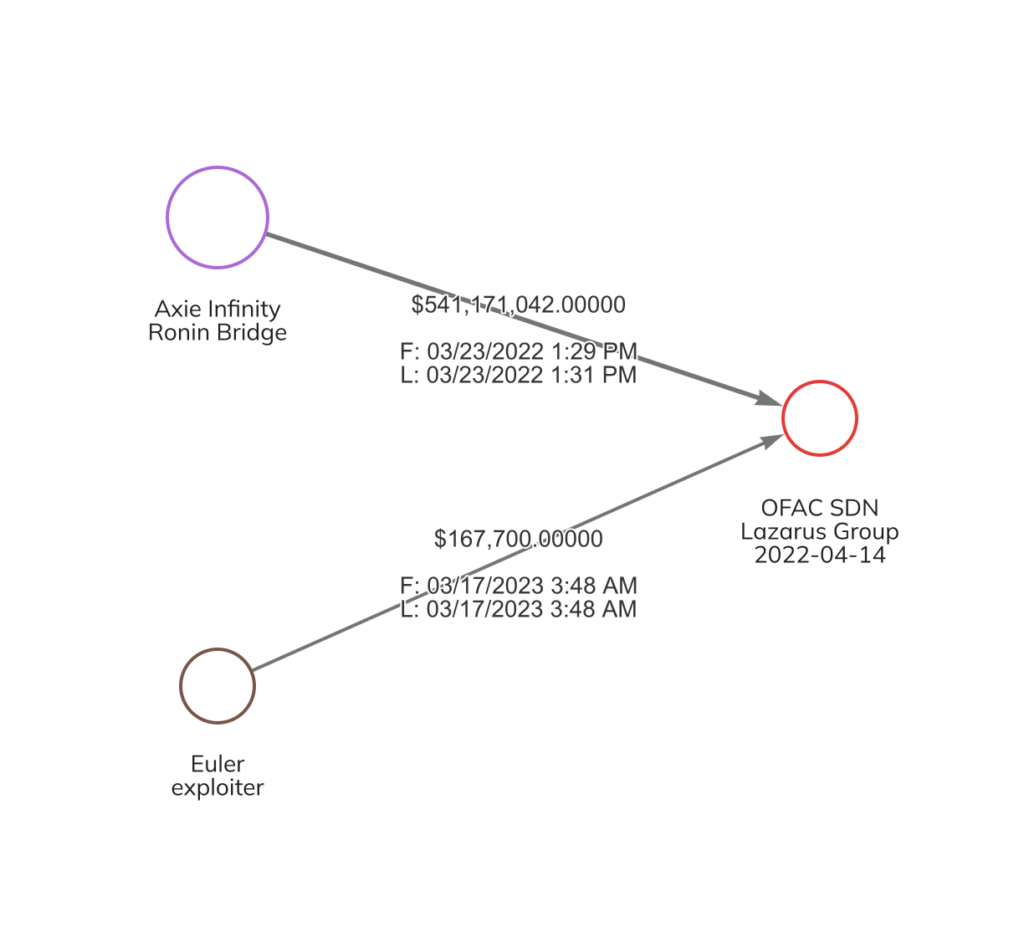
これは、Euler Financeのハッキング もラザルス グループによって実行されたことを意味する可能性があります。しかし、現時点では確かなことは言えません。この資金移動は、別のハッキング グループによる注意をそらすための試みだった可能性もあります。引き続き状況を注視し、可能な限り最新情報を提供していきます。
元の投稿:Euler Financeにおけるフラッシュローン攻撃の分析
2023年3月13日、 Euler Financeは、Ethereum 上のパーミッションレスな借入およびレンディング プラットフォームプロトコル として、 フラッシュローン攻撃の被害に遭いました。Euler Financeは、今年に入って分散型金融 (DeFi) ハッキング の被害に遭った最初の事例ではありません―― dForce や Platypus も2月に同様の標的となったが、残念ながら今回の被害規模は最大である。損失額は実に2億ドル近くに上り、ハッカーはUSDC の資金、ラップドビットコイン(wBTC)、ステーキングされたEther (stETH)、そしてMakerDAOが管理するアルゴリズム型ステーブルコイン であるDAIを盗み出した。この規模のハッキング は、広く利用されている分散型金融 (DeFi) プロトコルに対する継続的な脅威と、フラッシュローンによって引き起こされる可能性のあるハッキング の悪用を浮き彫りにしている。
このブログでは、フラッシュローンの仕組み、ハッカーがEuler Financeから資金を盗んだ手口、そして将来的にフラッシュローン攻撃の影響をどのように軽減できるかについて探っていきます。
フラッシュローンとは何ですか?
Eulerハッキング の詳細を分析する前に、フラッシュローンが一般的にどのように機能するかを理解しておくことが重要です。フラッシュローンはスマートコントラクトによって実行され、参加者は担保を必要とせずに迅速に資金を借り入れることができます 担保を必要とせずに。ただし、これらのローンは同じトランザクション内で全額返済されなければならず、そうでない場合は、ローン自体を含むトランザクション全体が取り消されます。フラッシュローンは、分散型金融 (DeFi) で 裁定取引の機会を最大化 の機会を最大化しようとする[email protected]のトレーダーにとって魅力的です。また、 担保の交換や自己清算にも広く利用されています。
フラッシュローンにはいくつかの正当な用途がありますが、ハッカーはこれを利用して 分散型金融 (DeFi) プロトコルの価格オラクルを操作する。ハッカーは、担保設定が不十分な点を悪用して巨額の資金を借り入れ、それを用いてトークン価格を操作します。具体的には、供給数 の流動性が低いトークンを大量に買い付けたり空売りしたりすることで、価格を操作することが一般的です。
Euler Financeにおけるフラッシュローン攻撃はどのように発生したのか
ユーザーがEuler Financeプラットフォームを利用して借り入れや貸し出しを行う際、主に2種類のトークン、すなわちeToken(担保を表す)とdToken(債務を表す)を用いて取引を行います。Eulerは、ユーザーが預け入れた資金の種類に基づいてeTokenを発行します。dTokenは は、プラットフォーム上のdTokensの保有量がeTokensの保有量を上回った場合、オンチェーン の清算を自動的にトリガーします プラットフォーム上のdTokensの保有量がeTokensの保有量を上回った場合、[email protected]の清算が自動的にトリガーされます。
ハッキング の発生は、eTokenのDonateToReserve関数における流動性 の問題に起因していました。この関数はeTokenを適切にバーンしていましたが、dTokenについてはバーンされていなかったため、借り入れ資産から担保付き資産への変換が誤って行われていました。Eulerを攻撃したハッカーは、dTokenがバーンされていなかったという事実を利用し、プラットフォームに預け入れられたeTokenの残高が少なく、架空の債務が存在するかのような誤った印象を植え付けました。
現時点では、ハッキング に関与した主なオンチェーン エンティティは2つあったと見られる。1つはフロントランニングを行うMEVボット(ウォレット 0x5F259D0b76665c337c6104145894F4D1D2758B8cを使用)と、ハッカーの主要な個人ウォレット(ウォレット 0xb66cd966670d962C227B3EABA30a872DbFb995dbを使用)の2つです。 ハッカーは、レンディング コントラクト をハードコーディングし、どのエンティティがどの取引を実行したかに関わらず、個人ウォレットが資金の大部分を受け取るようにした。
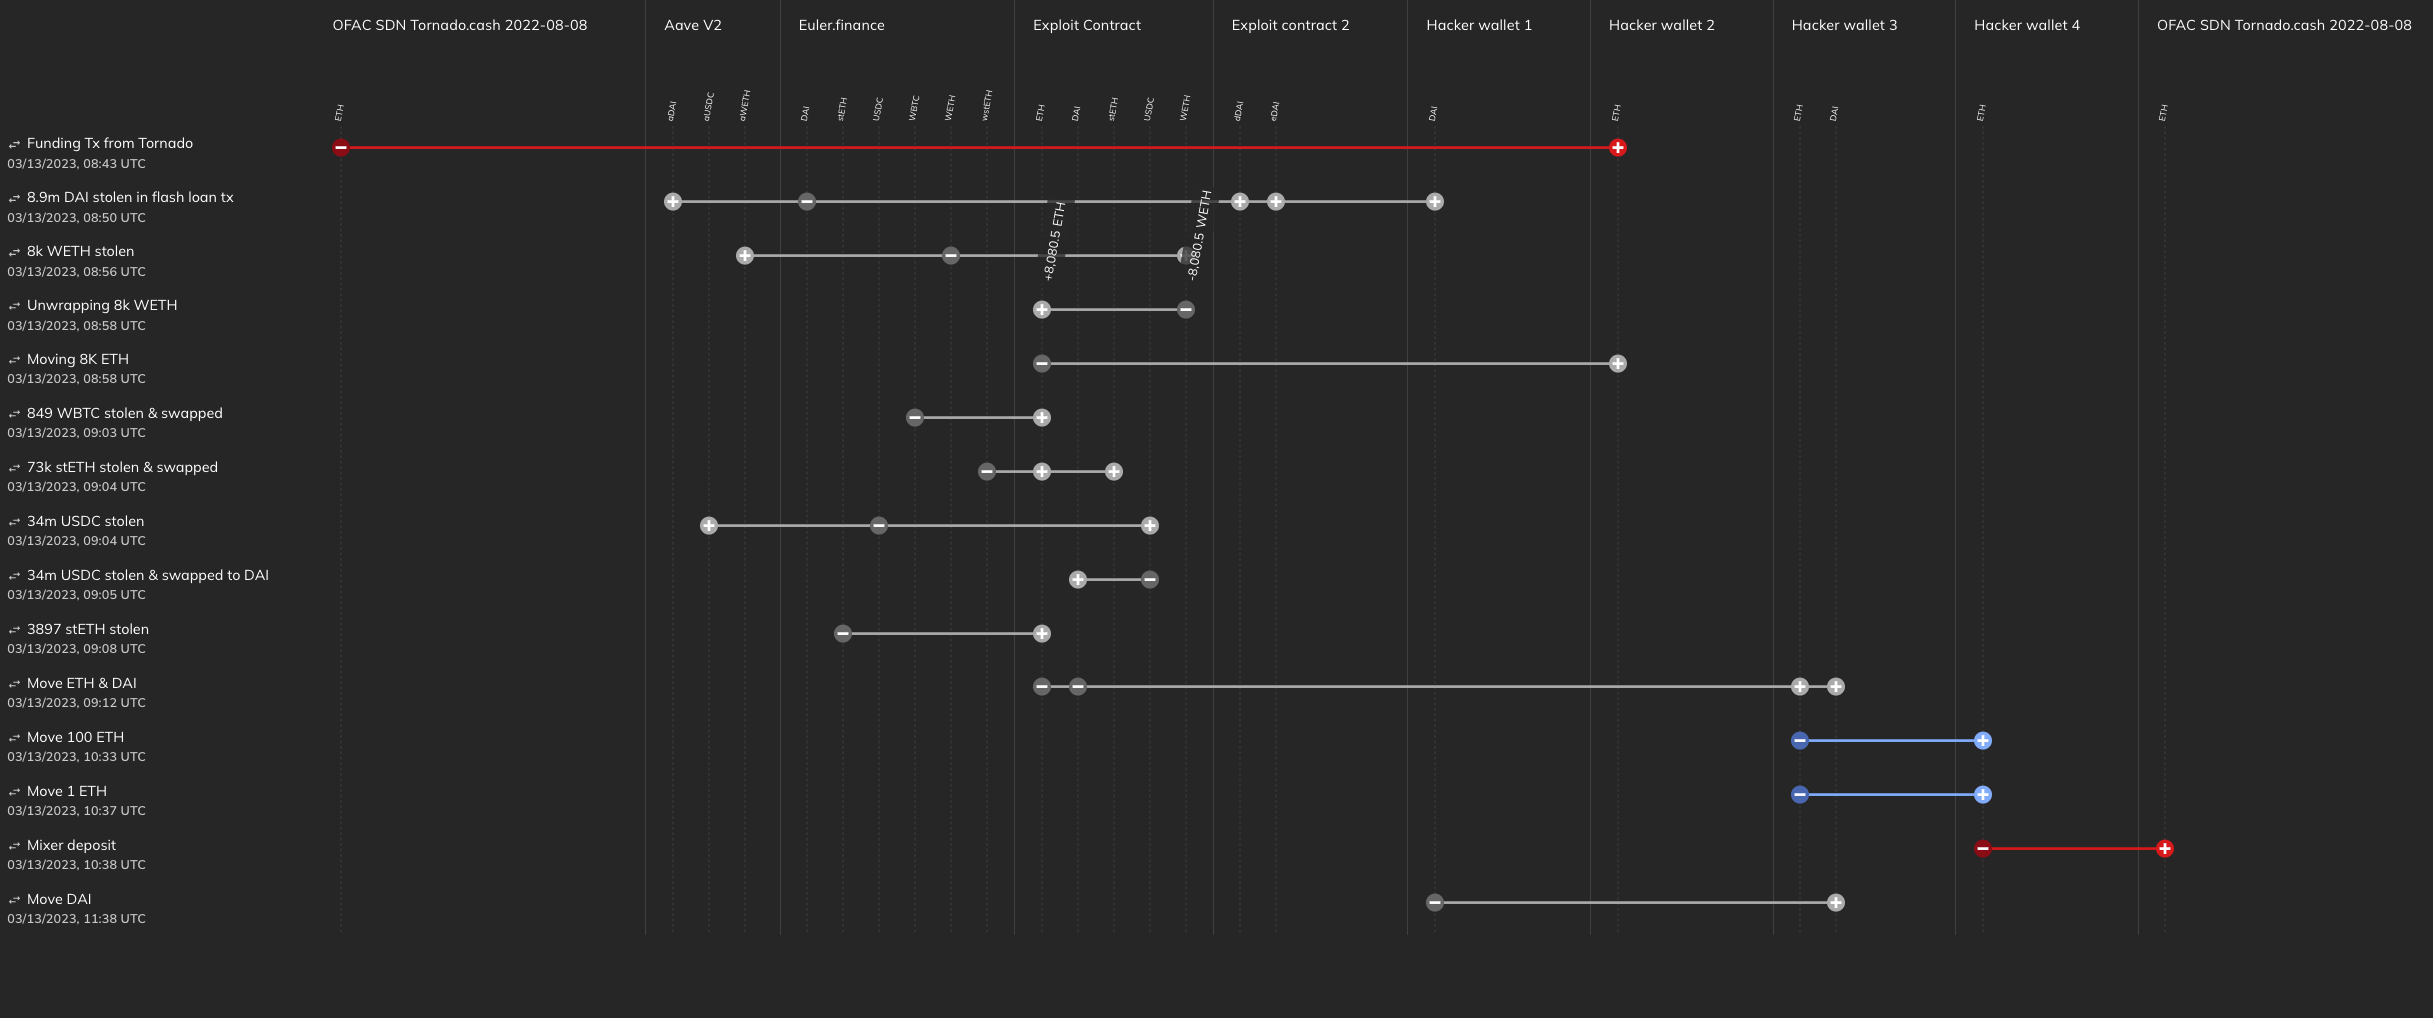
そのハッカーは、 制裁対象のミキサーTornado Cash からガス代手数料 およびエクスプロイトに使用されるコントラクトの作成費用として初期資金を受け取り、その後、分散型金融 (DeFi) プロトコル Aaveから約3,000万ドル相当のDAIを借り入れるためにフラッシュローンを実行した。その後、ハッカーはそのDAIのうち2,000万ドルをEulerのプラットフォームに預け入れ、同額のeDAIトークンを受け取った。Eulerの借入機能を活用することで、ハッカーは当初預け入れた金額の10倍を借り入れることができた。 その後、ハッカーは当初の融資で得た残りの1,000万ドル相当のDAIを用いて 取得した債務の一部を返済し (dDAI)の一部を返済し、ミント 関数を再利用して、フラッシュローンが終了するまで繰り返し借り入れを行いました。ハッキング が完了した後、ハッカーは資金の一部をTornado Cash に戻しました。調査担当者は、資金の行方をさらに追跡するために、Chainalysis が提供するような高度な調査手法を採用する必要があるでしょう。
これらの手順の一部は、 Chainalysis 以下の グラフに、その手順の一部が示されています:
全体として、EulerはDAI、wBTC、stETH、USDC に分散して、総額約1億9700万ドル相当の暗号資産を失った。さらに、Eulerのネイティブトークン (EUL)は、 45%以上下落した。
ハッキング のリスク低減
分散型金融 (DeFi) プラットフォームの脆弱性を特定するのは困難な場合もありますが、暗号資産の参加者を同様の壊滅的な事態から守るために、フラッシュローン攻撃のリスクを低減 する方法はいくつか考えられます。例えば、異常な価格変動や資金流出が発生した際に、サーキットブレーカーを用いてプロトコルを一時的に停止させ、ハッキングを早期に阻止することが可能です。弊社では、Eulerハッキング の状況を注視し続け、可能な限り最新情報を提供してまいります。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


