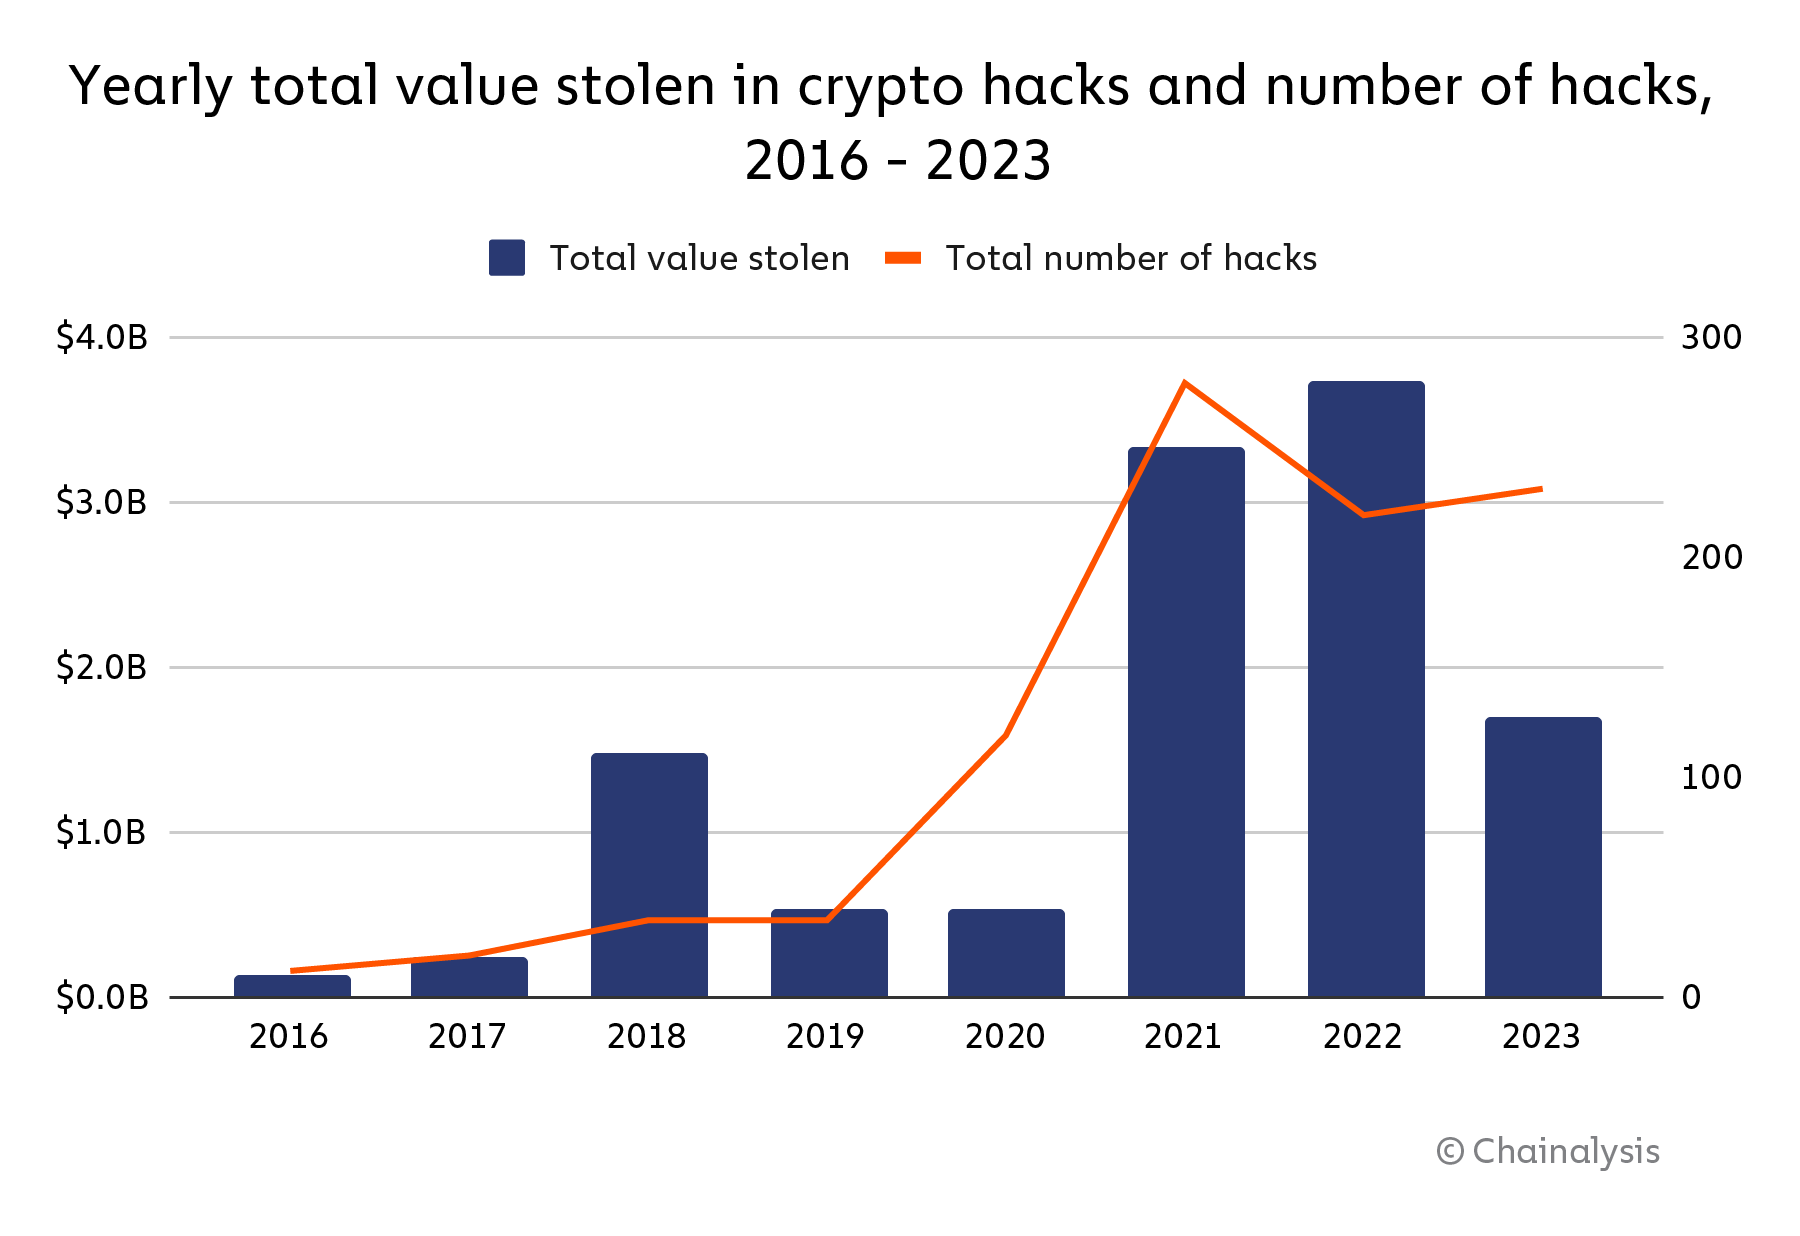
ここ数年、仮想通貨ハッキング は広範かつ深刻な脅威となり、暗号資産 のプラットフォームから数十億ドルが盗まれる事態を招き、エコシステム全体の脆弱性を露呈させています。私たちが 昨年の『暗号資産 Crime Report』で明らかにした通り、2022年は暗号資産 による盗難額が37億ドルに達し、過去最大規模の年となりました。しかし2023年には、盗難額は約54.3%減の17億ドルに減少しました。一方、ハッキング の個別インシデント件数は、2022年の219件から2023年には231件へと実際に増加しています。
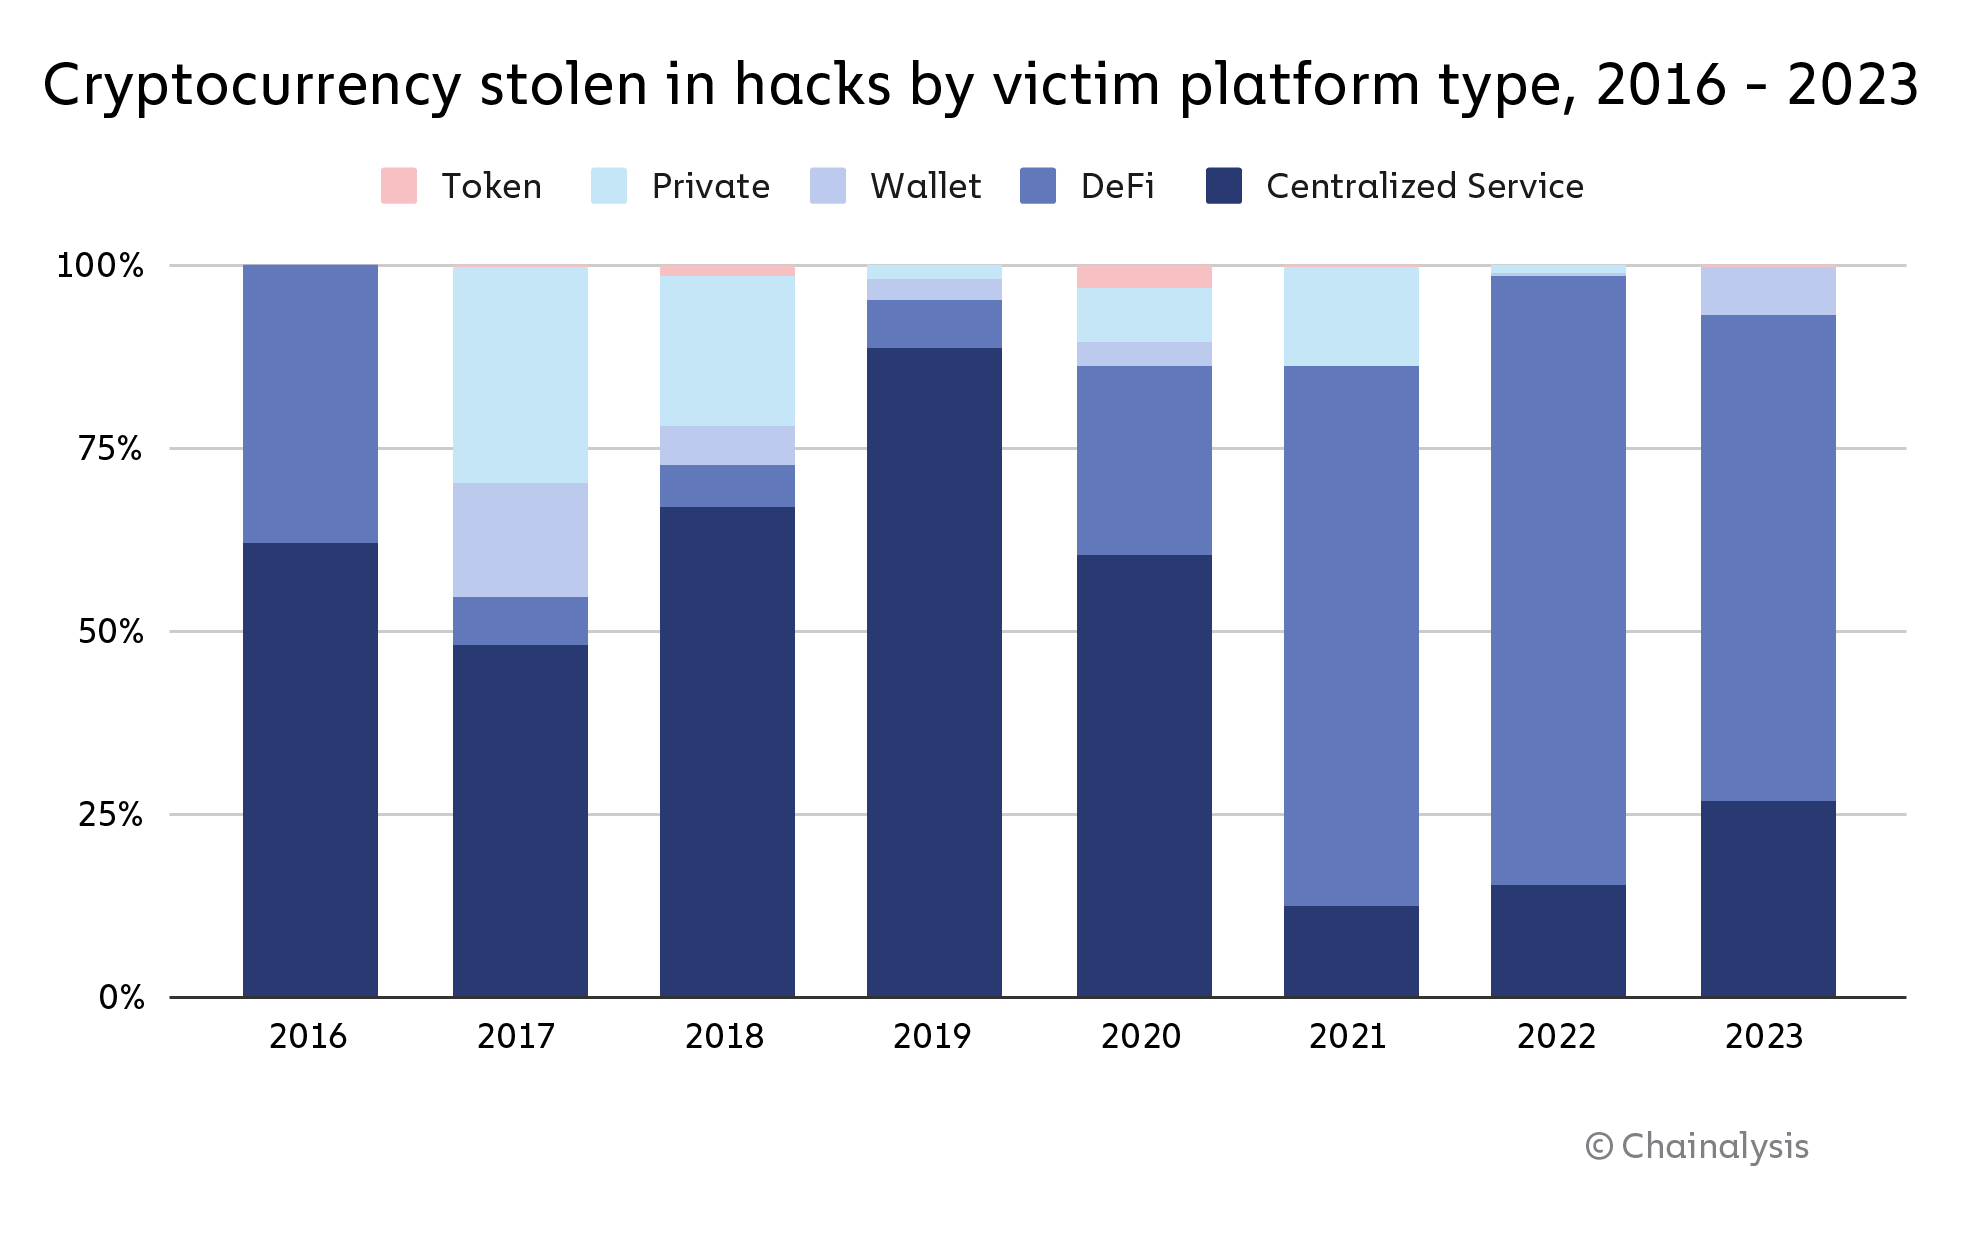
盗難資金 の数値が大幅に減少したのはなぜでしょうか?その主な原因は、分散型金融 (DeFi) ハッキング の減少にあります。分散型金融 (DeFi) プロトコルへのハッキングが、2021年と2022年に見られた暗号資産 の盗難額の大幅な増加の主な要因であり、2022年にはサイバー犯罪者による分散型金融 (DeFi) へのハッキングで31億ドル以上が盗まれました。 しかし2023年、ハッカーが分散型金融 (DeFi) プロトコルから盗んだ金額はわずか11億ドルにとどまりました。これは、分散型金融 (DeFi) プラットフォームから盗まれた総額が前年比で63.7%減少したことを意味します。また、下のグラフが示すように、2023年には分散型金融 (DeFi) およびプロトコル の被害者が占める、盗難総額に占める割合も大幅に低下しました。
分散型金融 (DeFi) (ハッキング )の利用者数が減少した考えられる理由については、後ほどさらに詳しく検討します。その減少にもかかわらず、2023年を通じて、注目すべき分散型金融 (DeFi) プロトコルに対する大規模なハッキングが依然としていくつか発生しました。例えば3月には、 Euler Finance(Ethereum 上の借入・レンディング プロトコル )がフラッシュローン攻撃を受け、約1億9700万ドルの損失を被りました。2023年7月には33件のハッキングが発生し、これは月間最多の件数となりました。その中には、 Curve Financeから7,350万ドルが盗まれた事件も含まれています。以下のグラフから、これらのハッキングによる急増ぶりが確認できます。
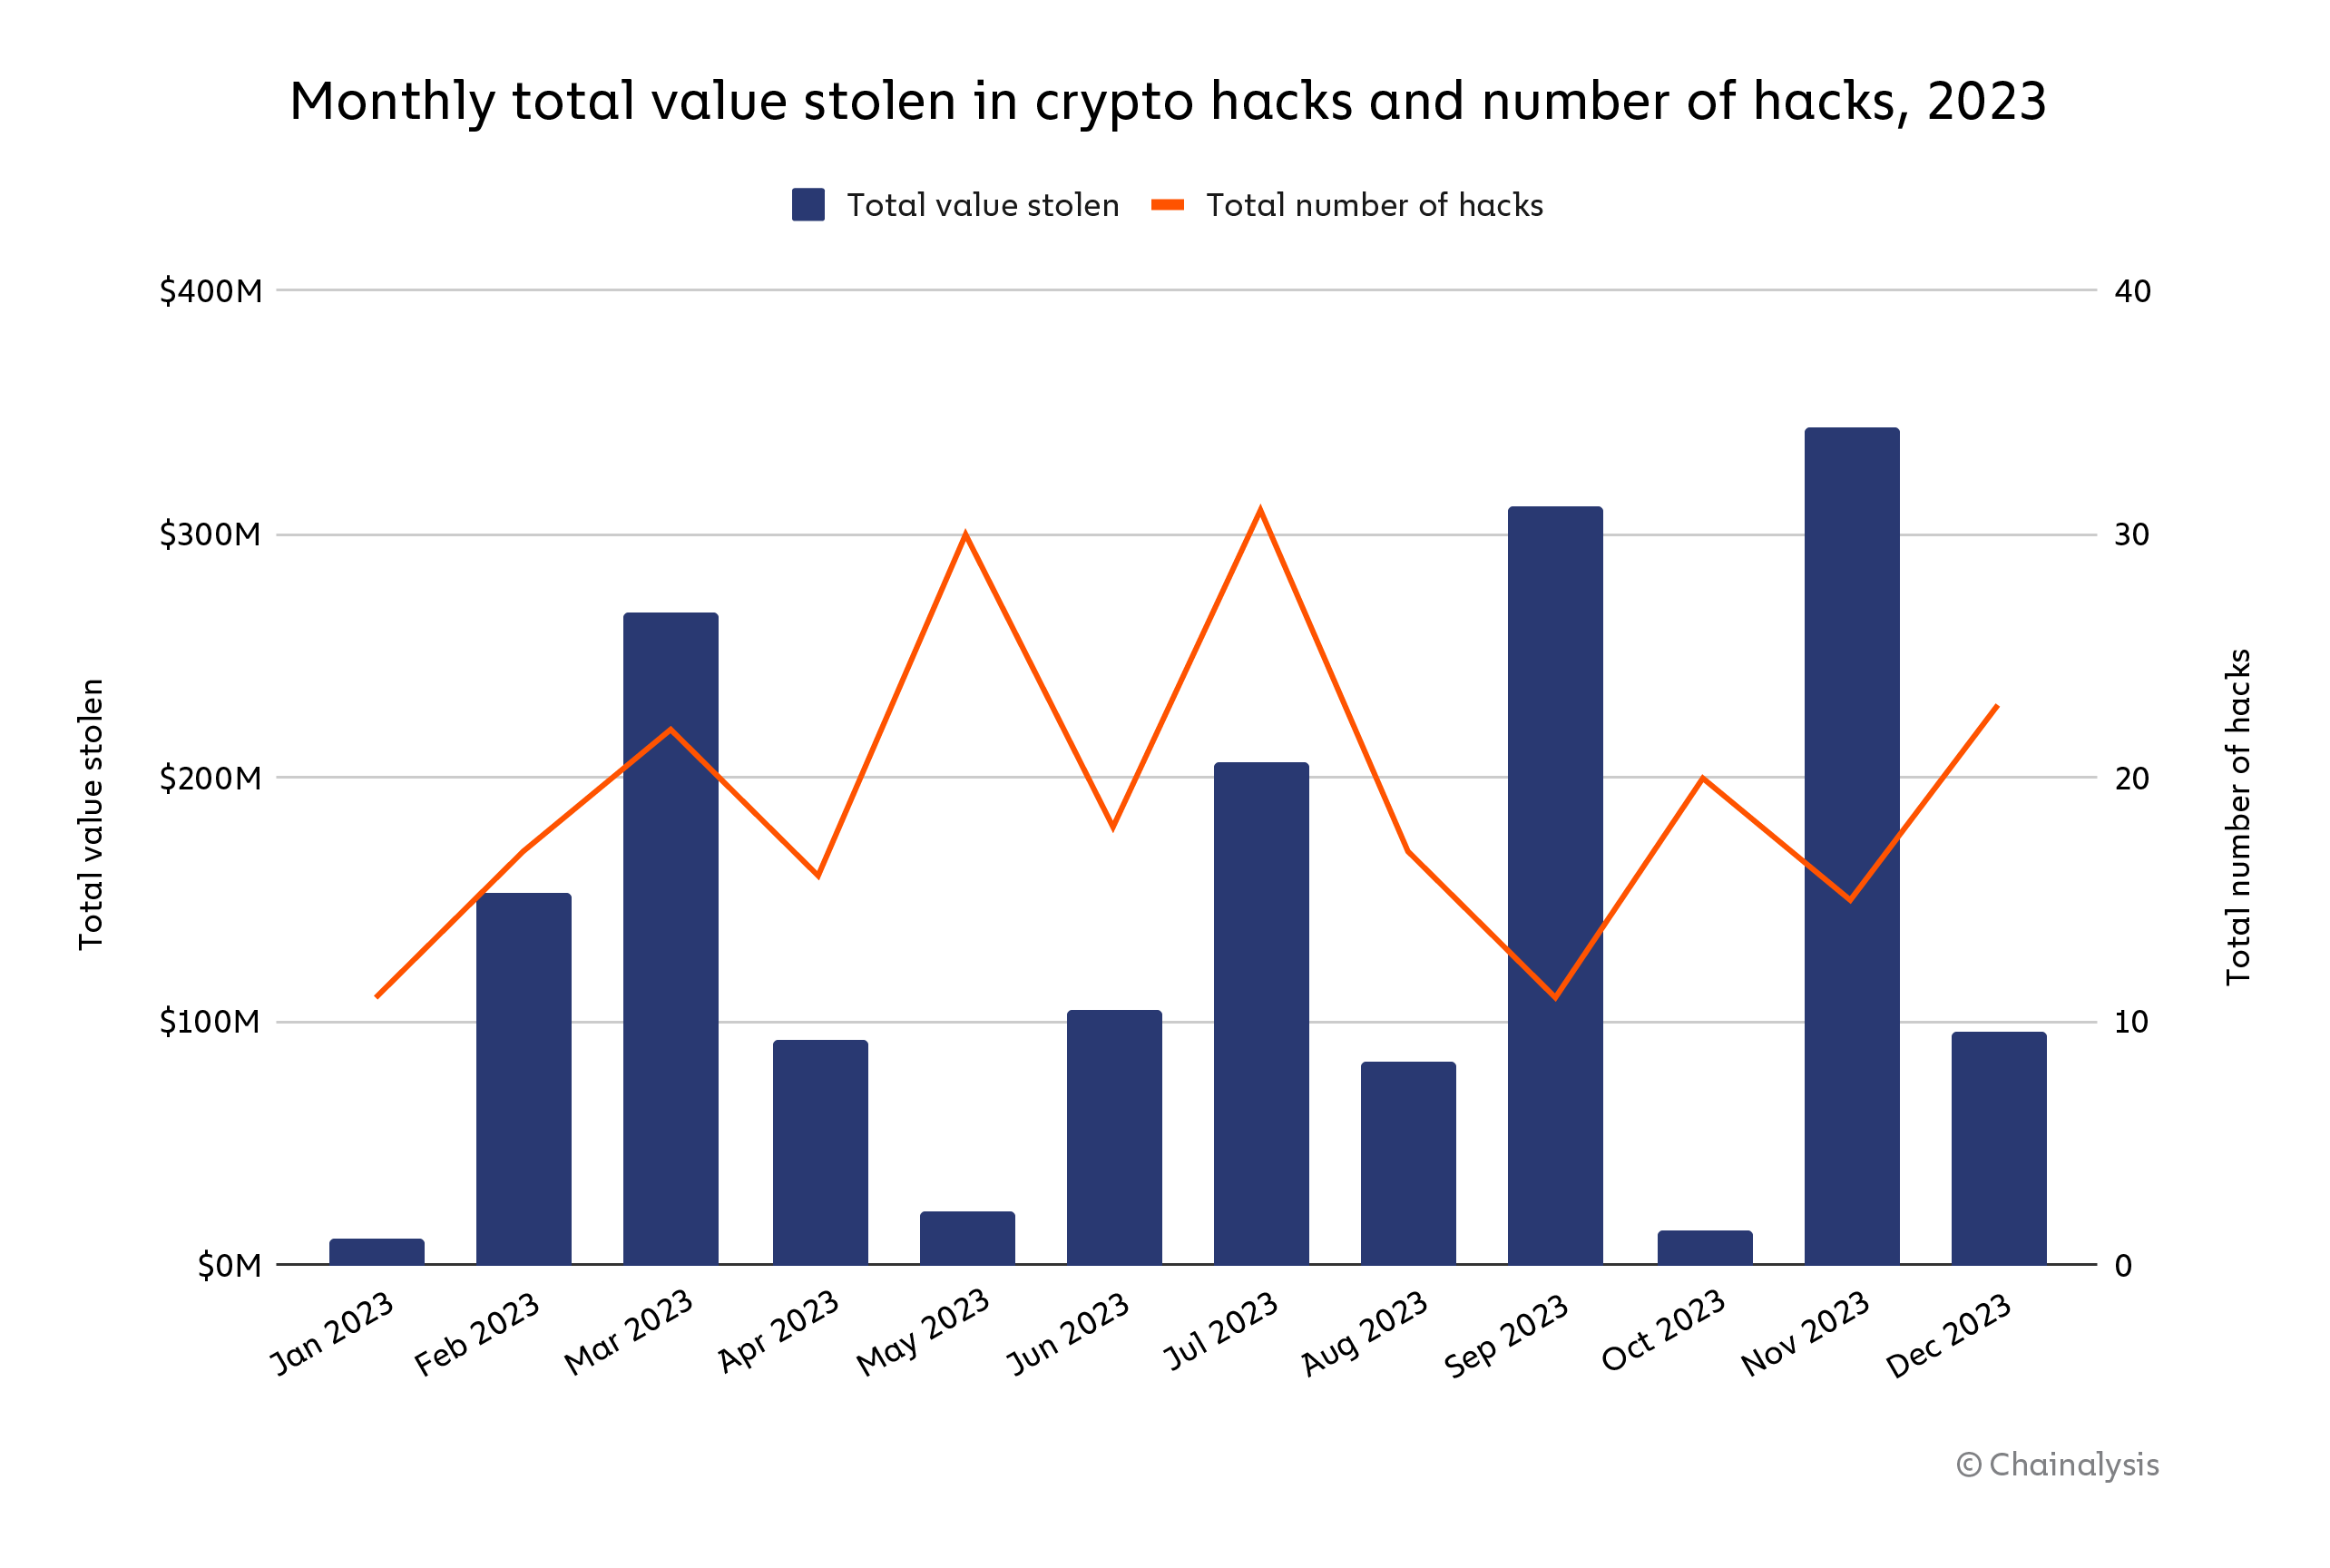
同様に、2023年9月と11月には、分散型金融 (DeFi) およびCeFiプラットフォームの両方で、いくつかの大規模なエクスプロイトが発生しました: Mixin Network (2億ドル)、 CoinEx (4,300万ドル)、 Poloniex取引所 (1億3,000万ドル)、 HTX (1億1,330万ドル)、および カイバー・ネットワーク (5,470万ドル)。
2023年の暗号資産 ハッキング の動向について、さらに詳しく知りたい方は、ぜひ読み進めてください。北朝鮮と関連のあるサイバー犯罪者たちが、これまでで最も活発な活動を見せた年の一つとなり、暗号資産 へのハッキング件数が過去最多を記録した経緯なども含め、詳しく解説しています。
分散型金融 (DeFi) に影響を及ぼす攻撃ベクトルは、高度かつ多岐にわたる
分散型金融 (DeFi) ハッキング 2021年と2022年には被害が急増し、攻撃者たちはプロトコルからそれぞれ約25億ドル、31億ドルを盗み出しました。当社のパートナーである Halbornのリード・セキュリティ・アーキテクト兼リサーチャーであるMar Gimenez-Aguilar氏は、 Web3 およびブロックチェーン ソリューションを専門とするセキュリティ企業である当社のパートナー、Halbornのリードセキュリティアーキテクト兼リサーチャーであるMar Gimenez-Aguilar氏は、この数年間における分散型金融 (DeFi) (ハッキング )の増加について詳しく語ってくれました。「分散型金融 (DeFi) エコシステム内での攻撃の頻度と深刻度の双方が高まっているという、懸念すべき傾向が見られます」と彼女は説明しました。「私たちが実施した 分散型金融 (DeFi) のハッキング事件トップ50に関する包括的な分析において、EVMベースのチェーンやSolana が、その人気とスマートコントラクトを実行できる能力を主な理由として、最も標的とされるチェーンの一つであることが判明しました。」この傾向を 昨年、セキュリティ専門家たちは、多くの分散型金融 (DeFi) の脆弱性は、プロトコル の運営者が成長を最優先し、堅牢なセキュリティシステムの導入や維持に十分な注意を払っていなかったことに起因すると考えていると語っていました。
しかし、分散型金融 (DeFi)が暗号資産 経済の主要セクターとして台頭して以来初めて、分散型金融 (DeFi) プロトコルから盗まれた年間総額が減少した――しかも大幅に減少した。
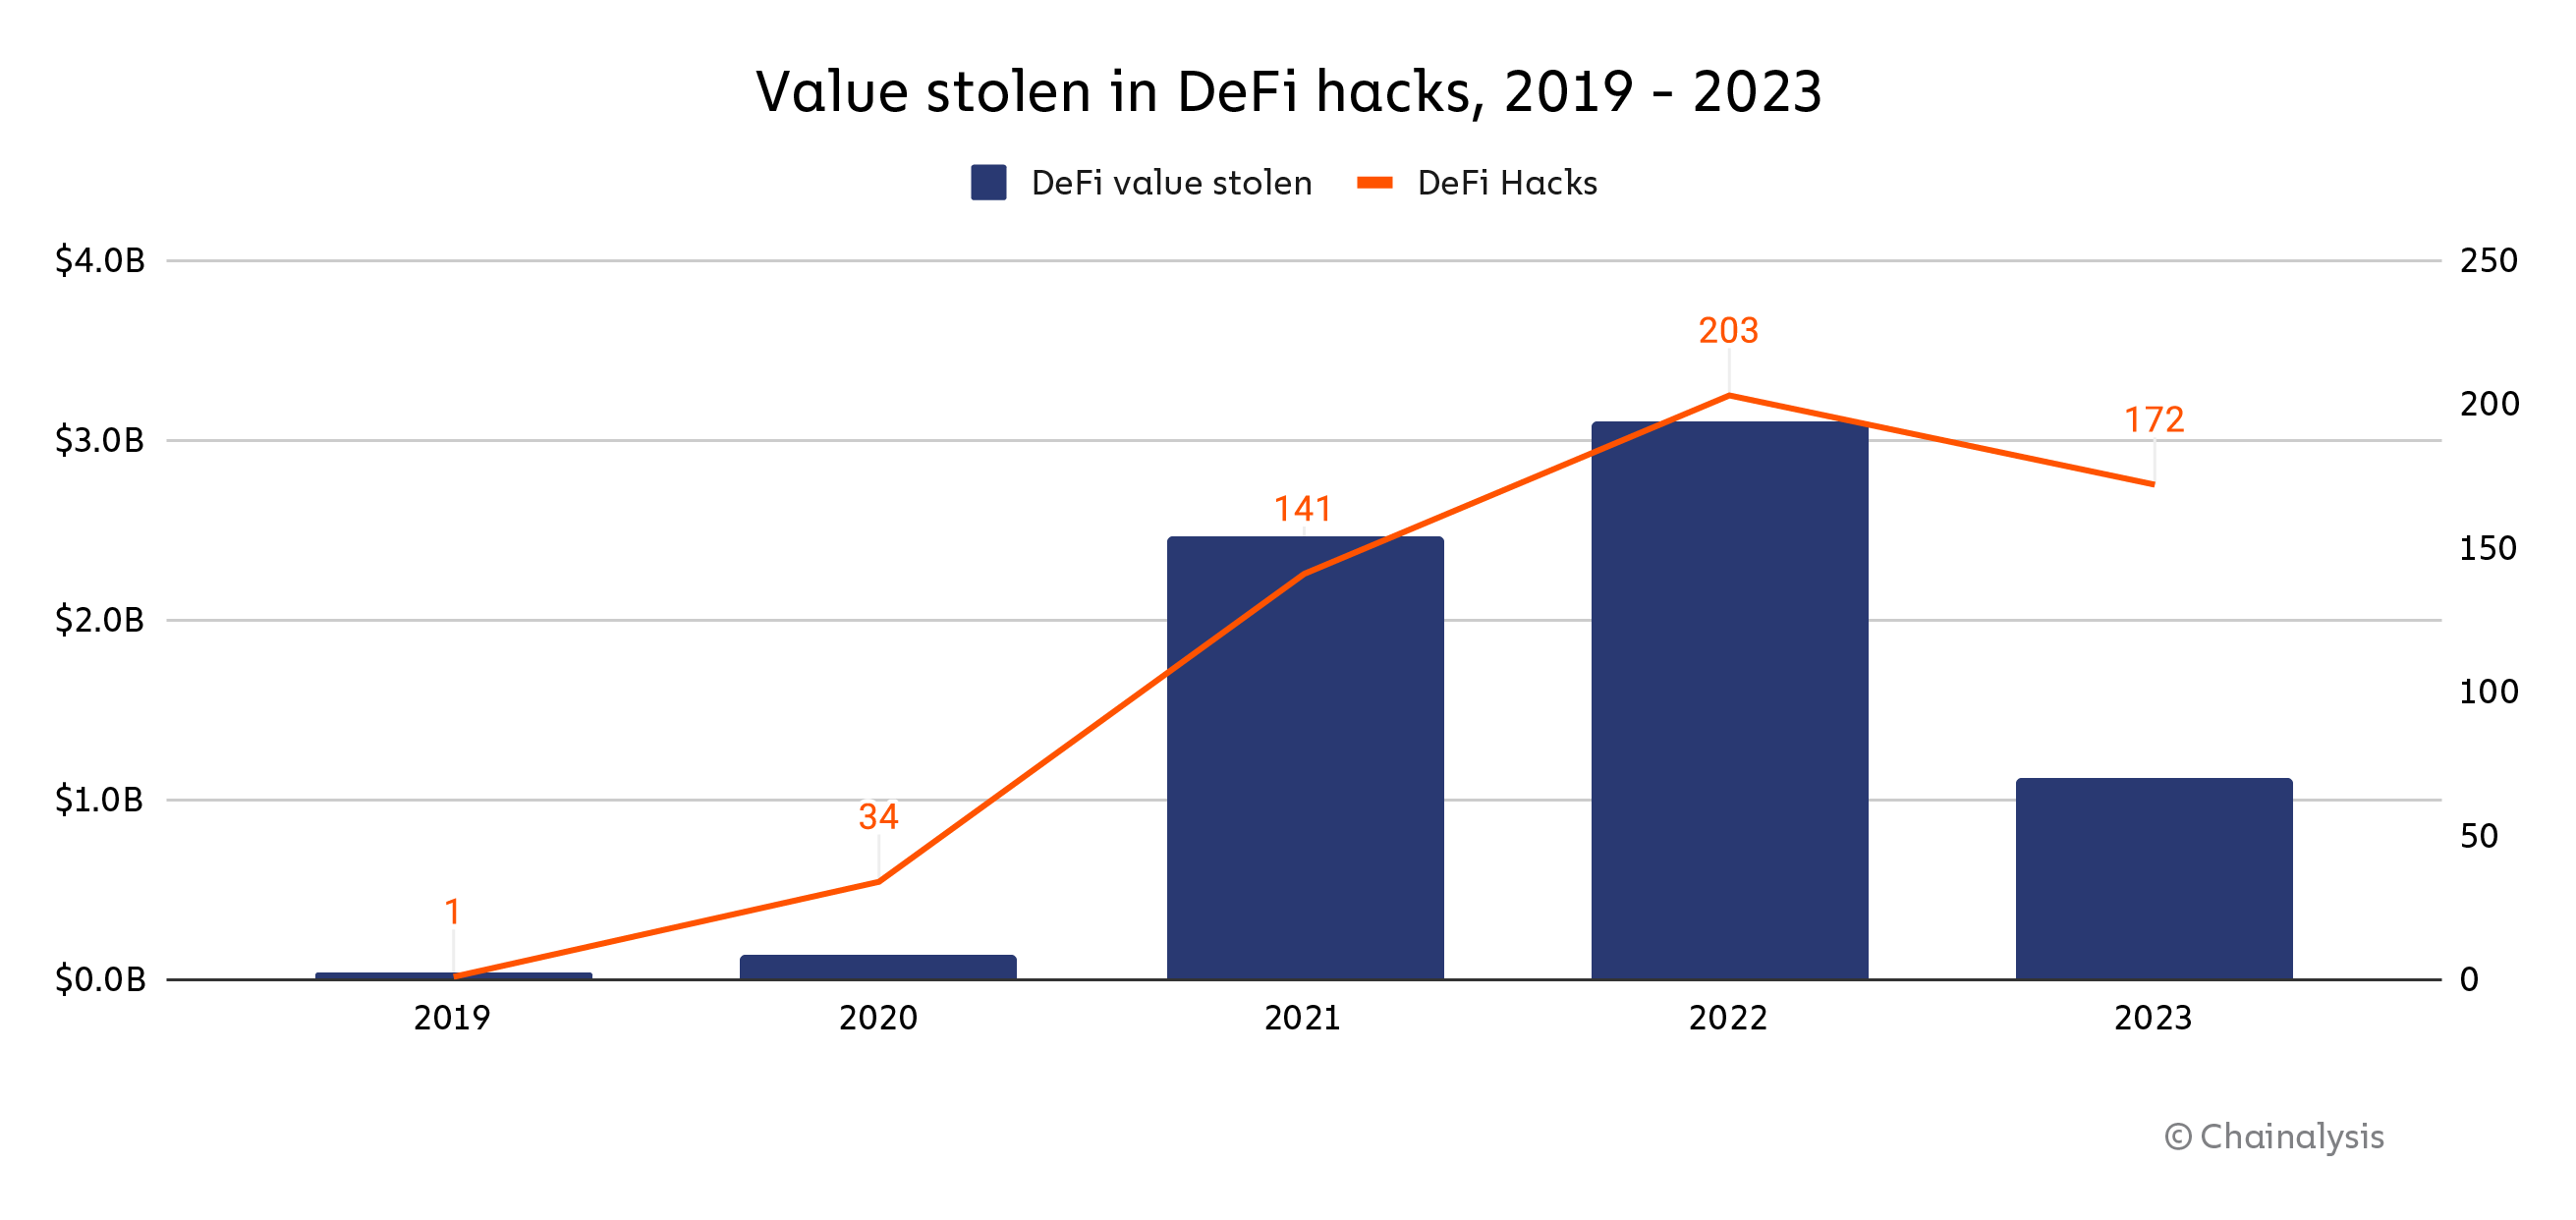
2023年、「分散型金融 (DeFi) 」によるハッキングで生じた被害額は前年比63.7%減少し、分散型金融 (DeFi) ハッキング によると、1件あたりの被害額の中央値は7.4%減少しました。また、2023年には個別の暗号資産 によるハッキング件数は増加したものの、分散型金融 (DeFi) によるハッキング件数は17.2%減少しました。
この傾向をより深く理解するため、当社はHalbornと協力し、ハッカーが利用した具体的な攻撃ベクトルという観点から、2023年の分散型金融 (DeFi) (ハッキング )の活動を分析しました。
分散型金融 (DeFi) 環境における攻撃ベクトルの分類と分析
分散型金融 (DeFi) に影響を及ぼす攻撃ベクトルは多様であり、絶えず変化しています。したがって、ハッキングがどのように発生するのか、また将来的にその発生確率を低減するためにどのような対策が講じられるかを理解するためには、これらを分類することが重要です。Halbornによると、分散型金融 (DeFi) の攻撃ベクトルは、以下の2つのカテゴリーのいずれかに分類できます。 オンチェーン と、 オフチェーンに起因するベクトルです。
オンチェーン 攻撃ベクトルは、ブロックチェーン自体に内在する脆弱性から生じるのではなく、分散型金融 (DeFi) プロトコル のオンチェーン コンポーネント(スマートコントラクトなど)の脆弱性に起因しています。これらは、中央集権型サービス にとって懸念すべきポイント ではありません。なぜなら、中央集権型サービス は、分散型金融 (DeFi) プロトコルのように、コードが一般に公開された分散型アプリとして機能しないからです。オフチェーン 攻撃ベクトルは、ブロックチェーン の外部にある脆弱性に起因しています。その一例として、例えば欠陥のあるクラウドストレージソリューションにおけるオフチェーン プライベート鍵 の保存などが挙げられます。したがって、これは分散型金融 (DeFi) プロトコルと中央集権型サービス の両方に当てはまります。
| ハッキング 攻撃ベクトルのサブ-カテゴリ | 定義 | オンチェーン またはオフチェーン |
| プロトコル 搾取 | 攻撃者が、プロトコル のブロックチェーン コンポーネント(バリデータノード、プロトコルの仮想マシン、またはマイニング レイヤーなど)の脆弱性を悪用した場合。 | オンチェーン |
| 内部犯行 | プロトコル 内部に潜入した攻撃者(例えば、不正な開発者など)が、特権鍵 やその他の機密情報を悪用して、資金を直接盗み出す場合。 | オフチェーン |
| フィッシング | 攻撃者が、正規のプロトコル を装うなどしてユーザーを騙し、権限への署名を行わせると、攻撃者はユーザーに代わってトークンを使用できるようになります。また、攻撃者がユーザーを騙して悪意のあるスマートコントラクトに直接資金を送金させるようなフィッシング攻撃が行われることもあります。 | オフチェーン |
| 『コンテイジョン』 | 攻撃者が、別のプロトコル におけるハッキング によって生じた脆弱性を悪用して、プロトコル を攻撃する場合。また、Contagionには、他のプロトコルにおけるハッキングと密接に関連するハッキングも含まれます。 | オンチェーン |
| 侵害されたサーバー | 攻撃者が、プロトコル が管理するサーバーに対してハッキング を行い、それによってプロトコルの通常の業務を妨害したり、将来的にプロトコル をさらに悪用するための情報を得たりする場合。 | オフチェーン |
| ウォレットハッキング | 攻撃者が、カストディアル/ ウォレットサービスを提供するプロトコル を悪用し、その結果、ウォレットの運用に関する情報を入手した場合。 | オフチェーン |
| 価格操作ハッキング | 攻撃者がスマートコントラクト の脆弱性を悪用したり、正確な資産価格を反映していない欠陥のあるオラクルを利用したりすることで、デジタルトークンの価格操作を助長する場合。 | オンチェーン |
| コントラクト のスマートな悪用 | 攻撃者がスマートコントラクト コードの脆弱性を悪用すると、通常、プロトコル のさまざまな制御メカニズムへの直接アクセスやトークンの転送が可能になります。 | オンチェーン |
| 侵害された秘密鍵 | 攻撃者がユーザーの秘密鍵 へのアクセス権を取得した場合(これは、例えばオフチェーン ソフトウェアの情報漏洩や不具合によって発生する可能性があります)。 | オフチェーン |
| ガバナンス攻撃 | 攻撃者が、分散型ガバナンス構造を持つブロックチェーン プロジェクトにおいて、悪意のある提案を可決させるのに十分な影響力や議決権を獲得し、そのプロジェクトを操作する場合。 | オンチェーン |
| サードパーティによる侵害 | 攻撃者が、プロトコル が使用するオフチェーン のサードパーティ製プログラムへのアクセス権を取得した場合、そのプログラムから得られた情報は、後にエクスプロイトに利用される可能性があります。 | オフチェーン |
| その他 | その攻撃は、これまでのどの分類にも当てはまらないか、あるいは適切に分類するための情報が不十分である。 | オンチェーン/オフチェーン |
出典: ハルボーン
ギメネス=アギラル氏によると、「オンチェーン 」および「オフチェーン 」の脆弱性の両方が深刻な懸念材料となっている。 「これまで、分散型金融 (DeFi) へのハッキングの大部分は、スマートコントラクト の設計および実装上の脆弱性に起因していました。私たちが調査した影響を受けたコントラクトの大部分は、監査を受けていなかったか、あるいは不十分な監査しか受けていなかったのです」と彼女は述べ、オンチェーン の脆弱性について説明した。「もう一つの注目すべき傾向は、鍵 の秘密鍵が侵害された結果として攻撃が増加していることであり、これは特定のブロックチェーン 以外のセキュリティ対策の改善がいかに重要かを浮き彫りにしています。」
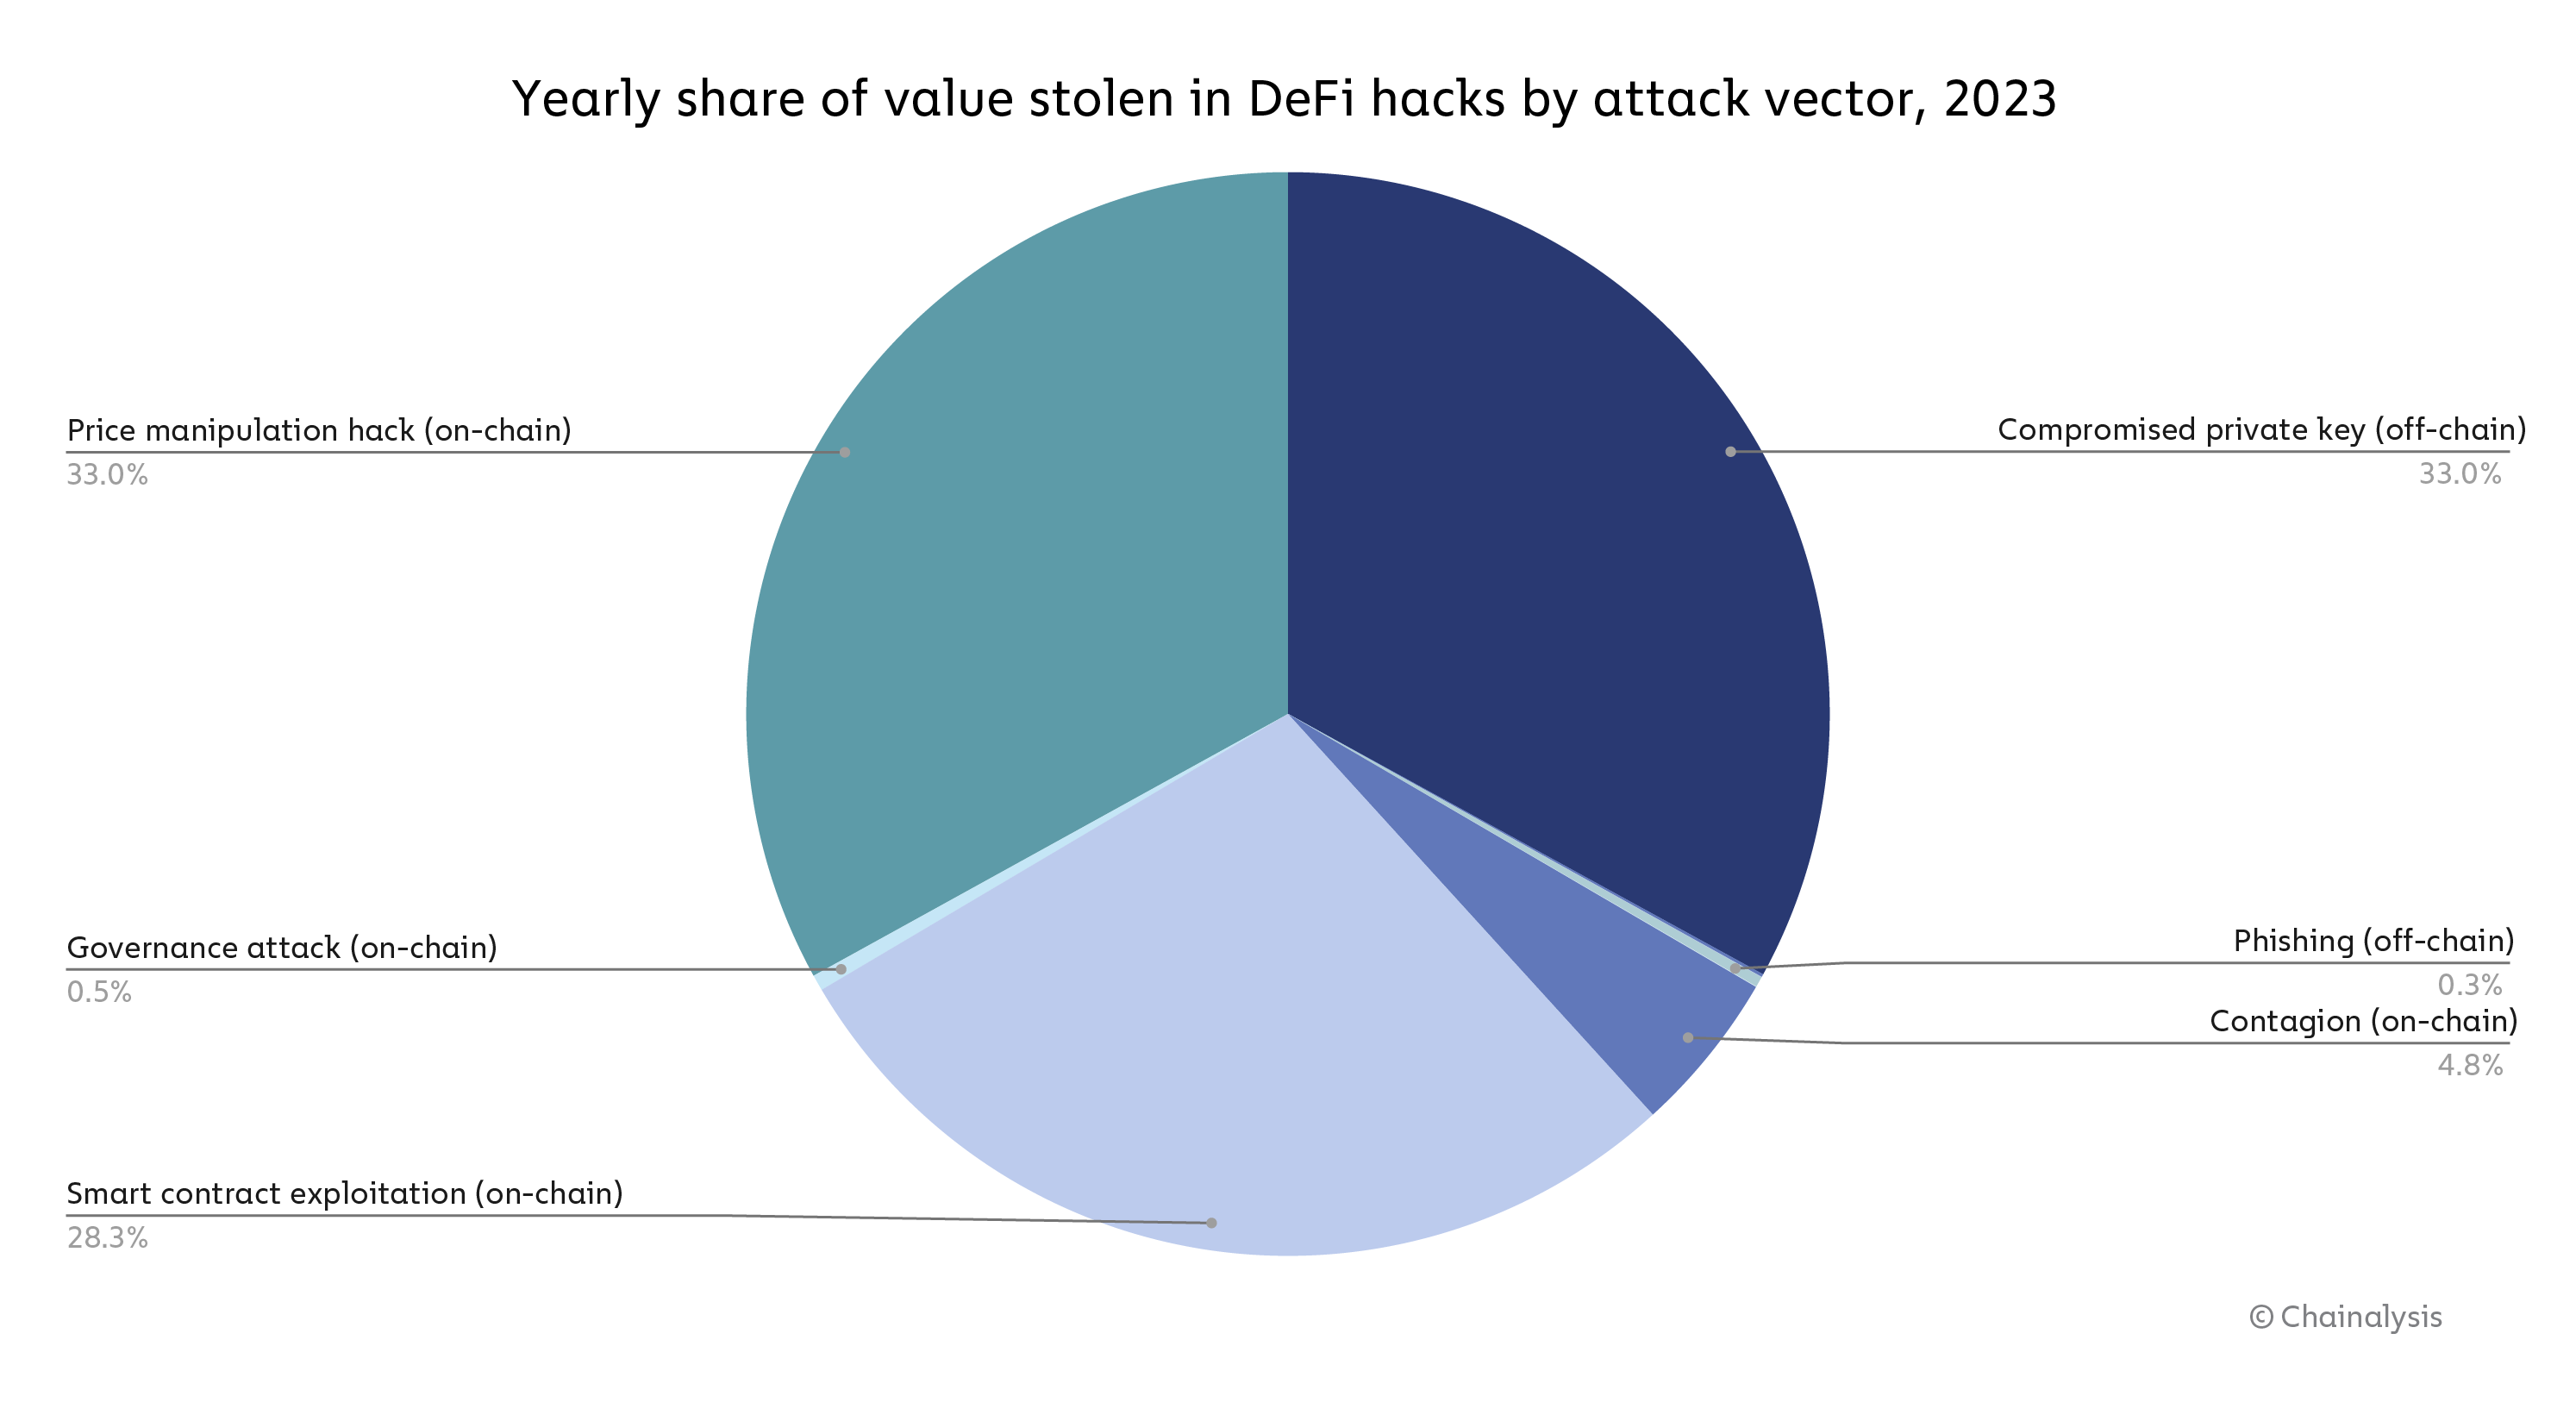
実際、データによると、ギメネス=アギラルが指摘する「オンチェーン 」および「オフチェーン 」の脆弱性――特に、プライベート・鍵 のハッキング 、価格操作を目的としたハッキング、およびスマート・コントラクト の悪用――が、2023年のハッキング における損失の要因となったことが示されています。
出典: ハルボーン
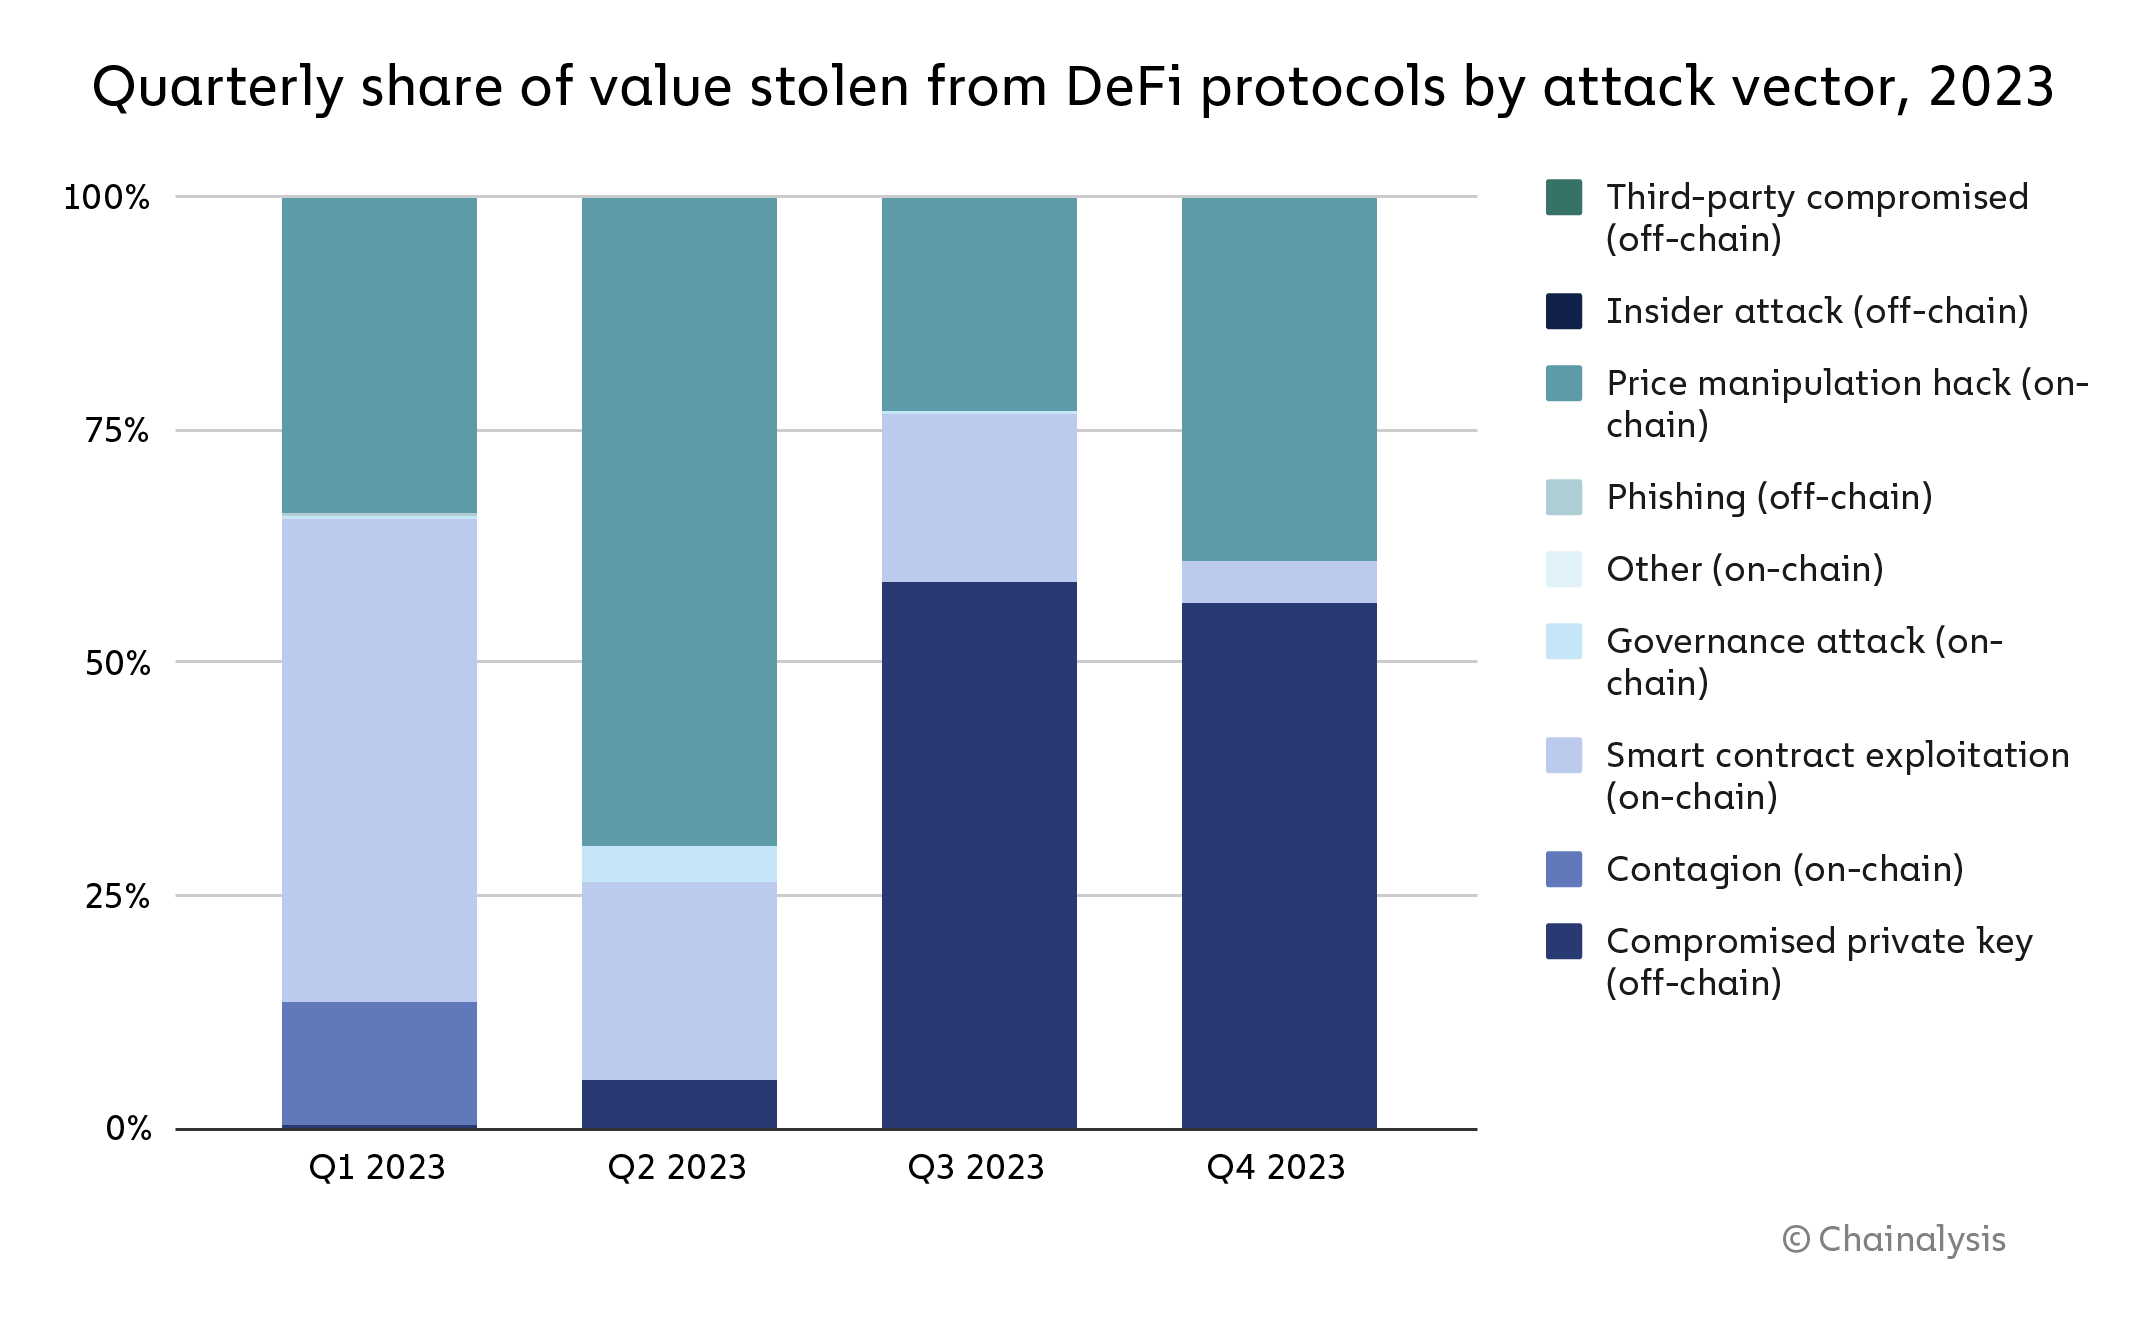
全体として、2023年の分散型金融 (DeFi) ハッキング における活動の大部分はオンチェーン の脆弱性が原因でしたが、下のグラフが示すように、その状況は年を通じて変化し、第3四半期および第4四半期には、侵害されたプライベート鍵 がハッキングのより大きな割合を占めるようになりました。
出典: ハルボーン
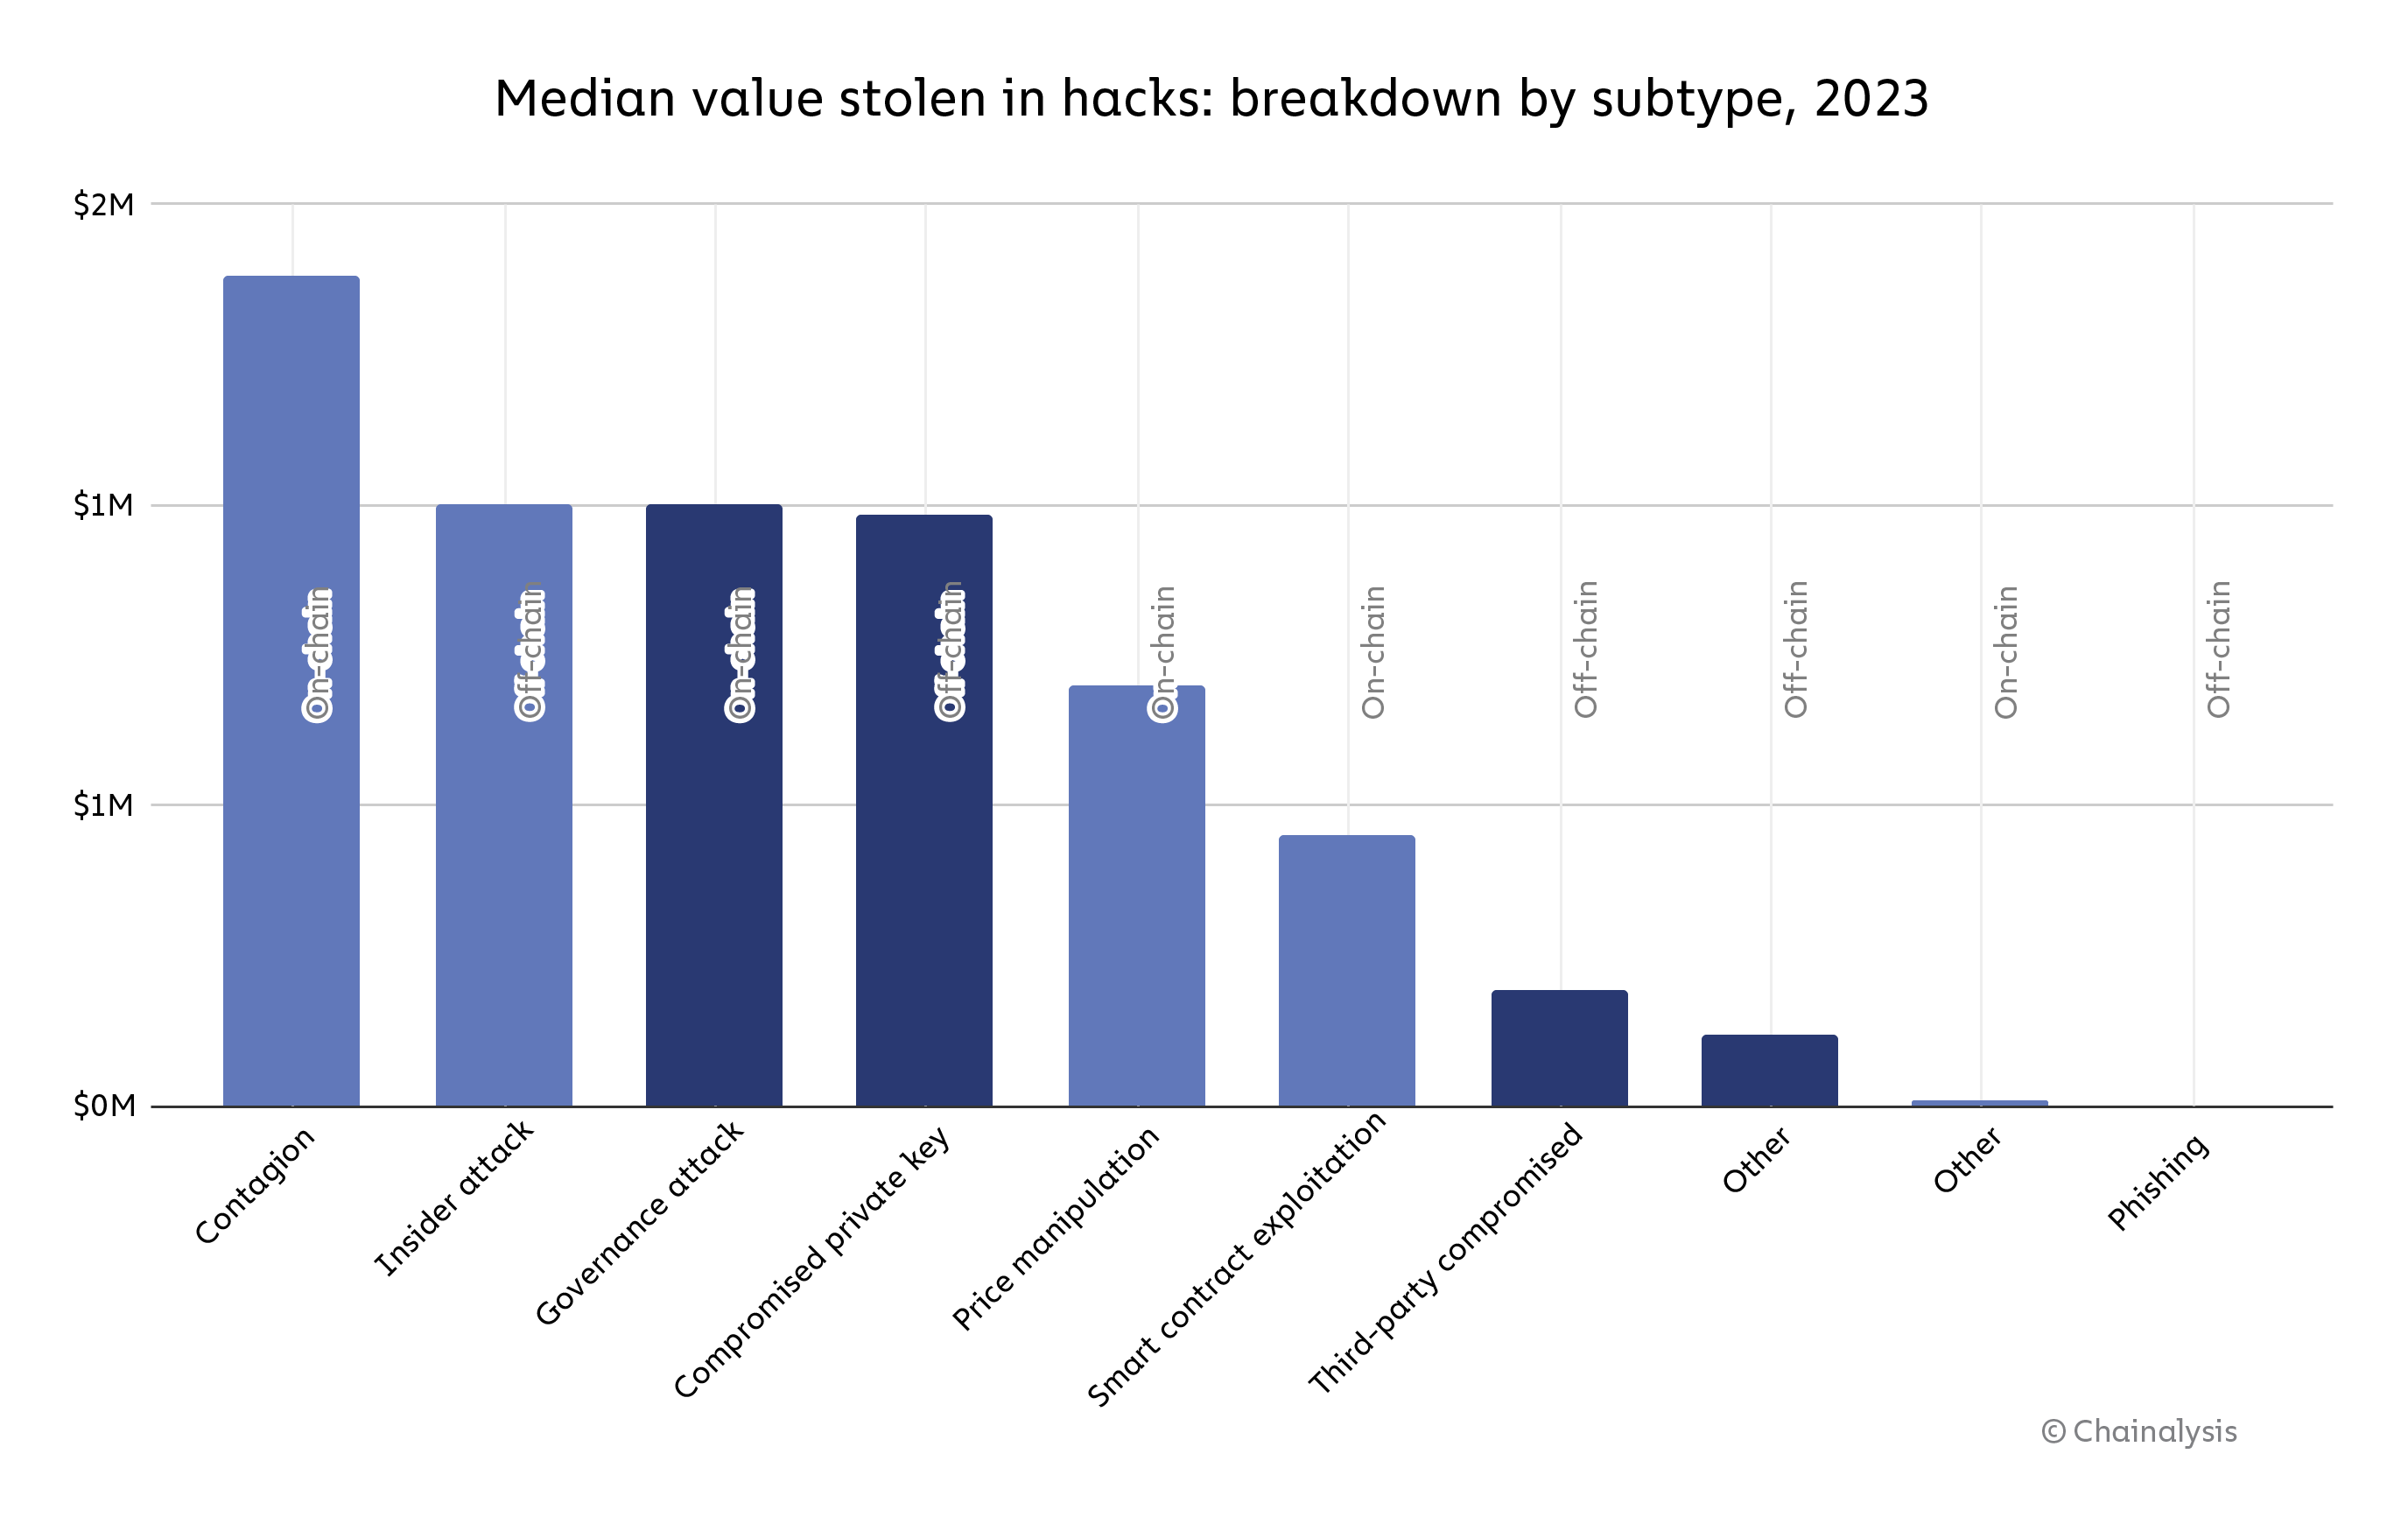
ハッキング とハッキング の調査によると、感染によるハッキング(オンチェーン )が最も甚大な被害をもたらし、損失額の中央値は140万ドルでした。これに続いて、ガバナンス攻撃(オンチェーン )、内部関係者による攻撃(オフチェーン )、および漏洩した非公開鍵 (オフチェーン )が挙げられ、これら3つを合わせたハッキング 値の中央値は約100万ドルでした。
出典: ハルボーン
とはいえ、全体としては、このデータは楽観視できる材料を提供しています。分散型金融 (DeFi) から盗まれた総額の減少、および 2023 年を通じてオンチェーン の脆弱性に起因するハッキング の相対的な減少は、分散型金融 (DeFi) の運営者がスマートコントラクト のセキュリティ対策において改善を見せている可能性を示唆しています。 「 分散型金融 (DeFi) プロトコルにおけるセキュリティ対策の強化が、スマートコントラクトの脆弱性に関連するハッキング件数の減少における重要な要因であると考えています。今年の損失額上位50件のハッキングを、過去数年のもの( Halbornの『トップ50ハッキング被害レポート』で調査されたもの)と比較すると、損失額の割合は全体の47.0%から18.2%へと減少しています。それにもかかわらず、価格操作攻撃は留まる 、損失総額の約20.0%を占め、ほぼ横ばいの状態を維持しています。これは、監査を行う際、プロトコルが分散型金融 (DeFi) エコシステム全体とどのように相互作用しているかも考慮に入れるべきであることを示唆しています」と、ギメネス・アギラール氏は述べた。 しかし、彼女はまた、秘密鍵の漏洩(鍵 )などの攻撃ベクトルによるハッキングの増加は、分散型金融 (DeFi) オペレーターがスマートコントラクト(コントラクト )のセキュリティだけでなく、アドレス オフチェーン の脆弱性についても対策を講じる必要があることを示唆していると強調した。「前述の比較と同様に、秘密鍵の漏洩(鍵 )に関連する損失は、22.0%から47.8%へと増加した。」上述の通り、オンチェーン およびオフチェーン の脆弱性の両方が、極めて破壊的な影響をもたらす可能性がある。
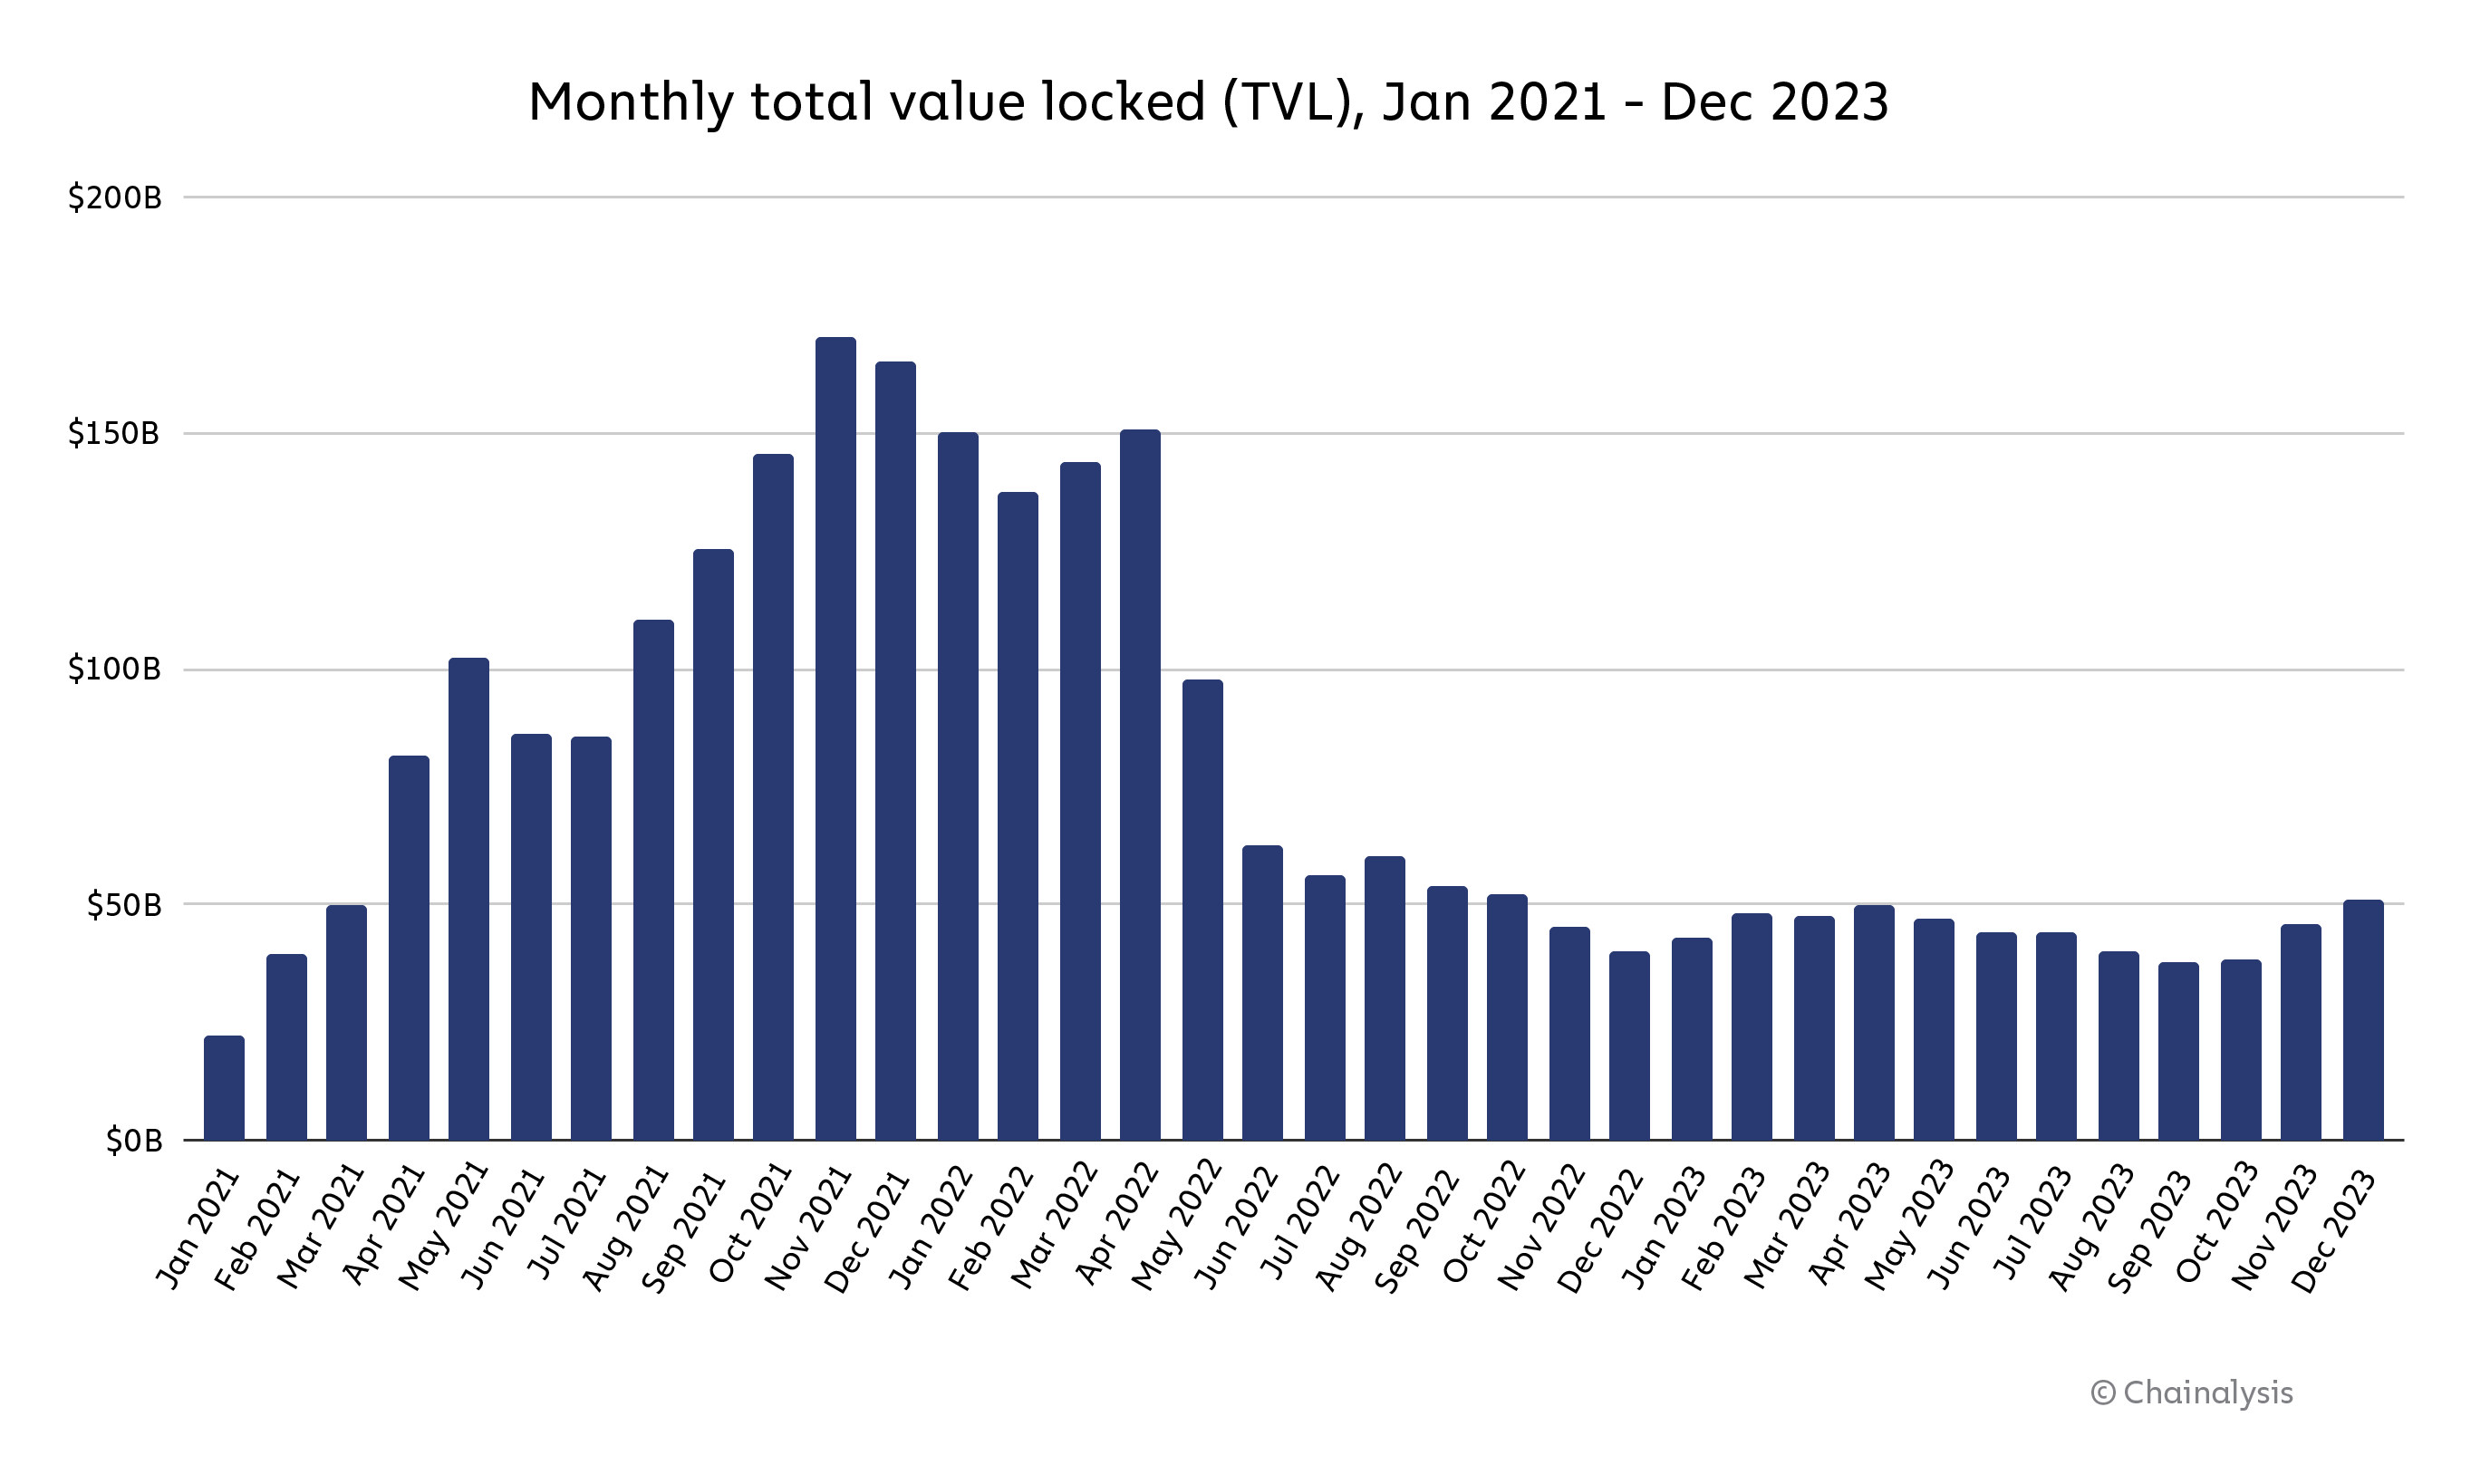
しかし、ギメネス=アギラール氏は、分散型金融 (DeFi) ハッキング における損失額の減少は、2023年の分散型金融 (DeFi) の活動全般の低下に一部起因している可能性もあると認めた。これは、ハッカーにとって格好の標的となる分散型金融 (DeFi) プロトコルの数が単純に減少したためである可能性がある。分散型金融 (DeFi) プロトコルに保有またはステーキングされている総額を示す「総ロック済み価値(TVL)」は、2022年半ばの急激な減少に続き、2023年通年を通じて低下した。
出典: DeFiLlama
分散型金融 (DeFi) (ハッキング )の減少が、主にセキュリティ対策の改善によるものなのか、それとも分散型金融 (DeFi) の活動全体が減少したことによるものなのかは、断定できません。おそらく、その両方が要因となっているのでしょう。しかし、ハッキング の減少が 主に 全体的な活動量の減少によるものであるならば、分散型金融 (DeFi) ハッキング が、次の分散型金融 (DeFi) の強気相場に合わせて再び上昇するかどうかを注視することが重要となる。なぜなら、そうなればTVLが増加し、その結果、ハッカーが標的とする分散型金融 (DeFi) の資金プールが拡大することになるからだ。
いずれにせよ、分散型金融 (DeFi) の運営者はセキュリティを向上させるために講じるべき措置があります。分散型金融 (DeFi) プロトコルは、オンチェーン の障害に対して脆弱なため、経済的リスクや過去のプラットフォームでの損失に関連するオンチェーン の活動を監視するシステムを構築することができます。以下のような企業は Hypernative や Hexagateといった企業は、サイバー攻撃を防止・対応するためのカスタマイズされたアラートを提供しており、これによりプラットフォームは、ブリッジなどのサードパーティとの連携をより安全に確保し、リスクにさらされている可能性のある顧客と連絡を取ることが可能になります。オフチェーン の障害に対して脆弱なプラットフォームは、中央集権型の製品やサービスへの依存度を低減することを目指すべきでしょう。
2023年、北朝鮮は過去最多の暗号資産 プラットフォームをハッキングしたが、盗んだ総額は2022年を下回った。
ここ数年、北朝鮮と関連するハッキング事件が増加しており、次のようなサイバー諜報グループが活動している。 Kimsuky や ラザルス Group といったサイバー諜報グループが、暗号資産 の資産を大量に獲得するために様々な悪質な手口を用いています。2022年には、北朝鮮と関連するハッカーによって盗まれた仮想通貨の総額は、約17億ドルという過去最高額に達しました。2023年の盗難総額は10億ドルをわずかに上回ると推定されますが、後述するように、ハッキング件数は20件に増加し、過去最多を記録しました。
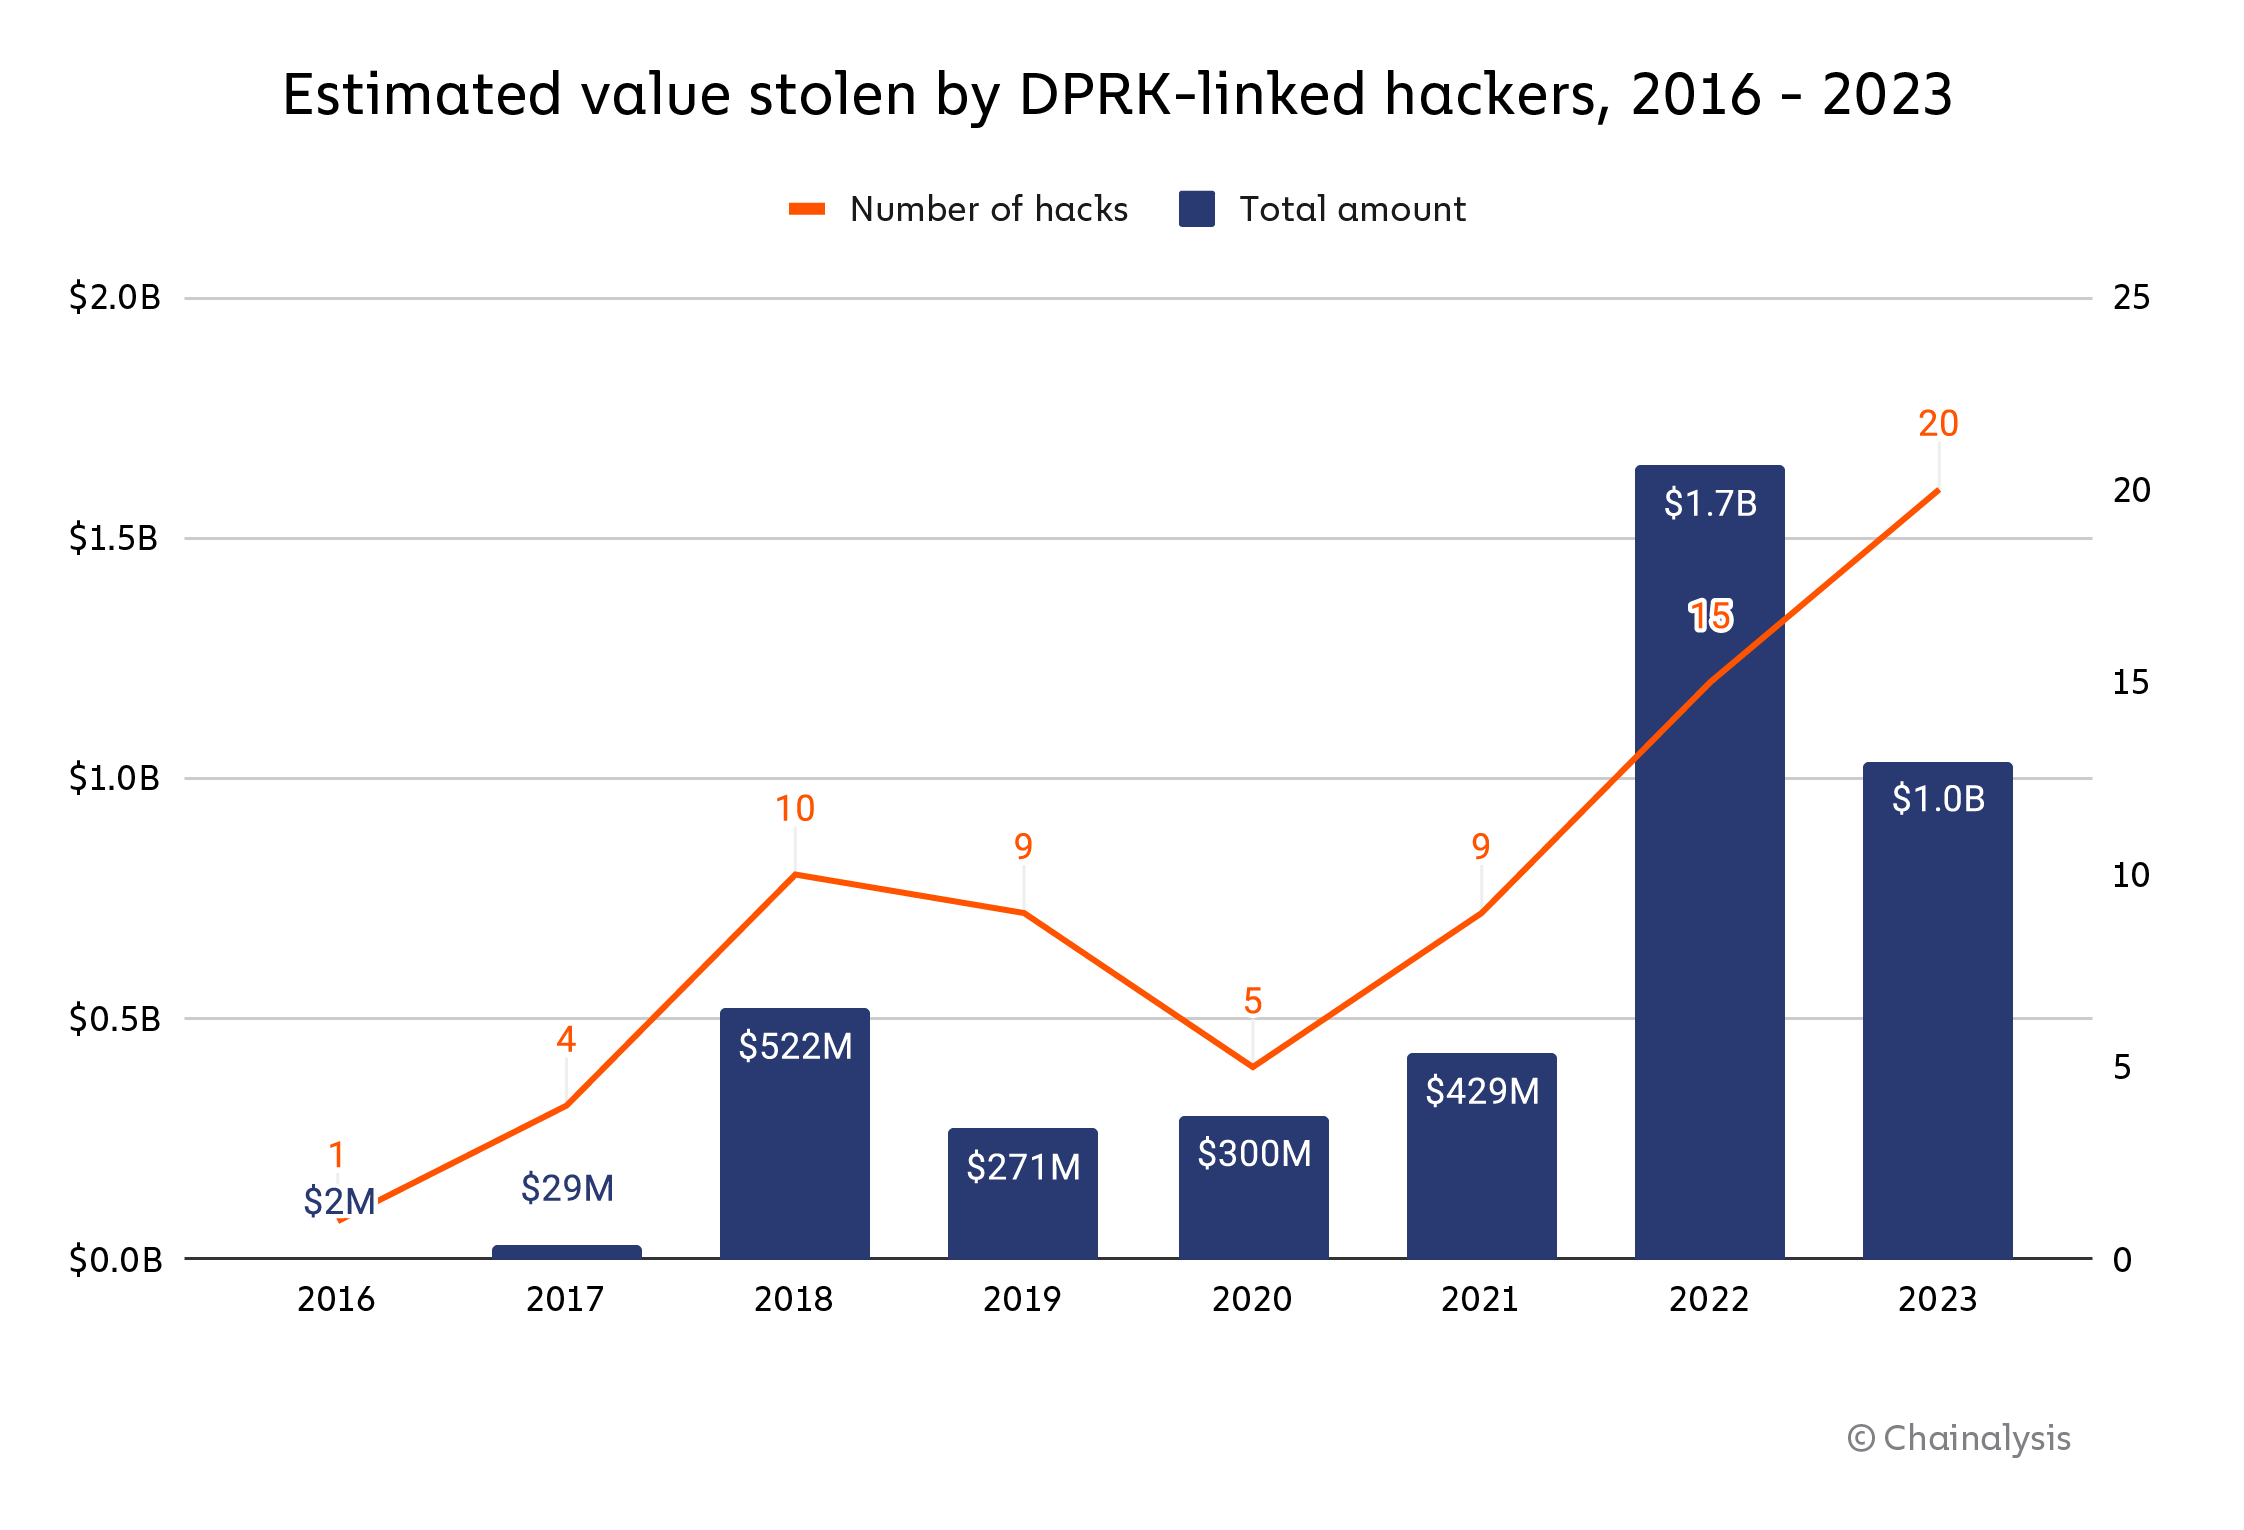
2023年、北朝鮮と関連があるとみられるハッカーが、分散型金融 (DeFi) プラットフォームから約4億2880万ドルを盗んだと推定されるほか、中央集権型サービス (1億5000万ドルの被害)、取引所(3億3090万ドル)、ウォレットプロバイダー(1億2700万ドル)も標的となった。
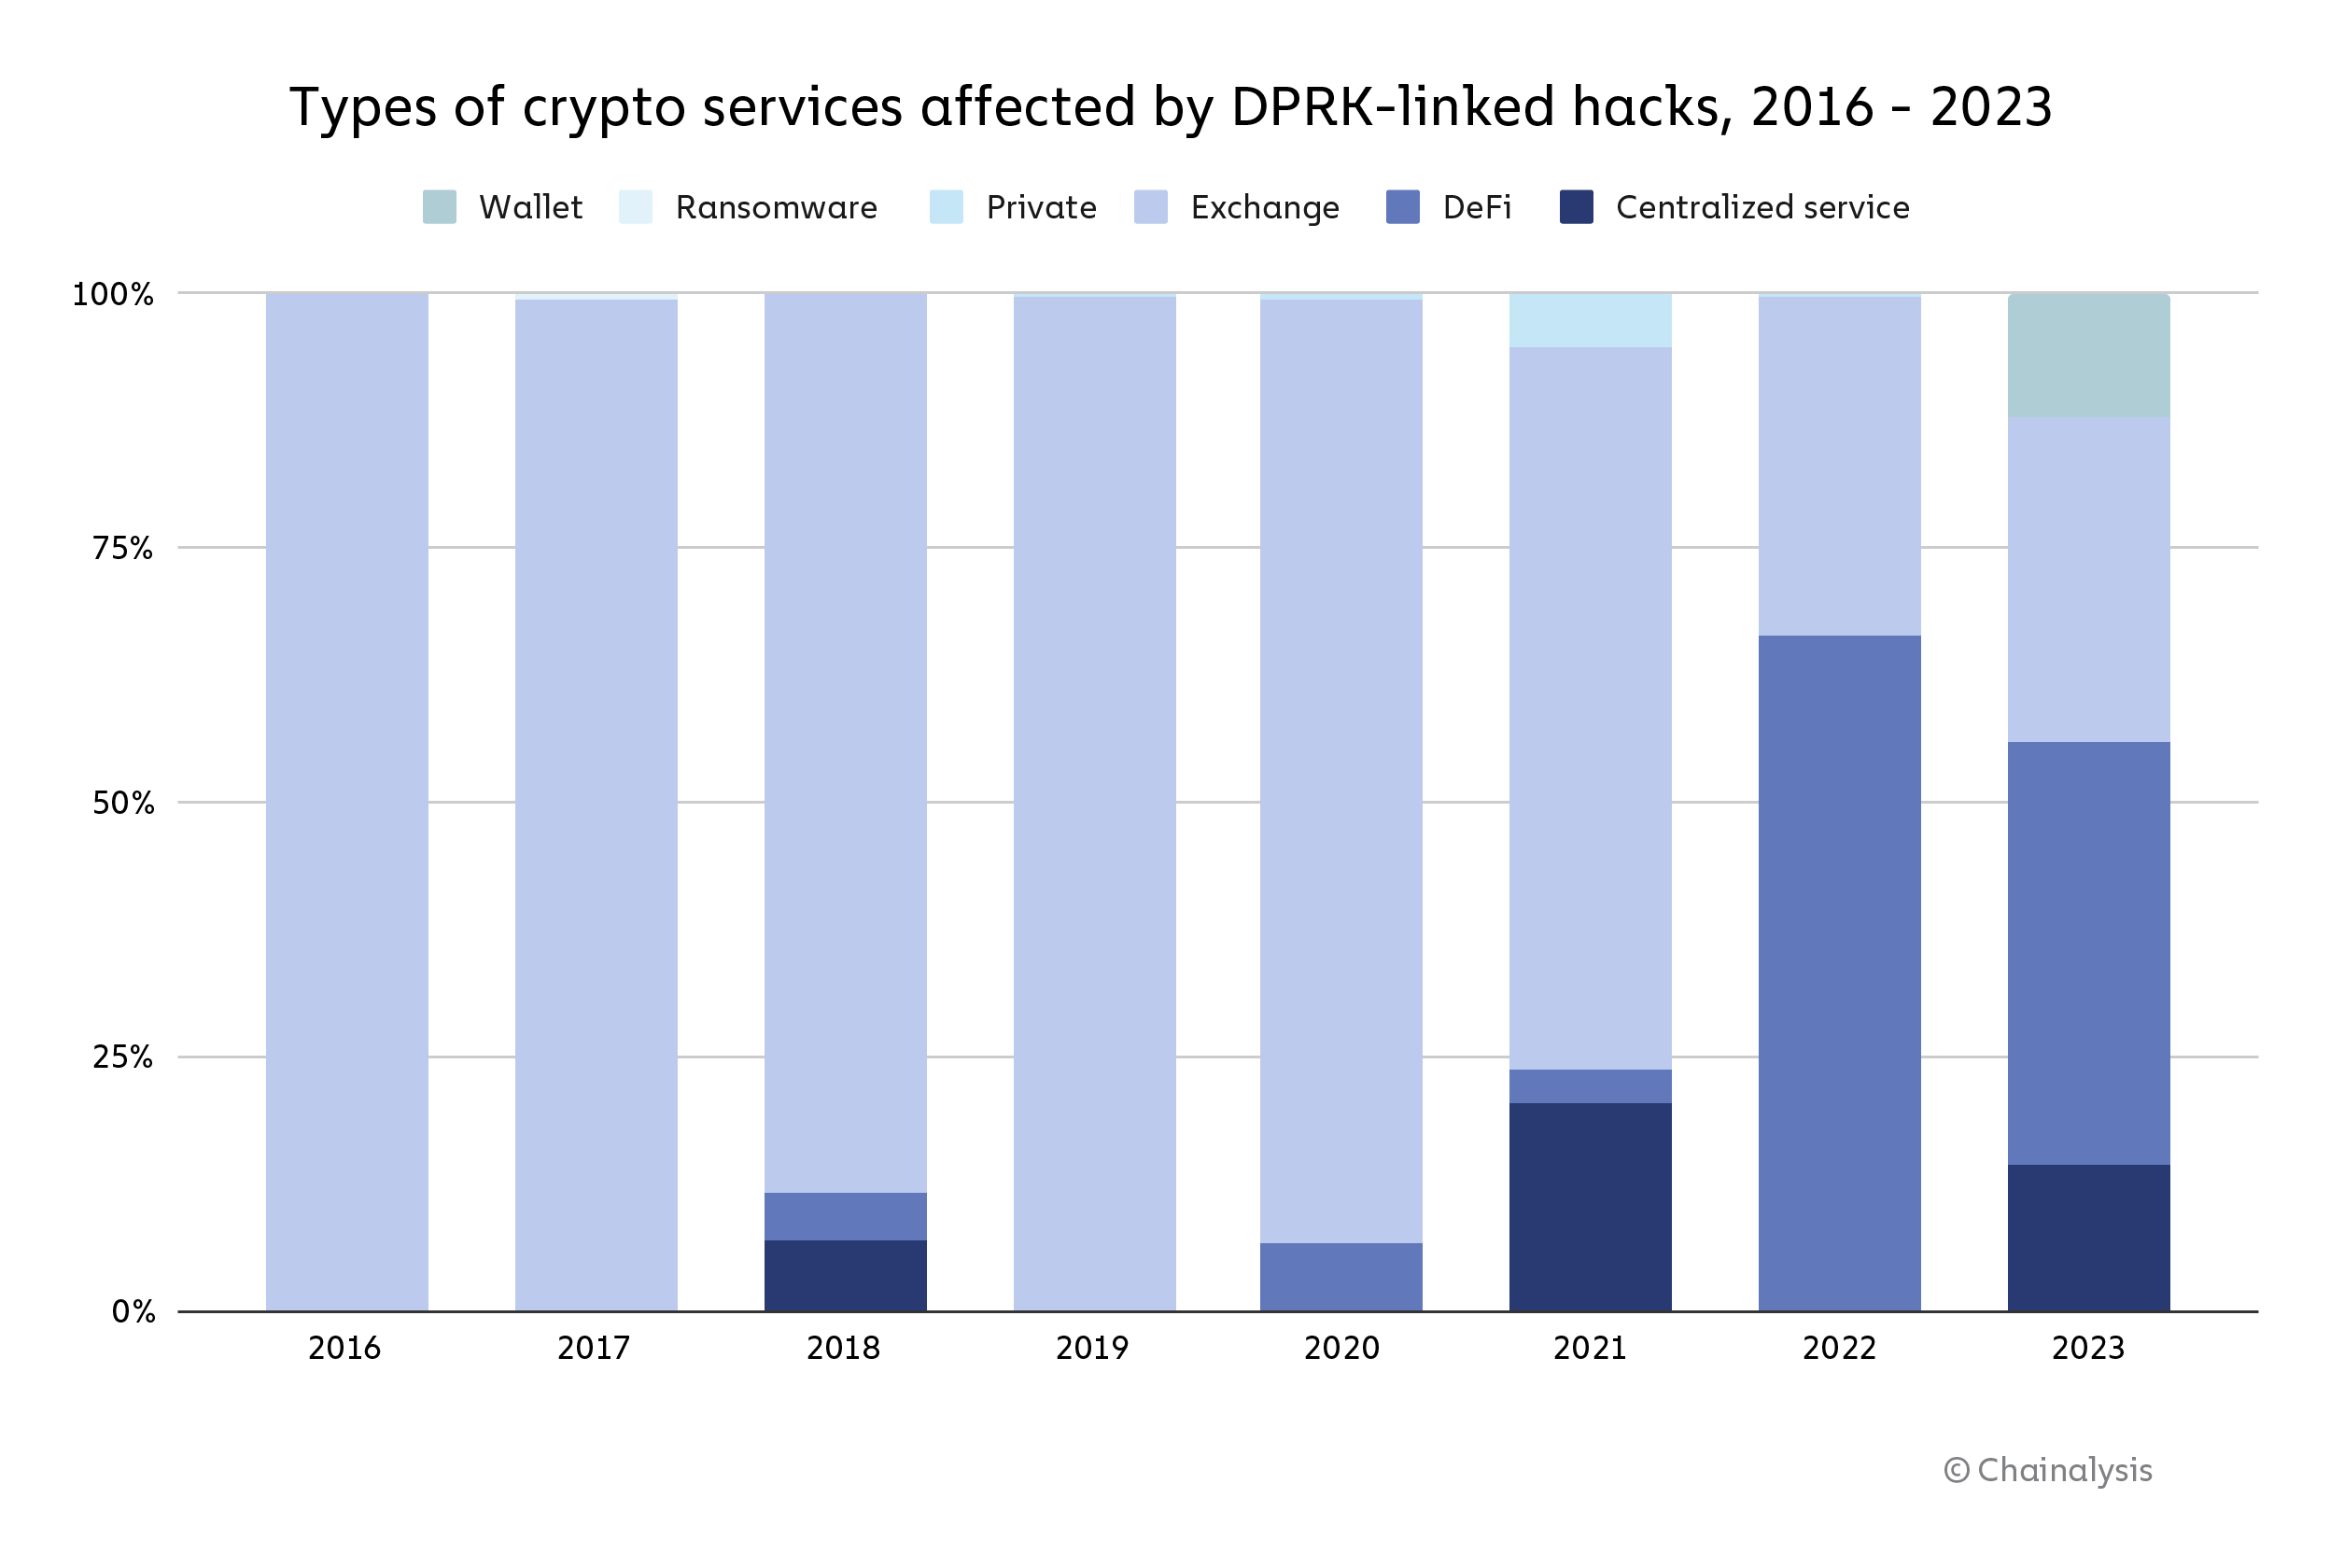
2023年には、北朝鮮による分散型金融 (DeFi) プロトコルへの攻撃が著しく減少しました。これは、前述した分散型金融 (DeFi) ハッキング における全体的な減少傾向と一致しています。
事案 調査:北朝鮮のAtomic Walletの脆弱性
2023年6月、 Atomic Wallet(非カストディアル 型仮想通貨ウォレットサービス)のユーザー数千人がハッカーの標的となり、推定1億2900万ドルの被害が発生した。FBIはその後、 この攻撃を 北朝鮮系ハッキング グループ「TraderTraitor」によるものと断定し、Atomic Walletへの攻撃は、同月後半に発生したAlphapoやCoinspaidへの攻撃を含む一連の類似攻撃の第一弾であったと述べた。攻撃の具体的な発生経緯留まる 不明であるが、我々はオンチェーン の分析を用いて、最初の攻撃後に資金がどのように動いたかを調査し、その経緯を4つの段階に分類した。
第1段階では、攻撃者は チェーンホッピングを行い — 通常は不正に得た資金の流れを隠蔽するために、あるブロックチェーン から別の へと資産を移動させること — 以下の3つの方法を用いて、ビットコインのブロックチェーン へと移動させた:
- 中央集権型取引所への資金送金。資金が中央集権型サービスに送金された後は、オンチェーン での追跡を継続することはできませんが、事案 において、Atomic Wallet から盗まれた資金が中央集権型取引所でビットコインに交換されたことは、私たちが定期的に協力している他の信頼できる情報源から得た情報により判明しています。
- 資金をクロスチェーンブリッジに送金し、そこからビットコインのブロックチェーン へ移動させることができる。
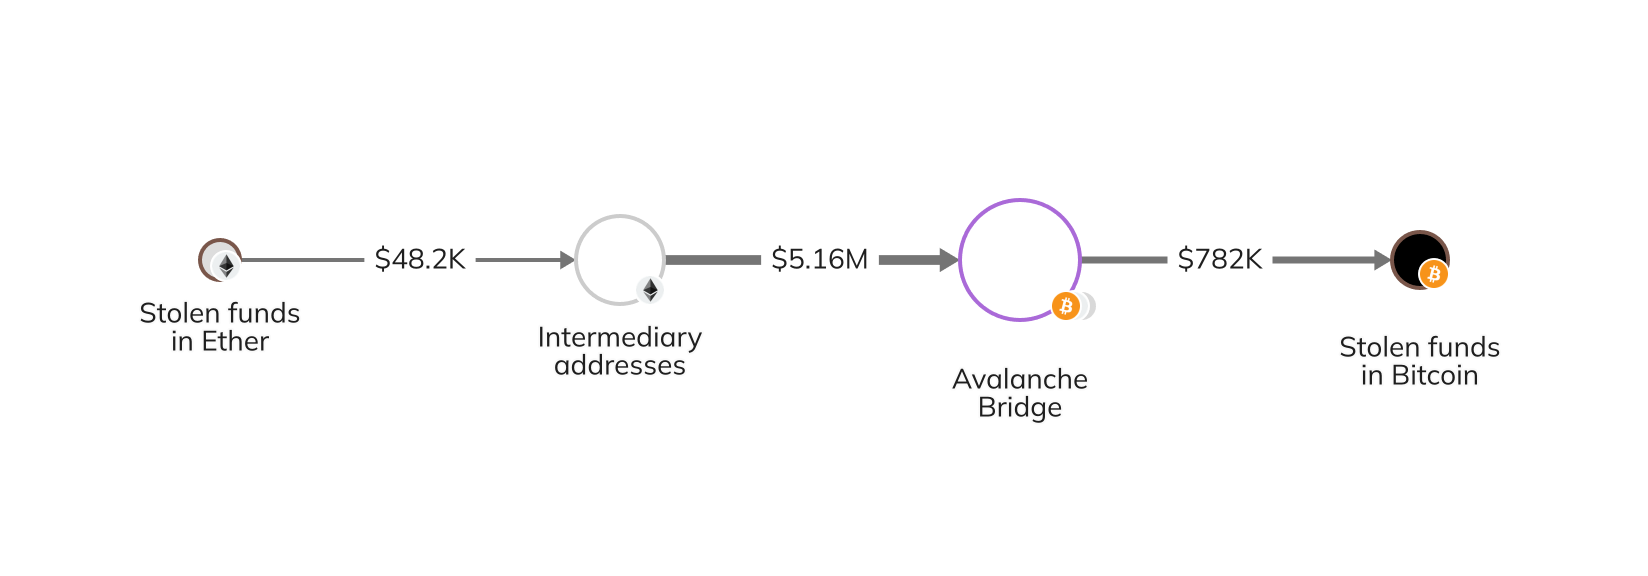
- ラップされたEther (wETH)のコントラクトに資金を送金し、その後、Avalancheブリッジ を経由してBitcoinブロックチェーン へ移動します。
以下の Chainalysis Reactor 以下のグラフは、盗難資金 (当時はEther )が、Avalancheブリッジ に到達し、ビットコインに換金されるまでに、いくつかの中間取引所アドレス を経由した3つ目の方法を示しています。
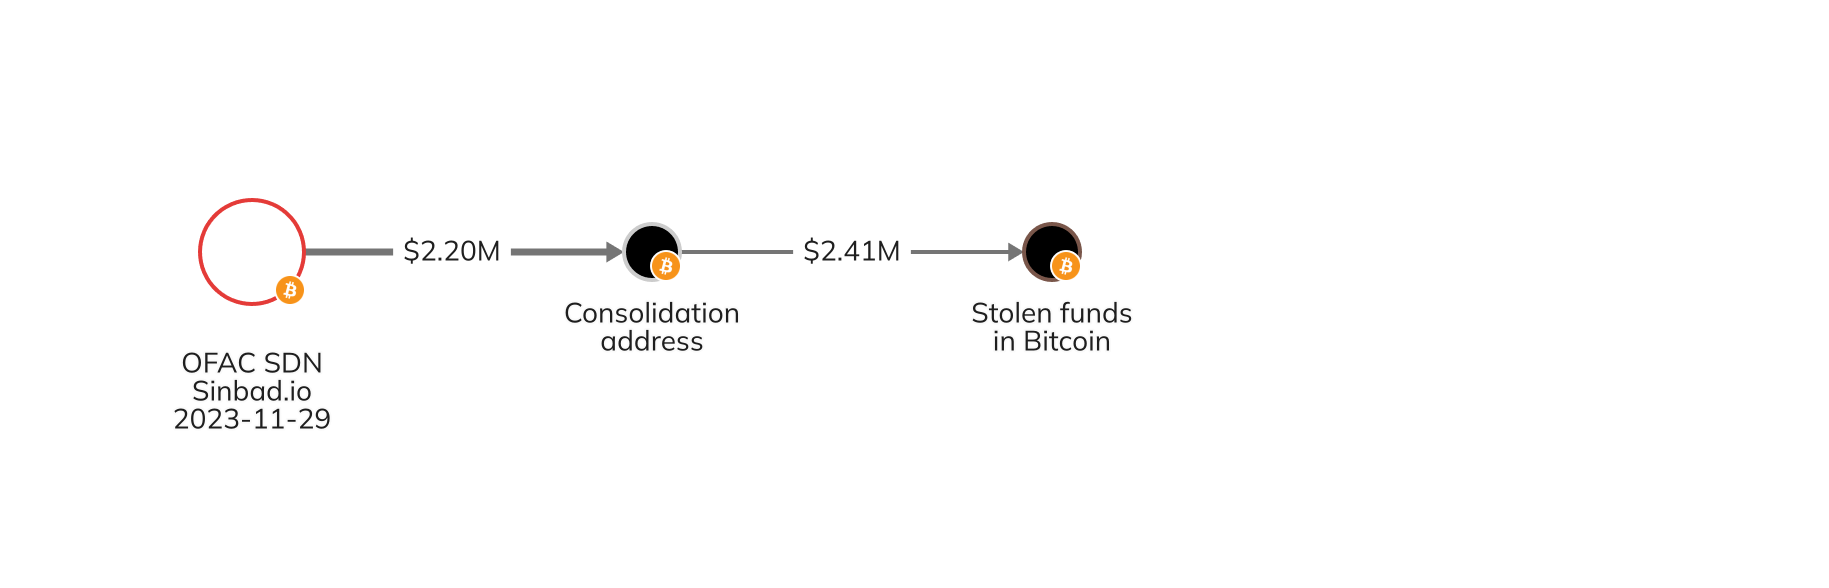
第2段階では、攻撃者は送付 を通じて、盗難資金 をOFAC が承認した Sinbadにリダイレクトした。これは、オンチェーン の取引詳細を隠蔽するミキシングサービスであり、過去に北朝鮮のマネーロンダリング業者によって利用されたことがある。その後、攻撃者はSinbadから資金を引き出し、ビットコイン上で集約 アドレス へ移動させた。
第3段階では、攻撃者のマネーロンダリング戦略は、ビットコインブロックチェーン ではなく、ほぼもっぱらトロンブロックチェーン に焦点を当てるものへと移行しました。攻撃者は、以下のいずれかの方法を用いて、トロンブロックチェーン へとチェーンホッピングを行いました:
- Avalancheのブリッジ を通じてAvalancheに資金を送金すると、その資金はTronのブロックチェーン へ移動させることができます。
- 中央集権型サービス へ資金を送金し、その後、Tronのブロックチェーン へ資金を移動します。
- 資金の流れをさらに隠蔽するために、追加のミキサーやプライバシー保護サービスを通じて資金を送金し、その後、Tronのブロックチェーン へ移動させる。
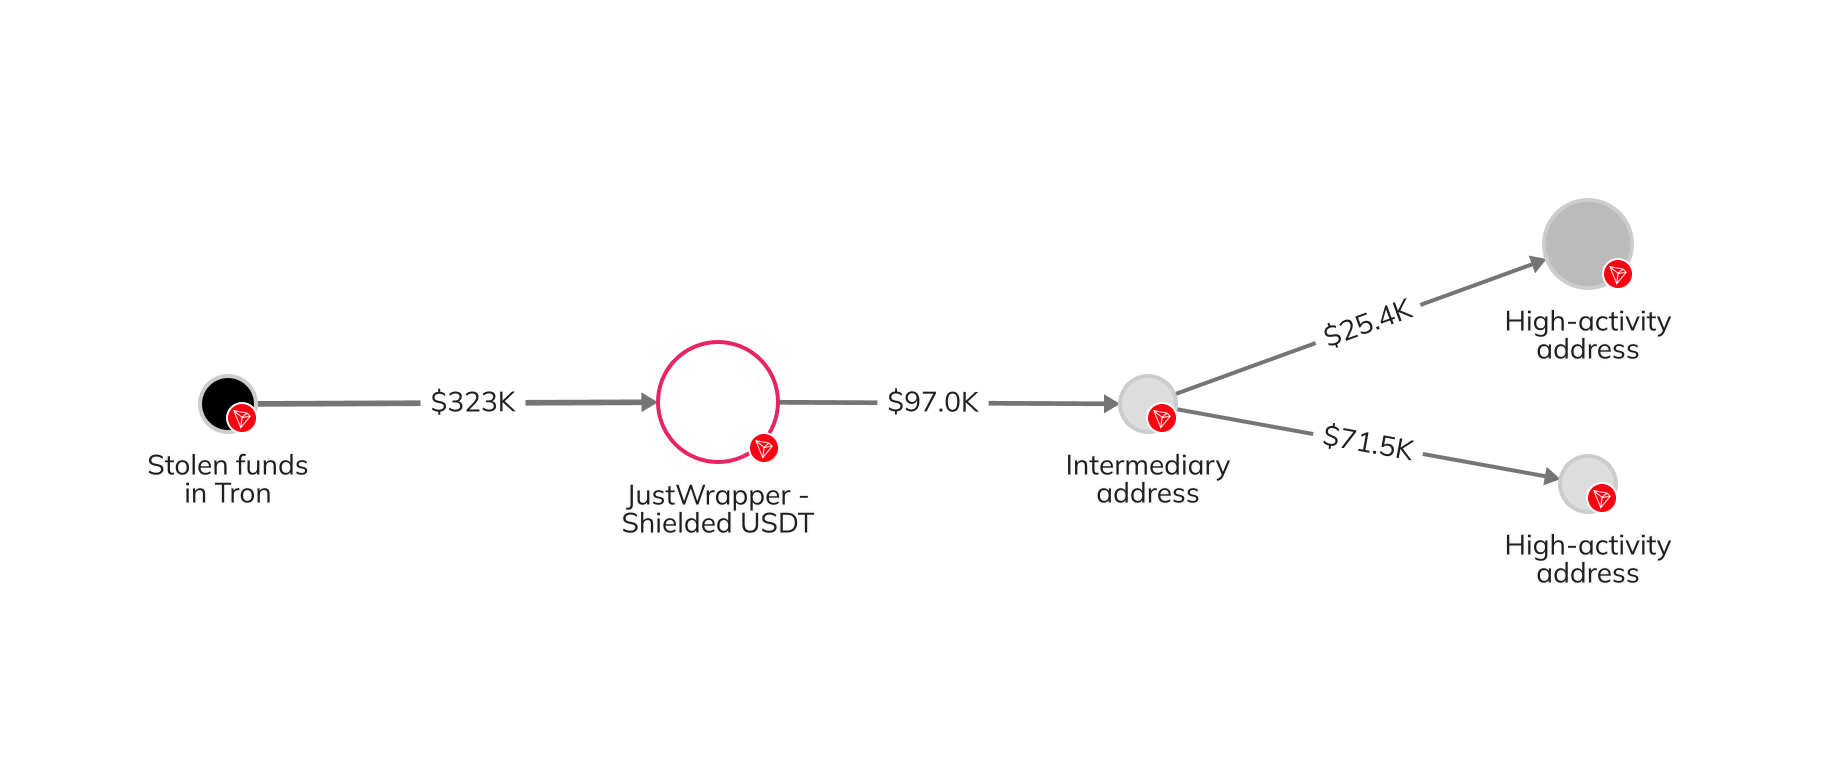
第4段階、つまり最終段階において、攻撃者はTron上のさまざまなサービス(ブロックチェーン )に資金を預け入れました。これらの資金の一部はTronの「JustWrapper Shielded Pool」を通じてミキシングされ、残りの資金は最終的に、相対取引 のトレーダーが所有していると疑われる、取引量の多いTronアドレス(アドレス )へ送金されました(送付 )。
オンチェーン のさらなる調査により、Atomicから盗まれた資金が、他の出所からの資産と統合された後、別の場所へ移動していたことが判明した。これは、その後のAlphapoおよびCoinspaidへの攻撃と関連している可能性が高い。
の将来は暗号資産 ハッキング
2023年に暗号資産 プラットフォームから盗まれた総額は、過去数年と比べて大幅に減少したものの、攻撃者の手口がますます巧妙かつ多様化していることは明らかです。幸いなことに、暗号資産 プラットフォームも、セキュリティ対策や攻撃への対応において、ますます高度化しています。
暗号資産 のプラットフォームがエクスプロイト発生後迅速に対応すれば、法執行機関 の当局は、凍結された資金が保管されている取引所に連絡して差し押さえ手続きを開始したり、資金が流れた経路に関わるサービスに連絡して口座やユーザーに関する関連情報を収集したりすることが、より円滑に行えるようになるでしょう。こうしたプロセスが改善されていくにつれて、暗号資産 のハッキングによって盗まれた資金の額は、今後も減少し続けるものと見られます。
本資料は情報提供のみを目的としており、法律、税務、財務、投資、規制その他の専門的な助言を提供するものではなく、また専門的な見解として依拠されることを意図したものでもありません。 受領者は、この種の決定を行う前に、各自のアドバイザーに相談する必要があります。Chainalysis は、本資料に含まれる情報の正確性、完全性、適時性、適合性、または有効性を保証するものではありません。Chainalysis は、受領者が本資料を利用したことに起因するつながり におけるいかなる決定、その他の作為または不作為についても、一切の責任または義務を負いません。


