「公開鍵 」ポッドキャスト の第113回が公開されました。今回は「Live from Links」シリーズで、ニューヨークで開催された「Chainalysis Links Conference」でライブ収録されたポッドキャストをお届けします。データ恐喝、悪意のあるリンク、初期アクセスブローカー(IAB)といった用語は、ランサムウェア の被害に遭ったことのある方ならお馴染みのものです。今回のエピソードでは、 アンドルー・デイヴィス 氏(Kivu Consulting 法務顧問)にお話を伺い、2024年にランサムウェア の攻撃者が用いる最新かつ最も洗練された戦術や戦略について詳しく解説していただきます
今すぐ以下で聴取または購読できます Spotify、 Apple、または Audible。エピソード113の完全なプレビューについては、引き続きお読みください。
公開鍵 第113回:ランサムウェア の世界と支払交渉の内幕
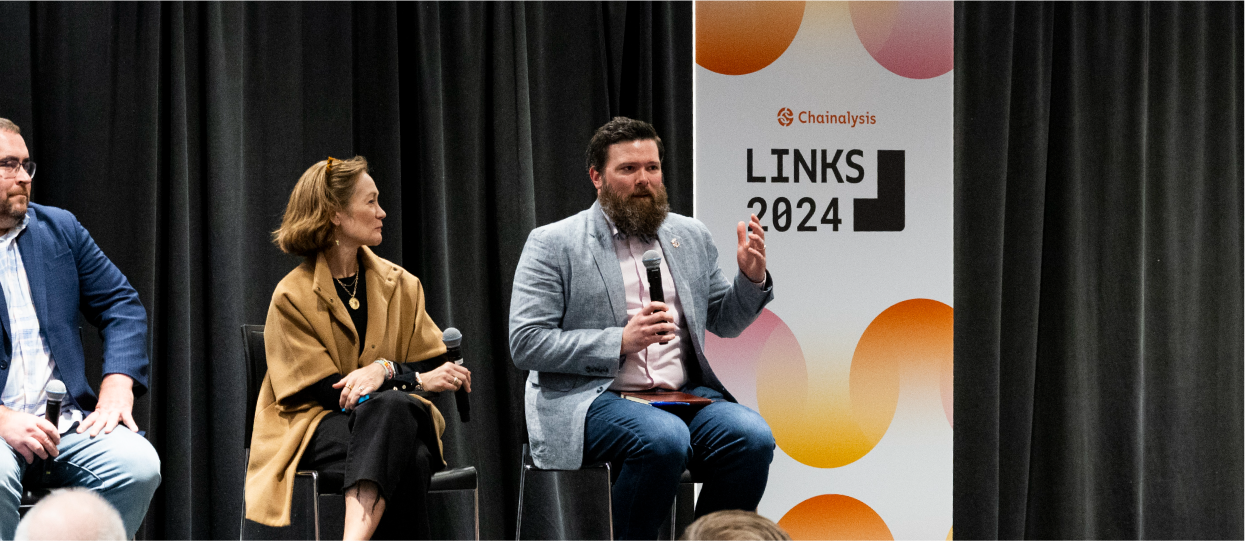
リンクス・カンファレンスのステージを降りたばかりの、 イアン・アンドリュース氏 (Chainalysis 最高マーケティング責任者)が、 アンドルー・デイヴィス (法務担当役員、 キヴ・コンサルティング)と対談した。デイヴィスは満員の聴衆を前に講演を行い、ランサムウェア の新たな戦略や、企業がより効果的に身を守る方法について洞察を共有した。
アンドルー氏は、ランサムウェア 攻撃の情勢の変遷や、被害を受けた組織が身代金の支払いを行うか否かを判断する際に直面する課題について論じている。
また、サイバー恐喝やデータ窃盗など、多岐にわたる新たな攻撃手法を紹介するとともに、薬局の決済処理業者や石油パイプラインを標的とした大規模な攻撃が、法執行機関 にどのような影響を与え、ランサムウェア グループに対する迅速な対策が講じられるようになったかについても解説しました。
また、アンドリュー氏は、最も一般的な攻撃ベクトルやソーシャルエンジニアリングによる攻撃ベクトルに焦点を当てるとともに、ランサムウェア の攻撃者が使用するディープフェイクや画像・動画の改ざんに対して、AIがもたらす新たな課題についても解説します。
今回のエピソードの名言
「私たちが最終的に協力・支援することになった組織のうち、実際に支払いを行っていたのは約3分の1に過ぎませんでした……つまり、3分の2は支払っていなかったわけですが、これはある意味、喜ばしいことでもあります。しかし、それでも彼らは侵害されてしまいました。システムを再構築せざるを得なかったのです。ただ、インフラを復旧するための復号鍵の代金を支払わなかっただけなのです……」 – アンドルー・デイヴィス(Kivu Consulting 法務顧問)
エピソードの分単位の解説
2 | 「Chainalysis Links Conference 2024」でサイバーセキュリティへの関心が沸き立つ
4 | サイバー恐喝やデータ窃取の増加、およびランサムウェア 攻撃への対処戦略
8 |ランサムウェア の要求と法執行機関 の力学をめぐる交渉
12 | 「ランサムウェア 」の支払い決定における戦略と制裁リスク
17 | 「ランサムウェア 」による攻撃が大手製薬会社、石油パイプライン、カジノに混乱をもたらす
21 | 「ランサムウェア 」への支払い禁止をめぐる議論と、初期アクセスブローカー(IAC)の理解
23 | パスワードの流用、アカウントのハッキング 、および巧妙な偽の採用詐欺による攻撃の危険性
28 | 進化し続けるAIの脅威と、高度な身代金要求型攻撃におけるAIの役割
関連リソース
『Chainalysis 』が提供する、今回の『公開鍵 』のエピソードと完璧に相性の良いその他のリソースもぜひご覧ください。
- ウェブサイト: Kivu:私たちはサイバー犯罪と闘います。人類を守ります。
- 記事: 組織は依然としてランサムウェア の要求額を支払うことができるのか?
- 記事: 新たな脅威に関する警告:GootloaderマルウェアがSEOポイズニングを悪用して被害者を標的にする中、ドライブバイ型ハッキング が急増中
- ブログ: 暗号資産 のドレイナーについて理解する
- YouTube: Chainalysis YouTubeページ
- ツイッター: Chainalysis ツイッター: 信頼を築くブロックチェーン
- TikTok: 人々、企業、政府の間で#ブロックチェーンへの信頼を築く。
- Telegram:Chainalysis Telegram上で
本日のエピソードの出演者
- イアン・アンドリュース * 司会 * (Chainalysis 最高マーケティング責任者)
- アンドルー・デイヴィス (キヴ・コンサルティング 法務顧問)
本ウェブサイトには、[email protected], Inc. またはその関連会社(以下、総称して「[email protected]」)の管理下にない第三者のサイトへのリンクが含まれている場合があります。Chainalysis, Inc. またはその関連会社(以下、総称して「Chainalysis」)の管理下にはありません。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
当社のポッドキャストは情報提供のみを目的としており、法律、税務、財務、または投資に関するアドバイスを提供するものではありません。リスナーの皆様は、こうした決定を行う前に、各自のアドバイザーに相談してください。『Chainalysis 』は、本コンテンツの利用に関連して、つながり において行われたいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、特定のポッドキャスト に掲載されている情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。
特に断りのない限り、特定の製品や団体への言及は、Chainalysis による推奨や推薦を意味するものではありません。ゲストが表明する見解はあくまで個人のものであり、番組への出演は、当該ゲストやその代表する団体に対する推奨を意味するものではありません。Chainalysis の従業員が表明する見解や意見は、当該従業員個人のものであり、必ずしも会社の見解を反映するものではありません。
文字起こし
イアン:
みなさん、こんにちは。『公開鍵 』の新たなエピソードへようこそ。リンクスから生放送でお届けします。司会のイアン・アンドリュースです。今回のエピソードでは、キヴ・コンサルティングの法務担当役員であるアンドルー・デイヴィスさんをお迎えしています。アンドルーさん、番組へようこそ。
アンドリュー:
お招きいただきありがとうございます。リンクスでのこのカンファレンスに招待していただき、ありがとうございます。
イアン:
さっきパネルディスカッションを終えたばかりですね。会場は満席だったとおっしゃっていましたね。実際、ディスカッションの途中で椅子を追加で持ち込まなければならなかったほどでした。
アンドリュー:
人生で初めてあんな光景を目にした。会場は満員で、立ち見客までいた。椅子を運び込んだ後も、奥の壁沿いにはまだ人が立っていたし、決して狭い部屋ではなかった。繰り返しになるが、私は普段、会場の収容人数の25~50%程度しか埋まっていない状況に慣れている。それに、これは昼食後の最初のパネルディスカッションだった。どんな状況になるか、本当に予想がつかないものだ。
イアン:
そのポストを埋めるのは難しいですね。
アンドリュー:
でも、いや、素晴らしいパネルディスカッションでした。議論も質問も充実していました。すべての質問に答えるには時間が足りませんでした。終了後に参加者が次々と近づいてきたのですが、実は多くの人がパネリスト全員と話したかったため、次のセッションのために会場から退出させられることになってしまいました。
イアン:
いいですね。では、その会話の中で話題になった主なトピックは何でしたか?
アンドリュー:
AIについて少し触れ、それがランサムウェア にどのように浸透し始めているか、また脅威アクターがそれをどのように活用し始めているかについて話しました。主にランサムウェア の進化について触れ、官民が実際にどのように連携を深め、サイバー犯罪との闘いにおいて私たち全員が望むことを実現できるかについて議論しました。というのも、協力して取り組むと口で言うのは簡単ですが、実際に実行するのは難しいからです。そこで、当社では被害を受けた組織と頻繁にやり取りを行っています。 彼らから寄せられる最も大きなフィードバックの一つは……フィードバックというより、むしろ質問かもしれません。「政府は私たちのために何をしてくれるのか?」「なぜ法執行機関 と協力しなければならないのか?」というものです。まるで一方通行の道のようだと感じられているようです。
イアン:
私たちは情報を提供します。
アンドリュー:
何が手に入るの?
イアン:
誰かを逮捕するわけでもないし、私の金を返してくれるわけでもない。おそらく、身代金を支払うか、ITインフラをすべて再構築する方法を考えなければならないだろう。そんなこと、わざわざやる価値があるのだろうか?
アンドリュー:
そうですね。そして、よくある話ですが、もし訴訟に発展してしまった場合(ポイント )、またこの経験を思い返さなければならないのでしょうか?これは、私のビジネス人生において、完全な回復に至るまでの数週間、あるいは数ヶ月――どれほど長く感じられたにせよ――最悪の期間でした。もし実際に誰かがその経験を再び思い返さなければならなくなり、さらに時間を割かなければならないような事態が、3年後に本当に起こってほしいと思いますか?ですから、時には説得するのが難しいこともあります。 最初からこうした話し合いに積極的に乗り出し、法執行機関 と協力してくれる組織もあれば、信頼関係を築くための橋渡しが必要になるケースもまだ多くあります。
イアン:
その通りです。そうですね、これが大きな話題になったのは確かだと思います。というのも、当社の調査によると、昨年、ランサムウェア の被害者たちは、記録上初めて、ランサムウェア といった組織に対して10億ドル以上を支払ったからです。2022年は少し勢いが衰えましたが、2023年には猛威を振るって復活しました。視聴者の皆さんには、御社について少しご紹介していただけますか? まだご存じない方もいらっしゃるかもしれませんので。「Kivu Consulting」ですね。どのような事業を行っているのでしょうか?
アンドリュー:
もし当社のことをご存じないなら、それはおそらく良いことかもしれません。つまり、まだ「最悪の一日」を経験していないということだからです。キヴ・コンサルティングのミッションステートメントは、「人類を守り、サイバー犯罪と戦う」ことです。 いい宣伝ですね。実際、当社はランサムウェア に特に重点を置いた、フルサービスのサイバーセキュリティ企業として運営しています。そして、クライアントが「決して起こらないことを願う事態」に備えるお手伝いをしています。しかし、ポイント にあるように、ビジネスメール詐欺(ハッキング )、情報の誤った開示(ランサムウェア )、あるいは恐喝といった何らかのサイバーセキュリティインシデントは、「もし」ではなく「いつ」起こるかという問題なのです。
イアン:
もちろんです。
アンドリュー:
つまり、当社には、侵入テスト、テーブルトップ演習、プレイブック策定などを行うことができる予防的な側面があります。しかし、繰り返しになりますが、主に「ランサムウェア 」に重点を置いています。なぜなら、この対応に備えさせることができれば、顧客はほぼあらゆる事態に対処できるからです。そして、事業の大半は……2009年から続けています。当社が最も知られているのは、ランサムウェア 対応です。 デジタルフォレンジック(インシデント対応 )、サイバー攻撃者 による交渉・コミュニケーション、必要に応じて支払いおよびそれに伴うあらゆる手続き。OFAC や制裁関連のデューデリジェンスなどもすべて社内で対応しています。さらに、復旧チームも擁しており、何が起きたのかを究明する間、是正措置を支援し、業務を再開できるようサポートします。 また、私は率直に認めますが、復旧作業に関しては、特定の地域で迅速に現地対応が必要となった場合に頼れる第三者パートナーのネットワークを保有しています。当社はグローバルに事業を展開しているため、こうしたネットワークを活用することで、コストや時間を削減できるだけでなく、現地での作業において文化や言語の問題が生じる場合にも、そのネットワークを活用することで対応が可能になります。
イアン:
うん。すごいね。それじゃあ、去年はすごく忙しかったんだろうね。
アンドリュー:
決して遅かったわけではありません。私たちの方が遅かったのですが、その点で興味深いのは……その数字が高いことです。10億を超えています。私たちが最終的に協力し、支援した組織のうち、支払いを行っていたのは約3分の1に過ぎませんでした。私が「およそ」と言ったのは、実際には正確に3分の1だったからです。33%が支払いを行っていたことがわかりました……つまり、3分の2は支払いを行っていなかったわけですが、これは喜ばしいことです。
イアン:
しかし、それでも彼らは侵害されてしまった。結局、システムを再構築せざるを得なかった。ただ、インフラを復旧させるための復号鍵の代金を支払わなかっただけだ。
アンドリュー:
そう、ただし少し注釈を付け加える必要があります。というのも、二重恐喝や単なるデータ隠蔽のみのケースも増加していることが確認されたからです。これらを総称して「ランサムウェア (ランサムウェア攻撃)」と呼んでいますが、実際には「事案 (ランサムウェア)」のカテゴリーに含まれるのはサイバー恐喝のみです。実際にはシステムに侵入してデータを暗号化しているわけではなく、何らかの手段でデータを入手し、「X日までにXを支払わなければ、このデータを公開する」と脅しているに過ぎないのです。
イアン:
うわっ。わかった。
アンドリュー:
こうした状況が加わったことで、多くの組織が自社の機密情報について強い懸念を抱いています。その中には、必ずしもPHIやPIIとは見なされない情報も含まれています。つまり、営業秘密なのです。
イアン:
もちろんです。
アンドリュー:
そういうことについては、彼らは世間に知られたくないだけなんです。
イアン:
ですから、もし私たちのようなソフトウェア企業で、すべてのソフトウェアのソースコードを入手した場合、それがインターネット上に公開されてしまうと、非常に大きな問題となります。
アンドリュー:
その通り。うん。
イアン:
そして、それは医療分野でも当てはまるだろうと想像できます。医薬品開発に携わる人なら誰でもそうでしょう。ハッキング といった脅威により、盗まれる可能性のある知的財産は膨大な量に上ります。身代金要求を行うこうした組織について、私が常に興味を惹かれてきた点の一つは、彼らがカスタマーサービスチームを運営していることです。もしこうした経験が一度もない方なら、身代金要求の標的になったと気づいたとき、インフラが暗号化されていたり、データが盗まれたと通知されたりして、「さあ、交渉に来てください」と言われることになるでしょう。 「指示はこちらです。連絡方法はこうです」と。彼らにはヘルプデスクがあり、サポートチームがあり、あなたが積極的に対応しない場合はフォローアップを行う担当者もいます。交渉はあなたのチームが行います。こうした事態に巻き込まれた際、どのような戦略を採用していますか? クライアントから「アンドルー、助けてほしい」と連絡が来た場合、どう対応しますか?
アンドリュー:
つまり、ビジネスに「万能の解決策」がないのと同様に、ここにも「万能の解決策」は存在しません。それはあくまでビジネスのニーズによって大きく左右されるものです。それでは、典型的な「ランサムウェア (侵入・暗号化)」攻撃から見ていきましょう。攻撃者が侵入し、データを暗号化してしまいました。その結果、システムは稼働不能になっています。まず最初に確認すべき点は、「有効なバックアップは存在するか?」ということです。攻撃者はバックアップを削除したのでしょうか?それとも暗号化したのでしょうか?バックアップの内容は?保存場所は? バックアップはどれくらい前のものですか? 本当に身代金を支払うという道を進む必要があるのでしょうか? こうした点を明確にした上で、初めて話し合いに入ります。相手は誰なのか? 彼らは通常、交渉に応じるのか? どの程度の金額まで交渉の余地があるのか? 彼らはカウントダウンタイマーを設定しているか? というのも、彼らは被害組織に圧力をかけるためにこうした手法を用いるからです。次に、チャットポータルにログインすると、72時間のカウントダウンが始まります。 そこには……抽象的な数字が並んでいます。私が具体的に引用しているわけではありませんが、「72時間以内に1,000万ドルを支払え。72時間経過すると、その金額は倍になる」といった内容です。これは非常に大きなプレッシャーです。
イアン:
それはプレッシャーになる。
アンドリュー:
そうですね。考えるだけで汗が出てきます。ですから、グループによって、また私たち自身の取引実績や、オープンソースの動向……つまり、そこにはコミュニティが存在するわけですから、他のベンダーなどと話し合い、新たに現れるグループについて情報を集め、期待値を適切に管理するとともに、価格を引き下げる可能性がどの程度あるのか、また対抗案として提示すべき妥当な金額はどれくらいなのかをしっかりと把握しておく必要があります。 多くの場合、最初の24時間、48時間、72時間の間は、組織側もまだ状況を把握している最中です。ですから、実際には単にコミュニケーションの窓口を開き、サイバー攻撃者 に証明を求める段階に過ぎません。 「なるほど、こうしたと言っているし、復号できるとも主張しているが、本当にできるのか? データは持ち出したのか? もしそうなら、どのようなデータを持ち出したのか? 再恐喝やデータの公開を行わないという保証は何か?」結局のところ、相手は犯罪者であり、彼らの言葉を鵜呑みにするしかない。彼らはすでに侵入してきているのだから。 つまり、こうした交渉のすべてにおいて、自分の家に侵入した相手を信頼しなければならないという、もう一つの「※」が付くのです。そして、実際のところ、交渉戦術はそこから派生していると言えます。クライアントのニーズは何か、そして、すでに被害を受けている以上、いかにして「最悪のシナリオ」の中でも最善の結果に導くことができるか、ということです。
イアン:
そうですね。一般的に、相手が提示してくる最初の金額を、交渉によって下げられることはありますか?
アンドリュー:
一般的に言えば、そうですね。
イアン:
つまり、これは車を買うのと少し似ています。表示価格が必ずしも最終的な支払額になるとは限りません。
アンドリュー:
私は中央値を用いて分析・考察することを好みます。というのも、平均値を用いると、極端な外れ値がある場合に……例えば2023年の場合、当初確認された最高額の身代金需要 は1億5000万ドルでした。データセットにそのような数値が含まれていると、結果が歪んでしまうからです。そのため、中央値の方が状況をより的確に把握できるのです。 実際、割引率に関しては、中央値も平均値も、私たちが達成している数値とほぼ50%という水準で一致しています。 また、今回の準備段階で、おそらく議論の後半に持ち出す予定だったのですが、最近、法執行機関 に関連する相当な数の活動を確認しています。BlackCatやALPHVによる妨害活動、そしてLockBit 3.0の閉鎖などです。こうした出来事のいくつかを受けて、脅威アクターが実際にアフィリエイトに指示を出しているのを確認しました。彼らはランサムウェア を「サービス」として運営しているからです。トップが指揮を執り、その下でビジネスとして運営されているのです。 彼らが基本的に「交渉は終わりだ。やるな。需要 は需要 だ。支払わせろ」と指示しているのを確認しています。実際にそれが実行された例はまだ確認できていませんが、少なくとも今年の第1四半期のポイント においては、要求事項の遵守が以前より厳格化され、要求額の大幅な引き下げといった不一致が減少している傾向が見られます。
イアン:
それは、いわゆる「収益 」的な管理手法ということでしょうか?つまり、「テイクダウンや法執行機関 の障害によって収益 を大量に失ってしまったから、残りの被害者からさらに徴収しよう」という考えでしょうか?
アンドリュー:
ですから、一方で、そうだと思います。これは多少の推測でもありますが、周囲の人たちとの会話からもそう感じます。こうしたサイトが閉鎖される際、彼らをビジネスのように考えるのは少し奇妙ですが、彼らのブランドイメージにも今や少し傷がついてしまっています。では、アフィリエイトパートナーたちに、他社に移らず、自社に留まってくれるよう、どう説得すればよいのでしょうか? そこで、これから「当社に残ってくれれば、より多くの報酬が得られる」という仕組みを導入する予定です。
イアン:
なるほど。
アンドリュー:
つまり、理論上は、フォロワーや従業員を維持するためのビジネス戦略ということになる。
イアン:
こうした組織の構造について考えるのは非常に興味深いことです。こうした組織は、対外的には独立した存在、いわば別々の企業であるかのように振る舞う傾向があります。しかし、私たちのチームが行ったブロックチェーン の分析によると、開発者が異なるオペレーターや、実際には異なる地域のエクスプロイトチームと協力しており、その間には多大な相互交流、あるいは「不忠」と表現してもいいほどの関係が存在することが示されています。そして、時には彼らが仲が悪いこともあるようです。
アンドリュー:
場合によるね。本当にグループ次第だと思う。でも、個人には個人で、自分の仕事に誇りを持っている人もいる。僕はコーディングのエキスパートだ。開発は本当に得意なんだ。初期アクセスブローカーとしても一流だ。 ですから、そういう側面もあるとは思います。ただ、私が夜も眠れなくなるほど気にかかること、つまり、あまり深く掘り下げたくない「深み」の一つとして……支払いが完了した後にデューデリジェンスに呼ばれることがあり、その際、チェーン分析を活用することもあります。資金が最初のウォレットに流入した後、どこへ流れていくかを追跡することで、資金がどこへ飛び出しているのか、その傾向を把握する上で多くのことが分かります。 そして、長期的に観察することで理解を深めることができます。「20%がここに流れているなら、おそらくそれが初期アクセスブローカーだろう。5%ほどがこちらに流れている。なるほど、彼らはそこでよりマイナーな役割を担う誰かに報酬を支払っているのだ。そして、大部分がここに流れている。それはおそらくアフィリエイトだろう。そして、25%が実際の『ランサムウェア as a Service』の企業トップに支払われている」といった具合です。
最初に需要 を受け取った際、そのウォレットは通常、未使用のクリーンな状態です。通常は未使用で、一度も利用されたことがありません。これを調査しても、制裁対象やその他の問題は一切検出されません。しかし、支払いが完了した後に遡って調査を始めると、資金がどこへ流れ、どこで利用されたかといった、時には見たくないような取引履歴が明らかになってしまうことがあります。
イアン:
そうですね。私たちの調査によると、ランサムウェア による支払いの約75%は、最終的にロシアで活動するグループに還元されているようです。ですから、制裁を懸念しているなら、これはかなり重大な制裁上の危険信号と言えます。こうした身代金要求に応じるのが自社の利益になると判断した場合、現在の業界におけるベストプラクティスはどのようなものでしょうか?また、支払いに伴う制裁リスクや、それによって生じうるその他のリスクについて、どのように考えるべきでしょうか?
アンドリュー:
まず最初に申し上げたいのは、専門家に相談すべきだということです。おそらく、それは企業の日常業務の範囲外でしょう。だからこそ、私のような会社が存在するのです。
イアン:
もちろんです。
アンドリュー:
私の。私が勤めている会社のこと。いや、そうじゃなくて、その理由は――
イアン:
ここにいる中でキヴ出身なのは君だけだから、君が主導権を握ってくれればいいよ。僕はそれで全然構わない。
アンドリュー:
もし創業者の皆さんがこれをご覧になっていたら、私は……ですから、専門家を雇うことを強くお勧めしたいと思います。「法執行機関 」に対する偏見は、私たちが彼らと良好な関係を築いている理由の一つでもあります。IOCやTTP、トレンドなど、何か少しおかしいと感じる点がある場合、たとえ明確な警告が出ないとしても、特定のIOCを匿名化して法執行機関 に相談し、彼らがどのような状況を把握しているかについて意見を聞くことができます。 また、米国連邦政府の立場としては、ランサムウェア といった脅威アクターとの関与や支払いを推奨していないものの、多くの企業にとってそれは現実的ではありません。
イアン:
はい、もちろん。
アンドリュー:
そうすることで、こうした話し合いを行い、我々が目撃している事象について明確な理解を深め、それが実際に、政府が裏ルートを通じて制裁対象団体への動きを追跡しているものなのか、それとも何も確認されていないのかを見極めることができます。「証拠がないことは、存在しない証拠にはならない」という格言があります。 こうしたデューデリジェンスをすべて行ったとしても、必ずしも「Contiと関連する人物や制裁対象者へ資金が流れることはない」と保証できるわけではありません。それが審査プロセスの目的ではないからです。審査プロセスとは、関連を示すような兆候が確認されないことを確認するものです。 そこには微妙な違いがありますが、結局のところ、その企業のリスク許容度はどの程度か、という点に帰着します。なぜなら、資金がどこへ流れているかを正確に把握できないという、ごくわずかなリスクは常に存在するからです。私たちが提供しているのは、最善の推測に過ぎないのです。
イアン:
さて、昨年、御社が提携した組織の3分の2が支払いをしないことを選んだとおっしゃいましたね。実際、彼らにとってそれはどういう意味を持つのでしょうか?つまり、彼らは「そう、何もしない」という決断に至ったわけですが、その後はどうなるのでしょうか?
アンドリュー:
つまり、そこが「~かどうか」という境界線になるわけです……というのも、データの隠蔽を条件とした恐喝事件が増加しているのを目の当たりにしたからです。もし彼らが単にデータの流出という被害に遭っただけだったとしたら、それは基本的に次のようなビジネス上の判断になるでしょう――
イアン:
大丈夫だよ。
アンドリュー:
さて、データはすでに流出しています。もし公開されれば、その時点で対処します。私たちはすでに、クライアントや社内のステークホルダーに助言するという経営判断を下しています。また、犯罪者の「ああ、はい、データを削除しました」という言葉を鵜呑みにするつもりはありません。これまでの傾向から、いくつかのグループの場合、それが事案 ではないことが示されています。たとえ「削除した」と言われても、実際にはどこかのサーバーに残っている可能性があるのです。 ですから、まあ、対処すればいいのです。私たちはすでに処置を済ませています。すでに開示も済ませました。さあ、ビジネスを再開しましょう。もしその企業が、2ヶ月ほど前のデータを含む有効なバックアップを持っているのであれば、そこから復旧作業を進めているでしょうが、業務を通常通りに戻すには長い時間がかかります。残念ながら、ポイント 可能な限りの時点のデータから復旧作業を行うことになるのです。
イアン:
そうですね。1、2年前と比べて、こうした事態に備えている企業が増えているという印象をお持ちですか?つまり、バックアップ体制が整い、ネットワークから切り離して、他のシステムが侵害されたり暗号化されたりしないようにする方法を確立しているということですか?
アンドリュー:
私もそう思います。ただ、仮想マシンやESXiサーバーなどを利用している環境では、EDRがデプロイされた (ホストとして動作)できないという傾向もある点にも触れておきたいと思います。EDRをそこにホストすることはできないのです。そのため、仮想システムに脆弱性があれば、そこから侵入される可能性があり、もしシステムがシャットダウンされたり暗号化されたりすれば、大変な事態になります。 ですから、特にフォーチュン500企業や大企業においては、こうした認識は確かにあると思います。しかし、中堅企業の場合、費用対効果の分析も考慮されます。 「XYZ社」のような、本来は標的とは見なされない企業が攻撃を受ける可能性はどの程度あるのでしょうか? 彼らは、ランサムウェア や身代金要求を目的とする「大物ハンター」の標的ではないかもしれませんが、だからといって……「下位レベルの攻撃者」とは言いたくありませんが、攻撃対象や標的を業界を問わず選別する「アフィリエイト」の標的ではないとは限りません。 では、彼らはこれにどれだけの資金を投じることができるのでしょうか?また、今すぐどれだけの資金を投入すべきか、あるいは「攻撃を受けないかもしれない」「仮に攻撃を受けても大した被害にはならないだろう」という賭けに出る用意はあるのでしょうか?
イアン:
ええ、そうですね。ここ1ヶ月、大きなニュースとなっているのは、決済処理の中間層に位置するある医療関連組織のことです。ランサムウェア被害を受けたという報道が出るまで、私はその会社のことを全く知りませんでしたが、大手薬局と取引したことがある方なら、その取引は恐らくこの会社のシステムを経由しているはずです。報道によると、同社は甚大な被害を受けたようです。 その事件について、何かお話しいただけるのか、あるいは御社が関与していたものなのかは分かりませんが。
アンドリュー:
関与していない。以下の情報に基づき、そのことを認識している――
イアン:
もちろん、メディアです。
アンドリュー:
メディアや、それが市場にもたらした影響、そしてそれについて語り合う人々のエコシステムについてです。また、私の近所にはその会社で働いている人がいて、創業当初から在籍していますが、ノートパソコンが使えないことなどにかなり不満を抱えていました。一部の薬局では、処方箋の処理などを紙ベースで行おうとしていたのです。それは大きな影響を与えました。 数百万と言いたいところですが、市場でのその普及ぶりを考えると、おそらく数十億に及ぶでしょう……。ええと、身代金については、ランサムウェア グループに実際に支払われたと主張されているのは2,000万ですが、その支払いを仲介したアフィリエイトは、自分たちは資金を一切受け取っていないと主張しており、そのためまだ未払い金があると感じているようです。
先ほど、仲が悪いといった件についてお話しされましたが、アフィリエイトモデルでは、その従業員は非常に憤慨しています。ポータルサイトは実質的に停止状態になります。彼らは、サーバー上にデータがまだ残っている可能性はあると言っていますが、会社……つまり、報酬を受け取った実際のランサムウェア の亜グループは……そのサーバーからデータが削除されている可能性もありますが、我々はまだデータを保有しているので、報酬を支払ってほしいと要求しています。そのような状況では、どう対処すればよいのでしょうか? すでに世間に知れ渡っています。 データはすでに流出しています。そして、ある種の……私は、インターネットやこれについて公開されているあらゆる報道から得られる情報はほぼ把握しています。これは、こうしたグループが標的を誰にするかなど全く気にしていないことを如実に示す、厄介な状況です。
イアン:
その通りです。そうですね、私が思いつく限りでは、コロニアル・パイプライン事件以来、おそらく最も広範囲にわたる影響ランサムウェア だったのではないでしょうか。あの時は、コロニアル社が運営ネットワーク全体を停止し、米国東海岸へのガソリン供給が途絶えたため、ガソリンスタンドが相次いで営業停止に追い込まれました。コロニアル・パイプライン事件が起きた時は大騒ぎになりました。毎晩ニュースで報じられていたのを覚えています。法執行機関 さまざまな管轄区域や州、地方、連邦、さらには国際的な協力体制が組まれました。 人々は動揺していました。その後数ヶ月にわたり、米国政府は「ランサムウェア (エネルギー安全保障)」タスクフォースを立ち上げるなど、一連の対応が続きました。演壇の後ろには重要そうな人物たちが並ぶ記者会見も数多く開かれました。しかし、今回の事案 (ガソリン不足)に関しては、そのような動きを全く見かけません。まだ何も起きていないだけなのかもしれませんが、これはすでに「正常化」してしまったのでしょうか、それとももう少し待つ必要があるのでしょうか? あなたはどう思いますか?
アンドリュー:
確かに、それに伴ってある種の麻痺状態が生じているとは思います。昨年の夏、MGMとシーザーズという2社が打撃を受けたのを目撃しました。その結果もたらされる影響は、それぞれ全く異なるものであることは理解しています。しかし、ギャンブル業界でおそらく最大手と言えるこの2つの巨大企業が、その影響を受けやすい立場にあるのです。それは公然の事実です。そして、これらはまさに「大物狩り」のような事例であり、その発生頻度があまりにも高いため――
イアン:
それは当然のことです。
アンドリュー:
はい。繰り返しになりますが、結局のところ、問題は「起こるかどうか」ではなく、「いつ、どのような種類のインシデントに見舞われるか」という点に尽きます。今回の件は、処方箋の履行に広範囲にわたる影響を及ぼし、現在もその影響が続いています。しかし、大きな騒ぎになっていないのは……また、連邦政府や国際的にも、法執行機関 といった取り組みが行われ、無力化する を通じて悪意のある者たちに痛手を与えるための措置が講じられています。ALPHVのBlackCatや、LockBit といった事例も見られました――
イアン:
Hive。
アンドリュー:
Hive。こうしたサービス停止や混乱が相次いでいます。とはいえ、その中には、あくまで一時的な混乱に過ぎないものもあります。LockBit 運用再開に向けて。公共部門も努力していると思います。
イアン:
うん。同感だ。僕も同じように感じているよ。
アンドリュー:
彼らはその実現に向けて取り組んでいます。そこで、先ほど行われたパネルディスカッションで提起された質問の一つは、「ランサムウェア での支払いを禁止すべきか」というものでした。ここにいる私たちにとって、この質問に答えるのは非常に難しいですね。 理想的な世界であれば、はい。それを断ち切るには素晴らしい方法でしょう。そうすれば、彼らはそこから一切の利益を得られなくなります。それを行う動機がどこにあるというのでしょうか? 素晴らしいアイデアに聞こえます。しかし、私個人としては、そしてパネルの参加者たちの共通認識としても、現時点では、これらの企業が事業を継続するために必要とするバックエンドのインフラや支援ネットワークがすべて整っている、いわゆる「ポイント 」には至っていないため、「ランサムウェア 」による支払いを今日から禁止すべきだ、とは言い切れないと考えています。
イアン:
そうですね。ラスベガスでのカジノ事業全体が閉鎖されてしまったMGMにとっては、難しい判断でしょう。ホテルは、宿泊客を確保するために綿密に計画されていたのですから。おそらく1日あたり数億ドルの収益があったはずです。それを手放すのは難しいでしょう。彼らにとって、2000万ドル、5000万ドル、あるいは1億ドルの身代金を支払うことは、できるだけ早く営業を再開するという点では、ある意味では経済的に理にかなっているのかもしれません。
アンドリュー:
先ほどおっしゃった10億ドルという数字ですが、これは身代金支払いの費用に過ぎません。というのも、支払いを即座に行っても、その時点で直接的な打撃を受けるわけではないからです。しかし、こうした事態への対応に伴うその他のあらゆる費用――通知、潜在的な集団訴訟、州や連邦の規制当局との対応や連携、企業が負う契約上の義務など――には、多くの考慮すべき点や費用があり、多くの場合、それらは身代金支払いの額をはるかに上回ります。
イアン:
そうですね。攻撃の側面について気になっています。アクセスブローカーの専門化が進んでいるのを目にしています。彼らは、ランサムウェア 攻撃やデータ流出を直接実行するわけではなく、単に企業のインフラの脆弱性や弱点を見つけ出し、アクセス権を獲得するだけです。そして、それをオンラインで販売しています。これは、攻撃プロセス全体における独自の職業や構成要素として、増加傾向にあるようです。 ところで、あなたは私よりもこの問題にずっと近い立場にいます。あなたが目にするトレンドにはどのようなものがありますか? こうした組織はどのように進化しているのでしょうか? アクセス権を取得する際や、攻撃のライフサイクル全体を通じて、彼らが用いる戦術はどのように変化しているのでしょうか?
アンドリュー:
残念ながら、変わらないことの一つは、ソーシャルエンジニアリングや人的ミスが依然として……それや、パッチが適用されていない脆弱性こそが、初期アクセスの圧倒的多数を占めているということです。
イアン:
無防備な標的。
アンドリュー:
トレーニングや再教育を行うことはできますが、たった1回の誤クリック、1回の不注意、1つの不適切なパスワード、あるいは再利用されたパスワードだけで、インシデントが発生してしまう可能性があります。
イアン:
実は、先週、妻と旅行に行っていたんです。 飛行機が着陸し、妻がスマホの機内モードを解除すると、スターバックスから「ギフトカードを数枚購入した」というメールが6通届いていました。妻は送付 でギフトカードを人に送っていたのですが、送付 で受け取った相手がそれを利用していたようで、とても不思議でした。最初は、リンクをクリックさせようとして、何らかの方法でハッキング 妻のスマホを乗っ取ったり、スターバックスアプリなどの認証情報を盗み出そうとする偽のメールだと思いました。 でも、もう少し詳しく調べてみると、「いや、これらはすべて本物のメールだ」と気づきました。アプリを開いてみると、実際に取引履歴が表示されていました。それらは、私たちが飛行中に、スマホが機内モードになっていた間に発生していたのです。そこで私は、「ああ、パスワードを再利用しちゃったんだね、そうだろう、ハニー?」と言いました。すると彼女は、「うん、もちろん」と答えました。 幸い、金額は100ドル未満の少額でした。実際にスターバックスのカスタマーサポートにメールで問い合わせたところ、まだ支払いは処理されていなかったそうです。そのため、取引は取り消してもらえました。本当に助かりました。とはいえ、ポイント に記載されているように、数ヶ月あるいは数年前に他のどこかのデータハッキング を通じてほぼ確実に漏洩していた再利用されたパスワードと、そのアカウントにクレジットカード情報が保存されていたという事実が問題でした。
アンドリュー:
本当に怖がりたいなら、haveibeenpwned.comにアクセスしてみてください。メールアドレスを入力すると、そのメールアドレスが漏洩したすべてのインシデントや、そのメールアドレスに関連付けられている可能性のあるその他のデータがすべて表示されます。つまり、XやY……Zynga、ゲームアプリの「ファームヴィル」などで、そのメールアドレスに紐付けられていたパスワードが、私が昔プレイしていた頃のユーザー名とパスワードが漏洩していたのです。 もう使っていないのでよかったですが。でも、そういう単純な話なんです。パスワードの複雑さというのは、人々が……自分でも覚えやすいパスワードにしたいですよね……でも、書き留めてはいけません。 「ええ、でも、覚えやすいものでないと困る。でも、実際の単語は使わない方がいい。でも、それじゃ覚えられないよ。12文字の英数字と特殊文字の組み合わせだけど、感嘆符ポイント は最もよく使われるから使わない方がいい。だから、アンパサンドは絶対に使ったほうがいい。」
結局、結構な額になってしまうんです。家のどこかに秘密が書かれた紙の本を隠し持っているなんて、私って悪いことしてるのかな? そうかもしれません。でも、それがあると記憶の助けになるんです。
イアン:
その通りです。
アンドリュー:
私が使わなければならない複雑なパスワード。それに、パスワードにはレベル分けや複雑さの段階といったものもあります。もし私のインスタグラムにアクセスしたいなら――こう言うのはちょっと悪いかもしれませんが――それは私が今まで使ってきた中で最も複雑なパスワードというわけではありません。推測されそうな定番の要素が含まれているか? いいえ。でも、私の犬の写真を見ることができますよ。
イアン:
つまり、パッチが適用されていない脆弱性や、脆弱なOPSEC(運用セキュリティ)、例えば不適切なパスワードなどです。そして、ソーシャルエンジニアリングもあります。 ここ数年で発生した暗号資産 の盗難事件の多くにおいて、採用を装った非常に特定のタイプのソーシャルエンジニアリングへの移行が見られます。「ねえ、仕事のオファーがあるんだけど。実際の市場価値の3倍の給料がもらえるよ。面接に来てみない?」「ああ、もちろん。 話してみますよ。」「素晴らしい。面接はこのソフトウェアを使って行います。こちらをクリックして、お使いのマシンにダウンロード・インストールしてください。」そして当然、あなたは職場のノートPC、つまりメインのマシンからその操作を行い、その結果、攻撃者はあなたのすべてのデータにアクセスできてしまうのです。ソーシャルエンジニアリングにおいて、このレベルの高度な手口は多く見られますか?それとも、依然として「アドレス 」といった偽装メールや、隠し添付ファイル付きのメールといった、より古典的な手口が主流なのでしょうか?
アンドリュー:
概して言えば、依然として多くの点は以前と変わらないと思います。ただ、確かに……先ほど就職の応募についてお話しされましたが、LinkedInの話ですね。あれはボットからのメールだと一目で分かります。私もLinkedInでそういうメッセージを受け取ります。「あなたならこの仕事にぴったりです。このリンクをクリックしてください」といった内容です。メールであれ、LinkedInのようなプラットフォーム上であれ、リンクを受け取ったらまず最初にするべきことの1つは、そのリンクを確認することです。 その企業の公式サイトにアクセスして、実際に採用を行っているかどうかを確認してください。17秒ほど余計に時間がかかるかもしれませんが、Googleでその企業を検索し、募集中のポジションを探してみてください。もし掲載されていなければ、遠慮せずに電話をかけてみてください。私は、いつもからかわれる世代の一人です。「電話をかけることや、電話で誰かと話すことが一番嫌だ」なんて言われることもありますが、確かにそういう時もあります。 しかし、あなたが共有することになる可能性のある、極めて価値の高い情報を得るために、事前に確認や調査を行うことには、それなりの意義があります。たとえ彼らが必ずしも初期のアクセス権を得ようとしているわけではないとしても、その情報共有の過程で、彼らはあなたから多くの情報を収集し、狙っているアカウントへの侵入方法を見つけ出す手掛かりとして利用する可能性があるのです。
イアン:
ええ、そうですね。最近、「ドライブバイ」についてブログを書かれていましたね――ハッキング 。それってどういうことですか?
アンドリュー:
私が書いたんじゃない。会社が書いたんだ。
イアン:
あなたのチーム。
アンドリュー:
私のチームです。さて、ハッキング にアクセスして……ちょっと思い出そうとしているんですが、確かあれはGootloaderに関する記事だったと思います。つまり、検索エンジンで「chainalysis 」や「links」、「NYC Marriott」と入力するわけです。 ここで自分のホテルの部屋を探してみてください。そのリンクの1つが改ざんされている可能性があります。これは、実際にマリオットにアクセスして私のホテルの部屋を予約するためのリンクではありません。そのリンクをクリックした瞬間、バックグラウンドでペイロードがダウンロードされ、それはZIPファイルとして展開されます。そして、気がつくと、あなたのコンピュータにCobalt Strikeがインストールされていることになります。まあ、すぐにはそうならないかもしれませんが。 その間に1、2つのステップがあるでしょうが、いずれにせよ、コンピュータにはCobalt Strikeがインストールされ、外部へ信号を送信するようになります。そうすれば、攻撃者は任意のアプリケーションを通じてリモート操作が可能になり、キーストロークロガーや認証情報収集ツールを仕込んでくるでしょう。そして、手遅れになるまで、その存在に気づくことさえできないのです。
ですから、繰り返しになりますが、リンクを確認すること、そして最初にアクセスするウェブサイトを確認することが重要です。クリックしただけでは、状況がはっきりしないからです。本来あるべき姿とは違っていたり、読み込みエラーが表示されたりすることもあります。要するに、インターネット上で検索をしているわけですから。 実際のリンクを探しているときに、Googleの検索結果の上位に広告が表示されることがありますが、一番上に表示されるのは広告です。それをクリックしないでください。実際のウェブサイトをクリックしてください。
イアン:
そうですね。パネルディスカッションでAIが話題に上ったとおっしゃっていましたね。こうした新しい生成AIツールが、ランサムウェア攻撃や初期侵入(ハッキング )において、どの程度役割を果たしているとお考えですか? 脅威アクターは、こうしたツールの活用において、より巧妙になってきているのでしょうか?
アンドリュー:
生成AIに関しては、現在最もよく見かけるツールといえば、ChatGPTのようなものだと思います。これまで英語でのコミュニケーション能力が十分ではなかった一部のグループにおいて、その能力が飛躍的に向上したからです。そのため、彼らからは以前より物語的な表現や会話調の言語がもう少し見られるようになっています。 パネルディスカッションで私が話したある事件があります。これは私自身が出くわしたものではありませんが、業界の別の誰かが経験したものです。具体的には、AIを使って個人のSNS から取得した画像を改ざんし、あたかも最近撮影されたもの、あるいはその個人がよく訪れる場所で撮られたかのように見せかけ、支払いを強要するものでした。「あなたの居場所は分かっている。家族がどこにいるかも分かっている。支払いをしろ」という具合です。 この手口には背筋が凍る思いです。SNS から写真をダウンロードし、誰かの…そして生成AIを使って背景をinput 変更し、どこかを歩いている人々を合成して、まるで2日前に撮影されたかのように見せかけ、支払いを迫るのです。これは私にとって恐ろしいことです。しかし、これはポイント 彼らが支払いを引き出すために、その手口をエスカレートさせているという、圧力と苦痛なのです。
イアン:
私は特にテキスト読み上げの分野に注目しています。というのも、私の声の録音がすでに数百時間分あり、誰でも簡単に無料でダウンロードできるからです……チャンネル登録もお忘れなく。とにかく、その音声データはネット上に公開されています。ですから、ほんの少しのサンプルさえあれば、私に何でも言わせることができるのです。
アンドリュー:
あと15秒か20秒くらいだよね? 誰かが、それくらい短い時間でも――
イアン:
ええ、そうですね。OpenAIはまだこれを一般公開していませんが、彼らが説明していたのは、誰かの声を30秒間録音すれば、指が痛くなるまで文字を入力し続けるだけで、その人の話し方――抑揚やイントネーション、アクセントまで含めて――を再現できるというものです。また、動画上でリアルタイムに翻訳を行うツールもあります。 つまり、私たちが話しているこんな動画があれば、私に好きなことを言わせることができるんです。口の動きもぴったり合っているので、すごくじっくり見ない限り、入力した内容通りに私が話しているように見えます。英語でも、外国語でも構いません。
アンドリュー:
それは恐ろしい話ですね。特に、脅威アクターがそこまで深く侵入するために必要なコストを考えると、私たちは「スカイネット」のような事態にはまだほど遠いと思います。しかし、技術がよりオープンになり、広く普及するにつれて、そのコストは下がっていくでしょうから、これは確かに現実的な懸念だと思います。新たな懸念を指摘していただき、ありがとうございます。
イアン:
お役に立ててよかったです。この分野では、ソーシャルエンジニアリングの側面こそが、AIが最も早く応用される可能性が高いように思えます。 コードの脆弱性などでも応用されるかもしれませんが、そちらは技術的により複雑そうです。技術に詳しくない人でも、こうしたLLMチャットボットを簡単に利用できるようです。そうすれば、例えば「会議から抜け出せないから至急送金してほしい」と、私のCEOを名乗る不器用で安っぽいメールを送る必要もなくなります。
アンドリュー:
うちの子はAmazonのギフトカードをねだっている。
イアン:
いいね。
アンドリュー:
本当に変だね。
イアン:
それに対して、私とそっくりな声で、文法的に正しい英語で書かれた音声メッセージを作成して相手に残す方法もあります。こちらの方が、成功率がはるかに高くなる可能性があります。ですから、この点には十分注意が必要です。ここでの結論として、オープンなコミュニケーションを心がけることが大切だと思います。法執行機関 との協力をためらわないでください。御社のような専門家に相談してください。もしこのような状況に陥った場合は、自分だけで交渉しようとしないでください。
アンドリュー:
史上最悪の宣伝だ。でも、たとえ私たちじゃなくても、誰かに連絡してください。保険に加入しているなら、あえてこう言っておきますが、保険会社に電話してみてください。保険会社から誰かを紹介してもらえるかもしれませんから。でも、本当に、専門家に相談してください。
イアン:
うん、うん。きっとみんなを怖がらせてしまったね。最後に、みんなに希望を持ってもらえるようなアドバイスはありますか?
アンドリュー:
あなたは一人じゃない。本当にそうなんだ。こういう出来事は……時には、単にリンクをクリックしてしまっただけで、何か悪いことが起こる前にすぐに閉じてしまっただけかもしれない。それでも、理論的にはある種の侵入にあたる。怖いよね。でも大丈夫。そういうことはあるものさ。 人的ミスはつきものです。表舞台でも裏方でも、あなたをサポートしてくれる人たちがいます。遠慮せずに手を挙げて、彼らに助けを求めてください。特に、先手を打って行動しましょう。MFA(多要素認証)の導入をお勧めします。EDR(エンドポイント検出・対応)も導入してください。それにはコストがかかりますが、いざという時に私たちに連絡しなくて済むよう、インフラへの投資を惜しまないでください。
イアン:
もちろんです。さて、アンドルーさん、番組にご出演いただき、本当にありがとうございました。感謝しています。
アンドリュー:
お招きいただきありがとうございます。本当に感謝しています。
イアン:
ありがとうございます。