暗号資産 の資産を狙う悪意のある攻撃者は、 多様な手口を用いてユーザーの資金を盗み出そうとしている暗号資産 。これには、秘密鍵 の盗難、スマートコントラクト の悪用、価格操作攻撃などが含まれます。近年、詐欺師たちはますます暗号資産 の「ドレイナー」を利用するようになっています。残念ながら、ドレイナーは、 マーク・キューバン や セス・グリーンといった有名人も含まれています。これらの暗号資産 ドレーナーの中には、被害者から数百万ドルを盗み出したものもあり、その詳細については以下で説明します。
以下の内容について詳しく知りたい方は、ぜひ読み進めてください:
暗号資産 のドレーナーとは何ですか?
暗号資産 ドレイナーとは、 Web3 エコシステム向けに設計されたフィッシングツールです。ドレイナーの運営者は、被害者のユーザー名やパスワードを盗む代わりに、しばしば Web3 プロジェクトを装い、被害者を誘い込んで暗号資産 ウォレットをドレイナーに接続させ、ウォレット内の資金の管理権限を運営者に付与する取引提案を承認させます。これが成功すると、ドレイナーはユーザーの資金を即座に直接盗み出すことができます。ドレイナーの運営者は、Discordコミュニティや乗っ取られた アカウント上で、偽の Web3 SNS サイトを宣伝することがよくあります。
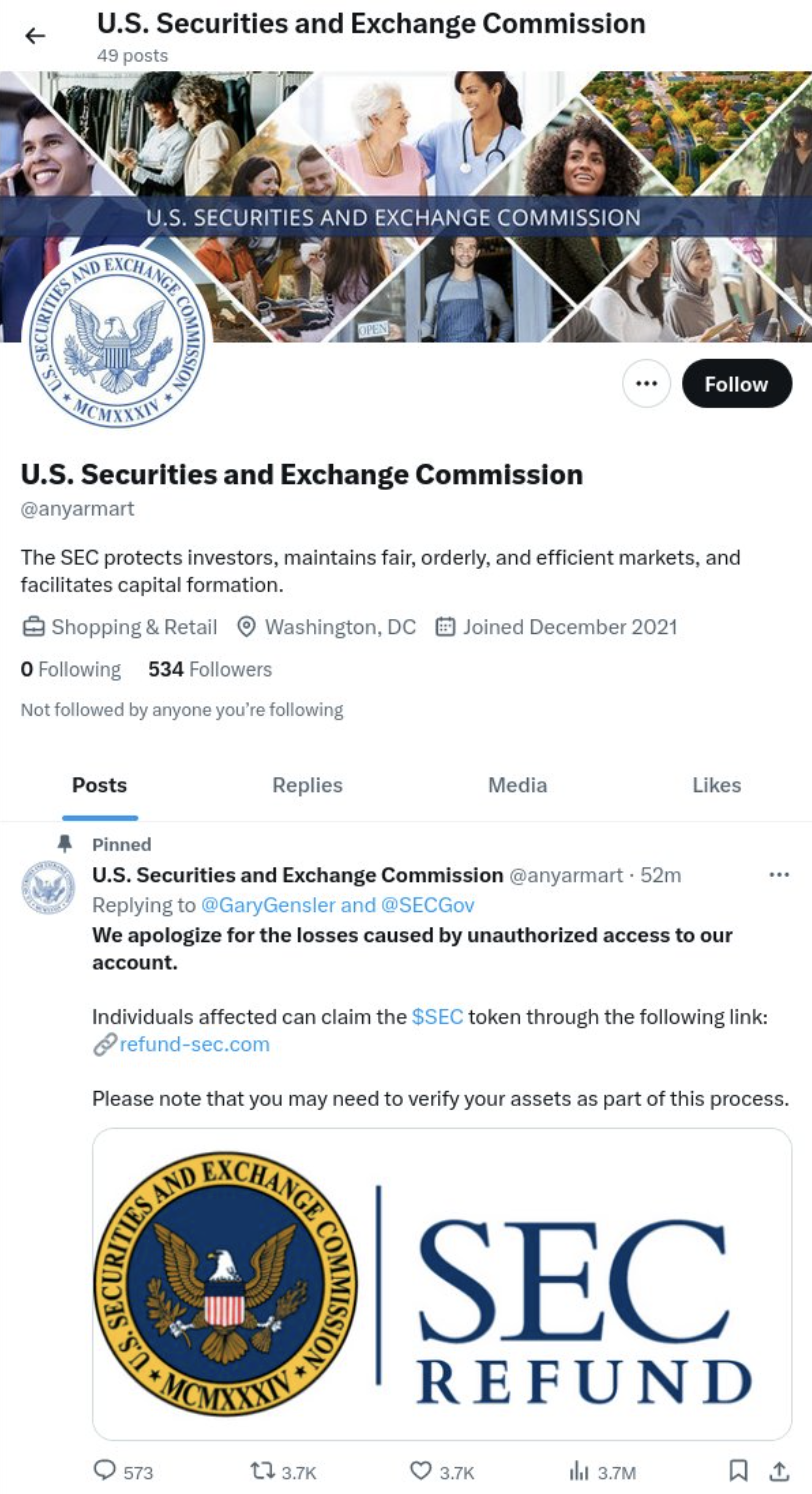
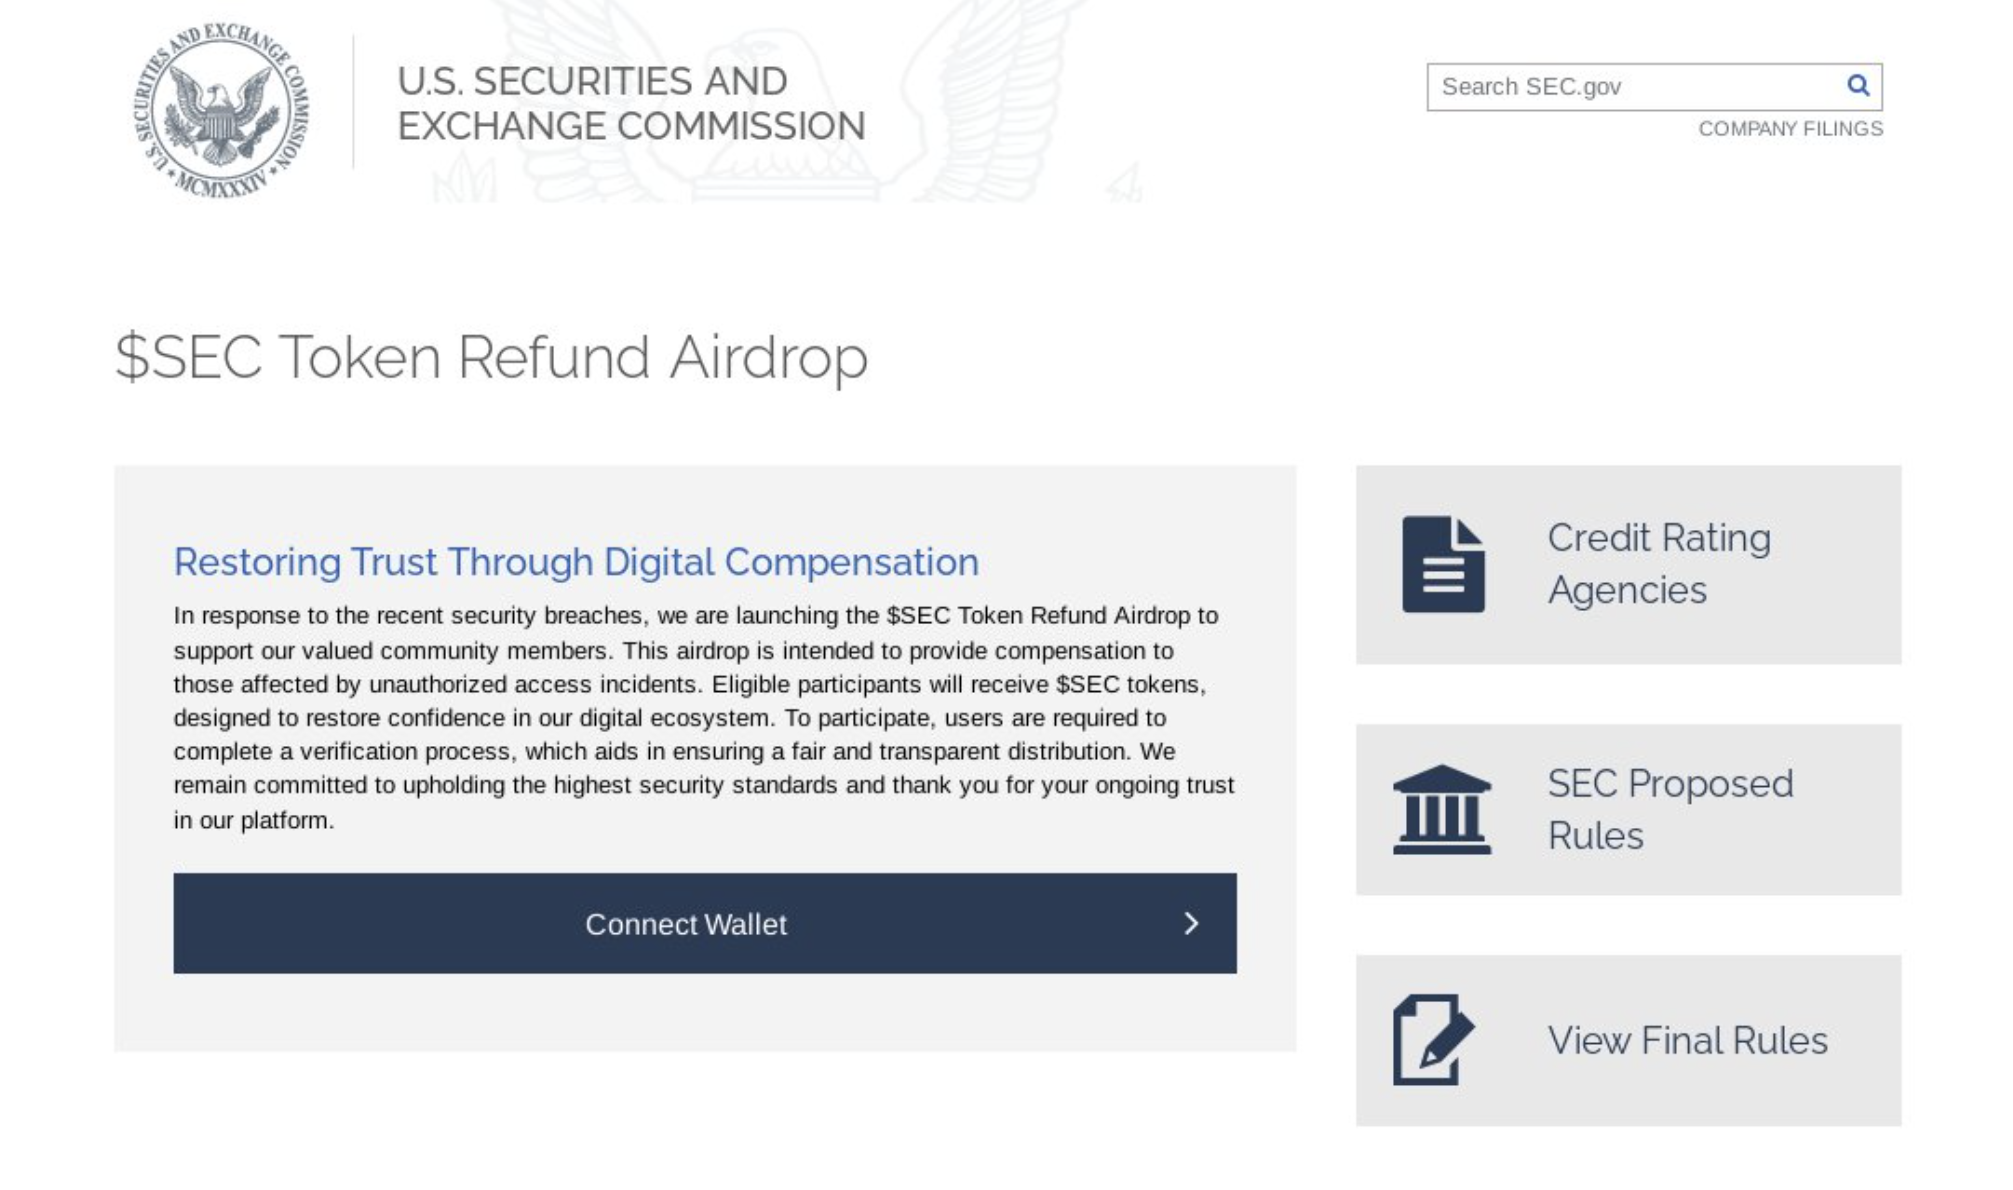
以下は、「米国証券取引委員会 (SEC) 」を装ったドレイナーの例ですが、これについては 2024年1月、[email protected]の正規アカウント[email protected]/Xが乗っ取られた直後に米国証券取引委員会 (SEC) ツイッター 。この のウォレットドレイナーは、ユーザーに対し、エアドロップを通じて偽のトークンを獲得するためにウォレットを接続するよう促していました。 暗号資産
暗号資産 のドレーナーがもたらす影響
暗号資産 のドレイナーによる詐欺の多くは通報されていないため、ドレイナーによって盗まれた総額を把握することは困難です。しかし、Chainalysis の顧客から当初フィッシング詐欺として通報されたドレイナーの活動や、当社のデータベースに登録されている同様の行動を示す他のドレイナーの活動を分析することは可能です。
以下に示すように、こうした「ドレイナー」による窃取額の四半期ごとの伸び率は、 ランサムウェア——これは、カテゴリ が近年特に急成長していると特定した犯罪の一種です。

被害者の財布からデジタルアセット を盗んだ後、ドレイナーを運用するサイバー犯罪者は通常、さまざまな暗号資産 サービスを利用して資金を洗浄したり、場合によっては交換 して現金化したりします。次のグラフから、ドレイナーがこれらの目的を達成するために送付 でミキシングサービスに送金した資金は2021年以降増加しているのに対し、送付 で中央集権型取引所に送金された資金は減少していることがわかります。一部のドレイナーは、規模ははるかに小さいものの、ギャンブルサービスも利用しているようです。

さらに、2022年と2023年には、ドレイナーたちは送付 保有する盗難資金 の大部分を、分散型取引所、ブリッジ、スワップサービスなどの様々な分散型金融 (DeFi) プロジェクトに流用しました。これは、ドレイナーたちが盗んだ資産はすべて、ビットコインとは異なり、分散型金融 (DeFi) 内で送信 することが容易かつ実用的であるためです。
ビットコイン初の「暗号資産 」ドレイナー
現在、ほとんどのドレイナーはEthereum のエコシステム内で稼働しています。しかし、最近、ビットコインのブロックチェーン 上で、一風変わったドレイナーが確認されました。このドレイナーの運営者は、ビットコインの主要なNFTプラットフォームであるMagic Edenを装った偽のウェブページを作成し、 Bitcoin Ordinalsの主要なNFTプラットフォームである「Magic Eden」を装った偽のウェブページを作成しました。2024年4月現在、このドレイナーは1,000件以上の悪意のある取引を通じて、約50万ドルを盗み出しています。
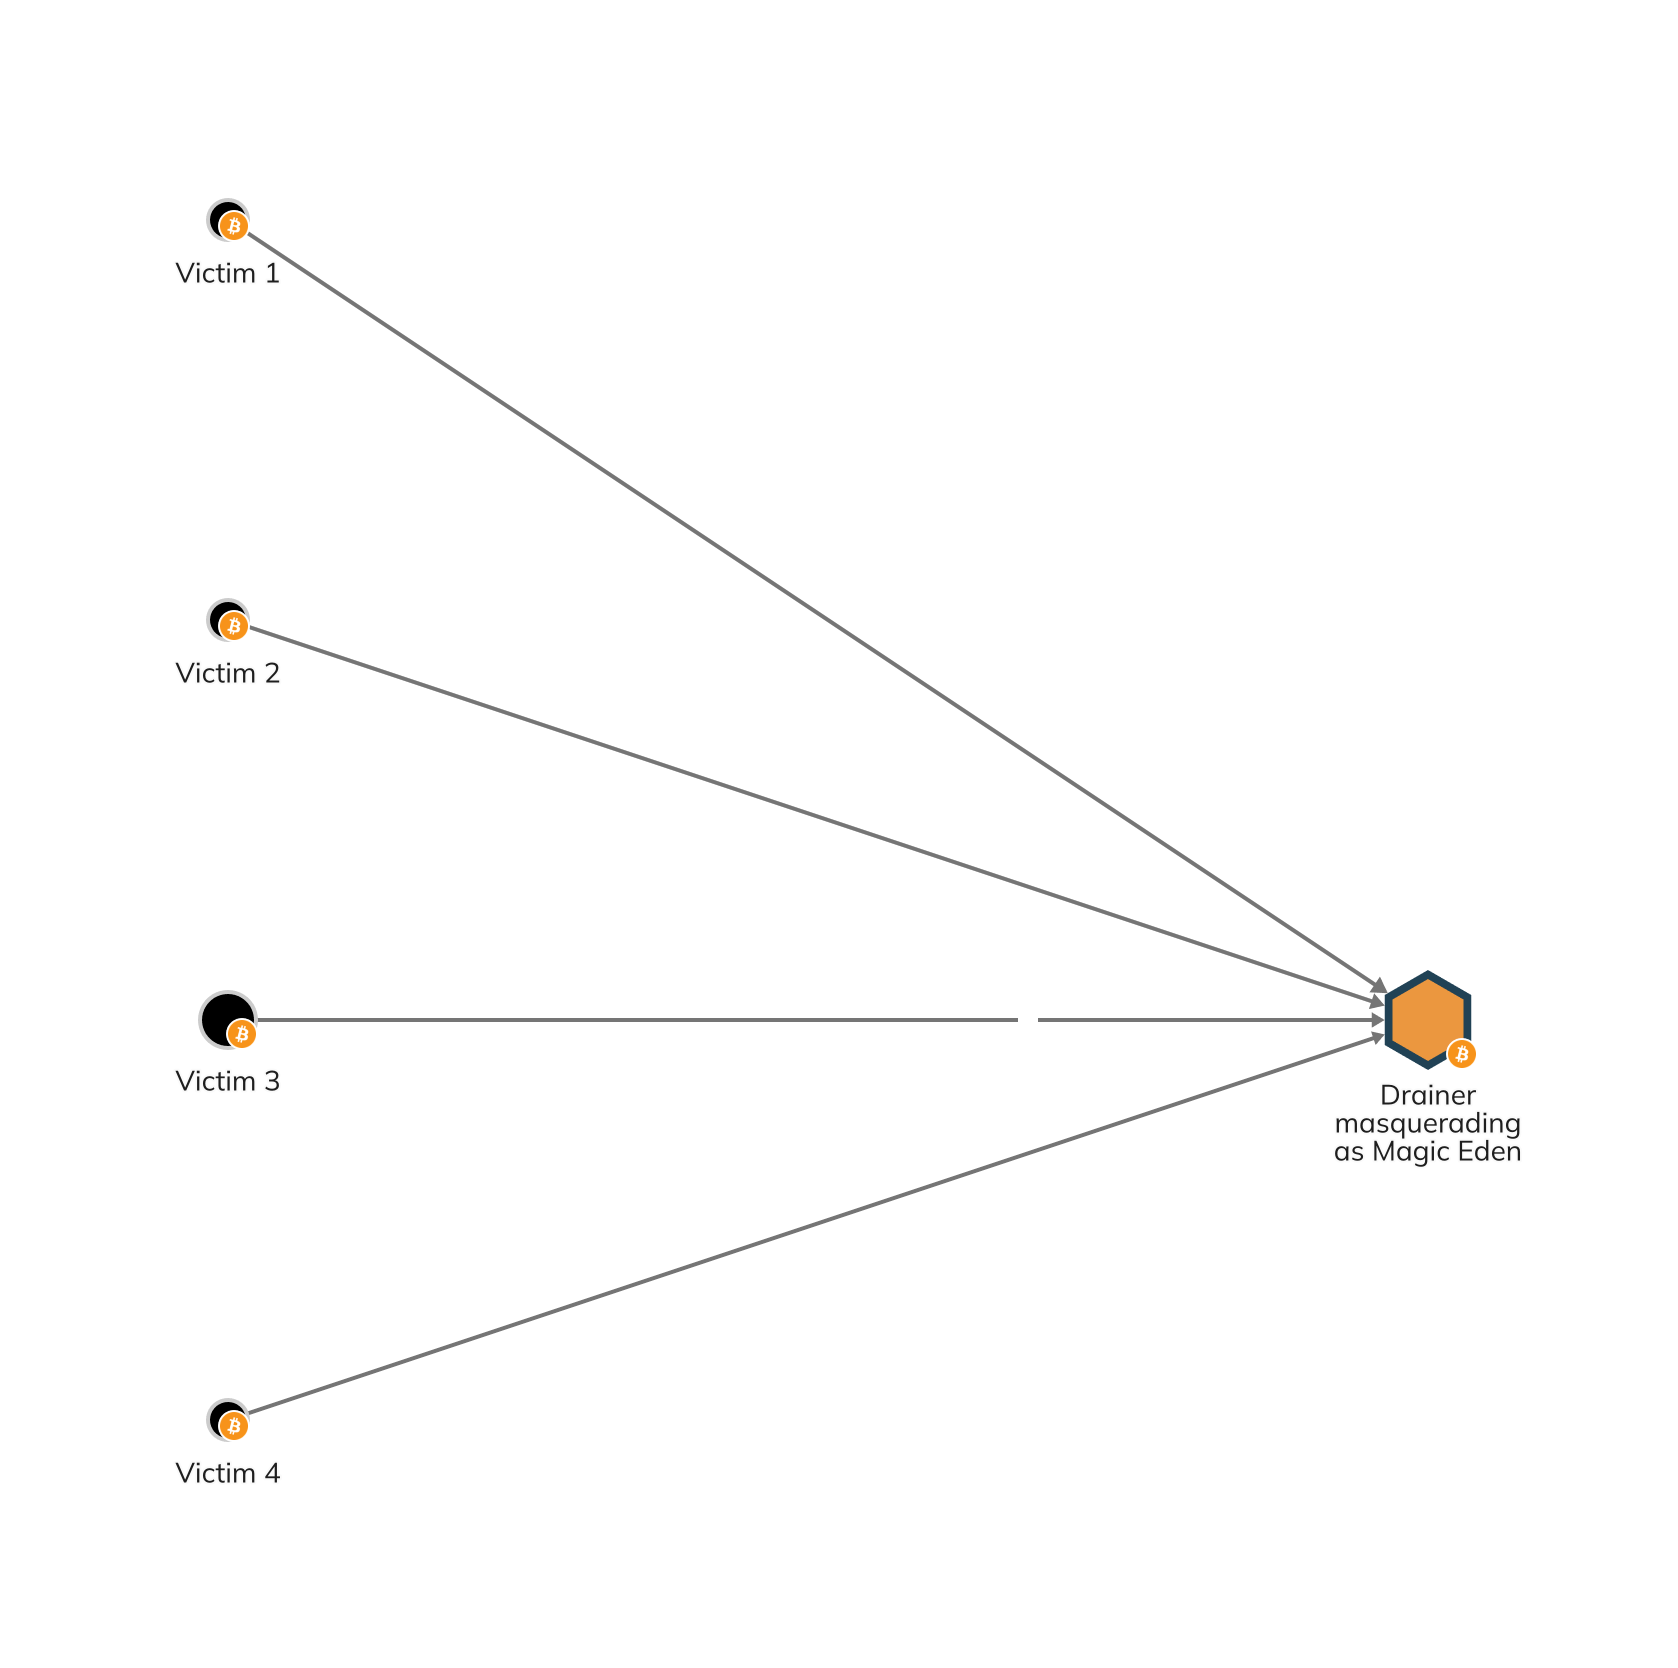
ビットコインは、 Web3 、他にもいくつかのビットコインを搾取する手口が、すでにオルディナルズ(Ordinals)のトレーダーコミュニティを標的にしています。
暗号資産 のメモリ消費を避ける方法
暗号資産 の資金流出を行う犯罪者の手口がますます巧妙になるにつれ、 Web3 プロジェクトやユーザーが、この悪意のある活動から身を守るために、さまざまなセキュリティ対策を実施することがますます重要になっていきます:
- Web3 次のようなセキュリティ拡張機能 Wallet Guard などのセキュリティ拡張機能は、フィッシングページやウェブサイトを特定し、仮想通貨ウォレットに関連するセキュリティリスクを評価することができます。
- ユーザーは、オフラインウォレットを使用して価値の高い資産や大量の資産を保管し、必要な場合にのみ送信 からホットウォレット へ資金を送金することで、ドレイナーへのさらされるリスクを軽減できます。
- エコシステムの参加者は、チャットルームやSNS 上で宣伝されているリンクには注意を払う必要があります。これらは、プロジェクトの公式アカウントとは無関係である可能性があるためです。
- プライベートウォレットのユーザーが、見慣れない Web3 サイトに接続する必要がある場合、ユーザーは資産を一切含まない一時的なウォレットを作成し、それをそのサイトに接続することができます。
- 被害者の資産が「ドレイナー」によって盗まれた場合、被害者は 未完了の取引をキャンセルする。
よくある質問
「暗号資産 」のドレーナーとは何ですか?
暗号資産 ドレイナーとは、 エコシステム向けに特別に設計されたフィッシングツールです。 Web3 エコシステム向けに特別に設計されたフィッシングツールです。これらのツールは、従来の のユーザー名やパスワードを盗むのではなく、正当な Web3 プロジェクトを装います。被害者を騙して仮想通貨ウォレットを接続させ、取引提案を承認させることで、運営者は即座にウォレット内の資金を盗むための完全な制御権を獲得します。
詐欺師たちは、暗号資産 のような「排水管清掃」サイトをどのように宣伝しているのでしょうか?
暗号資産 のドレーナーの運営者は、通常、Discordコミュニティや乗っ取られた アカウントで偽のリンクを共有することで、自身の悪意のある Web3 サイトを、Discordのコミュニティや乗っ取られたSNS アカウント上で偽のリンクを共有することで宣伝しています。例えば、以前、詐欺師たちは公式の米国証券取引委員会 (SEC) SNS アカウントを乗っ取り、実際にはウォレットドレイナーであった偽のトークンエアドロップを宣伝していました。
サイバー犯罪者たちは、「暗号資産 」の資金流出ツールによって盗んだ資金をどこへ送金しているのでしょうか?
デジタルアセット を盗んだ後、犯罪者たちはさまざまなサービスを利用して資金を洗浄しています。データによると、資金が中央集権型取引所ではなく、送付 のようなミキシングサービスに送られる傾向が強まっています。2022年と2023年には、盗難資金 の大部分が、分散型取引所、ブリッジ、スワップサービスといった分散型金融 (DeFi) プロジェクトを経由して送金されていました。
ビットコインネットワーク上に暗号資産 のドレイナーは存在しますか?
はい。ほとんどのドレイナーはEthereum のエコシステム内で活動していますが、最近ではビットコインのブロックチェーン でも出現し始めています。例えば、ビットコイン・オーディナルズの主要なNFTプラットフォームであるMagic Edenを装ったドレイナーが、1,000件以上の悪意のある取引を通じて約50万ドルを盗み出しました。
ユーザーは、暗号資産 のドレイナー詐欺からどのように身を守ればよいのでしょうか?
ユーザーは、 Web3 「Wallet Guard」のようなセキュリティ拡張機能を利用してフィッシングページを特定することで、ドレイナーを回避できます。大量の資産はオフラインウォレットに保管し、必要な場合にのみホットウォレット へ資金を移動することを強く推奨します。さらに、SNS 上の不審なリンクには注意を払い、見慣れない Web3 サイトには、一時的な空のウォレットを使用することを検討すべきです。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


