
要約
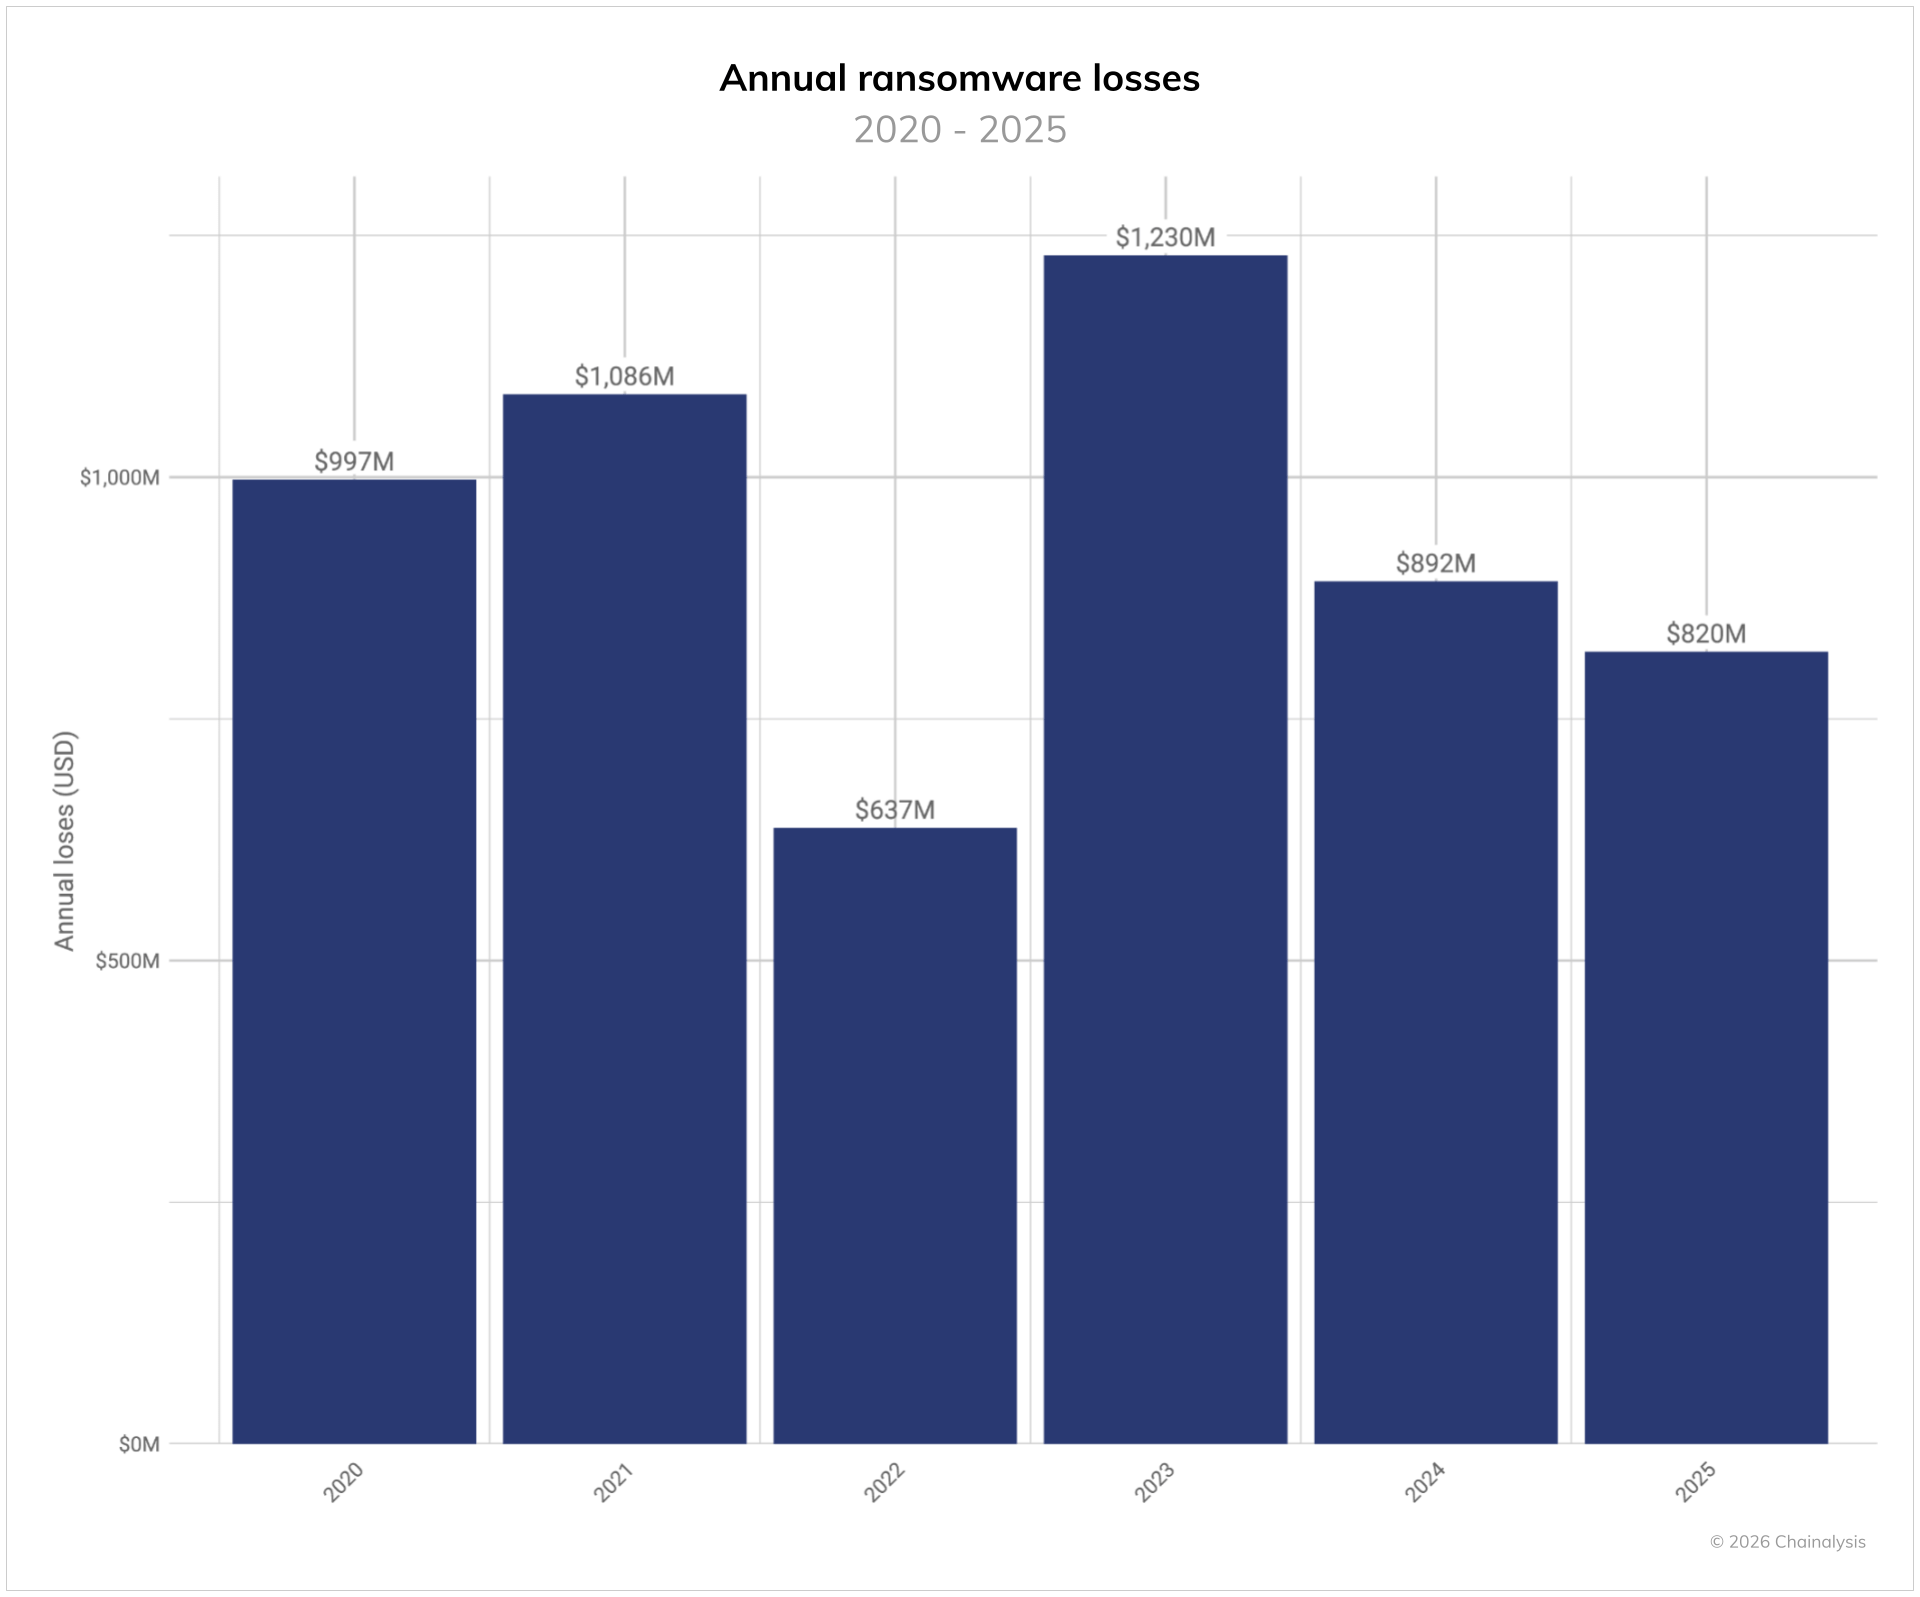
- ランサムウェア 攻撃件数が過去最多を記録したにもかかわらず、支払額は横ばいとなった。オンチェーン ランサムウェア によると、2025年の支払総額は、攻撃件数が50%増加したにもかかわらず、約8%減の8億2000万ドルとなった。
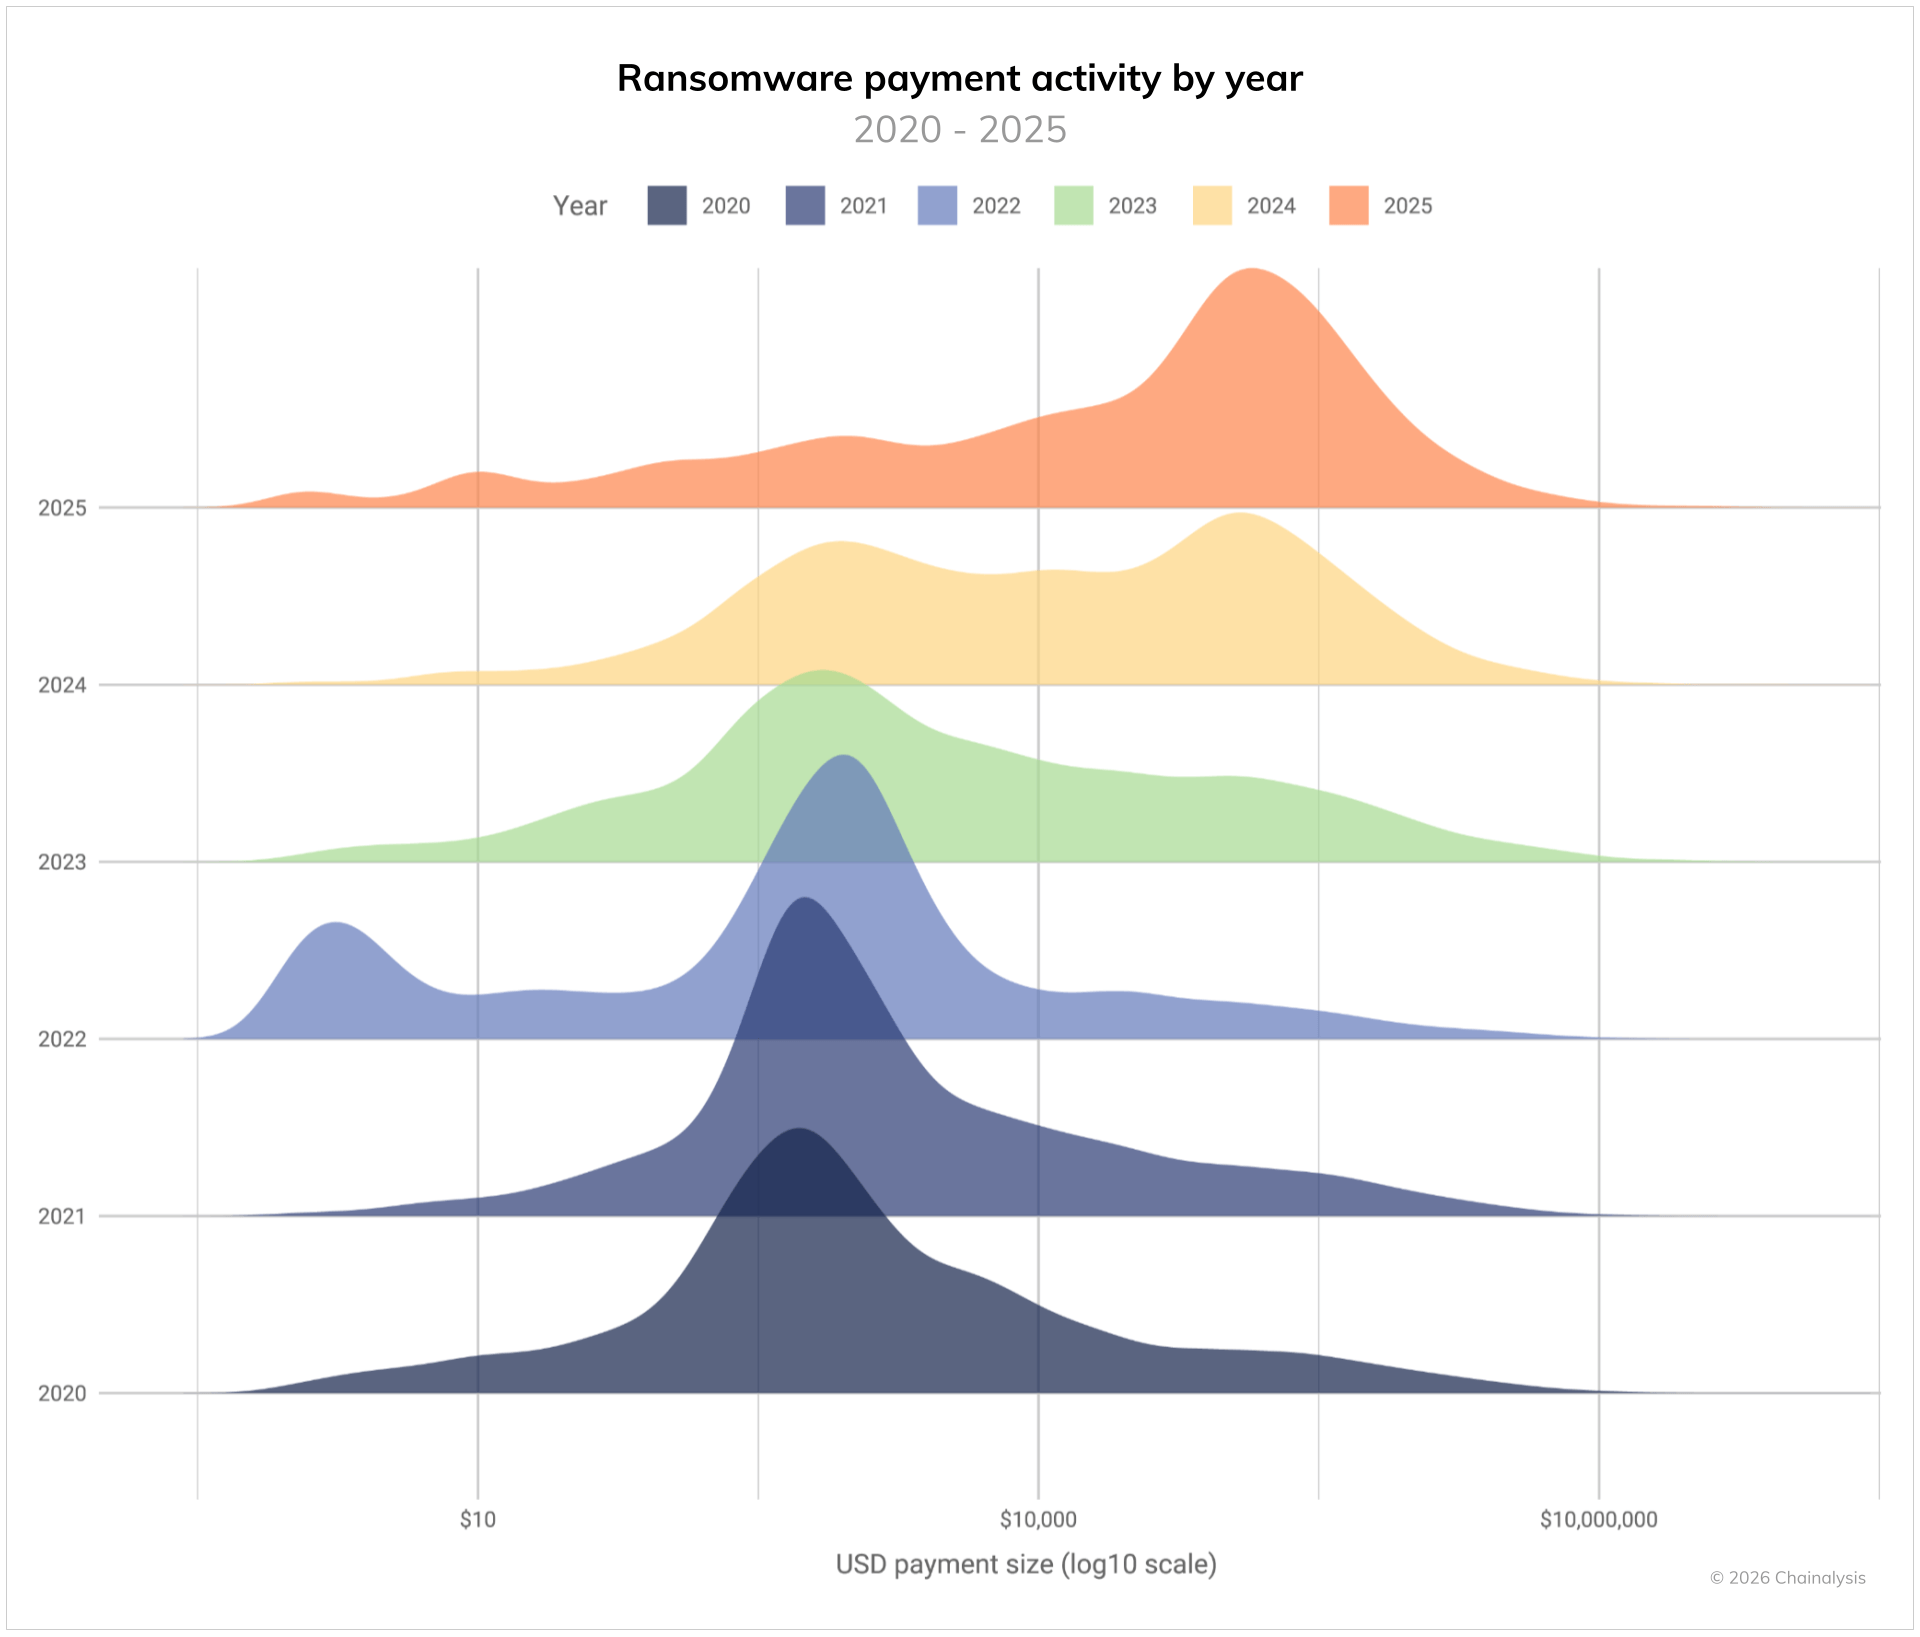
- 身代金支払額の中央値は大幅に増加した。収益 の総額は横ばいだったものの、身代金支払額の中央値は前年比368%増となり、6万ドル近くに達した。
- 初期アクセスブローカー(IAB)の活動は先行指標となり得ます。オンチェーン の分析によると、IABへの流入量の急増は、通常、ランサムウェア への支払いや被害者の情報漏洩の増加に、およそ30日ほど先行して発生することが示されています。
- 犯罪者や国家と結びついたアクターは、インフラを共有している。インフラ層は融合しており、金銭目的のサイバー犯罪者や国家と連携するアクターは、検知を回避するために同じ防弾ホスティング プロバイダーや住宅用プロキシネットワークを利用している。
- 妨害活動は、基盤層に焦点を当てた。2025年には、法執行機関 の措置や制裁、および民間セクターによる取り組みが、個々のグループに加え、インフラサービスもますます標的とし、エコシステム全体で利用されているホスティングツールやマルウェアのロードツールを無力化する することを目指した。
ランサムウェア 今日の状況は、孤立した攻撃としてではなく、アクセス、インフラ、収益化サービスが相互に結びついた市場として捉えるのが最も適切である。2025年、オンチェーン での支払総額は、攻撃の報告件数が増加し、身代金の額の中央値も上昇したにもかかわらず、比較的横ばいの状態が続いた。一方で、法執行機関 による協調的な措置や制裁が、防弾ホスティング プロバイダーを含むインフラ層をますます標的とするようになり、サイバー犯罪組織と国家関連アクター双方のコスト増につながった。
2025年、ランサムウェア の参加者は、オンチェーン の支払いとして8億2,000万ドル以上を受け取りました。これは、当社の2024年最新推計値である8億9,200万ドルから前年比8%減(前年比 )となります。昨年同時期に当初推計していた8億1,300万ドルから2024年の総額が伸びたのと同様に、2025年の総額も、より多くのイベントや支払いが計上されるにつれて、9億ドルに近づくか、あるいはそれを上回る見込みです。
支払総額は比較的安定していたにもかかわらず、2025年にはランサムウェア 攻撃が複数の攻撃経路で急増し、eCrime.chのデータによると、ランサムウェア の被害申告件数は50%前年比 増加し、過去最多を記録した。この動向により、今年支払われた身代金の割合は28%と、過去最低水準に達した可能性がある。
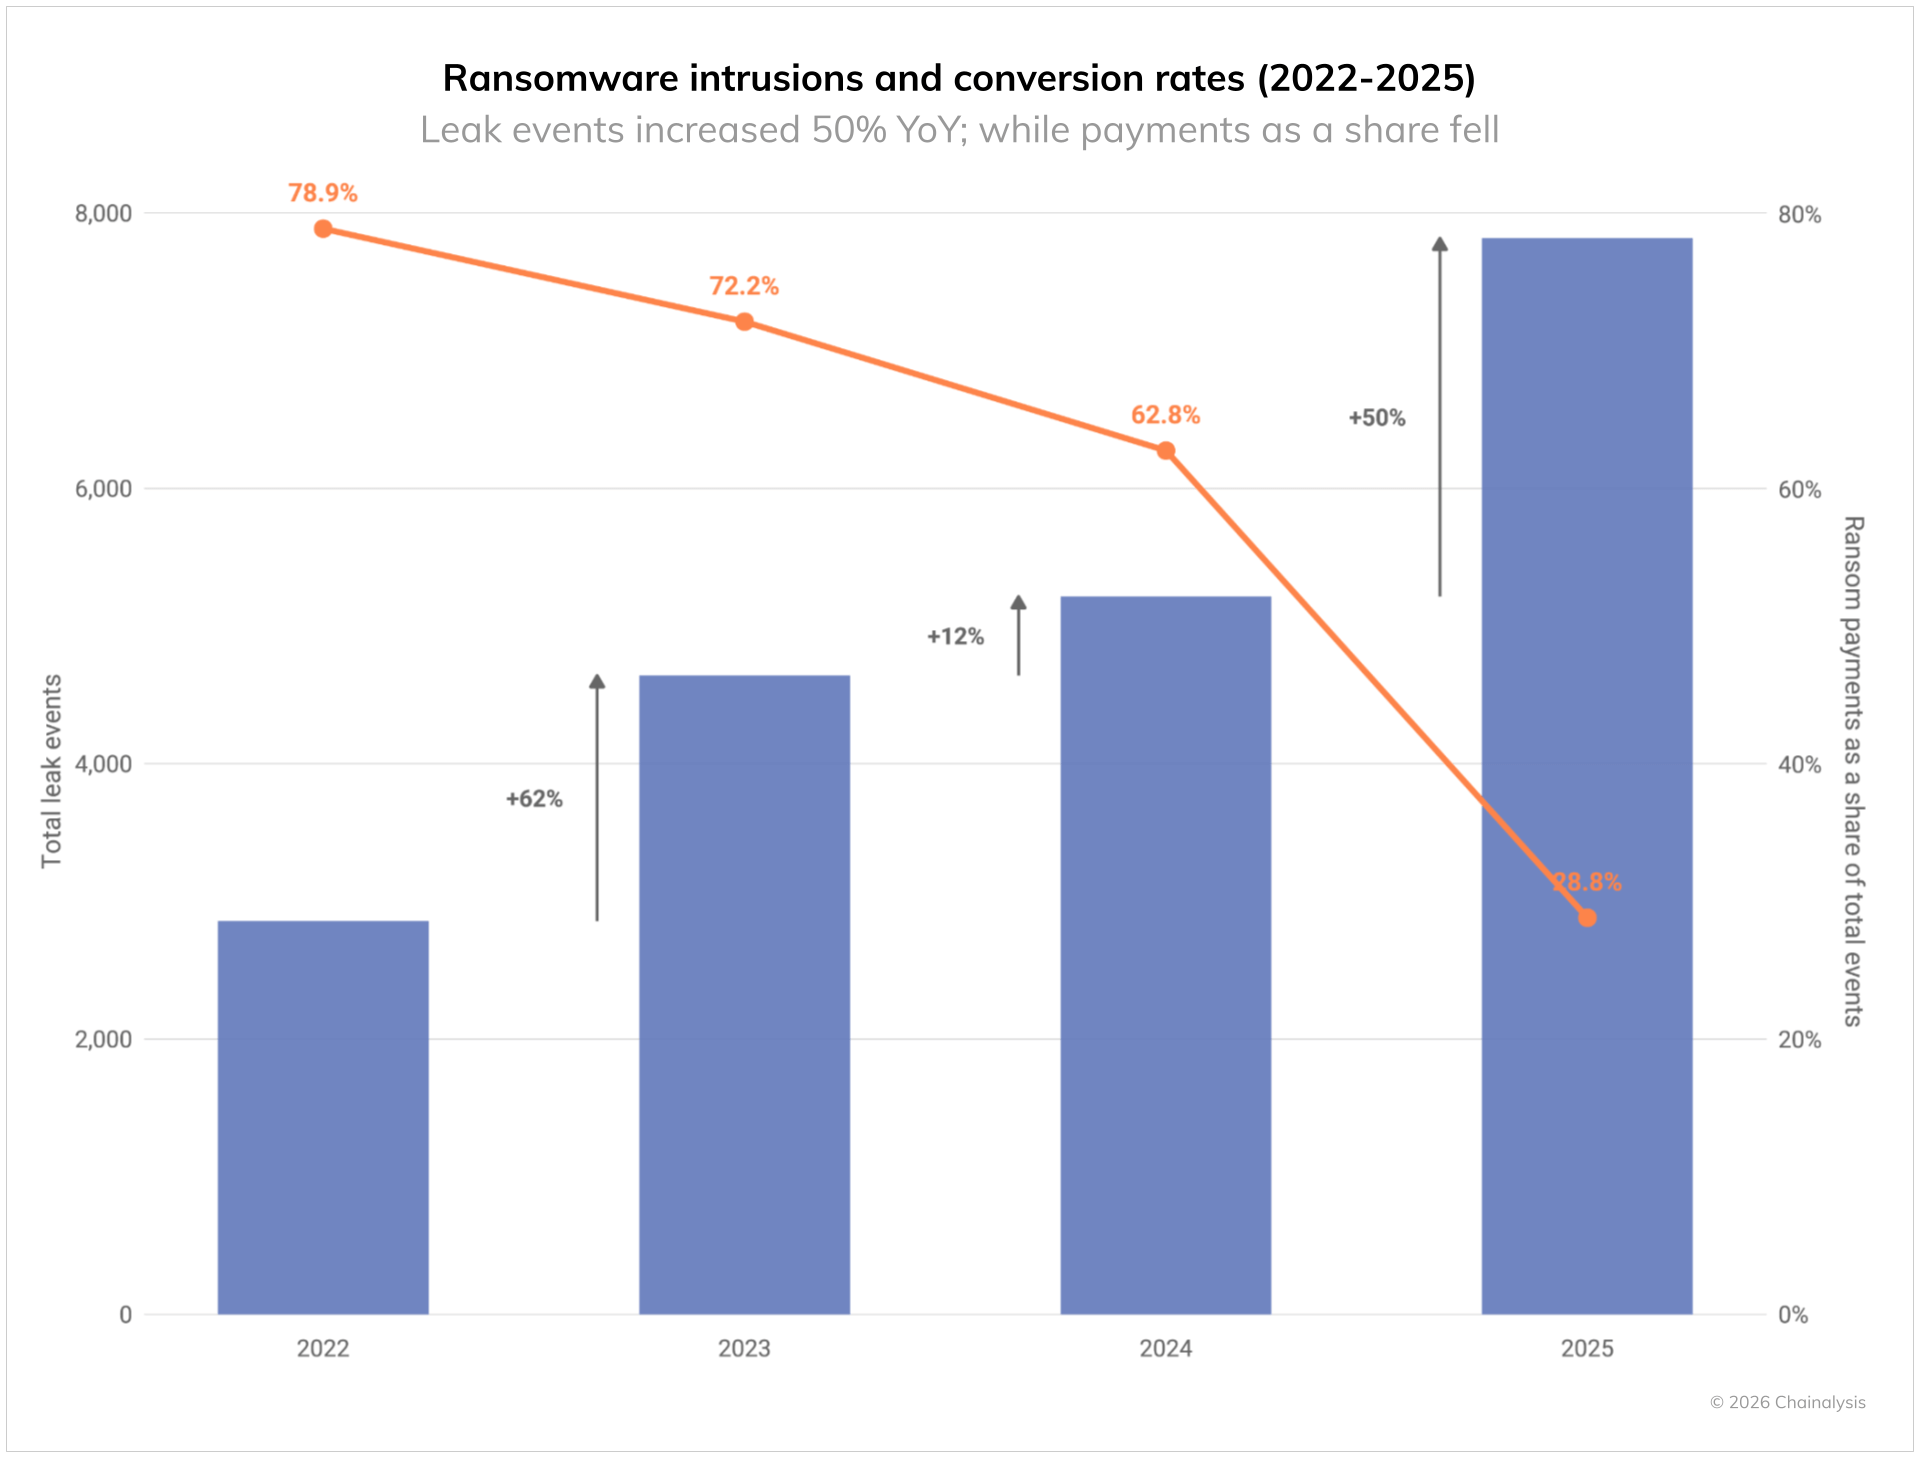
この乖離――攻撃の報告件数は増えているにもかかわらず、支払総額は減少している――は、ランサムウェア 経済を形作る複雑な要因を反映している:
- インシデント対応 の改善と規制当局による監視の強化により、支払いの頻度は減少した。
- ランサムウェア の運営者、インフラ、および資金洗浄ネットワークに対する効果的な国際的な措置により、一部の収益 の資金の流れは抑制されている。
- 場合によっては、VolkLockerのような亜種が登場した事例が、防御側による技術的な検証によって、ランサムウェア な亜種が時として無力化する されることがあることを示しています。この亜種は、特定の状況下で無料で復号が可能となる暗号上の脆弱性があることで知られています。
- 主要な「ランサムウェア-as-a-service(RaaS)」事業の著しい細分化と、「ランサムウェア 」市場における中央集権化の低下により、小規模で独立した「ランサムウェア 」の活動主体が急増しており、一部の分析では、活動中の恐喝グループが85にも上るとされている。
少数の支配的な攻撃手法から、より分散化され変動の激しい状況へと移行したことで、攻撃の帰属特定、対応、および長期的な追跡がこれまで以上に重要になっています。eCrime.chの創設者であるコルシン・カミシェル氏は次のように述べています。「標的の傾向に構造的な変化が見られます。大々的に報道されるような大規模な侵入事件は減り、中小企業を標的とした攻撃の件数が増加しています。その理由は単純です。規模の小さい被害者ほど、より早く身代金を支払うからです。しかし、Chainalysisのデータによると、公表された被害申告件数が過去最高を記録しているにもかかわらず、支払額は減少傾向にあります。この乖離は重要です。これは、攻撃者が減少する利益を得るために、より一層の努力を強いられていることを示唆しています。」
この全体的な傾向は、ランサムウェア エコシステムに対する大きな勝利である。被害者からの支払いが減少すれば、攻撃者にとってはより少ない労力でより多くの利益を得ることが難しくなり、これは経済的インセンティブを転換するための重要な一歩となる。
身代金支払額の中央値と、変化し続ける恐喝の手口
2025年には、支払総額は横ばいだったものの、支払件数および支払額は大幅に増加した。特に、支払額の中央値は368%増加し、2024年の12,738ドルから2025年には59,556ドルとなった。この動向は、インシデント対応 の各社が報告している、特定の四半期において支払額の中央値が2倍以上に増加したという状況と一致している。
大きな影響を与えた一連の事件が、ランサムウェア の情勢を形作った
ゼロデイ攻撃からソーシャルエンジニアリングに至るまで、広く報じられたいくつかの傾向により、2025年はランサムウェアにとって、その世界的な規模と影響の点で、またしても壊滅的な年となりました:
- 2025年に発生した経済的に最も大きな打撃を与えたサイバーインシデントの一つは、ジャガー・ランドローバーに対するサイバー攻撃であった。この攻撃により、複数の国で生産ラインが停止し、推定19億ポンド(約25億ドル)の経済的損害が発生した。これは英国史上、最も被害額が大きかったサイバーインシデントである。
- 小売・サービス業界も、ランサムウェアの影響を受けた。英国の大手多国籍小売企業マークス&スペンサーは、Scattered Spiderランサムウェア グループによる ハッキング を受け、長期間にわたる業務停止を余儀なくされ、数億ポンドの時価総額を失うなど、長期にわたる混乱に見舞われた。
- 医療提供者は依然として魅力的な標的であり続けた。例えば、腎臓透析企業のDaVita Inc.は、医療業界で最も深刻なランサムウェア ハッキングの一つに見舞われ、その結果、約270万件の患者記録が流出するとともに、1.5 TBに及ぶとされる臨床データが大量に失われた。
個々の企業にとどまらず、大規模な悪用事件が相次ぎ、ランサムウェアの活動範囲の広さを改めて浮き彫りにした。例えば、Cl0pはOracle E-Business Suiteのゼロデイ脆弱性を悪用し、数百の組織に影響を及ぼす大規模な企業向け恐喝キャンペーンを展開した。
ランサムウェア 留まる の攻撃者は極めて機会主義的である。彼らは、特定の時期に特定のセクターを一貫して標的にすることはない。その代わりに、露呈したサービスや設定ミスが発生するたびにそれらを悪用し、新たに公表された脆弱性を突いて攻撃を行う。
財務行動に基づく株の識別
2025年のランサムウェア 上位10種の主要な資金洗浄経路を特定することで、それぞれのオンチェーン に特有のシグネチャに基づいて、これらのグループの「指紋」を特定し始めることができます。彼らが展開するマルウェアはコードやビルダーを共有している場合もありますが、その撤退戦略からは、各グループ固有の運用上の傾向が明らかになります。
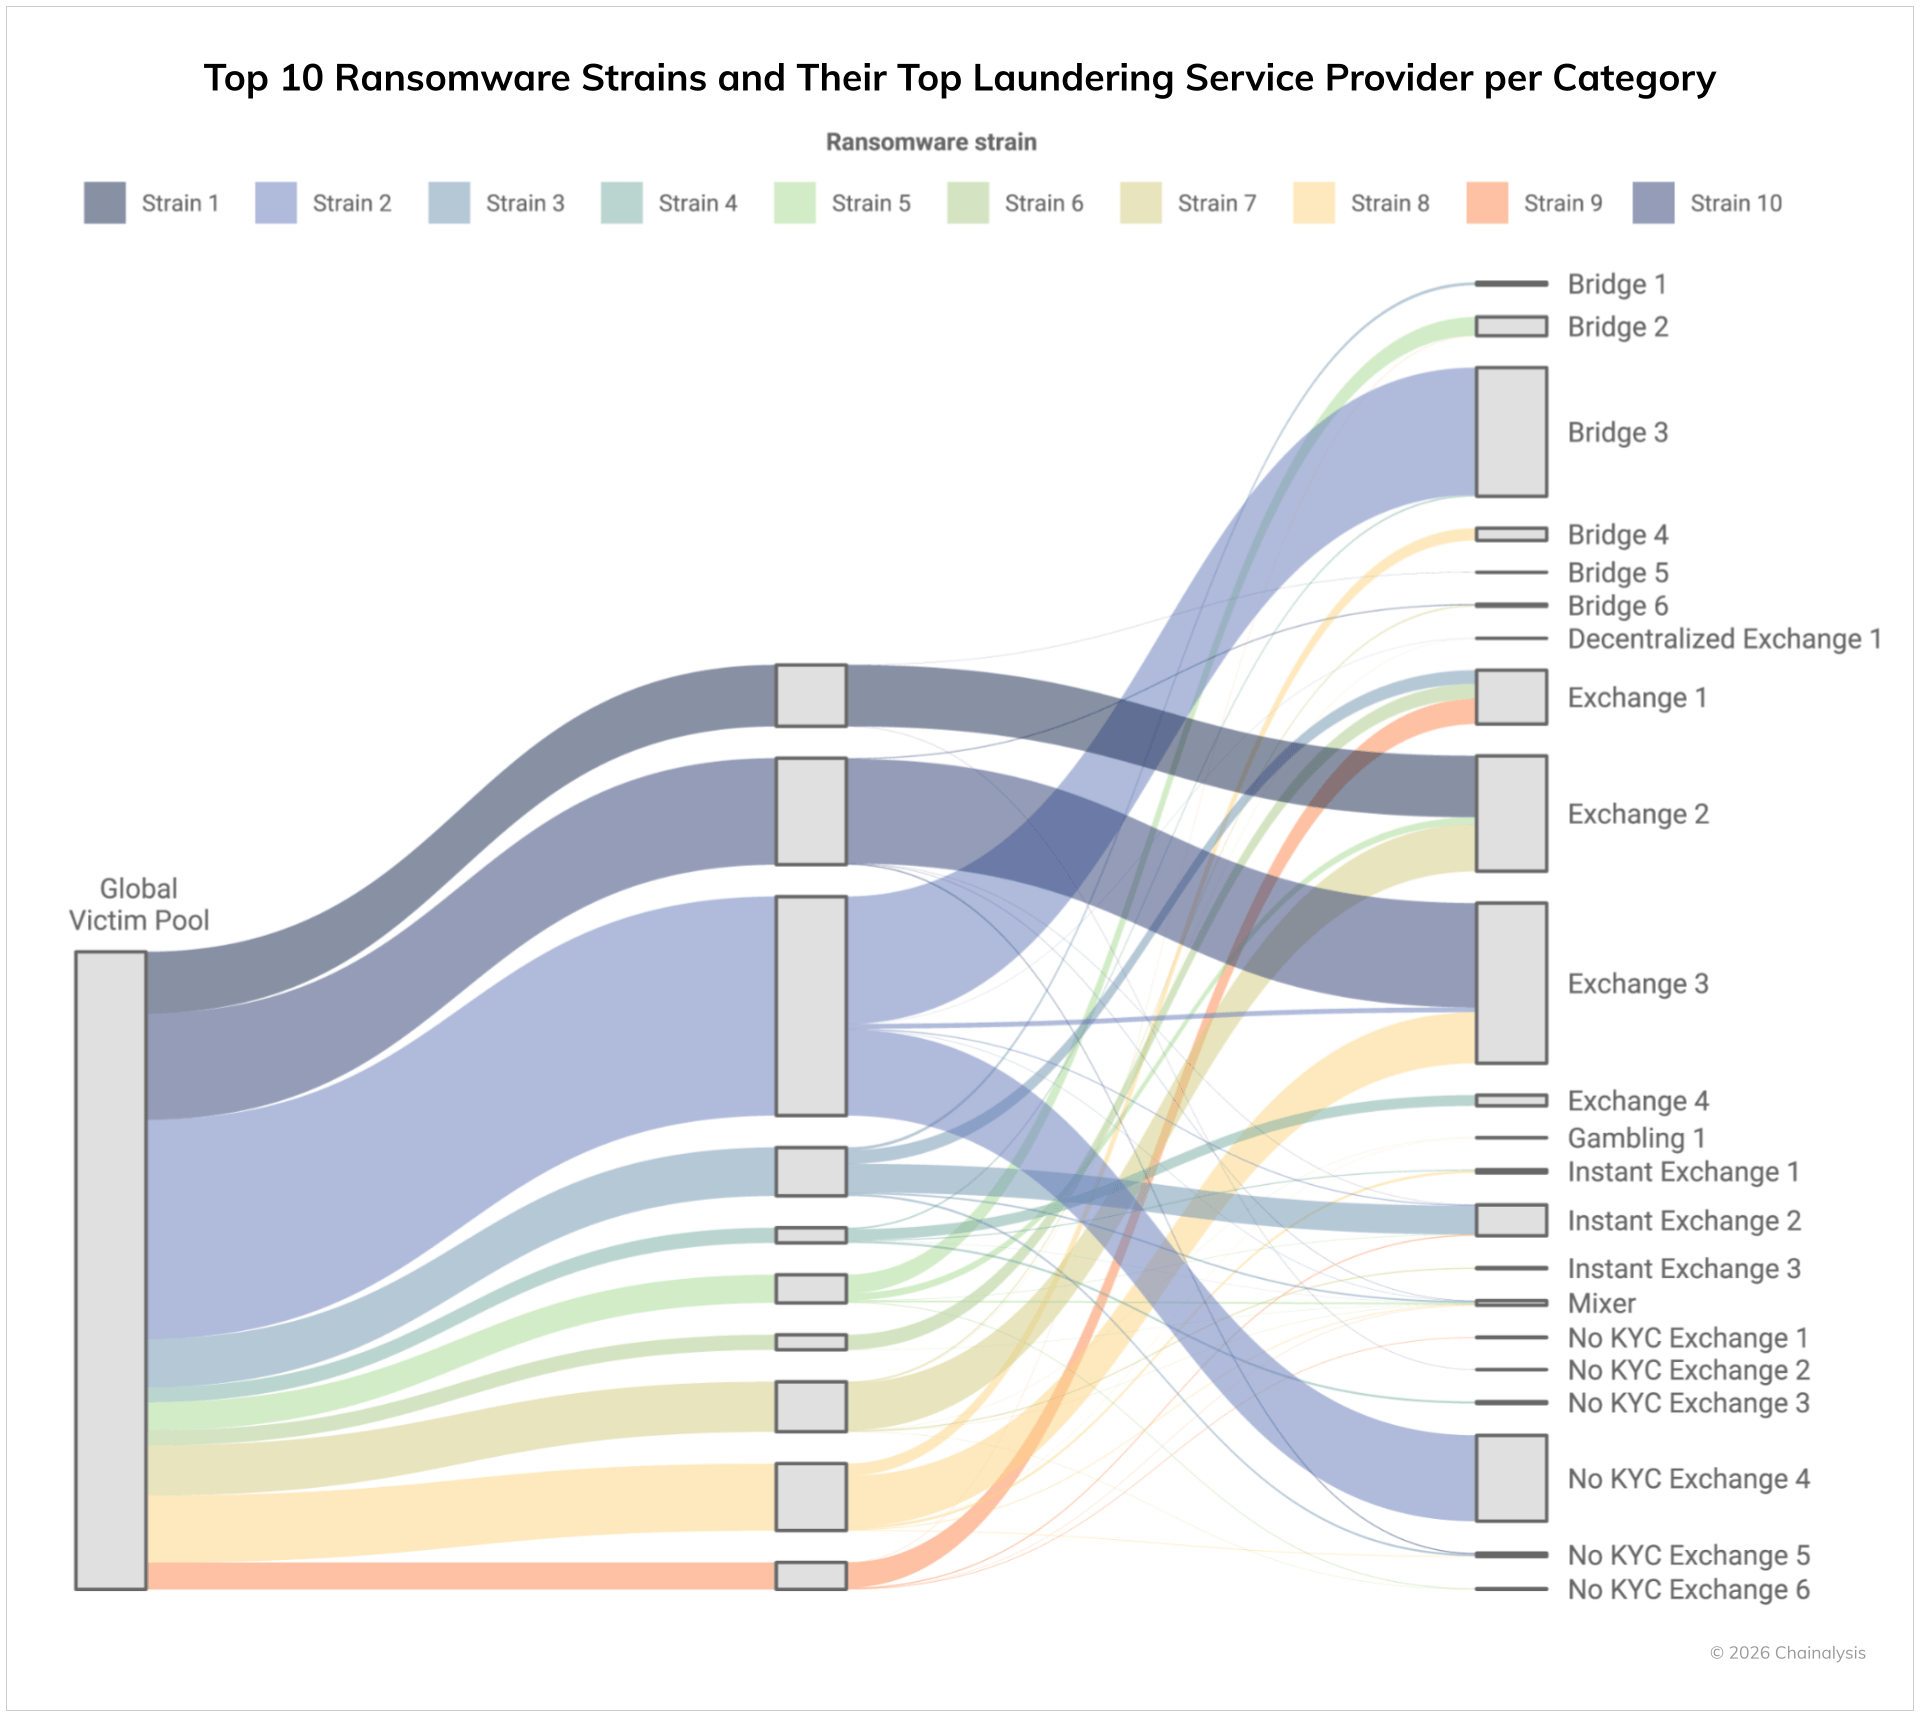
こうした各系統間の相違により、調査担当者は、攻撃、恐喝、交渉の手法(TTP)だけでなく、オンチェーン の行動パターンに基づいて、各グループを区別することが可能になります。また、独自の資金洗浄パターンに基づいて、複数の系統を横断して活動するランサムウェア の攻撃者を追跡することも可能です。
リーク発生現場の状況は、地理的な集中ぶりを浮き彫りにしている
2025年通年の情報漏洩サイトによる開示情報を分析したところ、先進国において地理的な集中が依然として著しいことが明らかになった。情報漏洩サイトが報告したランサムウェア 関連のインシデントは50%増加し前年比 、過去最高を記録した。
地理的なタグが明確に特定されている国々の中で、米国は依然として最も標的とされる地域であり、次いでカナダ、ドイツ、英国、その他の欧州諸国が続いています。これらの地域のほとんどにおいて、製造業および金融・専門サービス業が最も深刻な被害を受けており、特にカナダとドイツでは、供給数 チェーン、物流、重要インフラ分野におけるハッキング の発生率が特に高くなっています。
重要な注意点として、データ漏洩サイトでの主張がすべて正当なものであるとは限らない点が挙げられます。さらに、データ漏洩サイトへの投稿は、当事者が被害に遭ったことを意味する場合もありますが、必ずしも支払いを怠ったことを意味するわけではありません。インシデント対応 企業であるArete社は、次のように述べています。「今年、いくつかのグループが過去の被害者の情報を再投稿したり、他グループのデータ漏洩サイトに掲載された被害者の情報を投稿したりする事例が見られ、それがデータ漏洩サイトへの投稿率を歪めていました。 しかし、バックアップ体制の強化や、エンドポイント検知・対応(EDR)といったセキュリティ技術の活用など、セキュリティのベストプラクティスの普及 が向上するにつれ、身代金を支払う被害者は減少傾向にあります。これにより、脅威グループが無力化する 、つまり完全な目的を達成する前に阻止されるケースが増えています。」
アレテは、一部の脅威グループが、身代金支払いの減少を受けて交渉においてより攻撃的な姿勢を示すようになったと説明した。その一環として、被害を受けた組織の従業員や、さらには顧客にまで接触する事例も見られた。また、他のグループはデータの持ち出しに注力し、持ち出されたデータを分析して何が盗まれたかを特定する動きも見られた。持ち出されたデータを分析することで、脅威アクターはデータ漏洩による影響について、より具体的な脅迫を行うことができるようになる。
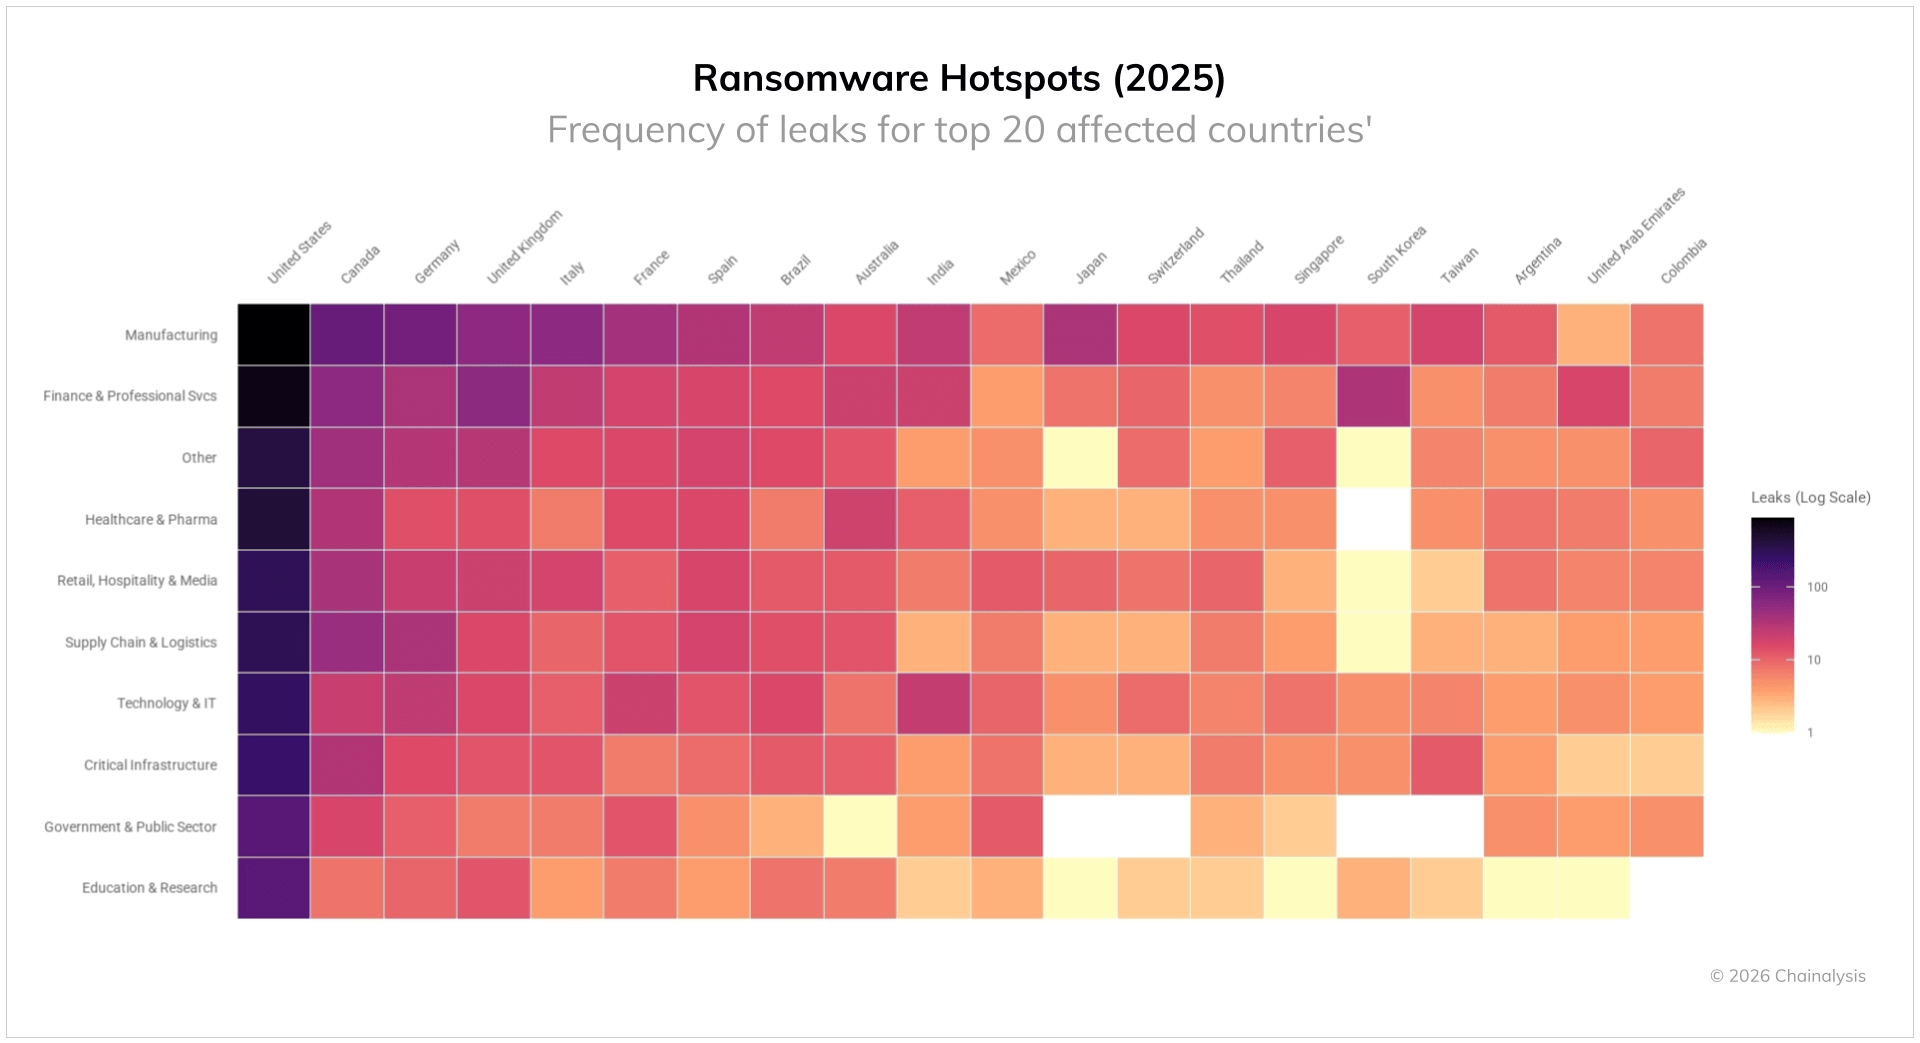
米国はあらゆる分野で甚大な被害を受けただけでなく、すべての分野において標的となるケースが増加しました前年比 。重要インフラ、供給数 サプライチェーンおよび物流、政府機関における被害報告件数は、前年比 45%から56%増加しました。つまり、米国は世界で最も標的とされる国であり、侵入の発生率は2024年と比較して大幅に増加しています。ランサムウェア 攻撃主体は、米国に拠点を置く組織を依然として「価値が高く、流動性 標的として重要な」対象と見なしています。
ランサムウェア 供給数 チェーン:初期アクセスブローカー(IAB)
ランサムウェア これは単独で発生するものではなく、むしろ、初期アクセスブローカー(IAB)やその他の専門サービスを含む、より広範なサイバー犯罪の供給数 チェーンによって支えられています。その名称が示す通り、IABは仲介する 侵害されたネットワークへのアクセスを提供し、これによりアフィリエイトがランサムウェア を比較的容易に展開できるようにしています。
このエンablementエコシステムの規模は、時間の経過とともに拡大しています。 2025年には、IABがオンチェーン からの支払いとして少なくとも1,400万ドルを受け取ったと推定される。これは前年比 ほぼ横ばいだが、アトリビューションの精度が向上するにつれて、この総額は増加すると予想される。ランサムウェア の総額に比べれば控えめではあるが、この数字は極めて重要な支援機能を表している。2025年のランサムウェア への支払い総額は約8億2,000万ドルで、IABに流れる金額の約58倍に相当し、サイバー犯罪供給数 チェーンのこのセグメントにおいて、相当な投資収益率(ROI)が得られていることを示唆している。
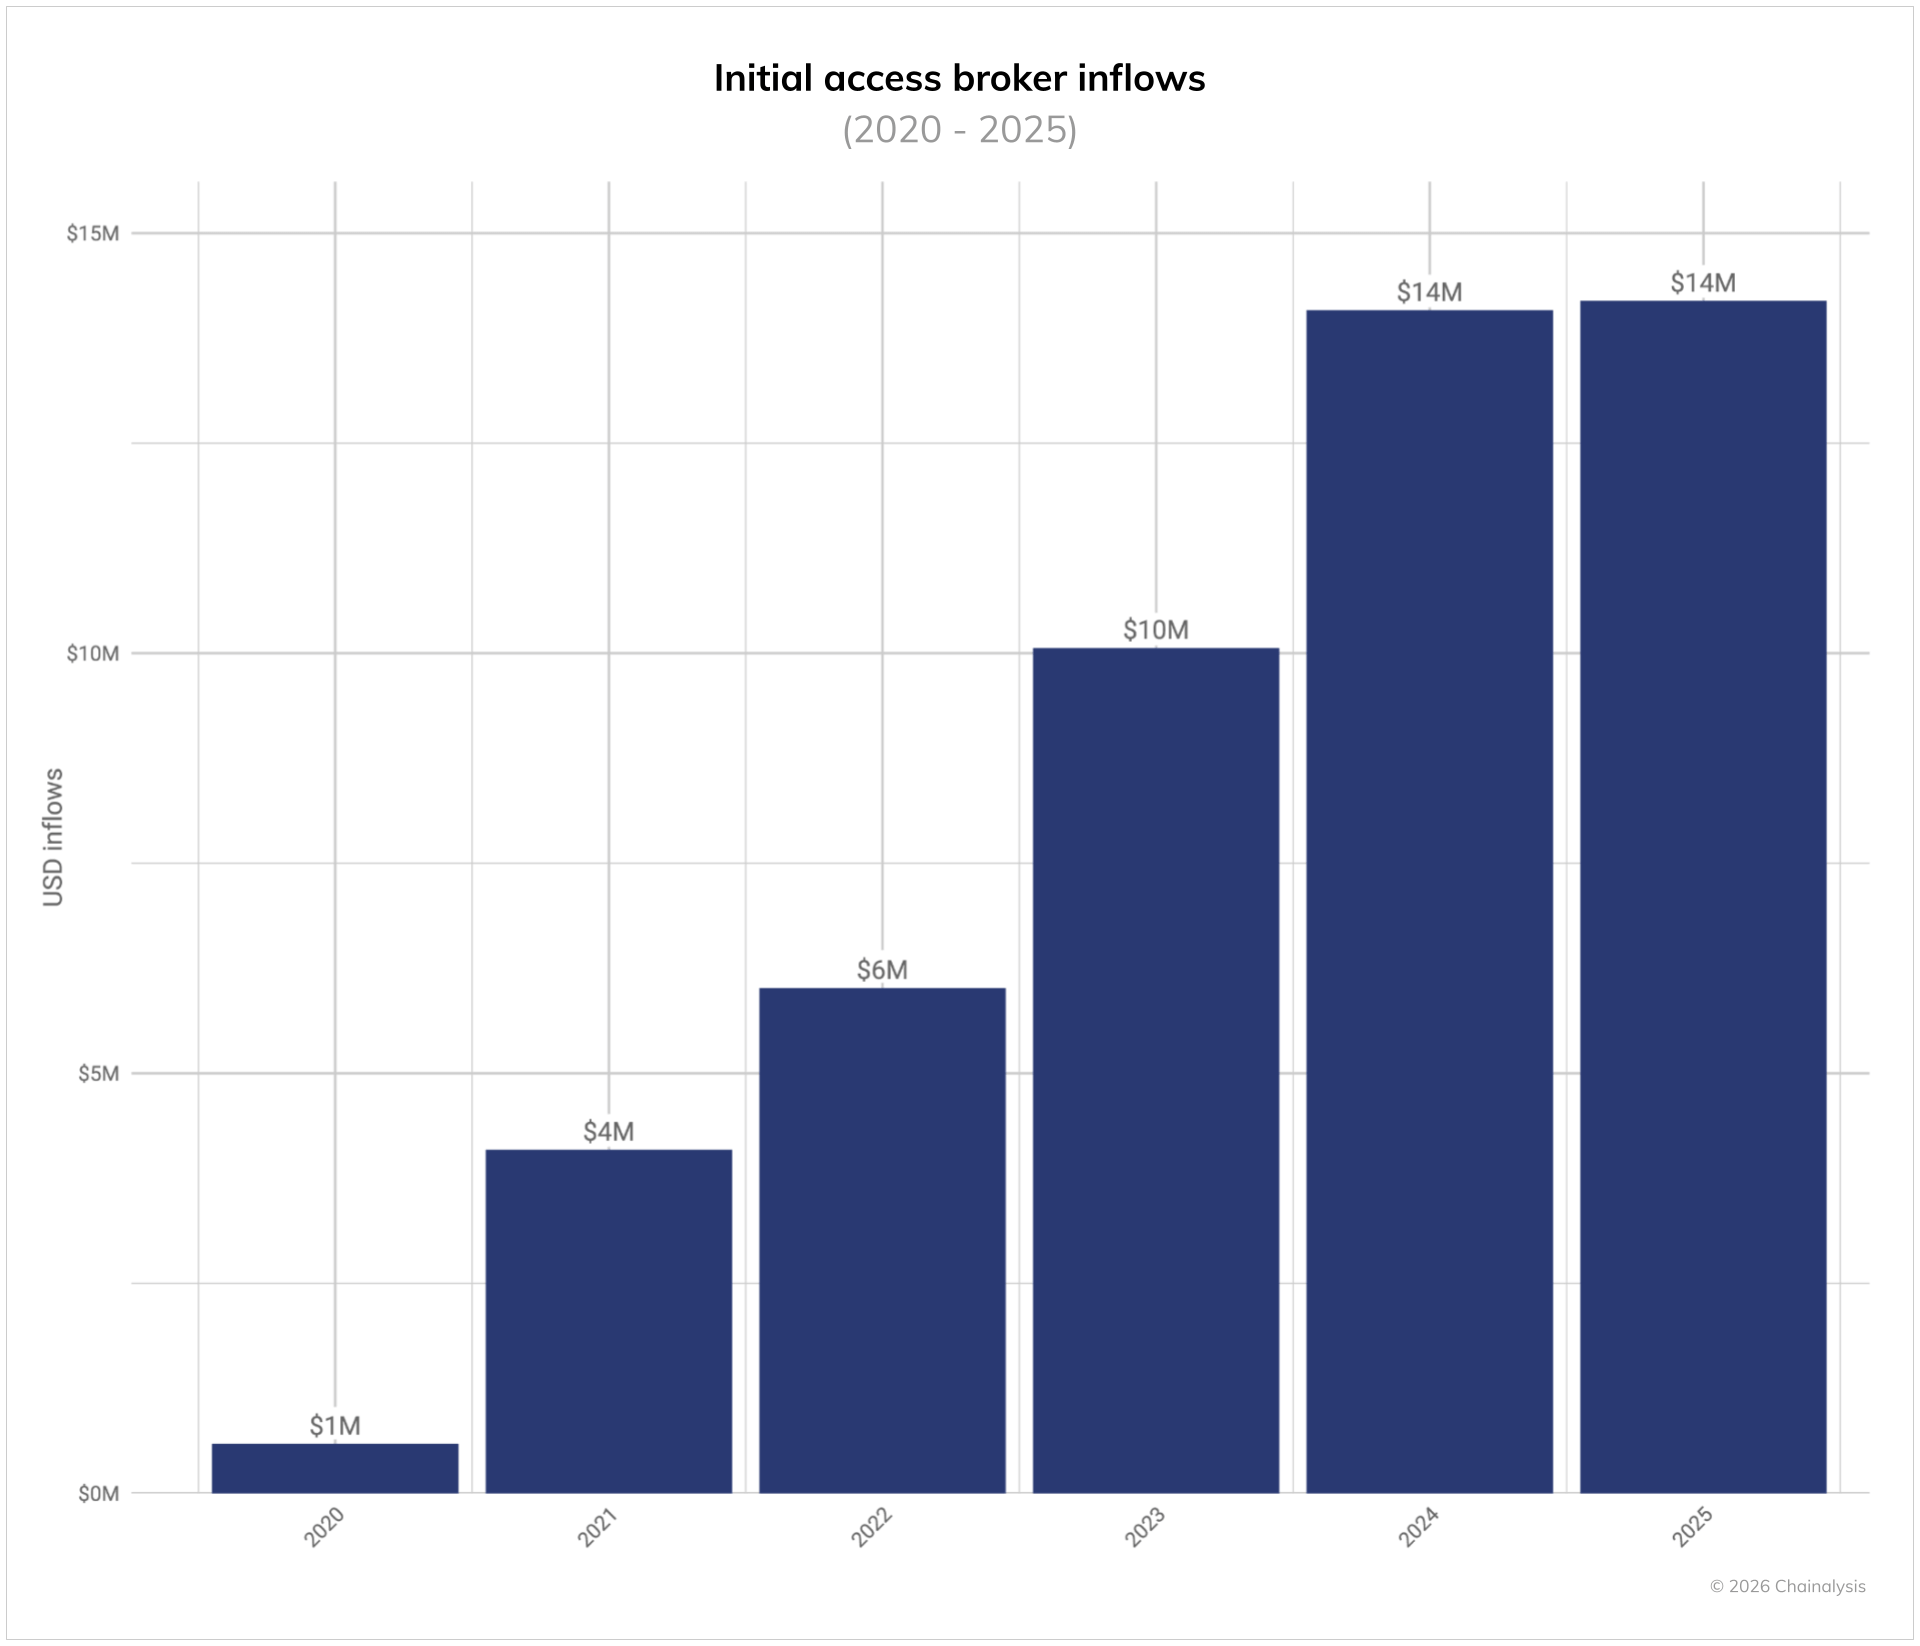
留意すべき重要な点は、IABによる支払いのすべてがランサムウェア の運営者によって行われているわけではないということです。IABは確かに相互に取引を行い、アクセス権を購入しており、一部の悪意ある攻撃者はランサムウェア とは異なるTTPや目的を持っています。もう1つの重要な注意点として、ランサムウェア のインシデントのすべてがIABに起因するとは限らないという点があります。被害者のネットワークへのアクセス権を取得する方法は多岐にわたるからです。これらの注意点を踏まえると、犯罪者による投資と、それに続くランサムウェア 攻撃との間につながり を導き出すことができます。
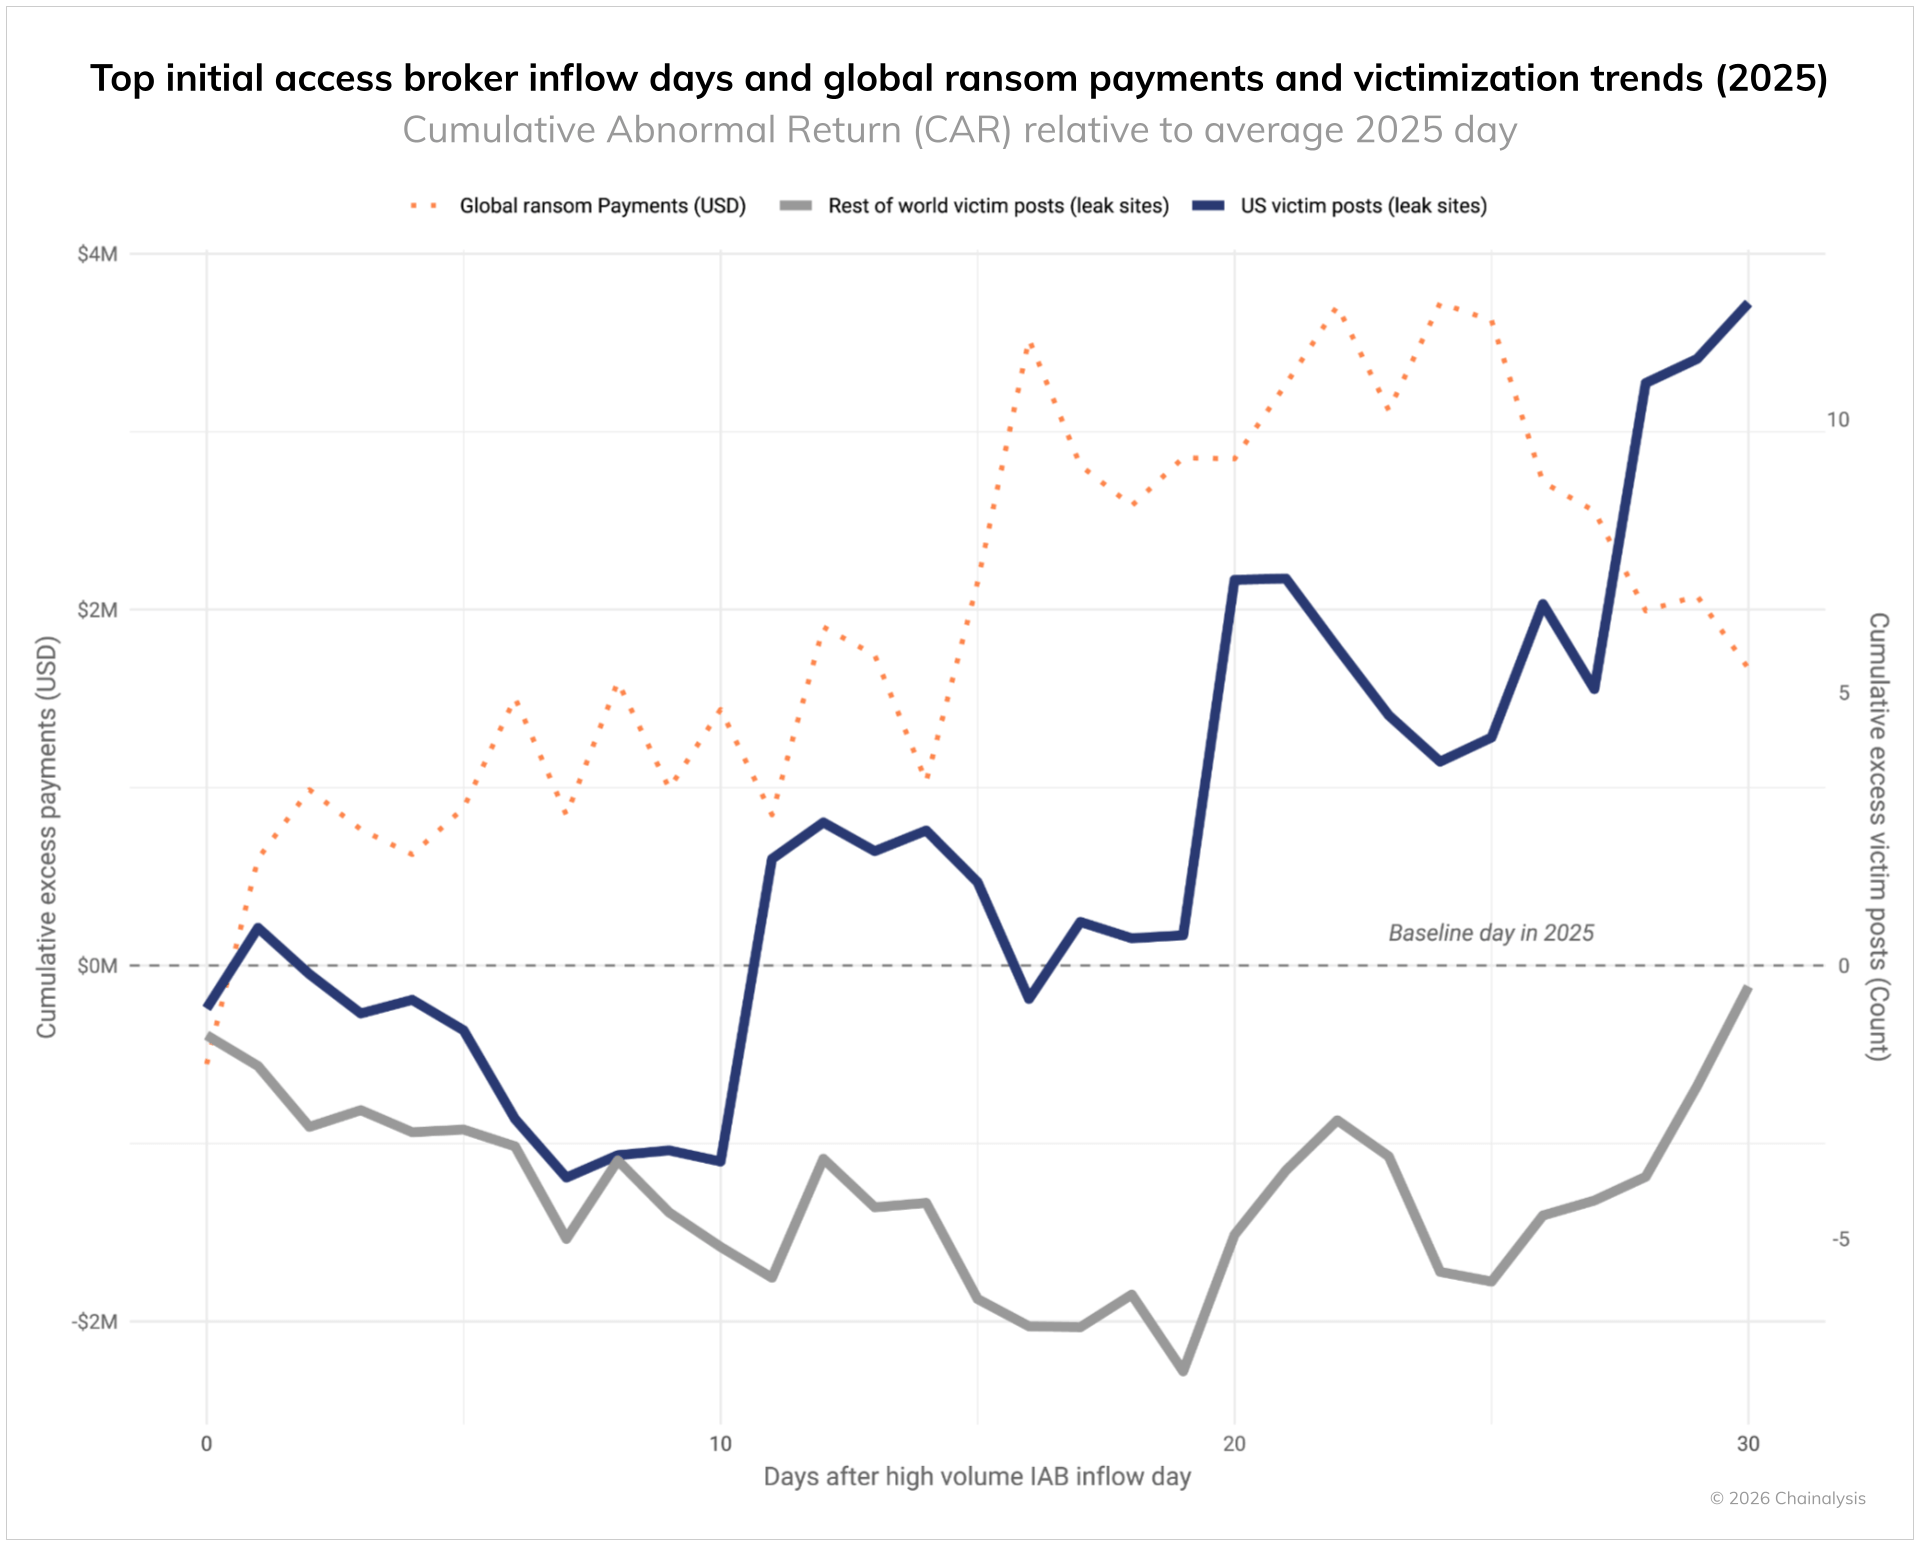
IABからの多額の支払い流入イベント(2025年中の全日の上位25%に該当する日)から30日先を見通すと、リークサイトの投稿で測定される、世界全体のランサムウェア への支払い額および米国における被害者数の報告総数の両方に、著しい影響が見られます。以下のグラフは、2025年の平均的な1日に対する累積異常リターンをプロットしたもので、世界全体のランサムウェア への支払いにおける異常値(予想を上回る支払い)が、ほぼ即座に大幅に増加していることが示されています。 また、約10日間の一時的な沈静化の後、米国の被害者に関するリークサイトの投稿数においても同様の増加が見られます。
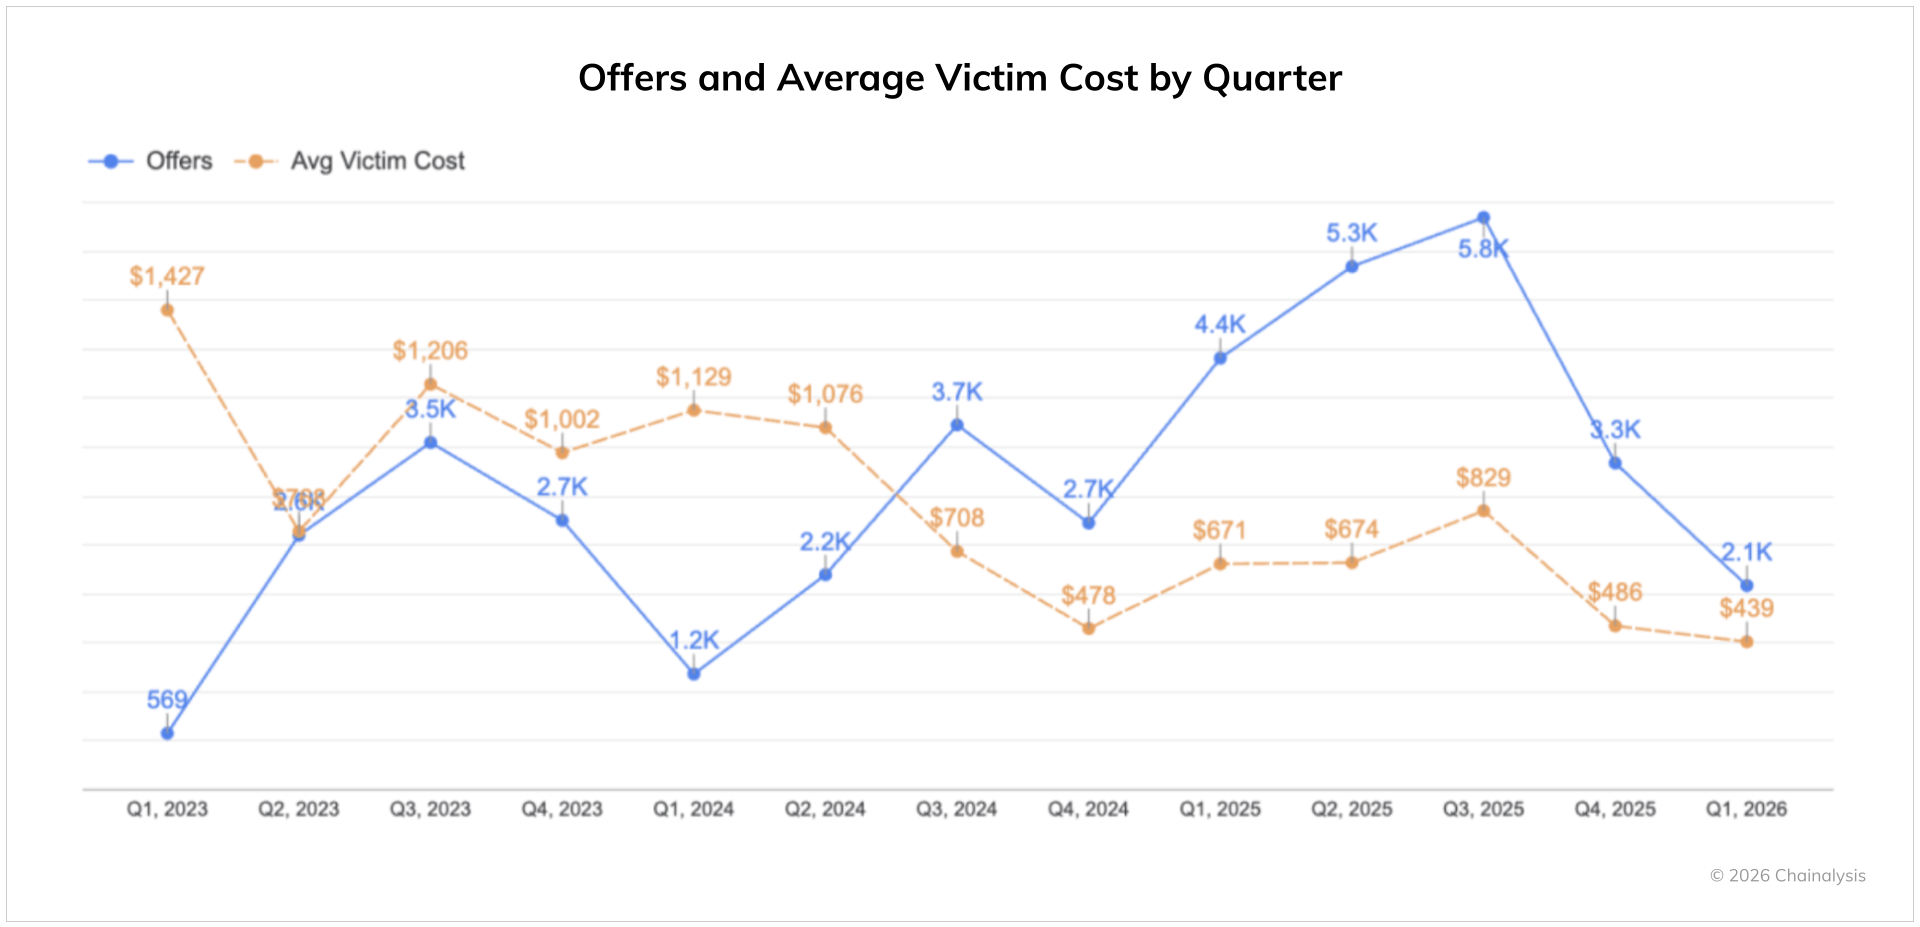
サイバー犯罪防止企業のDarkweb IQによると、2023年第1四半期から2026年第1四半期にかけて、被害者へのアクセス権の平均価格は約1,427ドルから439ドルへと下落した。この下落は、競争圧力の増大と、市場を形作る中核的な要因としての自動化が特徴的な市場状況を反映している。 「アクセス取得プロセスの産業化、AIを活用したツール、および情報窃取型ログの急増により参入障壁が低下しており、その結果、安価ではあるものの運用上の制約がある在庫が市場に溢れかえり、価格を押し下げています。 取引量の増加と自動化により平均価格は下落したものの、検証済みで高権限のエンタープライズアクセス(例:ドメインレベルの制御権)は依然として高値で取引されており、市場が二極化しつつも依然として競争が激しいことを示している。」
| 月 | 非公開で提供されたアクセス数(件数) | 前年比 おつり (記載の通り) | 前月比おつり |
| 2025年1月 | 646 | +114% | – |
| 2025年2月 | 614 | +117% | -32 |
| 2025年3月 | 621 | +201% | +7 |
| 2025年4月 | 739 | +278% | +118 |
| 2025年5月 | 725 | +87% | -14 |
| 2025年6月 | 1,127 | +154% | +402 |
| 2025年7月 | 1,019 | +48% | -108 |
| 2025年8月 | 860 | +41% | -159 |
| 2025年9月 | 715 | +1% | -145 |
| 2025年10月 | 706 | +37% | -9 |
| 2025年11月 | 460 | -35% | -246 |
| 2025年12月 | 641 | -76% | +181 |
| 2026年1月 | 675 | +4% | +34 |
私募によるアクセス拡大前年比
出典:Darkweb IQ
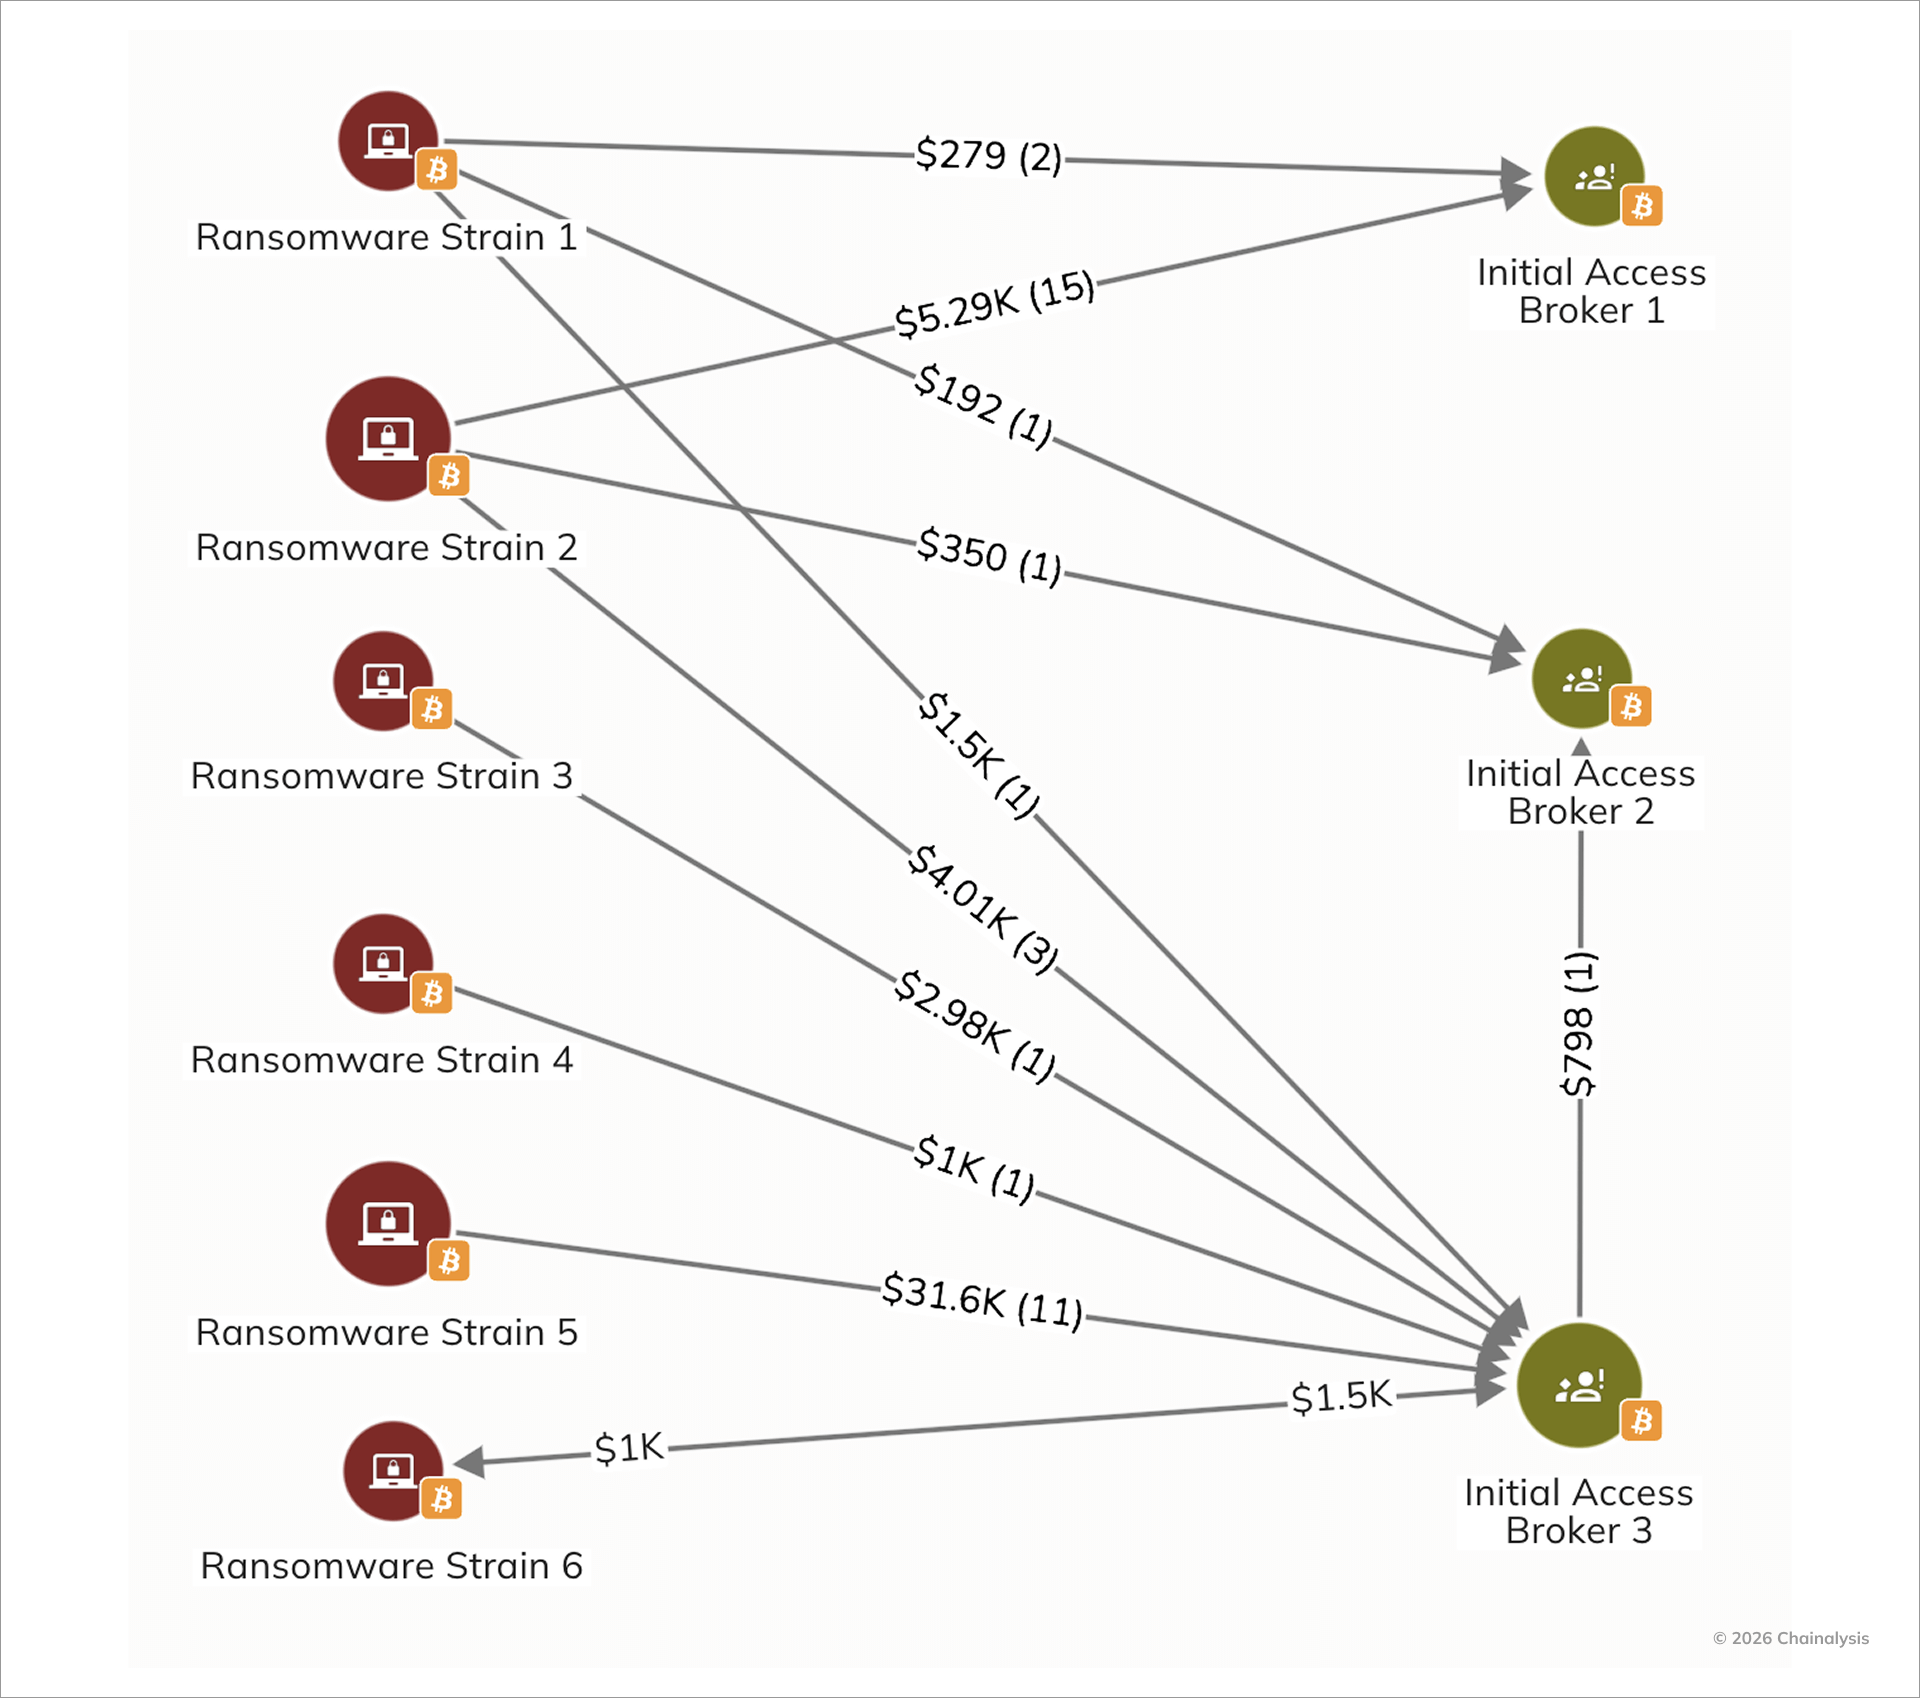
また、以下のグラフに示すように、これらの傾向をオンチェーン で視覚化することもできます。 Reactor 以下のグラフに示されている通りです。この例は、ランサムウェア の各系統が購入するアクセス価格が時間とともに変動していること、また、IABが他のIABからアクセスを頻繁に購入しているという事実の両方を示しています。
新たに登場しているツールやフレームワークは、自動化が価格に影響を与えるだけでなく、ハッキング や恐喝のサイクルを加速させるような未来を予感させる。例えば、研究者たちは2025年半ば、ランサムウェア グループがAI駆動型の交渉インターフェースを実験していたことを報告しており、これはAIを活用した詐欺エコシステムにおける動向を反映している。
インフラは、犯罪組織と国家と結びついた脅威アクターの双方に活動基盤を提供している
ランサムウェア 防弾ホスティング や住宅用プロキシネットワーク、マルウェアローダーなどを含むインフラは、金銭的動機を持つ犯罪組織によってのみ利用されているわけでも、犯罪目的のみに利用されているわけでもありません。このサービスベースのエコシステムは、スパイ活動、影響力行使作戦、および金銭的動機に基づくキャンペーンを行う国家と関連する脅威アクターも支援しています。
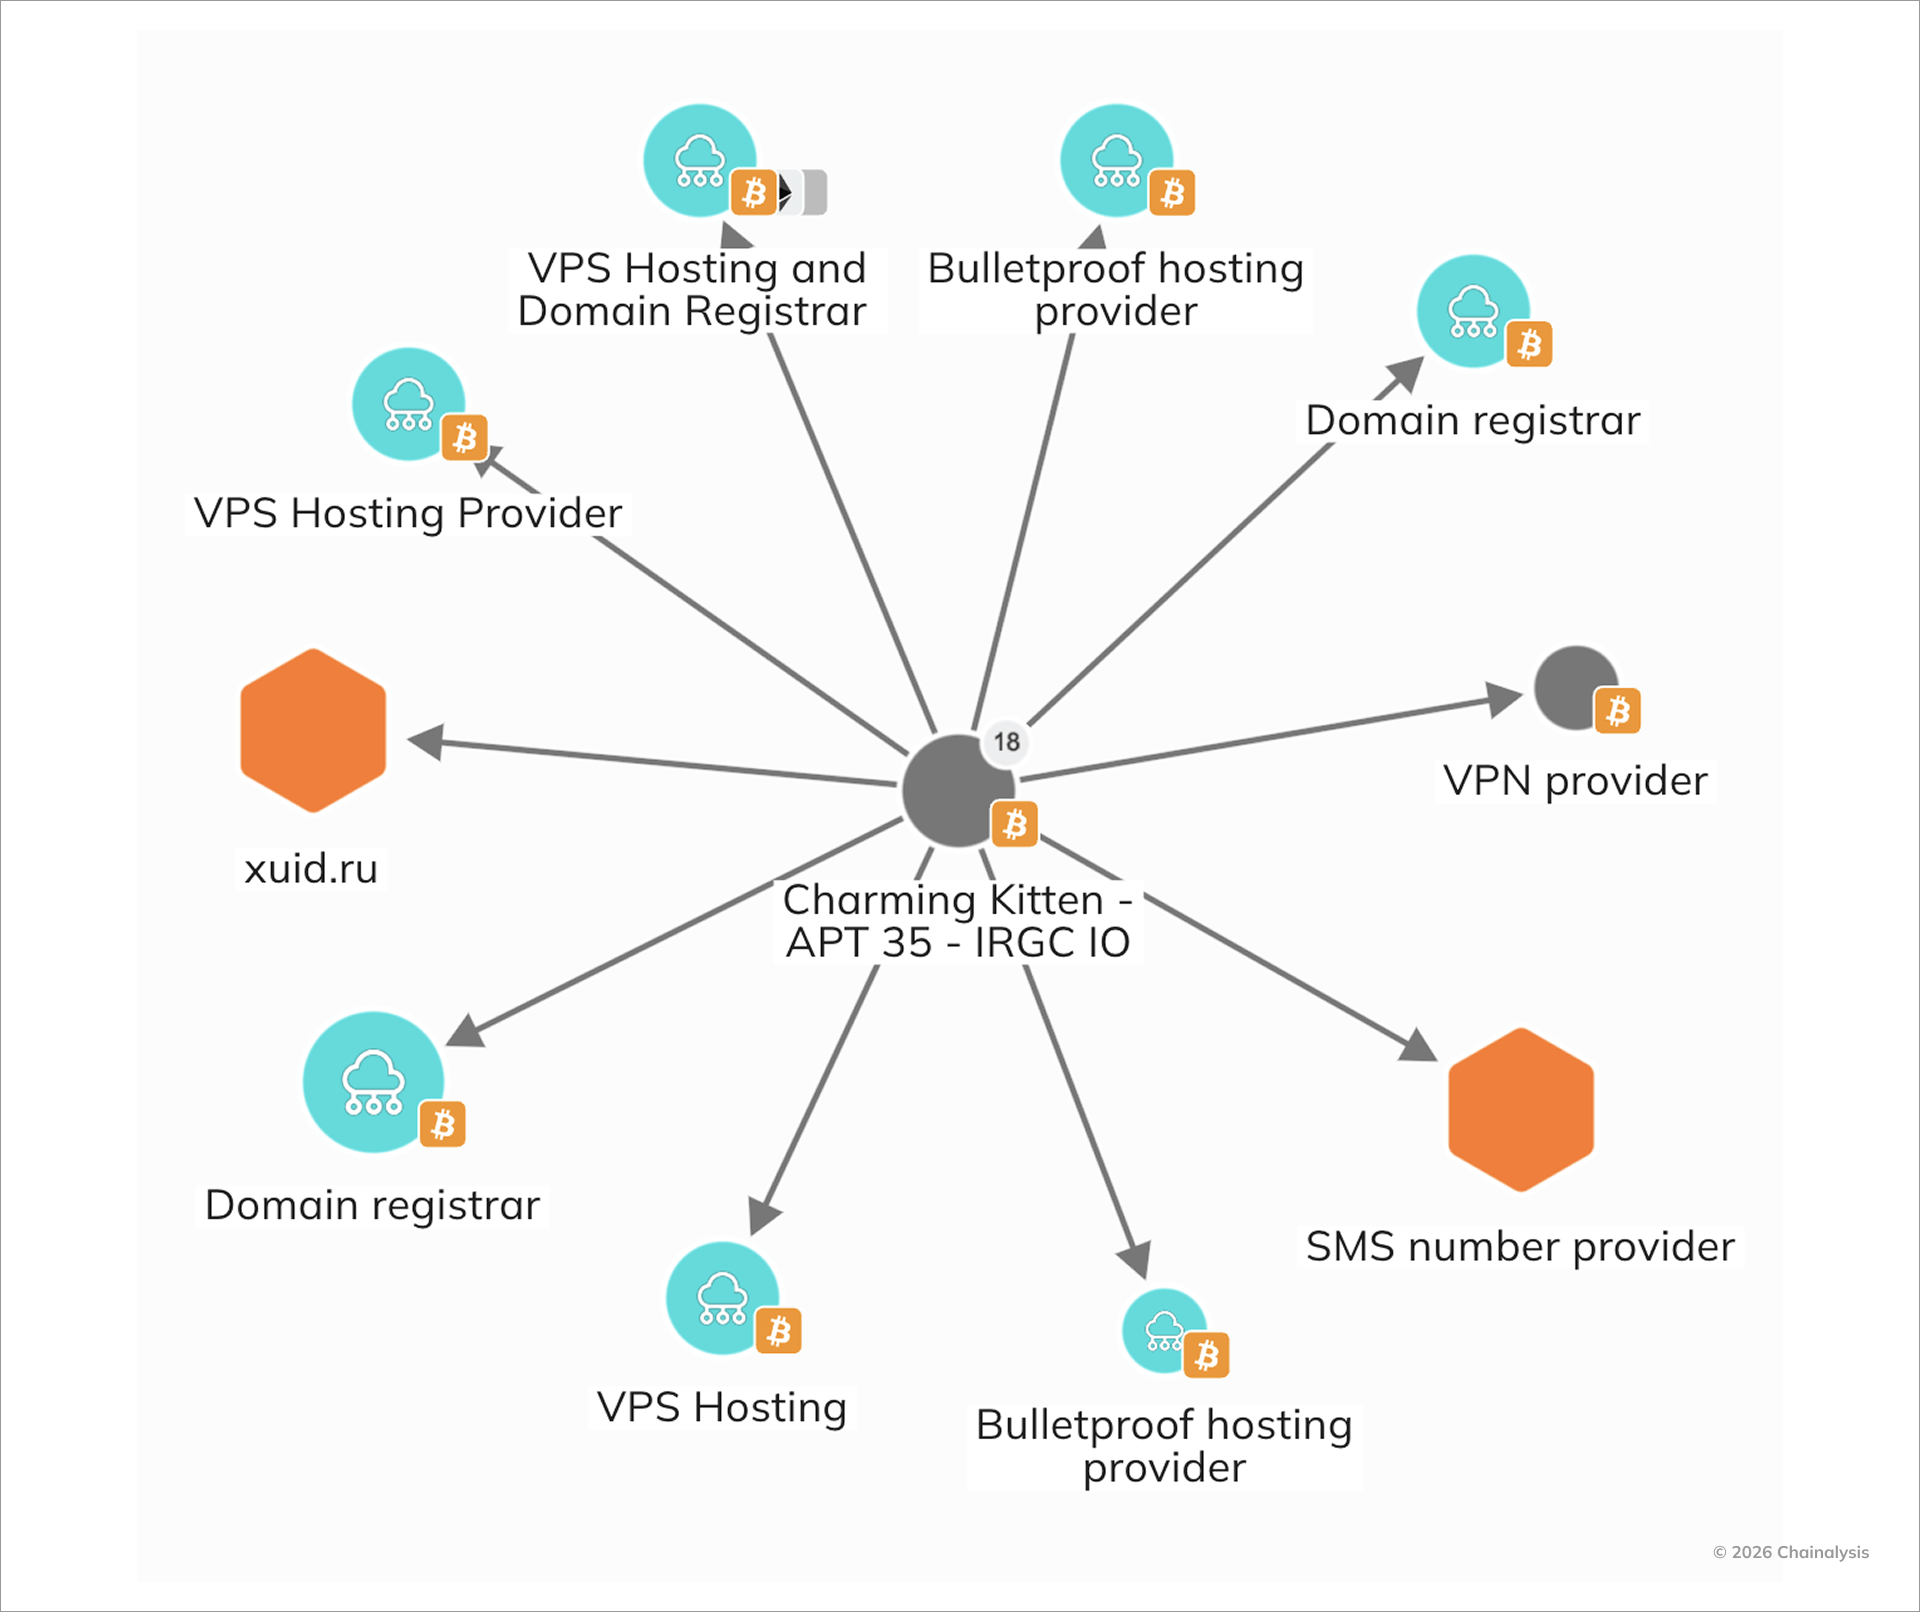
2025年に流出したデータによると、イランのイスラム革命防衛隊(IRGC)情報機関の諜報・影響工作専門部門であり、一般に「チャーミング・キッテン」として追跡されているグループを含む、イランと関連するサイバー脅威アクターは、攻撃の帰属を隠蔽し、犯罪的なトラフィックパターンに溶け込むために、市販のホスティングサービス、プロキシサービス、および侵害されたインフラを引き続き利用している。 アクセスおよび匿名化サービスの商品化が進むにつれ、国家によるサイバー作戦と非国家主体によるサイバー作戦の間の障壁は低くなり、諜報活動が「ランサムウェア 」の関連組織と同じ技術的基盤上で展開されることが可能になっている。
こうした境界線の曖昧化は、イランの活動に限ったことではない。ロシアや中国と関連のある主体も同様に、こうしたインフラ層を悪用して、金融犯罪と国家が後押しする目的の両方を支援している。
- 2025年、当局は、サイバー犯罪サービスと関連があるロシアを拠点とする防弾ホスティング プロバイダー「Media Land, LLC」(別名「Yalishanda」)に対して制裁を発動した。個々の事業者だけでなく、インフラプロバイダーを対象とした制裁は、ホスティングやルーティング といった層が、ランサムウェア や国家が支援するキャンペーンの双方において、戦力を倍増させる要因であるという認識が高まっていることを反映している。
- マイクロソフトによる、ロシアを拠点とする「Lumma Stealer」エコシステムの破壊は、この融合をさらに如実に示している。Lummaは金銭的動機に基づくキャンペーンにおいて認証情報の窃取に広く利用されていたが、そのインフラはアクセス仲介や下流のランサムウェア デプロイされた へのアクセスも可能にしていた。こうしたツールを標的とすることで、犯罪者による収益化と、国家と連携した認証情報の収集の両方を抑制することができる。
- 後述するように、研究者らはまた、ABCProxyや360Proxyなど、複数の住宅用プロキシブランドを運営する中国のプロキシプロバイダーの役割にも注目した。これらのプロキシプロバイダーは、大規模なIPローテーションおよび匿名化サービスを提供している。こうしたネットワークは、検知を回避したり、偵察を行ったり、サイバー犯罪や国家関与型の活動において侵入活動を仲介する したりするために利用される可能性がある。
この重複は顕著である。インフラプロバイダーは、中立性を掲げて有料の顧客なら誰にでもサービスを提供することが多いが、場合によっては児童性的虐待画像(CSAM)を禁止していると主張することもある。その結果、インフラノードを解体したり制裁を加えたりすることで、ランサムウェア の提携先、詐欺師、国家と結託した運営者に対して、同時に連鎖的な影響をもたらす可能性がある。
こうした収束は、現代のサイバー脅威情勢における中核的な力学、すなわち「インフラが戦略上の重心である」という事実を裏付けています。インフラを破壊すれば、恐喝を目的とする犯罪組織から地政学的な動機を持つ脅威アクターに至るまで、エコシステム全体にわたりコストが増大することになります。
公共部門と民間部門が、ランサムウェアの基盤レイヤーの変革に向けて着実に前進している
2025年、ランサムウェア との闘いは、特定のギャングを標的とする段階から、より広範なサイバー犯罪経済を支える共有サービスの解体へと移行した。 「忠誠心やブランド名は、アクセス権、ツール、交渉能力に比べて重要度は低い。防御側や政策立案者にとって、これは『動く標的』を生み出すことになる――あるグループを壊滅させても、もはやエコシステム全体に有意義な影響を与える保証はない。最近の法執行機関 による協調作戦が示しているように、最も効果的な圧力点は上流、すなわち初期アクセスブローカーや、各アクターが依存している共有ツールにあることが、ますます明らかになってきている」とカミシェル氏は述べている。
2025年5月、国際捜査当局は、ユーロポール、FBI、ドイツのBKA、英国のNCA、およびその他のパートナーが連携して実施する「オペレーション・エンドゲーム」を拡大し、複数の犯罪グループが利用していた主要なマルウェアローダーやランサムウェア のインフラを標的とした。 この作戦により、サーバーの押収や逮捕が行われ、一部の「ランサムウェア 」キャンペーンにおける侵入経路として機能していた複数の主要なマルウェアファミリーの活動が阻止された。こうした一連の措置は、協調的かつクロスボーダー な対策によって、ランサムウェア の収益化パイプラインを実質的に弱体化させると同時に、犯罪者の活動に摩擦を生じさせ、信頼できるツール、ホスティング、資金洗浄の関係を再構築せざるを得なくさせることができることを示している。
マルウェアの配信システムに加え、当局はこうした活動を支えるホスティング環境への圧力を強めました。継続的な制裁や起訴により、防弾ホスティング プロバイダー(BPH)や資金洗浄サービスは徐々に弱体化し、こうしたインフラ構成要素自体が妨害の標的となり、恐喝による利益を得ようとするサイバー犯罪者にとってリスクが高まっていることが浮き彫りになりました。 例えば、7月にOFAC が、大規模な悪用に関与しているBPHプロバイダーであるAEZA Groupに対して制裁措置を講じたことは、暗号資産 の支払いが、ランサムウェア や関連する攻撃を助長する隠蔽されたインフラを通じて依然として流れている実態を浮き彫りにした。同様に、2月にLockBit やその他のランサムウェア の攻撃主体と関連するプロバイダーであるZserversに対して制裁措置が講じられたことは、インフラプロバイダーがランサムウェア の収益化にどれほど深く関与しているかを如実に示している。
制裁やインフラの差し押さえと並行して、2025年には民間セクターも、ランサムウェア および関連するサイバー犯罪活動を支えていた大規模なプロキシサービスに対し、重大な混乱を引き起こしました。注目すべき事例の一つ事案 には、IPIDEAが含まれていました。これは中国を拠点とする のレジデンシャルプロキシサービスで、毎週数百万ものプロキシエンドポイントをレンタル可能として宣伝していました。 Googleの摘発に関するブログ記事では、同サービスがAisuruやKimwolfといったボットネットをどのように支援していたか、またそのインフラが、金銭目的のキャンペーンに加え、スパイ活動や情報作戦に従事する脅威アクターによってどのように悪用されていたかが詳述されている。Googleの分析によると、以下に示すいくつかの住宅用プロキシブランドは、IPIDEAの背後にいるのと同じアクターによって管理されていたことが判明しており、比較的少数の運営者が脅威の全領域にわたる幅広い違法な顧客にサービスを提供し得る実態が浮き彫りになった。
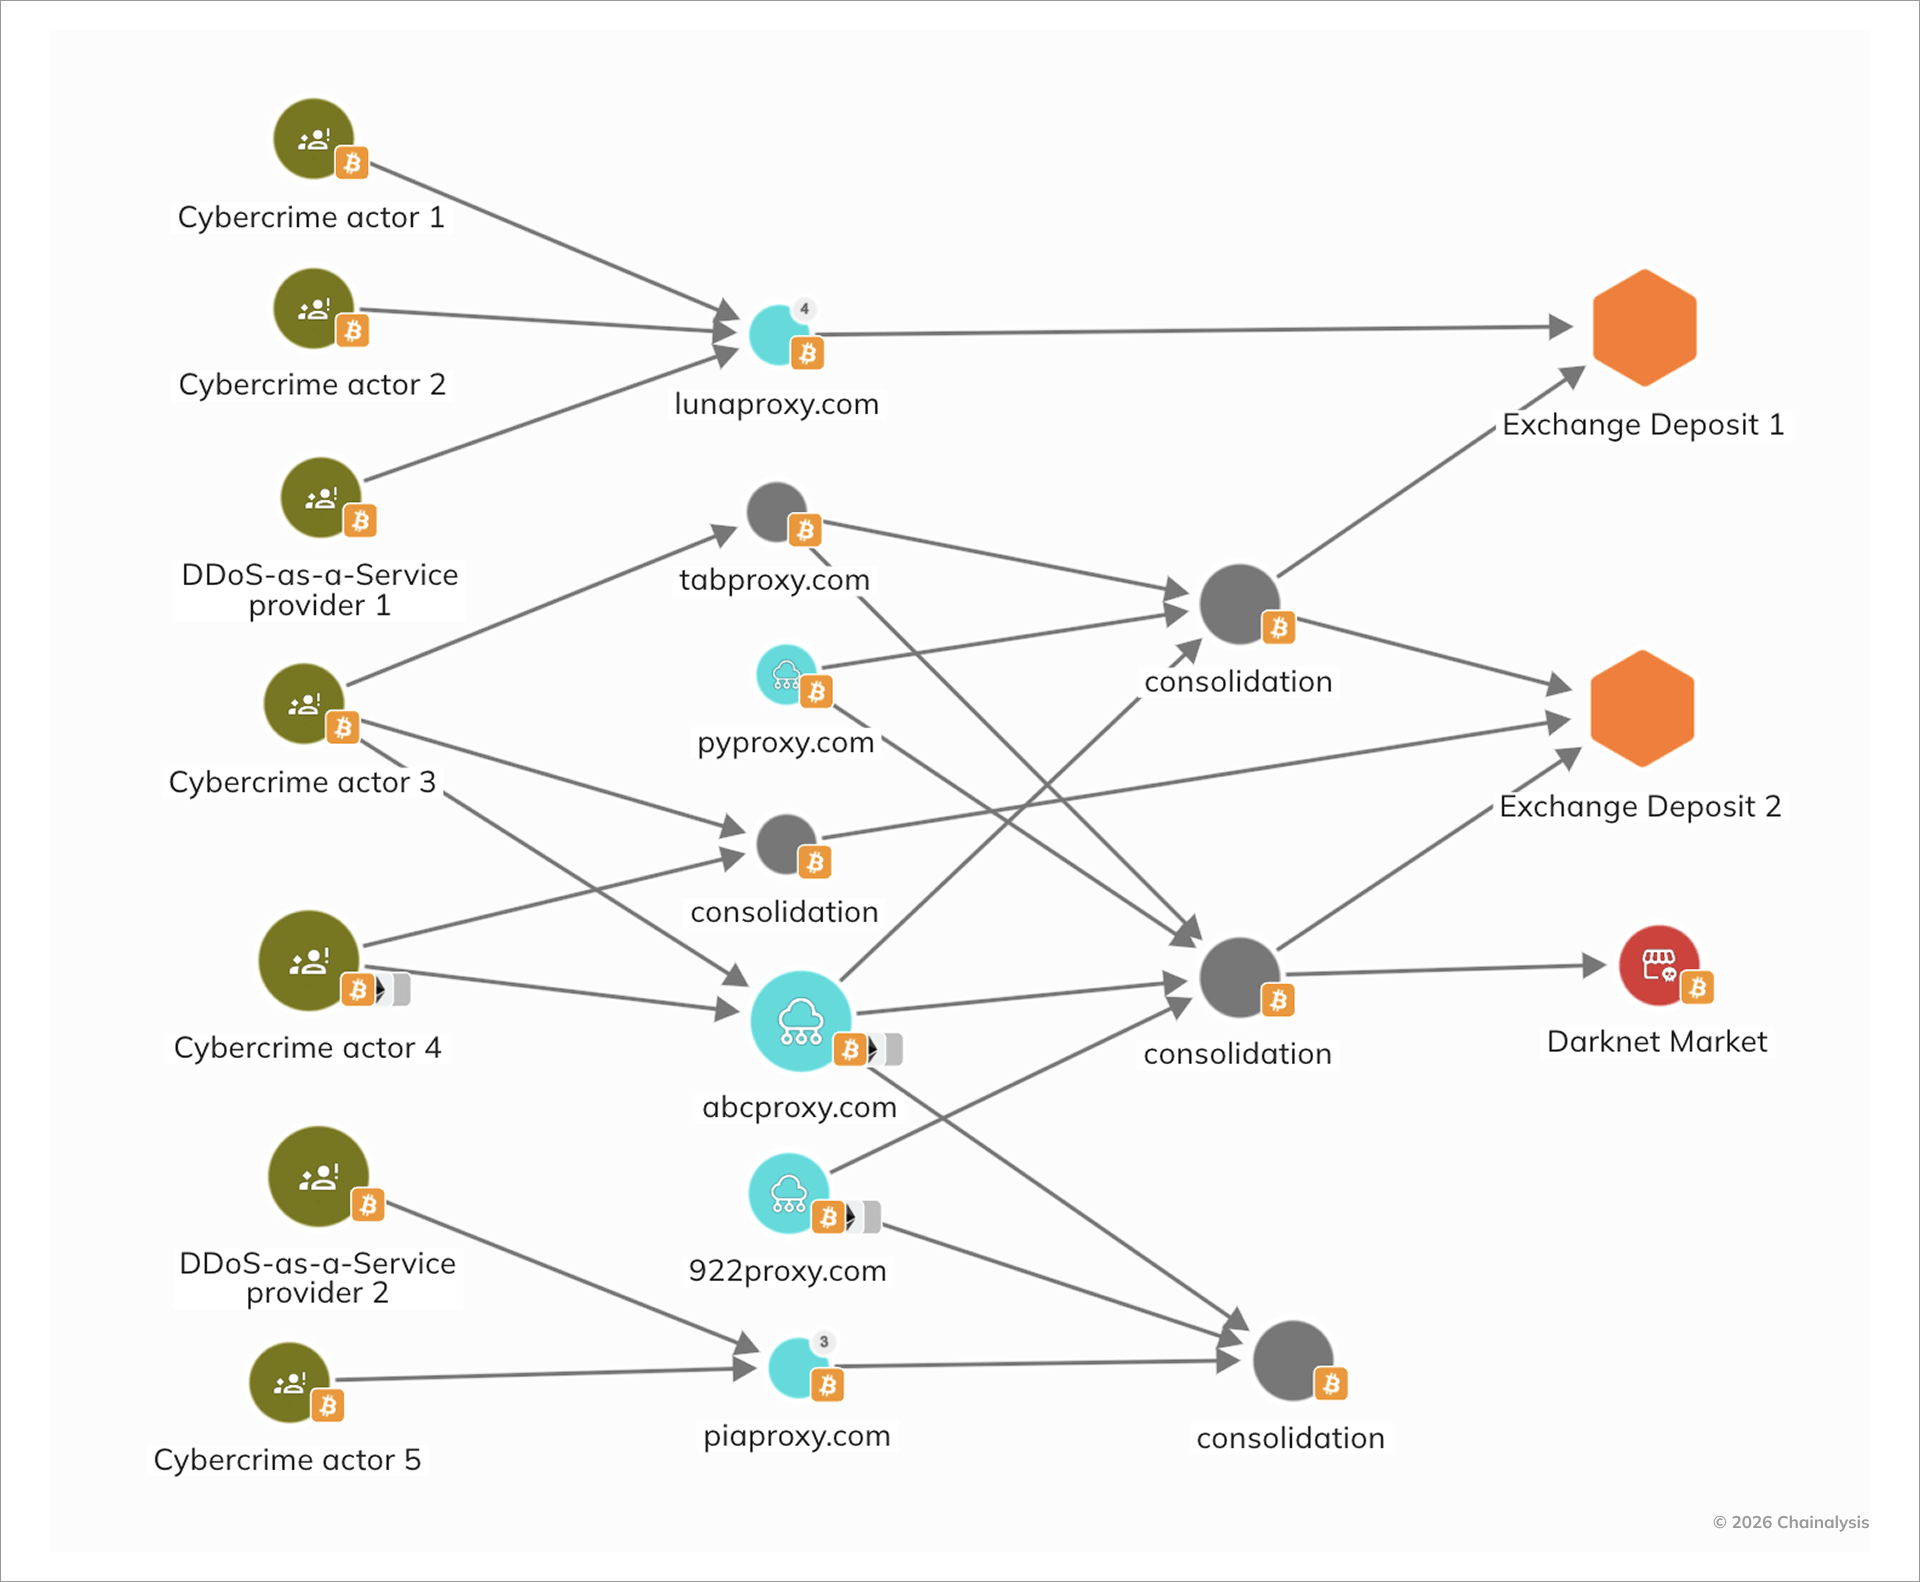
オンチェーン データは、これらのサービスの財務的な相互関連性を明らかにすることで、この技術的分析を補完するものである。我々の分析により、取引所において集約 のウォレットと入金 アドレス が共有されていることが判明しており、所有者の重複や資金の流れの連携が示唆される。また、このネットワークに関連するウォレットが、有名なサイバー犯罪フォーラムへ入金を行っていることも確認された。さらに、このクラスタ に関連する複数の代理ブランドが、複数のダークネット市場で広告を展開し、匿名性や不正利用を目的としたサービスを露骨に宣伝していた。
結局のところ、このインフラ中心のアプローチは、攻撃者にとっての経済的計算をおつり させる可能性がある。こうした混乱が攻撃件数の劇的な減少にはつながっていないものの、政府や民間セクター双方からの協調的な圧力に直面している脅威アクターに対し、運用コストを課し、障壁を高めている。
収益 では収縮が見られるが、harmでは拡張が見られる
2025年のランサムウェア の動向は、収益 の数値だけでは語り尽くせません。支払額はわずかに減少したものの、攻撃の規模、高度化、そして戦略的影響は拡大し続けました。世界的な自動車メーカーから地域の医療システムに至るまで、大小さまざまな組織が身代金要求に直面し、業務が混乱し、信頼が損なわれ、オンチェーン の身代金総額をはるかに上回る体系的なコストを被りました。
こうした状況において、2025年のランサムウェア の情勢は、「後退」というよりは「適応」によって特徴づけられる。恐喝の手口は進化を続け、攻撃者は従来の の支払い以外にも、価値を搾取し、損害を与えることが可能になっている。防御側にとっても政策立案者にとっても、これは現代のランサムウェア 時代の核心的な真実を浮き彫りにしている。すなわち、効果的な対応には、堅牢な防御と戦略的なレジリエンスの両方が必要であり、それによってこれらの多面的な脅威によって引き起こされる被害の総量を最小限に抑えることができるのだ。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


