2024年2月20日、英国の国家犯罪対策庁(NCA)は、 米国司法省(DOJ)と共同でと共同で 、ここ数年で最も活発に活動してきた「ランサムウェア-as-a-Service(RaaS)」グループの一つである「Lockbit 」の活動を阻止したと発表した。今回の作戦では、NCA、FBI、および国際的な法執行機関 パートナーが協力し、Lockbitの運営に不可欠なサーバーや一般公開ウェブサイトを差し押さえ、Lockbit の被害者が身代金を支払うことなくデータを復元できるよう、復号ツール鍵 を入手した。 また、米国司法省(DOJ)は、Lockbit のRaaS(Ransomware-as-a-Service)提携者として活動し、ランサムウェア の攻撃でこの亜種を使用したとされるロシア国籍のアルトゥール・スンガトフ氏およびイヴァン・コンドラティエフ氏に対する起訴を発表した。さらに、 OFAC 両名に対し、 ランサムウェア 活動に対して制裁を科し、計10件の暗号資産アドレス をSDN リストの識別子として追加した。これらの措置は、2023年5月にLockbit に関連するランサムウェア の開発者 ミハイル・マトヴェエフに対する起訴および制裁措置に続くものである。
NCAが今回の調査の実施にあたり、Chainalysis のツールを活用したことを、誇りを持ってご報告いたします。以下では、ランサムウェア のエコシステムにおいてLockbit が占めていた独自の位置づけと、今回の措置が重要であった理由について詳しく説明します。
Lockbit RaaSの株の中で最も広く使用されていたもののひとつだった
米国司法省(DOJ)によると、Lockbit は2,000人以上の被害者を標的にし、収益 を通じて1億2,000万ドル以上を稼いだ。当社のデータによると、Lockbitはランサムウェア エコシステム内での存在感を、時間の経過とともに急速に高めていた。
| 年 | Lockbit ランサムウェア 株における順位収益 |
| 2021 | 8 |
| 2022 | 4 |
| 2023 | 2 |
| 2024 | 2 |
さらに、Lockbit は、このRaaSが開始されて以来、ランサムウェア のエコシステムにおいて最も回復力の高い亜種の一つであり、他のほとんどの亜種よりも長く活動を続けていた。
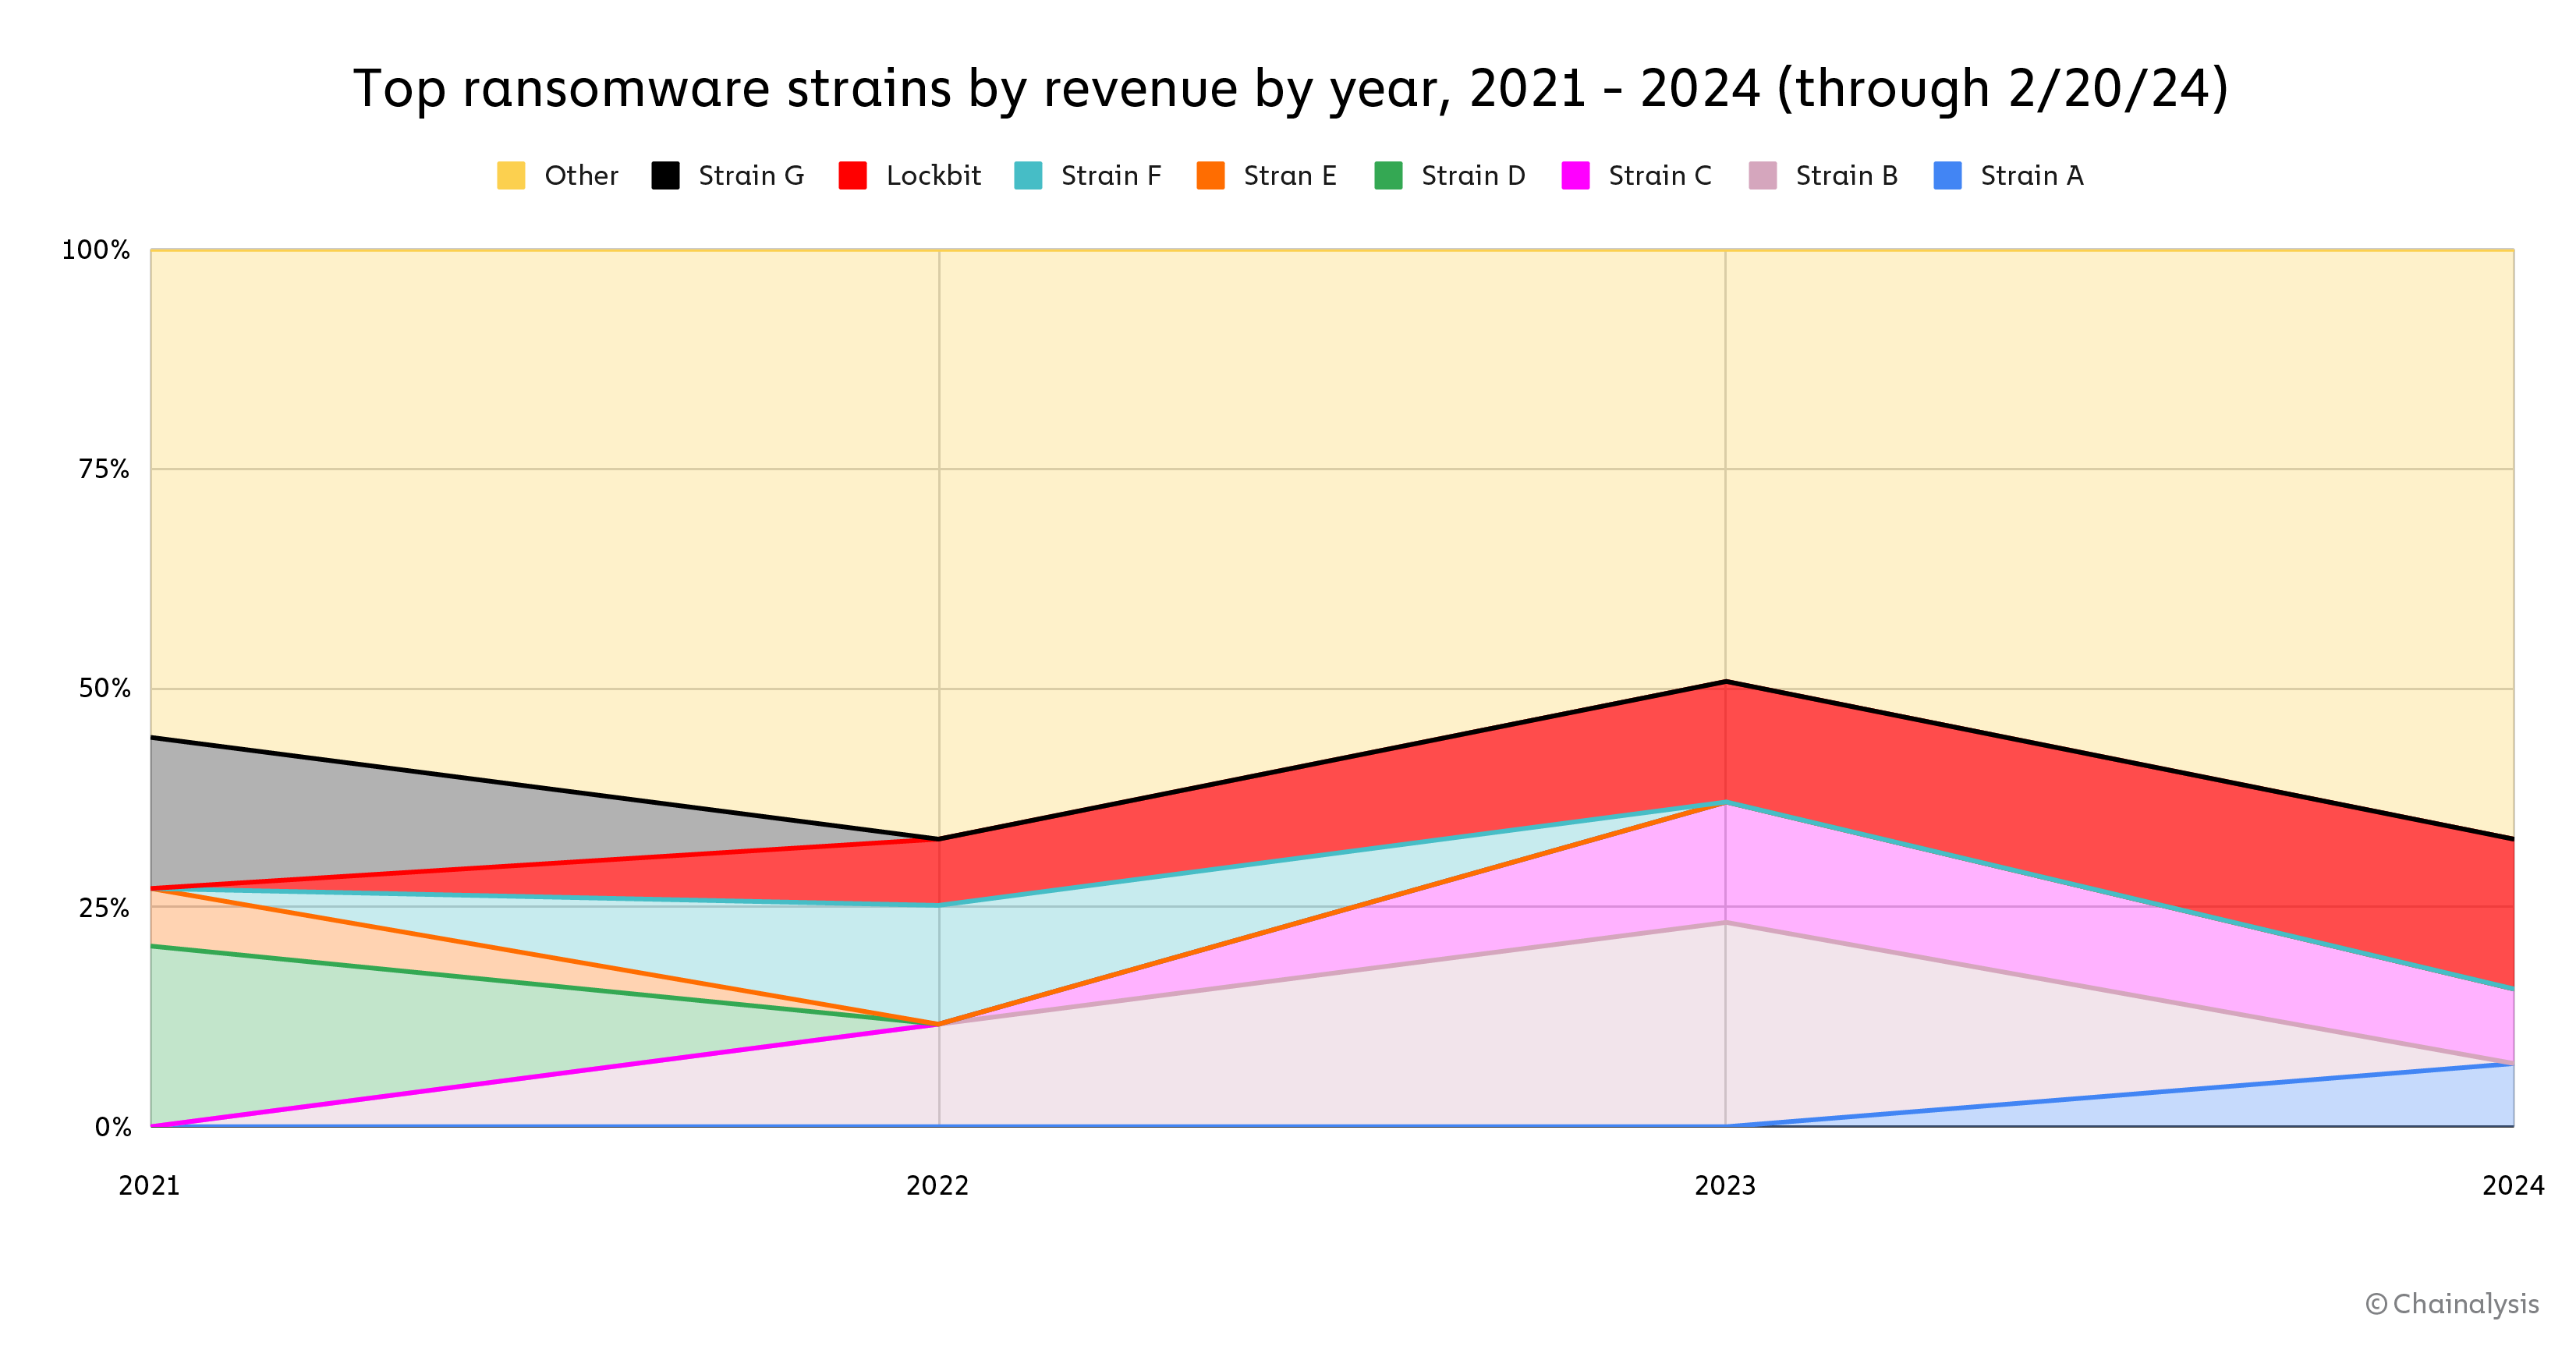
RaaSとして RaaS の亜種として、Lockbit マルウェアは、「アフィリエイト」と呼ばれる他のサイバー犯罪者が、独自のランサムウェア 攻撃を仕掛けるためにレンタルできるようになっており、その見返りとして、それらの攻撃から得られる収益 の一部を受け取っていました。当社のデータによると、Lockbit は、運用中のRaaS亜種の中でも最も活発で広く利用されていたものの1つであり、他の著名な亜種と関連する多くのアフィリエイトを含め、潜在的には数百ものアフィリエイトが存在していた可能性があります。
Lockbitこれほど多くのアフィリエイトにサービスを提供しようとする姿勢こそが、 研究者たちがグループ内で観察した混乱の 。例えば、中核となる管理者たちが医療従事者を標的とするのをやめると誓った後も、グループが病院への攻撃を継続していることや、Lockbit の管理者たちが、あるアフィリエイトに対し、攻撃の対価を支払うことを公然と拒否した事件などが挙げられる。こうした事件や、調整がうまくいっていないように見える状況は、アフィリエイトの審査が不十分であることに起因している可能性がある。
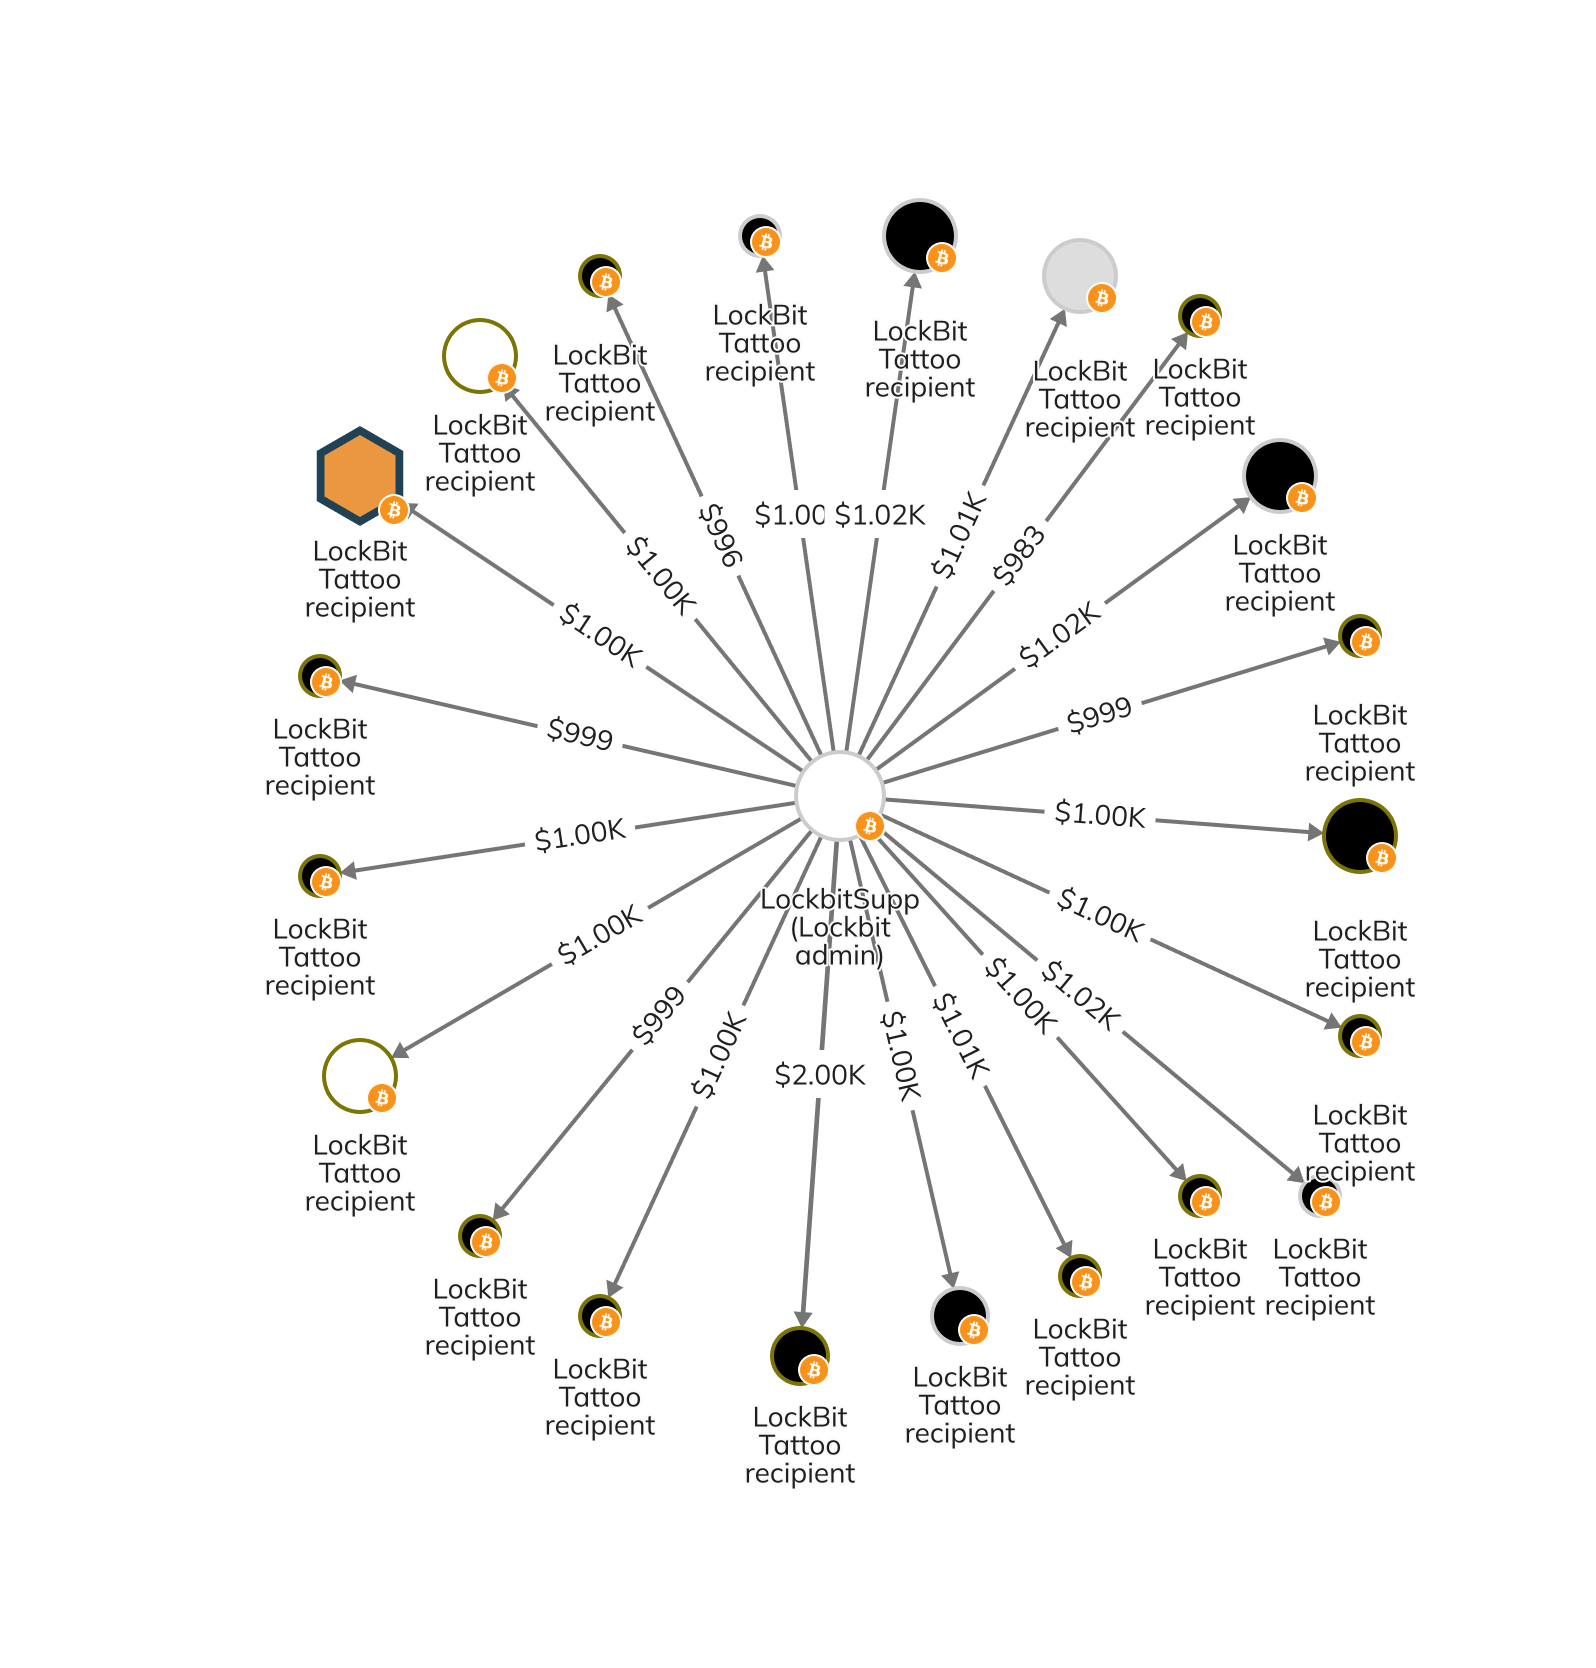
時折、「Lockbit」の運営者たちは、グループの運用上のセキュリティに対するリスクと比較すると、その価値が疑問視されるような宣伝行為に及んだ。例えば、2022年には、オンライン上のハンドルネーム「LockBitSupp」として知られるLockbit の運営者が、 Lockbit のロゴをタトゥーとして彫った者には1,000ドルを支払うを彫った者に1,000ドルを支払うと発表した。この期間におけるLockBitSuppのオンチェーン 関連の活動を分析したところ、驚くべきことに、多くの人がこの申し出に応じたことが示唆されている。これらの支払いのいくつかは、 Chainalysis Reactor グラフに確認できる。
言うまでもなく、このような管理者の振る舞いや、Lockbit へのアフィリエイトのアクセス基準が比較的緩いように見えることは、このグループをランサムウェア のエコシステムにおいて最もプロフェッショナルな存在とは見なせない要因となっている。
Lockbit および制裁リスク
Lockbit の関連組織を明示的に標的とした最近の制裁措置が実施される以前から、この亜種の参入障壁が低いという特性により、RaaSは脅威アクターが制裁対象とのつながりを隠蔽するための魅力的な隠れ蓑となっていました。例えば、2022年6月、サイバーセキュリティ企業のマンディアントは は調査結果を公表し を公表し、ロシアのランサムウェア グループ「Evil Corp 」が「Lockbit 」の使用を開始したことを示唆した。Mandiantは、これをEvil Corp による偽装工作である可能性が高いと位置づけた。というのも、当時、「Evil Corp」が制裁対象のロシア企業に対して行っていた「つながり 」により、被害者が身代金を支払う意欲が低下していたためである。この亜種のリブランディングに関する当社の以前の調査は ランサムウェア 亜種のブランド変更 に関する当方の以前の調査報告を参照してください。オンチェーン のデータは、Lockbit とEvil Corp の間のつながり を裏付けており、その詳細は Reactor グラフに示されている通り、[email protected] と [email protected] の間に[email protected]が存在することが、[email protected]のデータによって裏付けられています。
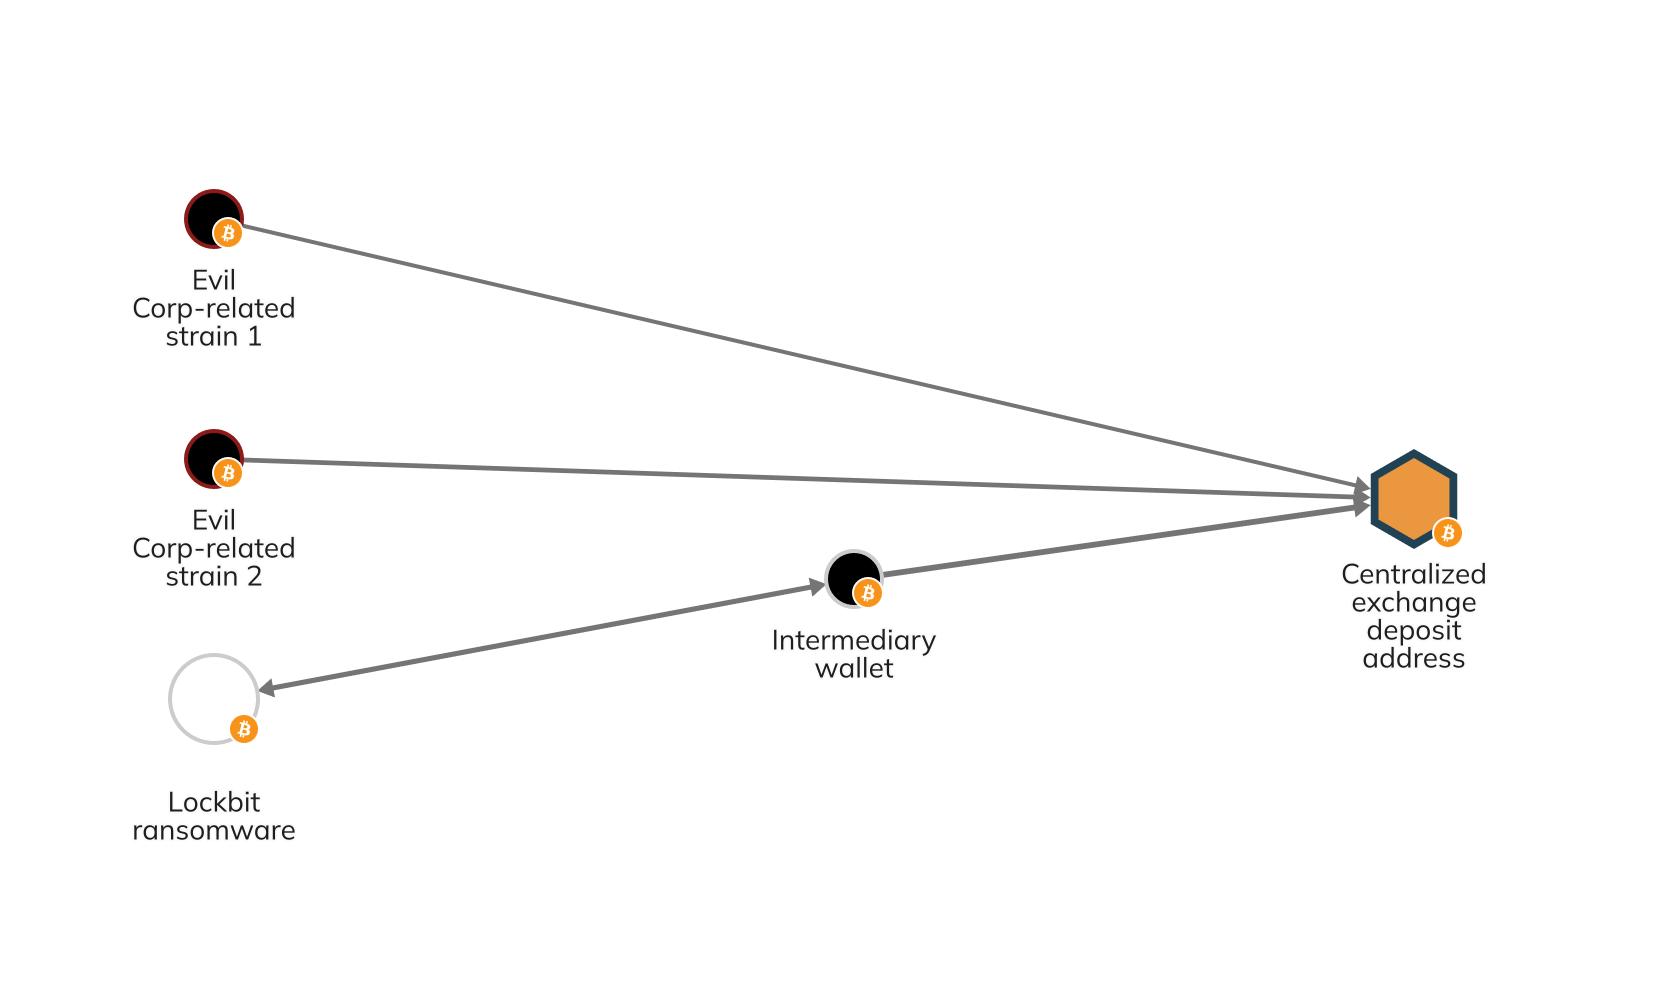
ここでは、Lockbit と、Evil Corp の別名であると特定された他の2つのグループが、同じ取引所入金 アドレス へ資金を送金している様子が確認できます。
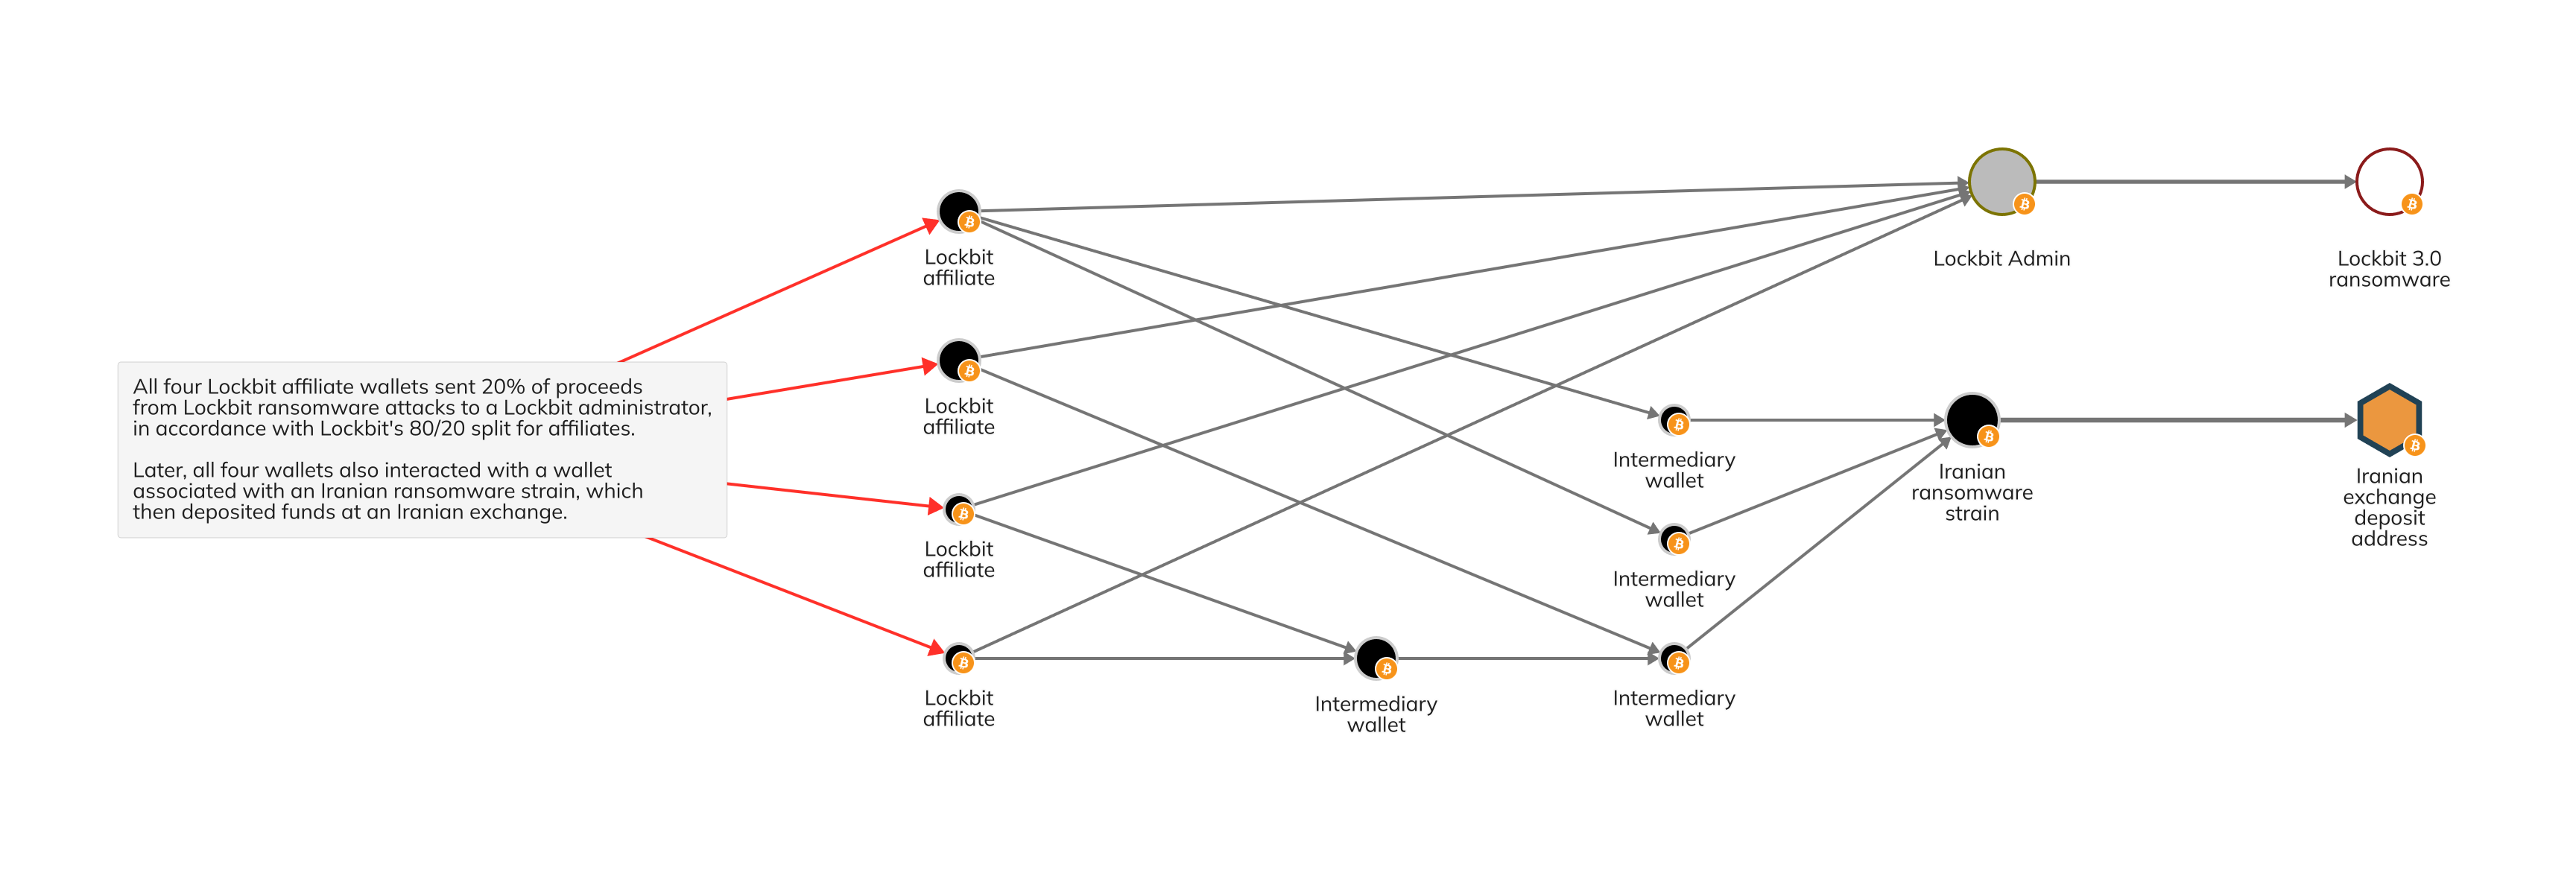
同様に、オンチェーン には、Lockbit のアフィリエイトがイランのランサムウェア のコインを扱い、イランの取引所に預け入れているという証拠も見られ、写真に写っているLockbit のアフィリエイトはおそらくイラン人であると考えられます。— もちろん、イランは世界で最も厳しい制裁を受けている国の一つです。
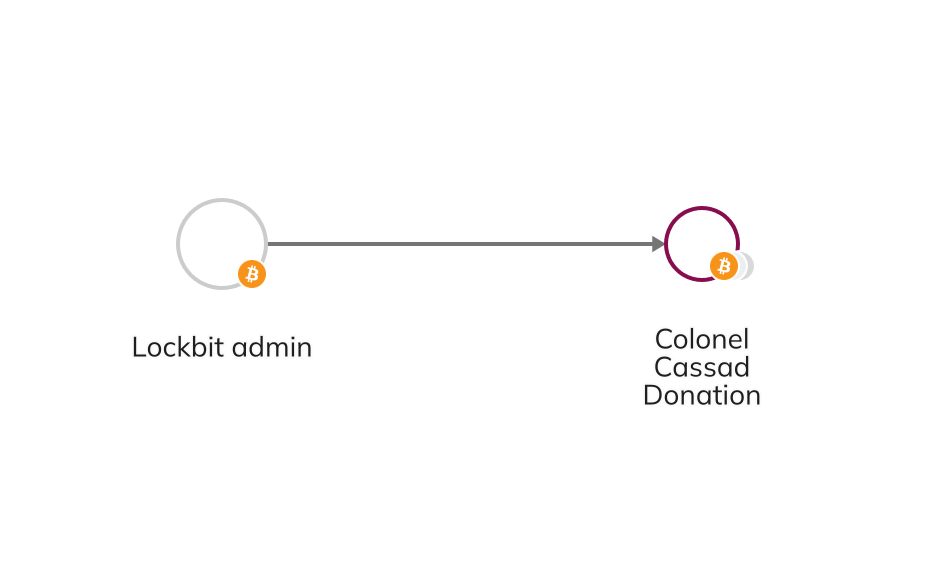
最後に、ブロックチェーン の分析によると、Lockbit の管理者は、セヴァストポリを拠点とし、「カサド大佐」として知られる親ロシア派の自称軍事ジャーナリストに対しても、暗号資産 を通じて寄付を行っていたことが明らかになりました。SNS を通じて、カサド大佐は、制裁対象地域であるドネツクおよびルハンスクにおけるロシアの民兵組織の活動資金として寄付を募ってきましたが、 我々がロシアによるウクライナ侵攻の初期段階で特定した通り。
タロス・サイバーセキュリティ の研究者たちは は以前、カサド大佐と、ロシア政府系ハッカー集団「ハッキング 」のユニットである「Fancy Bear」との関連性について報告しており、同ユニットは EUから制裁を受けている。
OFAC Lockbit の関連者であるアルトゥール・スンガトフ氏およびイヴァン・コンドラティエフ氏に対する制裁措置において、10種類の暗号資産 が対象となっている。アドレス
OFAC は、「SDN 」リストのLockbit の関連者であるイヴァン・コンドラティエフ氏およびアルトゥール・スンガトフ氏に関する項目において、この2名が管理する合計10の暗号資産アドレス を掲載しました。内訳は、コンドラティエフ氏が9つ、スンガトフ氏が1つです。それらのアドレス は以下の通りです。
イヴァン・コンドラティレフの仮想通貨アドレス
- 1A7SKE2dQtezLktCY8peLsdAtkqxV9r1dC (ビットコイン)
- Bc1q8ew45w2agdffrnwp6adt2gqrc9n4mkev9ns29c (ビットコイン)
- bc1qagp0gy58v8hqvw4p2wsphcxg067rrppp45hexr (ビットコイン)
- bc1qn6segn8km4nfdp9vueu6msfjsaxaqgun9h60n9 (ビットコイン)
- bc1qx9upga7f09tsetqf78wa3qrmcjar58mkwz6ng6 (ビットコイン)
- 0xf3701f445b6bdafedbca97d1e477357839e4120d (Ethereum)
- 15cRqR3TXS1JehBGWERuxFE8NhWZzfoeeU (ビットコイン)
- bc1q5jqgm7nvrhaw2rh2vk0dk8e4gg5g373g0vz07r (ビットコイン)
- 32pTjxTNi7snk8sodrgfmdKao3DEn1nVJM (ビットコイン)
アルトゥール・スンガトフの仮想通貨アドレス
- 18gaXypKj9M23S2zT9qZfL9iPbLFM372Q5 (ビットコイン)
当局は、~における主要な人物を摘発した。ランサムウェア
法執行機関 によるこれらの措置は、ランサムウェア との戦いにおける大きな成果です。前述したように、Lockbit は数年にわたり活動していた最も活発なマルウェアの1つでした。そのインフラを摘発し、復号ツール鍵 を入手したことで、多くの組織がランサムウェア による攻撃による被害を免れることになるでしょう。関係するすべての機関の取り組みを称賛します。