このブログは、『Chainalysis 』誌の2020年版「暗号資産 」犯罪レポートからの抜粋です。 こちらをクリックして をクリックして、全文をダウンロードしてください!
2019年12月13日、ニューオーリンズ市は、ランサムウェア 攻撃により市のコンピュータシステムが停止したことを受け、非常事態宣言を発令せざるを得なくなりました。12月19日までに、この攻撃によるシステム停止は、市にすでに100万ドル以上の損害をもたらしていました。残念ながら、このような事例は決して珍しいことではありません。 ボルチモアからヨハネスブルグに至るまで、世界中の地方自治体がランサムウェア 攻撃により甚大な経済的損害を被っており、何百もの病院、学校、企業、さらには米軍までもが被害に遭っている。
ランサムウェア 攻撃は増加傾向にあるが、その影響を算出するのは難しい。米国土安全保障省が公表した統計によると、2016年以降、毎日4,000件以上のランサムウェア 攻撃が発生しており、これは2015年の1日あたり約1,000件と比較して300%の増加となっている。 8月にマカフィー(McAfee)Labs が発表した報告書によると、ランサムウェア 攻撃は前年比で2倍以上に増加した。多くの企業が攻撃を報告せずに身代金を支払うことを選択しているため、これらの数値は問題の真の規模を過小評価している可能性が高い。実際、一部の企業は、ランサムウェア 攻撃を受けたことを公表すると株価が下落するのではないかと懸念している。以下で推定される身代金支払いの直接的なコストに加え、被害を受けた企業は、indirect ダウンタイムによるコストも考慮しなければならない。
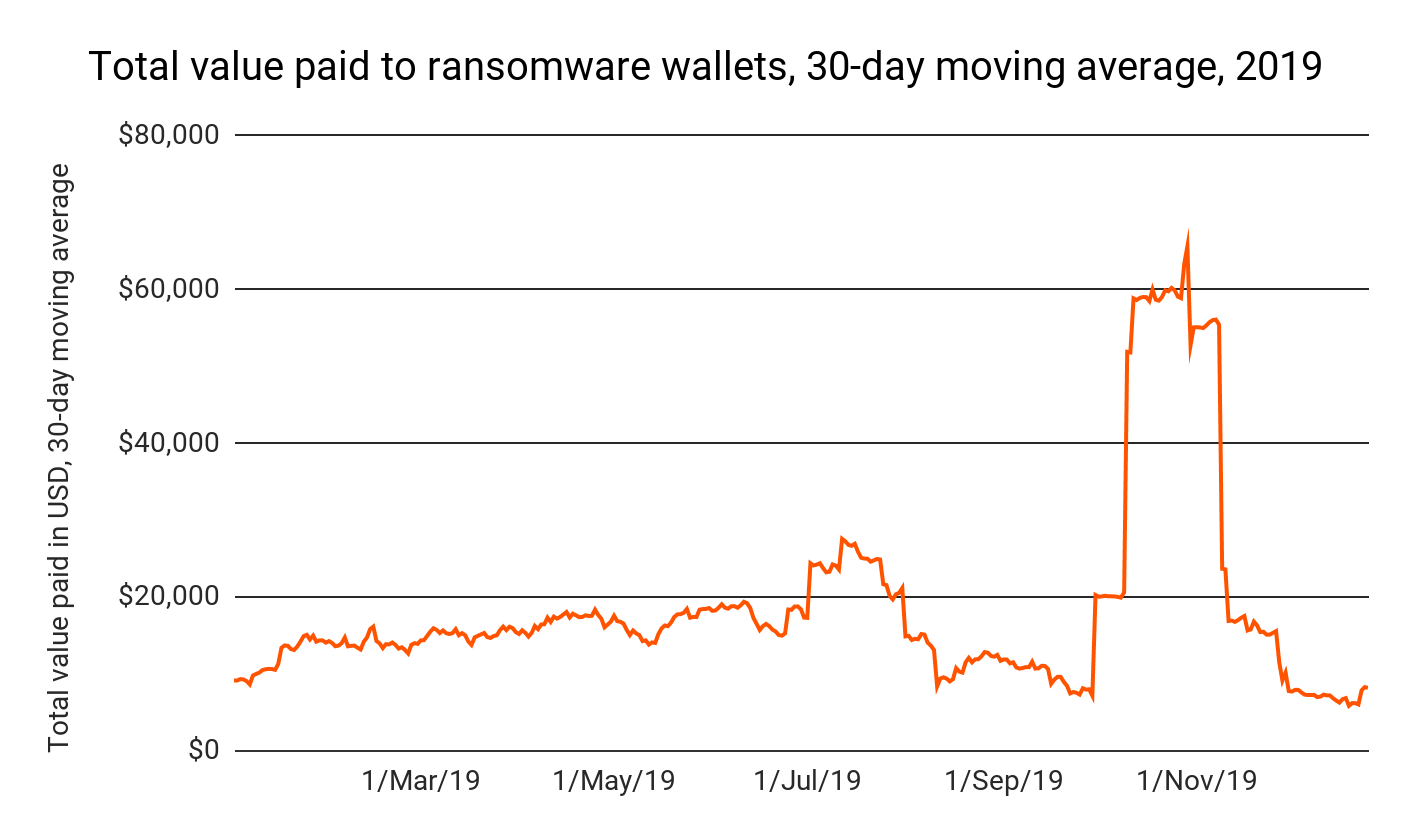
当社のデータによると、2019年にランサムウェア 傘下のアドレス に支払われた身代金の総額は660万ドル強であり、その大部分は10月にBitpaymer、Ryuk、Defray777ランサムウェア の各亜種を用いた攻撃が急増したことが要因となっています。しかし、この年間総額はほぼ間違いなく過小評価されています。ブロックチェーン による分析を行っても、被害者が攻撃を報告しない限り、支払われた身代金の額を定量化することは困難です。
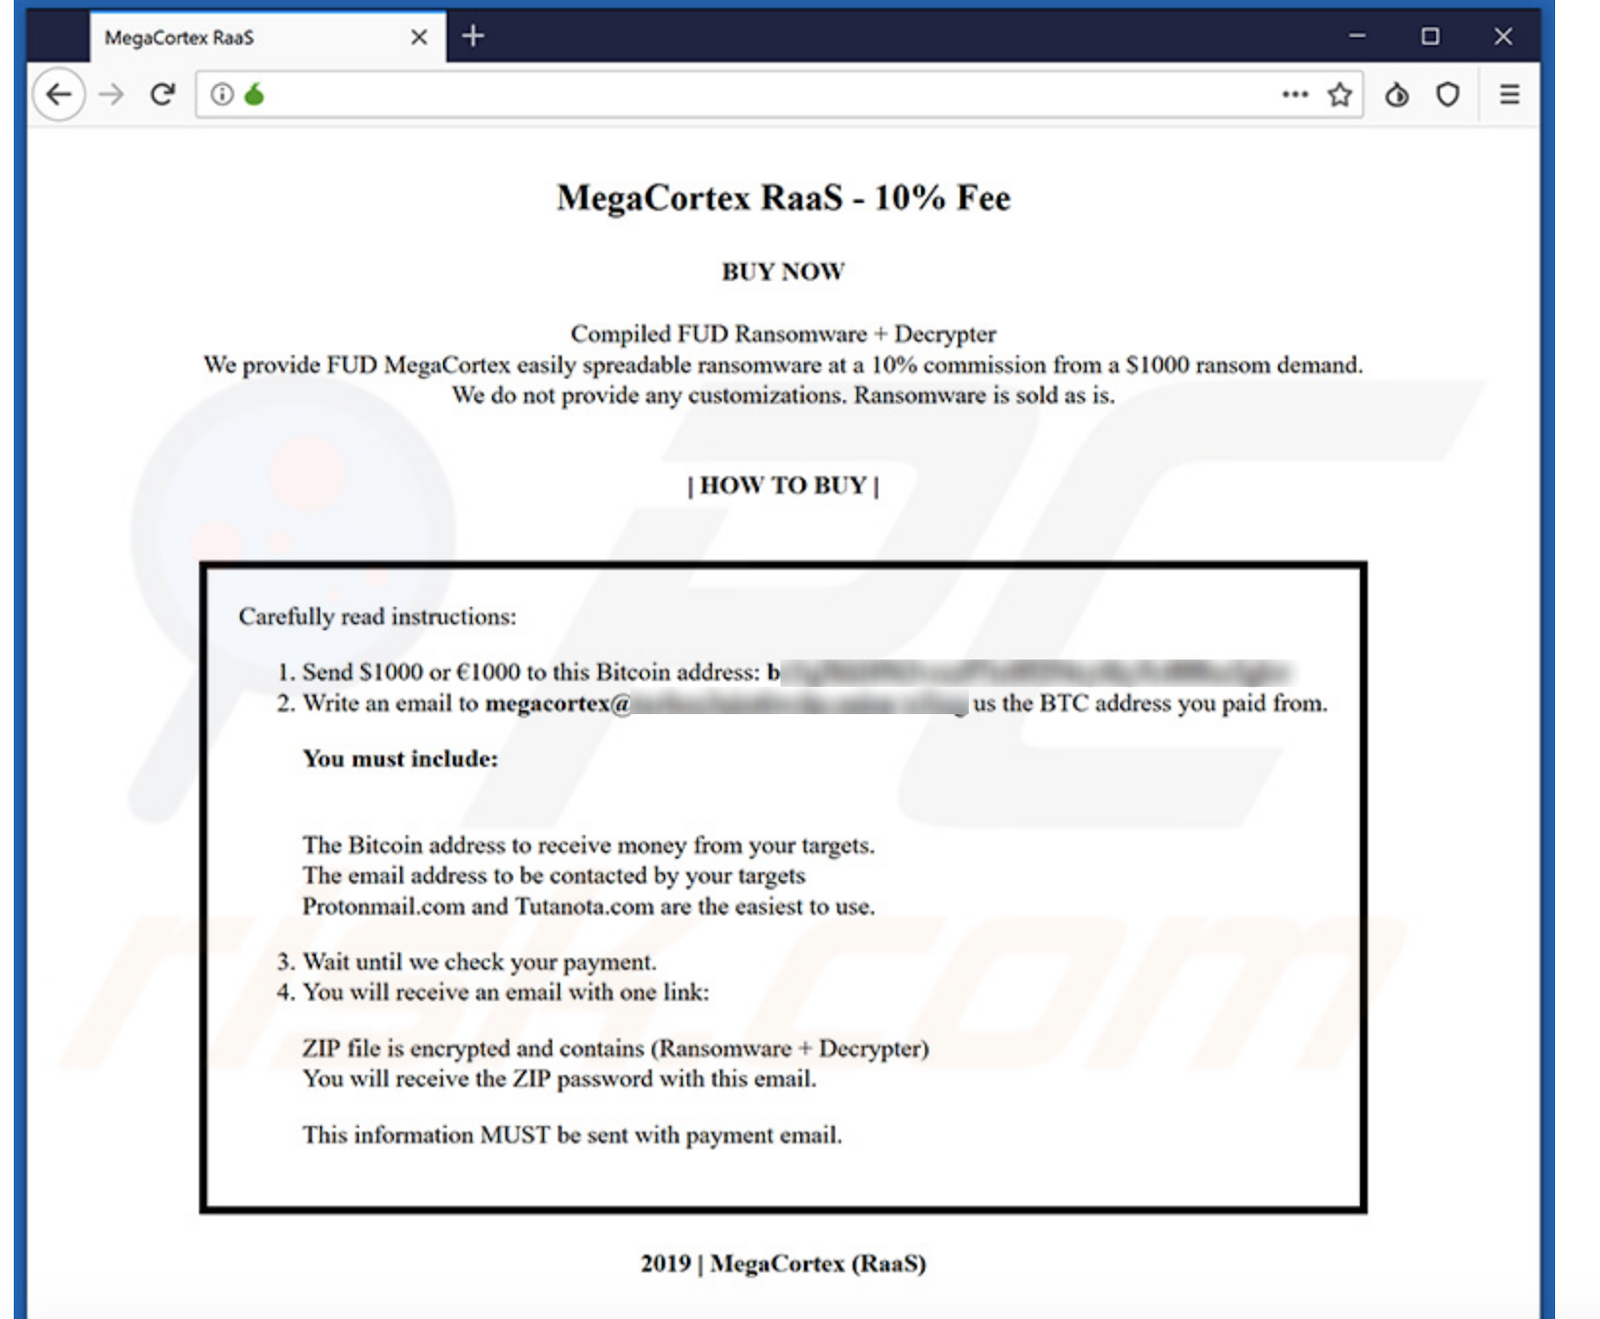
この問題は、「ランサムウェア as a Service(RaaS)」が普及していることでさらに深刻化しています。現在、ランサムウェア 技術を開発するハッカーの多くは、GoogleのG-Suiteのようなソフトウェアに対して企業が月額の手数料 を支払うのと同様に、技術力の低いハッカーに対してもその技術へのアクセス権を貸し出しています。主な違いは、ランサムウェア の開発者が、攻撃が成功した際にその収益の一部を受け取るという点です。 以下は、「MegaCortex」と呼ばれる新しいRaaSの広告例であり、料金体系や新規購入者が利用を開始するための手順が説明されています。
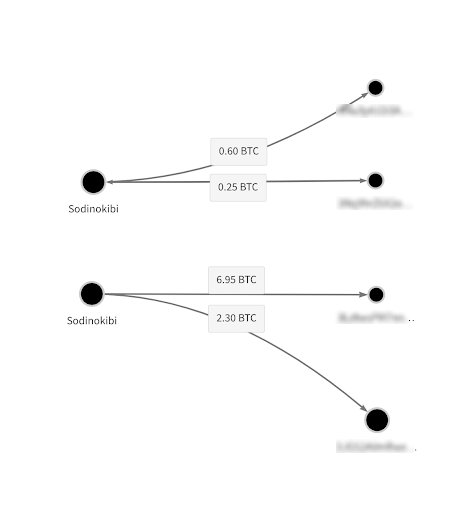
以下のChainalysis (Reactor)のグラフは、2019年に最も普及したRaaS(Ransomware-as-a-Service)の亜種の一つである「Sodinokibi」の2つの事例を示しています。どちらのケースでも、左側のSodinokibi RaaSユーザーは、獲得した身代金の70~75%をアドレス (おそらく自身のものである)に、20~25%をアドレス (おそらくRaaSベンダーが管理している)に送金しています。
RaaSの台頭により攻撃件数が増加し、その経済的影響の全容を定量化することがさらに困難になっています。また、RaaSはランサムウェア 攻撃そのものの性質も劇的に変化させました。特に、要求される身代金の額や、典型的な被害者のプロフィールという点で顕著です。RaaS攻撃が、従来の ランサムウェア 攻撃とどのように異なるかについては、後ほどさらに詳しく解説します。
ランサムウェア の全体的な影響やコストを正確に測定することはできませんが、入手可能なデータをパーセンテージベースで分析することで、2019年を特徴づけた傾向、そして2020年にも続く可能性のある傾向を把握することは可能です。
まずは、ランサムウェア による攻撃の被害が特に深刻な地域を見てみましょう。以下では、身代金の支払いに利用された取引所の所在地を主な根拠として、被害者の所在地を概算しました。取引所に所在地を割り当てる作業は、それ自体が複雑な作業です。取引所は通常、国境を越えて顧客にサービスを提供しているため、単に本社がどこにあるかを知るだけでは、各取引所が主にどの市場を対象としているかを把握するには不十分です。 取引所の市場分類を決定するために使用する単一の指標はありませんが、私たちが参照する要因には、法定通貨 における主要な取引ペア、取引パターンのタイムゾーン分析、ウェブトラフィックの発信元、会社登記情報、公開情報、および取引所との直接の対話などが含まれます。「グローバル」カテゴリ に分類される取引所とは、その活動が多くの地域に分散している取引所を指します。
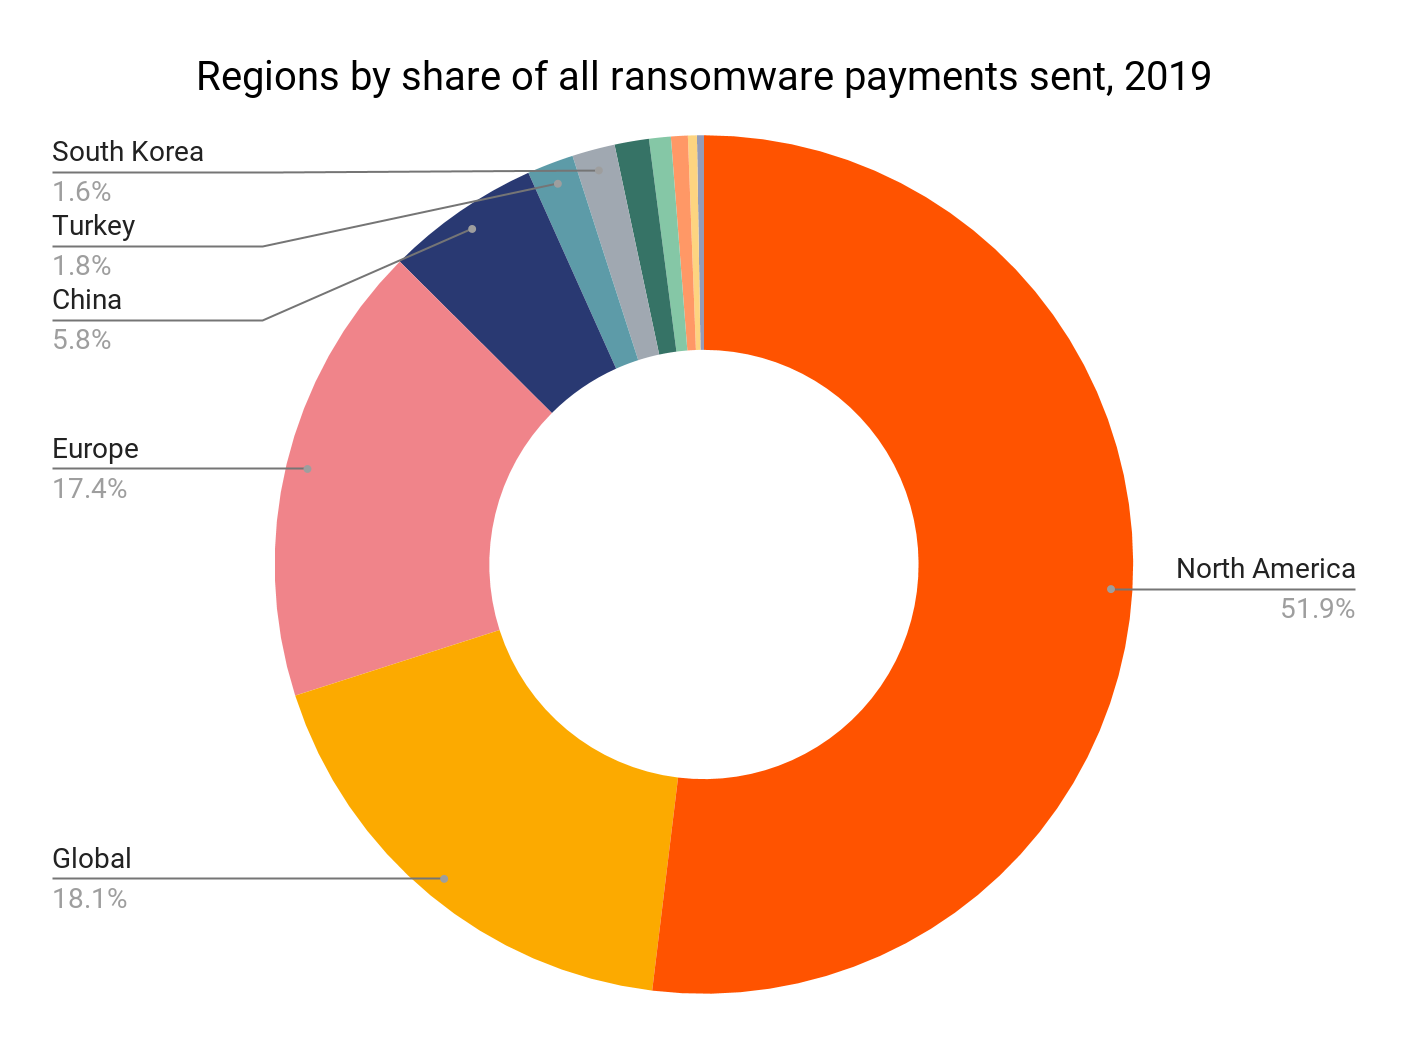
2019年、当社が追跡したランサムウェア による支払いの52%は北米からのものであり、2018年のわずか31%から大幅に増加しました。外部の報告書も、2019年に北米でランサムウェア による攻撃が増加したという当社の調査結果を裏付けています。身代金支払いのシェアで2番目に多かったのは世界の取引所のユーザーからのもので、次いで欧州の取引所が続きました。
そうしたい誘惑はあったものの、被害者の場合と同様に、ランサムウェア の攻撃者が利用した取引所に基づいてその地理的位置を推測することは控えることにしました。その理由の一つとして、攻撃者は自身の活動を隠蔽しようとしている可能性が高く、自身の所在地との関連性が薄いサービスを利用する傾向が強いのに対し、被害者は身代金を支払う際に最も便利な取引所やサービスを選ぶ傾向が強いからです。
データを詳しく分析したところ、ランサムウェア の攻撃者による資金引き出し活動が、ごく少数の取引所に集中していることも判明しました。以下では、ランサムウェア の攻撃者が利用した取引所のうち、時期ごとに最も人気が高かったものについて見ていきます。
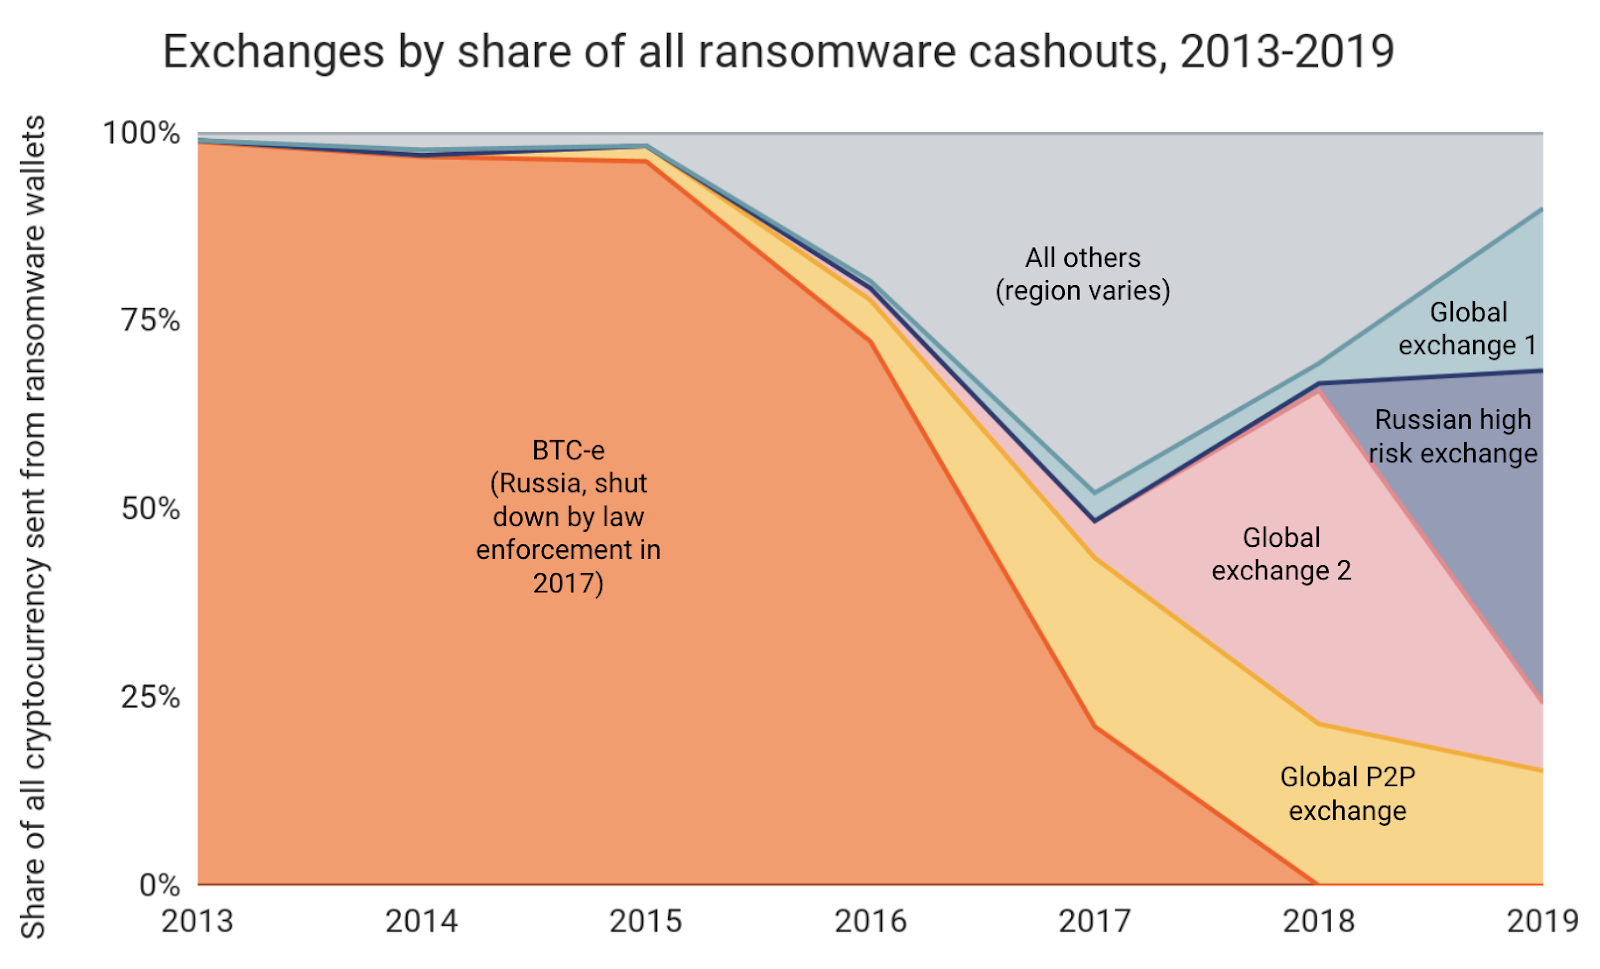
詳しく調べてみると、2013年から2016年にかけて「ランサムウェア 」の主要な亜種によって集められた資金のほぼすべてが、ある1つの取引所で現金化されていたことがわかります。それはロシアを拠点とするBTC-e で、2017年に法執行機関 によって閉鎖されるまでは、世界で最も人気のある取引所の1つでした。BTC-eのグローバルな展開範囲を考慮すると、このデータだけでは、当時のランサムウェア 攻撃者の大半がロシアを拠点としていたと結論づけるには不十分です。しかし、現地からの情報およびセキュリティ専門家による報告から、CryptoLocker 、Locky、Cerberといった人気のあるランサムウェア 亜種の作成者が、実際にはロシアを拠点としていたことが分かっています。
2017年にBTC-eが閉鎖された後、ランサムウェア の攻撃者たちは、大規模な国際的なユーザー基盤を持つ取引所、ある人気のあるP2P の取引所を含め、そこで資金を引き出すようにシフトしました。これは、BTC-eの閉鎖後、同じ攻撃者たちが他のグローバルな取引所に目を向けたという単純な事情によるものかもしれません。 しかし、この変化はRaaS(RaaS)の普及を反映している可能性もあり、それによってより多くの下位レベルのサイバー犯罪者がランサムウェア 攻撃を仕掛けられるようになったことを示しているのかもしれない。世界中で攻撃者の数が増加しているのであれば、攻撃者がキャッシュアウト を行うために利用する取引所の種類が多様化しているのも理にかなっている。しかし、確かなことは言えない。 また、BTC-eが閉鎖された直後の2018年に、別のロシア拠点の取引所がランサムウェア アドレス から多額の資金を受け取り始めたことも注目に値します。その取引所のシェアは拡大を続けており、2019年には取引所への全ランサムウェア 資金送付 のうち、同取引所が約44%を受け入れました。
キャッシュアウト への通信に使用される取引所と同様に、攻撃者が好んで使用するランサムウェア の亜種も、どの時点においてもごく少数のものに集中する傾向があることがわかっています。これは、以下のグラフからも確認できます。このグラフは、ランサムウェア の亜種が、ランサムウェア への支払総額に占める割合の推移を示しています。
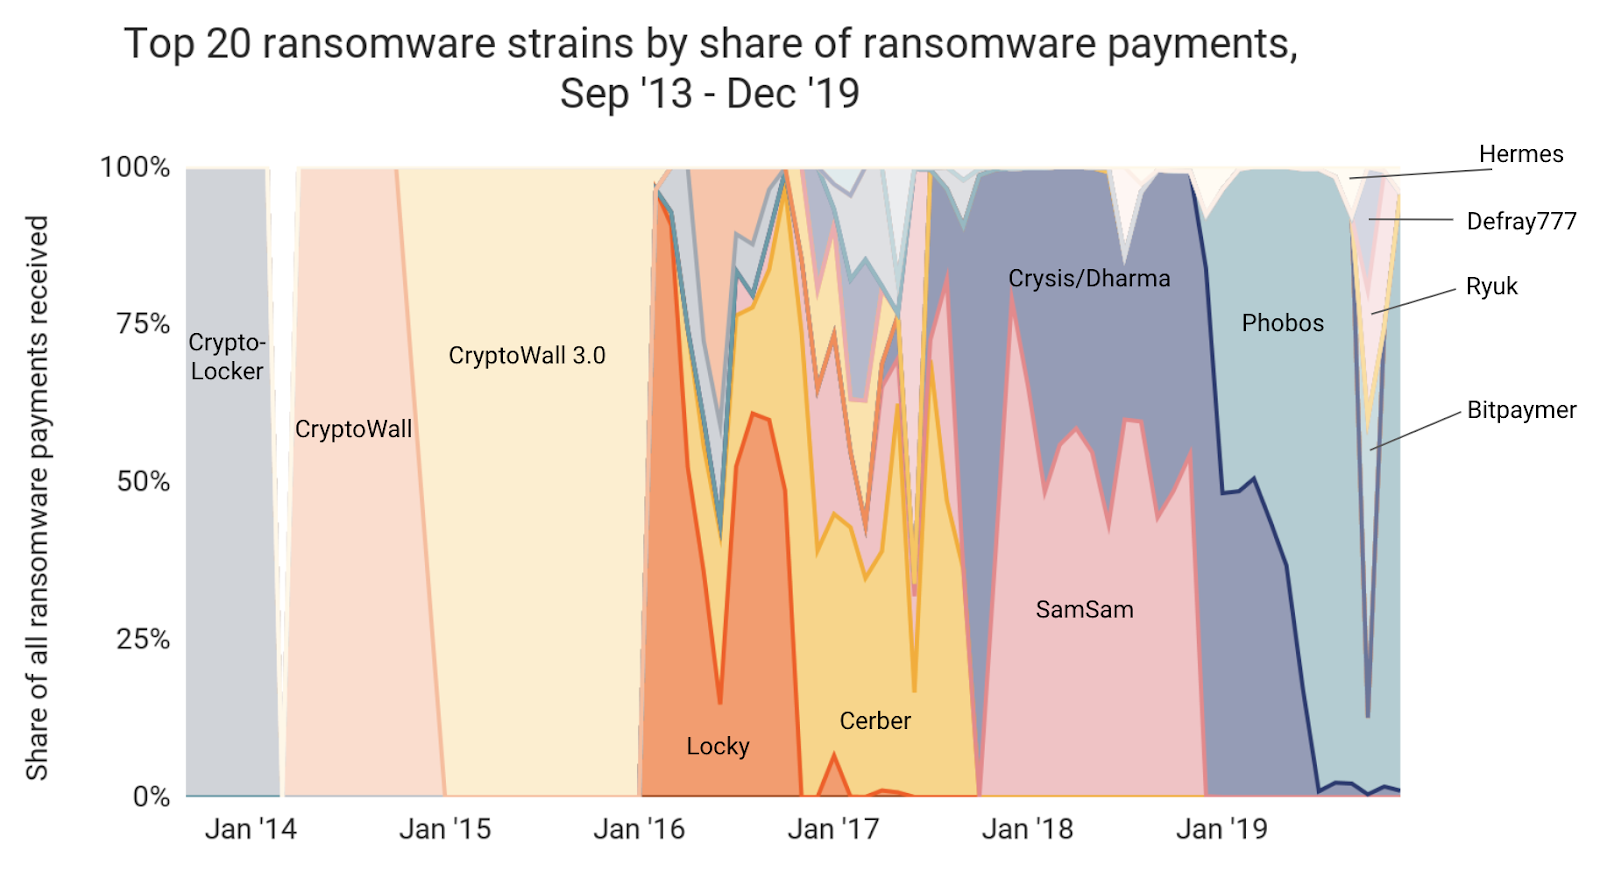
個々の亜種は、一度に5~7か月間優勢となる傾向があり、その後衰退して他の亜種に取って代わられます。しかし、すべての亜種が同じように振る舞うわけではありません。次のセクションでは、ランサムウェア の亜種の2つの主要なタイプ、すなわち従来の (ランサムウェア )とRaaSの間で、攻撃パターンにどのような違いがあるかを考察します。
RaaSと他のサービスの違いはランサムウェア
RaaSの台頭に伴い、ランサムウェア 攻撃には2つの異なるタイプが現れています。一方では、従来の のように、大企業を標的とした洗練されたランサムウェア キャンペーンや、事案 のように国家と結びついたハッカーによる、地政学的 標的への攻撃が依然として見られます。その一方で、ハッキング の世界では、「アフィリエイト」と呼ばれる、それほど高度ではないハッカーによって小規模な組織に対して行われるRaaS攻撃も見られます。 「RaaSの被害者は、間違いなく小規模な組織に偏る傾向があります」と、ランサムウェア インシデント対応 プロバイダーであるCovewareのCEO、ビル・シーゲル氏は述べています。「RaaSを購入するアフィリエイトは、技術力が低くリソースも限られているため、最も手ごろな標的となる被害者を狙う傾向があります。」
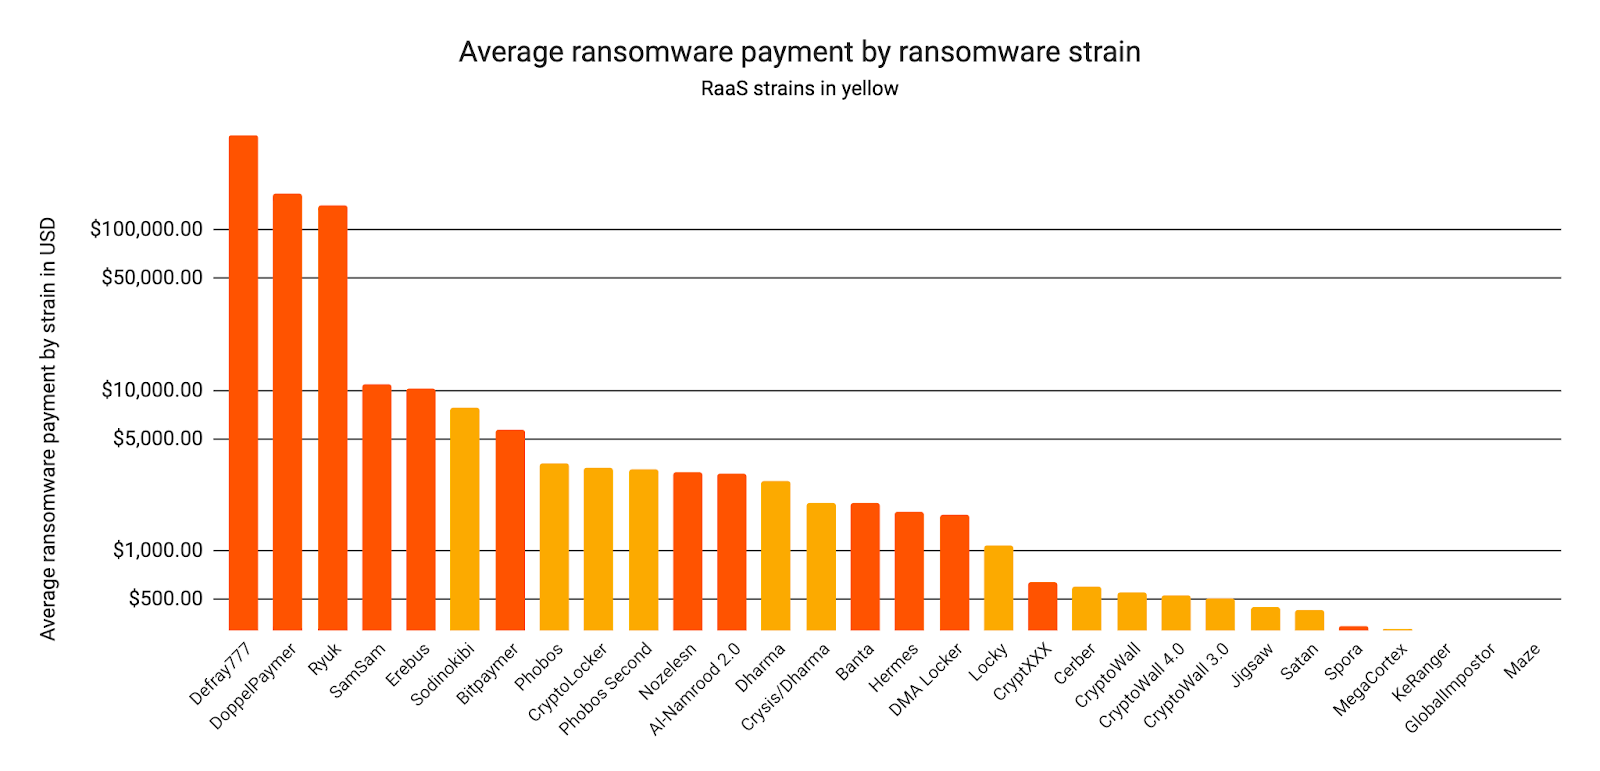
このことはデータからも裏付けられています。上の図を見ると、黄色で強調表示されたRaaS亜種は、被害者からの平均送金額が比較的低い傾向にあることがわかります。2019年に突如として登場したSodinokibiは、他のどのRaaS亜種よりも多額の送金を得ており、平均送金額が5,000ドル送信 の大台を突破した唯一のRaaS亜種です。
ビルと彼のチームは、1年を通じてSodinokibiの成長と拡散を直接観察し、その観察結果からRaaS型マルウェアの拡散メカニズムに関する知見が得られました。「2019年の春にSodinokibiによる最初の攻撃を確認しましたが、これは開発者や初期のアフィリエイトによるテスト運用だったと考えられます。その直後、開発者たちは人気のあるハッキング フォーラムで、選りすぐりのアフィリエイトに対してSodinokibiを売り込み始めました。」
RaaSの開発者は、「最前線」での活動から、流通や人材募集の運営へとキャリアを転換することができます。同じ業界ではありますが、供給数 チェーンにおける役割が異なります。開発者は、自ら攻撃を実行するよりも、RaaSの流通や管理を行うほうが、より多くの収入を得ることができます。
一方、アフィリエイト側は、市場を試し、自分たちに合った品種を見つけようという意欲を十分に示しているようだ。「実際、アフィリエイトがさまざまなRaaS品種を使った体験談を投稿したり、より高い手数料を支払ってくれるプロバイダーを探したりしているという話をよく耳にします」とビルは語る。この傾向は、「オンチェーン 」のデータからもうかがえる。
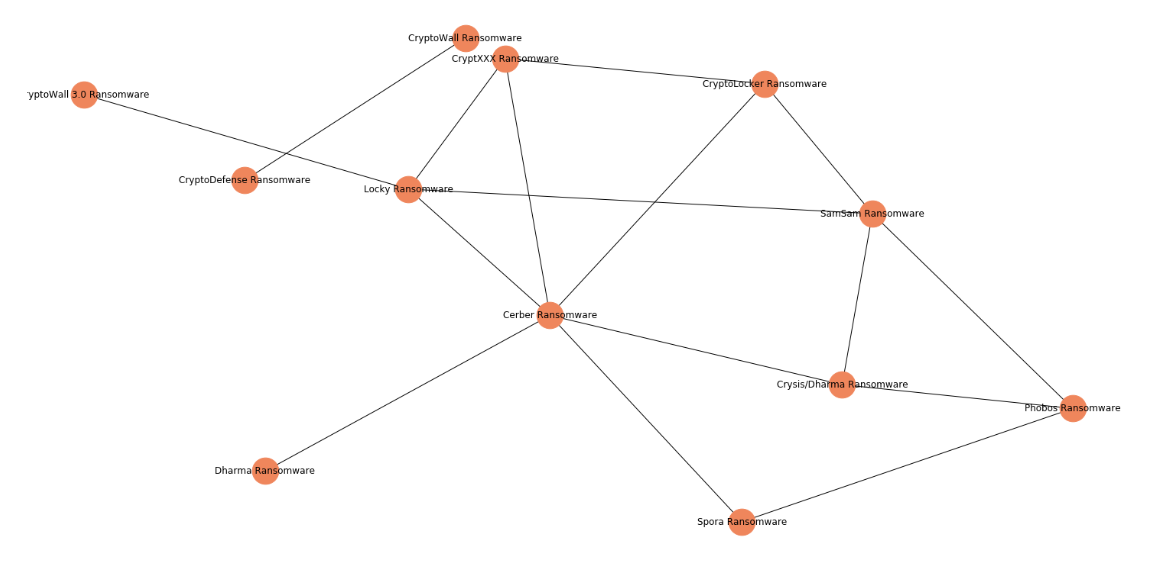
上のネットワーク図は、さまざまなランサムウェア の亜種に関連付けられている仮想通貨アドレス を結びつける多数の送金を示しています。 これらの関連性のうち、一部は偶然によるものである可能性があります。例えば、攻撃者が同じミキシングサービスを利用しているために、一部の亜種が関連付けられているケースも考えられます。しかし、関連性の数が非常に多いことに加え、我々の経験則に基づく知見も踏まえると、これらの取引の一部は、RaaSユーザーが複数のサービスを検討している例、あるいはRaaSベンダーが複数の亜種を販売している例である可能性が示唆されます。後者の場合、少数の大手ベンダーが市場を支配している可能性さえ考えられますが、確証はありません。
ランサムウェア の2つのタイプ、PhobosとCrysis Dharmaの間の関連性について、Chainalysis Reactor。
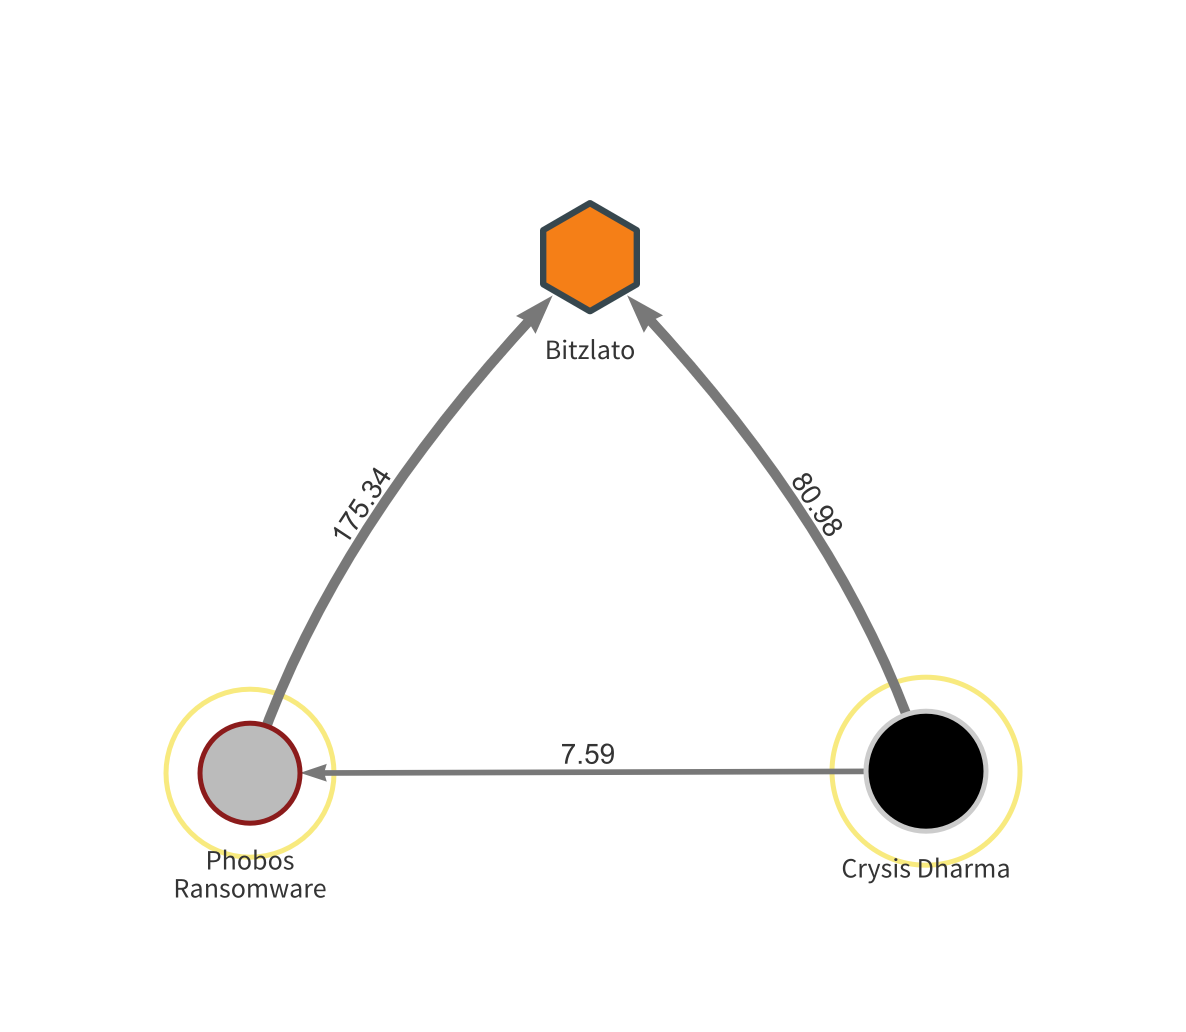
ここでは、Crysis の「Dharma」に関連するアドレス が、Phobosに関連するウォレットへ資金を送金している様子が確認できます。両者とも、ロシアの高リスク取引所であるBitzlato上の同一のウォレットへ多額の資金を送金しています。断定はできませんが、最も有力な推測として、下部に記載されているアドレス の2つのウォレットは、PhobosとCrysis の「Dharma」の両方へのアクセス権を販売し、両者からの資金をBitzlato上の自身のアカウントへ送金している、同一のRaaSベンダーによって管理されていると考えられます。
【】に関する良いニュースと悪いニュースランサムウェア
残念なことに、RaaSがサイバー犯罪者の間に広く普及したことで、あらゆる規模や業種の企業が攻撃に警戒を強める必要が出てきました。 現在では、ランサムウェア を自ら開発する手間を省ける攻撃者が増えており、より高度なハッカーが標的にすることのない小規模な組織を攻撃しても利益を得られる状況になっています。こうした悪性ウイルスの「市場」が成熟するにつれ、RaaSベンダーは差別化を図るためにますます危険な亜種をリリースするようになり、RaaSの問題はさらに深刻化する可能性があります。
しかし、朗報なのは、どの企業でも、いくつかの簡単な手順を確実に実行することで、ランサムウェア 攻撃から身を守ることができるということです。ビル・シーゲル氏は、Covewareのブログでこうした対策のいくつかを紹介しています。まず、企業は最も重要な文書を3か所に保存すべきです。1つはローカルドライブ、1つはDropboxなどのクラウドバックアップシステム、そしてもう1つはUSBメモリや外付けハードドライブなどのオフラインの物理的なストレージです。そうすれば、万が一攻撃を受けた場合でも、必要なファイルは失われることなく残ります。 攻撃を未然に防ぐため、ビル氏は、OSを頻繁に更新して新しいセキュリティパッチを適用すること、強力なウイルス対策ソフトウェアを使用すること、2要素認証やパスワードマネージャーなどのセキュリティ対策を有効にすることといったベストプラクティスを企業が実践することを推奨しています。
万が一、貴社がランサムウェア の攻撃の被害に遭ってしまった場合、ビル氏は直ちにとるべき対策をいくつか挙げています。まず、影響を受けた機器を、Wi-FiやBluetoothなど接続されているネットワークから切り離し、電源を切って隔離する必要があります。次に、リモートデスクトッププロトコル (RDP)ポートをすべて閉じてください。これらはランサムウェア 攻撃の一般的な侵入経路となっているからです。 最後に、管理者およびユーザーの認証情報をすべて更新し、ハッカーがシステムへのアクセス権を一切失うようにします。その後、バックアップから可能な限り多くのデータを復元する必要があります。ビル氏はFBIと共に、企業が重要なデータを取り戻すための他に手段がない場合を除き、攻撃者への身代金の支払いを控えるよう推奨しています。
また、ランサムウェア の被害に遭った企業には、直ちにその攻撃を報告するよう強くお願いいたします。自社が被害に遭ったことを公表するのは恐ろしいことかもしれませんが、多くの企業が報告を控えている状況では、法執行機関 やサイバーセキュリティ業界が問題の全容を把握し、アドレス に対処するための適切なリソースを投入することが困難になります。こうした監視を恐れる心理が、結局のところランサムウェア の攻撃者たちが目立たずに活動し続け、さらなる被害者を生み出す一因となっているのです。 フェデックスから英国の国民保健サービス(NHS)、そして数え切れないほどの地方自治体に至るまで、ランサムウェア のような攻撃を受けた著名な組織の数を鑑みると、こうした攻撃に伴う偏見を取り除く時が来ていると考えます。明らかに、いかなる組織にも起こり得る事態なのです。
万が一攻撃を受けた場合は、受け取った身代金要求メッセージのスクリーンショットなど、できるだけ多くの証拠を収集し、調査担当者に送付してください。そうすることで、調査担当者は、どの亜種のランサムウェア による攻撃を受けたかを特定し、対応策の策定を開始することができます。また、新しく導入されたランサムウェア の報告フォームを使用して、Chainalysis に直接攻撃を報告することも可能です。皆様から提供された情報は、攻撃者に関するさらなるデータの収集に役立ち、法執行機関 と連携して攻撃を阻止する一助となります。
このブログは、『Chainalysis 』誌の2020年版「暗号資産 」犯罪レポートからの抜粋です。 こちらをクリックして をクリックして、全文をダウンロードしてください!


