最新情報(2023年8月8日):攻撃者が資金の一部を返還、Curve Financeは犯人の特定に向けた報奨金を設定
Curve Finance上の複数の流動性 プールが数百万ドル規模の攻撃の標的となってから1週間も経たないうちに、ハッカーは 4,820 alETHと2,258ETH をAlchemixに返還したに、約1,270万ドル相当のalETH 4,820枚と[email protected] 2,258枚を返還した。これらの取引には、 暗号化されたメッセージが添付されており、その中でハッカーは次のように記していた。「とんでもない見解をいくつか目にしたので、明確にしておきたい。私が返金するのは、君たちが私を見つけ出せるからではなく、君たちのプロジェクトを台無しにしたくないからだ。多くの人にとっては大金かもしれないが、私にとってはそうではない。私は君たち全員より賢いのだ……」。NFTレンディング プロトコル JPEG化された も、約1,000万ドル相当の盗難資金 の大部分の受領を確認した。
2023年8月6日、Curve Financeは はツイッター 、ハッカーが自主的に残りの資金を返還するための期限が過ぎたことを発表した。これを受け、同社はハッカーの身元を突き止められた者に対し、185万ドルの報奨金の提供を延長した。
元の投稿:Curve Financeの流動性 プールの分析ハッキング
2023年7月30日、流動性 の複数のプールが Curve Finance 上の[email protected]プールが 悪用され、約7,000万ドルの損失が発生し、[email protected]エコシステム内でパニックを引き起こしました。これらのハッキング、約7,000万ドルの損失が発生し、分散型金融 (DeFi) エコシステム内にパニックを引き起こしました。これらのハッキングは、Curveやその他の分散型プロトコルで使用されている、Ethereum スマートコントラクト向けのサードパーティ製Pythonプログラミング言語「Vyper」の脆弱性が原因で発生しました。それ以来、数名の ホワイトハットハッカー やMEVボットの運営者らが、資金の一部を回収する手助けをしてきました。これは、実際の損失額が現在報告されている総額よりも低くなる可能性があることを意味します。以下では、ハッキング について現時点で判明している情報を共有します。
この脆弱性はどのようにして悪用されたのでしょうか?
VyperはPythonと類似しているため、開発者にとって分散型金融 (DeFi) エコシステムへの魅力的な入り口ポイント となっています。Vyperによると、バージョン0.2.15、0.2.16、および0.3.0には、一部のスマートコントラクトが再入攻撃に対して脆弱になる問題が含まれていました。この攻撃では、攻撃者がコントラクトを騙して残高を誤って計算させ、コントラクトのプロトコルが保有する資金を盗み出すことが可能になります。
大規模な「ハッキング 」は、NFTレンディング プロトコル JPEG’dのpETH-ETH プールに対するエクスプロイトから始まり、1,200万ドルが奪われました。しかし、その攻撃者は MEVボットによるフロントランに先回りされたようだ。このボットは、攻撃者が狙っていたエクスプロイトを特定し、本来の取引が行われる前に同様の取引を実行しており、これはホワイトハットハッキング による取り組みだった可能性がある。
その直後、一連の別々の攻撃が 他のプールが相次いで襲われました。その中には、Alchemix DAOのalETH-ETH も含まれており、被害額は2,000万ドル(ETH で1,700万ドル、 ERC-20)、Metronome DAOのsETH-ETH (160万ドル相当)、CurveのCRV/ETH プール(1,800万ドル相当)などが被害を受けた。その後、CurveのCEOであるマイケル・エゴロフ氏は Telegram で、2,200万ドル相当のCRVトークンがCurveのスワッププールから流出したことを確認した。
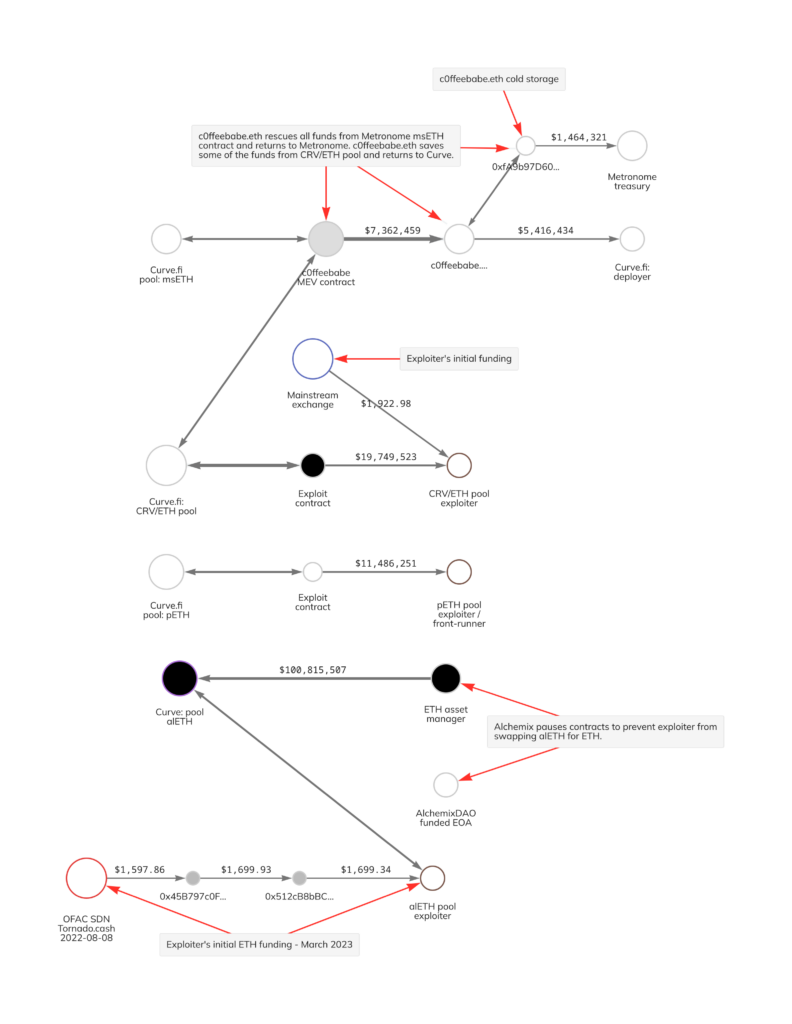
MEVボットは、Curveにおけるフロントランニングを目的としたハッキング未遂に深く関与しており、その結果、 ブロック 史上最大のMEV報酬 がEthereumの歴史上最大規模となった。一部のケースでは、MEVボットの運営者がホワイトハットとして行動し、悪意のある取引のフロントランニングによってCurveから奪われた資金を返還しているが、この活動の全容はまだ明らかになっていない。特に、c0ffeebabe(eth )というMEVボットの運営者は、 フロントランによる悪用を頻繁に行ってきた。このホワイトハットハッカーは、 2023年4月のバグ (SushiSwap ルーターコントラクト )など、過去のインシデントにおいて、悪用者より先に取引を行い、資金を返還してきました。Curveの事案 において、c0ffeebabe(eth )は、CRV/ETH プールから約530万ドル、MetronomeのmsETHプールから約160万ドルを悪用することに成功しましたが、その後、影響を受けた両プロトコルに資金を返還しました。
これらの動きの一部は、 Chainalysis Reactor 以下のグラフから確認できます:
Curveの脆弱性悪用事件の余波
ハッキングのニュースが報じられると、CRVは5%下落した。この下落に加え、数百万相当のCRVを保有する悪意のあるハッカーが、現在流動性を失った市場でトークンを売却するリスクも相まって、 一部の分散型金融 (DeFi) プロトコルへの波及効果への懸念を引き起こしたへの波及効果への懸念を引き起こした。特に、レンディング のプロトコル であるAAVEは、エゴロフによる巨額かつ 広く知られた 借り入れポジションにより、債務を負うリスクにさらされているようだ。
現時点では、Curveは具体的な復旧計画について明らかにしていないが、 ユーザーに対し、 Vyperベースのプールから資金を出金 するようユーザーに勧告しています。当サイトでは、Curveのハッキングに関連するすべてのアドレス をChainalysis の製品として分類しており、可能な限り状況の最新情報を提供し続けていきます。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


