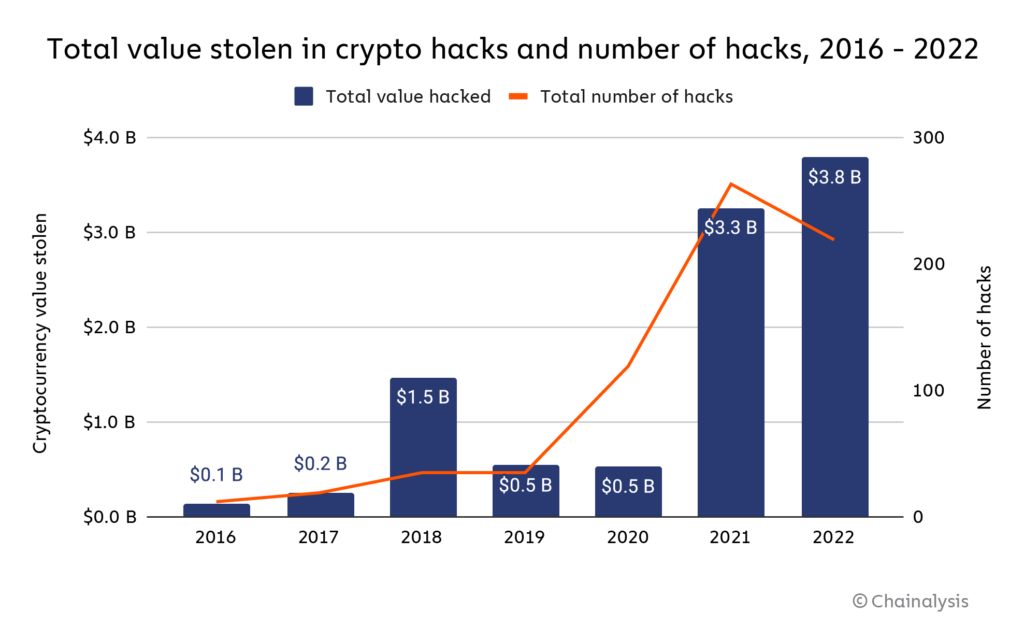
2022年は、暗号資産 ハッキング過去最大規模となり、暗号資産関連企業から38億ドルが盗まれた。
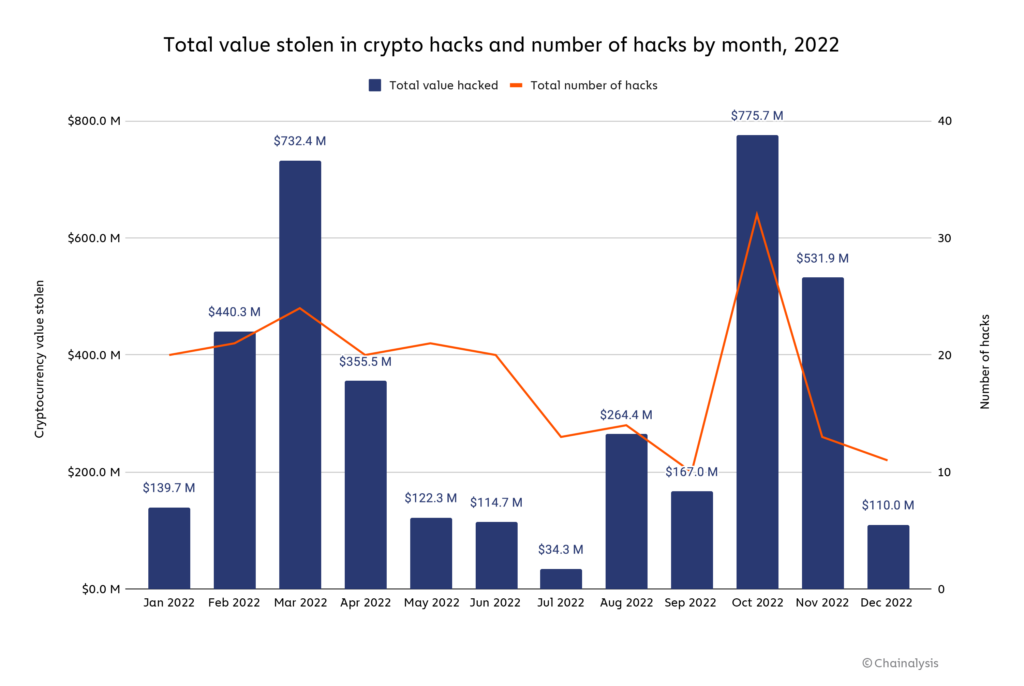
ハッキング 年間を通じて増減を繰り返したが、3月と10月には急増が見られた。特に10月は、32件の別々の攻撃で7億7570万ドルが盗まれ、ハッキング被害額としては過去最大の単月記録となった。
以下では、どのようなプラットフォームがハッキングの影響を最も強く受けたのかについて詳しく掘り下げるとともに、2022年のハッキング 多くを主導し、盗まれた暗号資産の総額において自身の年間記録を塗り替えた、北朝鮮と関連するハッカーたちの役割についても見ていきます。
暗号資産のハッキング被害において、分散型金融 (DeFi) 群を抜いて最大の被害を受けている
昨年の「暗号資産 レポート」では、2021年に分散型金融 (DeFi) 分散型金融 (DeFi) 分散型金融 (DeFi) プロトコル暗号資産 主な標的となったことについて取り上げました分散型金融 (DeFi) この傾向は2022年に入り、さらに強まりました。
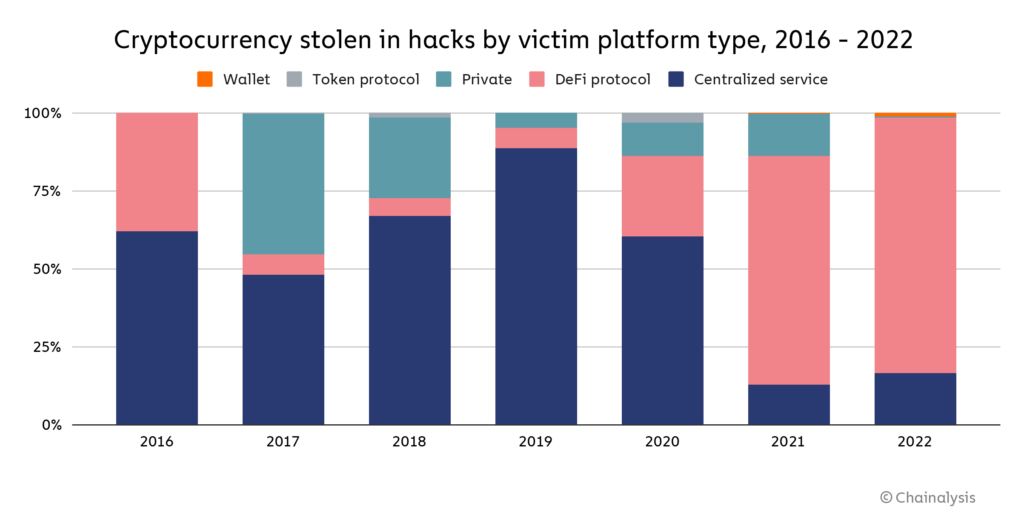
被害に遭った分散型金融 (DeFi) 被害額は、ハッカーによって盗まれた仮想通貨総額の82.1%(総額31億ドル)を占め、2021年の73.3%から増加した。また、この31億ドルのうち、64%は クロスチェーンブリッジ から特に多く発生した。クロスチェーン・ブリッジとは、ユーザーが暗号資産をブロックチェーン 移行できるようにするプロトコルであり、通常はコントラクト ユーザーの資産をロックし、その後、2番目のチェーン上で同等の資産を鋳造することで実現される。ブリッジはハッカーにとって魅力的な標的となっている。なぜなら、スマートコントラクトは事実上、新しいチェーンへブリッジされた資産を裏付ける資金の巨大な中央集権型リポジトリとなるからだ。これほど魅力的な「ハニーポット」は他に想像し難い。ブリッジ 十分にブリッジ 、その基盤となるコントラクト エラーやその他の潜在的な脆弱性は、遅かれ早かれ悪意のあるアクターによって発見され、悪用されることがほぼ確実です。
分散型金融 (DeFi) にするにはどうすればよいでしょうか?
分散型金融 (DeFi) 、 暗号資産エコシステムにおいて、最も急速に成長し、最も魅力的な分野の一つであり、その主な理由は透明性にあります。すべての取引はオンチェーンで行われ、分散型金融 (DeFi) 管理するコントラクト デフォルトで公開されているため、ユーザーは資金を使用する際に、その資金がどのように扱われるかを正確に把握することができます。 これは2023年現在、特に魅力的な点です。というのも、暗号資産 多くの大暴落は、中央集権的な暗号資産企業の行動やリスクプロファイルに対する透明性の欠如に起因していたからです。しかし、その透明性こそが、分散型金融 (DeFi) 脆弱にしている要因でもあります。分散型金融 (DeFi) スキャンして脆弱性を探し出し、盗み出す金額を最大化するために絶好のタイミングを待って攻撃を仕掛けることができるからです。
サードパーティプロバイダーによる分散型金融 (DeFi) 監査は、この問題に対する一つの解決策となり得る。ブロックチェーン 企業 Halborn はそうしたプロバイダーの一つであり、その堅実な実績で注目されている――Halbornの監査プロトコル 分散型金融 (DeFi) プロトコル 、その後ハッキング被害に遭った事例は一つもない。我々は、BNYメロンなどの大手銀行でリスク管理やセキュリティ業務に携わった経歴を持つHalbornのCOO、デビッド・シュウェッド氏に、分散型金融 (DeFi) どのようにして自らをよりよく保護できるかについて話を聞いた。 同氏は、分散型金融 (DeFi) における問題の多くは、セキュリティへの投資不足に分散型金融 (DeFi) 強調した。「大規模プロトコル 、セキュリティチームに10人から15人のメンバーを配置し、それぞれが特定の専門分野プロトコル 」と同氏は語った。 同氏は、根本的な問題として、分散型金融 (DeFi) 成長を優先し、セキュリティ対策に充てられるべき資金を、ユーザーを引き付けるための報酬に回している点を指摘した。「分散型金融 (DeFi) 、一般的にセキュリティの向上を求めているわけではない。彼らは高利回りのプロトコルを求めているのだ。しかし、そうしたインセンティブは、将来的にトラブルを招くことになる」
シュウェッド氏は、分散型金融 (DeFi) 、自社のプラットフォームをより安全にするための手本として、従来の 学ぶべきだと語った。「銀行ほどゆっくりと動く必要はないが、銀行のやり方を参考にすることはできる」。同氏が推奨する対策には、次のようなものがある:
- 攻撃をシミュレートしたテストプロトコル。分散型金融 (DeFi) 、テストネット上でさまざまなハッキング シミュレートし、自社のプロトコル 最も一般的な攻撃ベクトルに対してどのプロトコル 検証することができます。
- 暗号資産透明性を活用しましょう。Ethereum 大きな利点Ethereum 取引ブロックチェーン確定される前に、メンプールでその内容を確認できるEthereum シュウェッド氏は、分散型金融 (DeFi) 、スマートコントラクトにおける不審な活動を早期に検知し、攻撃の可能性をできるだけ早く察知できるよう、メンプールを注意深く監視することを推奨しました。
- サーキットブレーカー。分散型金融 (DeFi) 、不審な活動が検出された場合に、プロトコルの運用を一時停止し、取引を中断するための自動化されたプロセスを構築すべきである。「プロトコル よりは、ユーザーに一時的な不便を強いるほうがましだ」とシュウェッド氏は述べた。
シュウェド氏はまた、規制当局にもここでの役割があり、プロトコル 遵守すべき最低限のセキュリティ基準を設定することで、分散型金融 (DeFi) に貢献できると語った。分散型金融 (DeFi) データから、1つのことが明らかになっている。それは、規制 自主的な普及 規制 、分散型金融 (DeFi) 、エコシステムを成長・発展させ、最終的には主流に浸透させるためには、より優れたセキュリティ対策を採用することが極めて有益であるということだ。
北朝鮮と関連のあるハッカーが、盗難額の新記録をまたも更新:17億ドルが盗まれた
サイバー犯罪組織「ラザルス 」などの北朝鮮と関連するハッカーたちは、ここ数年、仮想通貨を標的としたハッカーの中で群を抜いて最も活発に活動してきました。2022年には、彼らに帰属すると我々が特定した複数のハッキング事件を通じて、推定17億ドル相当の仮想通貨を盗み出し、自らの窃取記録を塗り替えました。参考までに、2020年の北朝鮮の総輸出額は 1億4,200万ドル相当の商品であり、ハッキング 同国経済の相当な割合ハッキング と言っても過言ではない。大半の専門家は、北朝鮮政府がこれらの盗んだ資金を 核兵器開発プログラムの資金源としているに充てていると見ている。
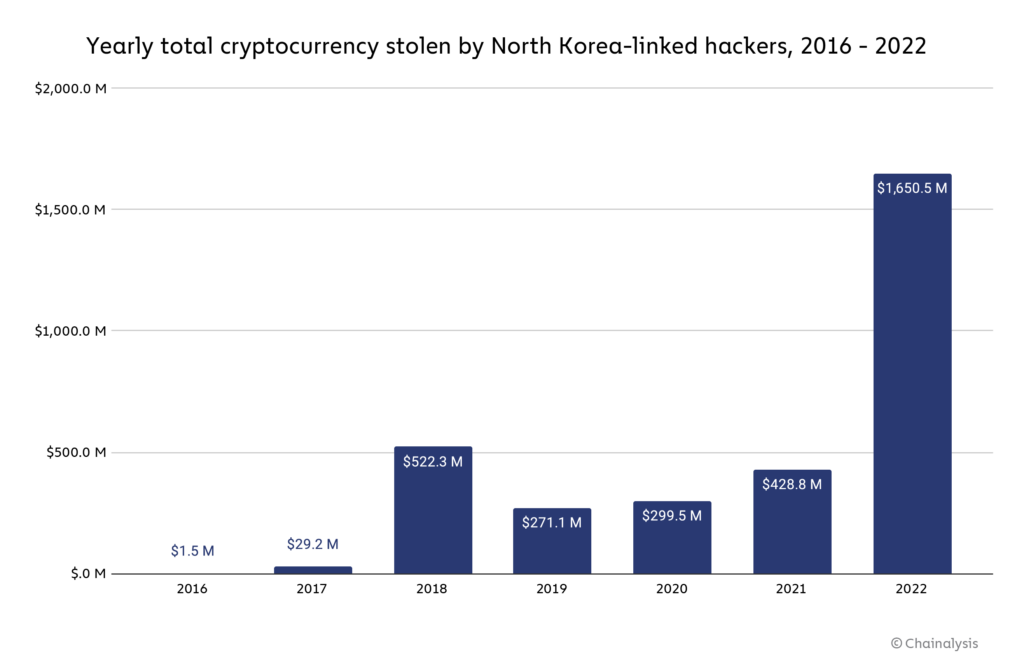
その総額の11億ドルは、分散型金融 (DeFi) ハッキングによって盗まれたものであり、これにより北朝鮮は、2022年に激化した分散型金融 (DeFi) ハッキング 背後にある原動力の一つとなっている。 北朝鮮と関連するハッカーたちは、盗んだ資金の多くを分散型金融 (DeFi) 送金する傾向がある。これは、これらのプロトコルがマネーロンダリングに有効だからというわけではない――実際中央集権型サービス 透明性が高いため中央集権型サービス マネーロンダリングにはむしろ不向きである中央集権型サービス むしろ中央集権型サービス 分散型金融 (DeFi) 、サイバー犯罪者が中央集権型取引所に上場されていない流動性の低いトークンを大量に取得してしまうことが多いためである。 そのため、ハッカーたちはより流動性の高い資産と交換するために、他の分散型金融 (DeFi) 、通常はDEX(分散型取引所)に頼らざるを得ない。

分散型金融 (DeFi) に加え、北朝鮮と関連のあるハッカーたちは、多額の資金をミキサーに送金する傾向があり、ミキサーは従来から彼らの資金洗浄プロセスの要となってきた。実際、北朝鮮と関連のあるハッカーによるハッキングで得られた資金は、他の個人やグループによって盗まれた資金に比べて、はるかに高い割合でミキサーへと移動している。では、彼らはどのミキサーを利用しているのだろうか。以下で詳しく見ていく。
「Tornado Cash OFAC ことを受け、北朝鮮のハッカーたちが新たに利用し始めたミキサーをご紹介します
2021年と2022年の大半において、北朝鮮と関連するハッカーたちは、ハッキングで盗んだ仮想通貨Tornado Cash 、ほぼもっぱらTornado Cash 」を利用していた。その理由は容易に想像がつく――「Tornado Cash 一時期、稼働中のミキサーとしては最大Tornado Cash 、その 独自の技術的特性 により、そこで混ざり合った資金の追跡は比較的困難だった。
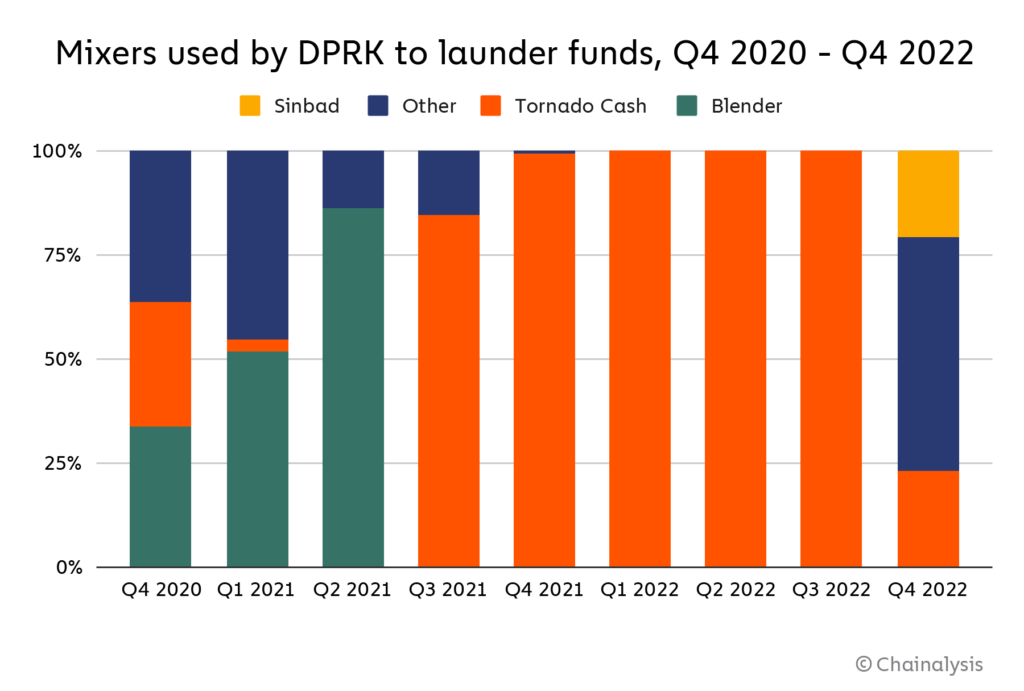
しかし、ハッカーたちは状況に応じて対応を調整し、 Tornado Cash 制裁対象Tornado Cash 。Tornado Cash 北朝鮮関連のハッカーはTornado Cash 送付 ものの、上記からわかるように、彼らは2022年第4四半期、つまり同ミキサーが指定された直後に、利用するミキサーを多様化させた。これは、Tornado Cash依然として稼働しているものの、指定以降、その総取引量が減少しており、 ミキサーは一般的に、利用者が減少すると 。それ以来、ハッカーたちは別のミキサー「シンバッド(Sinbad)」を利用するようになり、これについては以下で詳しく見ていく。
シンドバッド
シンバッドは、比較的最近登場したカストディアル ミキサーで、 2022年10月にBitcoinTalkフォーラムで 。Chainalysis 、2022年12月に北朝鮮と関連するハッカーが所有するウォレットから同サービスへ資金が送金されているのを初めて確認しており、その様子は Chainalysis Reactor のグラフで確認できます。

これまで多くの北朝鮮主導のハッキング事例で見られたように、ハッカーたちはブロックチェーン 盗難資金 ブロックチェーン 『Axie Infinityハッキング で盗まれた資金の一部を含むハッキング ブリッジ ビットコインにブリッジ ハッキング そのビットコインをシンバッドに送金している。 2022年12月から2023年1月にかけて、北朝鮮と関連するハッカーたちは、送付 ,429.6ビットコイン(約2,420万ドル相当)送付 このミキサーに送付 。
北朝鮮と関連するハッカーたちは間違いなく高度な手口を用い、仮想通貨エコシステムにとって重大な脅威となっているが、法執行機関 国家安全保障機関の対抗能力も高まりつつある。例えば昨年、北朝鮮と関連するハッカーによって盗まれた資金が史上初めて差し押さえられた事例があり、捜査官たちは 3,000万ドル相当の 相当の暗号資産を回収した。今後数年間で、こうした事例がさらに増えるものと予想されるハッキングその主なハッキング、ブロックチェーンの透明性にある。すべての取引が公開台帳に記録されるということは、事件発生から数年が経過した後であっても、法執行機関 追跡できる手がかりが残されていることを意味し、捜査技術が時とともに向上する中で、これは極めて貴重なものである。 法執行機関の能力向上に加え、OFAC (米国OFAC などの機関が、ハッカーが好んで利用するマネーロンダリングサービスを暗号資産 から遮断OFAC 取り組みも相まって、こうしたハッキングは年を追うごとに困難になり、得られる利益も減少していくことになるでしょう。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


