2023年にランサムウェア の攻撃件数と被害総額が歴史的な急増を見せた一方で、これに対する抵抗も存在した。2023年から2024年初頭にかけて、ランサムウェア の攻撃者に対して重要な対策が講じられ、Qakbotマルウェアや、LockBit 、ALPHV-BlackCatランサムウェア といった「サービスとしてのランサムウェア(RaaS)」グループに対して、顕著な打撃が与えられた。
同時に、マルウェアの亜種やサービスの多様化、将来の攻撃に向けた再投資、そして逆境に直面しても迅速に適応し、ブランド名を変更する能力は、ランサムウェア のエコシステムにおける脅威アクターの回復力に富んだ動的な性質を物語っている。
こうした妨害行為は大きな影響を及ぼすものの、「ランサムウェア 」の関連組織が根強く存続していることは、こうした対策の持続的な有効性に疑問を投げかけている。これに対抗するためには、官民が連携した取り組みが不可欠であると同時に、対策の範囲を拡大することも重要である。こうした妨害行為の累積的な影響に焦点を当てることで、「ランサムウェア 」による脅威を対象とした対策の長期的な効果を高めることが可能となる。
ランサムウェア: 導入は簡単だが、利益を上げるのは難しい
ランサムウェア 活動は前年比で依然として高い水準にある。サイバーセキュリティ企業によると、2023年は身代金支払総額が過去最高を記録したほか、被害者数も70%増加した。 Recorded Futureが専門のリークサイト(DLS)を分析した結果によると、2023年には身代金支払総額が過去最高を記録し、被害者数も70%増加した。
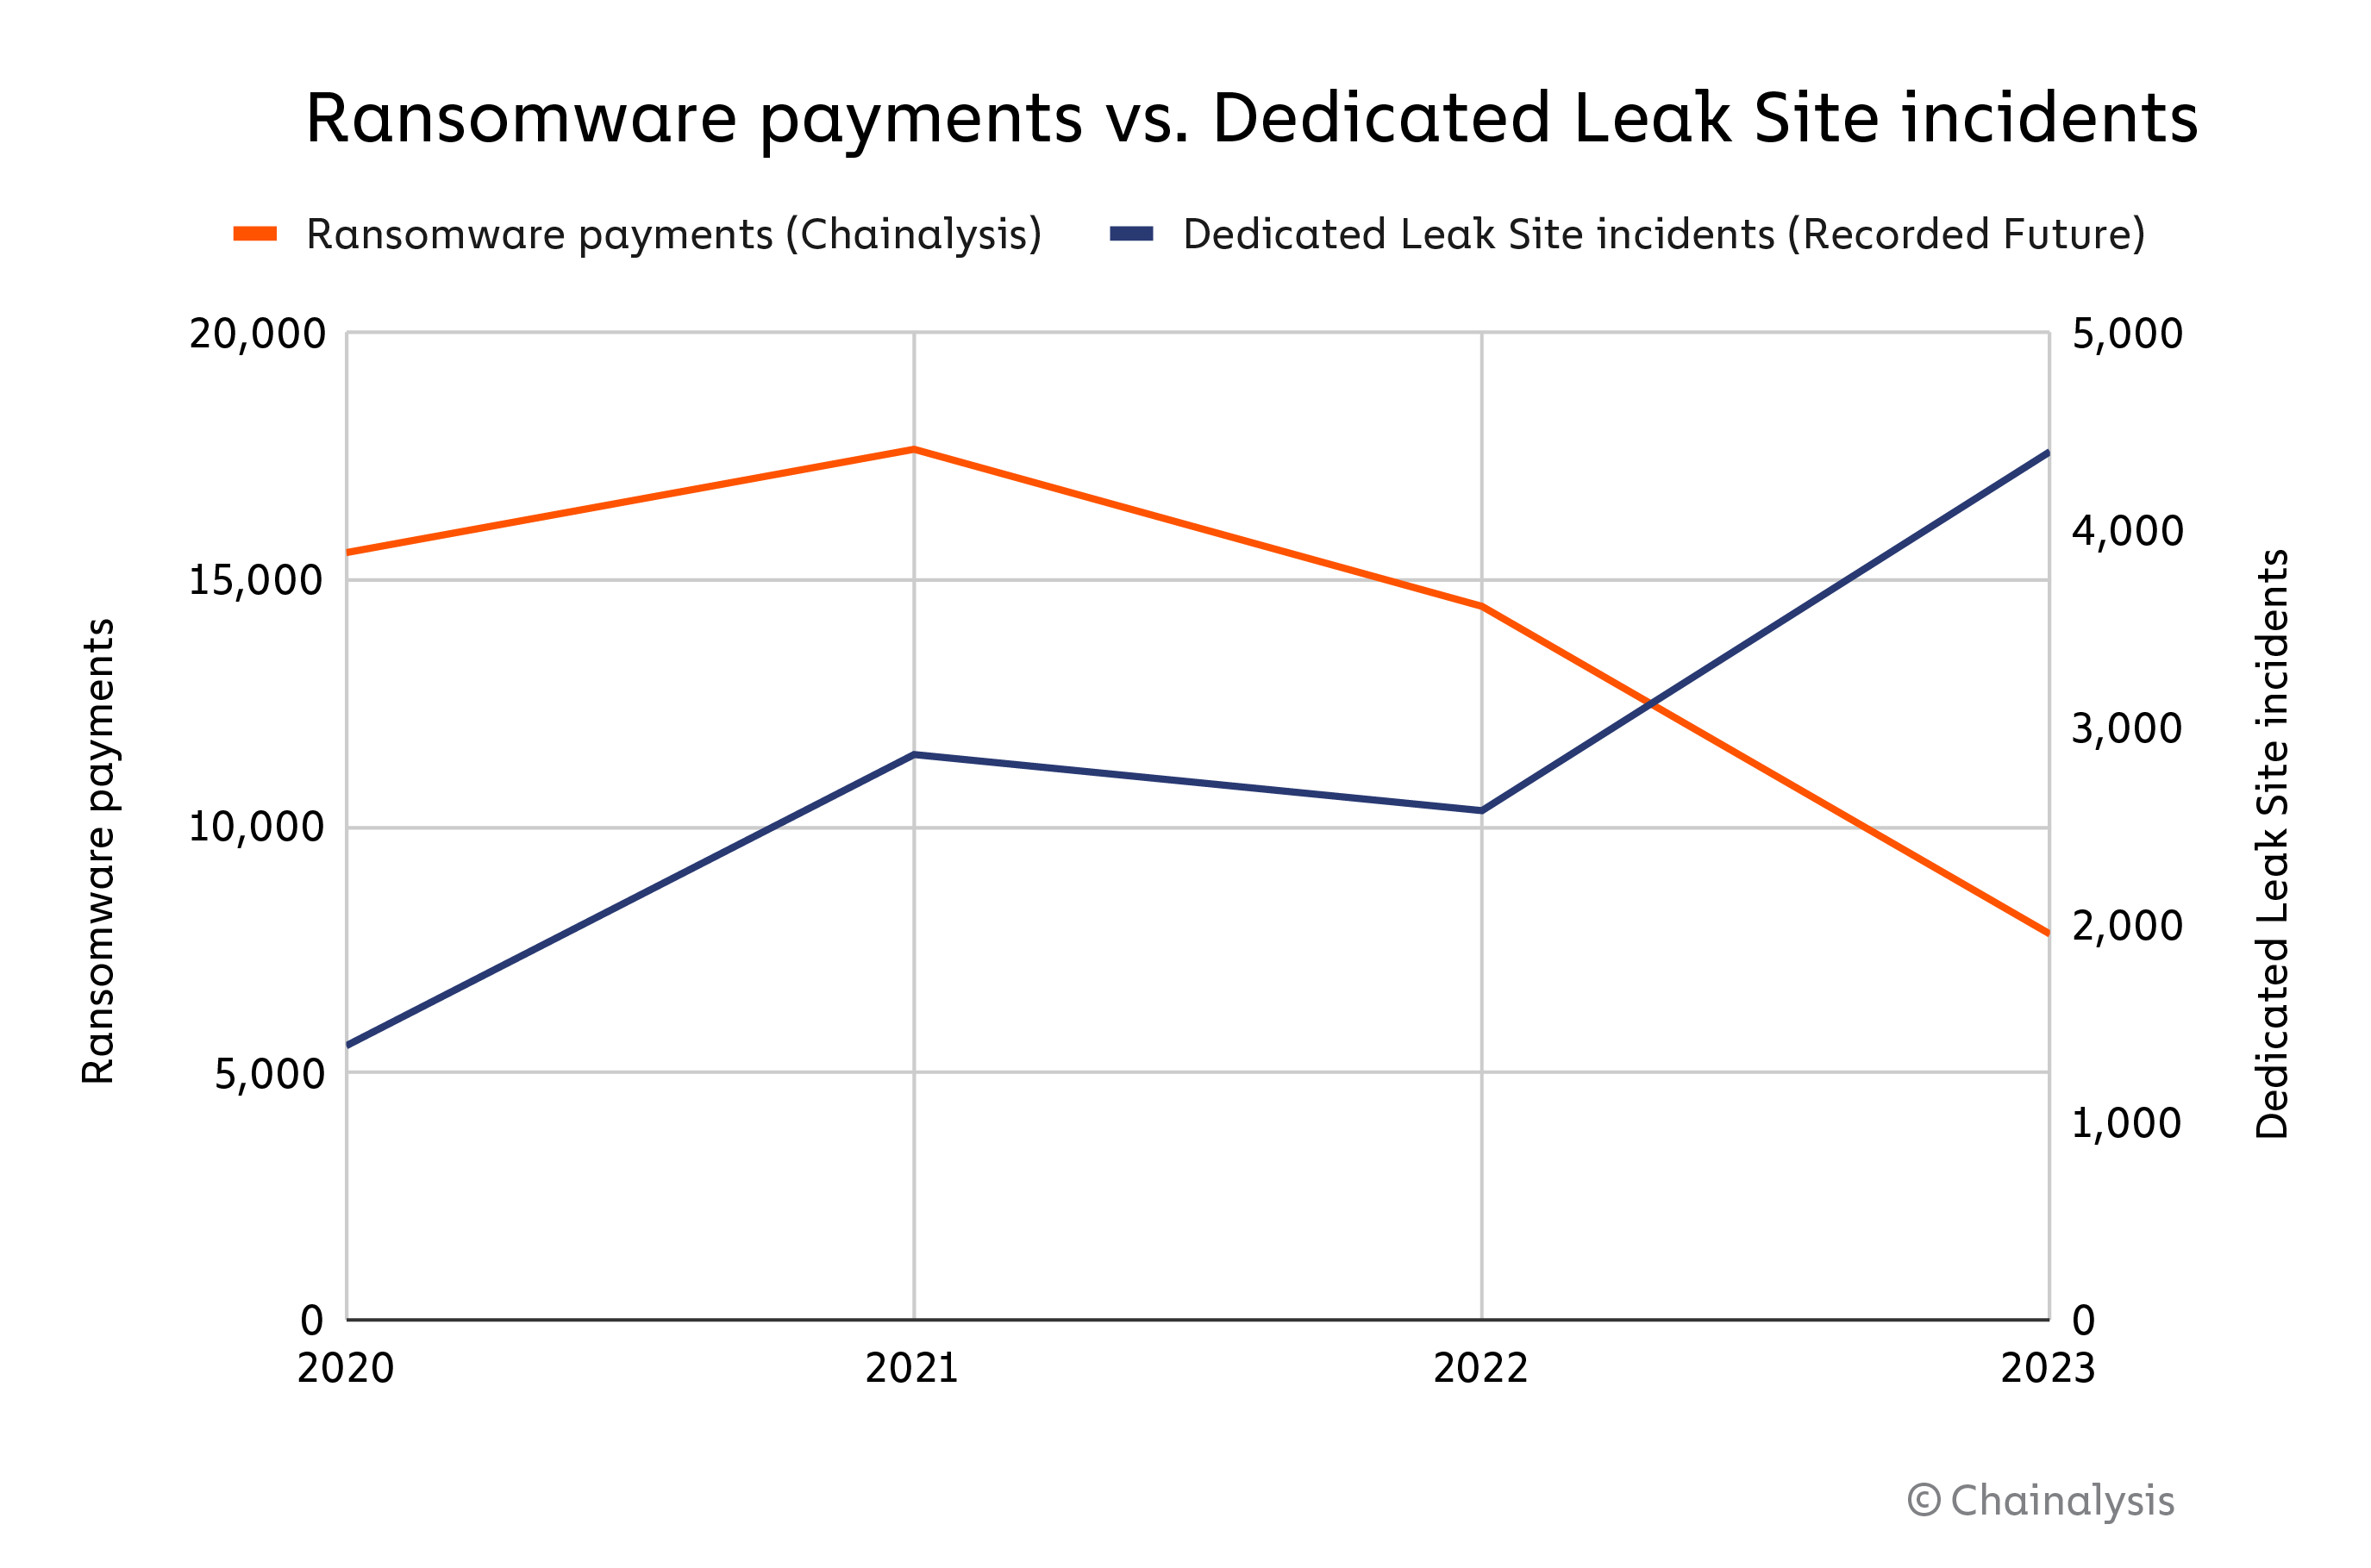
Recorded Futureの手法は、被害者の総数をより包括的に推定することができ、世界的な攻撃の規模を評価するための貴重な指標となります。「Recorded Futureでは、複数のスクレイパーを用いて、ランサムウェア の身代金要求サイトから1日に数回データを取得しています。また、これらのサイトは非常に信頼性が低いため、それらのスクレイパーを管理するチームも設置しています」と、Recorded Futureの脅威インテリジェンスアナリスト、アラン・リスカ氏は述べています。 「ポイント が特に注意を払っている点の一つは、被害者が身代金要求サイトに掲載されているからといって、必ずしも実際に被害に遭ったとは限らないということです。多くの身代金要求サイトは、悪名を高めたり、SNS での言及を増やしたりするために、被害者に関する虚偽の情報を流すことで悪名高いからです。この戦術は、RaaS(Ransomware as a Service)サービスに多くのアフィリエイトを引き付けるために、新規グループによって頻繁に用いられますが、経験豊富なグループでさえこれを行うことがあります。」さらに、ランサムウェア の被害者のすべてがDLSに掲載されているわけではないという点にも留意する必要があります。
2023年に攻撃件数が急増したにもかかわらず、当社のデータによると、支払いを伴うランサムウェア 攻撃は46%減少しました。要するに、犯罪アンダーグラウンドの専門化や参入障壁の低下により、ランサムウェア の導入は容易になった一方で、こうした活動から利益を得ることは以前より難しくなっているようです。この傾向は、Covewareのようなインシデント対応 企業によっても裏付けられており、同社は 前四半期に巻き込まれたインシデントにおいて、身代金のわずか28%しか支払わなかった という事実によって裏付けられています。支払額の減少の一因として、組織のサイバーレジリエンスが強化され、インシデントへの備え、防御、復旧能力が向上したことが挙げられます。
さらに、公的・民間セクターによる取り組みから、非公開の復号ツールが提供されている。例えば、 「Rhysida」亜種向けのものや、法執行機関 による主要な取り組みである 「Hive」への介入 といった法執行機関 の主要な対策などにより、一部の事例では身代金の支払いが必要なくなっており、 へのインシデント報告の重要性が改めて浮き彫りになっています。
Qakbotの摘発:大きな影響はあったものの、運営者は新たなマルウェアへと軸足を移すことで対応している
2008年頃から活動している、Qakbot(QbotまたはPinkslipbotとしても知られる)は、金融認証情報を盗むことを目的としたキーロガー機能や高度なフィッシング手法を備えたバンキング型トロイの木馬として誕生しました。長年にわたり、このマルウェアは著しく進化し、その悪意ある機能を拡大してきました。その活動は、主に TA570やTA577といったグループによって操られている。
主要なコマンド&コントロール通信のために構築された大規模なボットネットを通じて達成されたこの広範な影響力は、米国司法省による画期的なインフラ摘発により、大きな打撃を受けた により、重大な打撃を受けた。 (DOJ)が発表した画期的なインフラ摘発により、大きな打撃を受けた。「オペレーション・ダック・ハント」は、70万台以上のシステムからQakbotボットネットに関連するマルウェアを根絶し、恐喝によって奪われた数百万相当の暗号資産を回収することに成功した。この作戦は、連邦捜査局(FBI)が国際的な法執行機関 機関と協力し、民間セクターのパートナーの支援を受けて実施された。
いくつかの ランサムウェア Conti、Black Basta、REvilといった著名な[email protected]グループが、初期アクセスブローカー(IAB)を経由してQakbotを初期感染経路として利用していることが確認されていた。これらの活動は、企業、医療システム、政府機関に至るまで幅広い組織に影響を及ぼし、甚大な被害をもたらしている。
下のグラフを見ると、 Qakbotの管理者のウォレットが、ランサムウェア の収益の一部を直接的および間接的に受け取っていることがわかります。
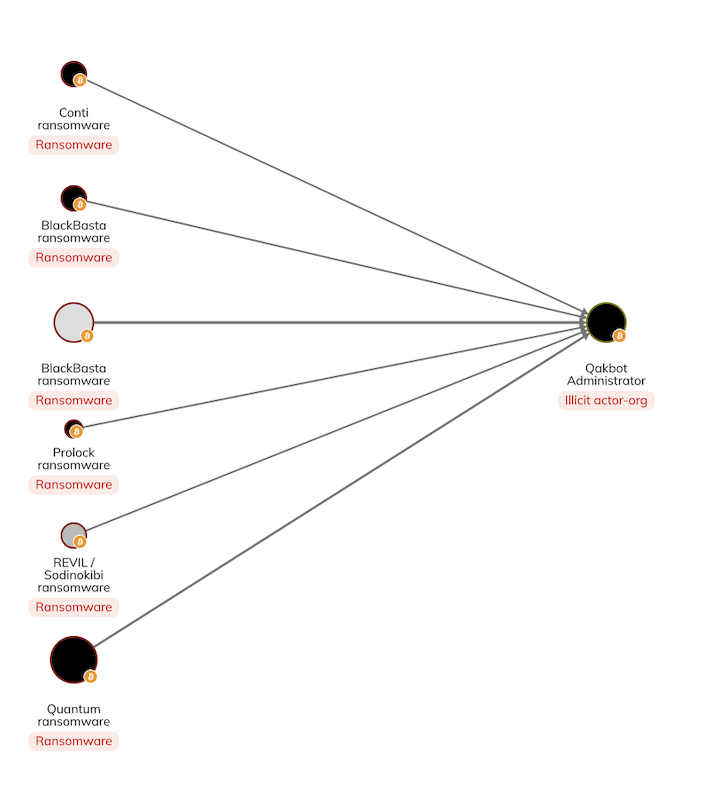
あなたは Reactor ユーザーですか? グラフを見る。
ランサムウェア Conti、Prolock、Quantum、Sodinokibi/REvil、Black Bastaといったマルウェアは、このローダーを活用して、ランサムウェア 攻撃を成功させました。
Black Basta(ランサムウェア )は2023年にランサムウェア からの支払いで1億5,000万ドル以上を稼いだが、Qakbotによる混乱がなければ、その被害額は間違いなくはるかに大きかっただろう。下のグラフが示すように、4月と5月のピーク期を経て、2023年6月にはBlack Basta(ランサムウェア )への支払いが急激に減少した。
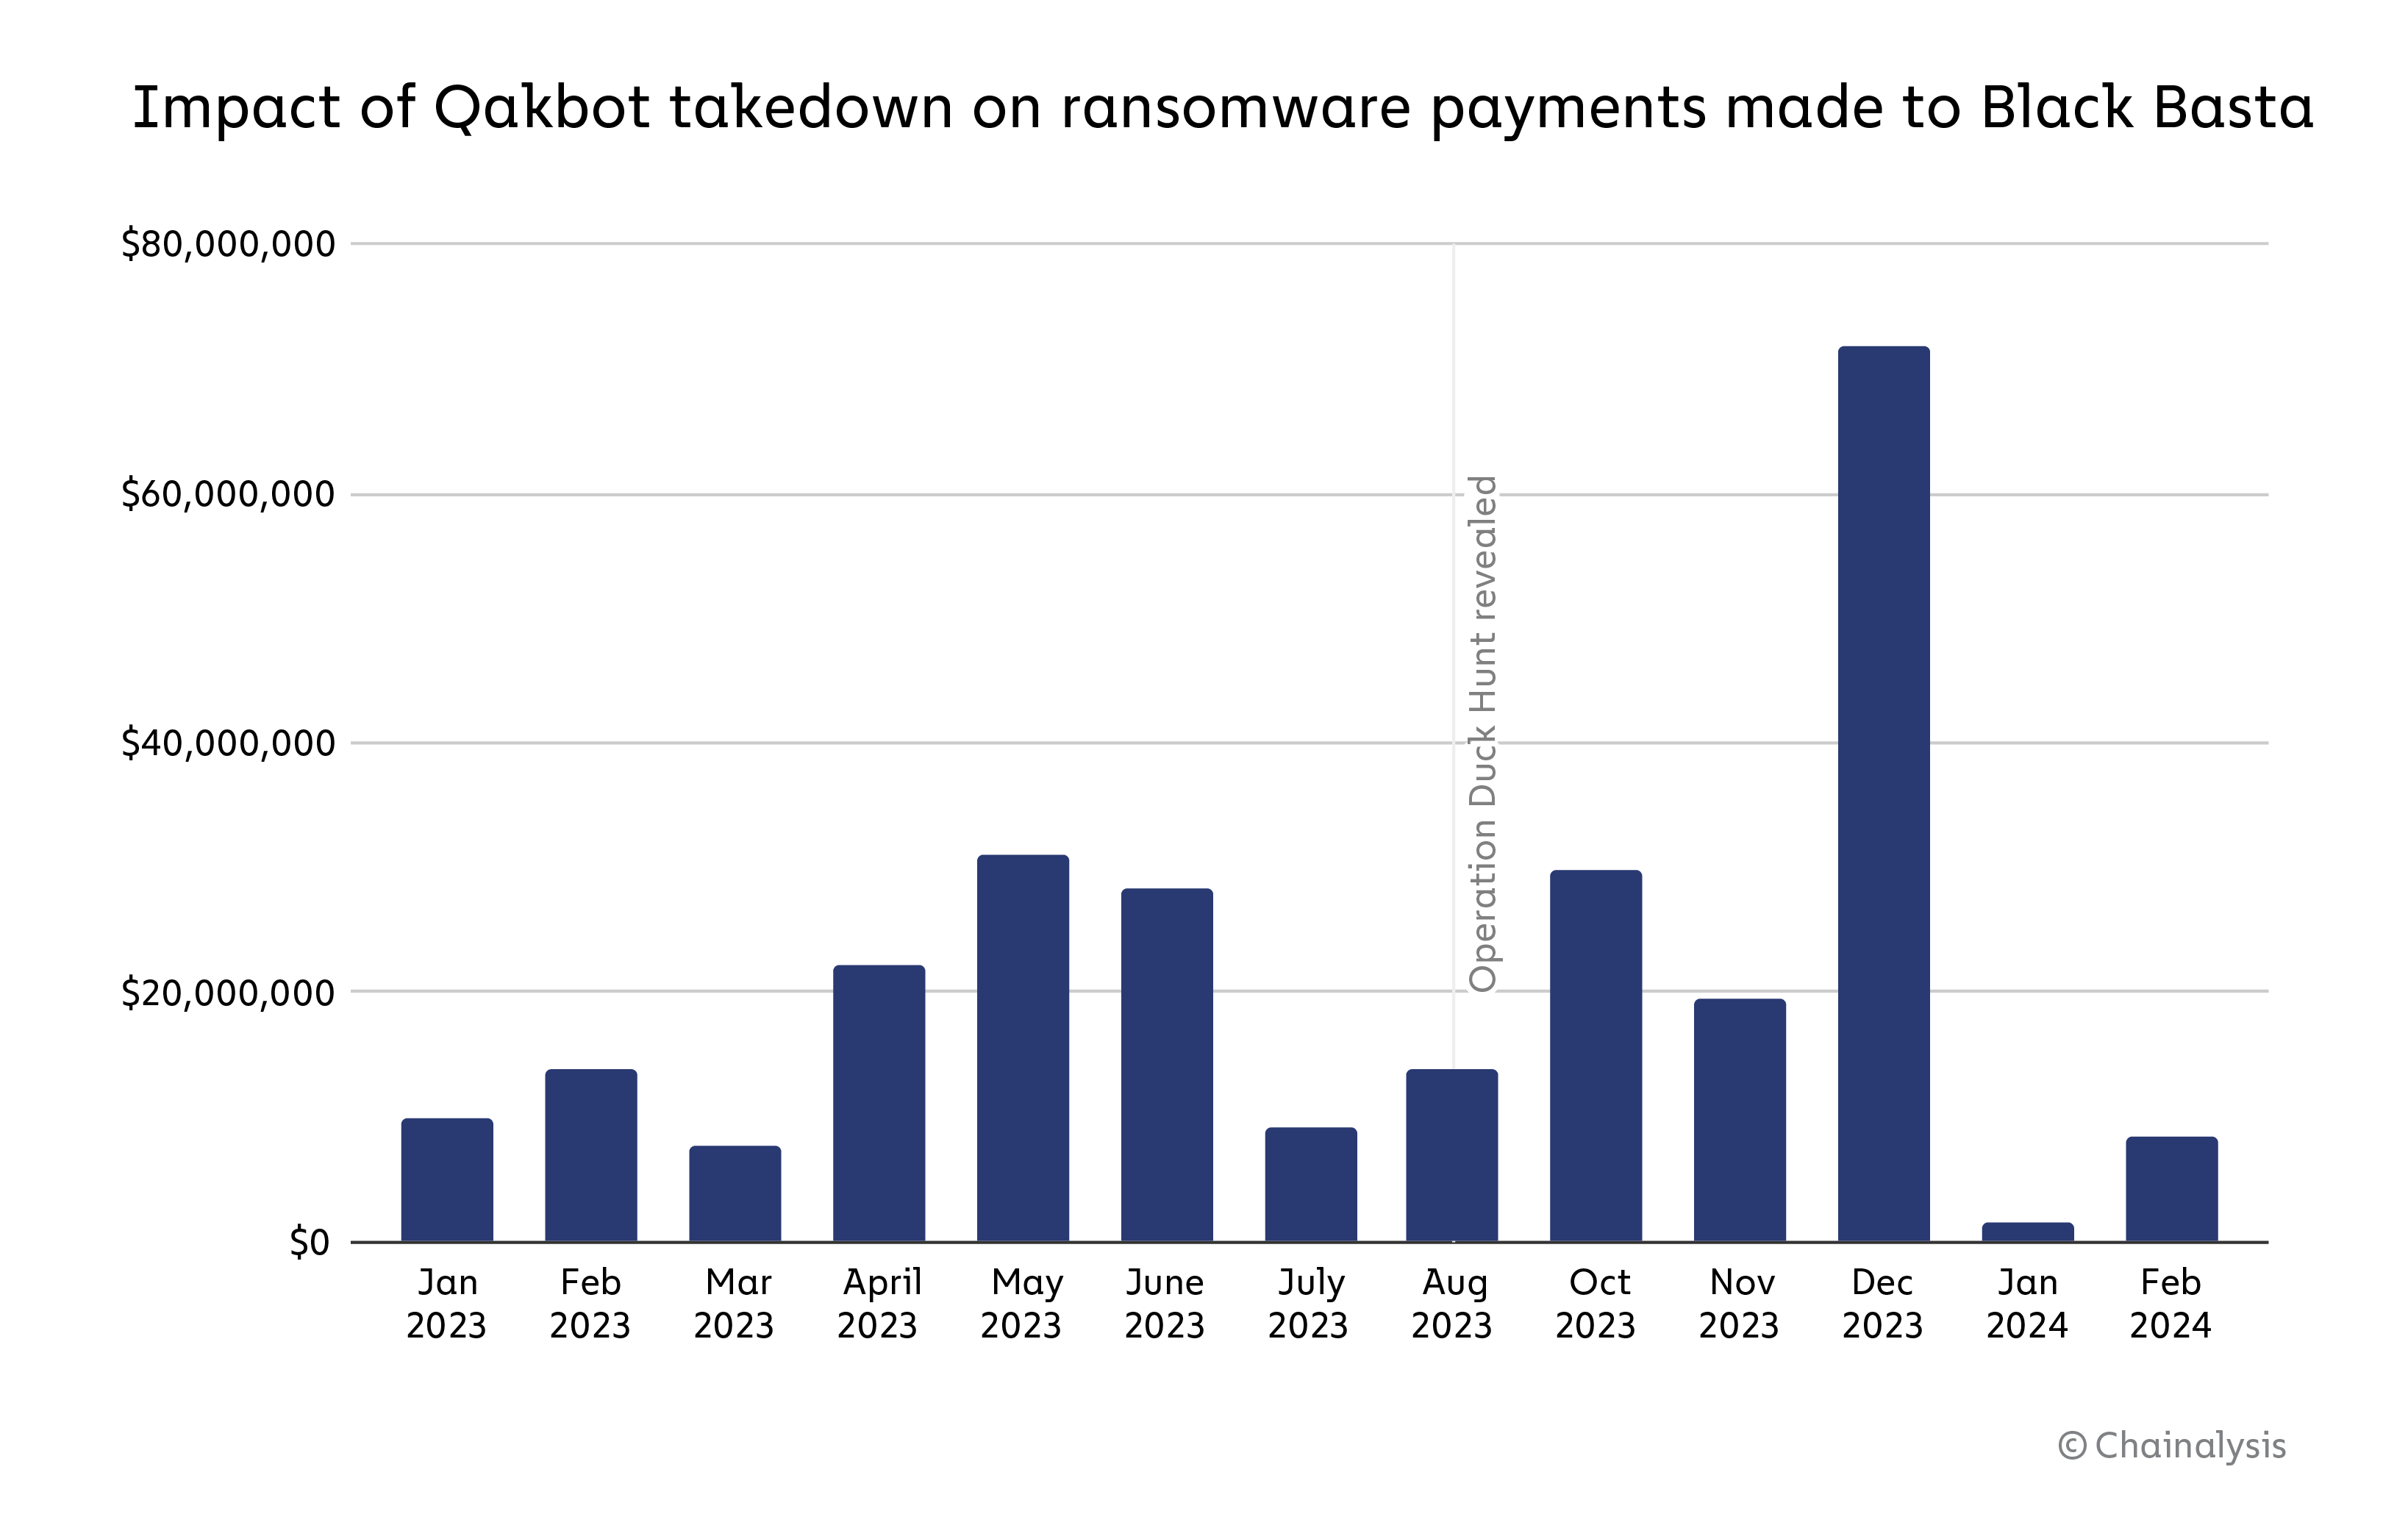
数か月後、Black Bastaが代替手段を見出したことで活動は再び活発化したようだが、回避された被害は紛れもない事実である。Qakbotの摘発が発表された8月以降、Black Bastaの活動は2022年と比較して前年比で著しく低迷していた。
Qakbotの摘発にもかかわらず、Black Bastaが新たなマルウェアへと軸足を移し、復活を遂げていることを示す証拠がある。実際、Black Bastaに関連する送金件数は過去最高を記録している。
「TA577がサイバー犯罪の分野で際立った存在となっているのは、単なる偶然ではなく、サイバー攻撃者の適応能力の証である」と、 Proofpointのスタッフ脅威リサーチャーであるケルシー・メリマン氏はこう述べた。「キャンペーンの規模、回避手法、TTP(戦術・技術・手順)の変化、揺るぎない執拗さ、そしてランサムウェア への迅速な対応が相まって、このマルウェアは依然としてサイバー犯罪界における最大の脅威の一つであり続けている。Qakbotの活動阻止は全体としては好ましい結果だったが、その影響はマルウェア自体にとどまった。最も大規模かつ反復的なキャンペーンの背後にいる多作な攻撃者の活動は、単に新しいマルウェアを用いて、今も続いているのだ。」
さらに、Qakbotマルウェアはサイバー空間から完全に姿を消したわけではない。2023年11月下旬以降、Proofpointは、ごく少量のQakbotマルウェアを配布する10件以上のキャンペーンを確認している。これらのキャンペーンのほとんどは、追跡対象となっているサイバー攻撃者 に帰属するものではなく、将来的に使用される可能性のある配信手法をテストしているものとみられる。 特に注目すべきは、TA577が最近のキャンペーンではPikabotを好んで使用している一方で、ProofpointはTA577が1月にQakbotを用いたキャンペーンを1件のみ実施した後、他のペイロードに戻ったことを確認した点である。
マルウェアに対する大規模な妨害措置が行われた後も、ランサムウェア グループは最終的に適応し、代替手段を見出したが、それに伴い、依存関係にあるランサムウェア グループの活動には、相当な運営上の支障が生じた。Qakbotの背後にいる脅威アクターは、組織の再編に数か月を要した。「オペレーション・ダック・ハント」が顕著な成功を収めたとはいえ、マルウェア・アズ・ア・サービス(MaaS)市場の活況ぶりを認識しておくことが重要である。
LockBit 混乱:大規模な内部浸透により、関連企業が慌てふためいている
2020年に初めて確認されたLockBit は、ランサムウェア-as-a-service(RaaS)として運用されており、悪意のあるアクター が同マルウェアを利用して攻撃を仕掛け、身代金が支払われない限り被害者のデータを暗号化し、場合によっては漏洩させることを可能にしています。参入障壁が低いことから、最も広く拡散しているランサムウェア の亜種として認識されているLockbit は、Recorded Futureによると、2023年のデータ漏洩サイトへの投稿の21%を占めていました。
2024年2月、英国国家犯罪対策庁(NCA)と多国籍の法執行機関 機関は、民間セクターからの情報提供を受け、「オペレーション・クロノス」を実施し、 ダークウェブ上のLockBit 関連サイトおよびハッキング インフラを掌握することに成功したを掌握することに成功した。この作戦により、同組織のソースコードや仮想通貨口座も押収された。さらに、NCAは 1000個以上の復号ツール鍵 を回収し、被害者が暗号化されたデータを復元できるよう支援した。2名が逮捕され、制裁措置が が科されたLockBit 。
FBIによると、「LockBit 」は2,000件以上の攻撃に関与しており、2020年1月から2023年5月にかけて、少なくとも1億2,000万ドルの身代金を受け取っていた。被害者には、地方自治体、公立学校、緊急サービス機関などが含まれていた。今回の摘発以前、「LockBit 」への支払いは、「ランサムウェア 」への支払総額の15%以上を占めていた。
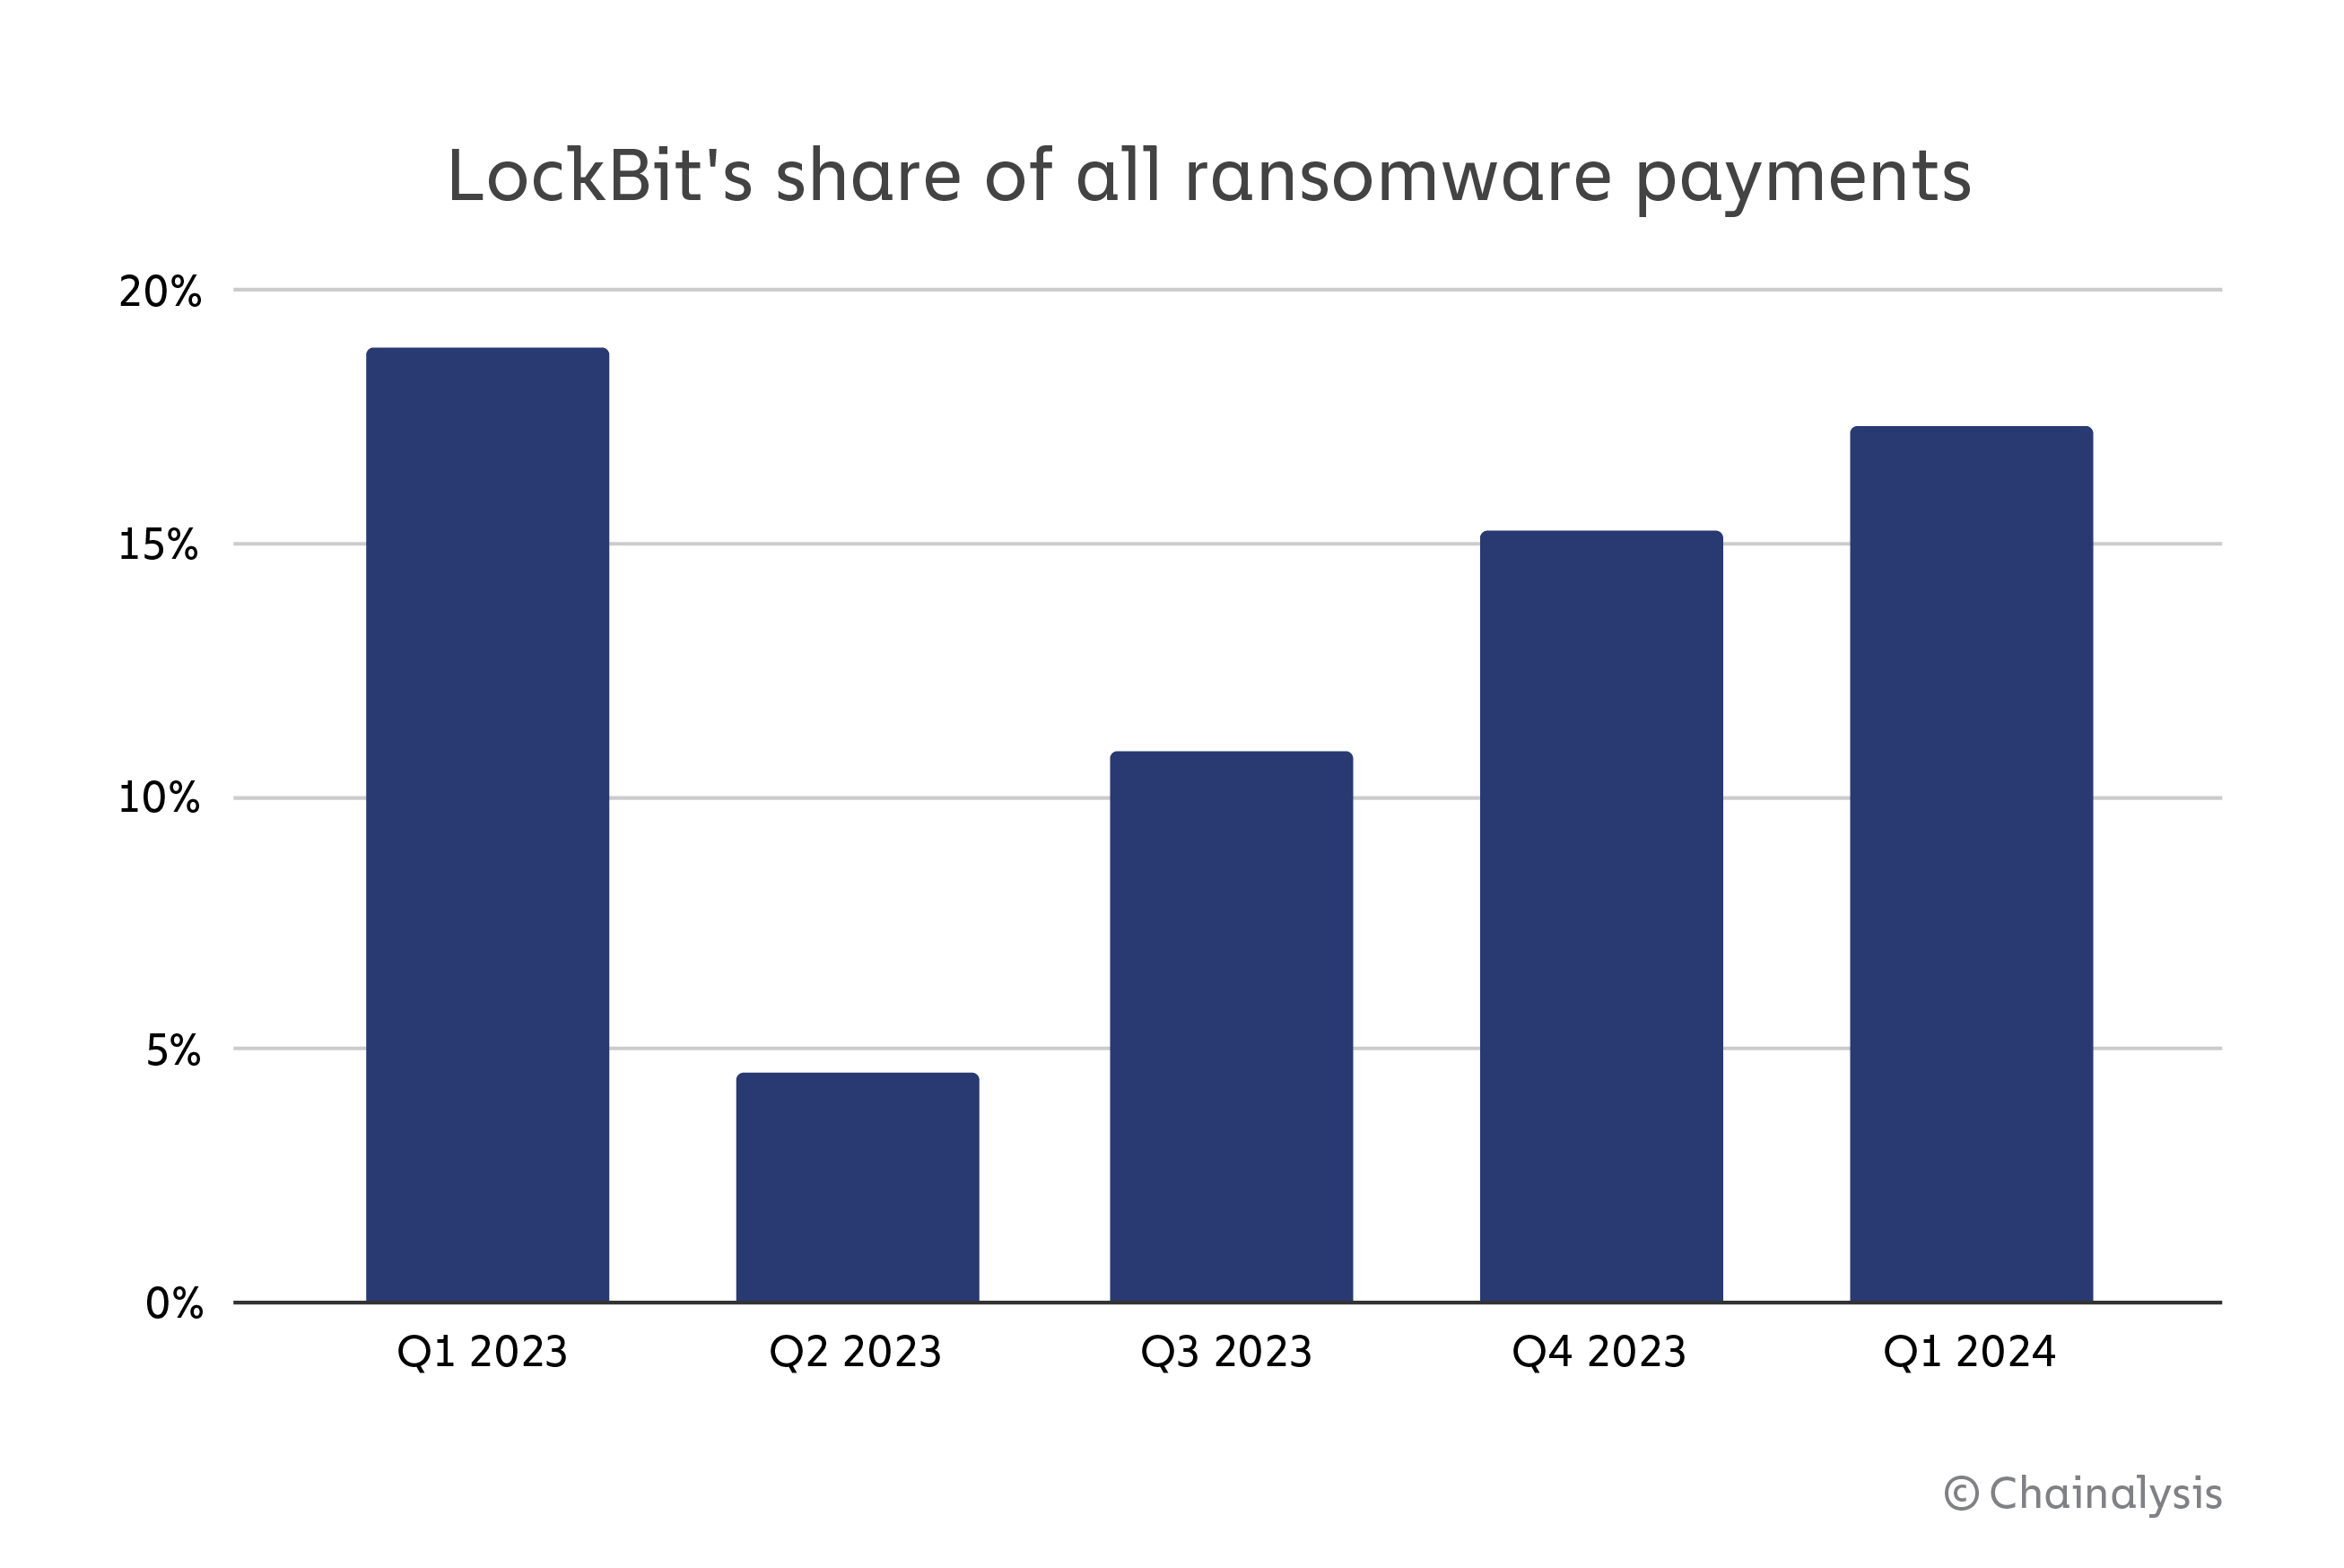
下のグラフから、この混乱により、LockBit への支払いが大幅に減少していることがわかります。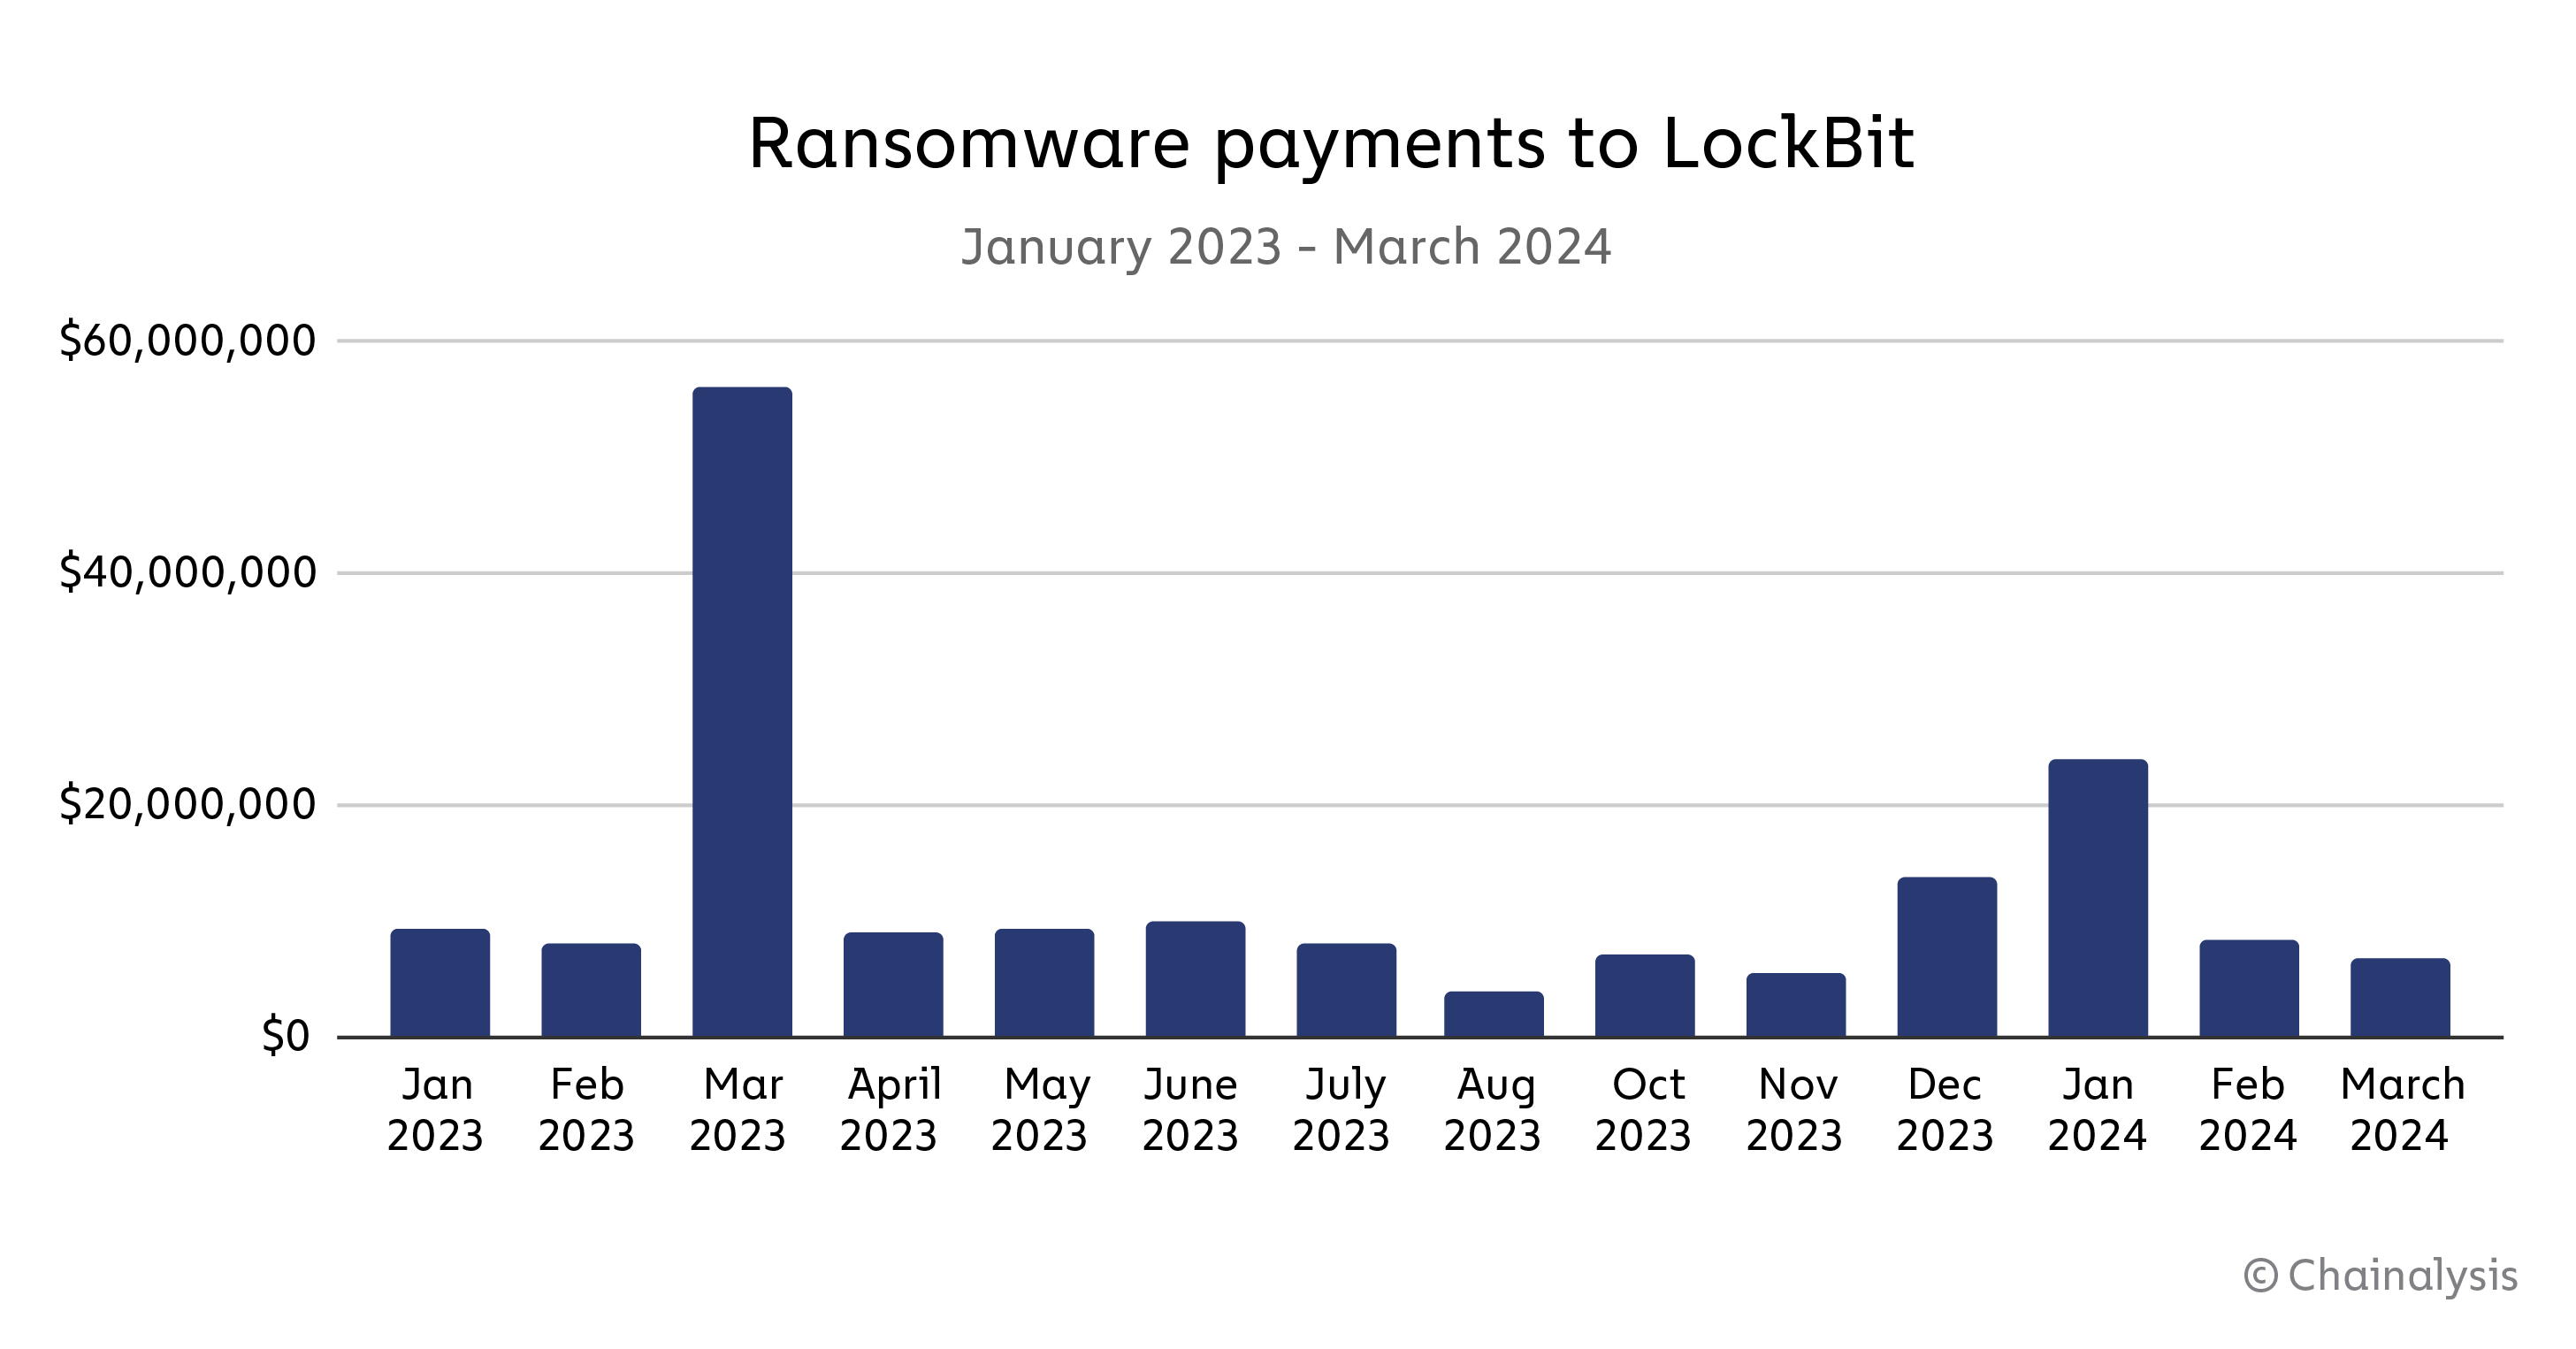
この作戦は、単にウェブサイトを閉鎖するだけのものではありませんでした。綿密に計画された侵入作戦であり、LockBit コミュニティの根幹をなす信頼を損ない、LockBitの運営に重大な打撃を与え、その提携先を混乱に陥れました。
とはいえ、 その組織の自称リーダーはLockBit は、この挫折にもかかわらず、まだ終わっていないと主張し、ハッキング への攻撃を継続すると約束している。「LockBit は、これまで以上に復活への意欲を燃やしており、新たな被害者を公表しているほか、恐喝キャンペーンで使用するための新しいランサムウェア 亜種をリリースしたと主張している」と、脅威インテリジェンスプラットフォームのチーフ・セキュリティ・ストラテジストであるジョン・ディマジオ氏は述べた。 Analyst1のチーフ・セキュリティ・ストラテジスト、ジョン・ディマジオ氏は次のように述べた。「今回の摘発により、LockBit ギャングの活動が恒久的に終息するわけではないかもしれないが、確実にその勢いを鈍らせ、時間と費用を浪費させた。さらに重要なのは、作戦の信頼性を損なうことで、少なくとも現時点では、トップクラスのアフィリエイトを勧誘する能力を低下させたことだ。」
事件自体は終結したものの、捜査は現在も続いているものとみられる。 Chainalysis の協力を得て、NCAは 数百のアクティブなウォレットを特定・分析し、まだマネーロンダリングされていないLockBit の未使用資金ランサムウェア から、2,200ビットコイン(約1億1,000万ドル相当)を特定した。
BlackCat:ランサムウェア によるラグプル事件の全貌
ALPHV/BlackCat RaaSは、2021年11月に登場した、非常に活発なランサムウェア ファミリーでした。このグループは一般的なRaaSモデルに基づいて活動しており、アフィリエイトにマルウェアを提供すると同時に、身代金支払額の一部を受け取っていました。
BlackCatは、盗まれた認証情報を利用して初期アクセスを得る手口で悪名を轟かせ、石油会社、学校、病院など、世界中の数多くの組織に対して攻撃を仕掛けた。彼らの戦術は特に攻撃的であり、分散型サービス拒否(DDoS)攻撃などの脅威を伴う二重あるいは三重の恐喝手法を頻繁に用いていたほか、被害者への支払いを迫る圧力を強めるために、公開のデータ漏洩サイトを立ち上げるといった革新的な戦略も導入した。
2023年12月、米国司法省(DOJ)は は、BlackCatの活動を阻止したと発表した、被害者300名に復号ツール鍵 を提供し、約6,800万ドルの支払いを防いだが、BlackCatは活動を再開した。
2024年3月、BlackCatランサムウェア グループは、出口詐欺 を受け、 ユナイテッドヘルス(UnitedHealth)傘下の[email protected] Healthcare部門から、おつり が支払われた後、姿を消したと報じられている。この支払いの後、BlackCatはダークネット上のサイトに法執行機関 の「差し押さえ通知」を表示し、活動が強制的に終了させられたことを示唆した。しかし、これは 、数百万ドルの支払いをアフィリエイトに80~85%の正当な分配分を与えずに懐に入れるため、 と暴かれた。
BlackCatの撤退は、ランサムウェア の決済エコシステムに大きな混乱をもたらすものです。下のグラフが示すように、同グループは出口詐欺 以前、ランサムウェア の全決済の30%以上を占めていました。BlackCatは2023年末時点で、RaaS(Ransomware-as-a-Service)の中で最も高い収益を上げていました。
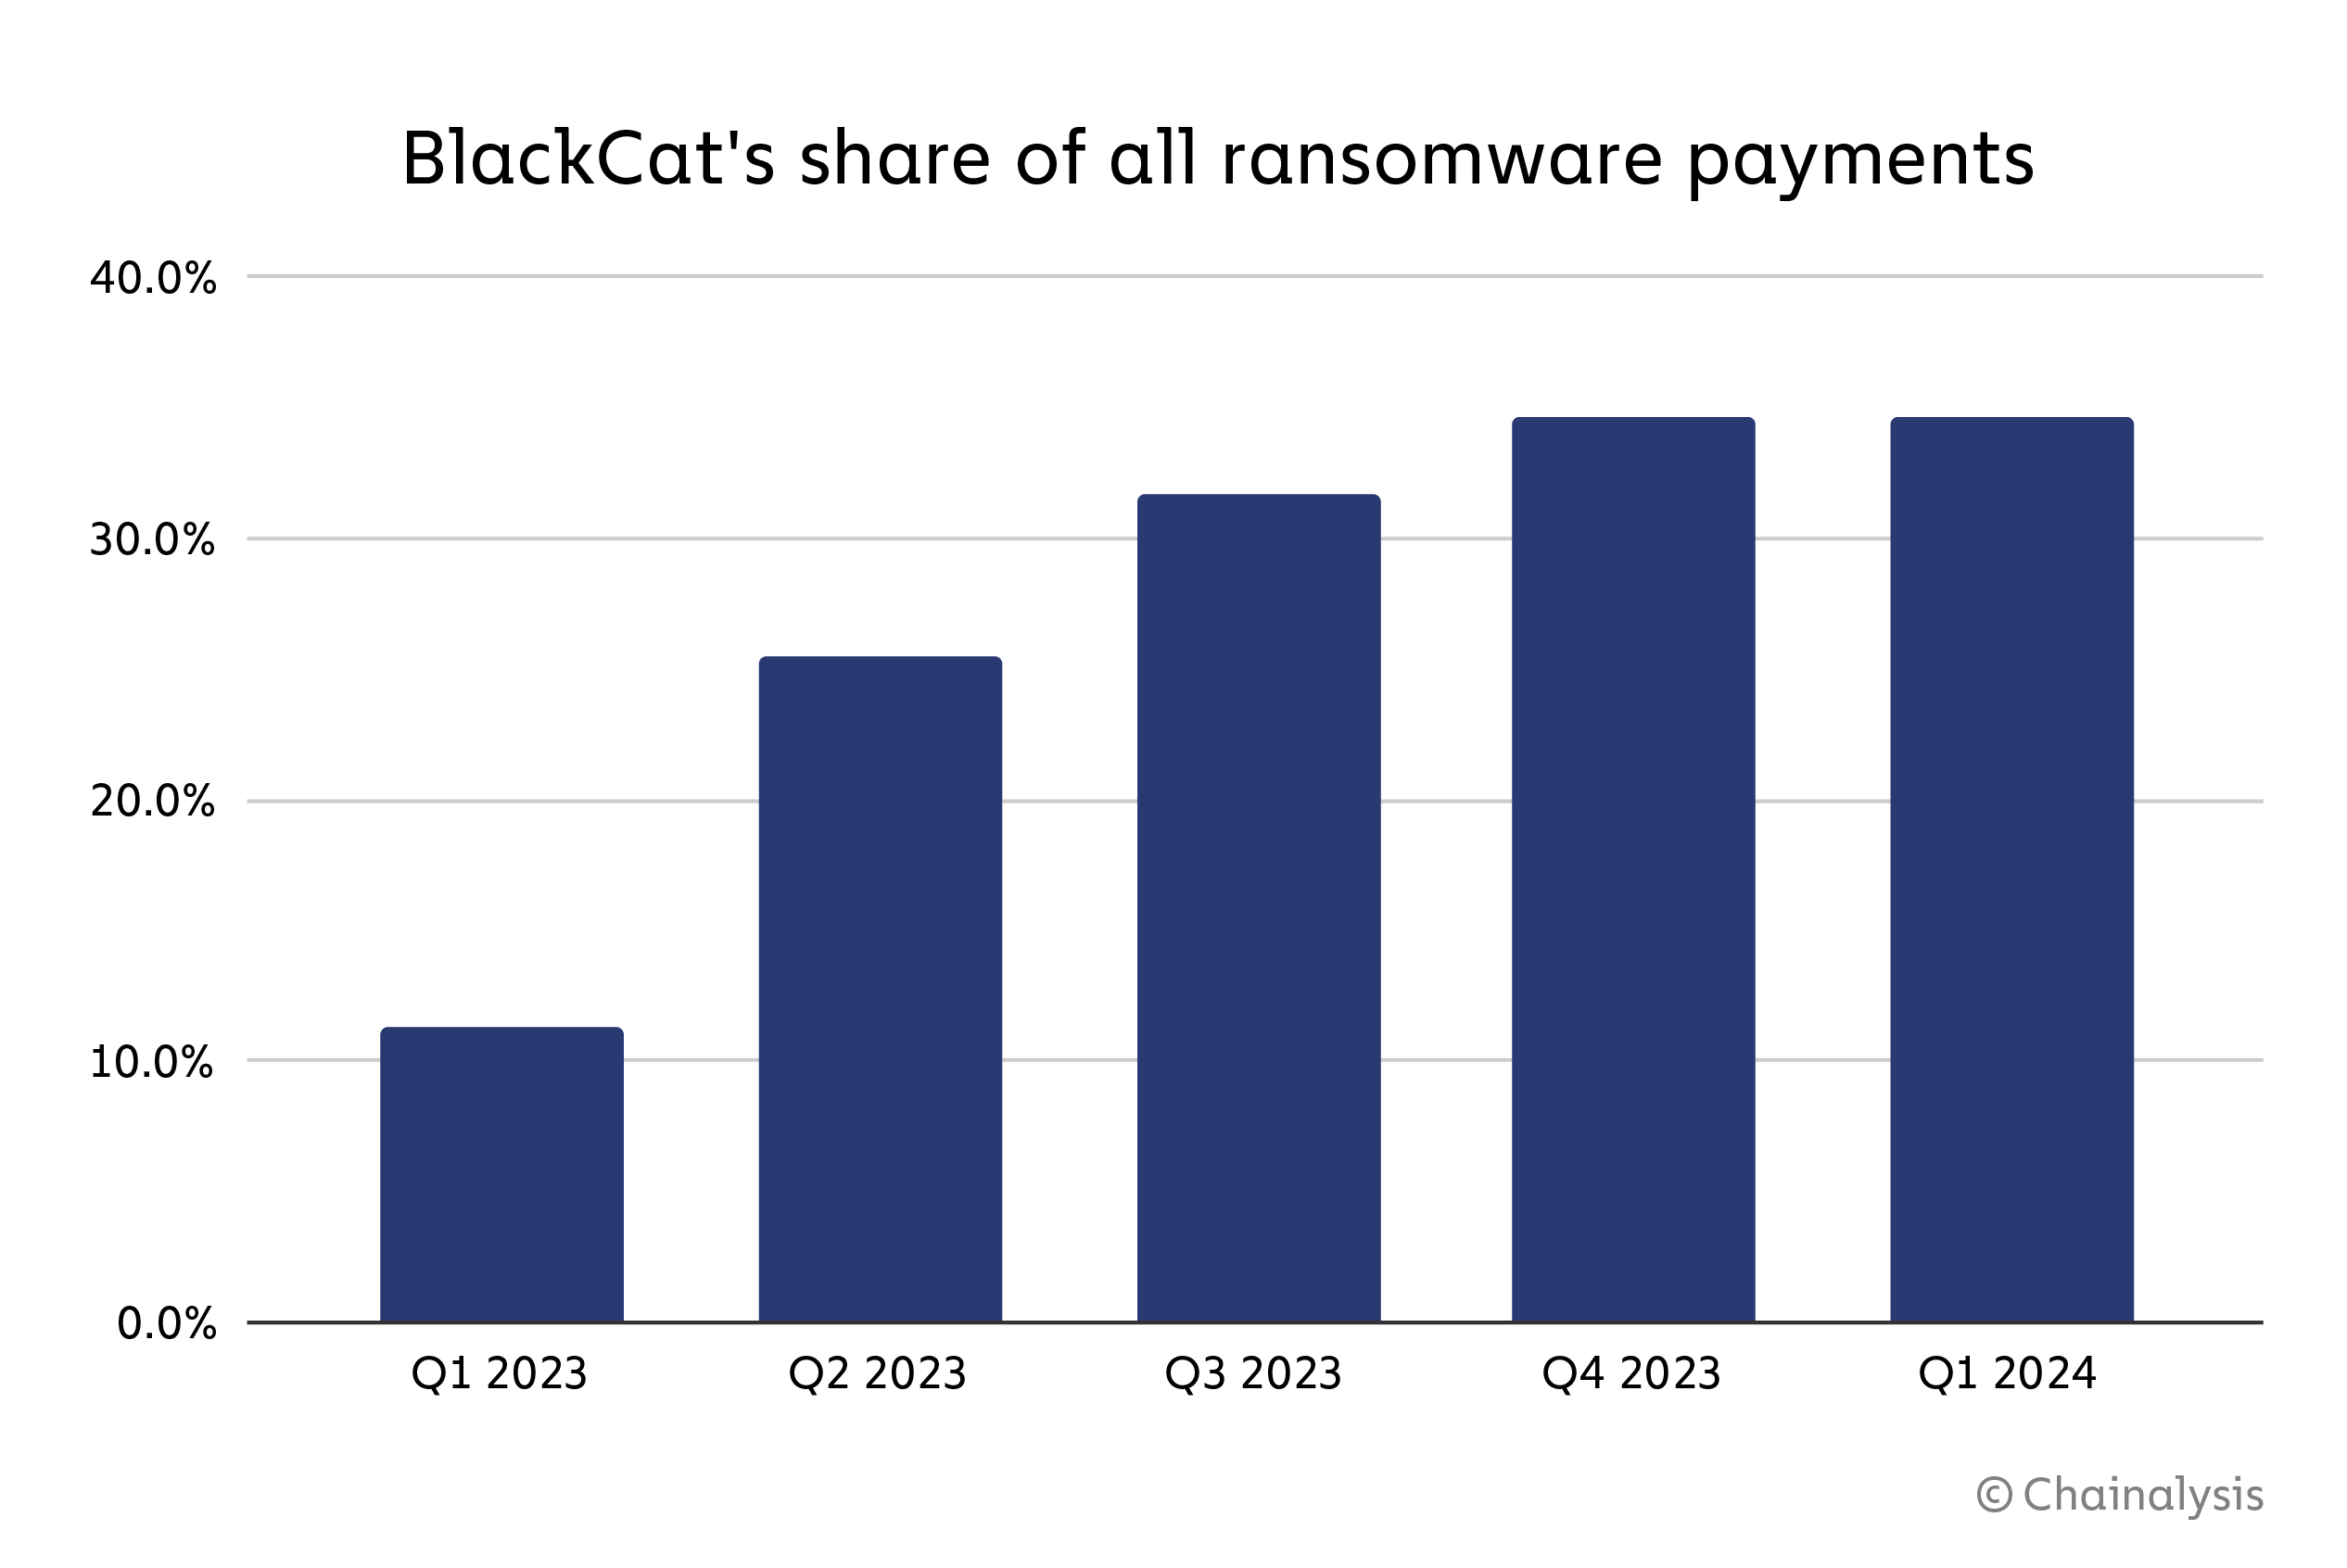
出口詐欺 の事件がもたらす影響は、このグループの今後の展開にとって決して良い兆しとは言えません。ランサムウェア エコシステムの「無法地帯」でさえ、独自の犯罪倫理規範が存在しており、ランサムウェア のアフィリエイトたちは、セキュリティ面や、多くの場合収益の一部を、自ら参加することを選んだランサムウェア の運営組織に委ねています。今回の事件は、同グループの評判を著しく傷つけただけでなく、より広く見れば、ランサムウェア-as-a-serviceというビジネスモデルそのものに疑念の種をまいたと言えるでしょう。
適応と多角化:ランサムウェア の各プレイヤーが混乱にどう対応するか
混乱は、ランサムウェア グループにおいて業務上の摩擦や混乱を招き、ランサムウェア での支払い額や活動の減少がそれを裏付けていますが、ランサムウェア モデルの本質的な柔軟性により、ランサムウェア の供給数 チェーンに属するアフィリエイトやメンバーは、新たな戦略へと転換することが可能であり、 これには、過去の被害者から盗んだデータの といった新たな戦略へと転換することを可能にしています。
ある傾向が見受けられます。アフィリエイトが利用している株の数が、増加傾向にあるようです。これは、将来的な混乱を回避するための試行錯誤と適応の時期にあることを示唆しています。
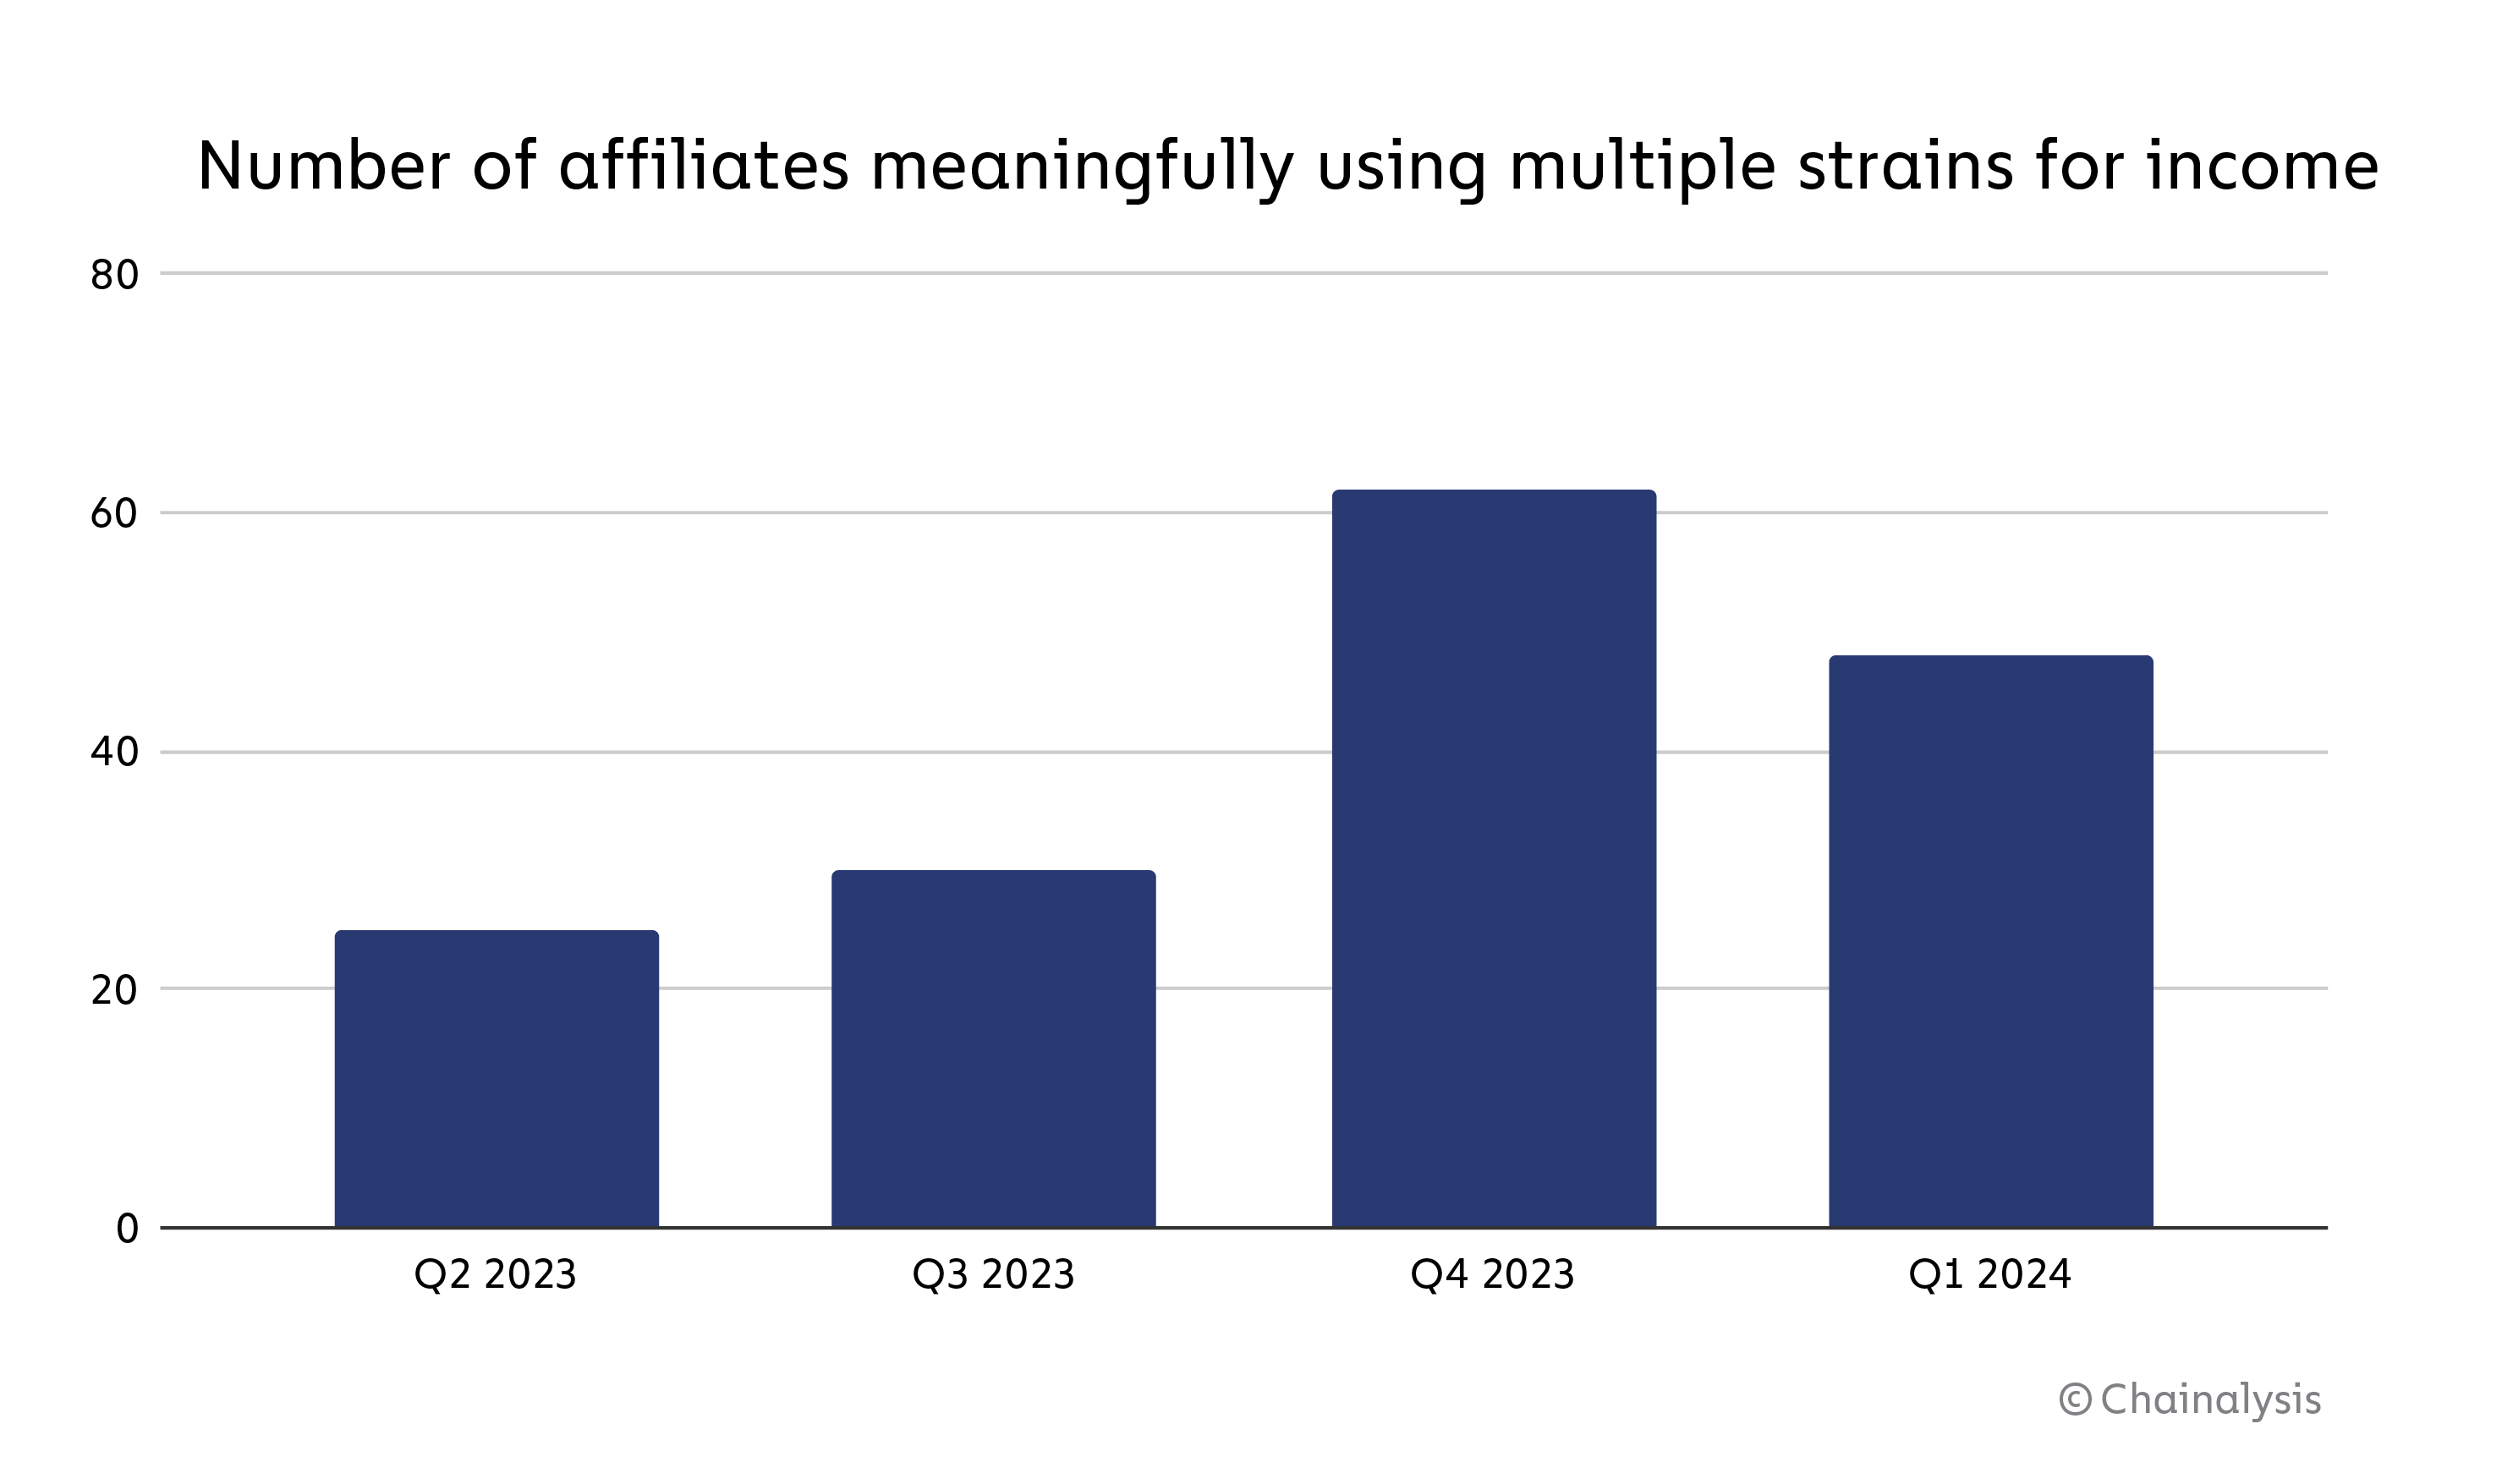
2024年第1四半期には、収益源として複数の株を利用しているアフィリエイトの数は減少したものの、依然として高い水準にある。これは、混乱の影響を受けたアフィリエイトが、新しい株を試したり、混乱に見舞われた株から方向転換したり、あるいは独立して事業を展開したりしていることを示唆している可能性がある。
長きにわたる課題は、ランサムウェア の関係者たちの適応力にある。アフィリエイトがおつり の亜種に対応するコストは比較的低く、彼らは機敏に対応している。アフィリエイトにとってのリスクや不信感、業務停止時間を増大させるような措置は、彼らの活動に長期的な影響を及ぼす可能性がある。
以前、当社のデータにおいて、ランサムウェア に関連する活動を行う新たな脅威アクターについて言及した際、signals を引用しました。 『2024年暗号資産 犯罪レポート』において、ランサムウェア 活動に従事する新たな脅威アクターに関するデータの中で、留まる について言及しました。2024年に入っても、私たちは関連組織や元関連組織の動向、および最近の出来事が、 に関与する のリスク判断や意思決定に与える影響を引き続き監視しています。
勝利は積み重なっているが、ランサムウェア との戦いは続いている
ランサムウェア との闘いは、重大な混乱や、官民間の歴史的な協力関係によって特徴づけられており、サイバー犯罪ネットワークの当面の影響と長期的な適応能力との間の複雑な関係を浮き彫りにしている。
攻撃件数の増加が報告されているにもかかわらず、身代金支払額が減少傾向にあることは、被害者がサイバー犯罪者の要求に応じることにますます消極的になっていることを反映している。制裁措置や、犯罪活動への資金提供を避けるという組織間の広範な傾向は、身代金の支払いがますます容認できない、あるいは不必要であると見なされるようになっているという、変化しつつある風潮を物語っている。
サイバー犯罪のエコシステムのあらゆる側面――インフラから資金洗浄の仕組み、逮捕、制裁、資産差し押さえに至るまで――を対象とした政府全体を挙げてのアプローチと、ブロックチェーン のインテリジェンスツールの活用を組み合わせた革新的な破壊的戦略は、アフィリエイトの適応メカニズムを理解し、これに対抗するために不可欠です。 被害者による継続的な通報や「法執行機関 」との連携は、貴重な情報を提供し、過去1年間に見てきたように、被害者が身代金を支払うことを防ぐ復号ツールを提供することにもつながり得る。 その一環として、Chainalysis のサイバー脅威インテリジェンス責任者であるジャクリーン・バーンズ・コーヴェン氏は、ランサムウェア に関する米国下院金融サービス委員会の公聴会で証言を行いました。証言の中でコーヴェン氏は、必要な革新的な妨害戦略だけでなく、官民連携や双方向の情報共有の重要性についても言及しました。
官民の強力な連携と双方向の情報共有は、ランサムウェア およびそのマネーロンダリングネットワークを壊滅させることに成功した要因の鍵となっています。
ランサムウェア に関する本日の@FinancialCmteおよび@FSCDemsの公聴会での@JBurnsKovenの発言の続き:pic.ツイッター.com/U53UmDKLFX
—Chainalysis (@chainalysis)2024年4月16日
こちらをご覧ください ジャクリーン・バーンズ・コーヴェン氏が委員会に提出した書面証言の全文をご覧ください。公聴会の全編録画も ご覧いただけます。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


