暗号資産-関連のコンプライアンスは、暗号資産 業界の安定性と信頼性にとって極めて重要です。仮想通貨ユーザーの数が増え続ける中、カストディアル の仮想通貨ビジネスの見通しは引き続き明るいものとなっています。しかし、これまでの経緯が示すように、こうしたビジネス――特に中央集権型取引所(CEX)――は、セキュリティやコンプライアンスに関して依然として大きなリスクに直面しています。
この1年間、日本の取引所 DMMビットコイン (3億500万ドル)やインドの取引所WazirX(2億3500万ドル)など、いくつかの地域密着型CEXがハッキング被害に遭いました。同時に、一部の主要な国際取引所もコンプライアンス上の問題により罰金を科されており、この業界に対する規制当局の監視が引き続き厳格化されていることが浮き彫りになっています。規制当局が暗号資産 に特化した規制のさらなる法制化と執行を進めるにつれ、こうした事態は今後さらに頻繁に発生するものと見られます。
もちろん、ハッキング被害や規制当局からの罰金を回避することだけが、セキュリティやコンプライアンスの義務を真剣に受け止める理由ではありません。これらは、新規ユーザーとの信頼関係を築く上でも極めて重要です。特に、暗号資産 がますます人気のある資産クラスとなり、個人投資家が暗号資産 の売買や取引を行うために、CEXの安定性と安全性を求めている現在においてはなおさらです。
このブログでは、仮想通貨取引所のコンプライアンスの構成要素や、堅固な取引所コンプライアンス・プログラムの事例などについて解説します。
仮想通貨取引所のコンプライアンスについて
暗号資産 に関連するコンプライアンスの大部分は、暗号資産 の取引所のプラットフォーム運営のセキュリティ確保に重点が置かれています。これには、自社製品やサービスの悪用を防ぐため、国内外のマネーロンダリング対策 およびテロ資金対策 (AML/CFT)対策の実施が含まれます。
FATF (金融活動作業部会) の推奨事項に従って
暗号資産 の取引所として、事業が登録・設立され、運営されている管轄区域によって、その事業が遵守すべき規制が決まります。 FATF (FATF (金融活動作業部会) )は、マネーロンダリング、テロ資金供与 、および大量破壊兵器の拡散資金調達に関する法的、規制的、および業務上の基準を設定することにより、世界的な金融システムの健全性を保護する国際機関です。国や地域レベルの規制は、多くの場合、マネーサービス事業者やその他の認可サービス事業者に対するFATF (金融活動作業部会) の勧告を反映しています。これらの規則は、以下の3つのカテゴリーに分類されます:
- KYC (Know Your Customer) (KYC) 要件:これらの規則は、ユーザーが制裁対象ではないことの確認、禁止管轄区域に居住する個人の利用をブロックすること、および事案 における将来の不審な活動に対する積極的な調査を可能にすることなど、さまざまな理由から、ユーザーから識別情報を収集することを定めています。この情報は、ユーザーの身元確認、不正行為の防止、および規制要件への準拠を確保するために不可欠です。
- 取引モニタリング: 中央集権型取引所(CEX)は、マネーロンダリング、テロ資金供与 、またはその他の形態の金融犯罪を明らかにしかねない不審な取引がないか、継続的に監視しなければならない。
- リスクのある行為への対応:取引を効果的に監視している企業であれば、間違いなく、顧客への直接的な連絡、記録の更新、および不審な取引の関連監督当局への報告を必要とするリスクのある行為に遭遇することになるでしょう。これには通常、当該管轄区域のマネーロンダリング防止(マネーロンダリング対策 :AML)に関する法律や方針に定められた要件に従うことが求められます。
以下では、暗号資産 のコンプライアンスに関する各分野について解説します。
暗号資産 取引所のコンプライアンス要件の構成要素
KYC (Know Your Customer) (KYC )に関する情報の収集
KYC CEXがユーザーの身元を確認し、不正のリスクを低減し、法令や規制への準拠を確保するためには、こうした手続きが不可欠です。堅牢なKYC プロセスを導入するには、ユーザー情報の収集と確認、本人確認技術の活用、および安全な記録の維持が必要です。以下に、KYC で最も一般的な情報の種類をいくつか挙げます:
- 電子メールアドレス
- 公的機関が発行した身分証明書または運転免許証
- 生年月日
- 社会保障番号または国民識別番号
- 電話番号
- 物理的アドレス
- 公共料金の請求書、またはその証明となる同様の書類アドレス
どのような情報をいつ収集すべきかを厳密に規定する普遍的なルールは存在しないことに留意してください。多くの法域では、取引所がユーザーに対し、メールアドレス(アドレス )のみでの登録や取引を許可することは合法ですが、それでも氏名の確認を行うことは重要です。KYC といった情報を収集しないことは、ハイリスクな運営の兆候となり、サービス運営上、規制上、法的なさまざまな課題に直面する恐れがあります。 ほとんどの主要な中央集権型取引所(CEX)では、特に多額の取引を行うユーザーに対しては、氏名やメールアドレスアドレス 以上の情報の提供を義務付けています。
登録時に大量のKYC 情報を収集する取引所もあれば、取引量が多いほどより多くのKYC と審査を必要とする段階的なシステムを採用している取引所もあります。適切なアプローチは、ビジネスモデルや顧客層によって異なります。
企業は、ユーザーの身元を証明する検証済みの書類を収集し、安全に保管した後、通常、制裁スクリーニングを実施します。このスクリーニングの目的は、新規ユーザーおよびその近親者が制裁の対象となっていないことを確認することです。米国の財務省金融犯罪取締局( 米国財務省外国資産管理局(OFAC) :OFAC )や英国の金融制裁実施局(Office of Financial Sanctions Implementation)など、複数の国の政府機関が独自の制裁リストを管理しています。 スクリーニングを行う最も簡単な方法は、トムソン・ロイターや リフィニティブ(Refinitiv)のようなサービスを利用することです。これらのサービスは、関連するすべての制裁リストを統合しているため、企業は各リストを個別に、あるいは定期的に確認する必要がありません。
また、企業はこれらのサービスを利用して、重要な公的地位を有する者 (PEP) (PEP)スクリーニングを実施することもできます。これは、ユーザーが賄賂やその他の形態の金融腐敗のリスクが高い政府高官であるかどうかを判断するものです。さらに、ネガティブメディアスクリーニングも利用可能です。これは、さまざまなニュースソースを精査し、潜在的なユーザーが犯罪行為に関与している可能性を示す証拠を探し出すものです。 さらに、従来の金融(TradFi)と同様に、一部の中央集権型取引所(CEX)には、関心のある案件への対応や、プラットフォームの悪用やその他の不審な活動を積極的に特定・警告・無力化する することを任務とする専任の調査部門が設置されています。
取引モニタリング および報告
取引の継続的な監視は、不審な活動を検知し、規制要件への準拠を確保する上で重要です。取引を一貫して監視することで、CEXは潜在的なリスクを特定し、低減 ( )するための迅速な措置を講じ、プラットフォームの健全性を維持することができます。自動化された報告システムの構築と正確な記録の維持は、必要な報告書を期限内に提出し、規制基準への準拠を維持するために不可欠です。
カストディアル 暗号資産 企業は通常、自社のプラットフォーム上でホストされているアドレス を通じて、ユーザーが実行する取引を監視し、犯罪組織との間で資金の送受信が行われていないことを確認しています。FATF (金融活動作業部会) の加盟国やFATF (金融活動作業部会) のような地域機関を含め、200カ国以上がFATF (金融活動作業部会) の勧告を遵守することを約束しており、その中には、不審な取引、一定額を超えるすべての取引、およびユーザーがそのような活動を隠蔽しようとしている可能性のある事例に関する記録を保持し、当局と共有することが含まれています。
犯罪活動の監視
ダークネット市場、制裁対象組織、詐欺師、その他のサイバー犯罪者など、違法行為に関連する仮想通貨アドレス への送金や、それらからの受取りを検知するためには、企業には堅牢な監視ソリューションが必要です。
Chainalysis 暗号資産 コンプライアンス・ソリューションズは、ユーザーがリスクの高いアドレス と取引を行った際にアラートを発信することができます。取引所は、カテゴリ の閾値、カスタムグループ、および行動パターンに基づいて柔軟なリスクルールを設定し、チームが確認するためのアラートを生成することができます。

Chainalysis は転送を常時監視しているため、たとえ新たな活動により将来的におつり への露出が生じた場合でも、チームはプラットフォームの安全性を維持するためにアラートを受け取る選択肢があります。アラートを受け取ると、チームは連携してケースを管理し、そのユーザーに対して措置を講じるべきかどうかを判断することができます。

Chainalysis のユーザービューでは、ユーザーのアクティビティや接触状況、アラートなどに関する洞察が得られます。アクティビティについてさらに詳細な調査が必要な場合は、アラートから直接「暗号資産 Investigations Solution」のグラフやストーリーにアクセスでき、企業が顧客の資金の出所や行き先を追跡するのに役立ちます。


報告の責任
ほとんどの法域では、事業者に対して特定の種類の取引の届出および報告が義務付けられています。例えば、米国では、FinCEN(金融犯罪取締局)が、仮想通貨事業者に対し、10,000ドル以上の現金入出金について「通貨取引報告書(CTR)」の提出を義務付けています。FATF (金融活動作業部会) 加盟国のほとんどにも同様の規則があります。さらに、FATF (金融活動作業部会) 加盟国の仮想通貨事業者は、「トラベルルールVA 送信 」に準拠する必要があります。この規則では、仮想通貨サービス提供者(VASP、仮想通貨取引所を含む)に対し、顧客の身元確認を行うこと、1,000 USD/EURを超える送金の送金元および受取人を特定すること、そして当該情報をVASP 取引相手 (存在する場合)に報告することを義務付けています。
また、地方自治体などが独自の追加規則を課すことがよくあるという点も念頭に置いておくことが重要です。例えば、ニューヨーク州で事業を行う仮想通貨企業は、ニューヨーク州金融サービス局(DFS)から独自のライセンスを取得し、ライセンス、コンプライアンス、資本要件、消費者保護、サイバーセキュリティ、その他の規定に関してDFSが定めた規則に従わなければなりません。
不審な活動の通報
従来の の金融機関と同様に、暗号資産事業者は、違法行為や「FATF (金融活動作業部会) 」の勧告に違反しているとは明示的に関連付けられていないものの、そのような活動を示唆している、あるいはその他の点で不審な取引について、記録を保持し、場合によっては報告書を提出しなければなりません。その例としては、以下のものが挙げられます:
- 支払いの分割。いわゆる「スマーフィング」とも呼ばれる「支払いの分割」とは、報告義務の対象となる金額をわずかに下回る金額で、複数の取引を行うことを指します。例えば、米国のユーザーが、別のサービス上のアドレス に対して、3,000ドルをわずかに下回る額の仮想通貨を複数回送金した場合、これは「トラベルルール 」を回避しようとする試みとみなされる可能性があるため、事業者はこれを報告する必要があるかもしれません。
- 取引頻度の増加。「取引頻度の増加」とは、ユーザーが突然かつ大幅に取引活動を増加させた事態を指します。例えば、週に1回の取引から週に20回の取引へと急速に増加したユーザーについては、さらなる調査が必要となる場合があります。
- よくある取引相手。多数のユーザーが取引を行っている、特に取引量が多い未知のアドレス には注意を払ってください。例えば、ある企業が、先月、20人のユーザーが既知のサービスとは関連のないアドレス への送金を開始したことに気付いた場合、今後さらに不審な活動が事案 で発生した際に調査・分析を行うため、この事実を記録しておく価値があります。
- 異常な取引活動。異常な取引活動とは、ユーザーの取引行動において通常とは異なる急激なおつり 、特に取引量の大幅な増加を指します。例えば、ある企業が取引所を運営しており、これまで週に約100ドル相当の仮想通貨を取引していたユーザーが、突然1週間で10,000ドル相当の取引を行った場合、その企業は当該取引を記録し、必要に応じて不審な取引として報告する必要があります。
不審な活動への対応における「リスクベース・アプローチ 」の活用
取引所は、不審な取引を検知するためのあらゆるシナリオ(グレーゾーンや予期せぬ事態を評価するためのワークフローを含む)をアドレス し、それらをコンプライアンスチーム向けの、十分に文書化された方針や手順に落とし込む計画を策定することを検討すべきである。
すべての取引所に適用できる、画一的なコンプライアンス方針など存在しません。以下に、リスクを効果的に評価するための考慮事項をいくつか挙げます。
リスク許容度を理解し、リスクレベルに応じた対応を講じる
組織のリスク許容度を評価することは良い出発点となりますポイント 。そこから、取引所は、あらゆる形態の不審な活動がもたらすリスクの程度に基づき、適切な対応策を検討することができます。不審な取引や違法な取引がもたらすリスクの程度は、主に取引金額とリスクの深刻度によって決まります取引相手 。
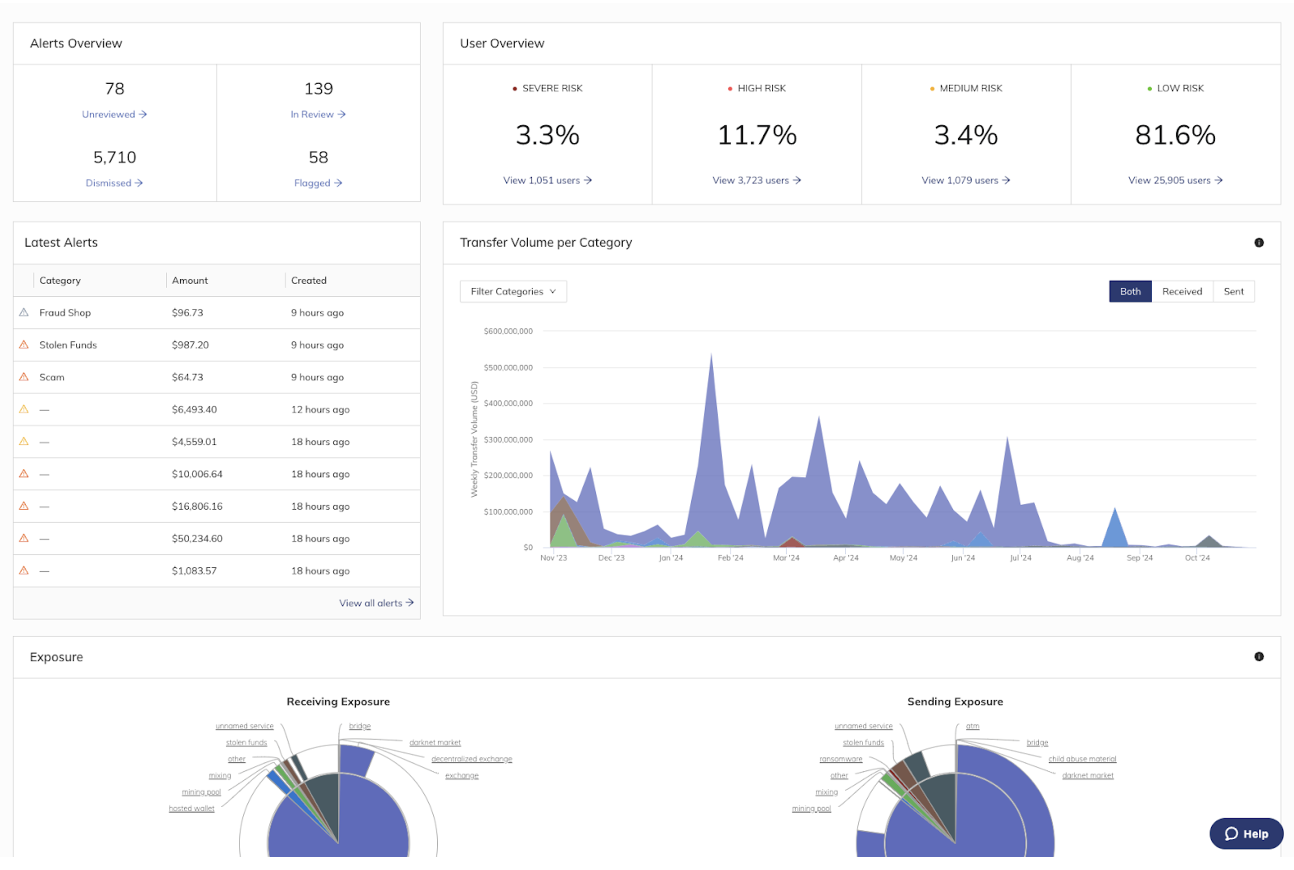
Chainalysis Compliance Solutionsは、各サービスが自社のビジネスプラットフォーム全体における暗号資産 取引モニタリング の取り組みを俯瞰的に把握できるよう支援するダッシュボード機能を提供しています。この機能により、アラート、ユーザー、エクスポージャー、送信 の処理量など、幅広い情報を可視化できます。
段階的な対応の実施
ユーザーがリスクを伴う可能性のある取引を行った場合、ほとんどの取引所は、生じうるリスクの程度や、そのユーザーが過去に示したリスクの高い行動に応じて、以下のいずれか、あるいは複数の方法で対応します:
- 措置を講じるかどうかを決定する前に、取引内容の説明を求めるため、顧客に直接連絡する
- ユーザーの資金を凍結する
- (事業者が実際に段階的なKYC の徴収システムを採用している場合)次のKYC の段階に該当するような高額な取引をユーザーが実行できないように制限する
- そのユーザーをプラットフォームから利用停止にする
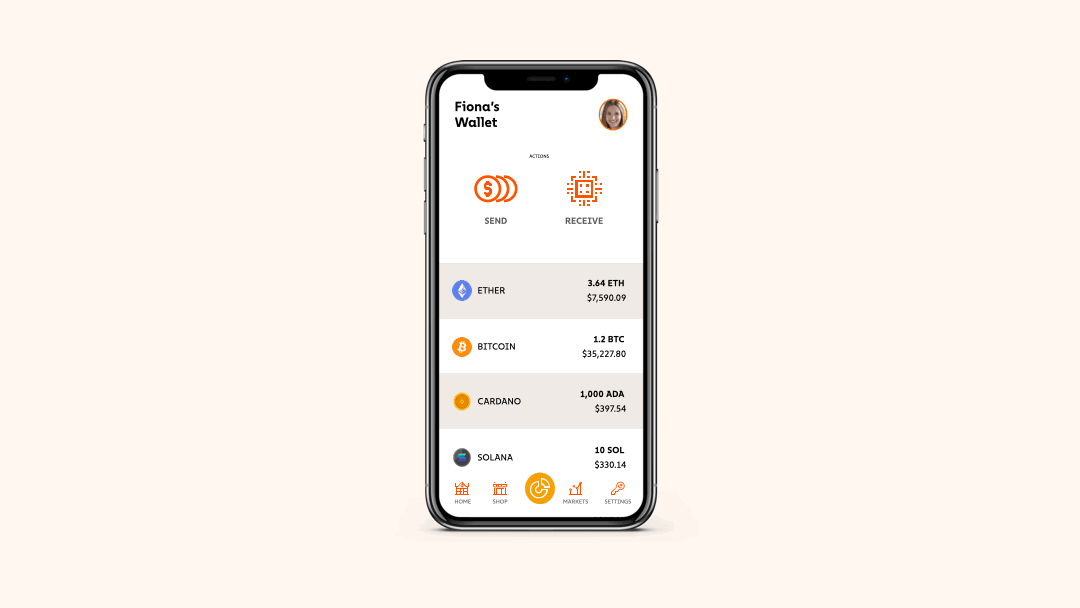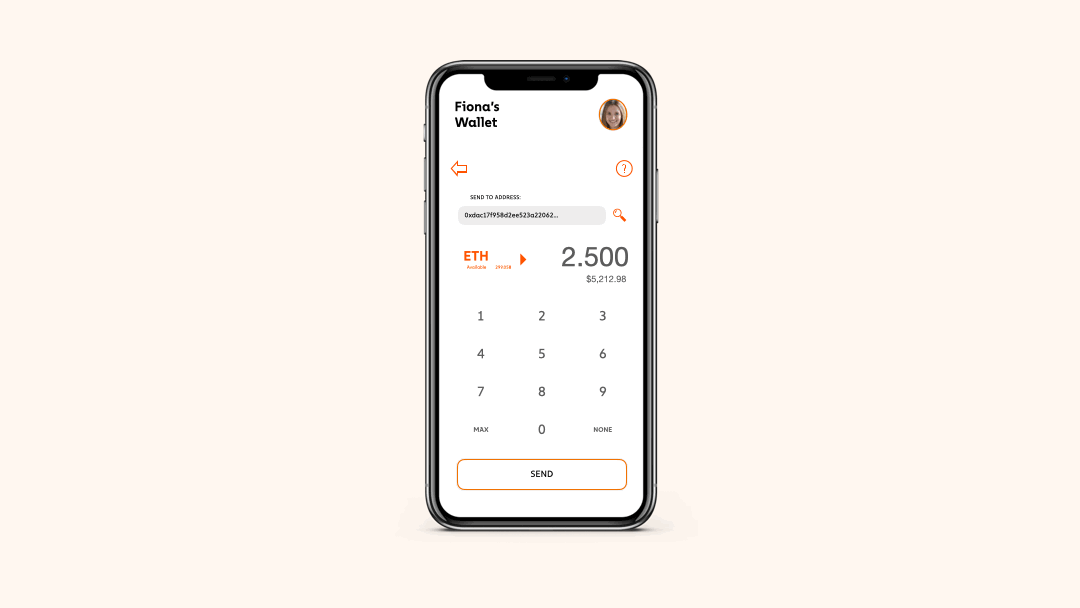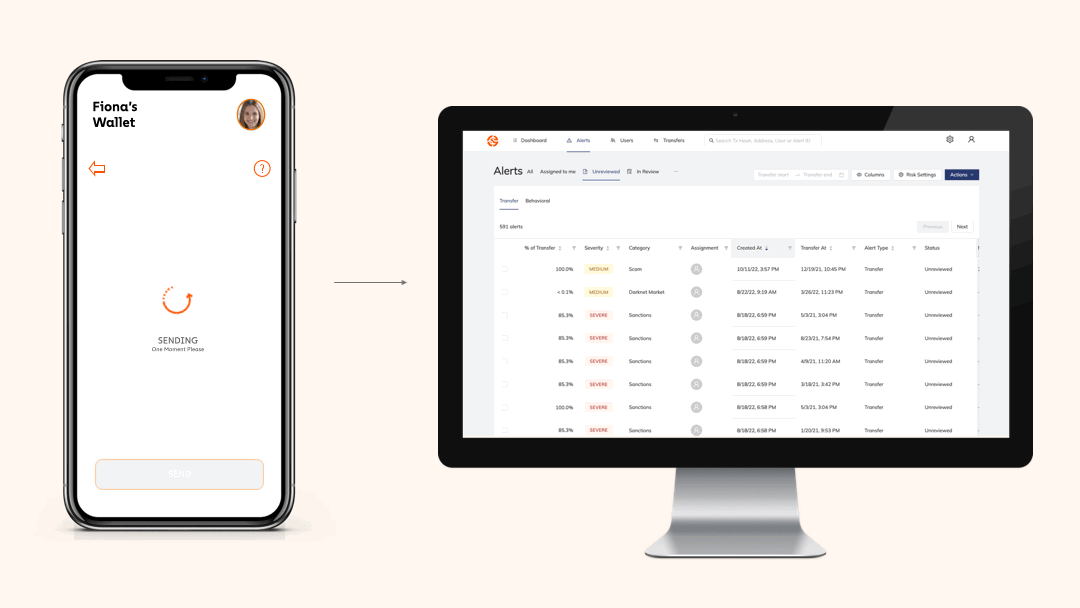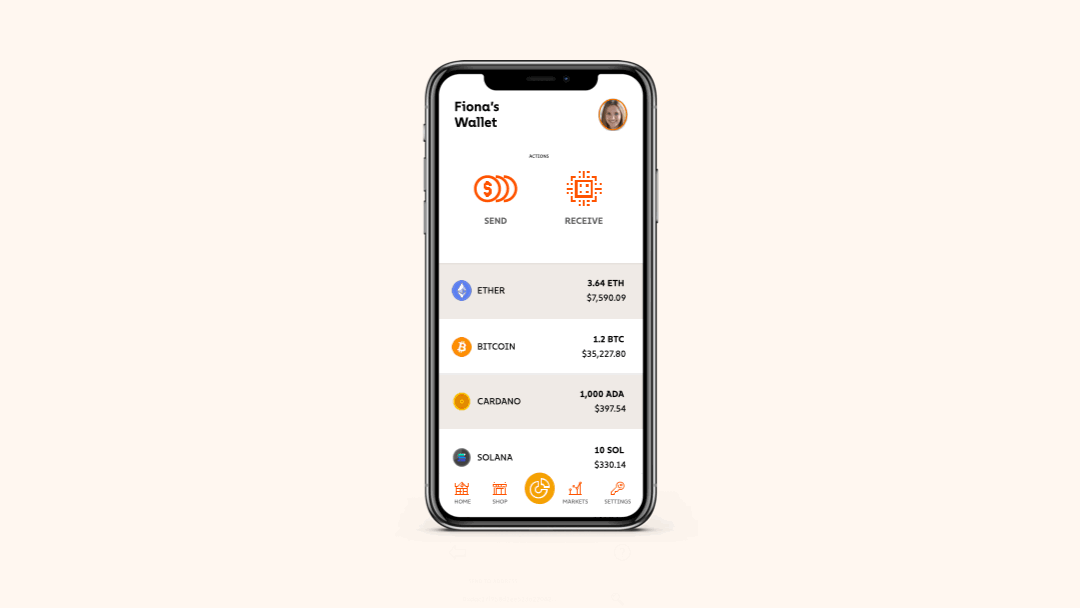
繰り返しになりますが、すべての取引所に適用できる万能の対策など存在しません。したがって、当該活動のリスク度合いに応じて、企業がどの対応策を採用するかを事前に決定しておくことが重要です。
自動監視およびレポート作成
ユーザーの行動が不審であると判断され、事業者が上記の措置のいずれかを講じる場合、その事業者は、FinCENまたは当該管轄区域における同等の機関に対し、 疑わしい取引の届出 (疑わしい取引の届出 )をFinCEN、または当該管轄区域における同等の機関に提出しなければならない可能性が高いです。こうした状況ではSARの提出が義務付けられており、不審な活動が発生してから30日以内に適切な機関へ提出しなければなりません。つまり、事業が拡大するにつれて、不審な活動を把握し、SARを適時に提出するために、自動化された取引モニタリング システムが必要になる可能性があります。従来の の金融機関と同様に、取引量が膨大で、機能的なコンプライアンス方針を有するほとんどの仮想通貨事業者は、通常、多数のSARを提出しています。
仮想通貨事業者としてSAR(不審取引報告)を提出する方法について、当社のウェビナーをご覧ください。
定期的なセキュリティ監査
不正アクセスや詐欺に悪用される可能性のある脆弱性を特定するためには、頻繁なセキュリティ監査が不可欠です。システム、プロトコル、取引履歴を定期的に確認することで、取引所は潜在的な脅威に先手を打つことができ、規制基準への準拠を確保するとともに、ユーザーの信頼を高めることができます。
セキュリティリテラシーと研修
スタッフに対して継続的なセキュリティ研修を実施することで、従業員が潜在的な脅威を認識し、適切に対応できるようになるため、不審な活動に対する第一の防衛線を強化することができます。この知識はITスタッフにとどまらず、すべてのチームメンバーが機密データの取り扱いにおいてベストプラクティスに従い、ユーザー情報を保護できるようになります。
正確な文書作成と記録管理の維持
不審な活動を追跡し、コンプライアンス基準を満たす上で、正確な記録は極めて重要です。特に、オンラインとオフラインの両方にコピーが保存されている場合はなおさらです。徹底した記録管理システムを導入することで、CEXは、システム障害やデータ破損が発生した場合でも、監査や調査のために過去のデータに確実にアクセスできるようになります。
IPブロックの実施
IPブロッキングの導入は、特に制裁リスクの軽減という観点において、効果的なコンプライアンス・プログラムの重要な要素となっています。近年、OFAC による複数の執行措置において、IPブロッキング体制の不備が指摘されているため、企業が禁止されている管轄区域からのユーザーによる自社プラットフォームへのアクセスを確実に阻止することが重要です。
堅牢な取引所コンプライアンス・プログラム
包括的なコンプライアンス・プログラムを構築・維持するには、技術や人材への継続的な投資が必要です。その主な構成要素は以下の通りです:
- 定期的な研修:コンプライアンス担当チームが最新の規制やベストプラクティスを常に把握できるよう支援します。当社は、暗号資産 の企業が最新の暗号資産 コンプライアンス技術の最先端を走り続けられるよう設計された、リスクおよび規制 に関する研修を提供しています。
- 継続的なポリシーの更新:変化し続ける規制や新たなリスクに対応するため、コンプライアンス手順を定期的に見直し、更新しています。暗号資産 のポリシー専門家チームは、規制当局、政策立案者、およびコンプライアンス担当者が、世界的なデジタルアセット の動向について常に最新の情報を得られるよう、定期的に最新情報を発信しています。
- 文書化:すべてのコンプライアンス活動、決定事項、およびその根拠について、詳細な記録を維持すること。
- 適時の報告:不審な取引が検出された場合、所定の期限内に適切な規制当局へSAR(不審取引報告書)を提出すること。
仮想通貨事業におけるセキュリティ
安全で持続可能な仮想通貨ビジネスを構築する上で、セキュリティはコンプライアンスと同様に重要です。適切なセキュリティ対策が講じられていない場合、デジタルアセット プラットフォームはサイバー攻撃やその他の脅威に対して極めて脆弱になる可能性があります。しかし、ハッカーによる侵害の主な攻撃経路に対策を講じているプラットフォームであれば、安全性は大幅に向上するでしょう。こうした攻撃経路には、以下のようなものがあります:
- 非公開鍵
- 入金 アドレス
- API鍵
以下では、これら3つすべてについてさらに詳しく見ていきます。
非公開鍵
ハッカーやその他の悪意のある攻撃者(内部関係者による脅威など)は、ブロックチェーン に保管されている資金を管理するウォレットにアクセスするため、被害者の秘密鍵(鍵 )をハッキング しようと試みる可能性があります。これにより、攻撃者は被害者のウォレットから資金を送信 し、任意の場所へ送金することが可能になります。
鍵 のような民間企業が過去にセキュリティ侵害を受けた事例には、以下のようなものがあります:
- サーバーに、情報を盗み出すマルウェアを感染させ、秘密鍵
- ハードウェアセキュリティモジュール(HSM)の認証トークンを盗み出し、HSMに引出取引への署名を強制する
- 権限を持つ社内従業員が、秘密鍵
現在、デジタルアセット 分野の機関では、マルチパーティ計算(MPC)を用いてプライベート鍵 のセキュリティを確保しています。MPCは、秘密鍵 のセキュリティにおける強力な次のステップであり、鍵 がハードウェア(例:チップレベルのハードウェア分離エンクレーブであるIntel SGX)上で保護され、かつ複数のクラウドプロバイダーにまたがって運用される場合、その効果はさらに高まります。
MPCは、最高レベルのセキュリティを維持しつつ、デジタルアセット への即時アクセスを可能にするため、強力なウォレットソリューションです。MPCの基本的な機能により、秘密鍵 におけるハッキング のポイント が解消されます。同時に、MPCの分散型構造により、チームメンバーは取引に複数の承認者を設定したり、同じ場所にいなくても取引に署名したりすることが可能になります。
入金 アドレス
入金 (アドレス )とは、ウォレットの公開アドレス を指定する長い英数字の識別子です。送信 から取引相手 へ資金を送金するには、双方が入金 とアドレス を交換する必要があります。ハッカーは、 入金 やアドレス をさまざまな方法で標的にしています:
- ウェブブラウザを乗っ取る不正なChromeウェブ拡張機能をインストールする(マン・イン・ザ・ブラウザ攻撃)
- ウェブブラウザとウォレットアプリの間でコピー&ペーストを行う際に、アドレス を偽装する
- メッセージングサービス(例:Telegram)上で、取引相手間で送付 されている入金 アドレス を傍受・改ざんする
- 取引所のウェブサイト上のコードを乗っ取り、送信元をアドレス に見せかける
- ウォレットのインターフェース、ドライバー、または取引相手のデバイスを乗っ取るマルウェア
入金 アドレス ハッキング の脅威に対処するために、低減 さまざまな手法が採用されてきました。最も一般的なものとしては、テスト送金、ホワイトリスト登録、ハードウェアウォレットなどが挙げられます。
API鍵
取引所や流動性 プロバイダーは、ユーザーがAPI(鍵 )を利用してプラットフォームに自動的にアクセスできるようにすることがよくあります。これらの認証情報は、キーロガーやフィッシングといった従来の のマルウェアの標的となりやすいものです。また、取引ソフトウェアに保存されているAPI(鍵 )も、サーバーやコードリポジトリが侵害された場合、盗まれる可能性があります。
一般的に、ハッカーがAPIの鍵 を入手すると、次のようなことが可能になります:
- 取引所から無断で資金を引き出す。
- 乗っ取られた口座にある事前入金済みの資産を利用して、市場を操作する。
現在、各機関では、チップレベルのハードウェア分離をはじめ、APIインフラを保護するためにさまざまな手法を採用しています。チップレベルのハードウェアエンクレーブが持つ独自のセキュリティ特性により、機密性と実行の完全性が保証されます。これにより、ハッカーやソリューションプロバイダーが鍵 にアクセスしたり、資金が送金される先である入金 アドレス の真正性を偽装したりすることを防ぐことができます。
APIの鍵 は、プライベートキーの鍵 と同様に、ハードウェアで保護するだけでなく、MPCシェアに分割して扱うのが最善です。APIセキュリティにおける最近の進展としては、HMAC-MPC アルゴリズム が挙げられます。これは、APIキーの秘密認証情報にMPCを適用するもので、これにより顧客は分散型API鍵 を通じて取引所にアクセスできるようになり、ハッキング における単一のポイント を排除することができます。
適切な対策を講じないまま放置すると、プライベート鍵 、入金 、アドレス 、およびAPI鍵 は、ハッカーによるサイバー攻撃や、さらには内部からのセキュリティ侵害ハッキング など、深刻なセキュリティ問題を引き起こす可能性があります。しかし、「多層防御」のアプローチを採用し、ソフトウェアとハードウェアのセキュリティを多層的に組み合わせることで、これら3つすべてを保護し、あらゆる攻撃経路を軽減することが可能です。
仮想通貨のセキュリティと取引所のコンプライアンスの将来
暗号資産 は世界中で勢いを増し続けており、主流の投資資産および交換手段となる見通しです。しかし、このビジョンを実現するには、法定通貨 通貨を規制するものと同様の、厳格なコンプライアンス基準に加え、強固な消費者保護措置を導入するための業界全体の取り組みが必要です。本ガイドで概説されている手順に従うことで、取引所は現在のユーザーに対するセキュリティを強化し、強固なコンプライアンス体制を構築することができます。これは、普及 のさらなる普及を促進し、市場内の信頼を醸成するために不可欠です。
Chainalysis 当社は、取引所が複雑な規制環境に対応できるよう、一連のコンプライアンスソリューションとサービスを提供しています。当社のサービスがお客様のコンプライアンス取り組みをどのように支援できるかについて、詳しく知りたい方は、デモをご依頼ください。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、コンプライアンス、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


