※この記事は自動翻訳されています。正確な内容につきましては原文をご参照ください。
—
2025年9月2日、Venus Protocolのユーザーが標的となり、約1,300万ドル相当の資金が危険にさらされました。ソーシャルエンジニアリングを利用し、悪意のあるアクターが改ざんされたZoomクライアントを利用してシステムへのアクセスを取得しました。被害者の端末に侵入後、攻撃者はユーザーにブロックチェーン取引の実行を誘導し、アカウントの代理操作権限を取得。これにより、攻撃者は被害者の代理としてアセットの借入・償還を直接行い、資金を流出させました。
分散型金融(DeFi)はその革新性で注目を集めている一方、今回の事件は最新のセキュリティ対策が高度な攻撃者に対して機能することを示す事例です。ここでは、Chainalysis Hexagateと調査の専門家コミュニティがハッキングを阻止し、迅速に資金を回収した流れについてご紹介します。
早期検知:Hexagateの役割
攻撃の1か月前、Venus ProtocolはHexagateの新規顧客としてサービスを導入しました。これが大きな違いを生みました。Hexagateのプラットフォームは、資金が取り返しのつかない損失になる前に、プロトコルレベルでの不審な活動を早期に検知し、Venusチームの迅速な対応を可能にしたのです。具体的な流れは以下の通りです。
- Hexagateプラットフォームは、実際のインシデント発生18時間前にVenusに関連する不審な動きを検知し、アラートを発信しました。
- 攻撃が始まるとすぐに、Hexagateが再度アラートを発信し、HexagateチームがVenusに連絡して全マーケットの即時停止を助言しました。
- 悪意あるトランザクションから20分以内にVenusはプロトコルを停止しました。
- この迅速な対応により、ユーザーの資産が守られ、攻撃者による資金移動が阻止され、マーケット全体へのリスクも最小限に抑えられました。
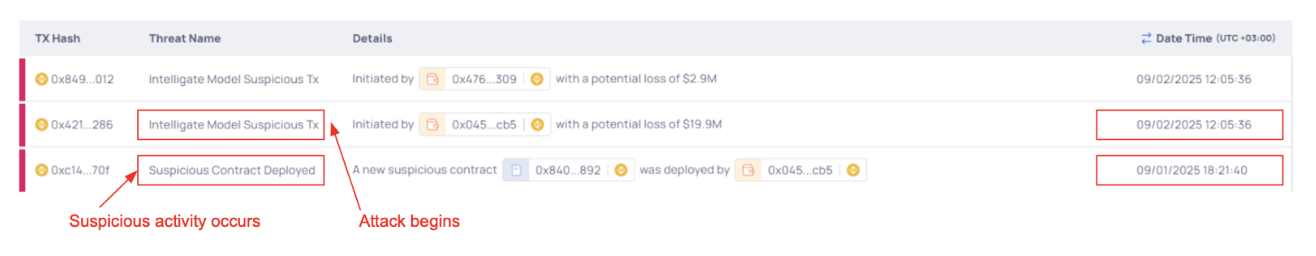
Hexagateは、実際の脅威と通常のマーケット動向を明確に区別し、チームが重要なイベントに集中できるようにしています。
迅速な回復:連携した対応と資産保護
プロトコル停止後、Venusは多段階の回復プランを実施しました。
- セキュリティチェックによりコアdAppおよびフロントエンドの安全性が確認されました。
- 攻撃から5時間以内に、安全な範囲で一部機能を復旧しました。
- 7時間以内に攻撃者のウォレットを強制清算し、損失をさらに低減しました。
- 12時間以内に盗難資金を全額回収し、サービスを全面再開しました。
これが可能だったのは、Hexagateによるリアルタイムのセキュリティ監視と対応により、事前に不審な動きが検知されたためです。Venus Protocolのチームは、これらのインサイトを活用し、コミュニケーション・連携・ガバナンスアクションを迅速に遂行しました。
ガバナンスを活用したセキュリティ:攻撃者への反撃
資金回収後、最も注目すべき動きがありました。
Venusはガバナンス提案を可決し、攻撃者が管理していた300万ドル分のアセットを凍結しました。攻撃者は利益を得られなかっただけでなく、コミュニティの決断により300万ドルの損失を被りました。
DeFiプラットフォームとユーザーへの意味
Venus Protocolの事例は単なる成功ではなく、今後のDeFiセキュリティの証明となるものです。Hexagateは事件を通して「早期警告」「実践的なインテリジェンス」「継続的な監視」を提供しました。モニタリングとアラートはVenusのインシデント対応を「事後対応」から「事前対応」へと変革し、大切な顧客の資産を守ることができました。このようなセキュリティ対策は、DeFiプラットフォームが重要な局面でユーザーを守れることへの信頼を高めます。攻撃を阻止するだけでなく、エコシステム全体の信頼を守ることがセキュリティの本質です。
Hexagateは、フィッシング、不審なオンチェーン活動、コントラクトの操作など、さまざまな脅威を積極的にスキャンします。リアルタイムモニターにより、ハッキングが発生する前に98%の確率で危険な行動を検知します。また、リアルタイムのアラートと通知により、サービスの一時停止や資金のロックといった迅速な対応が可能となり、セキュリティチームが数分以内にインシデントを封じ込めることができます。
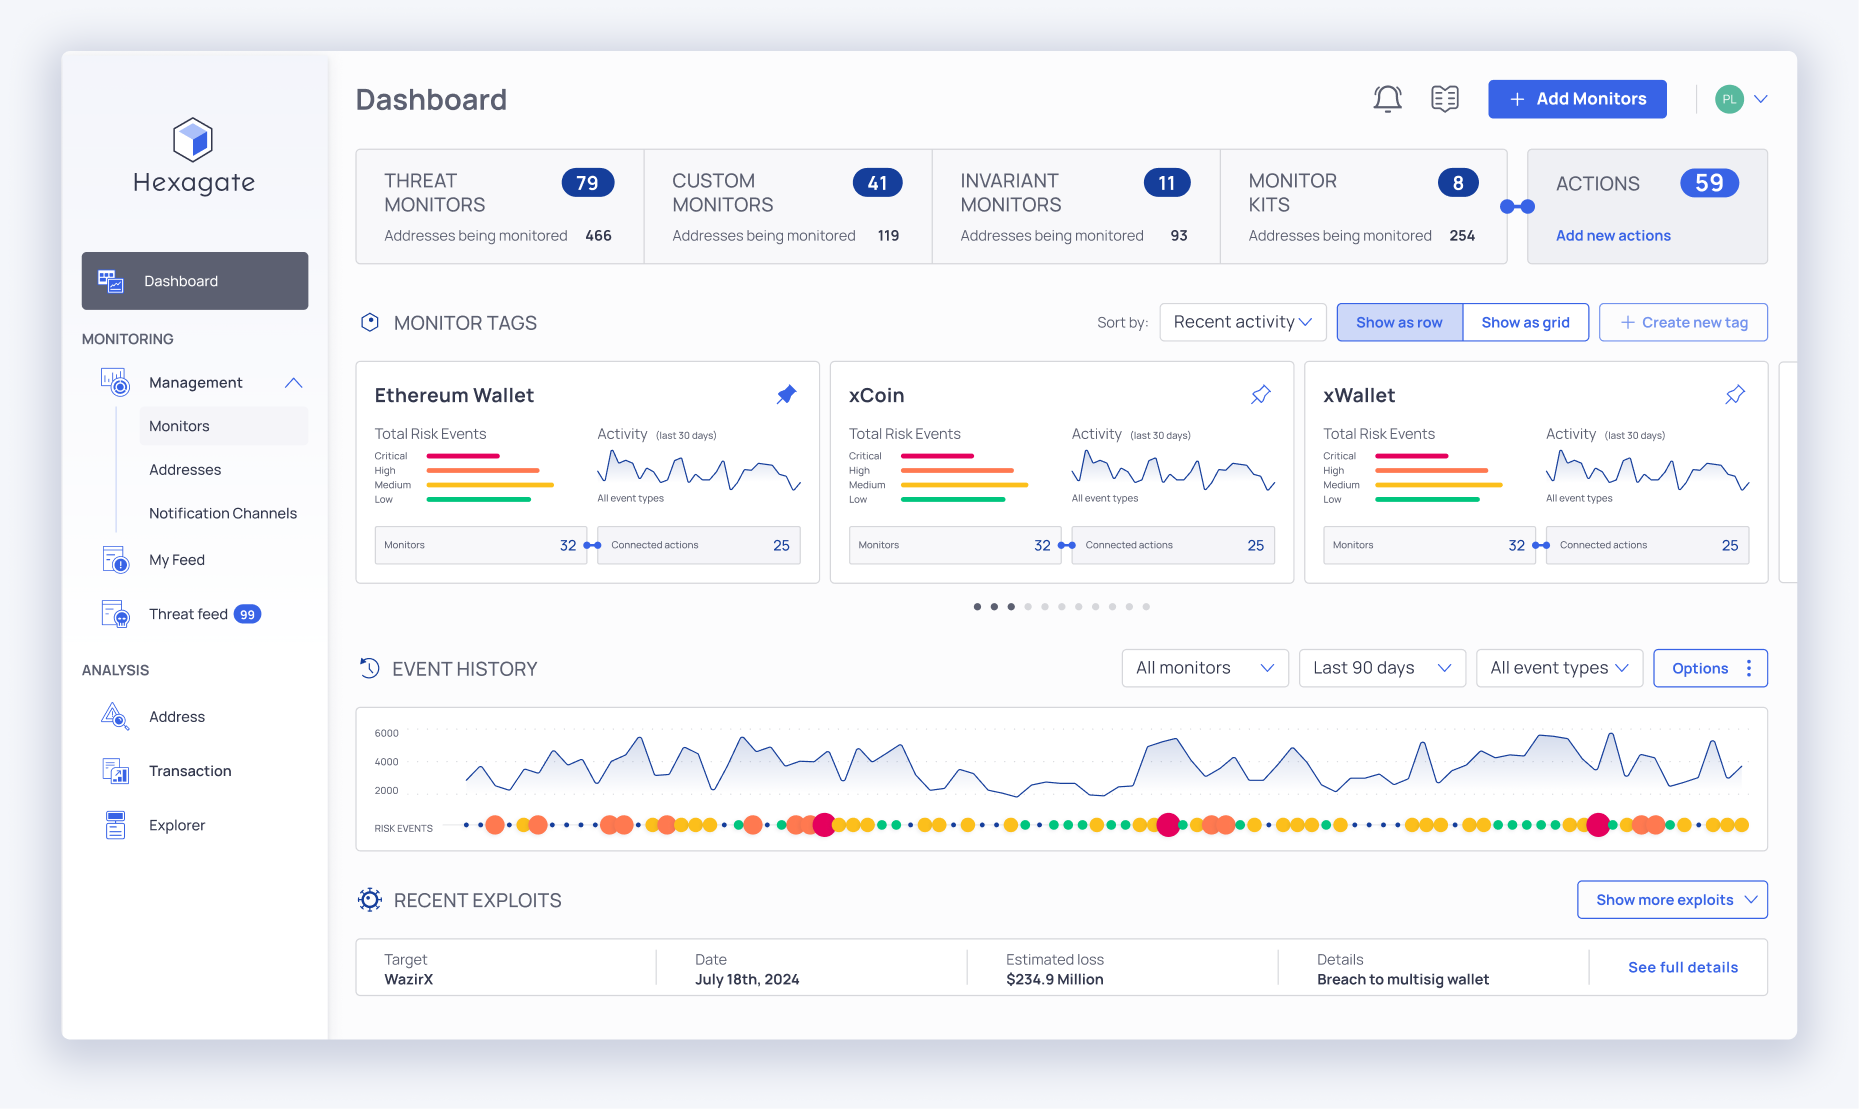
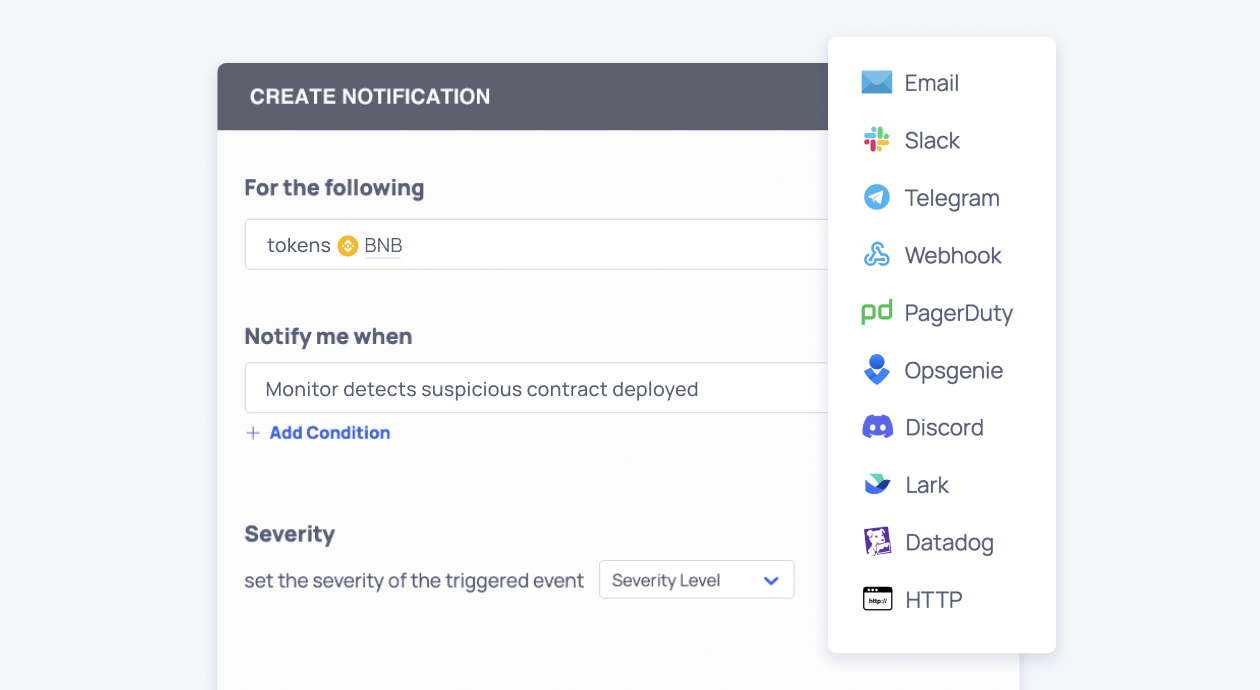
この事例は、リアルタイムの統合監視、オンチェーン分析、共同対応による検知・対応体制の変革力を示しています。その他のDeFiプロトコルにとっても、攻撃の予防だけでなく、迅速な対応、透明性のある調査、そして決断力のあるガバナンスが不可欠であることを示す指針です。
当社ChainalysisのHexagateセキュリティソリューションが、貴組織への潜在的な攻撃を未然に防ぐ方法については、こちらからデモをご予約ください。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。