※この記事は自動翻訳されています。正確な内容につきましては原文をご参照ください。
2025年2月21日、著名な暗号資産取引所であるバイビット(Bybit)で、15億ドル相当のイーサ(ETH)が盗まれるという深刻なセキュリティ侵害が発生しました。この事件は、暗号資産史上最大のデジタル強盗事件となりました。幸いにも、BybitはChainalysisを含む業界の専門家と積極的に協力し、盗まれた資金の追跡を行っています。また、Bybitは盗まれた暗号資産の回収に協力した個人に対して、回収額の最大10%を支払うという回収報奨金プログラムも開始しました。
このブログでは、攻撃がどのように発生したのか、攻撃者の戦術、技術、手順(TTP)と北朝鮮との関連性、ChainalysisがBybitおよび法執行機関と協力して資金の回復を支援している方法について解説します。
攻撃の詳細
Bybitのハッキングは、国家支援のサイバー犯罪者、特に北朝鮮に関連する犯罪者たちが用いる進化する戦術を思い起こさせるものです。 先日発表した2025暗号資産犯罪動向調査レポート (Crypto Crime Report) でも明らかにしたように、2023年には北朝鮮関連のハッカーが20件の事件で約6億6,050万ドルを盗みました。2024年には、この数字は47件の事件で13億4000万ドルが盗まれるまでに増加し、盗まれた金額は102.88%増加しました。 Bybitのハッキングだけで、2024年に北朝鮮が盗んだ資金総額をほぼ1億6000万ドル上回る資金が盗まれました。
この攻撃は、北朝鮮がよく用いる手口を浮き彫りにしています。ソーシャルエンジニアリング攻撃を組織化し、複雑な資金洗浄方法を用いて、盗んだ資金を検知されずに移動させようとしているのです。 Bybit エクスプロイトによる資金も、他の既知の北朝鮮関連攻撃による資金を持っていたアドレスに集約されており、国家が関与するアクターが今回の最新事件の背後にいるというさらなる証拠を提供しています。
以下は、Bybitへの攻撃がどのように展開したかのステップごとの分析です。
- ソーシャルエンジニアリングによる初期の侵害:ハッカーは、コールドウォレットの署名者に対してフィッシング攻撃を実行し、Bybitのユーザーインターフェースにアクセスしました。これにより、署名者は悪意のあるトランザクションに署名し、Safeのマルチシグネチャウォレット実装コントラクトが悪意のあるものに置き換えられました。
- 不正送金の開始:BybitのEthereumコールドウォレットからホットウォレットへの通常の送金と思われた際に、攻撃者がそのプロセスを妨害しました。 攻撃者は、約401,000 ETH(攻撃当時で約15億ドル相当)を、自分たちが管理するアドレスに再送金することに成功しました。
- 中間ウォレットを介したアセットの分散:盗まれたアセットは、複雑な中間アドレスのウェブを介して移動されました。この分散は、ブロックチェーンアナリストによる追跡を妨害し、追跡を困難にするために使用される一般的な戦術です。
- 変換と洗浄:ハッカーは、盗まれたETHの大部分をBTCやDAIなどのトークンに交換しました。また、分散型取引所(DEX)、クロスチェーンブリッジ、KYC不要のインスタントスワップサービスを利用して、ネットワーク間でアセットを移動させています。
- 休眠状態の資金を維持し、戦略的な資金洗浄:盗まれた資金のかなりの部分が、さまざまなアドレスで休眠状態のままになっています。これは、北朝鮮関連のハッカーがよく用いる意図的な動きです。資金洗浄を遅らせることで、このような大規模な侵害に通常すぐに続く厳格な監視を乗り切ることを狙っています。
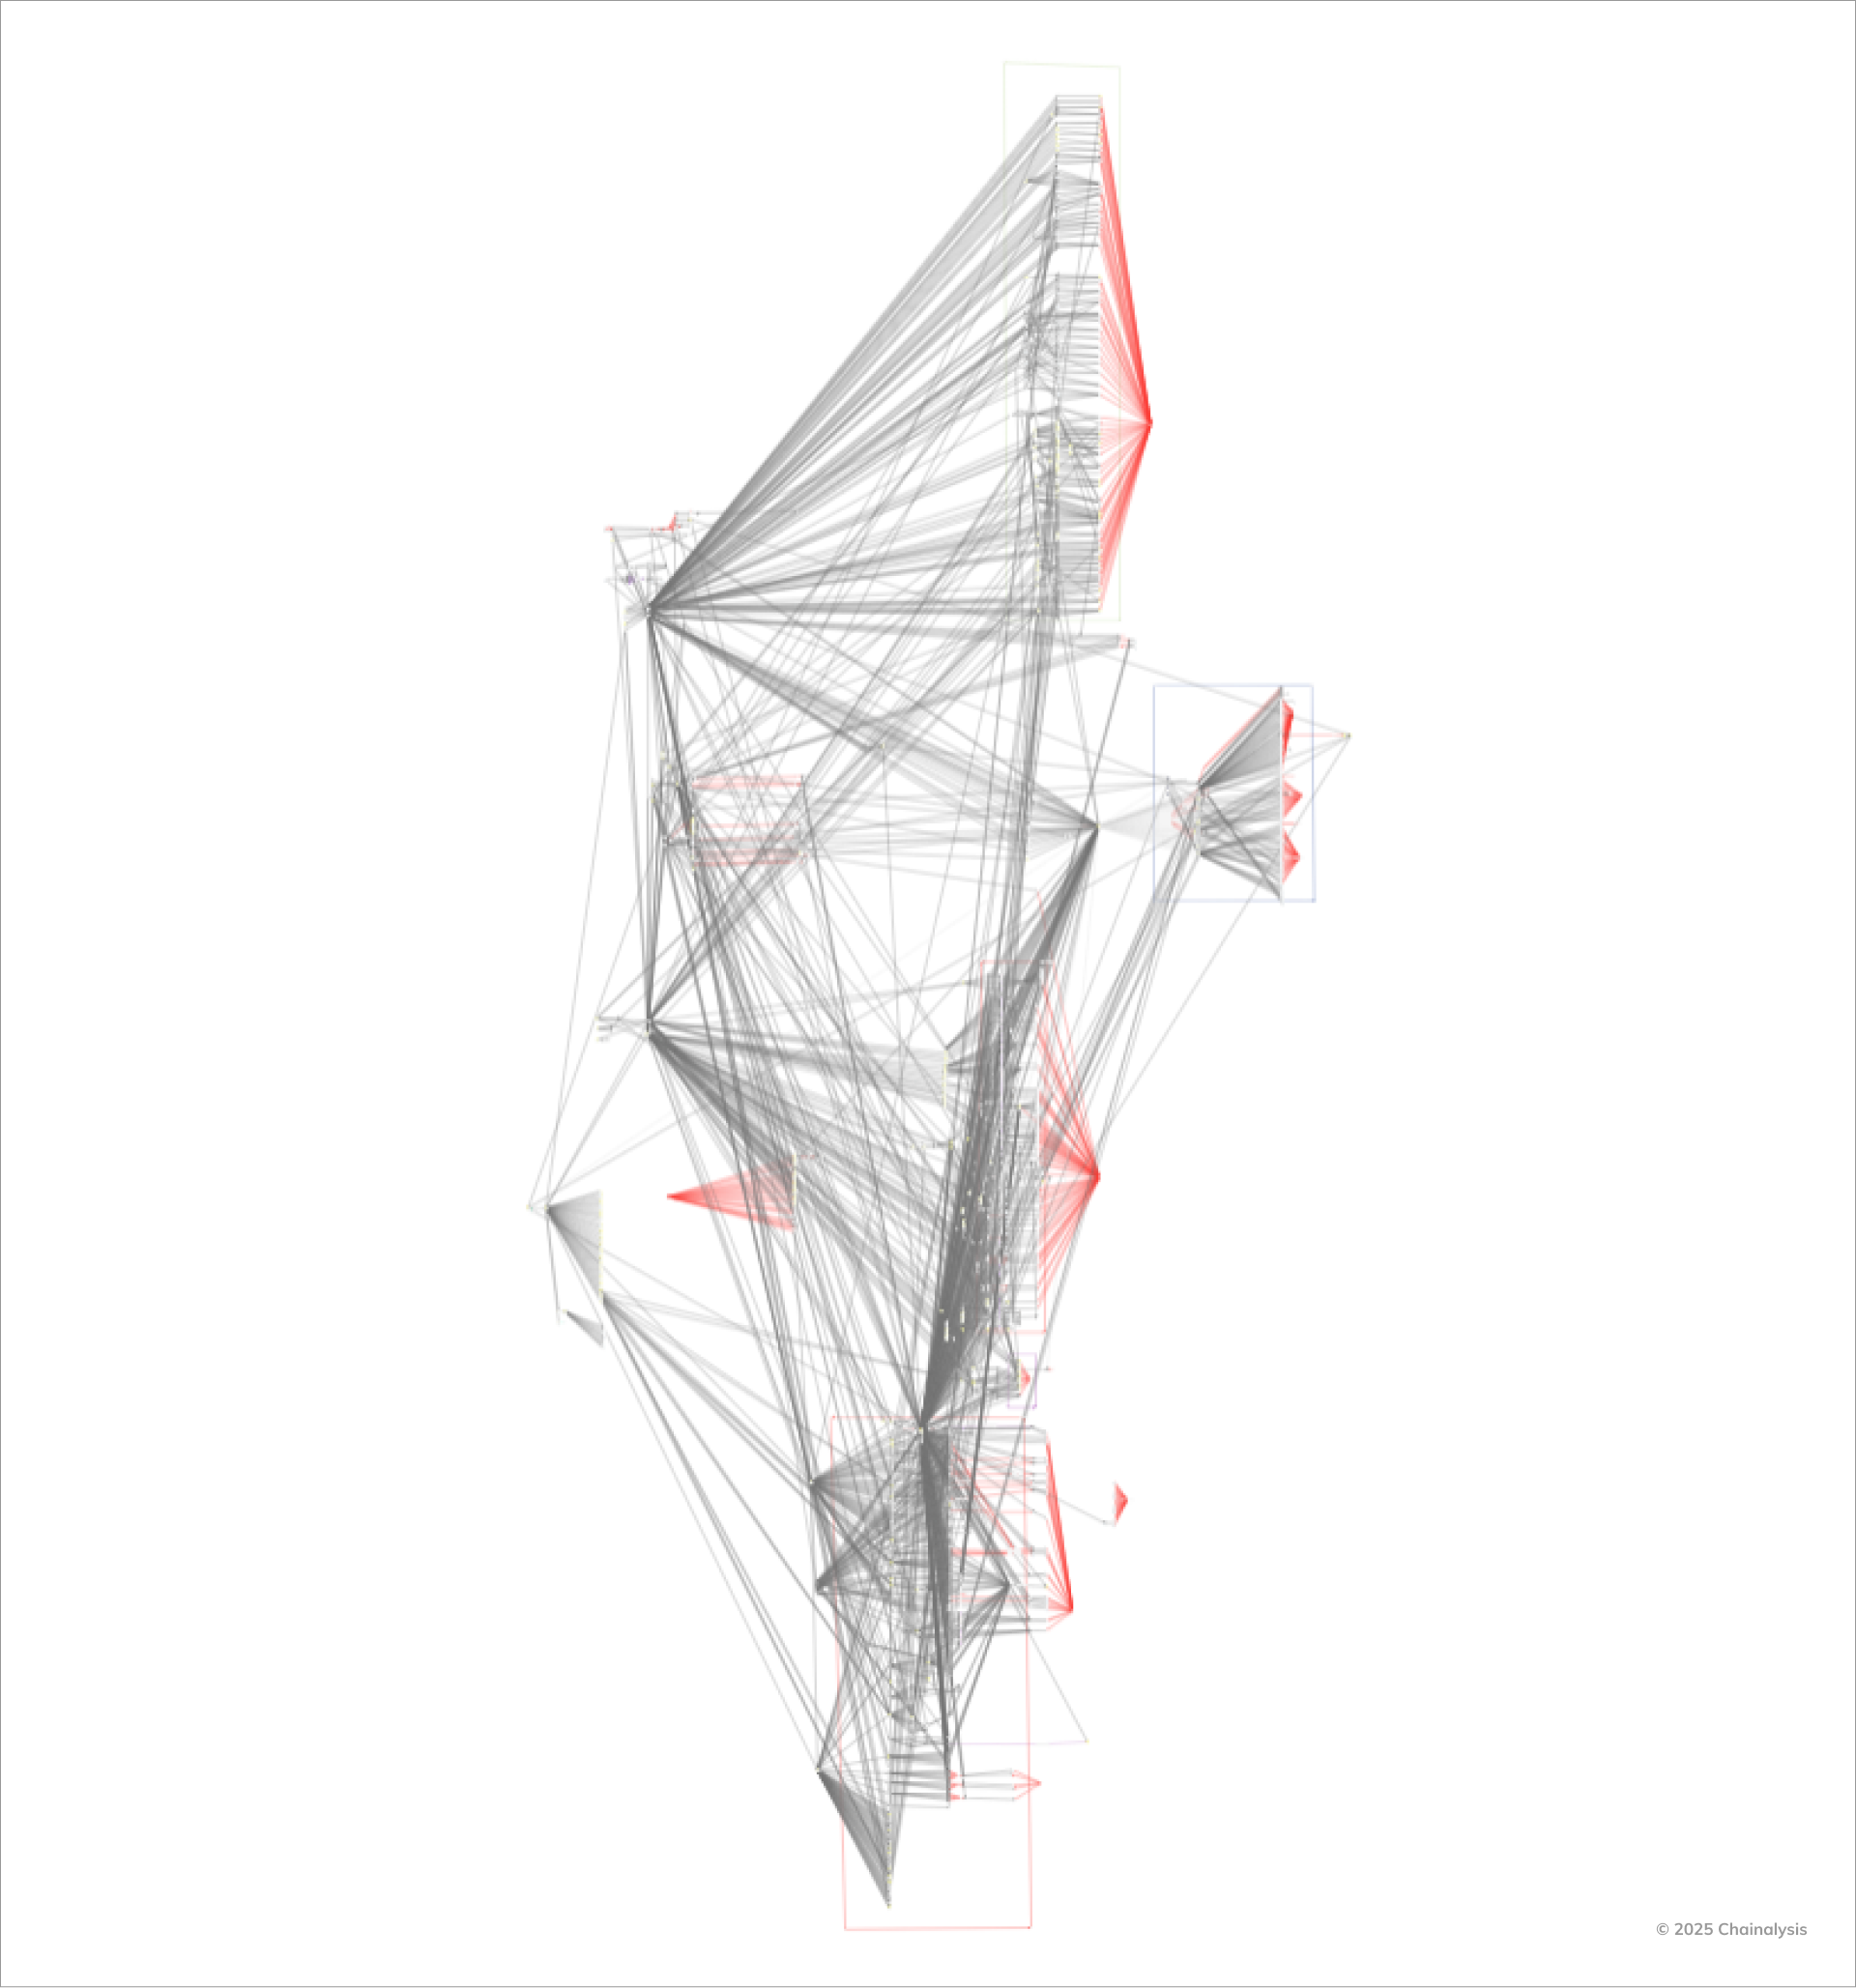
以下のChainalysis Reactorのグラフは、これまでの資金洗浄の取り組みの複雑性を示しています。中間アドレスのネットワーク、トークン交換、クロスチェーンの動きは、盗まれた資金を隠蔽しようとするだけでなく、暗号資産のエコシステム全体に及ぶこの悪用による広範囲にわたる影響を示しています。
Bybit事件に対応する業界のコラボレーション
Bybitの攻撃の深刻さにもかかわらず、ブロックチェーン技術に内在する透明性は、盗難資金の洗浄を試みる悪意のある行為者にとって大きな課題となります。すべてのトランザクションは公開台帳に記録されるため、当局やサイバーセキュリティ企業は違法行為をリアルタイムで追跡・モニタリングすることができます。
暗号資産エコシステム全体での協力体制は、こうした脅威に対抗する上で最も重要です。 Bybitによる迅速な対応、すなわち、顧客の損失を補償するとの保証や、ブロックチェーンの法医学専門家との連携などは、業界が相互支援と回復力にコミットしていることを示す好例です。 暗号資産コミュニティは、リソースとインテリジェンスを結集することで、こうした高度なサイバー攻撃に対する防御を強化し、より安全なデジタル金融環境の実現に向けて取り組むことができます。
当社は、この攻撃に対応して、押収と回復のための複数の手段をサポートするために、グローバルチーム、お客様、官民両セクターのパートナーと協力しています。すでに当社は、業界内の関係者と協力し、Bybitから盗まれた4,000万ドル以上の資金の凍結に努めており、今後も官民の組織と協力して、可能な限り多くの資金を押収していきます。この件については、今後も最新情報を提供していきます。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。