近年、仮想通貨詐欺はますます個人化が進み、個々のウォレット保有者を直接標的とするケースが驚くべき頻度で発生しており、甚大な被害をもたらしています。こうした詐欺は、多くの場合、高額な資産を保有するターゲットや、暗号資産 での取引を頻繁かつ定期的に行うユーザーを標的にしています。ロマンス詐欺 (Pig Butchering) や承認フィッシングによる大規模な詐欺キャンペーンにより、被害者はすでに数十億ドルの損害を被っていますが、暗号資産 といった別の種類の詐欺も増加傾向にあります。それは、アドレス ポイズニング攻撃です。
アドレス ポイズニング攻撃とは何ですか?
アドレス ポイズニング攻撃とは、カスタマイズされたオンチェーン インフラを利用して被害者を騙し、資金をだまし取る、特に悪質な暗号資産 詐欺の手口です。その手口は単純ですが、非常に効果的です:
- 詐欺師たちはまず、標的の取引パターンを分析し、頻繁に利用されるアドレス を探し出します。
- その後、詐欺師たちは、標的が最も頻繁にやり取りしているアドレス に酷似したものができるまで、アルゴリズムを用いて新しい暗号資産 アドレス を生成し続けます。
- 説得力のある偽サイトアドレス を用意すると、詐欺師はこの新しく生成されたアドレス から、一見無害に見える少額の取引を送信し、事実上、標的のアドレス 取引帳を「汚染」します。
将来、標的が送金を行う際、利便性を考えて自身の取引履歴を頼りにし、本来の受取先であるアドレス ではなく、詐欺師が作成したそっくりなアドレスアドレス に誤って送金してしまうことを狙っているのです。
ランサムウェア のような他のサイバー犯罪と同様に、アドレス によるポイズニング攻撃は、多くの場合「プラグアンドプレイ」方式で実行できるよう設計されています。 ダークウェブ上では、詐欺師たちはダークネットのマーケットプレイスで広く宣伝されているアドレス ポイズニングツールキットを容易に入手できます。これらのキットは通常、ユーザーフレンドリーなインターフェースを備えており、技術的な専門知識が限られている人でも、高度な詐欺を簡単に実行できるようになっています。ツールキットには、ターゲットのウォレットで頻繁に使用されているアドレスを模倣したアドレス を生成するソフトウェア、アドレス に少額の支払いを送ってシードやダストを行う自動スクリプト、そしてブロックチェーン の取引履歴を悪用して被害者を欺く方法に関する詳細な手順書などが含まれていることがよくあります。
以下は、そのようなツールキットの購入を希望している人物の様子です。

多くのベンダーが、包括的なチュートリアルやステップバイステップのガイド、さらには暗号化されたメッセージングプラットフォームを通じたカスタマーサポートなど、追加サービスを提供しています。これらのキットの取引は、通常、仮想通貨で行われます。
こうしたツールキットが広く入手可能になったことで、詐欺師が参入するためのハードルが下がり、暗号資産 の領域において、アドレス ポイズニング攻撃がますます蔓延する一因となっています。
「上半期の犯罪動向レポート」で詳述した通り、2024年の最大級の詐欺事件の一つは、5月3日に発生したアドレス のポイズニング攻撃でした。この事件では、暗号資産 の身元不明の「クジラ」が、ラップドビットコイン(WBTC)6,800万ドルを失うところでしたが、攻撃者が被害者に資金を返還しました。本記事では、この事件の経緯を詳しく分析し(オンチェーン )、この種の詐欺をどのように防ぐことができるかを考察します。
アドレス 毒殺犯が暗号資産 のクジラを槍で刺す
この一連の出来事は、2024年5月3日9時14分(UTC)に、被害者(0x1E227)から0xd9A1b宛てに行われた最初の送信 から始まります。0xd9A1bは、Ethereum ブロックチェーン にある、一見無害に見えるアドレス です。これはおそらくテスト送金であり、多額の価値を移動する際の一般的なベストプラクティスですオンチェーン 。
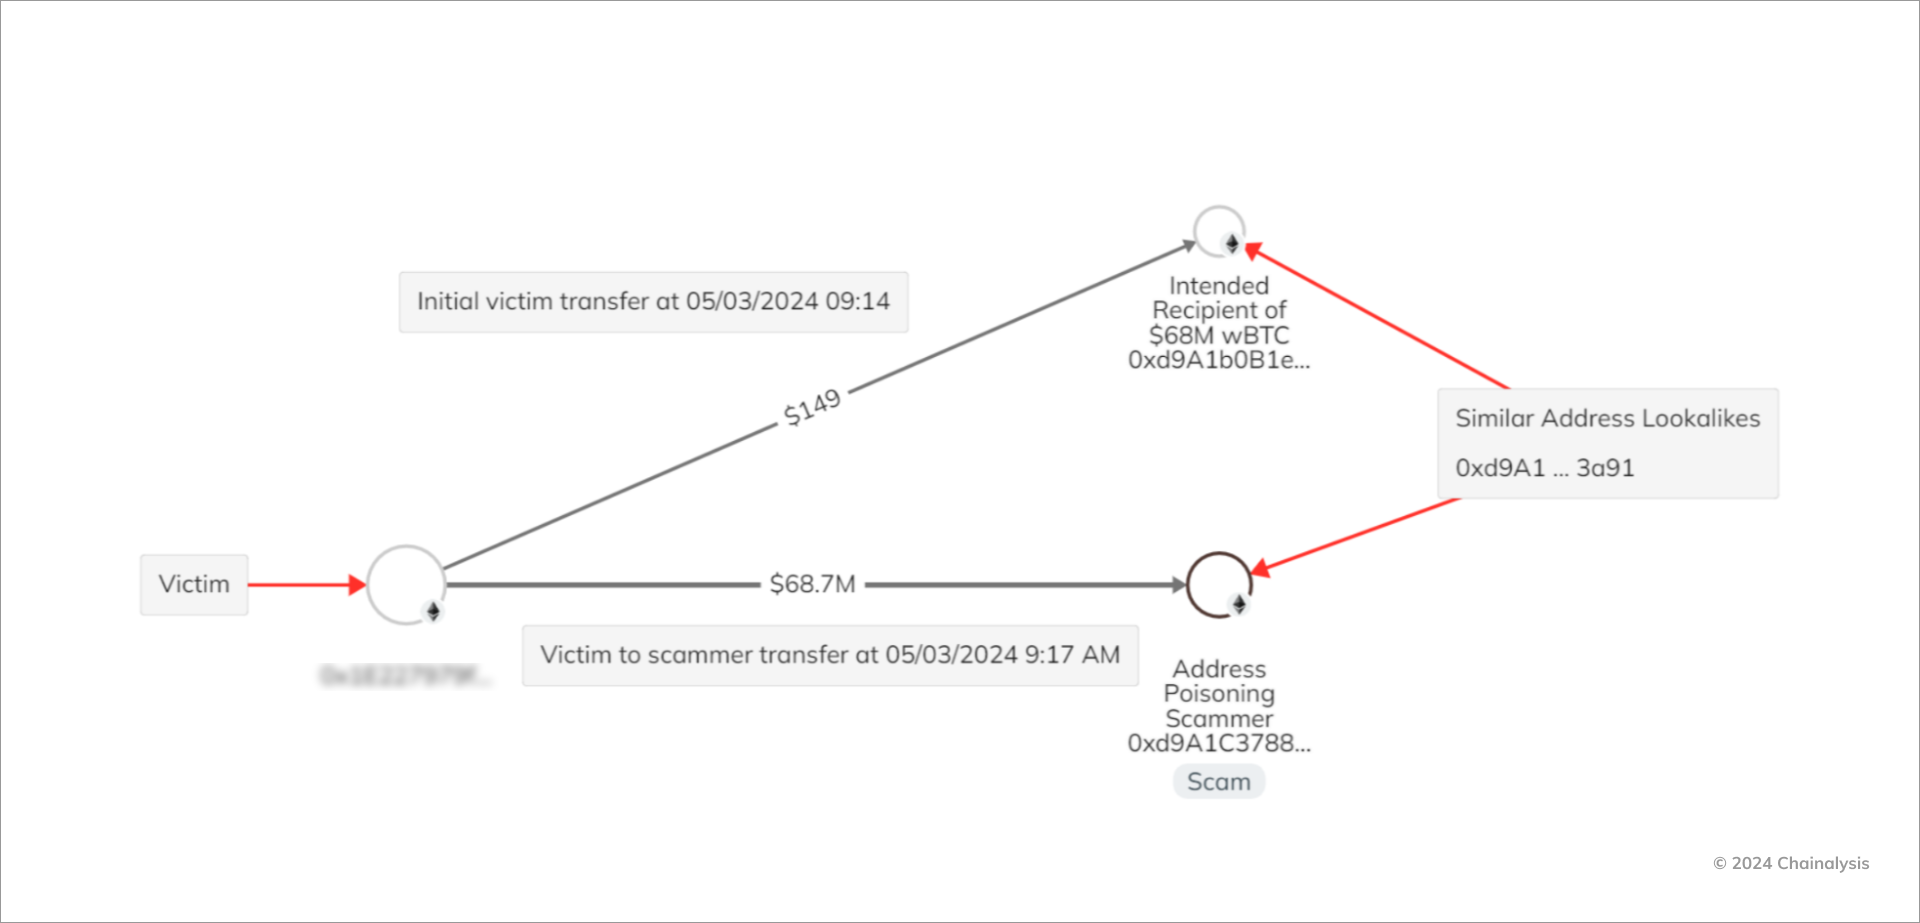
そのわずか数分後、被害者は2回目の送信 を送金しましたが、今回は知らず知らずのうちに、詐欺師「0xd9A1c」が管理するアドレス 宛てに送金してしまいました。このアドレスは、最初の6文字だけを見れば、一見すると同じ「0xd9A1」のように見えます。この取引で、被害者は約6,800万ドル相当のラップドビットコイン(WBTC)を詐欺師に送金してしまいました。 UTC 14:44 までに、詐欺師は 7,100 万ドル相当の WBTC(BTC の価格上昇により金額が増加)を、別のアドレス オンチェーン へ移動させていました。
その後数日間、被害者送付 は、 ether (ETH )の少額の取引に埋め込まれた大量のメッセージを受け取り、盗難資金 のうち少なくとも6,100万ドルの返還を求めて詐欺師と交渉を試みた。
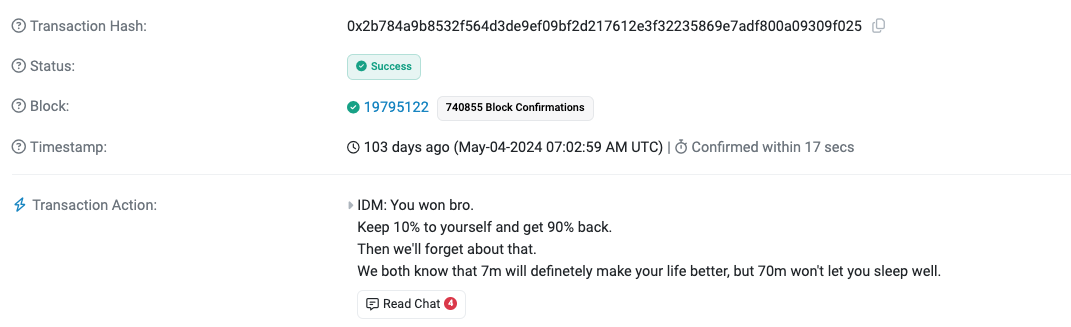
特にあるメッセージには、被害者からのほのめかしが込められた脅迫が含まれていた。「この資金を『洗浄』する方法などないことは、私たち二人ともわかっている。君の身元は突き止められるだろう。また、『よく眠れ』という言葉が、君の道徳的・倫理的な資質についてのものではなかったことも、私たち二人とも理解している。」
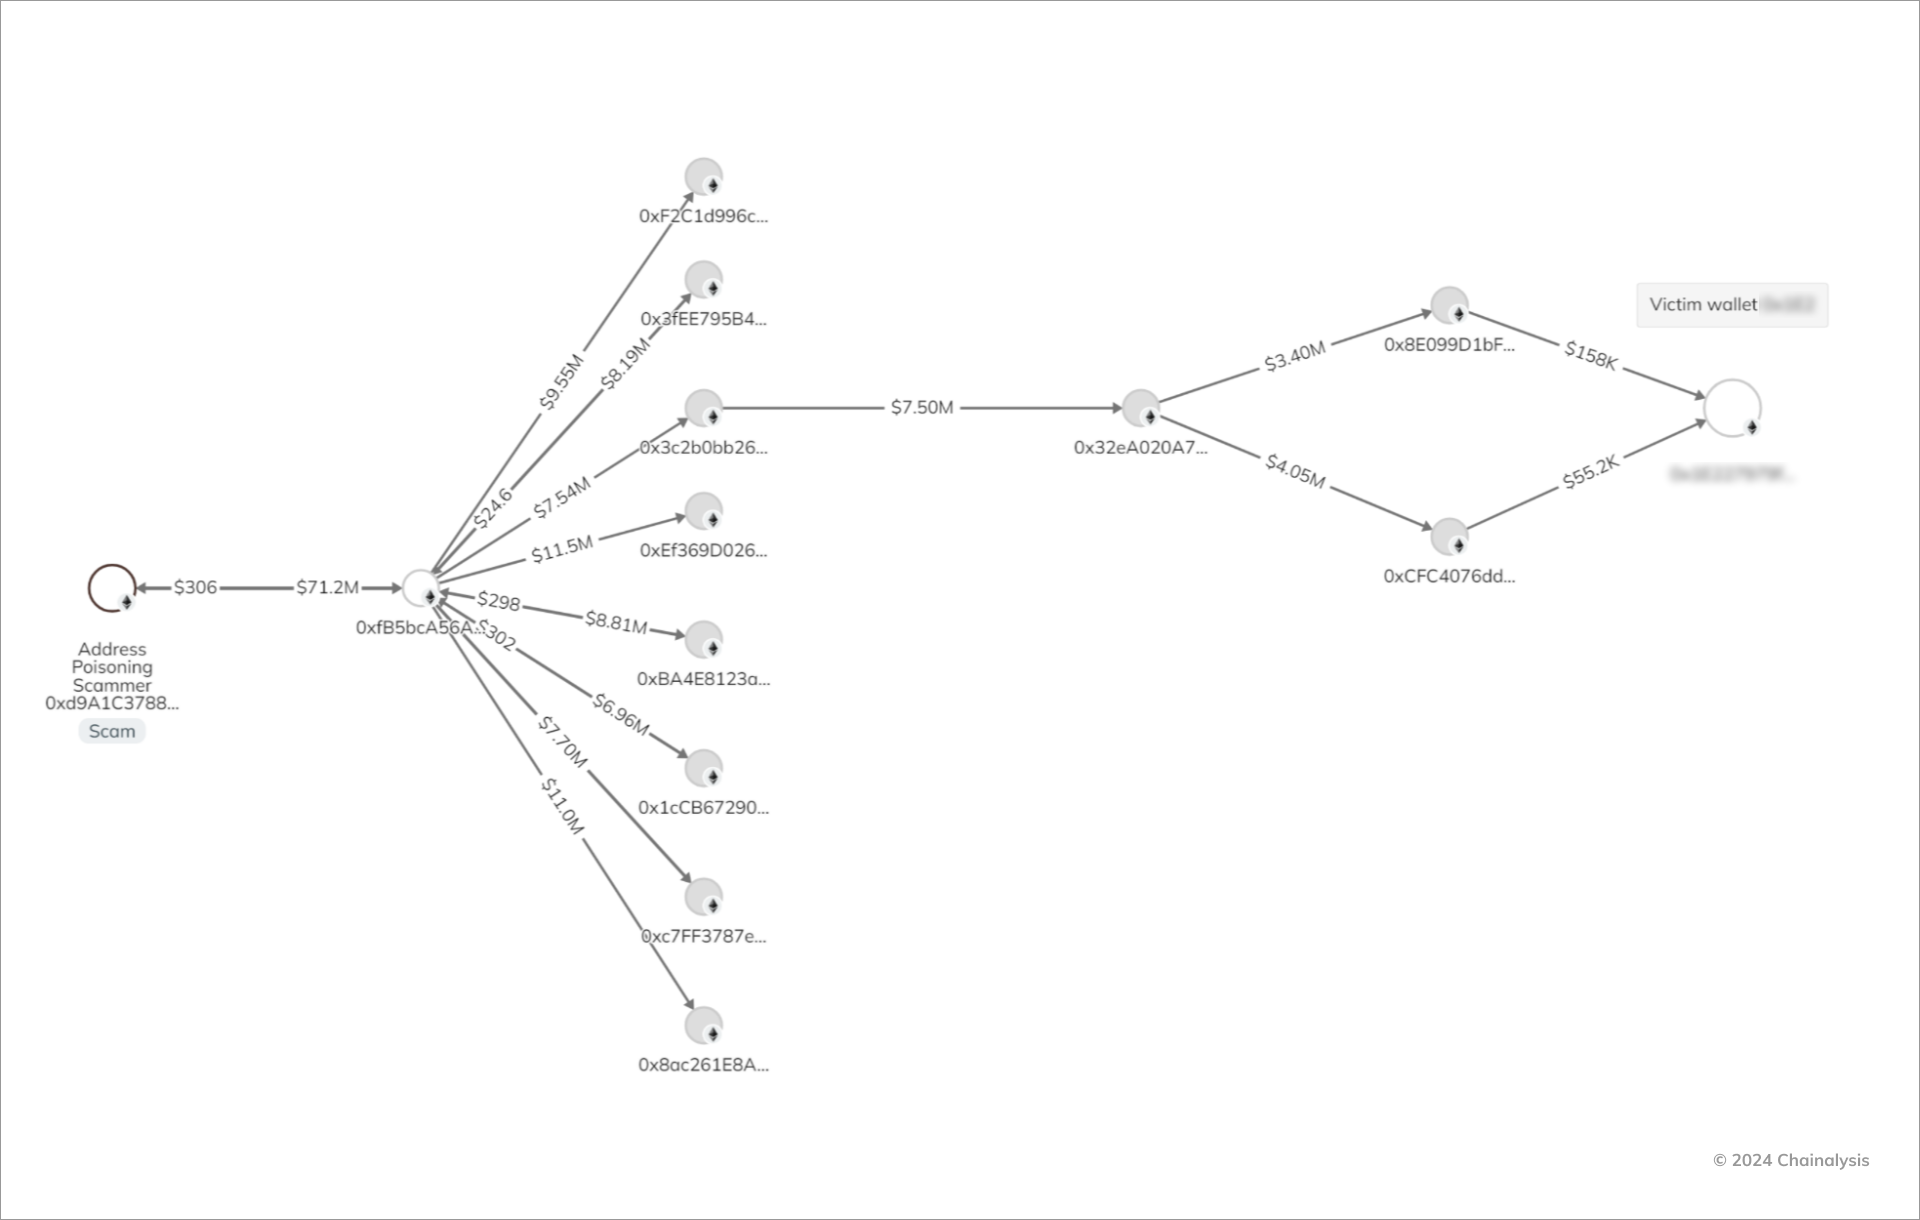
この脅しは効果があったようで、詐欺師は5月9日、当初の6,800万ドル相当の ETH を被害者のウォレットに返還した。ただし、その前にトークンの価格上昇により得た300万ドルを懐に入れ、まずいくつかの中継ウォレットを経由して資金を送金していた。
以下の Chainalysis Reactor 以下のグラフは、最初のアドレス によるポイズニング(アドレス )から、いくつかの中継ウォレットを経由して被害者のウォレットへと戻る、そのようなパス の1つを示しています。
キャンペーン全体の全体像を把握する
アドレス という単一のアドレスからの活動を追跡した結果、このキャンペーンにおいてアドレス へのポイズニング攻撃を仕掛けた 8 つの「シーダー」ウォレットからなるネットワークを突き止めました。
各シーダーウォレットは、追加のシーダーウォレットや、標的とされたアドレス と同様の多数の「シード済みウォレット」(アドレス )を作成しました。この詐欺に関連する潜在的なシード済みウォレットアドレス は、被害者を欺く目的で生成されたものを含め、合計 82,031 件を特定しました。このマッピング作業では、キャンペーンの全容が十分に把握できていない可能性が高く、アドレス による汚染が及ぼしうる広範な影響を浮き彫りにしています。
このキャンペーンの規模は決して過小評価できない。特に、詐欺師が立ち上げたシードされたアドレス のプールは、詐欺キャンペーン期間中に作成されたすべての新しいEthereum アドレス の1%弱を占めている。

キャンペーンの被害者の特徴
データによると、アドレス によるポイズニング詐欺は、一般的なウォレット保有者に比べて、ウォレットの残高が多く、経験豊富なユーザーを標的にしていたことが明らかになりました。合計 2,774 件のアドレス 送付 からの資金(総額 69,720,993 ドル)が、前述の 82,031 件のアドレス へ送金されており、これらが本キャンペーンの被害者層となっています。
以下の図は、これらの被害者の典型的な特徴を示しており、2018年3月から2024年10月までの同様の期間にオンチェーン で活動していた典型的なEthereum の個人ウォレットと比較しています。

被害者のウォレットの残高は平均で338,900ドルを超え、中央値は1,000ドル近くでした。また、これらのウォレットは平均598回の送金を行っており、オンチェーン において約512日間アクティブでした。
このことから、このアドレスポイズニングキャンペーンの被害者は、平均的なethereum のウォレット保有者に比べて、一般的に暗号資産 のアクティブユーザーであり、ウォレットの残高が多く、取引回数も多く、オンチェーン の利用履歴も長いことがわかります。暗号資産 を分かりにくいと感じる新規ユーザーは、しばしば詐欺の主な標的となりますが、実際には誰でも標的になり得ます。 注目すべきは、このキャンペーンのような一部の詐欺が、むしろ資産額が多く、より活発に活動している参加者を具体的に狙っているという点です。詐欺の手口が巧妙化するにつれ、セキュリティ対策や暗号資産 ウォレットの適切な管理 に関する認識を広く浸透させることの重要性も高まっています。
キャンペーンの成果を測定する
全体として、「アドレス 」による詐欺キャンペーンの成功率は極めて低く、偽の「アドレス 」のうち、被害者から100ドル以上を受け取ったのはわずか0.03%にとどまりました(詐欺師からの送金は含まれません)。これは、この詐欺のために用意された82,031件の「アドレス 」のうち、大部分が人々を騙して多額の送金をさせることに成功しなかったことを意味します。
興味深いことに、756アドレス は1ドルから100ドルの少額を実際に送金しており、これらは恐らくテスト送金だったと考えられます。幸いなことに、これらのテスト送金は本来の宛先であるアドレス に届かなかったため、それ以上の損失を防ぐことができました。このことは、取り消し不可能なオンチェーン 取引において、少額のテスト取引を行うことがいかに有用であるかを示しています。
アドレス によると、このキャンペーンの成功率は極めて低かったものの、潜在的な投資収益率(ROI)は驚異的なものでした。もし詐欺師が当初の6,800万ドルをそのまま手元に置いていたとしたら、全体のROIは驚異的な58,363%(初期投資額の584倍)になっていたでしょう。 被害者に6,800万ドルを返還した後でも、この詐欺で149万ドルの純利益が得られ、その結果、1,147.62%(コストの12.47倍)という驚異的なROIを達成した。
この返還は、2024年2月28日から5月4日までの66日間にわたって達成されたもので、6,800万ドルに上る詐欺事件は、キャンペーン期間の終了間際である5月3日に発生したが、資金は最終的に5月9日に被害者に返還された。

アドレス による送金誘導キャンペーンの成功は、ごく少数のアドレス に大きく偏っていました。返金された分を除くと、このキャンペーンで送金された 82,000 件以上のアドレス のうち、詐欺師以外からの送金で 100 ドル以上を受け取ったのはわずか 22 件のみでした。アドレス の大半は失敗に終わりましたが、少数の高額ターゲットが利益の大部分を生み出していました。
2024年に発生したすべての詐欺と比較すると、このキャンペーンの収益額は際立っています。当社のデータによると、2024年の典型的な詐欺キャンペーンの収益の中央値は約400ドルでした。これにより、返還された6,800万ドルの支払いを除いて300万ドルの収益を上げた「アドレス 」ポイズニングキャンペーンは、今年の詐欺収益の中央値の3,727倍に達することになります。
未返還の収益の現金化
このアドレス を悪用した詐欺キャンペーンの背後にいたサイバー攻撃者 は、被害者に6,800万ドルを返還した。これは異例のことであり、一連の攻撃の終結を告げるものとなった。キャンペーンの大部分を通じて、詐欺師は被害者から得た収益を盗み、分散型金融 (DeFi) プラットフォームや中央集権型取引所を通じて資金洗浄を行っていた。
以下の Chainalysis Reactor 以下のグラフは、サイバー攻撃者 が管理するウォレットへの一連の被害者からの送金を詳細に示しています。その後、詐欺師はこれらの資金を統合し、東ヨーロッパに拠点を置くKYC 準拠の中央集権型取引所(CEX) (中央集権型取引所 (CEX) )に送金しました。
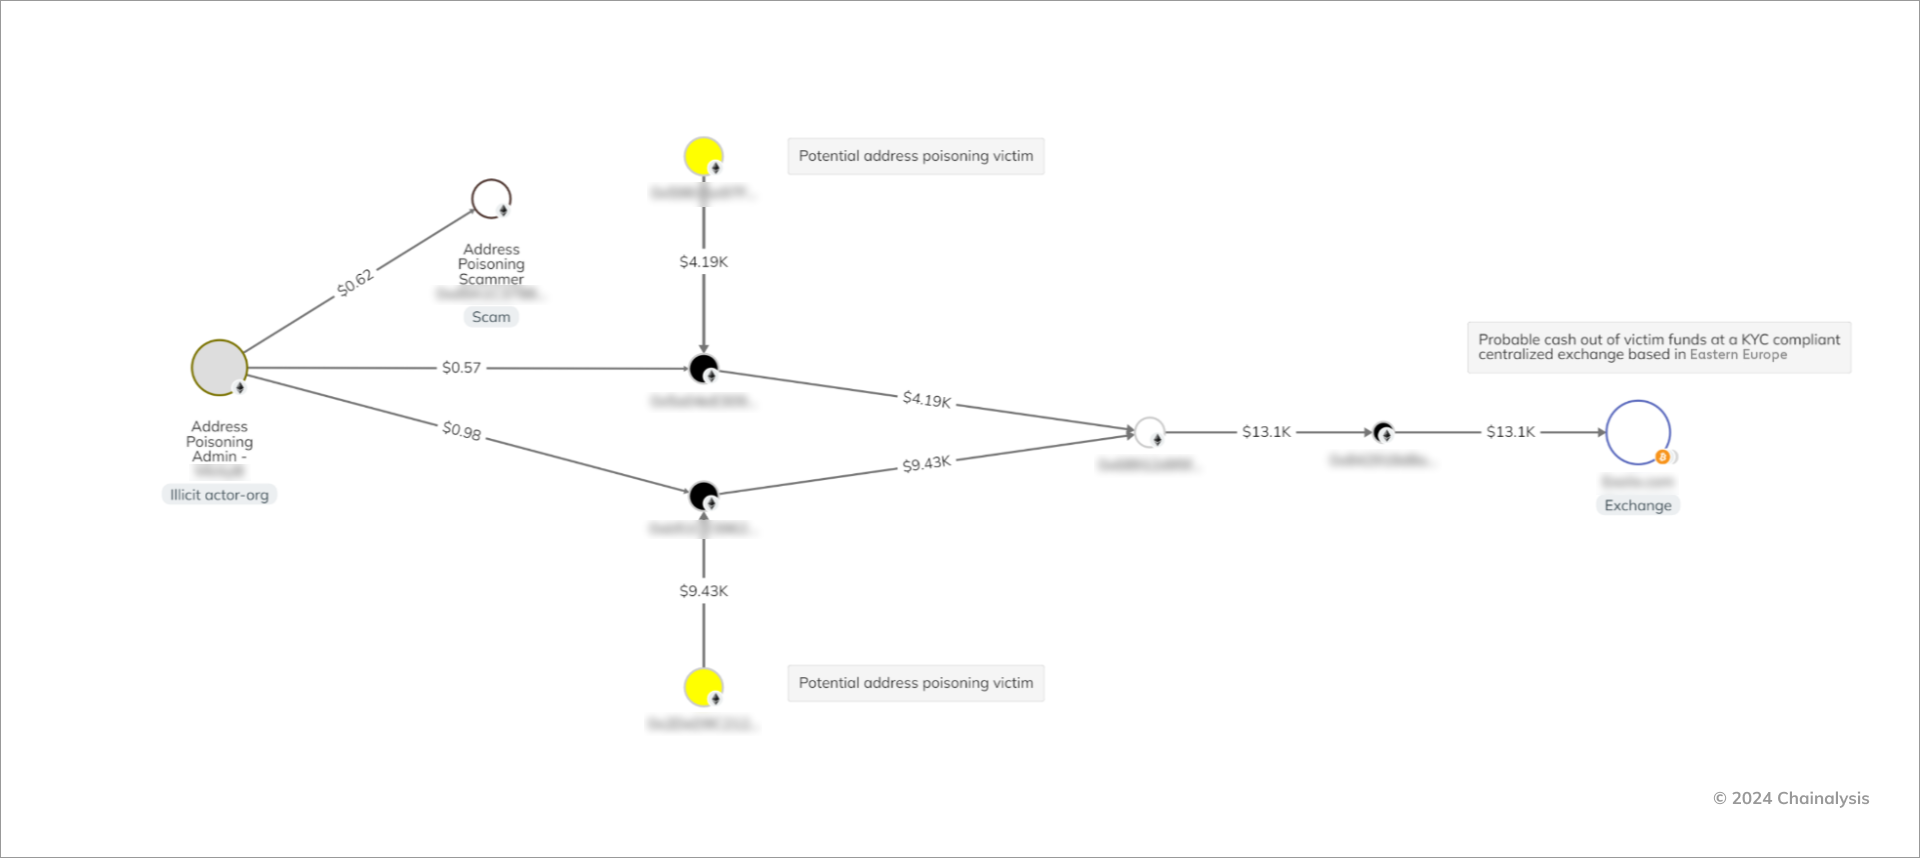
全体像を見てみると、詐欺師がキャンペーン期間を通じて盗難資金 をどのように扱っていたかがわかります。中央集権型取引所 (CEX) は資金洗浄のプロセスにおいて重要な役割を果たしており、キャンペーンの開始時と終了時の両方で、盗難資金 送付 の資金の大部分がそこに集められていました。

この詐欺師は他の中央集権型取引所(CEX)も利用していたものの、詐欺キャンペーンの中盤では、分散型金融 (DeFi) のプロトコル上で活発な動きが見られました。このことから、詐欺の過程で資金の洗浄を試みていた可能性が示唆されます。
ブロックチェーン アドレス のポイズニング詐欺に対抗するには、情報収集が鍵となります
他の主要な暗号資産 詐欺に比べれば規模は小さいものの、アドレス のURL改ざん攻撃は、その短期間での実行と極めて高いROIという点で際立っています。これらの詐欺は、ブロックチェーン での取引が迅速かつ複雑であるという特性を悪用し、アドレス を注意深く確認し忘れる可能性のある被害者を標的にしています。アドレス のURL改ざんがますます蔓延するにつれ、詐欺の手口が進化し、検知が難しくなっているという懸念すべき傾向が見られます。signals 被害者の数は少なくても、短期間で多額の資金を盗み取ることが可能になっているのです。
ブロックチェーン の分散型かつ透明性の高い性質により、豊富なデータが得られますが、課題は、この生の情報を実用的な知見に変換することにあります。アドレス (ブロックチェーン)ポイズニングのような詐欺のケースでは、原因の特定が必ずしも明確ではない場合がありますが、ユーザーの通常の行動パターンから逸脱した高額送金の繰り返しといった特定の「危険信号」となる行動を、リアルタイムで監視することが可能です。さらに、リアルタイムのヒューリスティック分析を活用することで、アドレス (ブロックチェーン)ポイズニングキャンペーンに関与している可能性のあるアドレス を特定することができます。こうした知見はアラートの基礎となり、当該資金が不正行為に関連している可能性があることをエコシステム全体に通知することができます。
Chainalysis 当ソリューションは、こうした活動を検知する技術をエコシステムに提供し、不審なパターンの特定、不正な資金移動の追跡、およびリアルタイムでの異常検知を通じて、アドレス ポイズニングなどの詐欺を軽減する上で極めて重要な役割を果たします。セキュリティチームや当局がより迅速に介入できるようにすることで、さらなる被害を未然に防ぎ、エコシステムの参加者を保護することができます。
よくある質問
アドレス ポイズニング攻撃とは何ですか?
「アドレス ポイズニング攻撃」とは、犯罪者が被害者の取引履歴を改ざんし、資金を送金させるように騙す仮想通貨詐欺の一種です。詐欺師は、被害者が頻繁に利用しているウォレット(アドレス )と酷似した偽のウォレット(アドレス )を作成し、少額の送金を行うことで、被害者の取引履歴(アドレス )を「汚染」します。その後、被害者が資金を送金しようとした際、本来の宛先である送付先 の代わりに、詐欺師が作成した類似のウォレットアドレス を誤ってコピーしてしまう可能性があります。
詐欺師たちは、アドレス ポイズニング攻撃をどのように仕掛けるのでしょうか?
詐欺師たちは、ダークネットのマーケットプレイスで購入したプラグアンドプレイ型のツールキットを使って、こうした攻撃を仕掛けることがよくあります。これらの使いやすいキットは、操作にほとんど技術的な専門知識を必要としません。通常、これらには、アドレス に似せたURLをアルゴリズムで生成するソフトウェア、標的のウォレットに少額の支払いを送金する自動スクリプト、およびユーザーのブロックチェーン 取引履歴を悪用する方法に関する詳細な手順が含まれています。
アドレス を使ったフィッシング詐欺は、通常どのような人を標的にしているのでしょうか?
データによると、「アドレス 」による詐欺は、ウォレットの残高が多く、オンチェーン での利用歴が長い、経験豊富な仮想通貨ユーザーを標的とするケースが多いことが示されています。ある大規模な詐欺キャンペーンでは、被害者の平均ウォレット残高は338,900ドルを超え、ブロックチェーン での利用期間は500日以上に及んでいました。詐欺師たちは、頻繁に送金を行うこうした高価値なターゲットを特に狙っています。
アドレス を用いた情報操作キャンペーンは、通常、成功するのでしょうか?
アドレス を利用した詐欺キャンペーンの全体的な成功率は極めて低いものの、潜在的な投資対効果は桁外れに高い。最近行われた大規模なキャンペーンでは、偽のアドレス のうち、被害者から100ドル以上を受け取ったのはわずか0.03%に過ぎなかった。しかし、詐欺師たちは富裕層を標的としているため、たった1件か2件の詐欺が成功しただけで、数百万ドル相当の仮想通貨が盗まれることになる。
暗号資産 のユーザーは、アドレス によるポイズニングからどのように身を守ればよいでしょうか?
ユーザーは、送信 仮想通貨を多額に送金する前に、必ず少額のテスト送金を行うことで身を守ることができます。アドレス ポイズニングは、被害者が最近の取引履歴からアドレス を無批判にコピーすることに依存しているため、アドレス を文字単位で正確に確認することが不可欠です。さらに、暗号資産 エコシステム全体では、ブロックチェーン インテリジェンスツールを活用して不審なパターンを監視し、アドレス 詐欺をリアルタイムで検知することができます。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


