現在、暗号資産 犯罪において最も懸念される傾向の一つは、分散型金融 (DeFi) プロトコル、とりわけクロスチェーンブリッジから盗まれた資金が驚異的な勢いで増加していることです。分散型金融 (DeFi) プロトコルから盗まれた資産の多くは、北朝鮮と関連する悪意のあるアクター 、特にラザルス グループのようなハッキング の精鋭部隊によるものと見られます。2022年に入ってから現在までに、北朝鮮と関連するグループが分散型金融 (DeFi) プロトコルから約10億ドル相当の暗号資産を盗んだと推定されます。
しかし本日、私はAxieConのステージでAxie Infinityチームの一員として登壇し、嬉しいニュースをお伝えする光栄に恵まれました。 法執行機関 および暗号資産業界をリードする各組織の協力により、北朝鮮と関連するハッカーによって盗まれた3,000万ドル相当以上の暗号資産が押収されました。北朝鮮のハッキング グループによって盗まれた暗号資産が押収されたのはこれが史上初めてであり、これが最後ではないと確信しています。
これらは、2022年3月に「プレイ・トゥ・アーン」ゲーム『Axie Infinity』向けに構築されたサイドチェーン「Ronin Network」から6億ドル以上が盗まれた事件を受け、当社が実施してきた調査のこれまでの結果です。
Chainalysis 暗号資産 インシデント対応 のチームが、高度な追跡技術を用いて盗難資金 からキャッシュアウト までの資金の流れを追跡し、法執行機関 や業界関係者との連携を通じて迅速に資金を凍結することで、今回の差し押さえに貢献できたことを誇りに思います。
今回の差し押さえ額は、Axie Infinityから盗まれた資金総額の約10%に相当し(盗難時と差し押さえ時の価格差を考慮)、悪意のあるアクター が不正に得た暗号資産 の利益をキャッシュアウト することに成功することが、ますます困難になっていることを示しています。 我々は、適切なブロックチェーン 分析ツールを用いれば、世界トップクラスの調査員とコンプライアンス専門家が協力し、最も巧妙なハッカーや資金洗浄者でさえも阻止できることを実証しました。まだやるべきことは残っていますが、これは仮想通貨エコシステムをより安全にするための我々の取り組みにおける重要な節目です。
では、どうやって実現したのでしょうか?現時点で共有できることをご紹介します。
Roninのブリッジ がどのようにハッキングされ、盗難資金 がどのように資金洗浄されたか
この攻撃は、ラザルス グループが、Ronin Networkのクロスチェーンブリッジ のトランザクションバリデーターが保有する9つのプライベート鍵 のうち5つへのアクセス権を取得したことから始まりました。彼らはこの過半数の権限を利用して、2件のトランザクション(いずれも出金)を承認しました。1件は173,600ether (ETH)、もう1件は2,550万 USD Coin (USDC) です。その後、彼らは資金洗浄プロセスを開始し、Chainalysis が資金の追跡を開始しました。 これらの資金の洗浄には、これまでに12,000件以上の異なる暗号資産 アドレス が利用されており、これはハッカーたちの極めて高度な資金洗浄能力を物語っている。
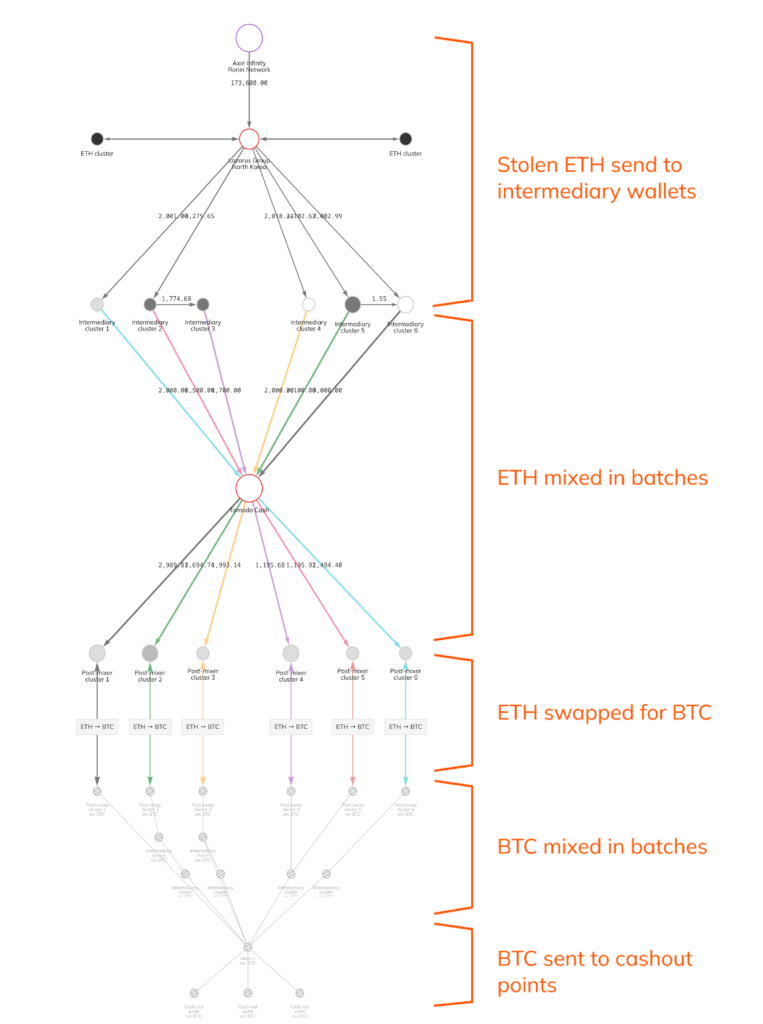
北朝鮮が典型的に用いる分散型金融 (DeFi) による資金洗浄の手法は、おおむね5つの段階から成っている:
- 盗まれたEther (送付 )が仲介ウォレットに送金された
- Ether 以下を使用してバッチごとに混合する Tornado Cash
- Ether ビットコインと交換した
- ビットコインはロットごとに価格がまちまち
- 暗号資産 から法定通貨 へのビットコイン入金サービス(出金用)
ラザルス Groupは、Roninの盗難資金 の大部分について、このプロセスを再現しました。以下に、Chainalysis Reactorを使用して、これを視覚化することができます:
しかし、米国財務省の金融犯罪取締局(米国財務省外国資産管理局(OFAC) 、OFAC )は最近、Axie Infinityから盗まれた4億5500万ドル相当の暗号資産のマネーロンダリングに関与したとして、Tornado Cash に対して制裁措置を講じた。それ以来、ラザルス Groupは、人気のあるEthereum ミキサーの使用をやめ、代わりに分散型金融 (DeFi) のサービスを活用して、チェーンホッピング、すなわち1回の取引で複数の異なる種類の暗号資産を切り替えるようになっている。 ブリッジは、デジタルアセット をチェーン間で移動させる重要な機能を果たしており、こうしたプラットフォームの大部分の利用は完全に正当なものです。ラザルス は、資金の出所を隠蔽するためにブリッジを利用しているようです。Chainalysis のツールを使えば、こうしたクロスチェーンの資金移動は容易に追跡可能です。
Chainalysis の「Storyline」を使えば、ラザルス グループが「チェーンホッピング」を利用して、Axie Infinityから盗んだ資金の一部を洗浄した例を確認することができます:
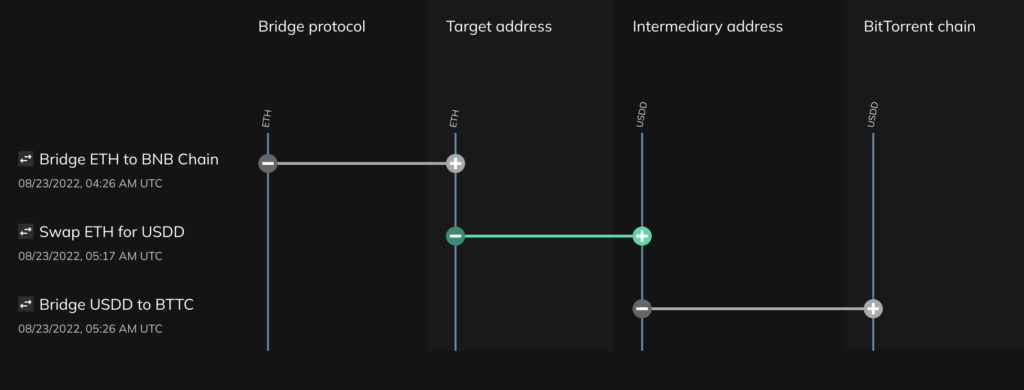
上記のように、ハッカーはEthereum (ブロックチェーン )からETH をBNBチェーンへブリッジし、そのETH をUSDDと交換した後、さらにBitTorrentチェーンへブリッジしたことがわかります。ラザルス グループは、前述したようなより一般的なTornado Cash を用いた資金洗浄に加え、Axie Infinityから盗んだ資金を洗浄するために、複数のブロックチェーンをまたいで数百件もの同様の取引を行いました。
透明性と連携が鍵となる
仮想通貨の透明性は、Axie Infinityが被ったようなハッキング事件の捜査において極めて重要な役割を果たします。適切なツールを備えた捜査官は、資金の流れを追跡することで、サイバー犯罪組織の資金洗浄活動を解明し、無力化する することができます。これは、従来の 従来の金融チャネルでは決して不可能なことです。従来の金融チャネルにおける資金洗浄では、通常、協力に消極的な管轄区域にあるペーパーカンパニーや金融機関のネットワークが利用されるからです。
とはいえ、官民の連携がなければ、こうした差し押さえは実現しなかったでしょう。Axie Infinityから盗まれた資金の多くは、留まる ハッカーが管理する仮想通貨ウォレット内に未使用のまま残されています。私たちは、彼らやその他の不正行為者が資金を引き出すことを防ぐため、今後も仮想通貨エコシステムと連携して取り組んでいく所存です。


