このブログ記事は、ランサムウェア で近日公開予定の「上半期レポート」からの抜粋です。 こちらから登録して 。レポートが公開され次第、全文をメールでお届けします。
ランサムウェア 2020年に急増し、2021年に入って5か月近くが経過した現在も、その勢いが衰える気配は見られない。
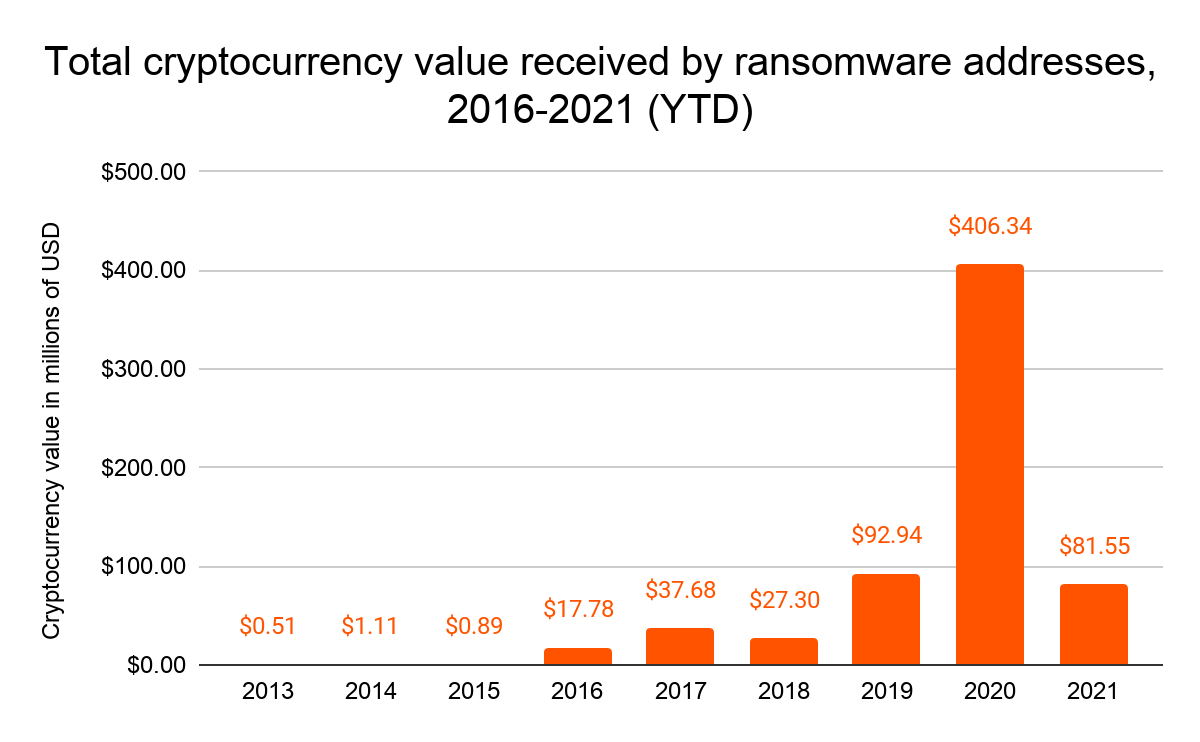
2月に「2021年暗号資産 犯罪レポート」を発表した際、ブロックチェーン の分析によると、ランサムウェア の被害者が支払った総額は2020年に311%増加し、仮想通貨で3億5000万ドル近くに達したことが明らかになりました。仮想通貨を悪用した犯罪の他のどのカテゴリ (犯罪カテゴリー)も、これほど高い成長率を示すものはありませんでした。しかし、私たちはその数字が実際の総額の下限である可能性が高いと読者に警告していました。 案の定、記事公開後、これまで集計していなかった支払いが含まれる新たなランサムウェア アドレス を特定し、2020年にランサムウェア の被害者が攻撃者に支払った仮想通貨の総額が4億600万ドルを超えていたことが判明しました。繰り返しになりますが、ランサムウェア アドレス の新たな事例が発見されるにつれて、この数字は今後も増え続けるでしょう。
2021年5月10日現在、「ランサムウェア 」の攻撃者たちが被害者から少なくとも8,100万ドル相当の仮想通貨をだまし取ったことが判明しています。ただし、この8,100万ドルという金額は、現時点ではあくまで下限と見なすべきです。なぜなら、ランサムウェア アドレス の被害事例がさらに特定されるにつれて、この金額はほぼ確実に増加するからです。
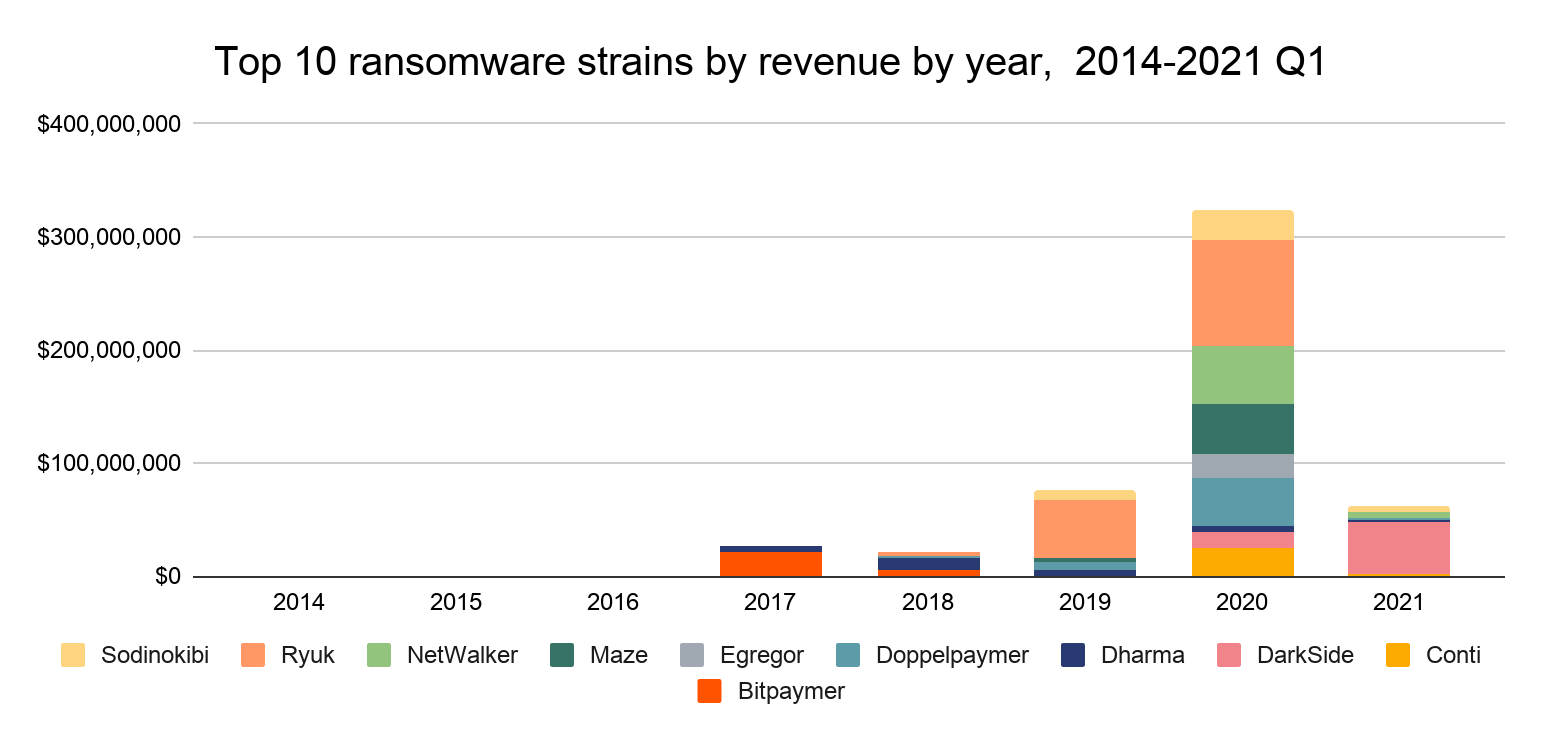
2020年から始まったランサムウェア の増加は、被害者から多額の金銭をだまし取る新たな亜種が数多く出現したことに加え、以前から存在していたいくつかの亜種による収益の増加も一因となっている。
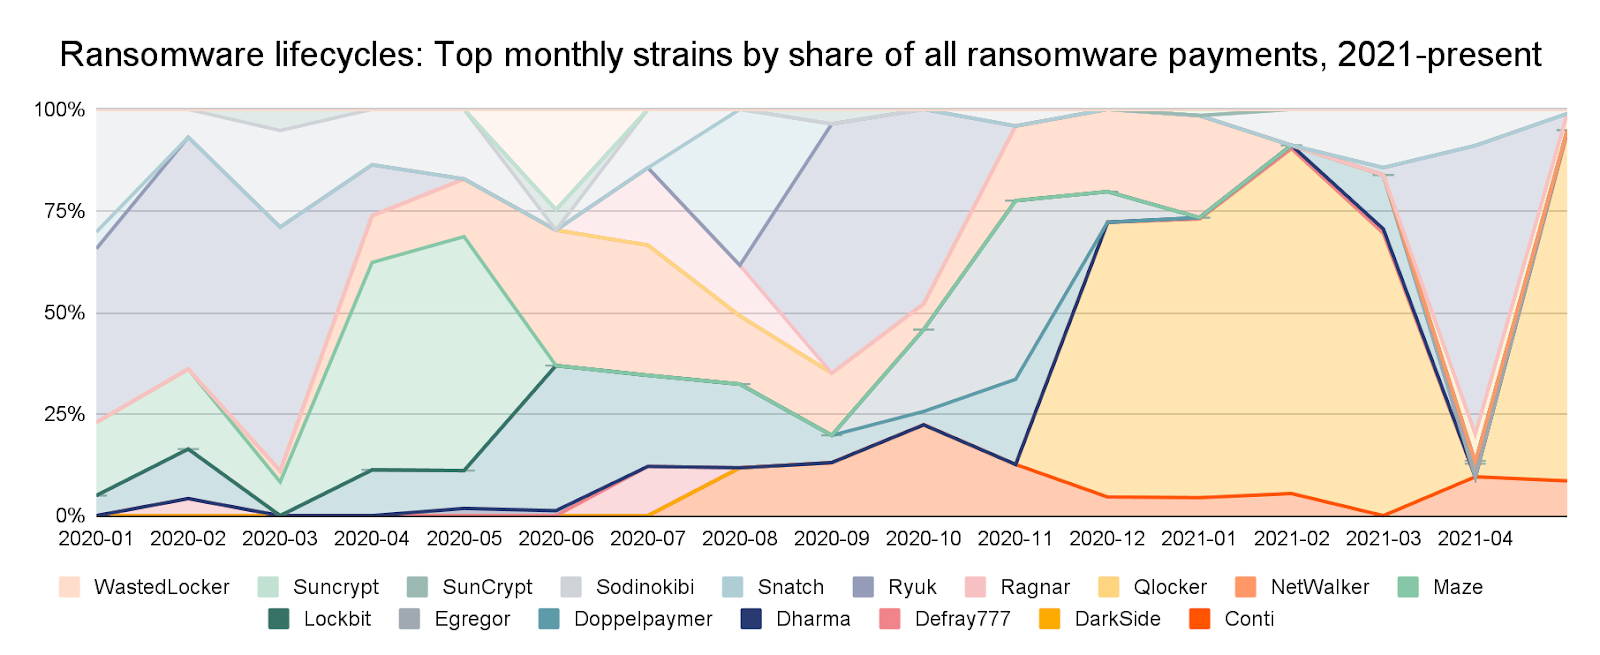
ランサムウェア 各株の収益は、月ごとにさえも安定して推移しているわけではありません。以下に示すように、当社の最新データおよびアドレス の分析結果によると、2020年初頭から現在に至るまで、収益が最も高い株の動向には浮き沈みが見られます。
年間を通じて活動している亜種の数を見ると、ランサムウェア による攻撃を行っているグループがいくつか存在しているかのように思われるかもしれませんが、実際にはそうではない可能性があります(事案 )。昨年の『暗号資産 犯罪レポート』で詳述したように、多くの亜種はRaaSモデル(ランサムウェア as a Serviceモデル)に基づいて機能しています。このモデルでは、「アフィリエイト」と呼ばれる攻撃者が、特定のランサムウェア 亜種をその作成者や管理者から「レンタル」し、その見返りとして、アフィリエイトが成功させた攻撃1件ごとに、作成者や管理者は収益の一部を受け取ります。
多くのRaaS加盟組織が亜種間を移動しており、これはランサムウェア のエコシステムが、一見したよりも小規模であることを示唆しています。さらに、多くのサイバーセキュリティ研究者は、最大規模の亜種の一部については、実際には同じ作成者や管理者が関与している可能性さえあると考えています。彼らは、ある亜種の運用を公に終了させた後、単に新しい名前で非常に類似した新しい亜種をリリースしているだけなのです。ブロックチェーン による分析を通じて、異なるランサムウェア 亜種に関連するアドレス が互いにどのようにやり取りしているかを分析することで、こうした関連性のいくつかを明らかにすることができます。
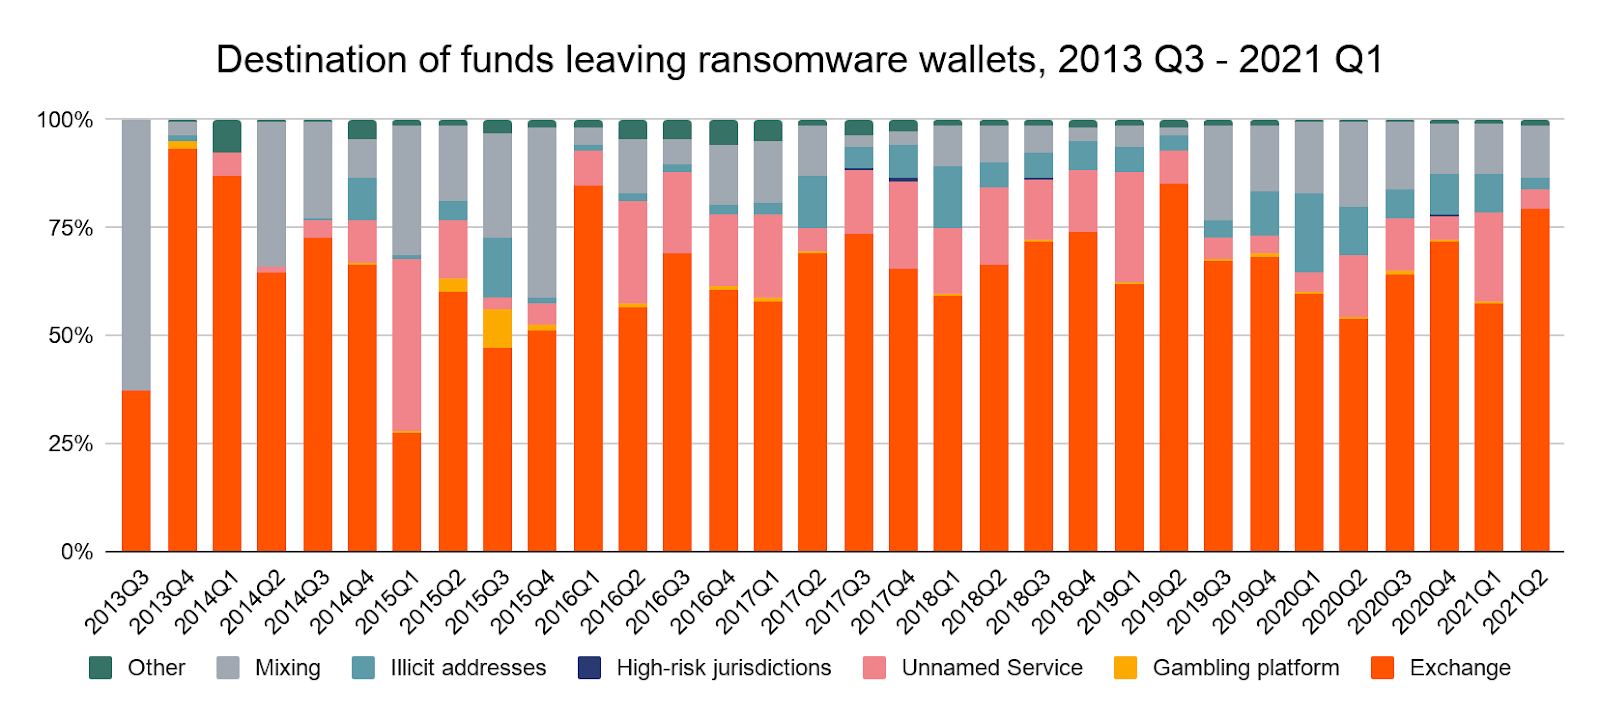
ランサムウェア 攻撃者は、被害者から奪った資金の大部分を、主要な取引所、リスクの高い取引所(コンプライアンス基準が緩い、あるいは存在しない取引所を指す)、およびミキサーへと移す。
違法なサードパーティのデータおよびインフラプロバイダーが、ランサムウェア 攻撃の拡大を助長しているのだろうか?
2020年から見られる重要な傾向の一つは、ランサムウェア による既知の平均支払額が劇的に増加していることです。
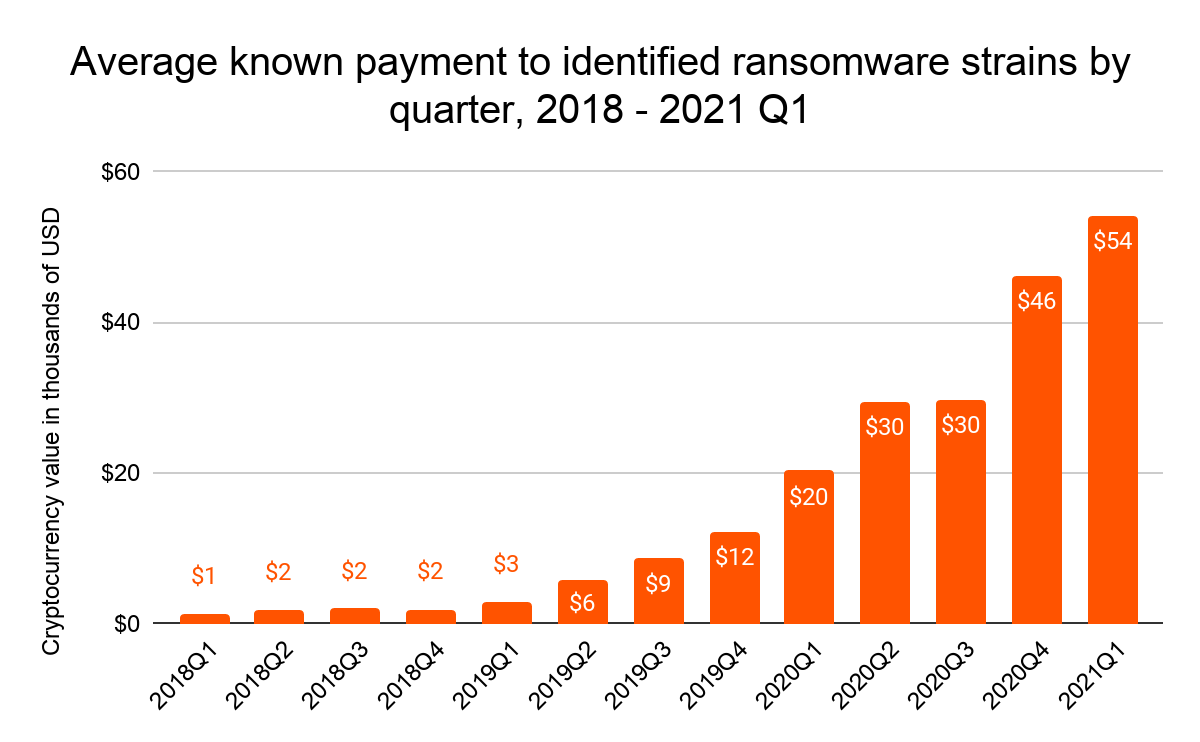
ランサムウェア による身代金支払いの平均額は、2019年第4四半期の12,000ドルから2021年第1四半期の54,000ドルへと4倍以上に跳ね上がりました。 ニュース報道では、今年初めにコンピュータ部品メーカーのAcerに対しREvilが要求した5,000万ドルの身代金など、はるかに高額な異常値が取り上げられているが、Acerが実際に支払ったかどうかは不明である。当社ではまだその規模の支払いは確認できていないものの、四半期ごとの身代金支払額としては過去2年間で大幅に増加している。
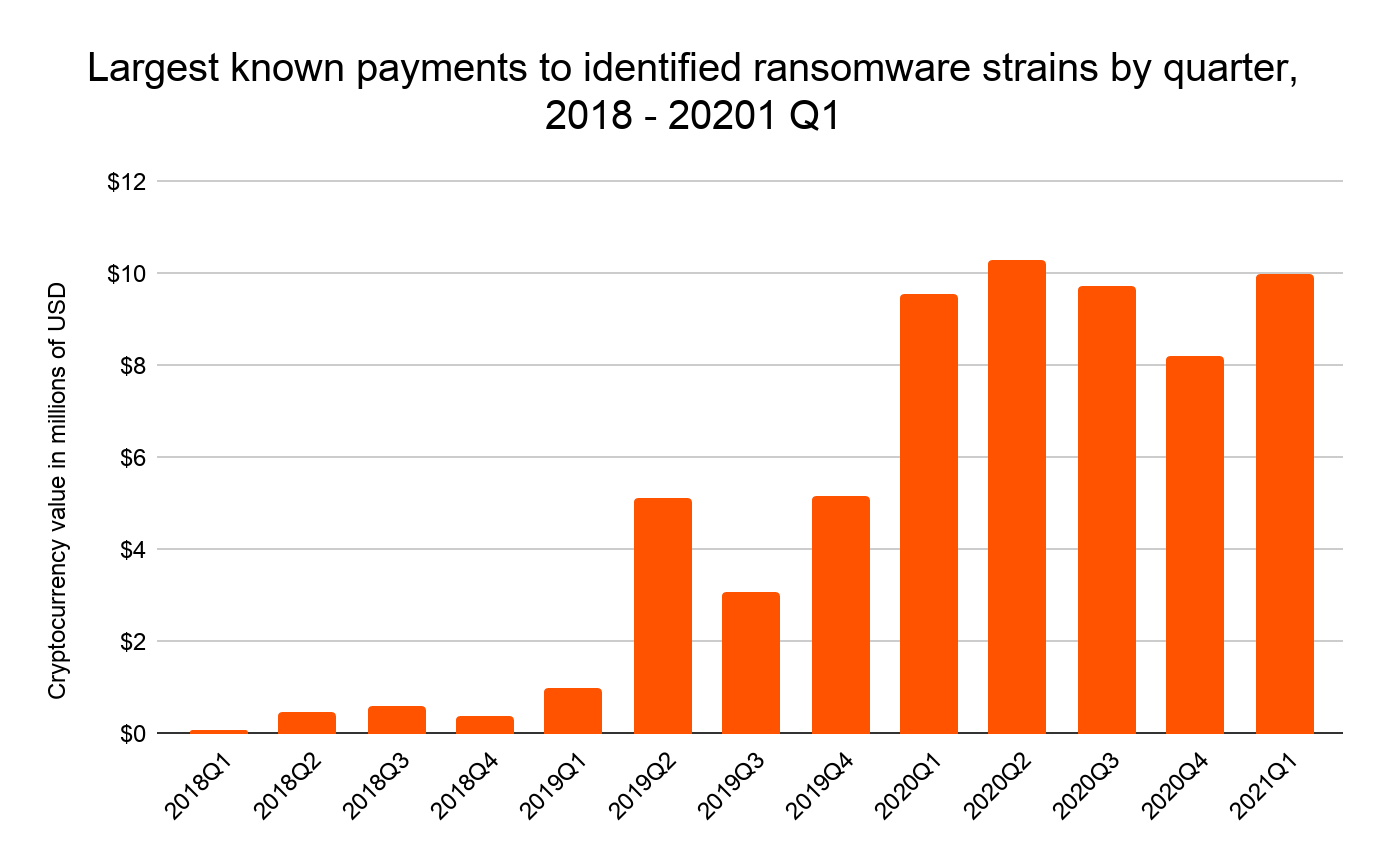
2020年第1四半期以前は、ランサムウェア の支払額が600万ドルを超える事例は一度もありませんでしたが、それ以降は四半期ごとに少なくとも1件は確認されています。
こうした身代金支払額の増加は、ランサムウェア アドレス から、付随的なランサムウェア サービスに関連する他の違法サイトアドレス への支払いの増加と時期を同じくしている。
「違法なサードパーティサービス」とは、サイバー犯罪者がより大規模かつ効果的な攻撃を実行できるよう支援する、複数のプロバイダーを指します。その中には、明らかに犯罪者として活動している者も含まれます。これらのツールの多くはダークネット市場で入手可能であり、具体的には次のようなものがあります:
- Infrastructure as a Service(IaaS)プロバイダー。 ランサムウェア の 攻撃者は、 攻撃を実行するために、堅牢なウェブホスティング、ドメイン登録サービス、ボットネット、プロキシサービス、メールサービスなどのサイバーインフラを必要としています。さらに、多くの攻撃者は、データ流出攻撃を実行するためにクラウドホスティングやその他のインフラに依存しています。これは、ランサムウェア の攻撃者が、より迅速かつ多額の支払いを強要するために、被害者から盗んだデータを流出させるという新たな戦略を指します。 この例として、ランサムウェア グループ「Babuk」によるものと報じられている、ワシントンD.C.警察に対する現在進行中の攻撃が挙げられます。Babukは、攻撃開始以来、同警察署に圧力をかけるため、複数のD.C.警察官の個人情報を公開しています。
- ハッキング ツールやアクセスプロバイダー。「 ランサムウェア 」 の攻撃者は、「Access-as-a-Service」と呼ばれる仕組みを通じて、すでに侵害された被害者へのネットワークアクセスを購入する場合があります。また、自ら被害者のネットワークに侵入するためのツールを購入する攻撃者もいます。その一例がエクスプロイトキットです。 エクスプロイトキットは、ネットワーク上の脆弱性をスキャンして初期の足場を築いたり、ランサムウェア のようなペイロードを展開したりします。これらのエクスプロイトにより、ランサムウェア 攻撃者は、より高度なサイバーセキュリティ対策を導入している大規模な組織を標的にすることが可能になります。こうした組織は、通常、セキュリティ対策が不十分な組織よりも高額な身代金を支払う余裕があるからです。もう一つの例として、「マルウェア・アズ・ア・サービス(Malware as a Service)」が挙げられます。これにより、サイバー犯罪者はソフトウェアをリースして、ランサムウェア をより効果的に拡散させることができます。
- 「フラウドショップ」。フラウドショップも 、ランサムウェア の活動において重要な役割を果たしています。フラウドショップとは、ダークネットマーケットの一種であり、多数の個人のパスワードや個人識別情報(PII)、さらには被害者のネットワークへのアクセスに利用される、不正に取得されたRDP認証情報など、盗まれたデータを販売しています。前述のエクスプロイトやアクセスと同様に、こうした情報は、ランサムウェア の攻撃者が被害者のコンピュータネットワークに侵入する手助けとなります。
- 攻撃後のサービス:一部のランサムウェア やRaaSは、アンダーグラウンドのコールセンターを雇って被害者に直接電話をかけたり、支払いを拒否する被害者に対してDDoS-as-a-Serviceプロバイダーを通じてレンタルしたとみられるDDoS攻撃を組み合わせたりするなど、より高度な恐喝手法を採用しています。ランサムウェア の運営者は、専門の交渉担当者を含め、身代金の支払い手続きを通じて被害者を支援する正社員に報酬を支払っているケースさえあります。
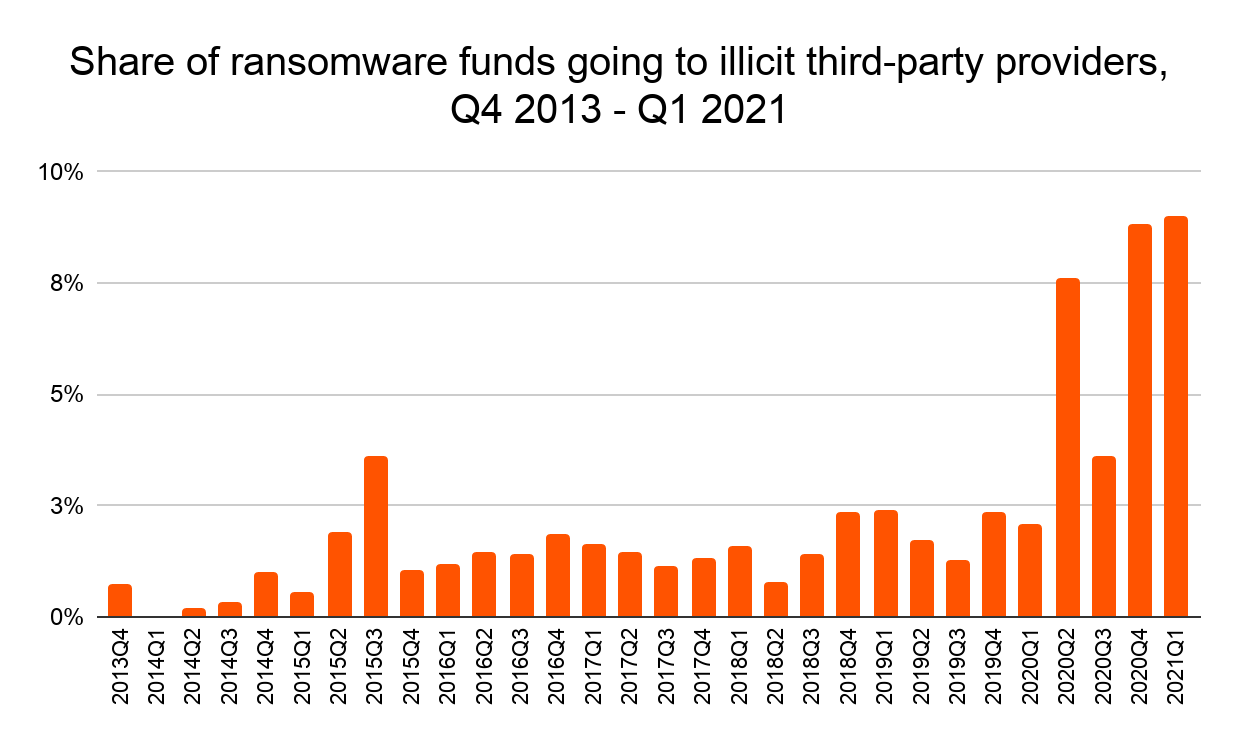
2020年以前は、不正なサードパーティサービスが資金総額の3%を超えることはほとんどありませんでした送付 (出典:ランサムウェア アドレス )。それ以降、その割合は大幅に増加し、支出の9%を占めることも珍しくなくなりました。また、2020年以降、資金総額送付 (出典:ランサムウェア アドレス )が大幅に増加していることも念頭に置いておく必要があります。つまり、これらの数値は、ランサムウェア の攻撃者による不正サービスへの支出額が大幅に増加していることを示しているのです。
こうしたサードパーティベンダーの存在により、ランサムウェア 攻撃者はより大規模な組織を効果的に標的にできるようになっており、その利用の増加が、2020年以降見られる身代金支払額の増加の一因となっている可能性があります。ブロックチェーン の分析によると、これらの違法なサービスプロバイダーは、ランサムウェア エコシステムの「結合組織」となっていることが明らかになっています。例えば、以下のネットワーク図では、仮想通貨の取引履歴に基づき、さまざまな種類のプロバイダーが総体として、最も活発に活動している多くのランサムウェア 亜種をどのように結びつけているかを示しています。
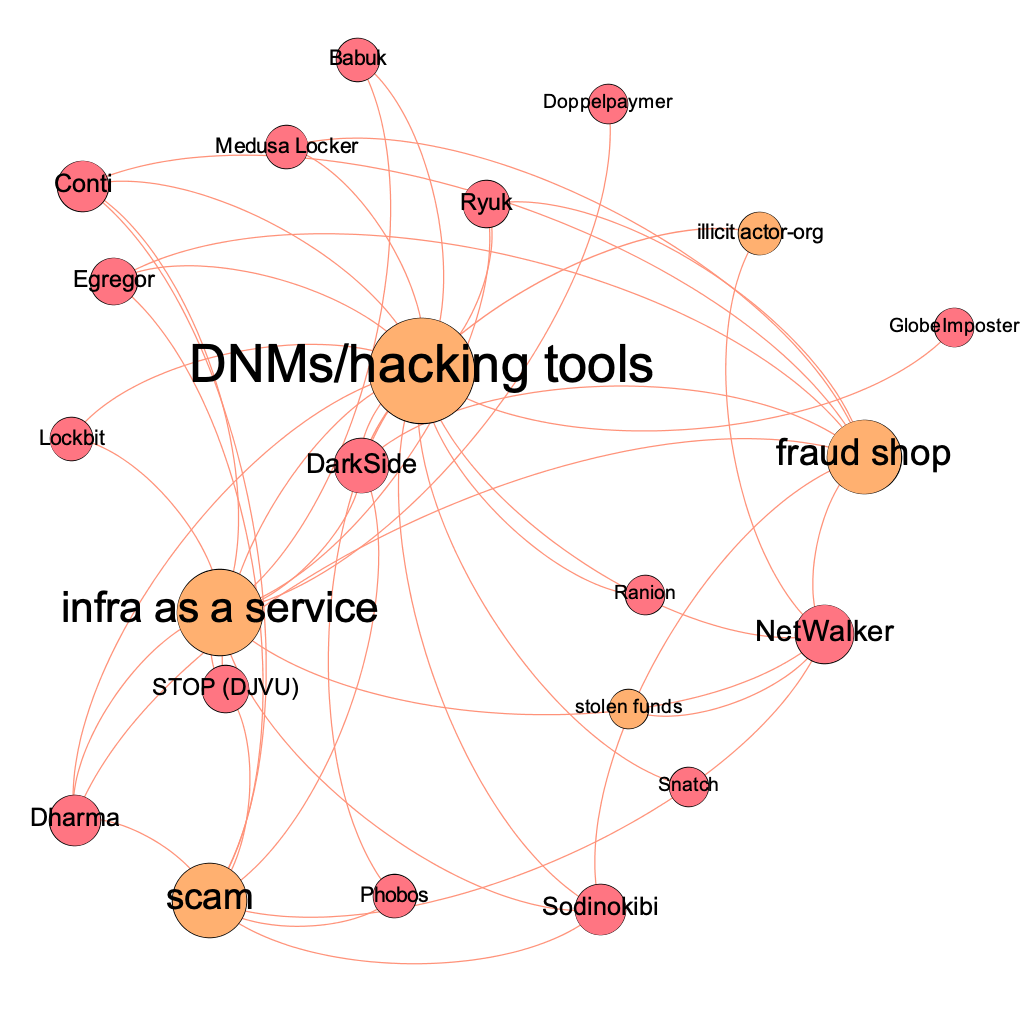
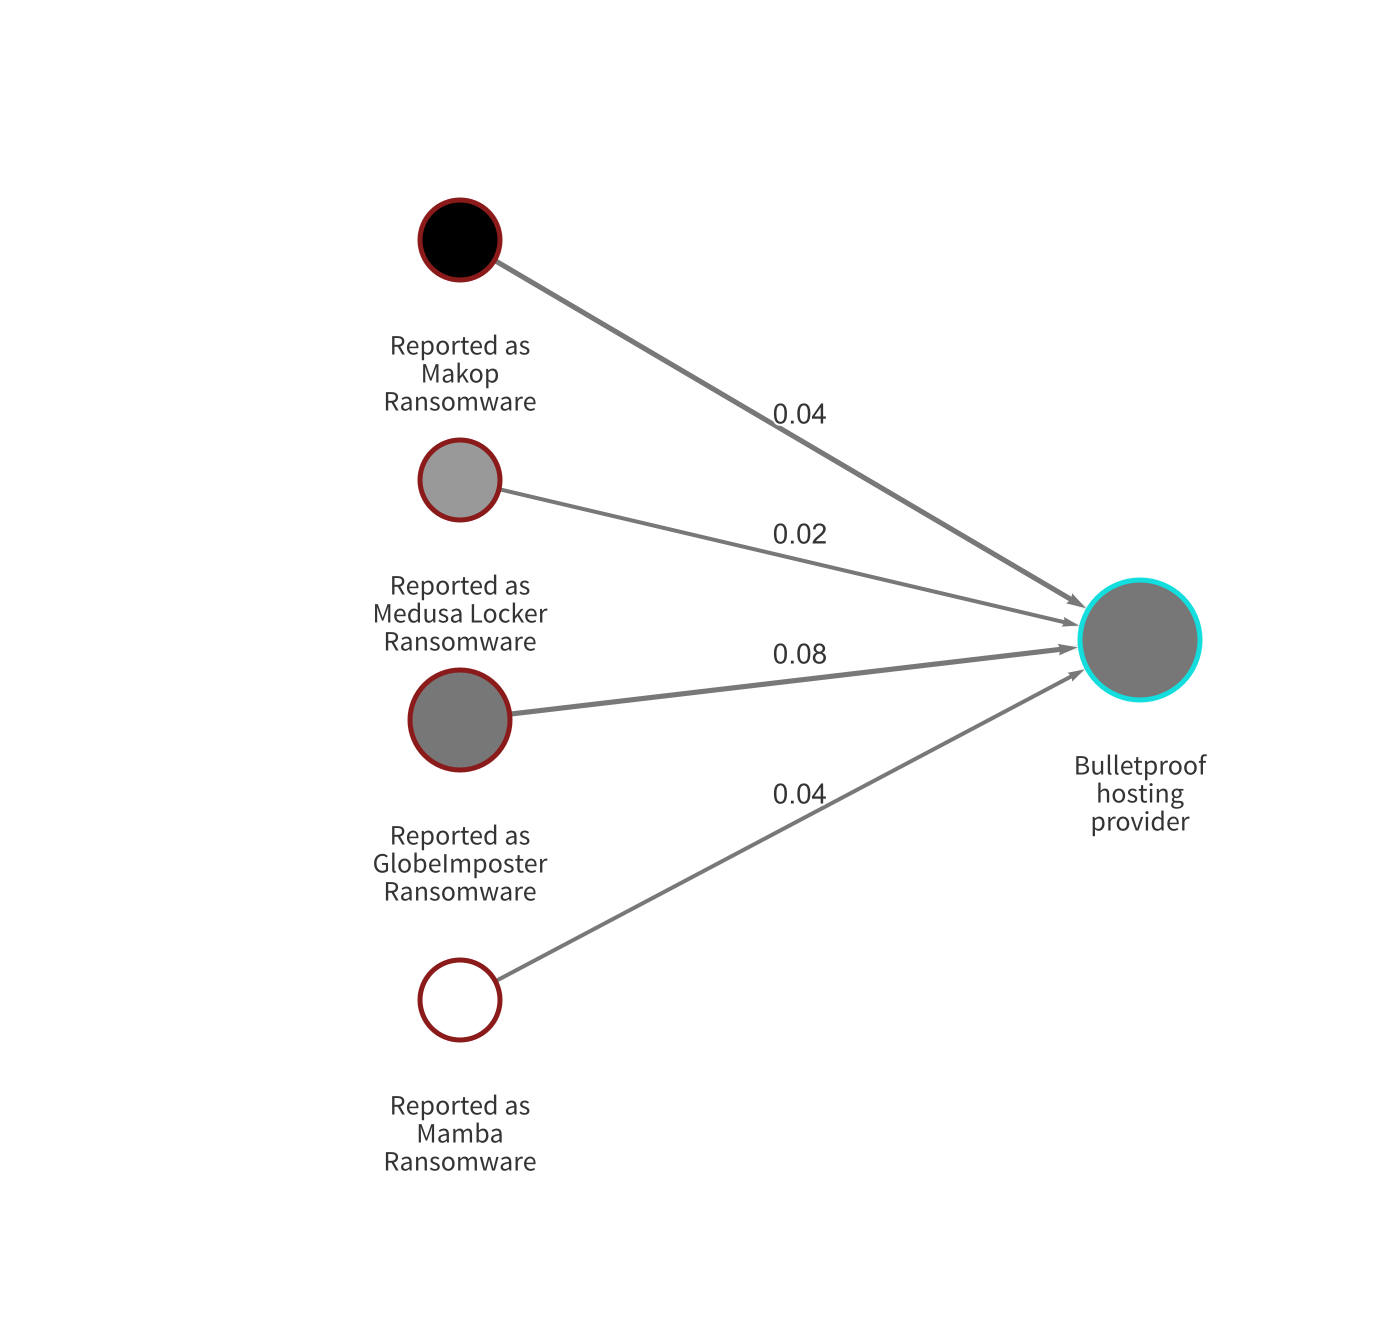
以下のChainalysis Reactor 以下のグラフは、この現象をより詳細に示した例です。最初のグラフでは、複数のランサムウェア の株が、人気のある防弾ホスティング プロバイダーに資金を送金している様子が確認できます。
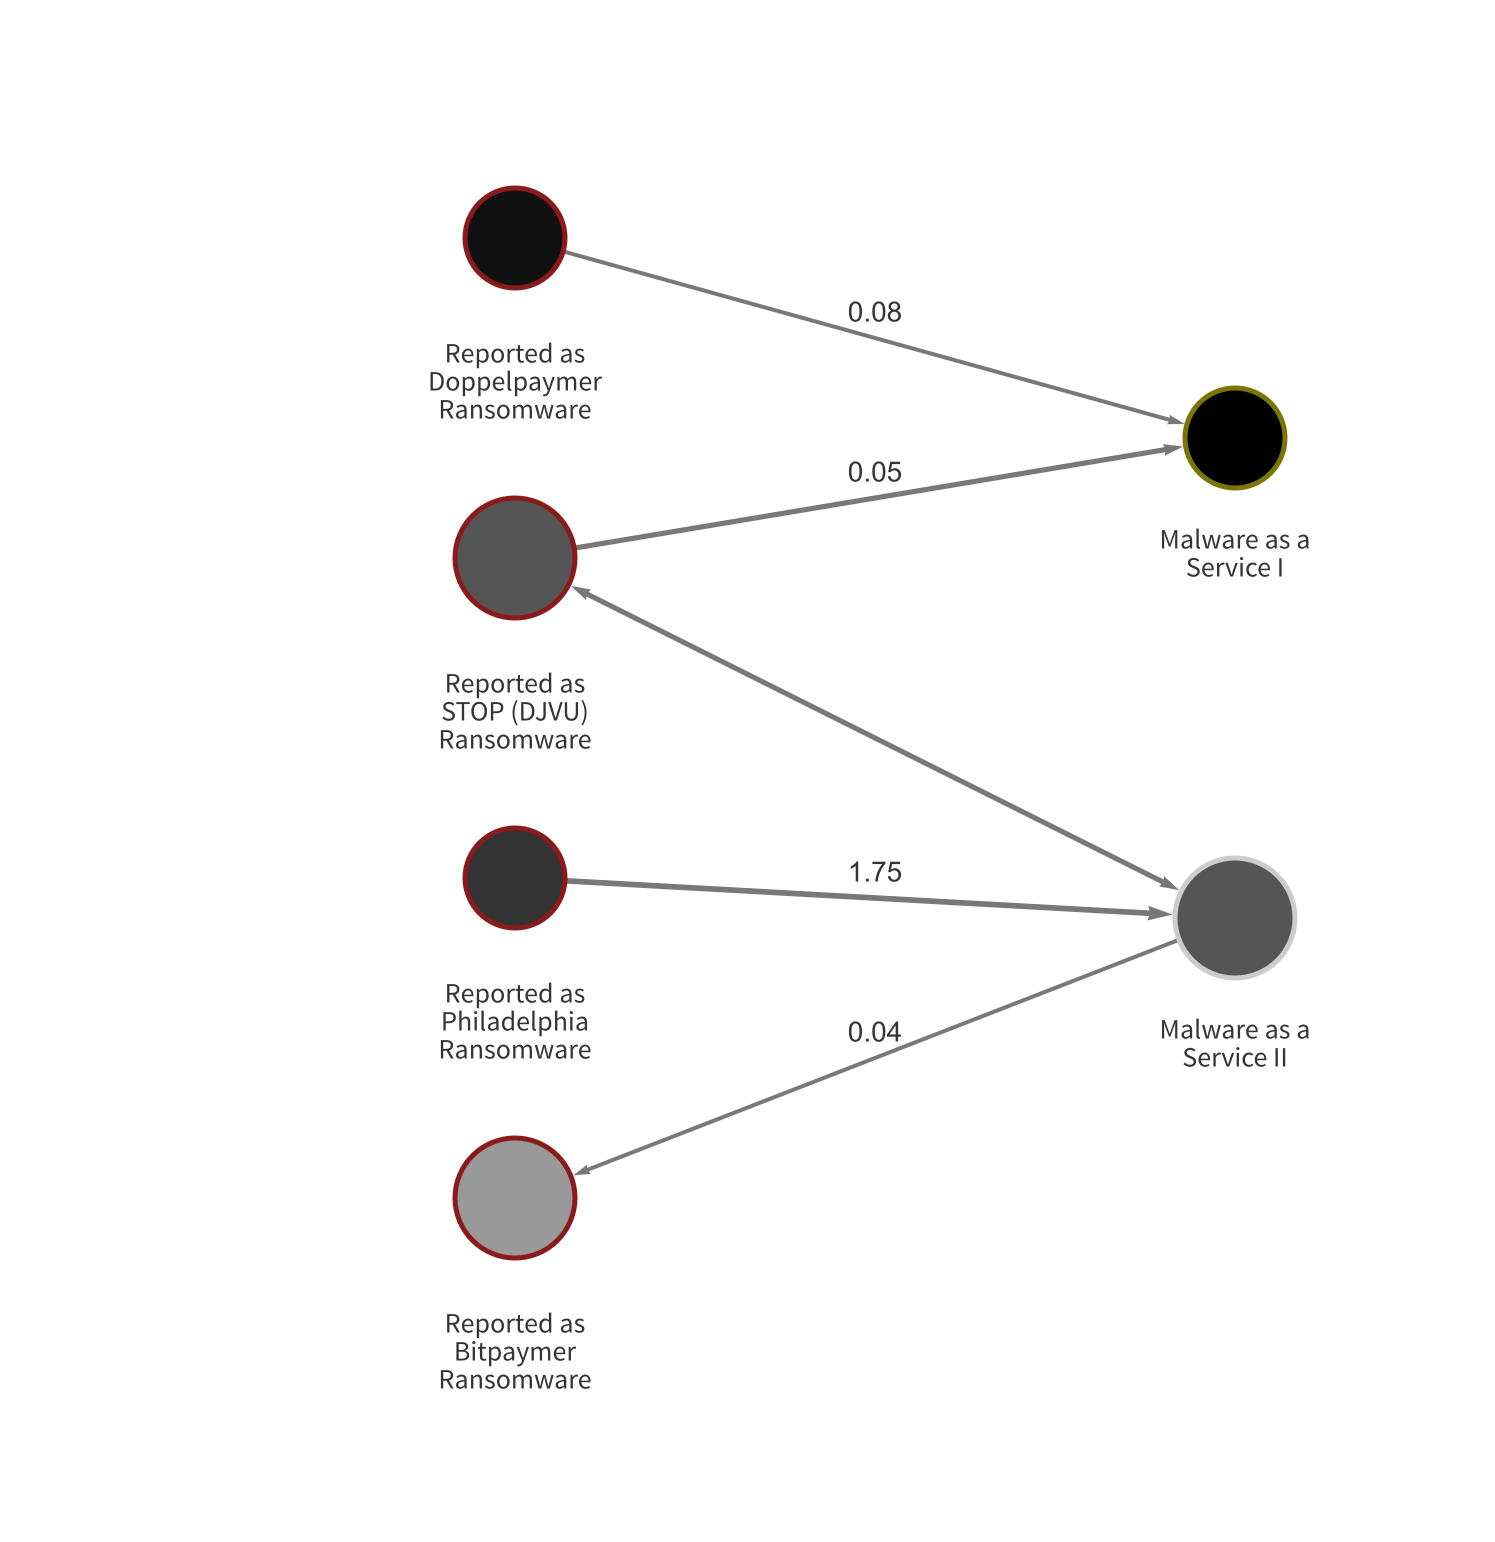
2つ目では、他の亜種が2つの「マルウェア・アズ・ア・サービス(Malware as a Service)」プロバイダーと取引を行っている様子が確認できます。
ランサムウェア の攻撃者が、サードパーティベンダーが提供する高度なインフラやツールへのアクセス権を引き続き保持している限り、身代金の支払額は今後も増加し続けると予想されます。法執行機関 および仮想通貨関連企業は、攻撃者そのものだけでなく、攻撃を助長するツールを提供する業者も排除するために、協力して取り組む必要があります。
ロシアと関係のあるサイバー犯罪者による「ランサムウェア 」攻撃がさらに増加
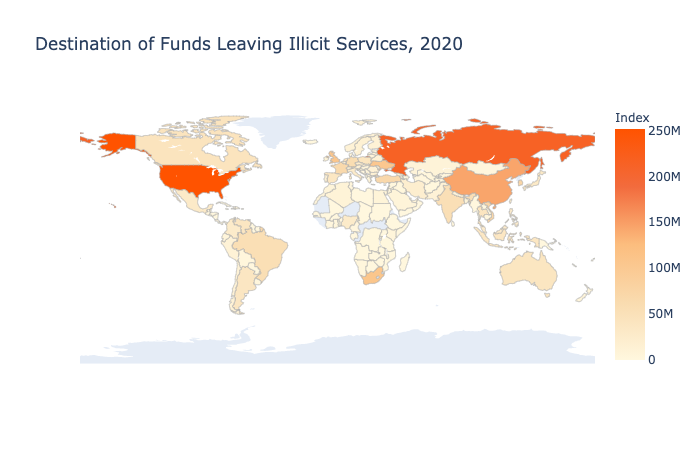
前述したように、多くのランサムウェア の亜種は、ロシアに拠点を置く、あるいはロシアと関連のある制裁対象のサイバー犯罪グループと結びついています。その一例として、その指導部がロシア政府とつながりがあると報じられている悪名高いEvil Corp が挙げられます。一般的に言えば、ロシアや、旧ソ連諸国による政府間組織である独立国家共同体(CIS)に属するその他のロシア語圏の国々と関連のあるサイバー犯罪者たちは、世界で最も活発に活動しているグループの一つです。 ロシア系のサービスは、違法なアドレス から、他のどの国のサービスよりも多くの仮想通貨を受け取っており、これは、ロシア系のサイバー犯罪者が、仮想通貨を基盤とする犯罪において、その年最大の金銭的受益者であったことを示唆している。こうした活動の多くは、ロシアを拠点とするダークネットマーケット 「Hydra」によって牽引されていた。同サイトは、麻薬に加え、ランサムウェア の攻撃者にとって有用な盗難データを販売している。
2021年には、ロシアやその他のCIS諸国に関連するランサムウェア の亜種が、ランサムウェア の活動全体に占める割合が増加しています。以下のグラフでは、ランサムウェア の亜種を2つのカテゴリーに分類し、2020年と2021年の活動を比較することで、この傾向を示しています:
- Evil Corp に関連する株。
- ランサムウェア が被害者のオペレーティングシステムがCIS加盟国にあることを検知した場合、暗号化を阻止するコードを持つ亜種。これらの亜種は、一般的にロシアやその他のCIS加盟国を起源とするものと見なすことができる。
数字が如実に示している通り、これらのランサムウェア 株を総合すると、2021年の活動量は2020年と比較して増加している。
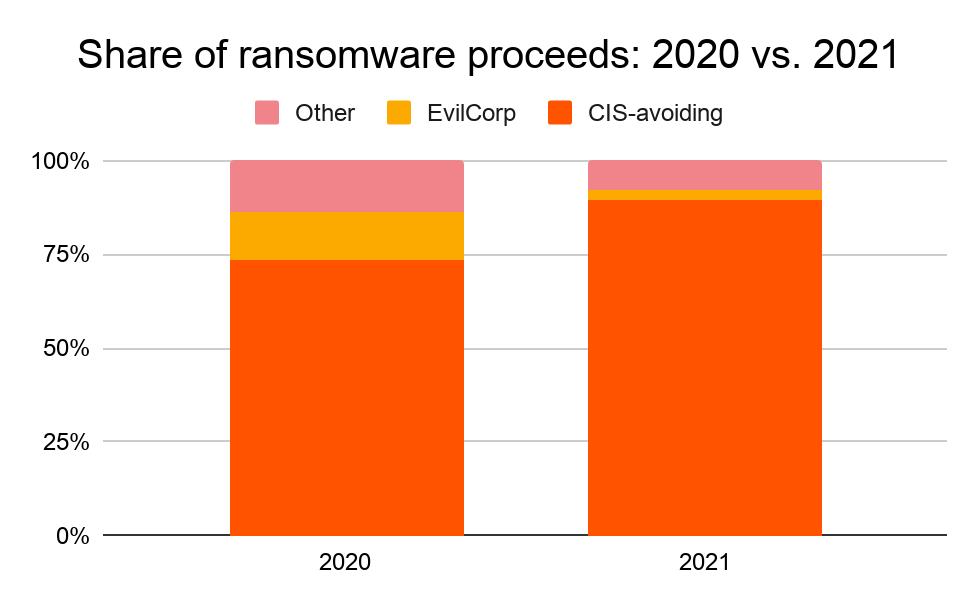
2020年、調査対象となったランサムウェア の収益の約86%は、Evil Corp に関連する、あるいはCIS諸国を回避するように設計されたランサムウェア の亜種に起因するものと見られる。2021年に入ってからの現時点では、その割合は92%に達している。
米国政府はすでに、ロシアによるサイバー犯罪の脅威を深刻に受け止めており、バイデン大統領は今年初めに発生したSolarWindsのハッキング を受けて、ロシアの団体や個人に対する新たな制裁措置をいくつか発表した。 ランサムウェア のデータは、特に、ブロックチェーン の分析や、仮想通貨業界全体の他企業との連携が、ロシアやその他の敵対的な国家と結びついたグループによるサイバー犯罪と戦う上で極めて重要になることを示唆している。
このブログ記事は、ランサムウェア で近日公開予定の「上半期レポート」からの抜粋です。 こちらからご登録ください 。レポートが公開され次第、全文をメールでお届けします。また、 ウェビナー 「ランサムウェア 」の半期トレンドに関するウェビナーを、5月25日(火)午前11時(米国東部時間)に開催いたします。


