Web3 攻撃者の手口はますます巧妙になっており、取引所やその他の金融機関を標的としたハッキング事件の数は増加しています。多くの場合、攻撃者は取引所やそのユーザーのウォレットから資金を奪い、その結果、数百万ドルもの損失や信頼の喪失、そして甚大な評判の低下を招いています。しかし、今日、その状況は変わります。
リアルタイムでインテリジェンス主導のセキュリティを提供するという当社の使命の一環として Web3、Hexagateの「Walletハッキング Detection Kit」の提供開始を発表できることを誇りに思います。これは、ウォレットのフローに深く統合され、外部および内部の攻撃者によるウォレットレベルの乗っ取りの初期兆候を、資金が流出する前に特定・対応する、初の予防的かつ行動ベースの Web3 セキュリティ防御ツールとして、ウォレットのフローに深く統合され、外部および内部の攻撃者によるウォレットレベルの乗っ取りの初期兆候を、ウォレットの資金が流出する前に特定し、対応します。
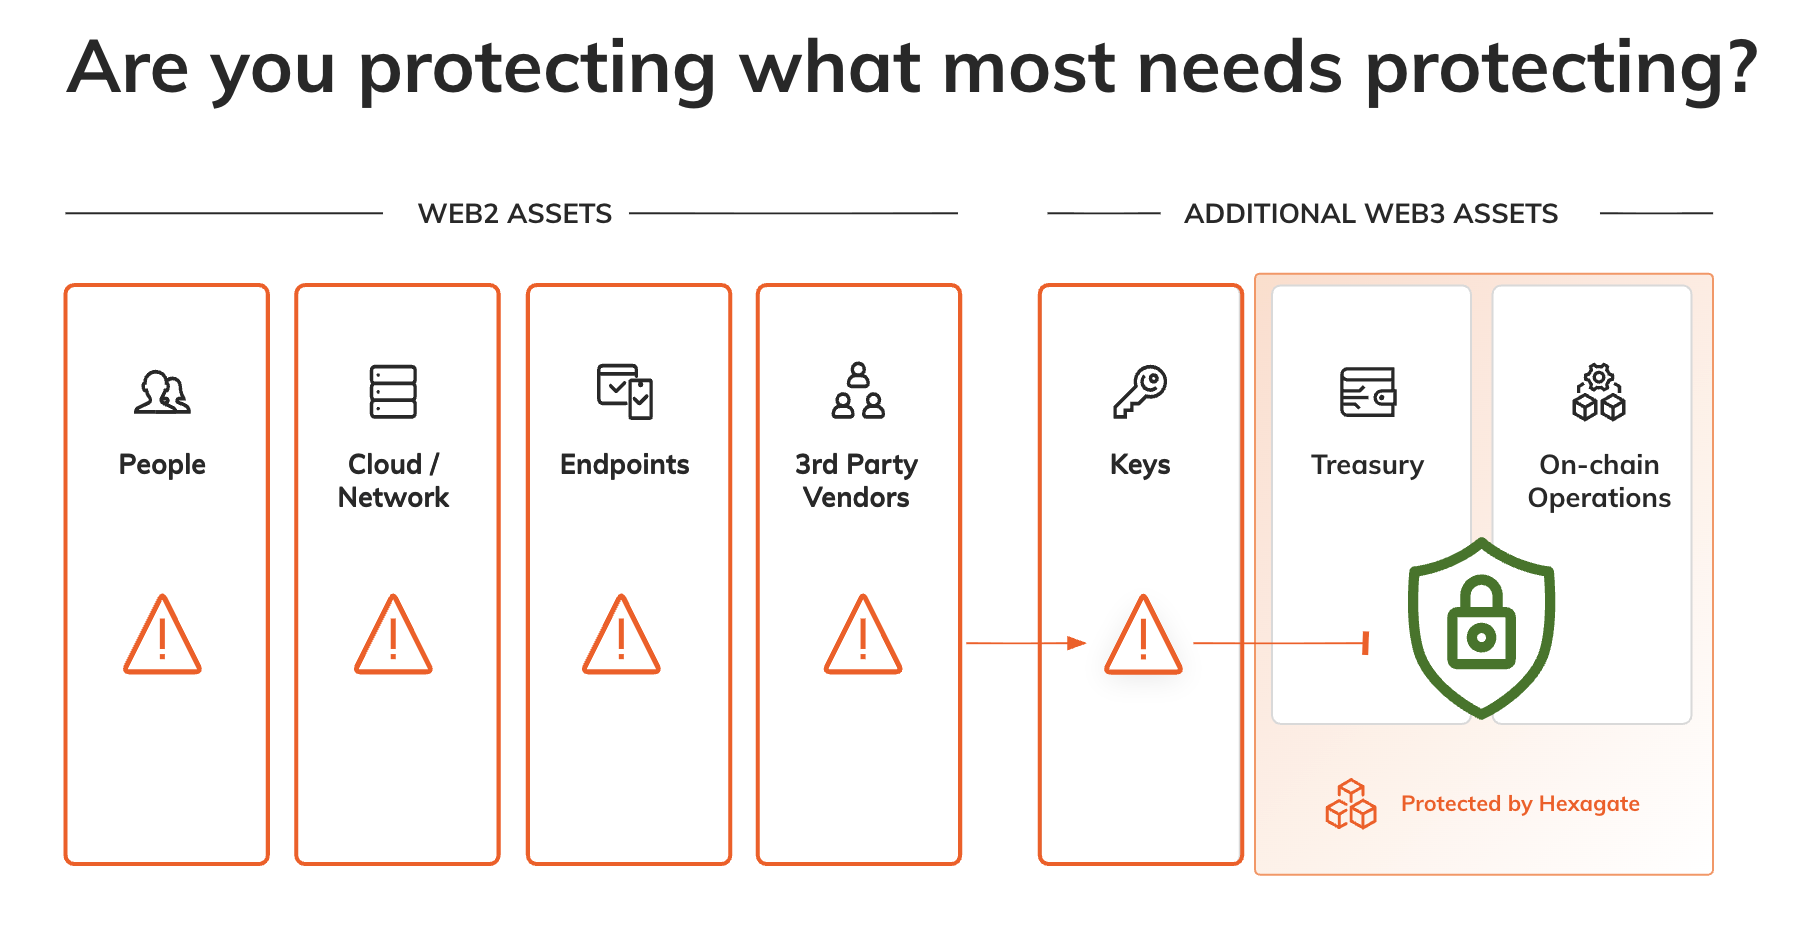
MPCウォレットなどの既存のセキュリティソリューションは、プライベート鍵 を効果的に保護しますが、取引が悪意のあるものかどうかを検知することはできず、設定されたルール内で有効であるかどうかのみを確認できます。そこで Hexagate 本ソリューションが活躍します。リアルタイムの行動監視と署名前のトランザクションシミュレーションを通じて、ユーザーの鍵 が不正に悪用されるのを防ぎます。
How Hexagate「ハッキング 」検出キットの仕組み
Hexagateのウォレット「ハッキング 」検出キットは、高度にカスタマイズ可能なモニタリング機能を採用しており、ウォレットの経時的な挙動を学習して動的に調整を行います。機械学習(ML)モデルがこれに加え、異常検知機能を提供し、損失につながる前にリスクを特定します。アラートが発生すると、 Hexagate 資産を保護するために自動的に措置を講じます。
デプロイされた わずか数分で導入可能で、セキュリティ運用に合わせて拡張できるよう設計された「Walletハッキング Detection Kit」は、CISO、SecOpsチーム、および資産管理者に、異常な挙動を検知し、保護措置を実施し、悪意のある攻撃者より一歩先を行くために必要なツールを提供します。
「Walletハッキング Detection Kit」が防ぐことを目的としている攻撃の種類をより深く理解するために、悪意のあるアクター が現在、取引所のセキュリティツールやポリシーをどのように回避しているのか、また「Walletハッキング Detection Kit」が他社が見逃してしまう脅威をどのように検知できるのかについて、詳しく見ていきましょう。
ソーシャルエンジニアリングを利用した強盗
ある取引所に強い関心を寄せる悪意のある攻撃者は、通常、数か月かけて、どのチームが財務業務を担当しているか、誰が巨額の送金を承認しているか、どのベンダーが特権的なアクセス権を持っているかを、ひそかに観察しているだろう。
攻撃者は、チーム間の信頼関係の欠如、急ごしらえの意思決定、あるいはプレッシャー下で手抜きをしがちな傾向など、職場でよくある状況を利用しようと狙っています。こうした弱点を特定すると、攻撃者は電子メールやSNS を通じて標的に接触し、正当な人物を装って、被害者を巧みに誘導し、機密情報の提供や悪意のあるコードのインストール、あるいは内部システムへの不正アクセスを可能にするリンクのクリックなどをさせようとします。
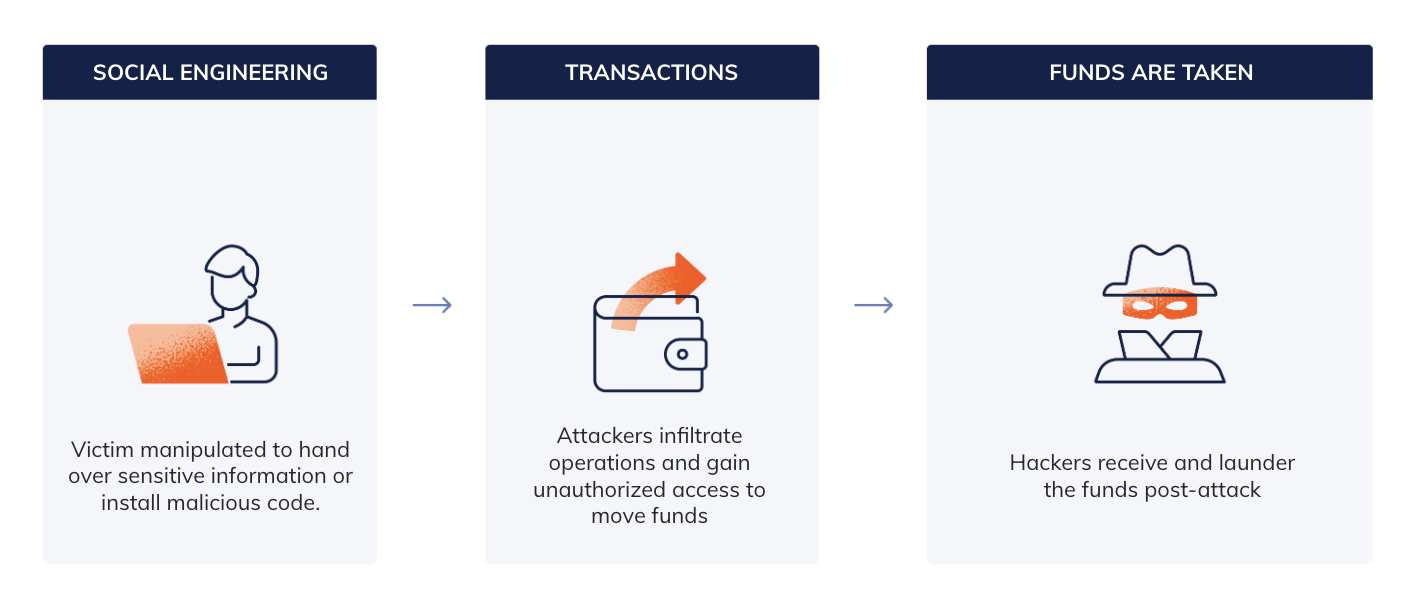
これらの認証情報が攻撃者の手に渡ると、誰にも気づかれることなく、取引所の資金管理部門から攻撃者が管理するアドレス への大規模かつ迅速な送金を開始することが可能になります。
サードパーティAPIを利用した不正アクセスハッキング
攻撃者が取引所から数百万を盗む手口は、次の通りです:
- まず、攻撃者は、取引所の技術スタックに統合されている信頼できるサードパーティパートナーを通じて、クラウド上に保存されたAPIキーへのアクセス権を取得します。このキーは、ステーキング や財務業務の処理に使用されます。例えば、攻撃者にindirect のような権限を与えつつ、資金の移動については正当な管理権限を保持させるといった形です。
- 鍵が侵害されると、攻撃者はコードを改ざんしたり、通常の取引を装った悪意のある指示を送信し始めたりすることが可能になります。これは、ステーキング の解除やポートフォリオの再調整など、一見無害に見える小さな操作の形で、1日に数十回から数百回行われる場合があります。
- 絶好のタイミングを見計らって、攻撃者は取引所から数百万ドルを、自身が管理するウォレットへと移動させる。
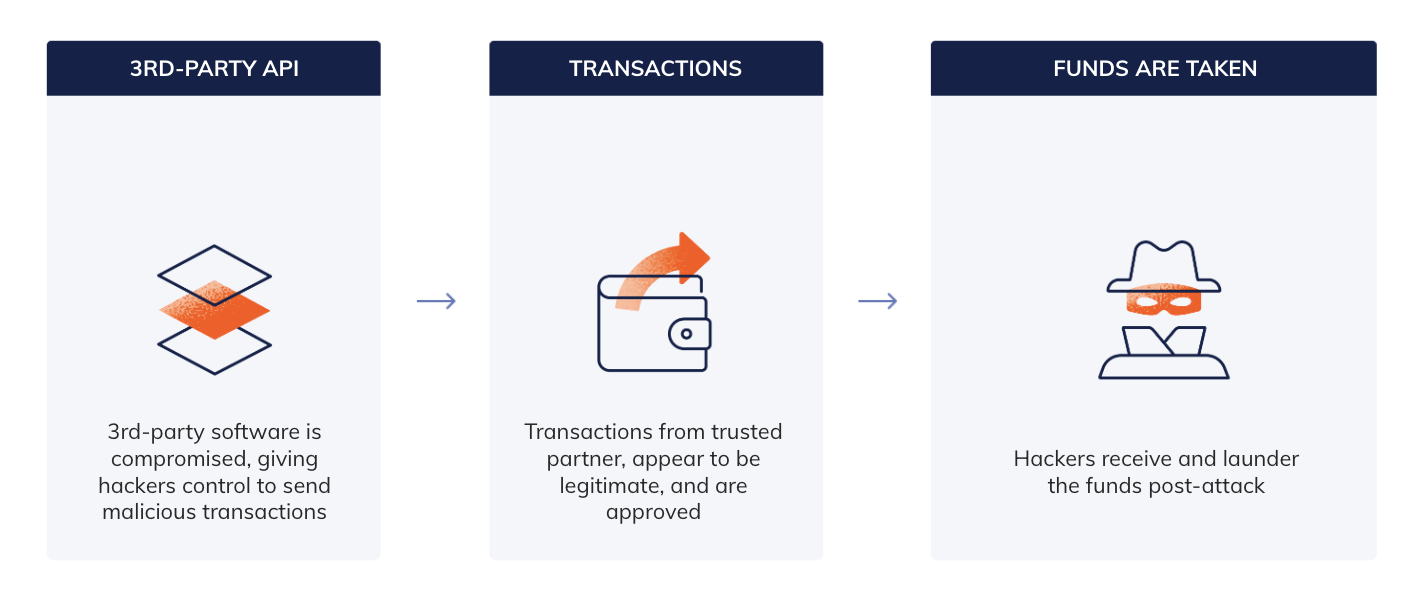
この種の攻撃は、従来の防御策を迂回し、信頼されている自動化プロセスを悪用する。
How Hexagate’s Walletハッキング Detection Kit と GateSignerおつり のストーリー
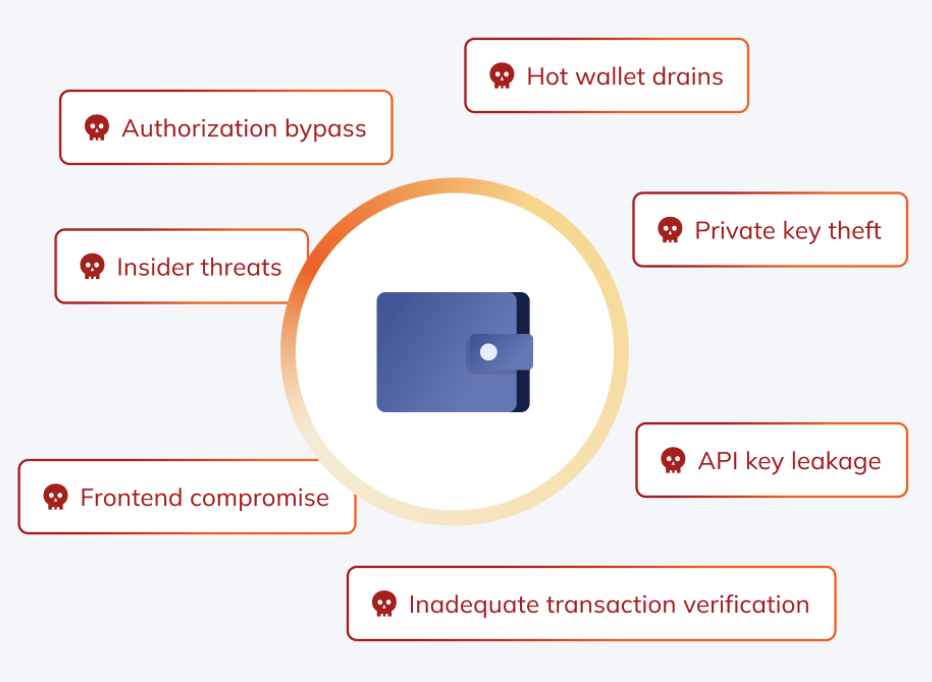
上記のような攻撃こそが、Hexagateの「Walletハッキング Detection Kit」が存在する 理由です。APIレベルのハッキング などに起因する「ブラインド署名」を検知・防止するように設計された「Walletハッキング DetectionKit 」は、こうした「目に見えない」脅威から防御するために特別に開発されており、APIキーやサードパーティによるリスクに対応した以下の保護機能を備えています:
1. 異常行動の検出
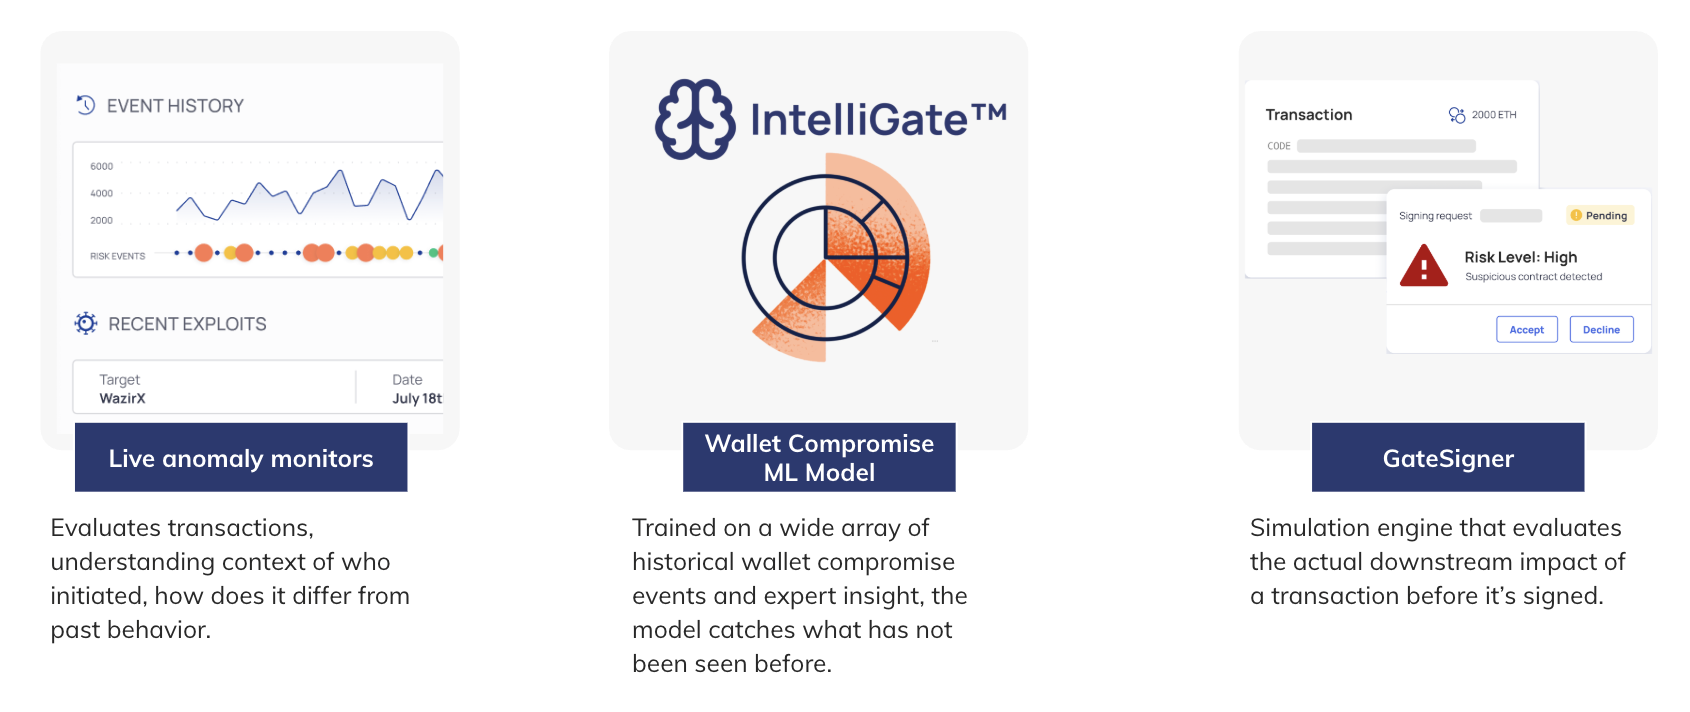
このキットの核となるのは、動的でルールに即したモニタリングエンジンです。このエンジンは、すべてのウォレット、トークン、チェーンにわたるトランザクションを継続的に評価します。単に静的な閾値に対して評価するだけでなく、誰がトランザクションを開始したか、過去の行動とどのように異なるか、そして予想される運用パターンに違反していないかといった文脈も考慮に入れます。何か異常が発生した場合プロトコル 、システムはアラートを発信したり、オンチェーン といった措置を講じたりすることができます。
具体的には、以下のものを認識することができます:
- 単一のトランザクションに、複数の隠された、または許可されていない命令が組み込まれていること;
- 一見「日常的」な業務の中に組み込まれた、送信 のような不審な引出権限;
- また、以前の動作と比較して、API呼び出しのタイミングや頻度に異常が見られる場合。
2. 機械学習モデル
攻撃者が常に予測されるパターンを回避し、不正アクセスを得るための新たな手法を編み出している状況では、一歩先を行くためには、適応型のインテリジェンス層が必要となります。だからこそ Hexagate ウォレットの不正利用を検知するために特別に設計された機械学習(ML)モデルを追加しましたハッキング 。
前述のAPI攻撃における「事案 」の手口では、各ステップはすべて日常的な操作のように見えます。悪意のある指示は、一見すると通常の活動のように見えるものの中に隠されており、資金が失われるまで警告は発せられません。
ここで、「Walletハッキング Detection Kit」の機械学習モデルが、その物語の結末をおつり する可能性があります。実世界のハッキング イベントを用いて学習されたこのモデルは、さまざまなウォレットやエコシステムにおける「正常な状態」を把握します。そして、タイミングの不規則性、異常な資金の流れ、あるいは隠れた権限の移譲といった、わずかな逸脱を検知します。
3. GateSigner:署名前のシミュレーションエンジン
最後に、 Hexagateの署名前シミュレーションおよび検証ソリューションとして、GateSignerはリアルタイムのトランザクション・ファイアウォールとして機能し、トランザクション承認プロセスにおける重要なチェックポイントとなります。
自動化によって行われるものであれ、人間によって行われるものであれ、すべての取引は、署名が行われる前に、その真の下流への影響オンチェーン を明らかにするためにシミュレーションされます。このプロセスでは、取引に組み込まれたロジック全体を分析し、たとえその指示が一見ルーチン的な呼び出しの中に埋もれていたとしても、隠された承認コマンドや不正な送金を検出します。
GateSignerは、問題の取引が悪意のあるものであることを示す、即座に対応可能なリアルタイムのアラートを提供し、盲目的に署名・実行される前に、隠された権限移転の証拠を提示します。
しかし、もし私の取引所がウォレットのセキュリティ確保にMPCソリューションを採用している場合はどうなるのでしょうか?
ご利用の取引所のウォレットがMPCソリューション上で稼働している場合、鍵 の秘密鍵はほぼ確実に安全であり、誰が何を署名できるかを厳格に管理し、取引が正しく承認されるよう確保されています。ただし、セキュリティ対策には多層的なアプローチをとることが極めて重要です。 Web3 セキュリティ対策において極めて重要です。
MPCソリューションは、プライベート鍵 を保護し、堅牢なポリシーに基づいてアクセスを制御しますが、トランザクションが悪意のあるものかどうかについては把握できず、ユーザーが設定したルール内で有効であるかどうかのみを確認します。
したがって、APIキーが漏洩したり、フロントエンドがユーザーを欺いたり、パートナーが悪意のある取引を送信したりといった事態が発生した場合、MPCウォレットだけでは資金を完全に保護することはできません。
「Walletハッキング Detection Kit」は、ウォレットの動作をリアルタイムで監視し、異常を検知します。また、「GateSigner」は、ウォレットの動作をリアルタイムで監視し、署名前の取引をシミュレートして、動作が「通常」から逸脱した瞬間に異常を検知します。MPCウォレットは鍵 を保護しますが、 Hexagate それらが悪用されないことを確実にします。
最後に一言
数百万ドルの損失を被り、自社の取引所の名前が明日の見出しに載ってしまうような事態は、必ずしも技術的な不備や無謀な行動が原因とは限りません。しかし、既知および未知の脅威から身を守るためには、多層的なセキュリティ対策が必要であることを示す一つの兆候ではあります。
Web3 次のようなセキュリティ技術 Hexagateの「Walletハッキング Detection Kit」などのセキュリティ技術を活用することで、取引所は攻撃を検知し、自動的に対応することが可能になります。 Hexagateの「GateSigner」および「Walletハッキング Detection Kit」が貴社の資金管理をどのように保護できるか、今すぐデモをご予約ください。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。受領者は、こうした決定を行う前に、各自のアドバイザーに相談してください。Chainalysis は、受領者が本資料を利用したことに起因する、つながり におけるいかなる決定、その他の作為または不作為についても、一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


