
このブログは、当社の「2022年暗号資産 レポート」のプレビューです。 こちらから登録して 今すぐレポートをダウンロードしましょう!
2021年5月7日、米国南東部にエネルギーを供給する石油パイプライン会社「コロニアル・パイプライン」が、ランサムウェア 攻撃の被害に遭い、操業を一時停止せざるを得なくなった。攻撃から数時間後、コロニアル社は、攻撃の犯行グループであるロシアを拠点とするサイバー犯罪組織「DarkSide」に対し、当時約440万ドル相当のビットコイン75枚を身代金として支払った。 6日後、コロニアル社は操業を再開できたが、その間、操業停止に加え、ニュースが広まるにつれてパニック買いが発生した結果、いくつかの地域で燃料不足が生じた。
1か月後、朗報がもたらされた。司法省は は、 、FBIの捜査の結果、コロニアル社への身代金支払いから230万ドル相当のビットコインを押収することに成功したと発表しました。Chainalysis は、当社のツールがFBIの捜査に貢献できたことを誇りに思うとともに、攻撃後に捜査官がどのように資金を追跡したかについて、その詳細をここでご紹介できることを嬉しく思います。
まずは、身代金の支払いそのものと、 Chainalysis Reactor.
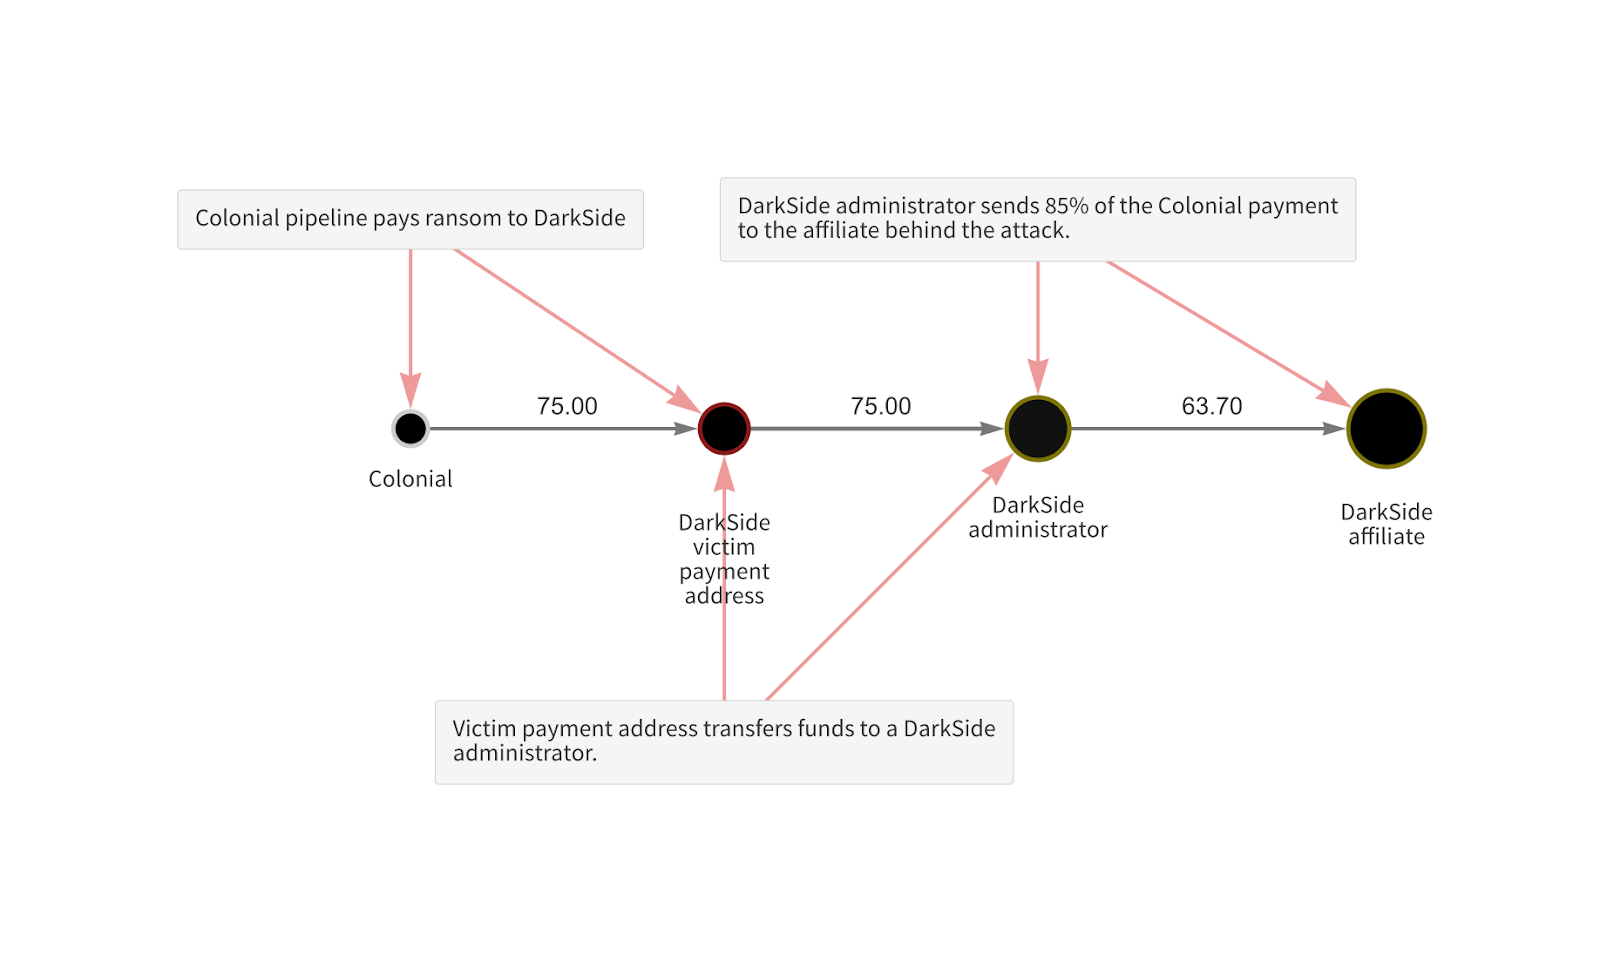
まず、左側には、コロニアル社が攻撃者から提供されたアドレス 宛てに75ビットコインの初回支払いを済ませた様子が示されています。その直後、アドレス は、DarkSideの管理者が管理するアドレス へ資金を送金し、管理者はさらに、攻撃を指揮した関係者に63.7ビットコイン(コロニアル社の支払額の85%)を送付 しました。 このポイント が鍵となる。DarkSideはランサムウェア as a Service(RaaS)モデルで運営されており、攻撃を実行するアフィリエイトは、ランサムウェア 亜種そのものを開発・管理する中核の管理者グループから、事実上DarkSideの技術の使用権を「レンタル」していることになる。上述の通り、管理者はその見返りとして、成功した各攻撃からの支払額からわずかな手数料を受け取っている。
興味深いことに、問題のアフィリエイトは以前、アドレス から、 Netwalkerランサムウェア、RaaSモデルで活動していた別のランサムウェア の亜種であり、2021年1月に法執行機関 によって摘発されたものに関連する支払いを受けていた。
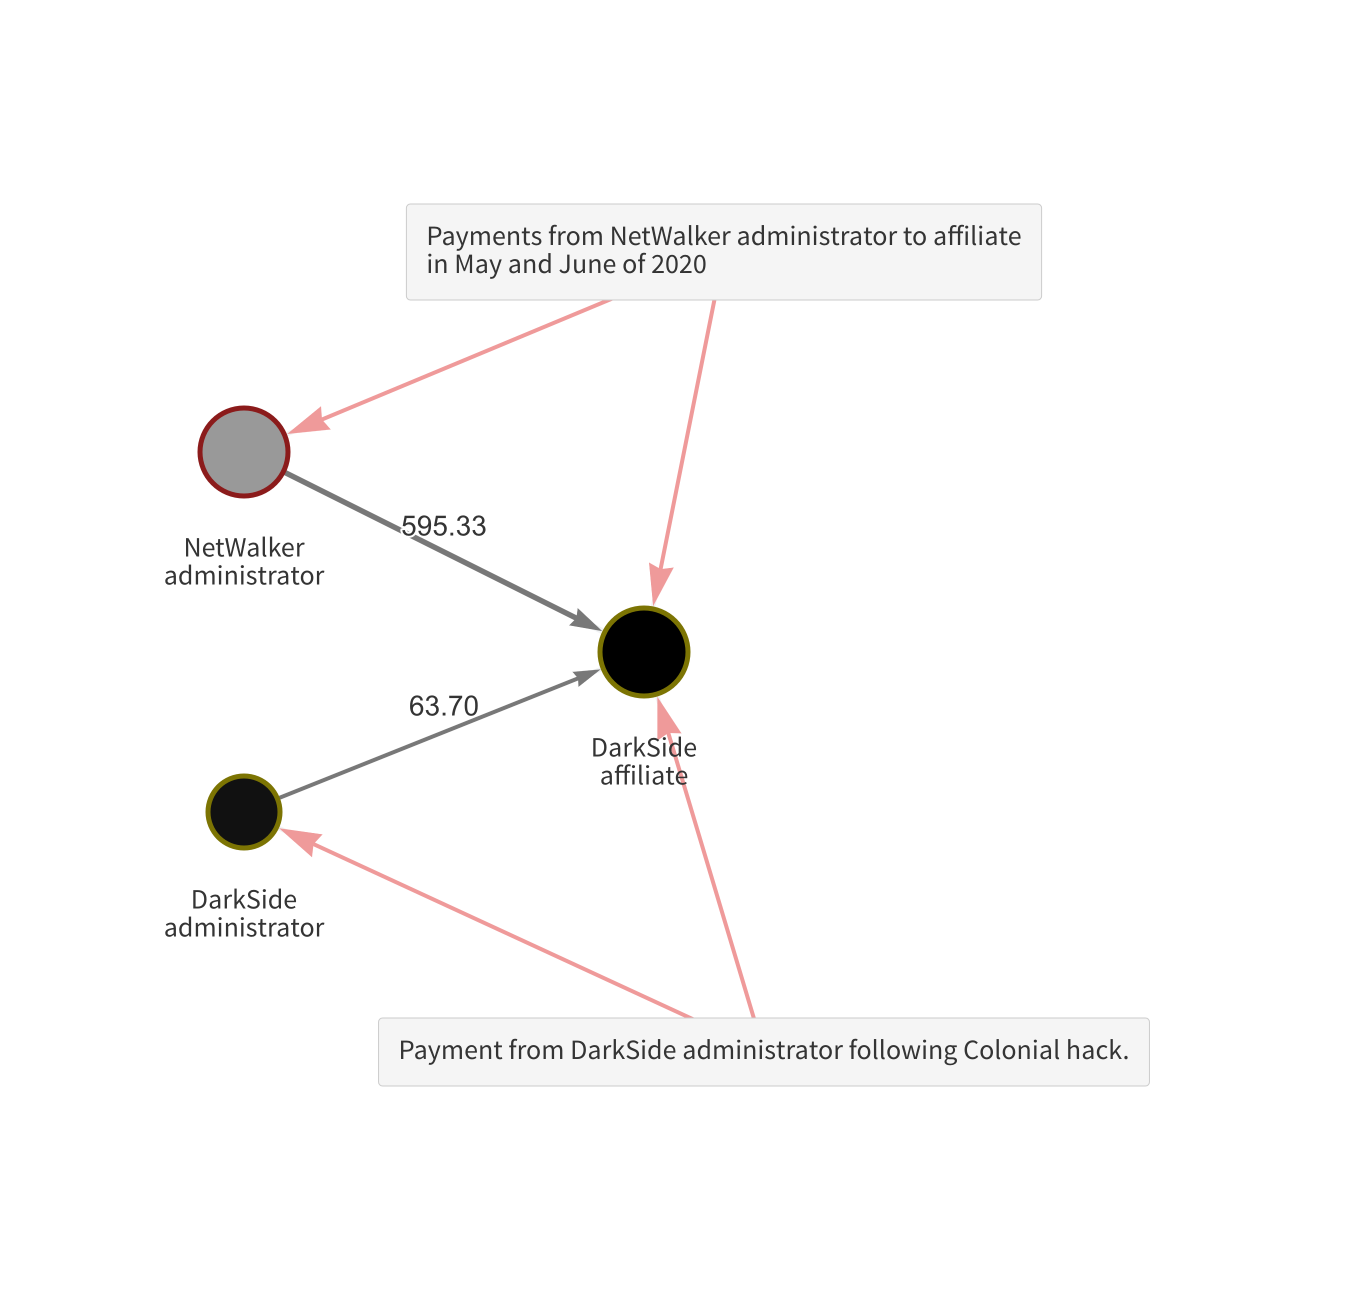
このアフィリエイトは、2020年5月下旬から6月上旬にかけて、Netwalkerランサムウェア の管理者から計595.3ビットコインを4回に分けて受け取っており、この亜種に関する攻撃も実行していた可能性が示唆される。これは驚くべきことではない。というのも、我々が [email protected]の亜種間において、ランサムウェア の亜種間でアフィリエイトが重複している事例を過去に確認している。
FBIの捜査官らは、資金の流れた先をアフィリエイトのアドレス まで追跡した結果、2021年5月28日にその資金を押収することに成功した。
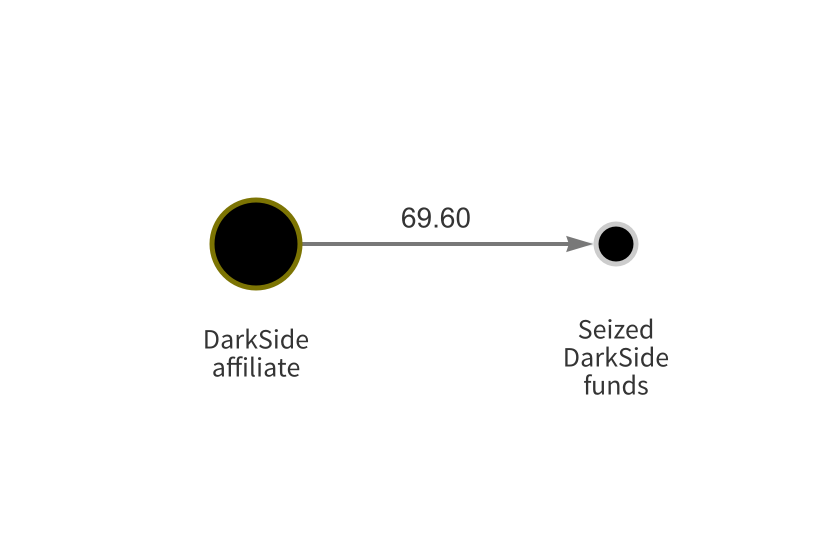
今回の差し押さえは、ランサムウェア 、とりわけ重要なインフラを攻撃するランサムウェア の亜種との戦いにおいて、大きな前進となります。当社は引き続き独自のツールを用いて資金の動向を監視し、当局がさらなる捜査を進める上で有益な知見を提供するとともに、残りの資金も差し押さえられることを期待しています。
このブログは、当社の「2022年暗号資産 レポート」のプレビューです。 こちらから登録して 今すぐレポートをダウンロードしましょう!
本資料は情報提供のみを目的としており、法律、税務、財務、または投資に関する助言を提供するものではありません。投資判断を行う際には、各自のアドバイザーに相談してください。
本ウェブサイトには、Chainalysis, Inc. およびその関連会社(以下、総称して「Chainalysis」)の管理下にない第三者のサイトへのリンクが含まれています。当該情報へのアクセスは、Chainalysis が当該サイトまたはその運営者との提携、支持、承認、または推奨を行っていることを意味するものではなく、Chainalysis は、当該サイトで提供される製品、サービス、その他のコンテンツについて一切の責任を負いません。
Chainalysis 当社は、本報告書に記載された情報の正確性、完全性、適時性、適合性、または有効性を保証するものではなく、当該資料のいかなる部分における誤り、欠落、またはその他の不正確さに起因するいかなる請求についても責任を負いません。


