世界中のメディアや政府は、新型コロナウイルスの危機を悪用する詐欺師について警告を発しています。これは憂慮すべき事態です。公衆衛生上の緊急事態が続いている上、それに伴う景気後退も相まって、私たちの多くは、詐欺への警戒よりも、まずは身の安全を確保することに集中したいと考えているでしょう。このような状況下で、弱者を狙って利益を得ようとする者がいるという事実も、不安を掻き立てるものです。
しかし、法定通貨 の世界におけるこうした詐欺の有効性については断定できないものの、データによると、欧米諸国で新型コロナウイルスの危機が深刻化した3月上旬以降、仮想通貨詐欺による被害総額は過去最低水準となっている。
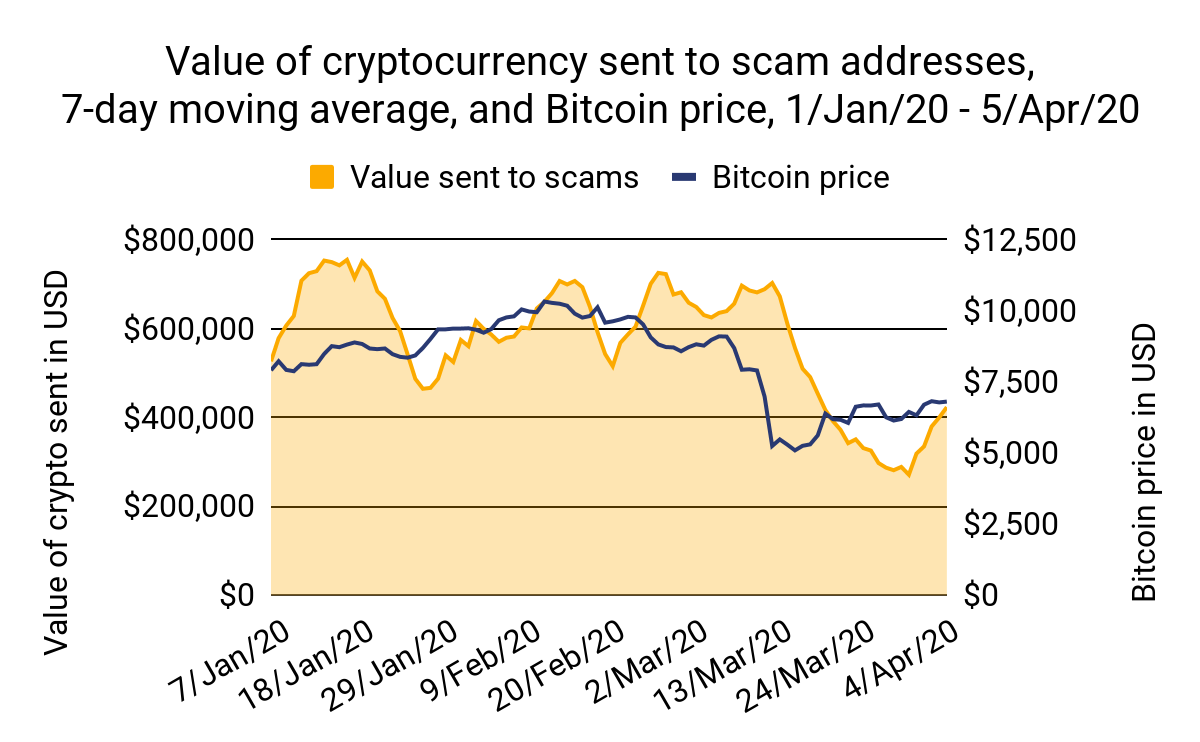
3月13日から3月31日にかけて、仮想通貨詐欺による1日あたりの被害総額送付 は61%減少しましたが、それ以降は多少回復しています。これは、詐欺師たちが新型コロナウイルスを悪用するという懸念が過大評価されていたことを意味するのでしょうか? そうとは限りません。これまでの詐欺による被害収益 のほぼすべては、投資詐欺とポンジ・スキームに集中しており、これら2つの詐欺のサブカテゴリーが合わせて、仮想通貨詐欺活動の大部分を占めています。 しかし、新型コロナウイルスがこうした手口の詐欺師たちに打撃を与えている一方で、メールスパムを好む他の詐欺師たちには、被害者を騙すために利用できる新たな口実を与えている。現時点では、新型コロナウイルスを悪用したこうした詐欺の成功例はごくわずかしか確認されていないが、それでもなお、これらを真剣に受け止め、一般市民にその存在を周知させる必要がある。以下では、新型コロナウイルスがさまざまな種類の詐欺に与える影響について、さらに深く掘り下げていく。
フィッシングや恐喝詐欺師たちが、新型コロナウイルス(Covid-19)をどのように悪用しているか
仮想通貨詐欺はいくつかの大別されるカテゴリーに分類されますが、その目的は常に同じです。つまり、偽りの口実を用いて被害者を騙し、詐欺師に仮想通貨を送金させたり、仮想通貨ウォレットへのアクセス権を譲渡させたりすることです。これまでのところ、新型コロナウイルス(Covid-19)が仮想通貨詐欺に与えた主な影響は、詐欺師たちが(主に電子メールを通じて)被害者に「売り込む」ための新たな口実を提供したことでした。この傾向は、主に「フィッシング詐欺」と「恐喝詐欺 」という2つの一般的な仮想通貨詐欺の手口に見られます。
フィッシング詐欺
フィッシング詐欺師は通常、正規の企業、慈善団体、あるいは著名人を装って被害者を騙そうとします。よくある例としては、詐欺師が被害者の利用している取引所を装ったメールを送り、ログイン情報の提供を求めるケースが挙げられます。しかし最近では、フィッシング詐欺師が新型コロナウイルス(Covid-19)を題材にした手口を用いる事例が見られます。先週、私たちは、詐欺師がCDC(米国疾病予防管理センター)の職員を装い、パンデミック対策の支援として仮想通貨の寄付を被害者に求めた事例を取り上げました。また、医療用品や、さらには新型コロナウイルス感染症の治療薬を販売していると主張する詐欺師による事例も確認されています。
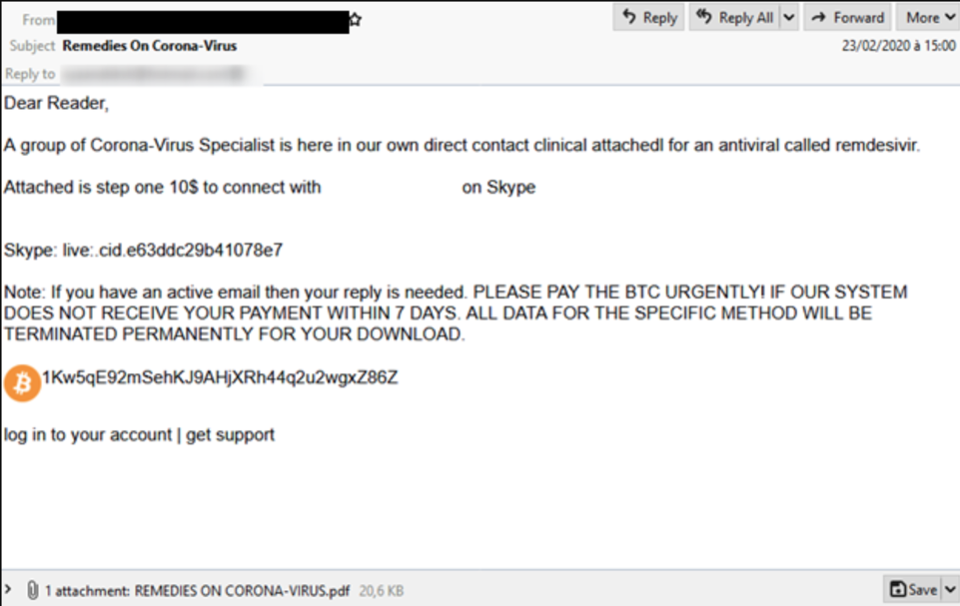
新型コロナウイルスを悪用するフィッシング詐欺師たちは、単にいつもの手口に時事的な要素を盛り込んでいるに過ぎませんが、詐欺の手口そのものは変わりません。恐喝詐欺 でも同様の傾向が見られます。
恐喝詐欺
恐喝詐欺師も、主に電子メールを通じて被害者に接触してきます。彼らは通常、被害者に関する不都合な情報を握っていると主張し、仮想通貨での支払いがなければその情報を被害者の友人や家族に漏らすと脅します。しかし最近では、機密情報の漏洩を脅す代わりに、一部の恐喝詐欺師が「新型コロナウイルスに感染している」と主張し、支払いをしなければ被害者の家族に感染を広めると脅すケースも出てきています。
繰り返しになりますが、この手口が典型的な恐喝詐欺と何ら変わらない点は、送られてくる具体的な脅迫の内容が新型コロナウイルス(Covid-19)に関連しているという点だけです。危機的状況下でこのような事態を目の当たりにするのは恐ろしいことですが、私たちが調査した新型コロナウイルス関連の詐欺に関連するアドレス には、ほとんど資金が流入しておらず、これらの手口はまだあまり成功していないことを示唆しています(ただし、法定通貨 で報告されているように、これらに類似した詐欺が成功しているケースもあるようです)。
新型コロナウイルスを悪用して詐欺に成功した者が一人もいないとは考えにくいものの、データによると、3月上旬に危機が深刻化して以来、詐欺による仮想通貨の流入額は全体として以前よりも大幅に減少している。その理由は何か。それは、新型コロナウイルスを悪用した詐欺や恐喝によって生み出される可能性のある追加の資金は、ポンジ・スキームやその他の仮想通貨投資詐欺への送付 が大幅に減少したことによる損失をはるかに下回っているからである。
新型コロナウイルスは、最大規模の仮想通貨詐欺を根絶しつつある
ポンジ・スキームや投資詐欺による被害額は、他のあらゆる種類の仮想通貨詐欺の合計をはるかに上回っています。2019年には、これら2つを合わせると、仮想通貨詐欺による被害総額の95%を占めました(送付 )。それに比べれば、フィッシング詐欺や恐喝詐欺はごくわずかなものです。しかし、3月8日までの週以降、投資詐欺やポンジ・スキームによる週平均被害額(送付 )は33%減少し、420万ドルから290万ドル弱へと落ち込みました。
なぜこうした詐欺の被害額はこれほどまでに少なくなっているのでしょうか?ポンジ・スキームや投資詐欺は通常、新しいトークンや仮想通貨ビジネスへの投資を被害者に勧誘し、高利回りを約束して誘い込みます。仮想通貨価格の大幅な下落や景気後退への懸念が広まる中、そうした手口に騙される人は少なくなっているのかもしれません。しかし、それが事案 の真の理由ではないようです。
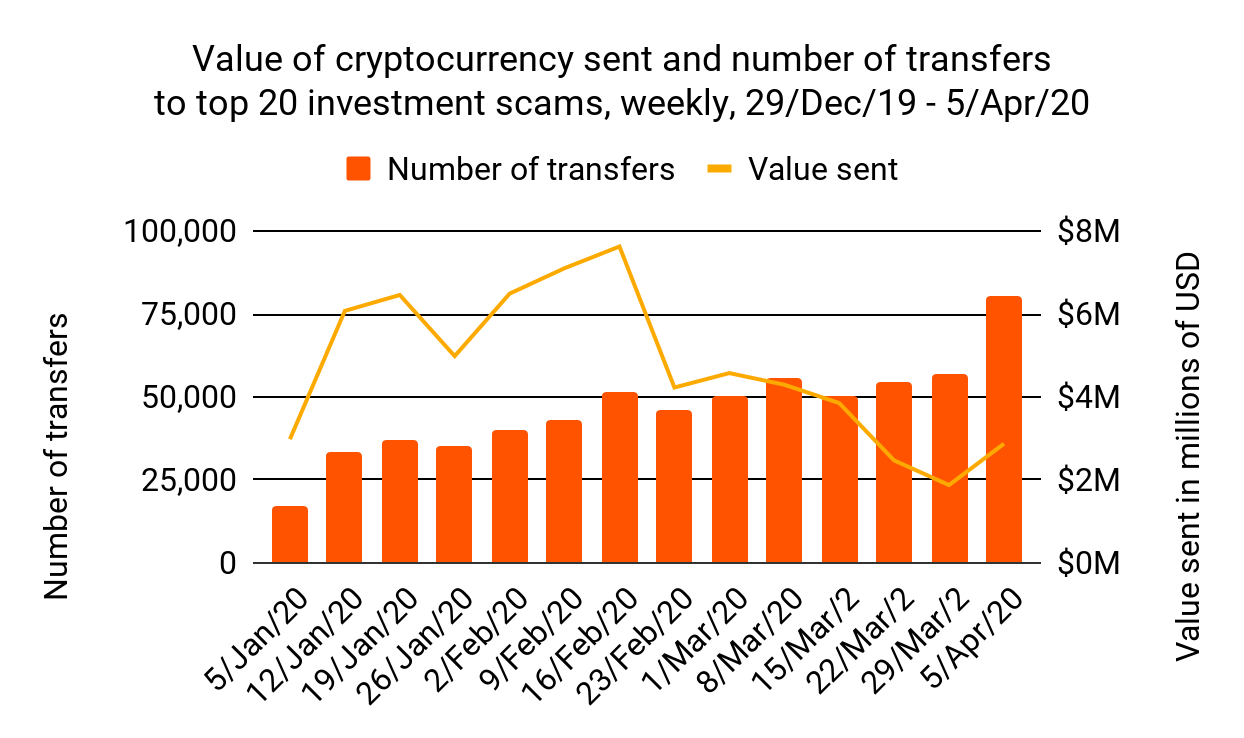
上記では、2020年の詐欺活動の94%を占める、最も活発なポンジ・スキームおよび投資詐欺上位20件について、週ごとの受取総額と個別の送金件数を分析しています。 先週までは、ポンジ・スキームや投資詐欺への個別の送金件数は横ばいであり、被害者数が横ばいであることを示唆しています。しかし、これらの詐欺が受け取った週間総額は減少しており、被害者1人あたりの送金額が減少していることを示唆しています(送信 )。(4月5日終了の先週、ポンジ・スキームと投資詐欺の両指標は回復しましたが、その回復の大部分は特定の2つのポンジ・スキームによるものでした。 残りのスキームについては、送金件数はほぼ横ばいであるものの、送金額は新型コロナウイルス感染症(COVID-19)以前よりも低い水準にとどまっている。)さらに詳しく分析すると、送金額の減少はほぼ完全に仮想通貨の価格下落によるものであることが判明した。これらの詐欺スキームのほとんどは、3月上旬に危機が深刻化して以来、自社のコインで1日あたり同等かそれ以上の金額を受け取っている。
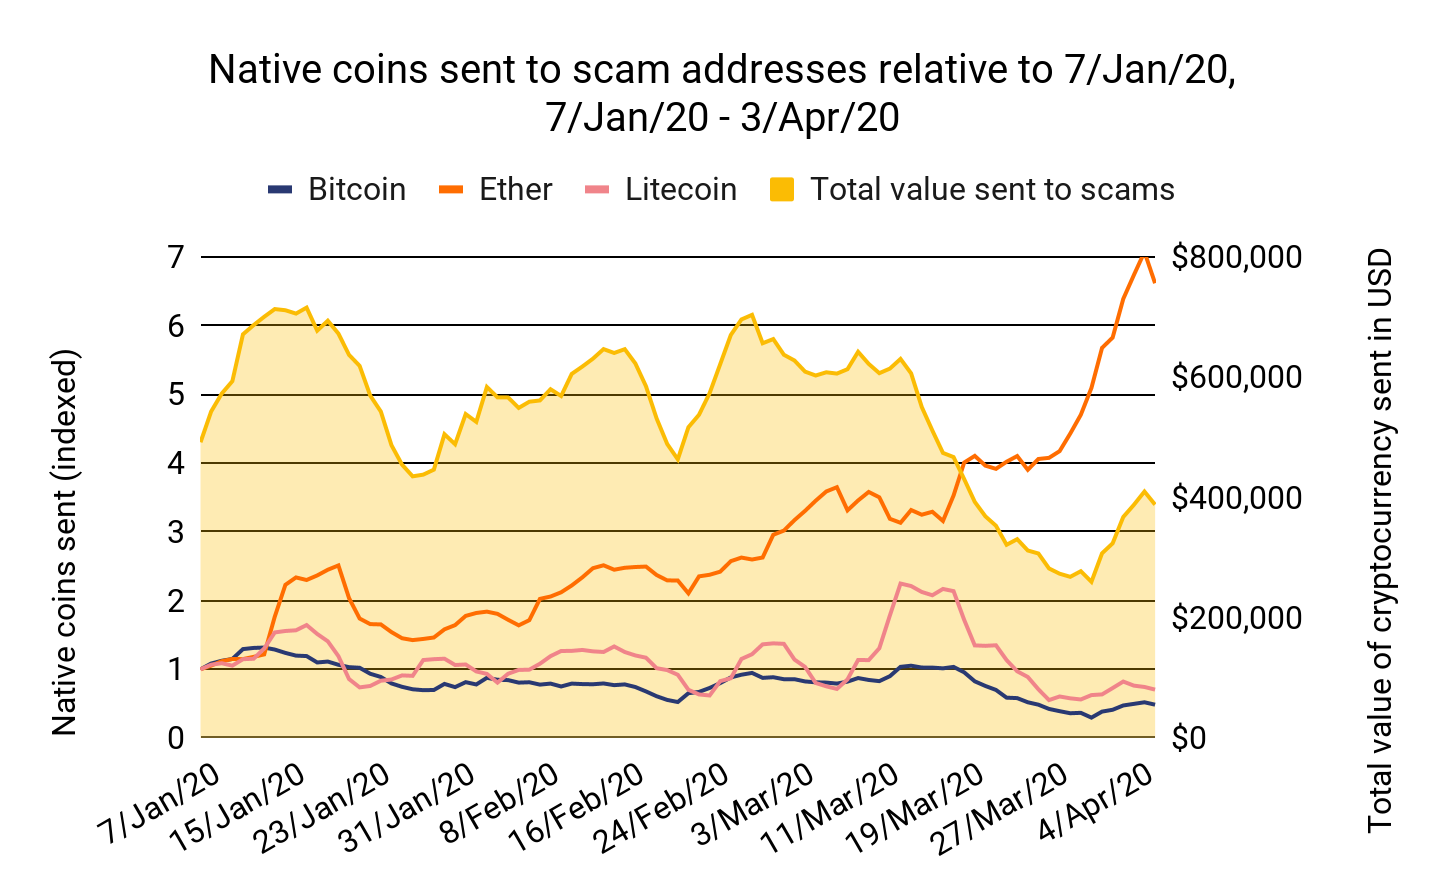
なぜこのようなことが起きているのでしょうか?その原因は、ポンジ・スキームや投資詐欺が被害者から「投資」を募る手法にあると考えられます。その多くは、メール、YouTube、SNS 、そして自社のウェブサイトなど、あらゆる広告において、被害者から同じ低額かつ一律の金額(通常は0.2 BTC程度)を要求しています。 詐欺師たちは、依然として毎月ほぼ同数の被害者から、同じ金額の支払いを受け取っていると我々は考えています。ただ、仮想通貨の価格下落により、その支払いの価値が現在低下しているに過ぎません。
要するに、新型コロナウイルス(Covid-19)はフィッシングや恐喝詐欺の犯人たちに、被害者を誘い込むための新たな詐欺の口実を提供している一方で、パンデミックによって引き起こされた仮想通貨価格の下落は、仮想通貨詐欺活動の大部分を占めるポンジ・スキームや投資詐欺の収益 を大幅に低下させている。 しかし、新型コロナウイルスを悪用したフィッシングや恐喝詐欺 の大部分は、現時点では成功していないように見えますが、特に政府からの救済金を受け取る予定の人が非常に多いことを考えると、これらを脅威として軽視することはできません。これは、詐欺師たちが確実に狙っている潜在的な収益 の源泉だからです。 さらに、後述するように、新型コロナウイルスを悪用する詐欺師たちは、サイバー犯罪の他の分野でも非常に活発に活動しているという証拠があります。彼らを調査することで、未解決事件の新たな手がかりが見つかる可能性があり、将来の詐欺を未然に防ぐことができるでしょう。
事案 研究の概要:新型コロナウイルス(Covid-19)を悪用する詐欺師たちとは?
彼らが用いている手口から判断すると、新型コロナウイルス(Covid-19)を悪用して仮想通貨詐欺を行っているサイバー犯罪者たちは、ほとんどのフィッシング詐欺や恐喝詐欺 の背後にいる者たちと同一人物であると考えられます。また、現在進行中の事案 の一件では、承認 への直接的な連絡も受けています。
ソフォスは先日、英国で一部で話題となっている、新型コロナウイルス(Covid-19)を悪用した仮想通貨詐欺について、当社に警告を発しました。この詐欺は、前述した恐喝の手口を踏襲しており、詐欺師が被害者に電子メールを送り、その家族に新型コロナウイルスを感染させると脅すというものです。
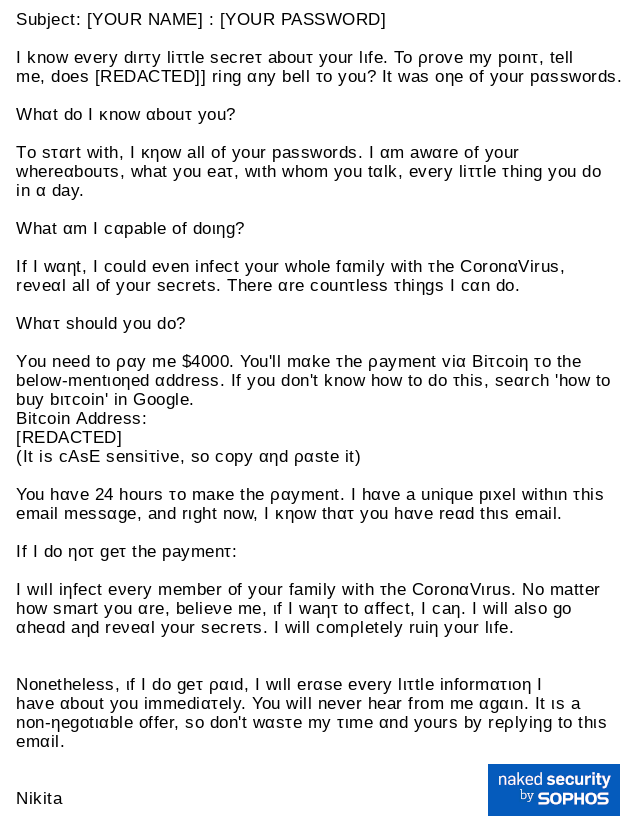
ソフォス社から、この詐欺師が被害者に送金を指示していた仮想通貨「アドレス 」に関する情報が提供されました。これを利用し Chainalysis Reactor、あるアドレス が被害者1人から950ドルの支払いを受け取っていたことが確認できました。そのアドレス はすでに取引が行われていたため、さらに詳細に分析することができ、最終的には、同じ人物またはグループによって管理されていることが確認できた他のいくつかのアドレス との関連性を突き止めることができました。これらのアドレス の多くは、パンデミック以前に発生した複数のランサムウェア 攻撃の試みやダークネットマーケット 取引に加え、過去のフィッシング詐欺でも使用されていたことが判明しました。
調査は現在も進行中ですが、4月15日に開催される「新型コロナウイルス(Covid-19)と暗号資産 犯罪」に関するウェビナー(全2回シリーズの第2回)では、調査結果の大部分をお伝えできる予定です。ぜひご登録の上、ご参加ください。本ウェビナーでは、犯人の過去の犯罪活動に関する詳細や、犯人が管理していた他の仮想通貨アドレス を発見するために私たちが用いた手法の概要など、調査の詳細についてご紹介します。


