承認フィッシングは、長年にわたり存在してきた詐欺の手口です。しかし、承認フィッシングの詐欺師たちはこれまで、偽の「暗号資産 」アプリを大量に拡散させることで、暗号資産 のユーザーを広く標的にしてきましたが、近年ではロマンス詐欺師(ロマンス詐欺 (Pig Butchering) 詐欺師とも呼ばれる)がこの手口を効果的に取り入れているようです。
承認フィッシングは、他の暗号資産 詐欺とは、些細ながらも重要な点で異なります。通常、詐欺師は、偽の投資機会を装ったり、他人を装ったりして、被害者に仮想通貨を送金させるように仕向けます。しかし、承認フィッシング詐欺では、詐欺師はユーザーを騙して 悪意のあるブロックチェーン 取引に署名させる に署名させることで、被害者のウォレット内の特定のトークンを使用するためのアドレス 承認を詐欺師に与え、その結果、詐欺師は被害者のアドレス からそれらのトークンを自由に引き出せるようになります。被害者の中には、 数千万 ものもの失った被害者もいます。
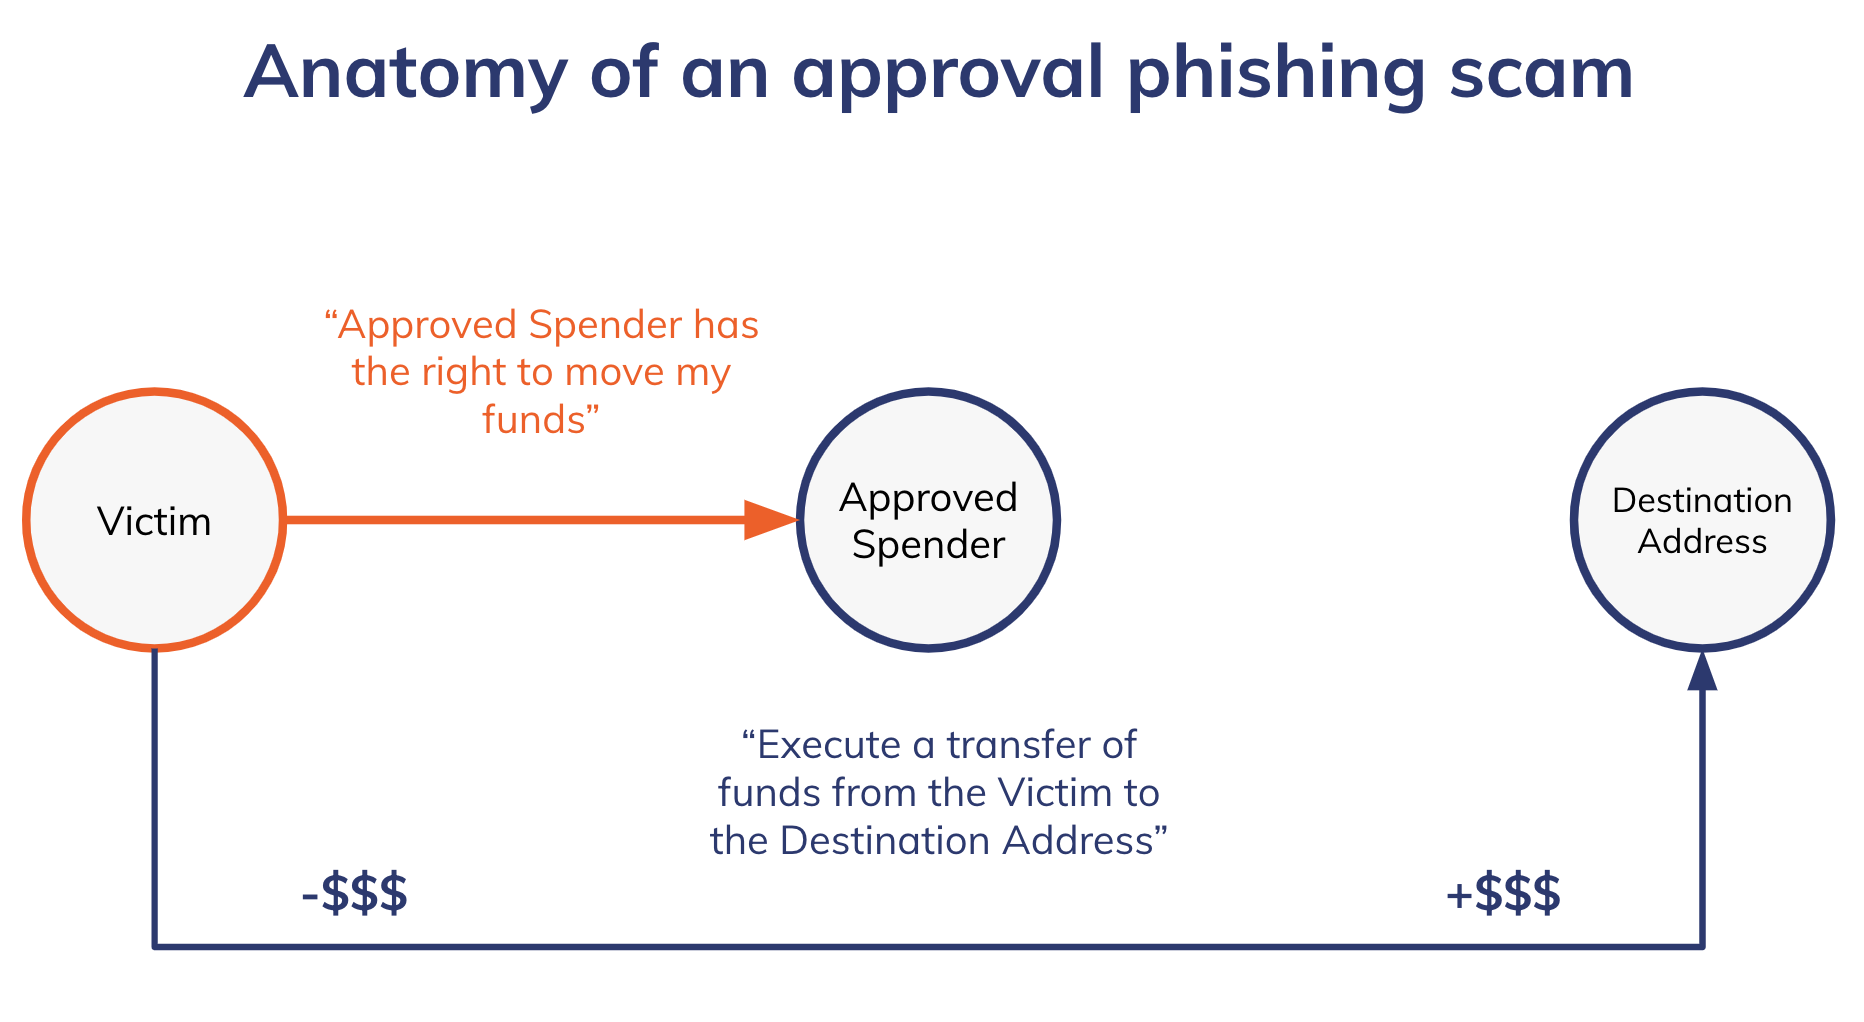
一般的に、承認型フィッシングの犯人は、被害者に代わって取引を行う権限を与えられたウォレットとは別のウォレットに、被害者の資金を送金する点に留意することが重要です。オンチェーン の手口は、通常、次のように進行します:
- 被害者アドレス 被害者が、アドレス が資金を支出することを承認する取引に署名した
- 2つ目のアドレス 。これを 「承認済み支出者」アドレスと呼ぶことにします。この[email protected]は、資金を新しい 送付先 アドレス
一般的に、取引がこのように進行し、承認された支出者アドレス が資金流出取引の開始者であり、悪意のない取引で予想されるような被害者アドレス ではない場合、これは承認フィッシングの事例である可能性が高いです。ただし、確実に判断するにはさらなる調査が必要となります。
Ethereum のような、スマートコントラクト に対応したブロックチェーン上の多くの分散型アプリ(dApp)では、ユーザーが承認トランザクションに署名し、dAppのスマートコントラクトに対して、ユーザーのアドレス が保有する資金を移動する権限を与える必要があります。セキュリティ対策が施されたdAppへの承認は、一般的に安全です。なぜなら、適切に設計されたスマートコントラクトは、ユーザーからの指示があった場合、またはdAppの正常な動作にその承認が必要な場合にのみ、その承認を使用できるからです。 こうした場合、通常はdAppユーザーのアドレス が、資金を支出するためのトランザクションを開始するものだと想定されます。しかし、承認フィッシングの犯人は、多くの暗号資産 ユーザーが承認トランザクションへの署名に慣れているという事実を悪用することがあります。その手口は、どのような権限が与えられるか、そしてその権限を受け取る相手の信頼性にかかっています。例えば、ある承認フィッシング詐欺では、詐欺師たちが [email protected]の承認フィッシング詐欺に関するでっち上げのストーリーを宣伝しUniswap を流布し、ユーザーがウォレットを接続して承認トランザクションに署名することで、自分が被害に遭ったかどうかを確認できる偽のEtherscanページを仕掛けました。この最後のトランザクションこそが、実際の承認フィッシング詐欺の核心だったのです。
しかし、調査によると、承認フィッシングの犯人は現在、特定の被害者をますます標的にし、被害者と関係を築き、ロマンス詐欺の手口を用いて、被害者に承認取引に署名するよう説得していることが示唆されています。Metamask のリードプロダクトマネージャー、テイラー・モナハン(別名 @tayvano_)は、カスタム Dune Analyticsダッシュボード上で追跡している。
まず、ロマンス詐欺の手口を使用していることが判明している承認フィッシング用アドレス の小さなリストを基に、標的型承認フィッシングに関与していると思われるアドレス を1,013件特定しました。次に、初期リストに含まれるドメインと関連があり、同様の取引を実行していた他のアドレス を特定しました。これにより、相互に連携する承認フィッシング実行者たちのオンチェーン 活動からなる、より完全なネットワークを構築することができました。 当初のアドレス の被害者に加え、独自の活動パターンに基づいて特定した被害者を合わせると、2021年5月のデータセット開始以来、承認フィッシング詐欺により約10億ドルの被害が発生したと推定されます。 この10億ドルという総額はオンチェーン のパターンに基づく推定値であり、その一部は詐欺師がすでに支配している資金の洗浄を表している可能性があることに留意する必要がありますが、この数字ははるかに大きな氷山の一角に過ぎない可能性が高いです。ロマンス詐欺は報告数が著しく少ないことで知られており、私たちの分析は報告された限られた事例から始まったものです。
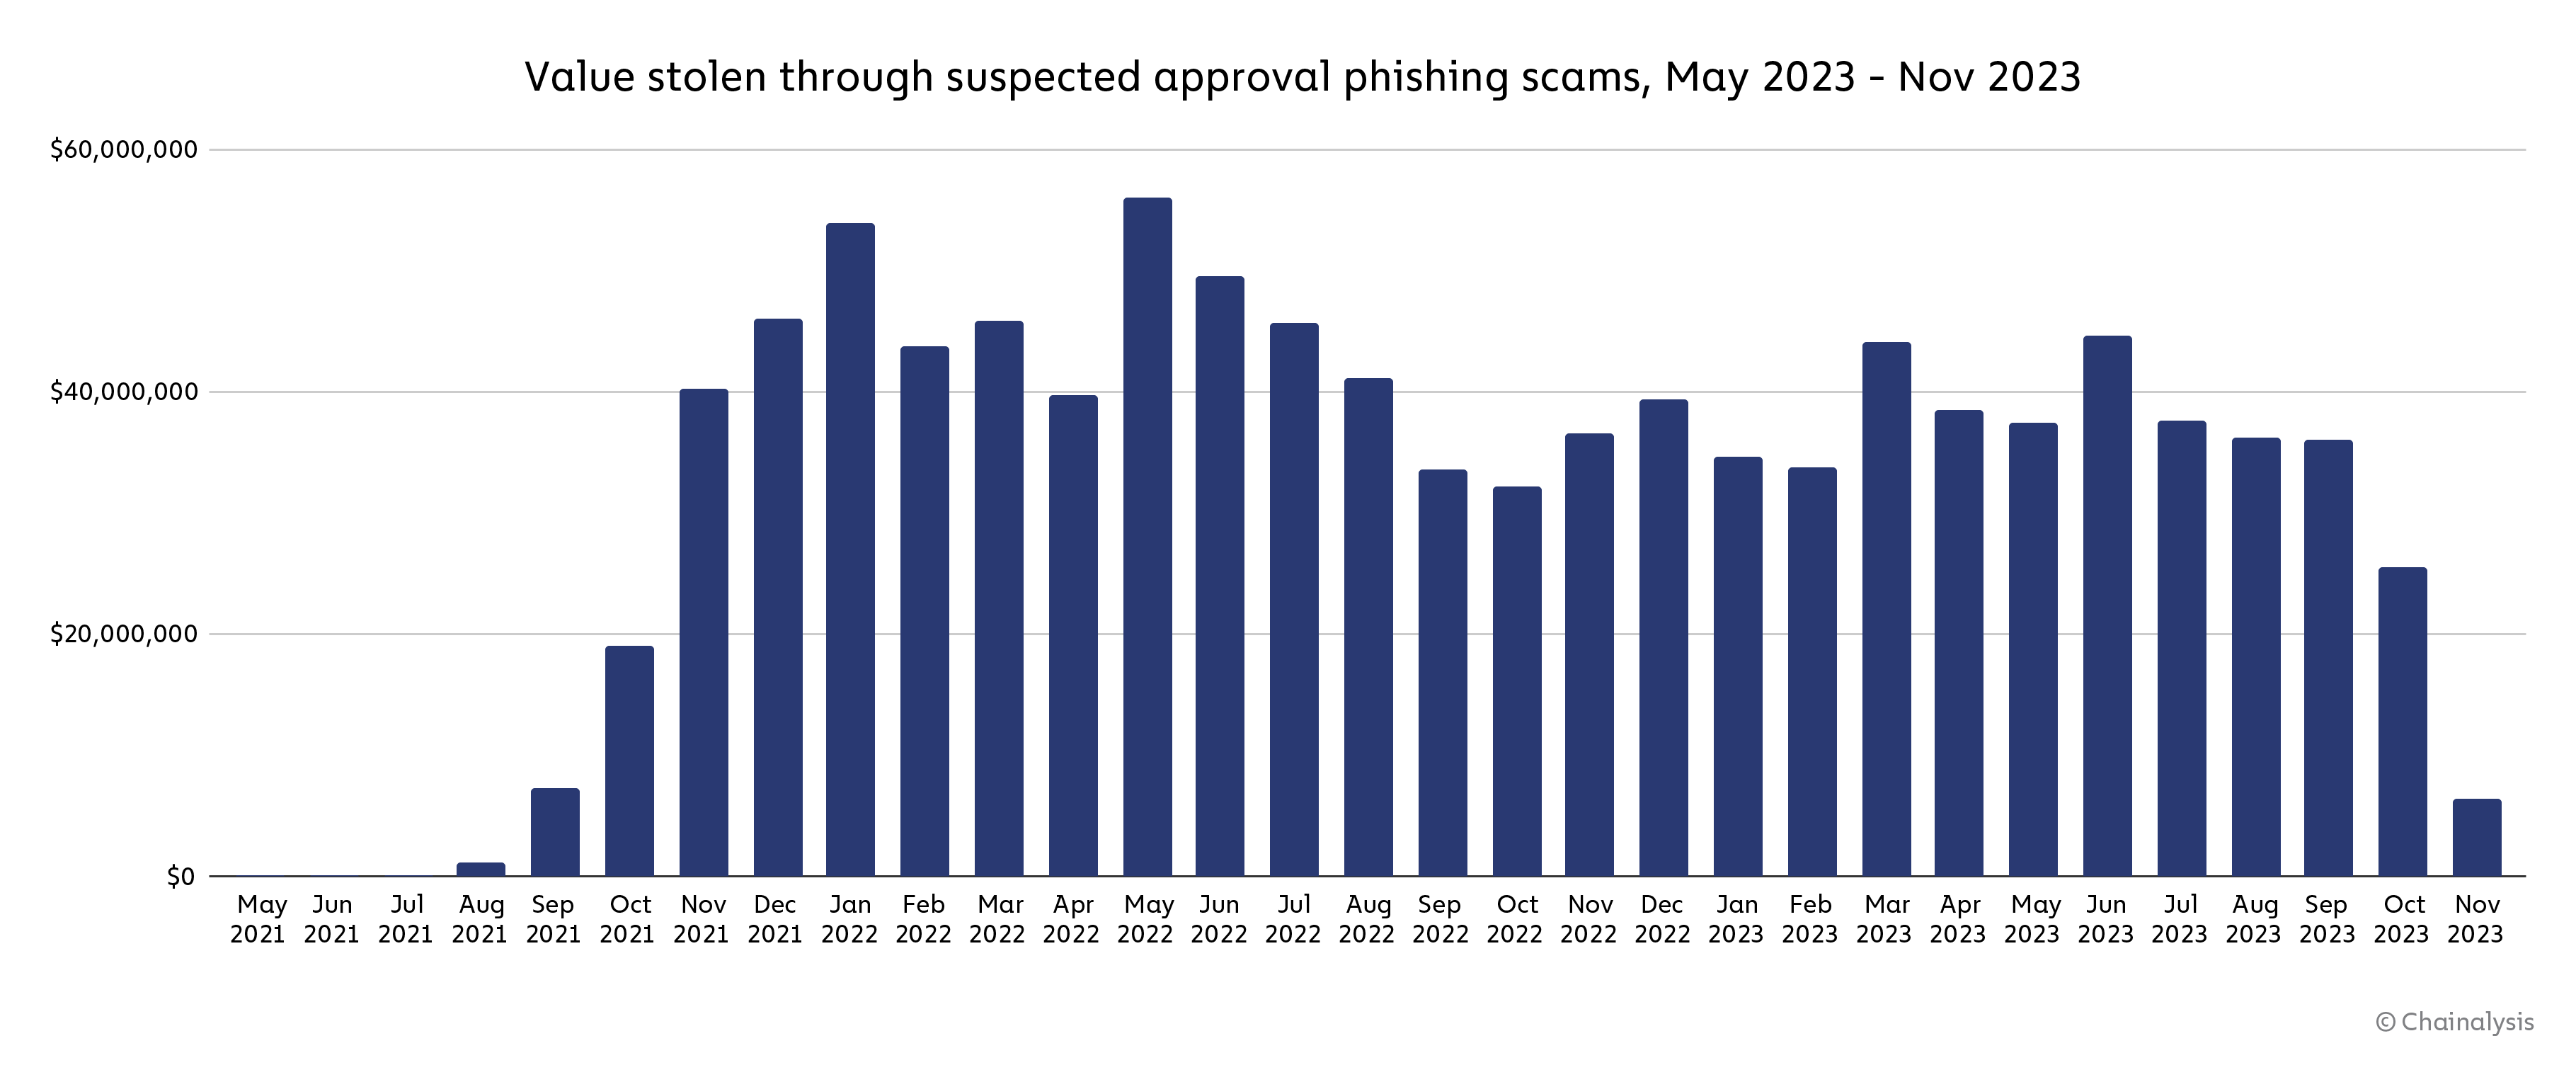
当社が追跡している承認フィッシングの容疑者グループによる「収益 」の活動は、2022年5月にピークを迎えました。全体として、2022年には承認フィッシングによる被害総額が推定5億1,680万ドルに達したのに対し、2023年11月までの被害額はわずか3億7,460万ドルにとどまっています。多くの仮想通貨関連犯罪と同様に、承認フィッシングによる窃取の大部分は、ごく少数の極めて手口が巧妙な犯行グループによって引き起こされています。 これは、以下の分布グラフからも確認できます。このグラフは、調査期間中の1,013件のアドレス における承認フィッシングの収益 (被害額)と、サンプル内のアドレス が承認フィッシングを通じて盗んだ総額の累積シェアを、降順で示したものです。
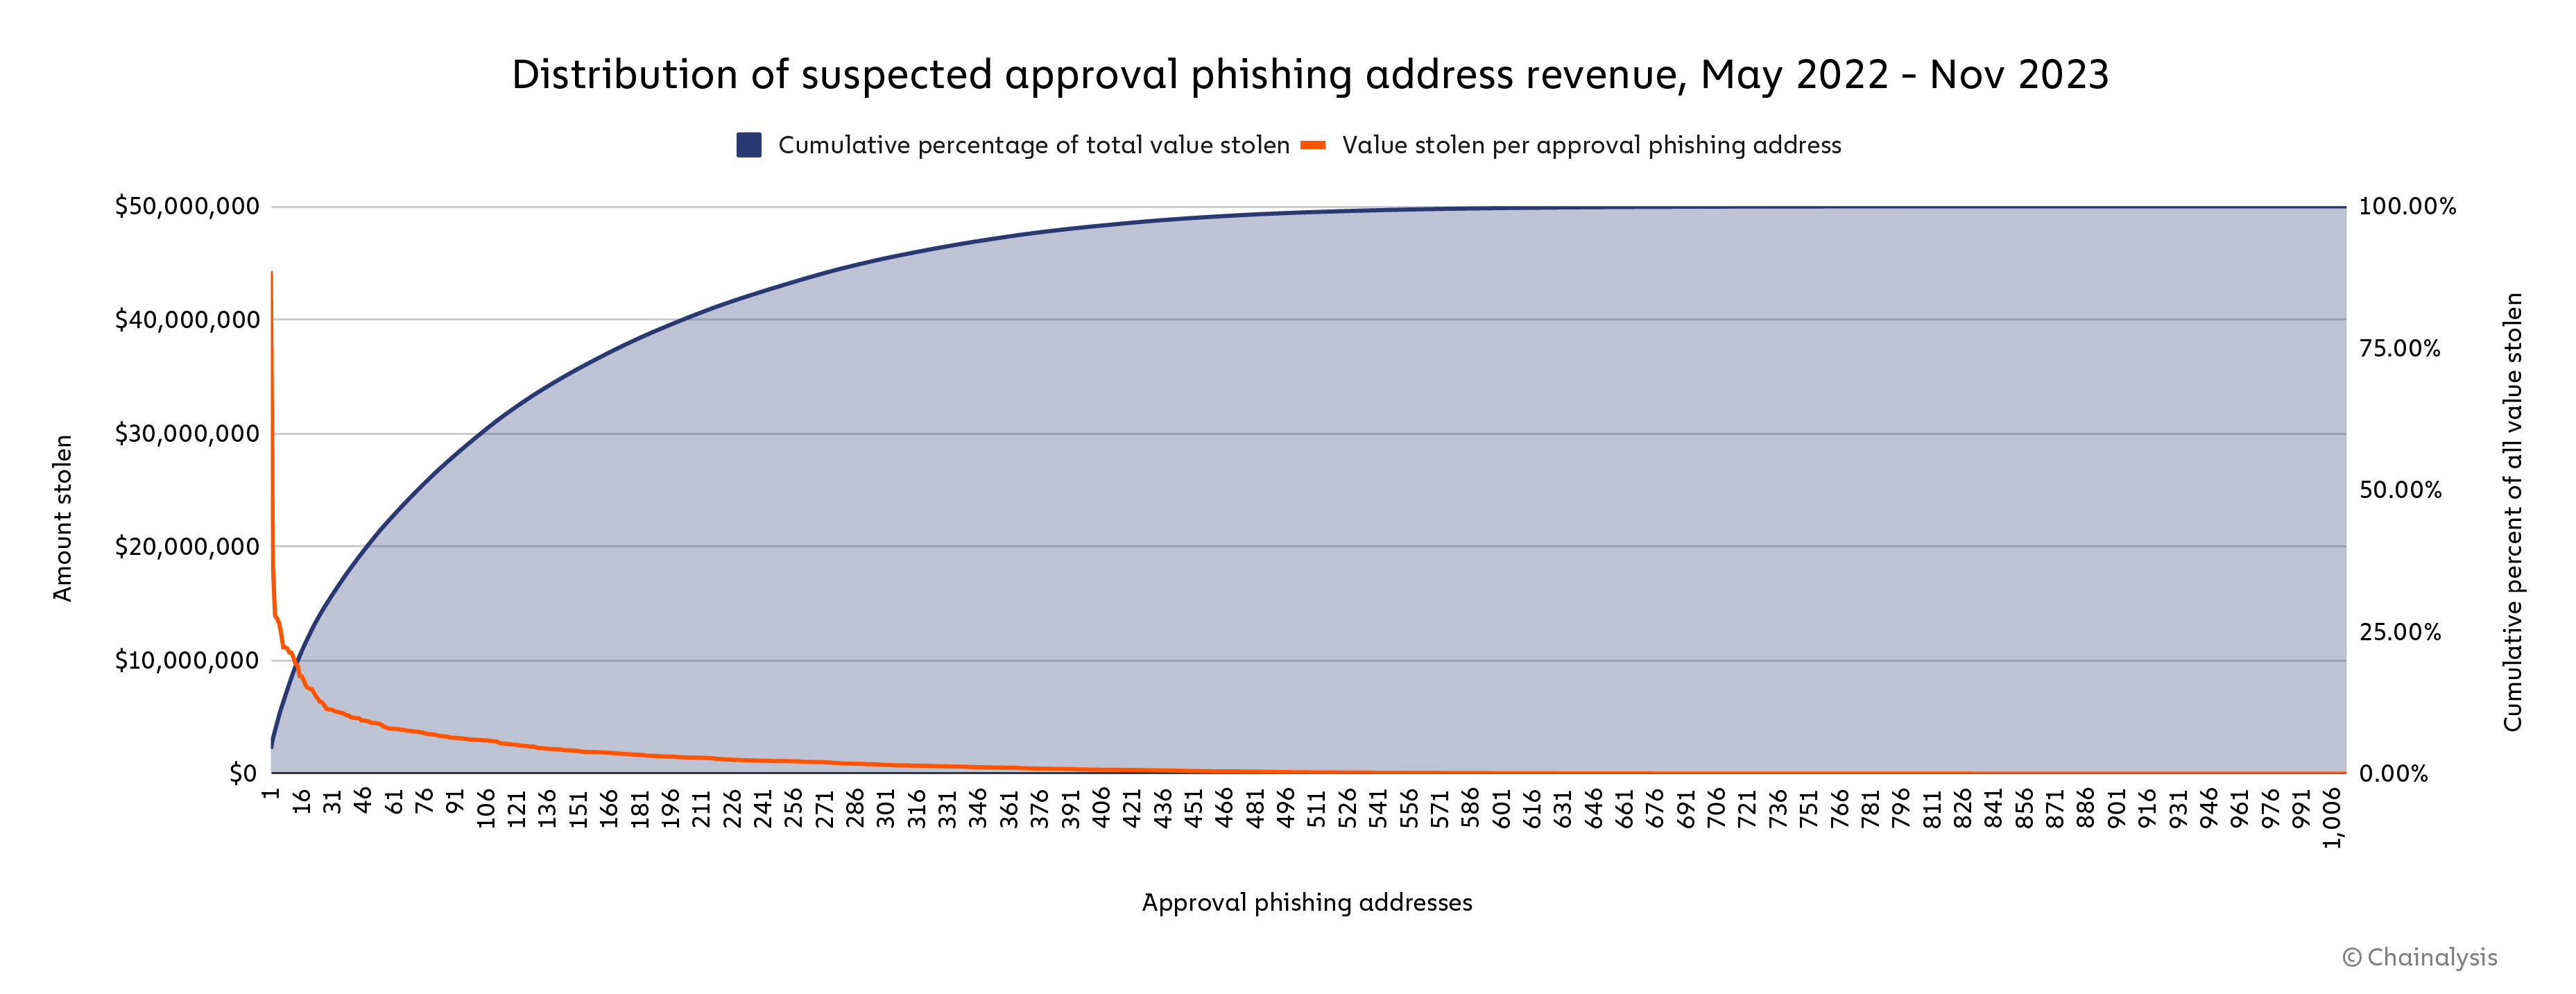
最も成功した承認フィッシング攻撃アドレス は、数千人の被害者アドレス から4,430万ドルを盗んだとみられ、これは調査対象期間中に盗まれたと推定される総額の4.4%に相当する。上位10件の承認フィッシング攻撃アドレス を合わせると、調査対象期間中に盗まれた総額の15.9%を占めており、上位73件では盗まれた総額の半分を占めている。
業界は、ユーザーへの啓発から、本データの収集に用いたものと同様のパターン認識手法の採用に至るまで、さまざまな方法で承認フィッシング詐欺の問題に対処できるとアドレス 考えています。一般的に、承認フィッシング詐欺に関連するアドレス およびウォレットは以下の通りです:
- 承認済み支出者ウォレット 被害者は、自分のウォレット内の資金を支出する権限を持つ者として指定するよう騙される
- 送付先 アドレス 被害者の資金が流出し、
- 集約 アドレス 多くの被害者から搾取された資金が集められる場所
以下のグラフに示されているように、資金は通常、集約 (アドレス )から、キャッシュアウト ポイント(主に中央集権型取引所)へと移動します。
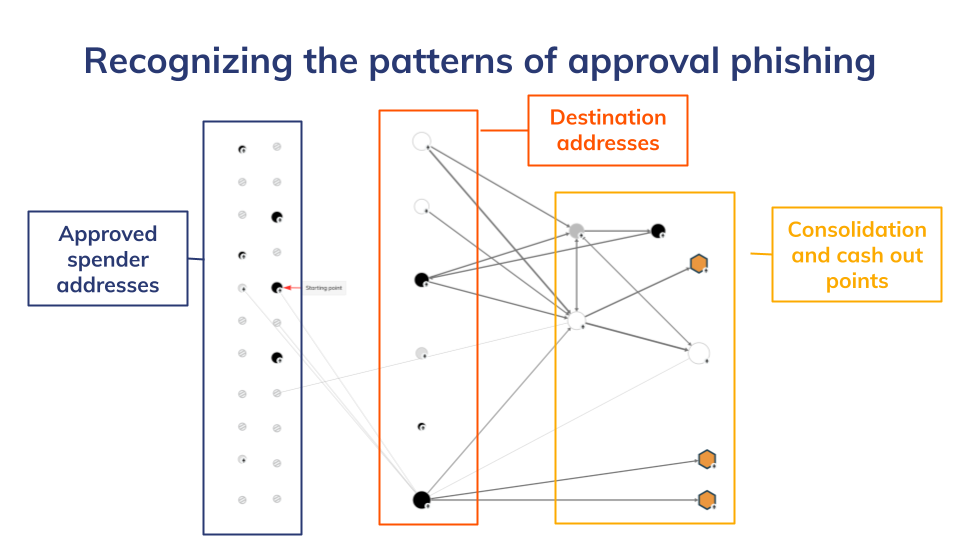
上記で特定されたパターンに基づき、取引所のコンプライアンスチームは、ブロックチェーン を監視し、送付先 アドレス への露出が著しい、承認フィッシングの疑いがある集約 ウォレットを特定することができます。そうすることで、それらのウォレットが自社のプラットフォームへ資金を移動させた際をリアルタイムで把握し、資金の自動凍結や法執行機関 への通報といった措置を講じることが可能になります。より広範な観点からは、業界全体として、相手となる個人や企業を絶対に信頼できると確信している場合、あるいは付与するアクセス権限の範囲を十分に理解している場合を除き、承認取引に署名しないようユーザーへの啓発に取り組むべきです。
本資料は情報提供のみを目的としており、法律、税務、財務、投資、規制その他の専門的な助言を提供するものではなく、また専門的な見解として依拠されることを意図したものでもありません。 受領者は、この種の決定を行う前に、各自のアドバイザーに相談する必要があります。Chainalysis は、本資料に含まれる情報の正確性、完全性、適時性、適合性、または有効性を保証するものではありません。Chainalysis は、受領者が本資料を利用したことに起因するつながり におけるいかなる決定、その他の作為または不作為についても、一切の責任または義務を負いません。


