※이 기사는 자동 번역되었습니다. 정확한 내용은원문을참조해 주십시오.
要約
- 2025年、暗号資産詐欺および不正による被害額は推定170億ドルとなりました。なりすまし詐欺は前年比1,400%の急増を示し、AIを活用した詐欺は従来型の詐欺と比べて約4.5倍の利益をあげています。
- 大規模な詐欺組織はさらに産業化が進み、フィッシング・アズ・ア・サービス、AI生成ディープフェイク、プロのマネーロンダリングネットワークといった高度なインフラを構築しました。
- カンボジアやミャンマーなどの強制労働施設を中心に、東南アジア犯罪ネットワークとの強力な結びつきが確認されており、被害者が詐欺の実行を強要されている事例も多数見つかっています。
- 法執行機関による過去最大規模の押収が実現し、英国での61,000ビットコイン回収やPrince Group犯罪組織に関連する150億ドルの資産差押えも行われ、暗号資産詐欺対策の能力向上が示されました。
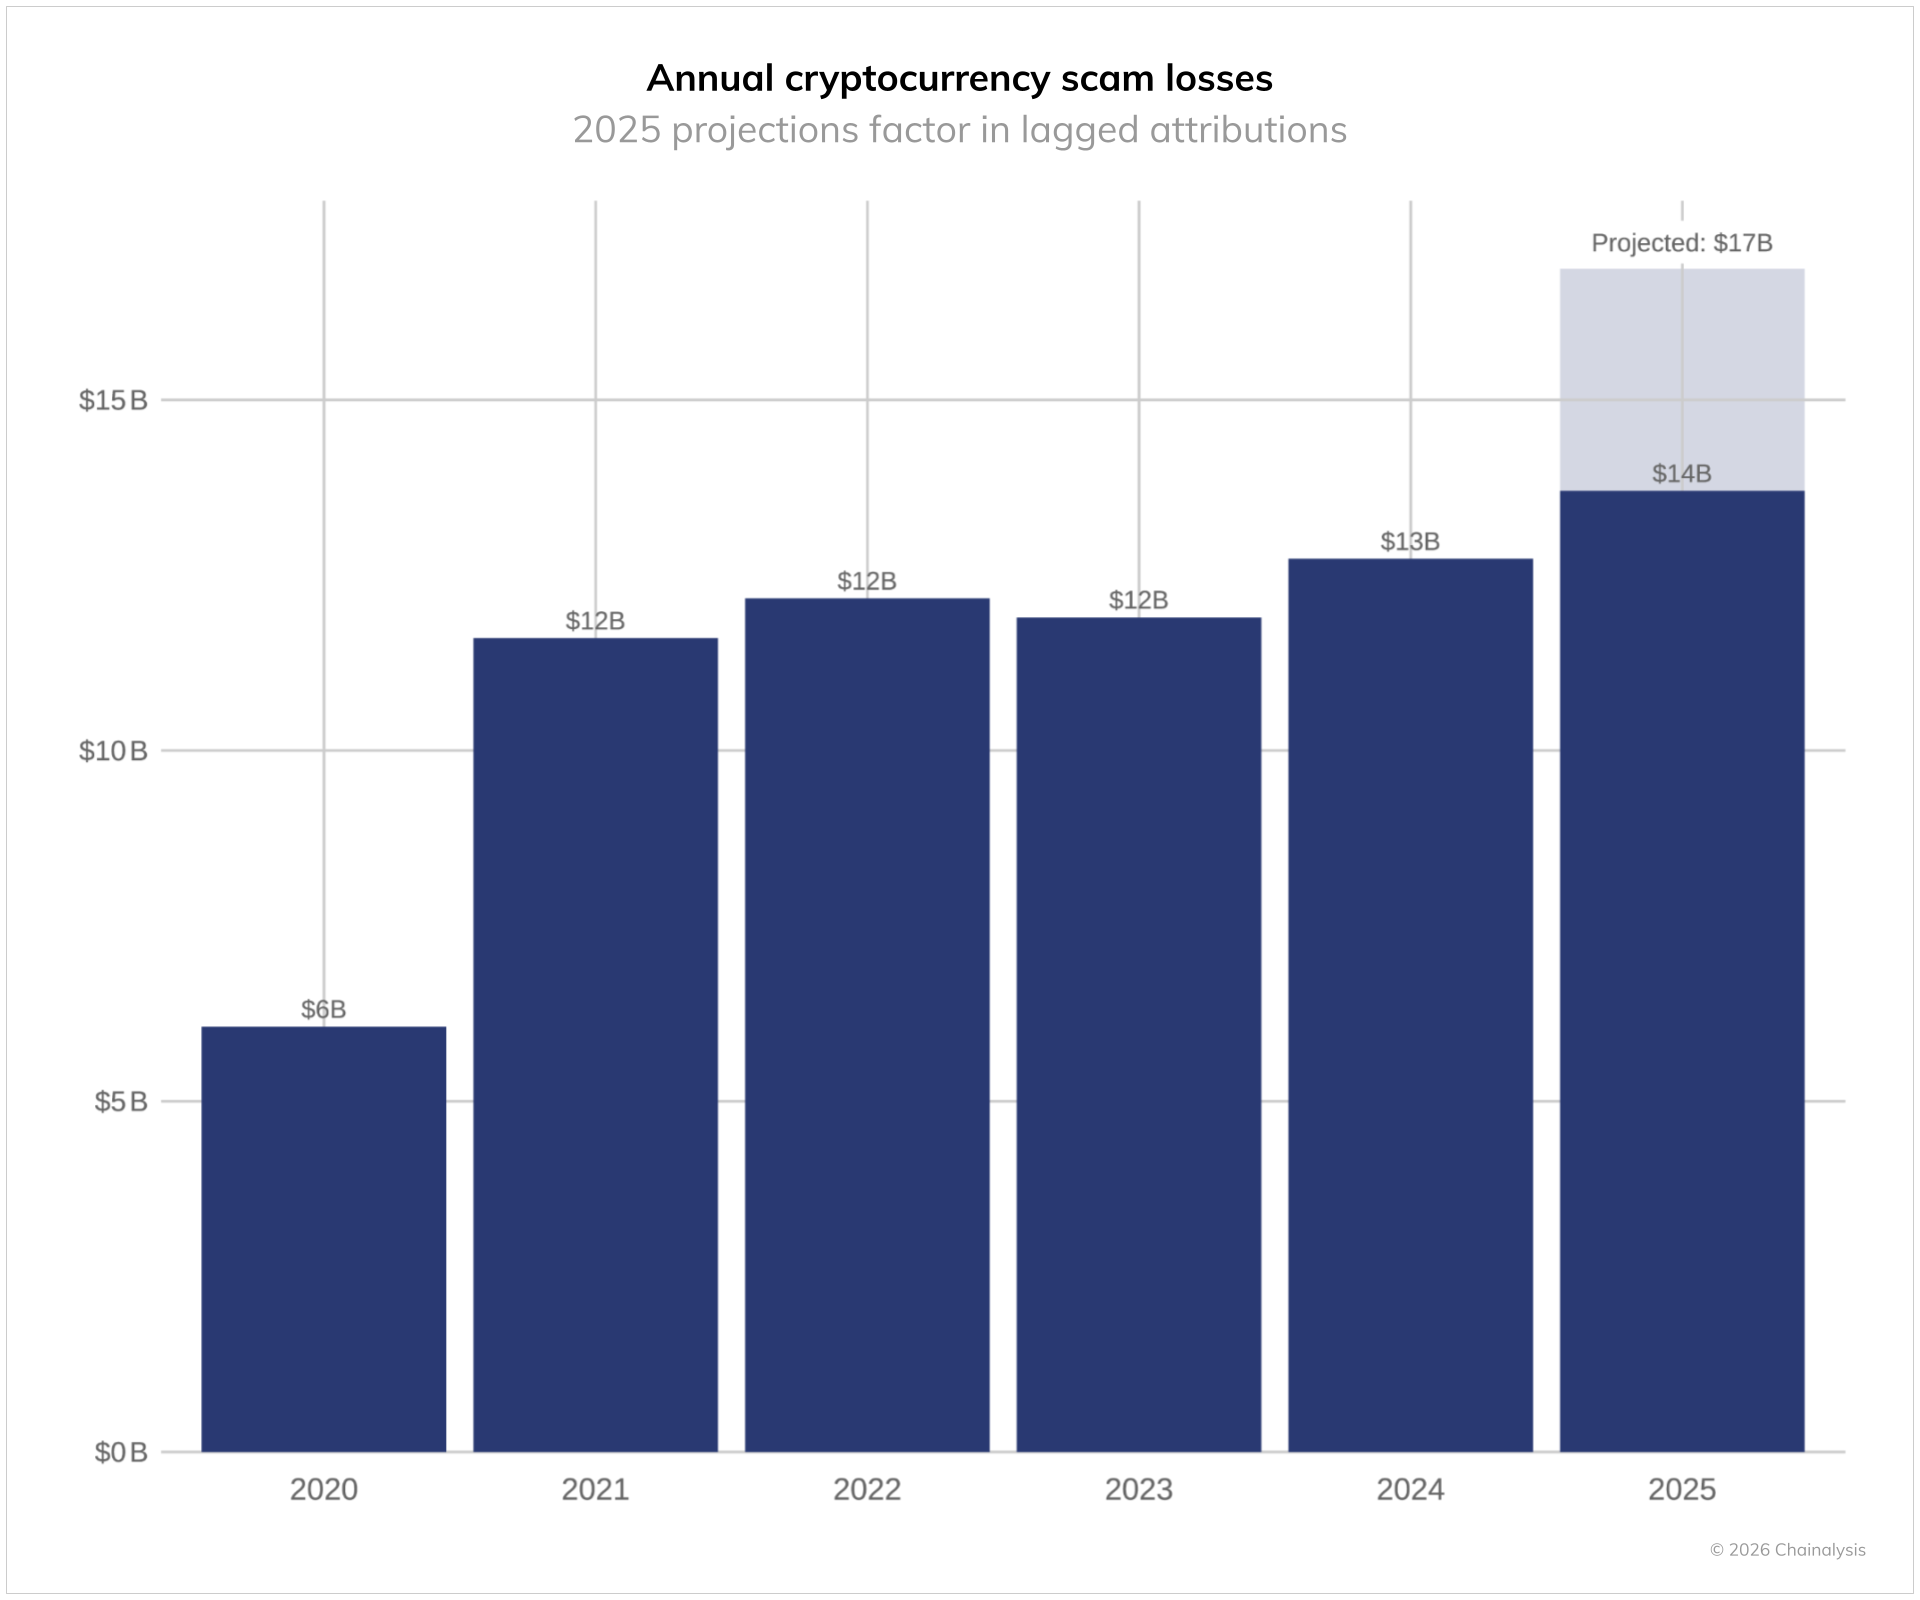
2025年、暗号資産詐欺はオンチェーンベースで少なくとも140億ドルを受領し、2024年に最初に報告した99億ドル(執筆時点で再計算12億ドル)から大きく増加しました。これは当初の2024年予測(124億ドル)とほぼ一致しています。過去の傾向から、年次推計は報告間で平均24%増加しているため、今後さらに多くの不正ウォレットアドレスが特定されるにつれ、2025年の被害額は170億ドル超に達すると見込まれます。
今年のデータからは、詐欺師が手法を巧妙化し続けていることが明らかとなり、1件あたりの平均詐欺送金額は2024年の782ドルから2025年には2,764ドルへと253%増加しました。全体の詐欺流入も大きく増加しており、特になりすまし手法は前年比1,400%という驚異的な伸びを示しています。高利回り投資プログラム(HYIP)やロマンス詐欺(Pig Butchering)が依然として主要カテゴリですが、AIの活用、高度なSMSフィッシングサービス、複雑なマネーロンダリングネットワークを組み合わせることで、被害者をこれまで以上に効率的に標的とする手口の融合が見られます。
詐欺の従来型分類は曖昧になりつつあり、複数の手法(なりすまし、ソーシャルエンジニアリング、技術系・ウォレット系詐欺)が組み合わさるケースが増加しています。
なりすまし詐欺が爆発的に増加
なりすまし詐欺は特に懸念されるトレンドとなっており、2024年比で1,400%以上増加、これらのクラスタへの平均送金額も600%以上増加しました。この手法では、詐欺師が正規組織や権威者になりすまし、被害者をだまして送金させます。
政府なりすまし:E-ZPass詐欺ネットワーク
政府なりすましは、公式連絡への信頼を利用した非常に効果的な手口となっています。2025年には、米国のE-ZPass(自動道路料金徴収システム)利用者数百万人を標的とした「E-ZPass」フィッシングキャンペーンが広まりました。
この手口は「Darcula」(別名「Smishing Triad」)という中国語圏のサイバー犯罪グループによるものとされています。この中国拠点の犯罪ネットワークは、フィッシング・アズ・ア・サービス型のツールを使い、E-ZPass利用者を中心に少なくとも8州を標的にSMSを大量配信し、料金徴収機関になりすましていました。このグループは米国郵便公社にもなりすました実績があります。
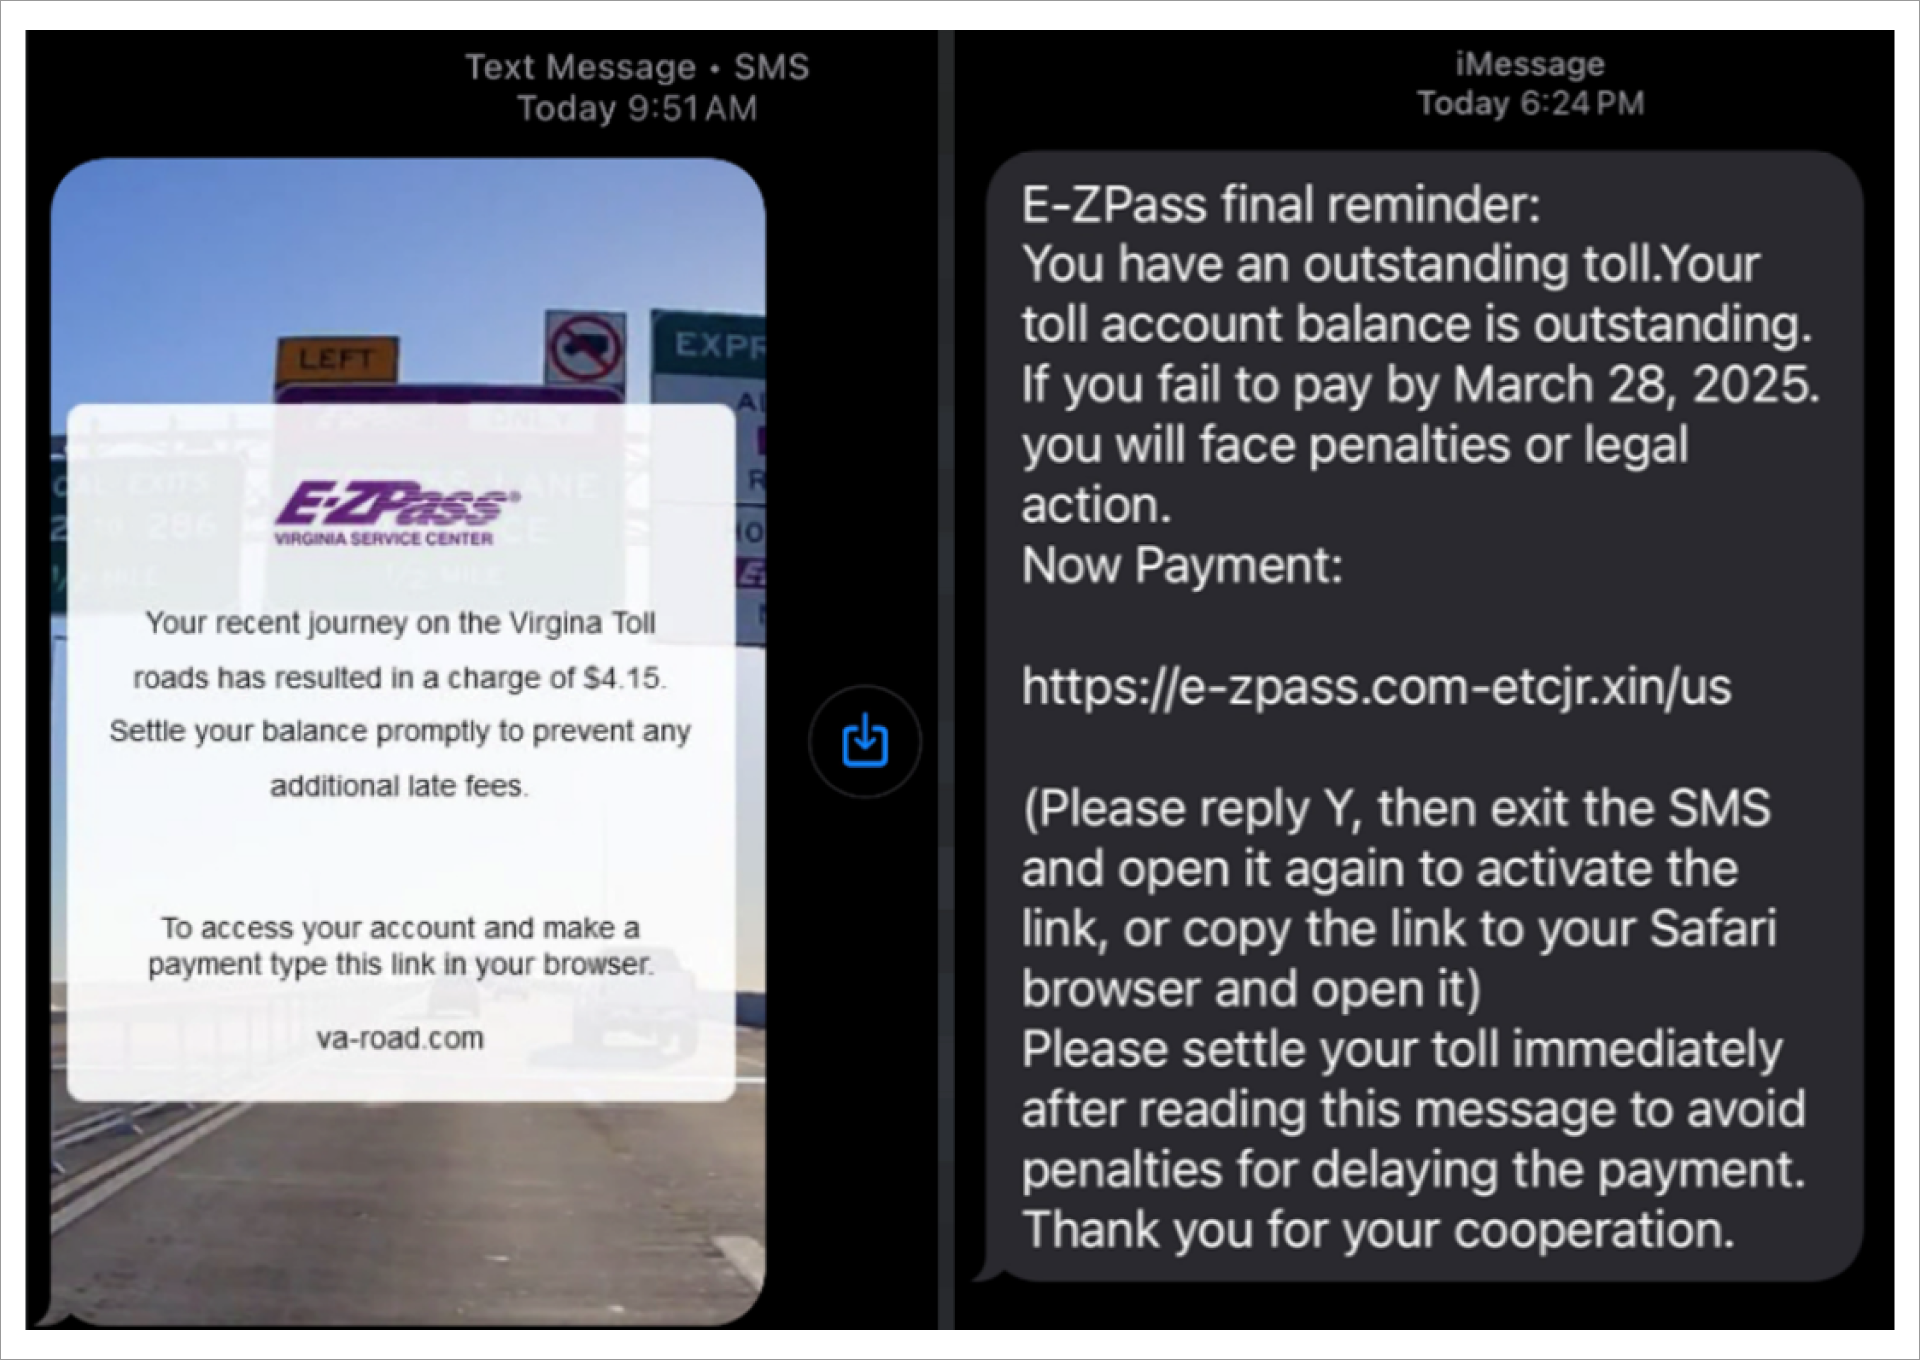
Googleが2025年11月に提訴した訴訟によれば、Smishing Triadは「Lighthouse」という中国語ベンダーのソフトウェアを利用し、数百種類の偽サイトテンプレート、ドメイン設定ツール、検出回避機能などを備えた「初心者向けフィッシングキット」を犯罪者に提供していました。
このグループは、ニューヨーク市公式サイト(nyc.gov)やニューヨークE-ZPass(e-zpassny.com)などの政府機関ウェブサイトを模倣した詐欺サイトを作成し、正規サイトと見分けがつかないほど精巧に偽装していました。

暗号資産でインフラを購入し犯罪を実行するサイバー犯罪者の手口を示すだけでなく、本ケースは犯罪者がオンチェーン上に残す痕跡が実際の対策機会となることも明らかにしています。以下のグラフに示されている通り、Taihe Gong詐欺グループをはじめとする複数の中国系地下犯罪組織がLighthouseフィッシングキットを購入し、複数の中国語系マネーロンダリングネットワーク(CMLN)やfraud shop(詐欺サービス)から資金を受け取っています。Taihe Gongは、フィッシングキットの販売を含む詐欺的なサイバー犯罪活動に関与していると疑われる中国語話者のオペレーターで構成されており、その運営体制から、オンライン詐欺や資格情報窃取などの違法行為を助長するための悪意あるツールが流通する確立された供給網が存在することがうかがえます。
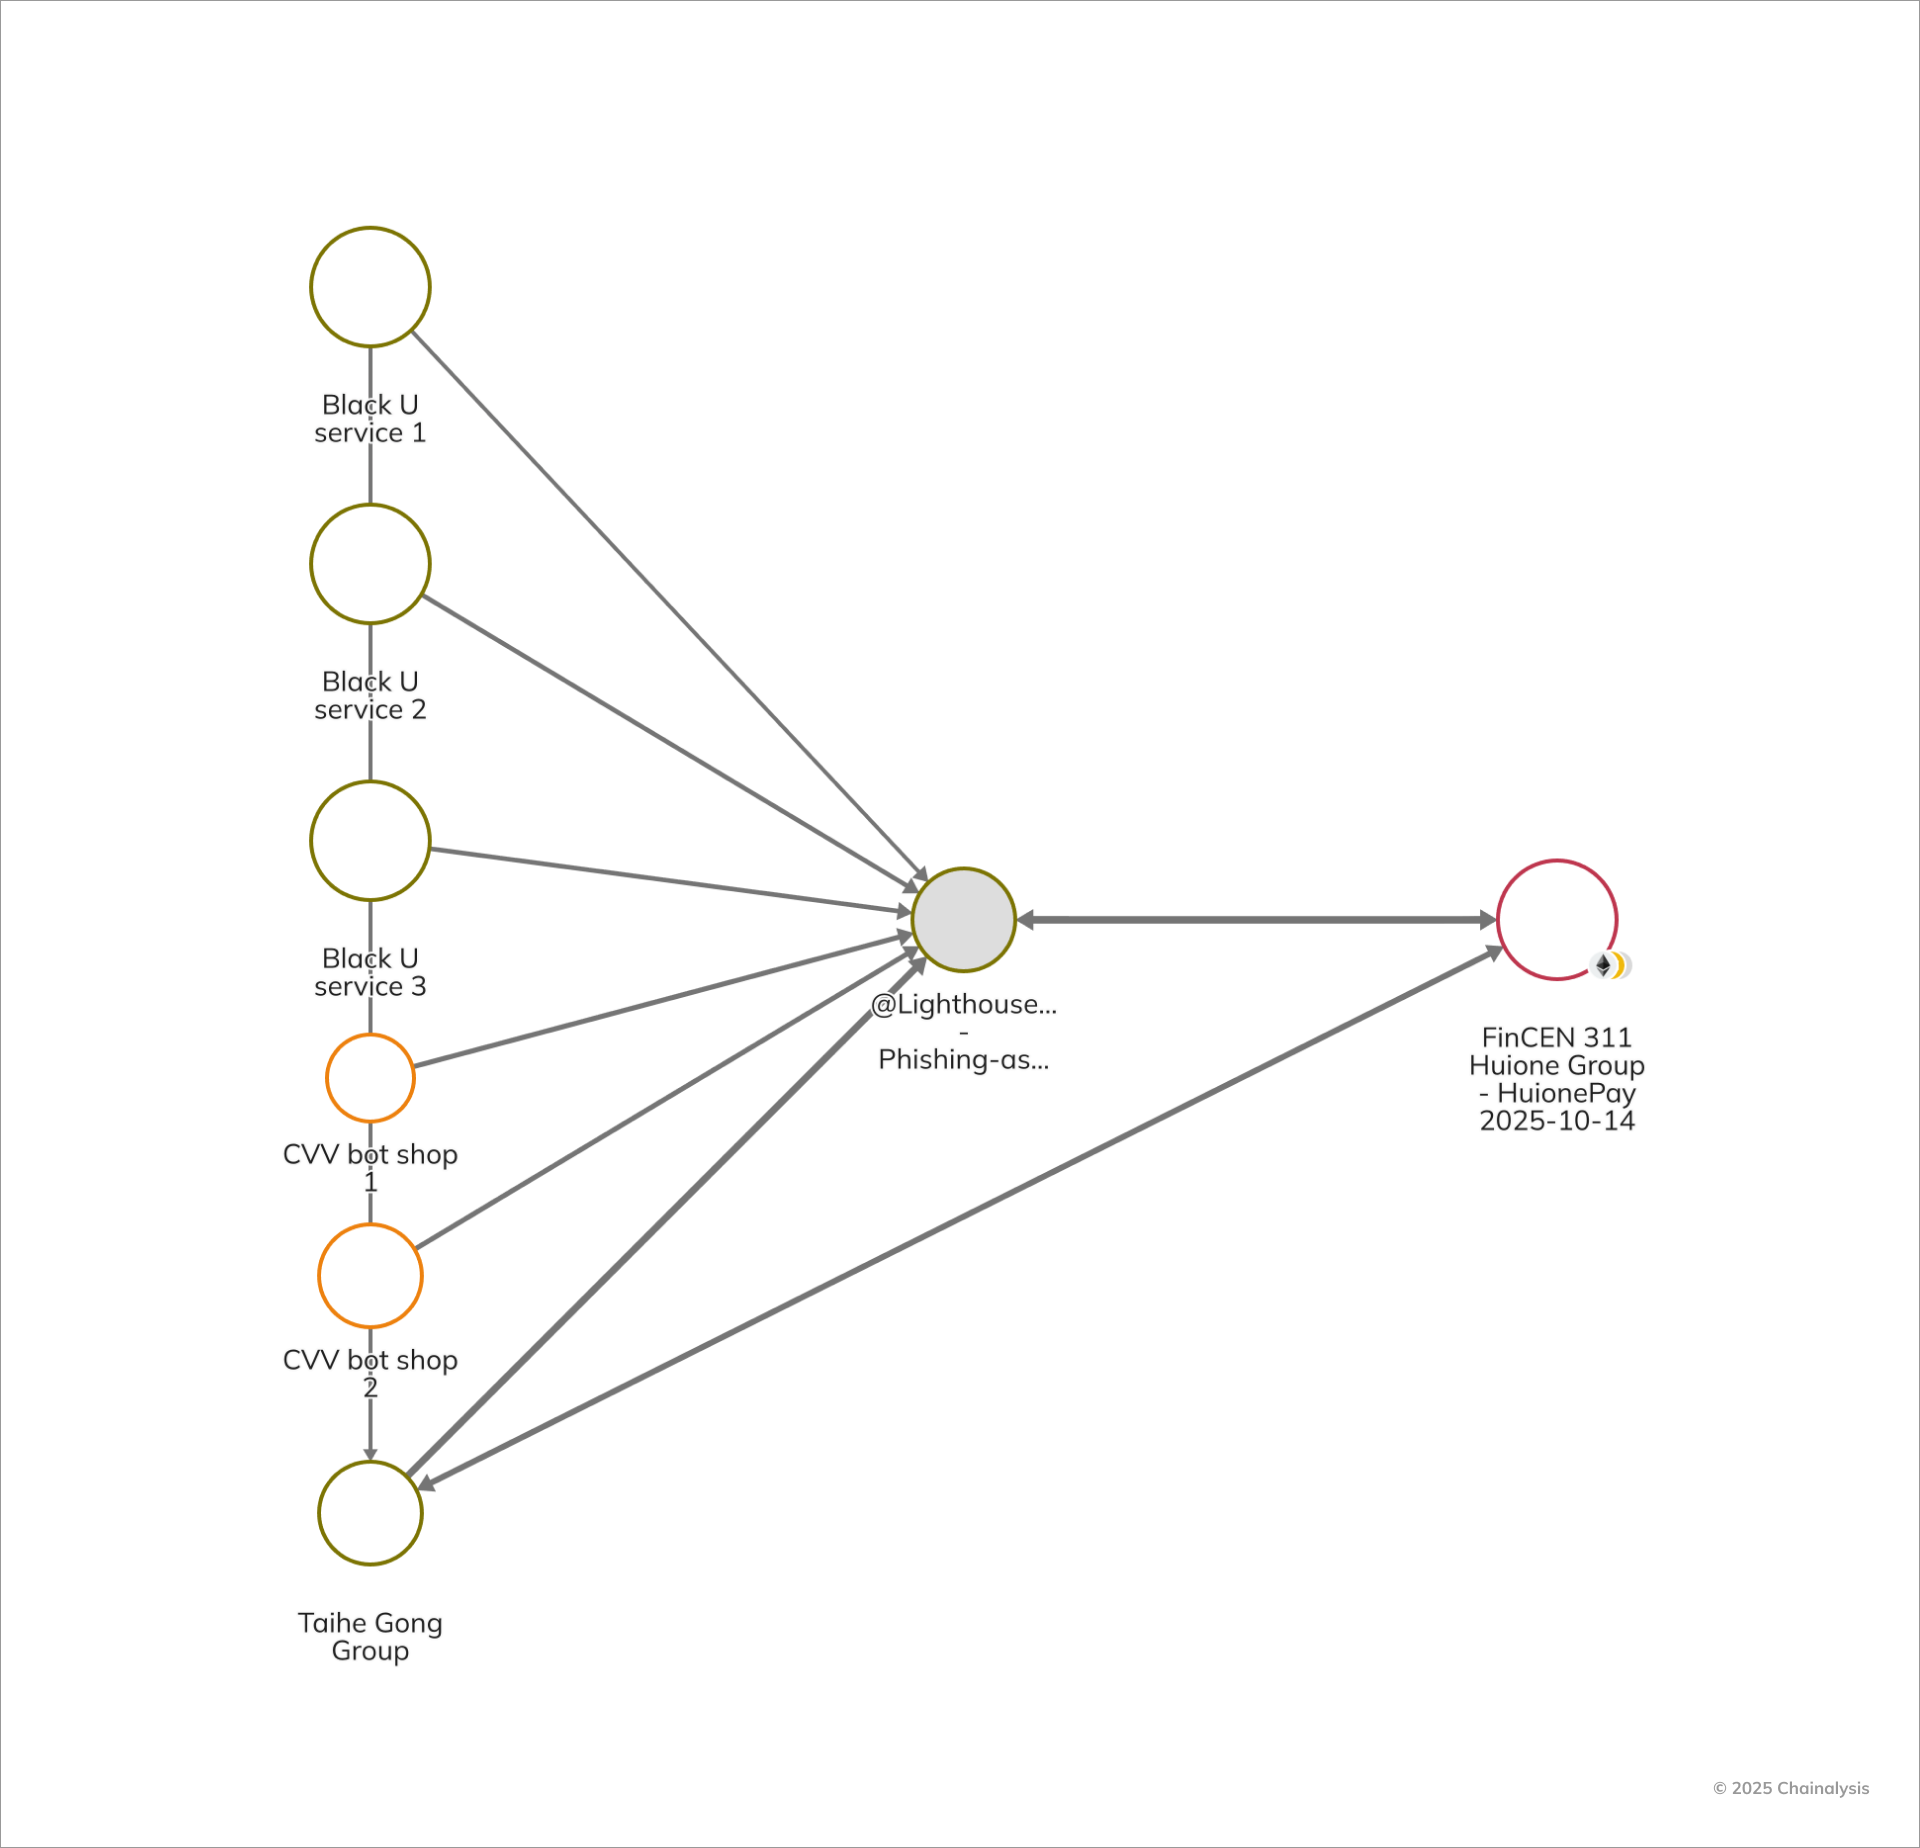
E-ZPass事例は、詐欺インフラがいかに低コストかを示しています。中には500ドル未満で購入されたとみられるフィッシングキットもあります。しかし、安価な詐欺であっても大規模に展開すれば甚大な被害をもたらします。E-ZPassのスキームは、別の通行料詐欺キャンペーンの一環として、1日で33万通のテキストを送り、3年間で10億ドルを集め、121カ国以上で100万人超の被害者を出したとGoogleの訴訟で主張されています。Cisco Talosによると、フィッシングキットは機能ごとに価格帯があり、「フル機能開発」は暗号資産で50ドル、「プロキシ開発」は30ドル、バージョンアップデートやサポートは20ドルでした。Lighthouseは3年間で7,000件以上の入金を受け、150万ドル超の暗号資産を集めています。
残念ながらLighthouseだけがベンダーではありません。DarkTowerのGary Warner情報分析部長は、Telegram上で8つの主要な中国語「Crime-as-a-Service」グループを追跡しており、各グループにはiMessageやRCSフィッシングサービスを提供する複数のベンダーが存在します。Warner氏によれば、これらのフィッシングの目的はクレジットカードをモバイルウォレットに登録し、世界中の「リモートTap-to-Pay」サービスを利用して高級品や電子機器を購入・転売し、貿易を利用したマネーロンダリングを実現する「ショッパー」ネットワークに展開することです。フィッシングの設計・ホスティング・スパム配信から買い物、現金受け取り、商品購入まで、これら中国系犯罪グループのTelegramにはすべて揃っており、30万人超のメンバーがいるグループもあります。売買や広告はすべてステーブルコインで決済されます。また、Warner氏は、海外でのマネーロンダリングの多くも、商品や現金をステーブルコインに換えて海外送金を容易にすることが目的であると指摘しています。
民間セクターのなりすまし:Coinbaseなりすましキャンペーン
2025年12月、ブルックリン地方検事局は、23歳のブルックリン在住のRonald Spektorを、約1,600万ドルもの被害をもたらした巧妙な暗号資産詐欺の首謀者として起訴しました。Spektorとその共犯者たちは、コインベースのカスタマーサービス担当者になりすまし、贈収賄により入手したユーザー情報を使って「アカウントへの不正アクセスがあった」と不安を煽り、被害者に対し暗号資産を詐欺師が管理する「安全な」ウォレットへ送金させていました。また、最近インドで逮捕された元コインベースのカスタマーサービス担当者が、同詐欺の一環として25万ドルの賄賂を受け取っていた疑いがあることも明らかとなり、堅牢な技術的セキュリティ対策があっても、人間の信頼が依然として最も悪用されやすい脆弱性であることを浮き彫りにしました。この内部不正によって、約7万人分の顧客データが流出し、信憑性のあるなりすまし攻撃が可能になりました。
この手口は、暗号資産取引所ユーザーの「正規のカスタマーサービス」と信じ込ませることで信頼を悪用しており、なりすまし詐欺がユーザーのアカウント安全性への不安を巧みに利用する手法へと進化していることを示しています。本事件は、取引所なりすましの手法がますます高度化し、デジタル資産を守っているつもりだった被害者に甚大な被害をもたらしていることを象徴しています。ブルックリン地方検事Gonzalez氏は「当局は暗号資産詐欺の全件摘発に引き続き取り組む。これは全米で爆発的に増加している深刻な問題だ。最新技術を駆使して犯罪者を捜査し、可能な限り資産を凍結し、被害者を支援する」と述べています。
なりすまし詐欺の資金追跡で明らかになるDeFiマネーロンダリング手法の進化
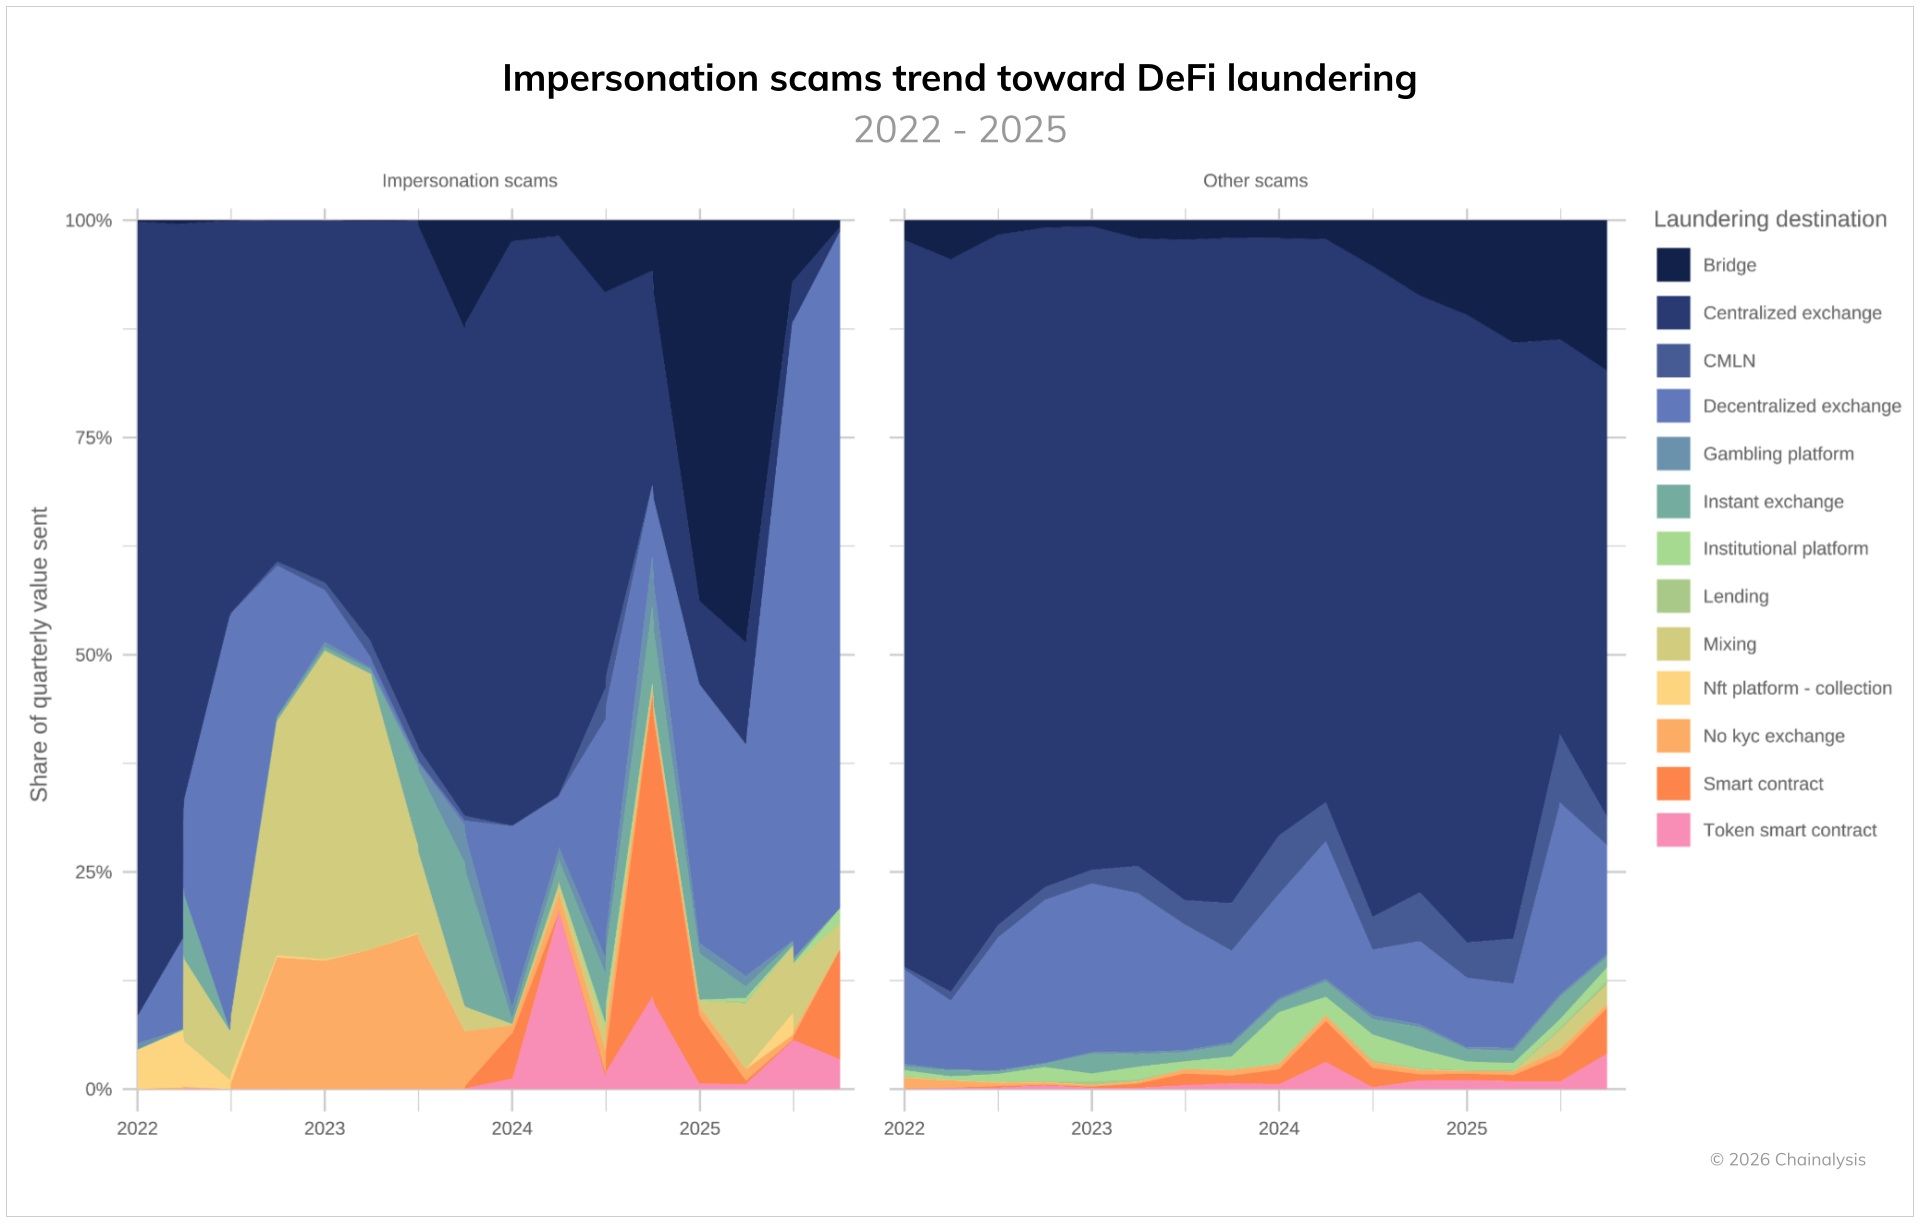
なりすまし詐欺は、分散型金融(DeFi)エコシステムへの依存度が高い独自の資金洗浄パターンを持っています。これは、依然として中央集権型取引所を主に利用して資金洗浄を行う他の詐欺とは対照的です(この傾向は後述するロマンス詐欺でも触れます)。興味深いことに、なりすまし詐欺はDeFiを活用した資金の多層化で独特の波を見せてきました。2024年にはスマートコントラクトやトークンスマートコントラクト経由での洗浄が急増し、2025年にはその取引量が落ち着く一方、ブリッジ利用(2025年前半)やDEX利用(2025年後半)といった新たな波が交互に訪れました。これらの動きは、詐欺手法が主要な洗浄ポイントや利用するサービスを変えながら絶えず適応していることを示しています。
AIと高度なツールが詐欺の巧妙化を加速
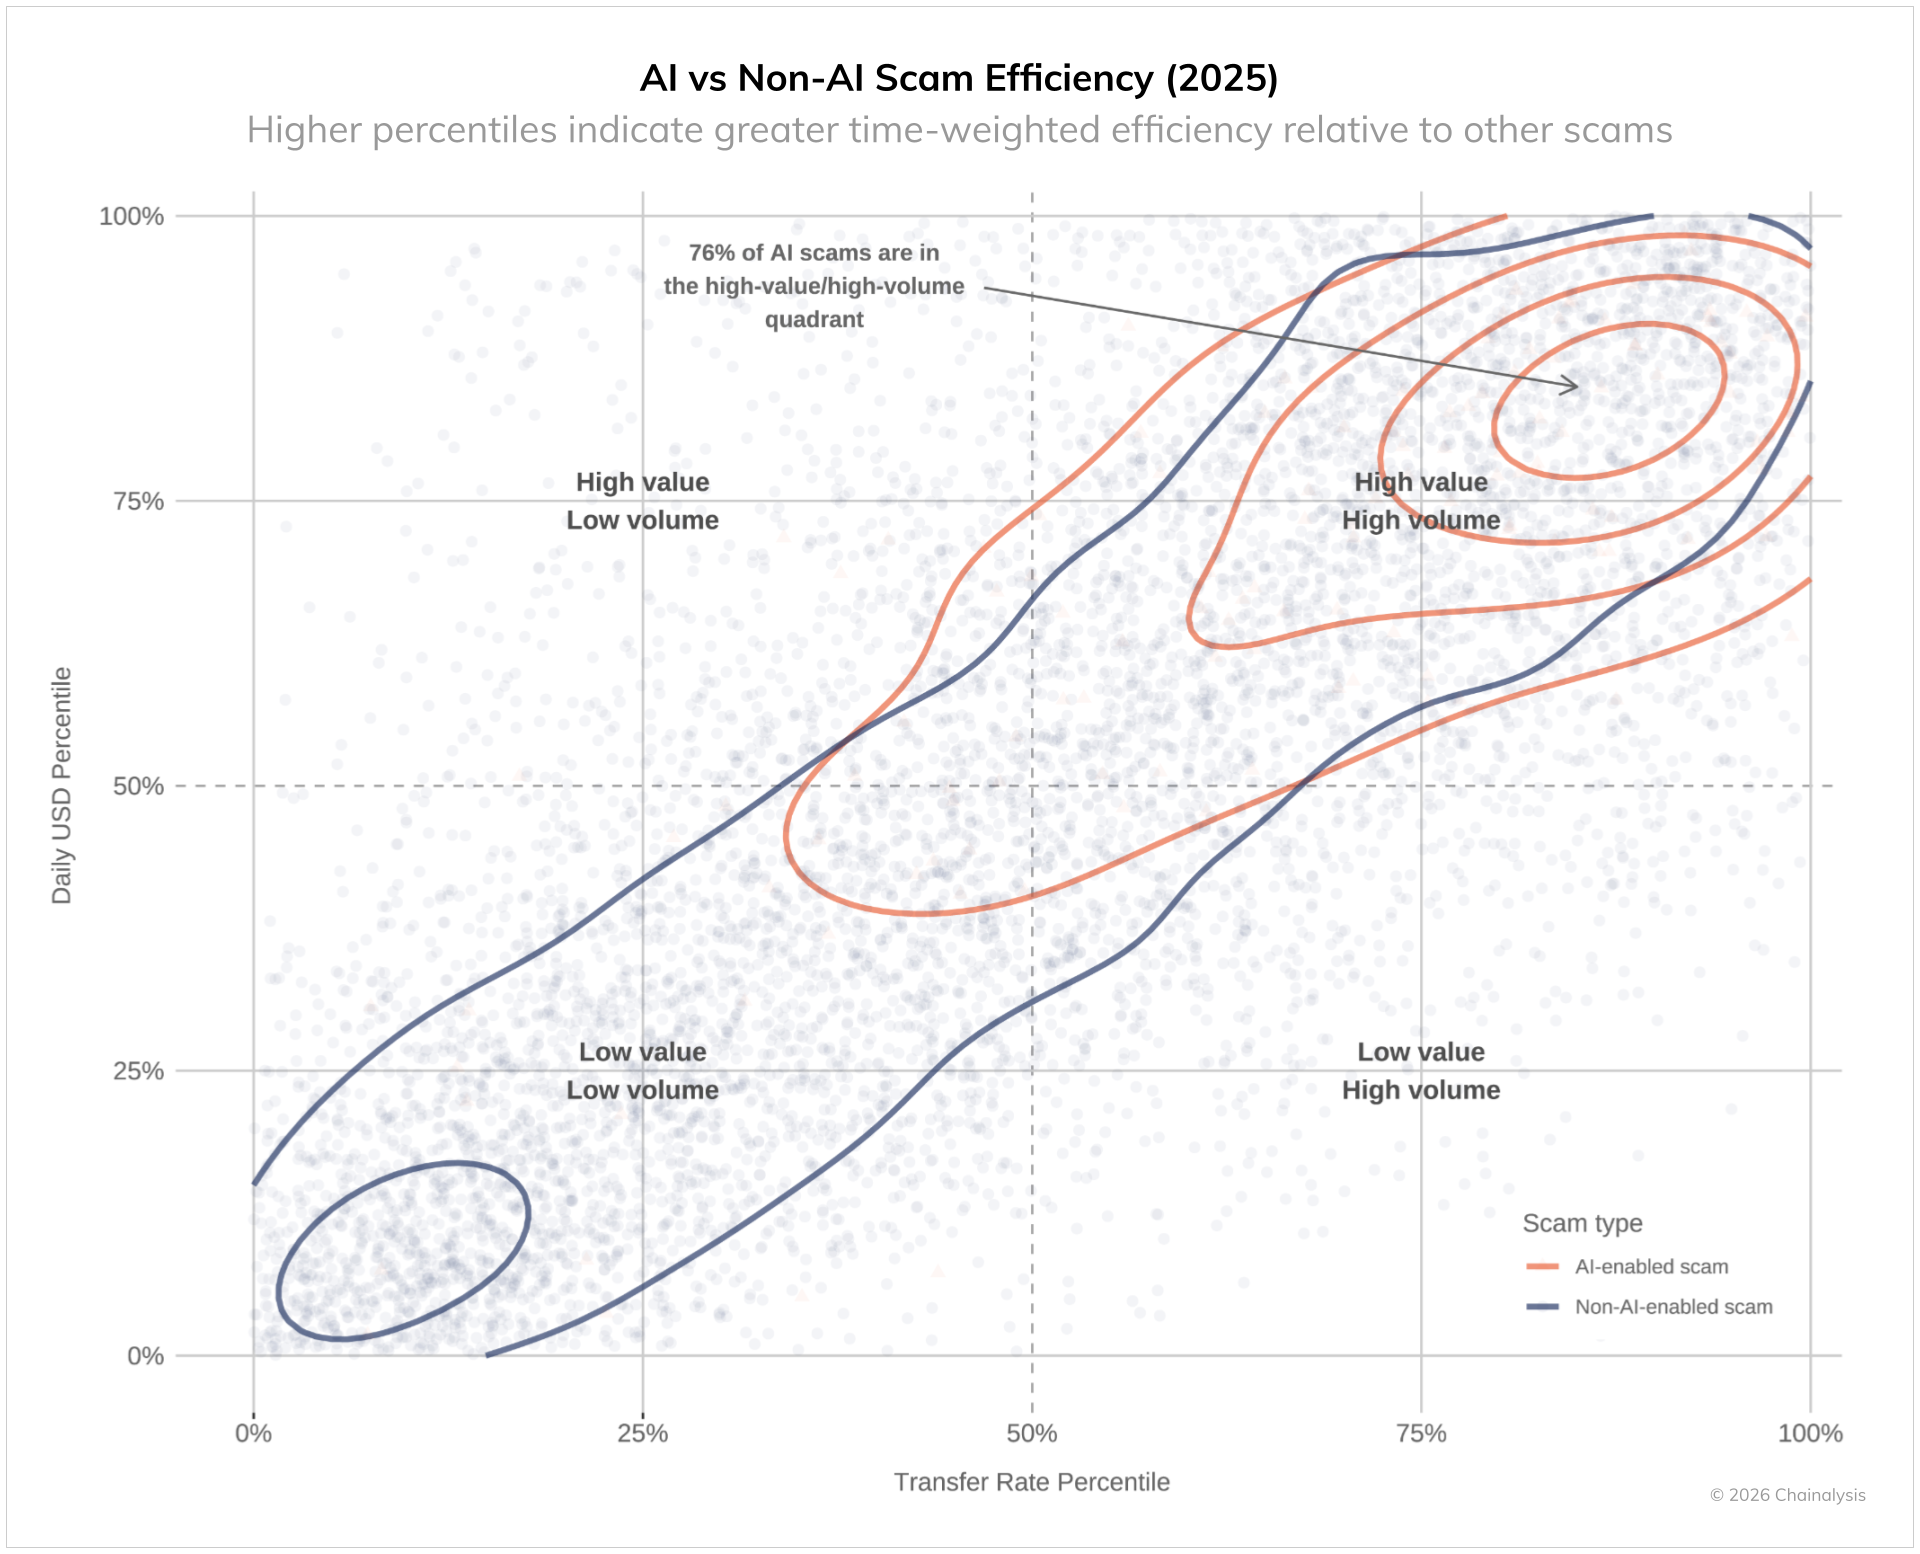
今後ほぼすべての詐欺が、何らかの形でAIを取り入れる時代へと移行しつつあります。多くの詐欺師はAIツールを従来の決済手段で購入していますが、一部はオンチェーンでツールを取得しており、その取引が可視化されています。中国系AIベンダー(多くはTelegramベース)が提供する顔認証すり替えソフトやディープフェイク技術、大規模言語モデル(LLM)といったツールとのオンチェーン上の関係が見える詐欺との差を分析することで、AIの規模や効率性を推計できます。
下図の通り、AI活用詐欺の76%は、時間加重で高額かつ高頻度の領域に位置します。つまり、Telegramをはじめとする中国系AIベンダーとのオンチェーン上の明確な関連が認められる詐欺の大多数は、(1)より早く拡大し(すなわち受信トランザクションの増加速度が高い)、(2)被害規模も大きい(1日あたりのUSD取引量が多い)、という特徴が見られます。これらはAIベンダーとの明確なオンチェーンリンクがない詐欺とは顕著に異なります。
AI活用の詐欺、被害金額は4.5倍に
2025年7月にJ.P. Morganが発表したレポートによると、詐欺師はディープフェイク技術やAI生成コンテンツを活用し、ロマンス詐欺や投資詐欺でより巧妙ななりすましを行うケースが増加しています。当社の分析では、オンチェーンでAIベンダーとの関連がある詐欺の場合、1件あたりの抽出額は平均320万ドルで、関連がない詐欺の平均71万9,000ドルと比べて4.5倍となっています。これらAI関連詐欺は、時間あたりの効率も大幅に高くなっています。
- 1日あたりの収益中央値:4,838ドル(非AI詐欺は518ドル)
- 1日あたりのトランザクション数平均:35.1件(非AI詐欺は3.89件で、取引活動は9倍)
これらの指標は、運用効率の高さと、より広範な被害者へのリーチの可能性を示しています。トランザクション数の増加は、AIによって詐欺師がより多くの被害者に同時にアプローチし、管理できるようになっていることを示し、詐欺の産業化という当社の分析とも一致します。一方、詐欺件数の増加は、AIが詐欺の説得力を高めていることも示唆しています。
Metropolitan Policeの経済・サイバー犯罪部門責任者Will Lyne氏によれば、「暗号資産に関連する詐欺は規模や巧妙さが増し、組織犯罪グループがなりすまし手法やオンラインインフラ、AIツールを駆使して被害者を大規模かつ高速に狙う事例が増えています。一方で、法執行側の対応力も大きく進化しています。専門的なスキル、国際協力、金融・デジタルインテリジェンスの活用により、犯罪ネットワークの特定や違法資産の押収、社会を害する活動の撲滅に向けた体制が整いつつあります。」
詐欺の産業化
Lighthouse事件は、詐欺師が高度で大規模な詐欺を実行するためのツールがプロ化・商業化しているもう一つの重要な潮流を象徴しています。Lighthouse Enterpriseは、詐欺や不正のサプライチェーンを各役割ごとに分担した複雑なビジネスモデルを展開していました。
- 開発グループ:フィッシング用ソフトウェアやテンプレートの提供
- データブローカーグループ:ターゲット被害者のリスト提供
- スパマーグループ:大量の詐欺SMS送信ツールの提供
- 窃盗グループ:盗まれた機密情報の換金に特化
- 管理グループ:オンラインでの人材募集や協力フォーラムの運営
このようなモジュール型サービス提供によって、技術力が低い犯罪者でも洗練されたフィッシング攻撃を実行できるようになり、暗号資産詐欺への参入障壁が大きく下がっています。多くのキャンペーンはSNSを活用しており、SNSプラットフォームの膨大なユーザー基盤を狙って自動化されたメッセージ拡散が行われます。詐欺師はこうした場合、SNSアカウントを大量購入し、SMSやフィッシングキットを使って連絡します。
この大規模産業化による実害は非常に大きく、これらのフィッシングキットを利用した詐欺は、金額ベースで通常の詐欺の688倍、平均取引額でも4倍の効果を上げています。また、SNSアカウントを大量購入して実施する詐欺も、金額ベースで238倍、平均取引額で2倍の効果です。
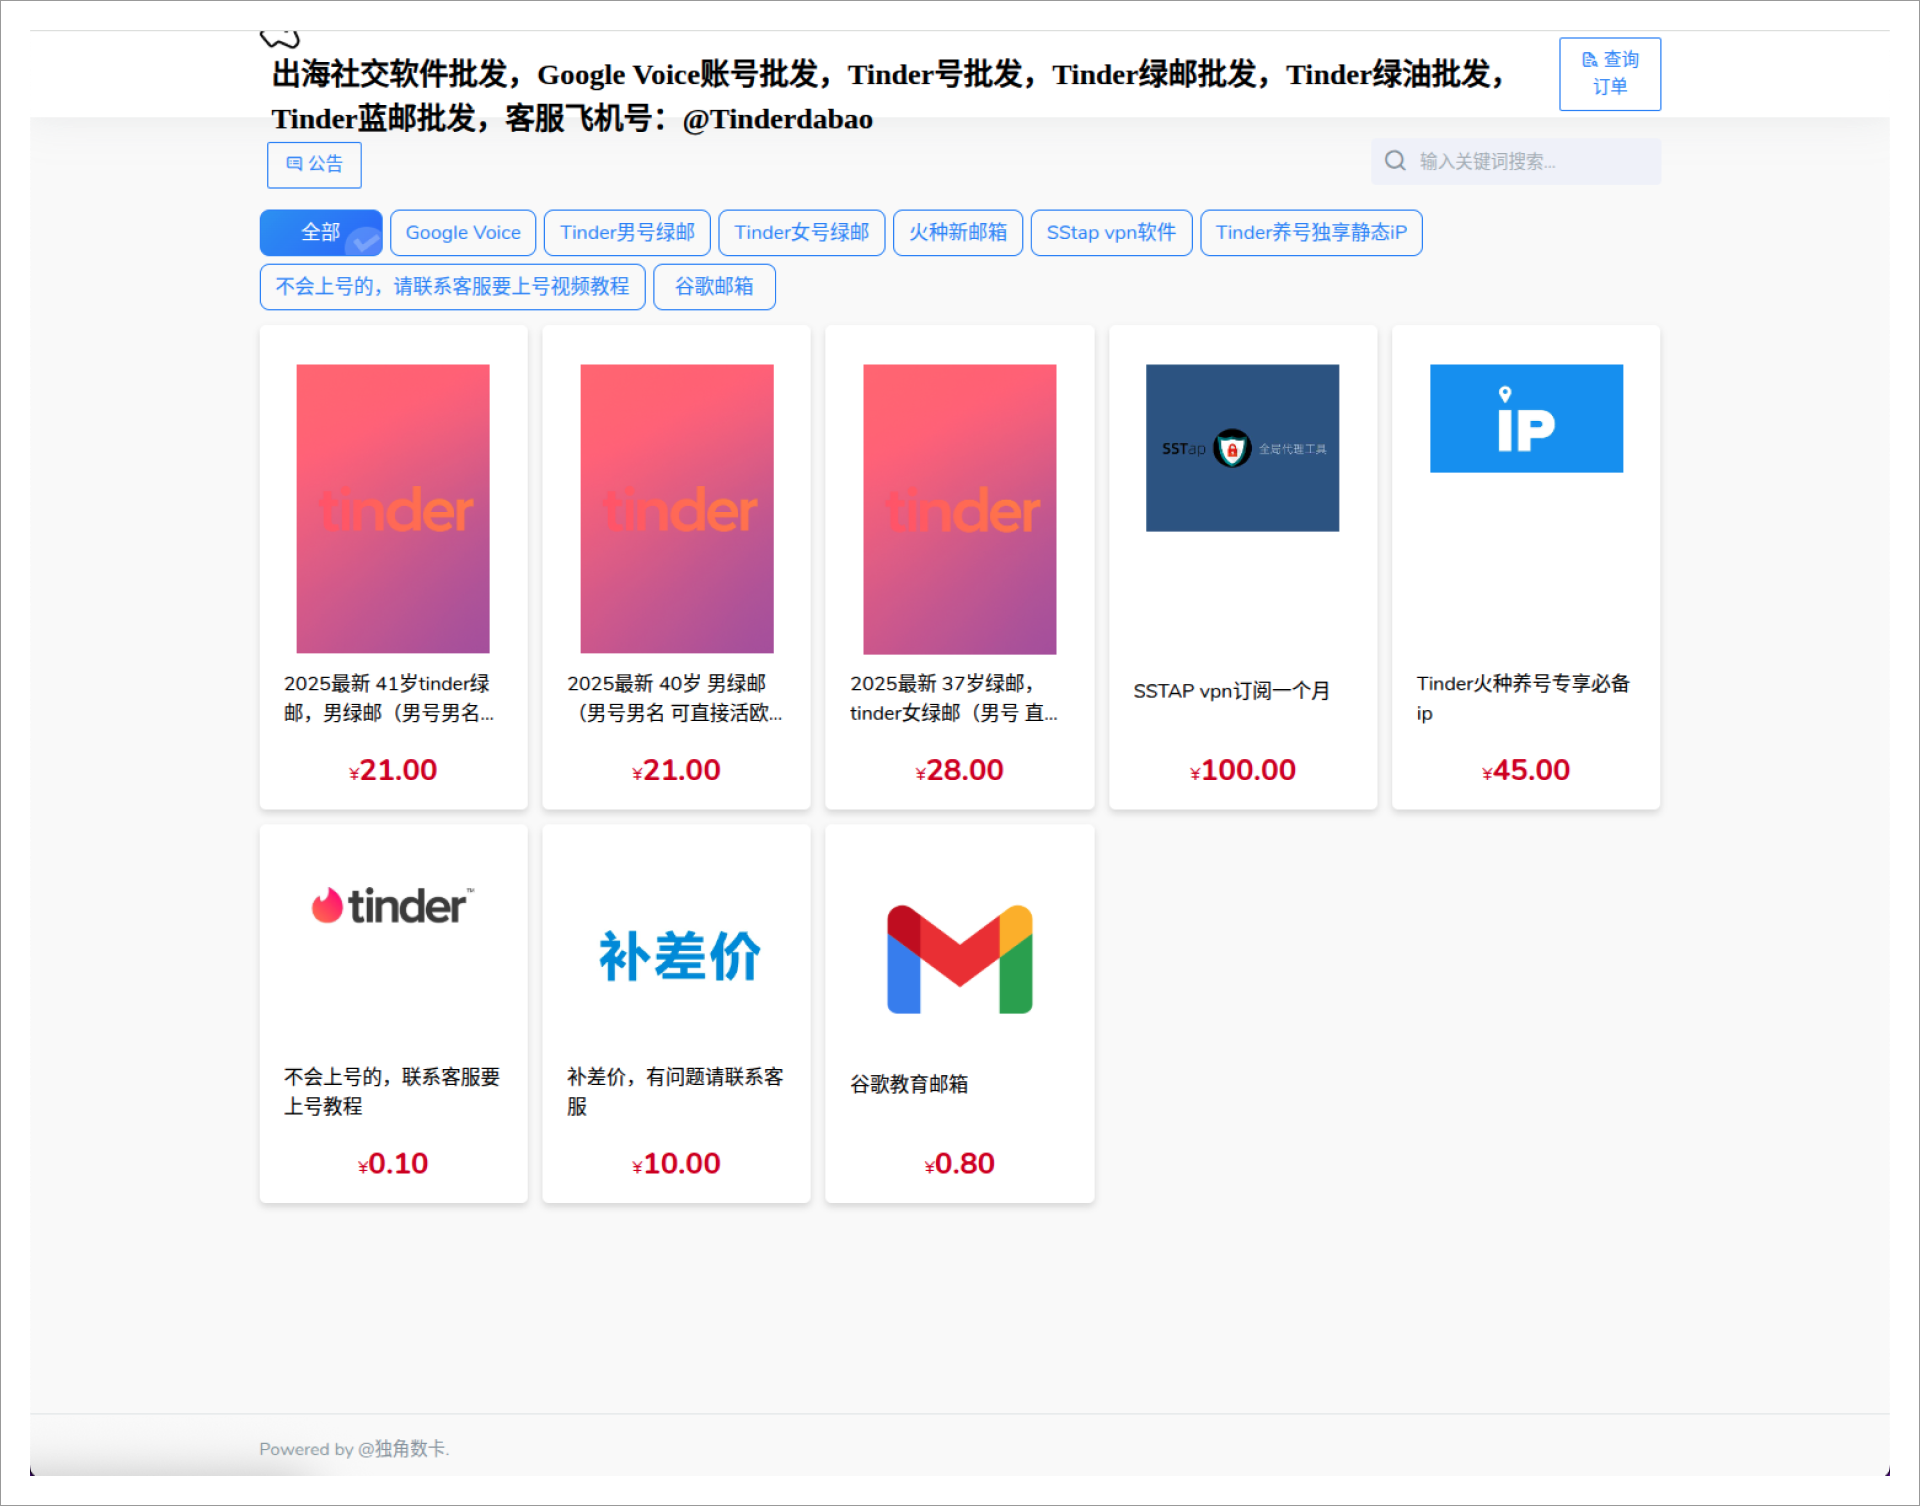

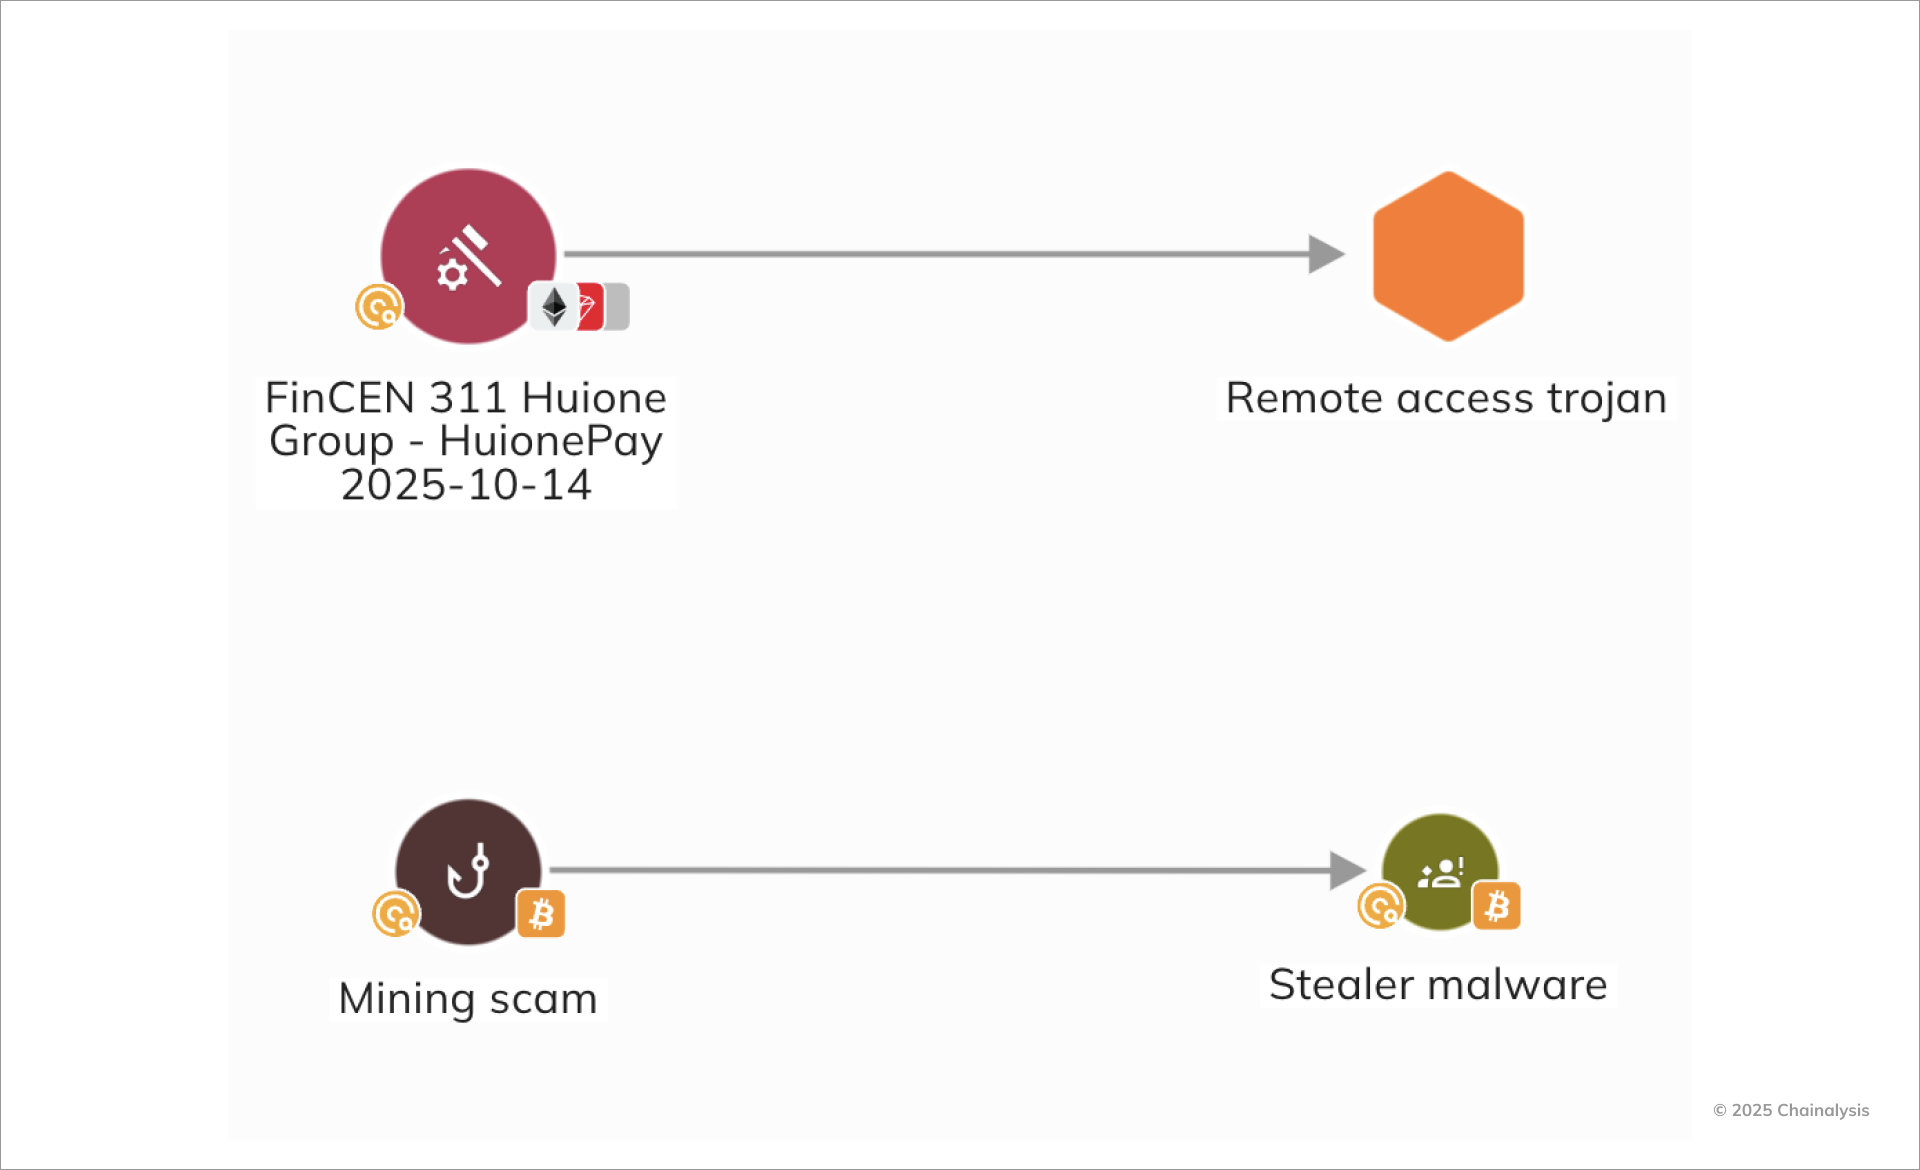
UNODC(国連薬物犯罪事務所)は、詐欺キャンペーンでのマルウェア利用について以前から警告しており、実際にオンチェーン上でもその傾向が強まっています。特に中国の詐欺師は、Stealer Malwareやリモートアクセス型トロイの木馬(RAT)を詐欺に組み込むことが多く、被害者と直接やり取りせずにアカウントを抜き取ることが可能です。詐欺師は被害者との関係構築ではなく、一度のクリックさえあれば成功できるため、ハードルが大きく下がっています。
法執行機関による攻勢と過去最大規模の押収
詐欺の規模と巧妙さの拡大を受け、2025年にはこれまでにない大規模な法執行が実施され、詐欺関連で過去最大規模となる2件の暗号資産押収が実現しました。
Jian WenとYadi Zhang
2025年11月、英国Metropolitan Policeは、国際的な暗号資産マネーロンダリング事件で有罪判決を獲得し、世界最大規模となる約61,000ビットコイン(約50億ポンド相当)の押収に成功しました。中国籍のZhimin Qian(Yadi Zhangとしても知られる)は、2014~2017年にかけて中国で12万8,000人以上を被害者とする数十億ポンド規模の投資詐欺を主導したとして、11年8か月の懲役刑を受けました。共犯のSeng Hok Lingもマネーロンダリングで約5年の刑を言い渡されています。本件は国境を越えた暗号資産マネーロンダリングネットワークの規模と巧妙さ、そして不正な暗号資産を複雑な国際スキームで実体資産化しようとする犯罪者の脅威を示しています。
「これは長期かつ複雑で前例のない調査でした。資金の流れを追跡し、英国で資産化しようとする動きを把握するため、多くの努力がなされました。英国および海外の関係者、Chainalysisの支援を受けて、暗号資産の動きを特定し、関連資産を見つけ、最終的に61,000ビットコイン超を回収できました。」(担当刑事Isabella Grotto氏)
2018年からの情報に基づく本調査で、Qianが偽名で英国に逃亡し、高級不動産などを通じて洗浄を試みていたことも判明。押収と判決は、世界的な詐欺・暗号資産マネーロンダリングの追跡・阻止能力が大きく向上していること、そしてブロックチェーン透明性の有効性を実証しています。
프린스 그룹
世界規模の詐欺エコシステムへの大きな打撃として、米司法省(DOJ)は、Prince Group会長Chen Zhiを、カンボジアの強制労働型詐欺拠点を統括し、グローバルな暗号資産詐欺を展開した容疑で起訴しました。詐欺拠点では人身売買された人々がロマンス詐欺や投資詐欺に従事させられ、暗号資産を使ってグローバルに資金洗浄が行われていました。
米国当局は、これらの起訴と同時に、国際的なマネーロンダリングネットワークの摘発や、詐欺収益150億ドル超の押収・没収など、経済的基盤への徹底した攻撃も実施。2025年10月には、米財務省OFACと英国FCDOが協調し、Prince Groupを含む146の関係先に制裁を科し、「人身売買や現代の奴隷労働に依存したサイバー詐欺拠点の構築・運営など、リストに挙げられた国際犯罪」に言及しました。Chenは2026年1月、カンボジアで逮捕され中国へ送還されており、グローバル詐欺ネットワーク摘発の法域間課題も浮き彫りとなっています。
これらの行動は、被害者救済から犯罪ネットワークの構造的解体へのシフトを示しています。
틱밀레아스
米国政府は、ミャンマー・タイ国境のTai Chang詐欺拠点から運営されていた詐欺ドメインtickmilleas[dot]comの没収手続きを進めています。このサイトは金融サービス会社を装い、主に米国の被害者からBTC, ETH, USDT, USDCを詐欺師のウォレットに送金させていました。ブロックチェーン分析では、米国内の暗号資産取引所を経由した資金が複数ウォレットや集約アドレスに迅速に移されており、プロによるマネーロンダリングの典型パターンです。運営者は東南アジアの中国系組織犯罪と関係し、DKBA(米国財務省OFAC制裁対象武装組織)の保護下にあります。
これらの事例は、現代の暗号資産詐欺オペレーションの規模が伝統的な組織犯罪とも融合していること、そして被害者だけでなく詐欺に従事させられる人々の人権侵害という深刻な側面も浮き彫りにしています。国際的な法執行機関の調査・摘発能力が向上している一方、グローバル規模での詐欺の産業化は依然として大きな課題です。
東アジア・東南アジアとの強固な地域的結びつき
当社のオンチェーン分析では、暗号資産詐欺が東アジア・東南アジアを拠点とするオペレーションと強く結びついていることが引き続き示されています。2025年のレポートで特定したHuione Guaranteeプラットフォームは、FinCENの311指定により米国金融システムから排除されましたが、同様のオペレーションが地域で拡大しています。
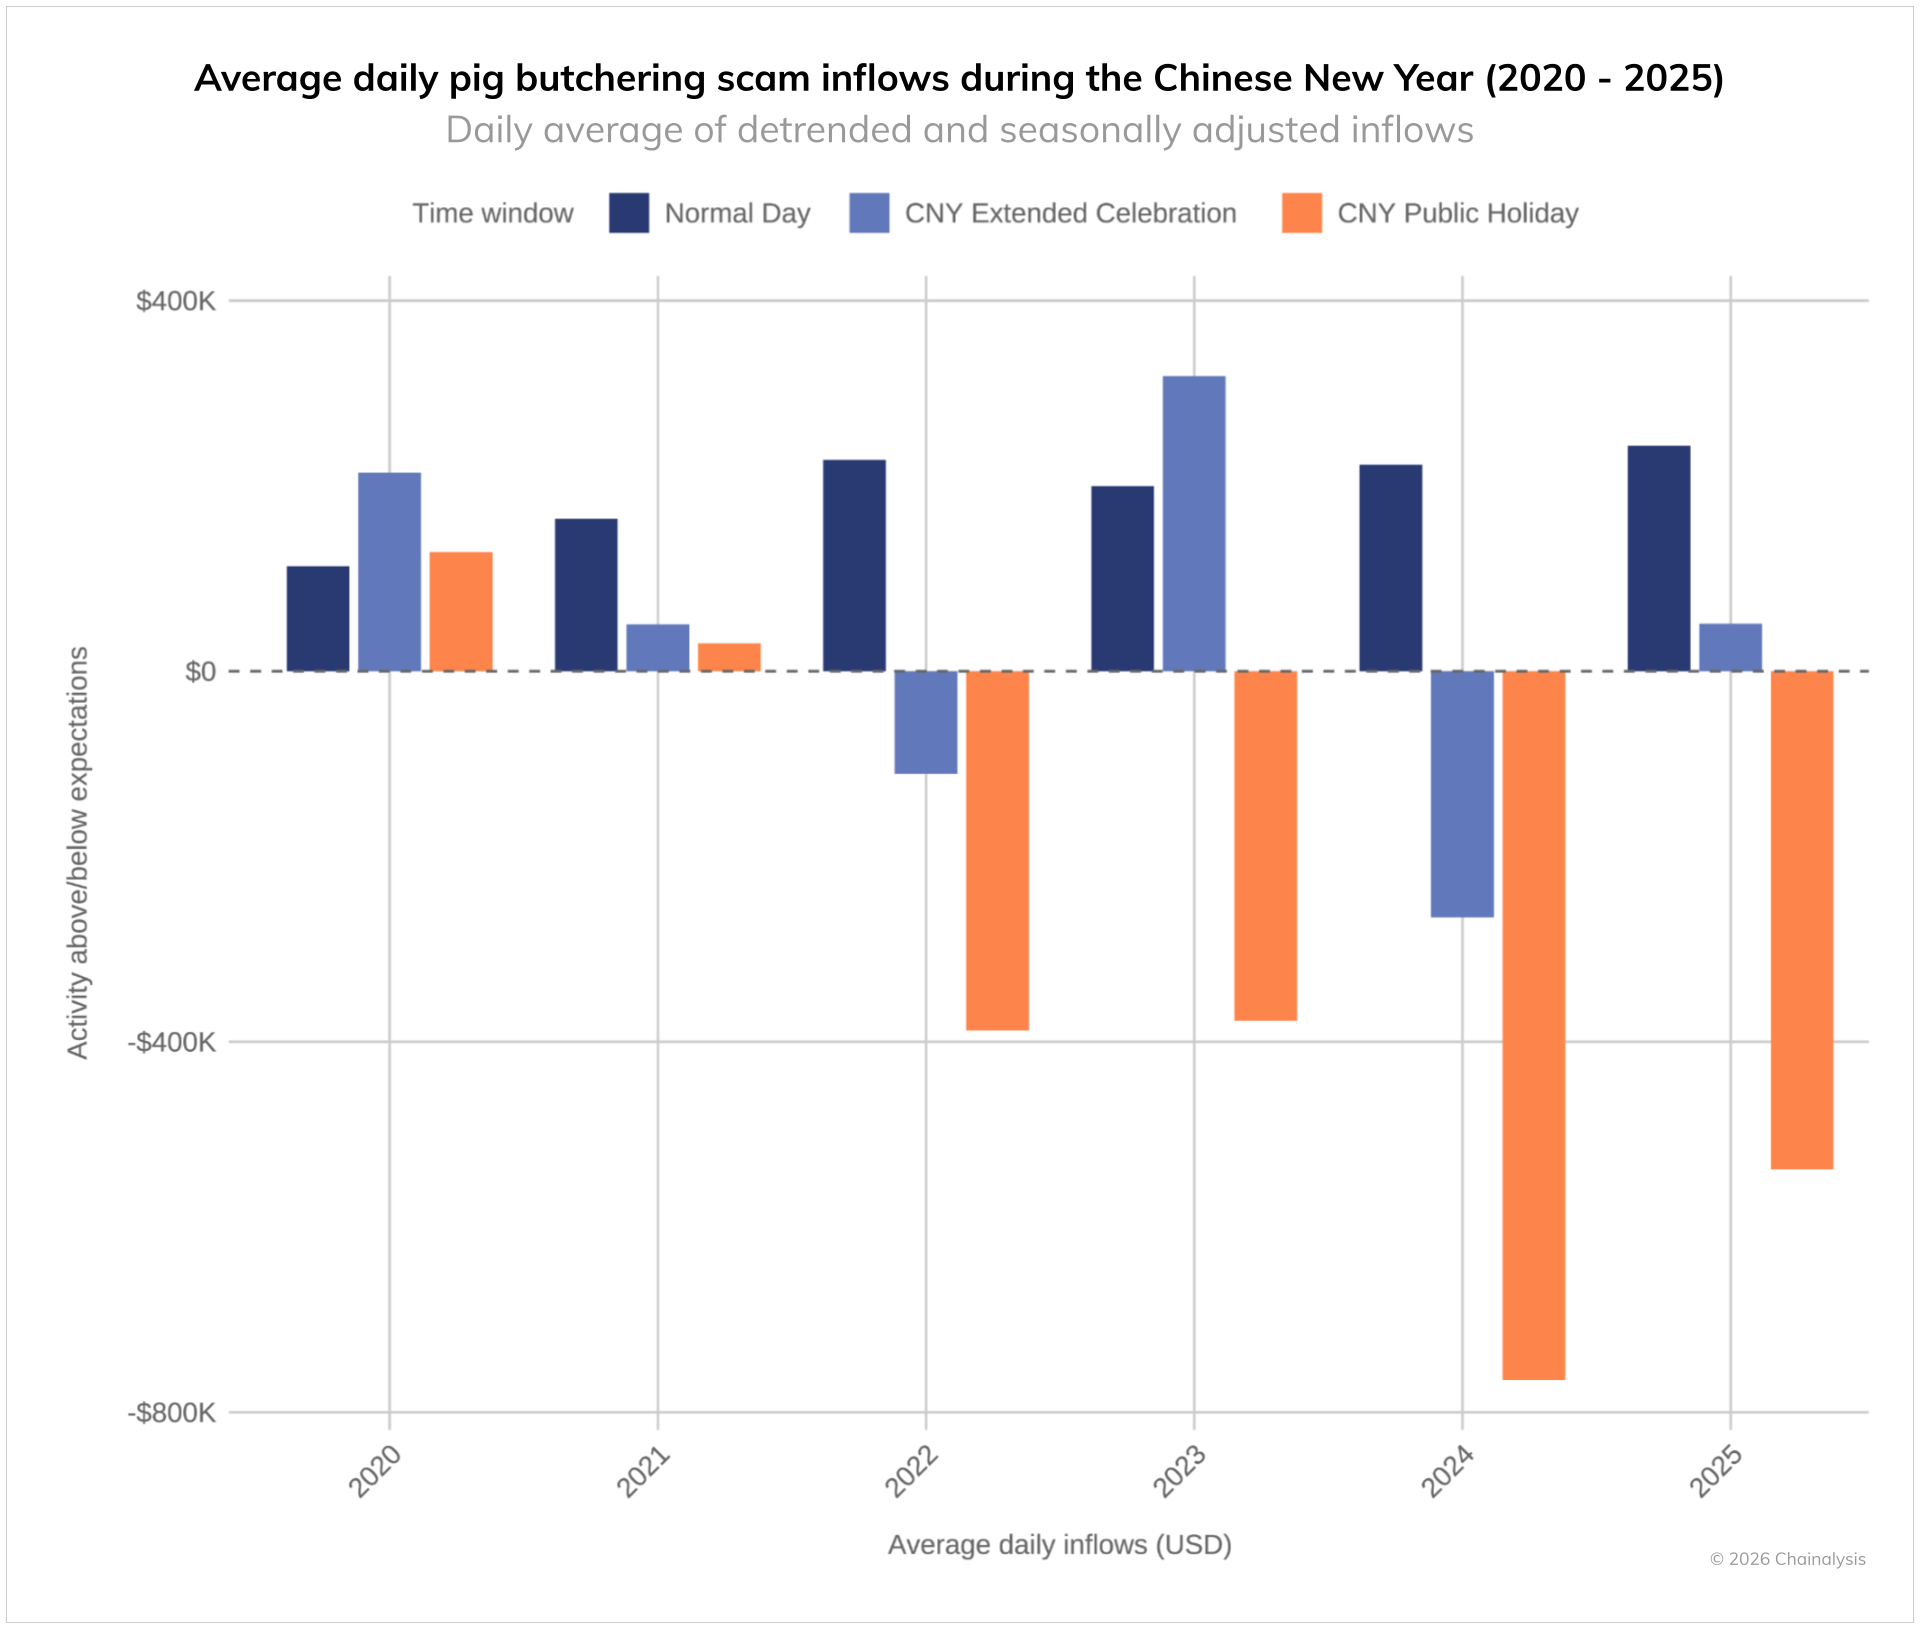
ロマンス詐欺(pig butchering)における同地域の中心性は、詐欺エコシステムの特徴です。下のグラフは中国の旧正月(新年15日間の最初の7日間)に関連する「ホリデー効果」を示しています。2022年頃から、HuioneがKK Parkなどの詐欺拠点の資金洗浄で中心的役割を果たし始めて以降、旧正月の7日間にはロマンス詐欺の活動が顕著に減少しています。このパターンは、同地域のアクターが詐欺エコシステムで重要な役割を担っていることを示唆します。
当社の調査によれば、東南アジアのロマンス詐欺ネットワークはCMLN(中国語マネーロンダリングネットワーク)を活用し、年間数十億ドルを生み出しています。多層ウォレット構造、取引所、ダミー会社、インフォーマルな銀行チャネルを駆使して資金洗浄・実体資産への転換(不動産や高級品等)が行われています。Prince Group事例もこのモデルの典型であり、詐欺オペレーターと地下洗浄ネットワークが執拗にインフラを移しつつ拡大し続けています。
高齢者を狙うATM詐欺、担保サービスやCMLN経由で資金洗浄
高齢者を標的とした詐欺は米国で最も経済的被害が大きい詐欺の一つで、2024年だけで60歳以上の米国人の被害総額は49億ドルに達し、全世代で最多となっています(AARP、FBI)。FBIのIC3によると、2024年に60歳以上の被害者が暗号資産詐欺で28億ドルの損失を申告しており、暗号資産の役割も拡大しています。高齢者詐欺は様々な形態がありますが、暗号資産ATMが詐欺の新たな入口として注目されています。特にBitcoin ATM詐欺による被害は近年急増し、高齢者の割合が高くなっています。高齢者は多額の退職金を持ちつつ、デジタル決済への不慣れから特に狙われやすい傾向です。
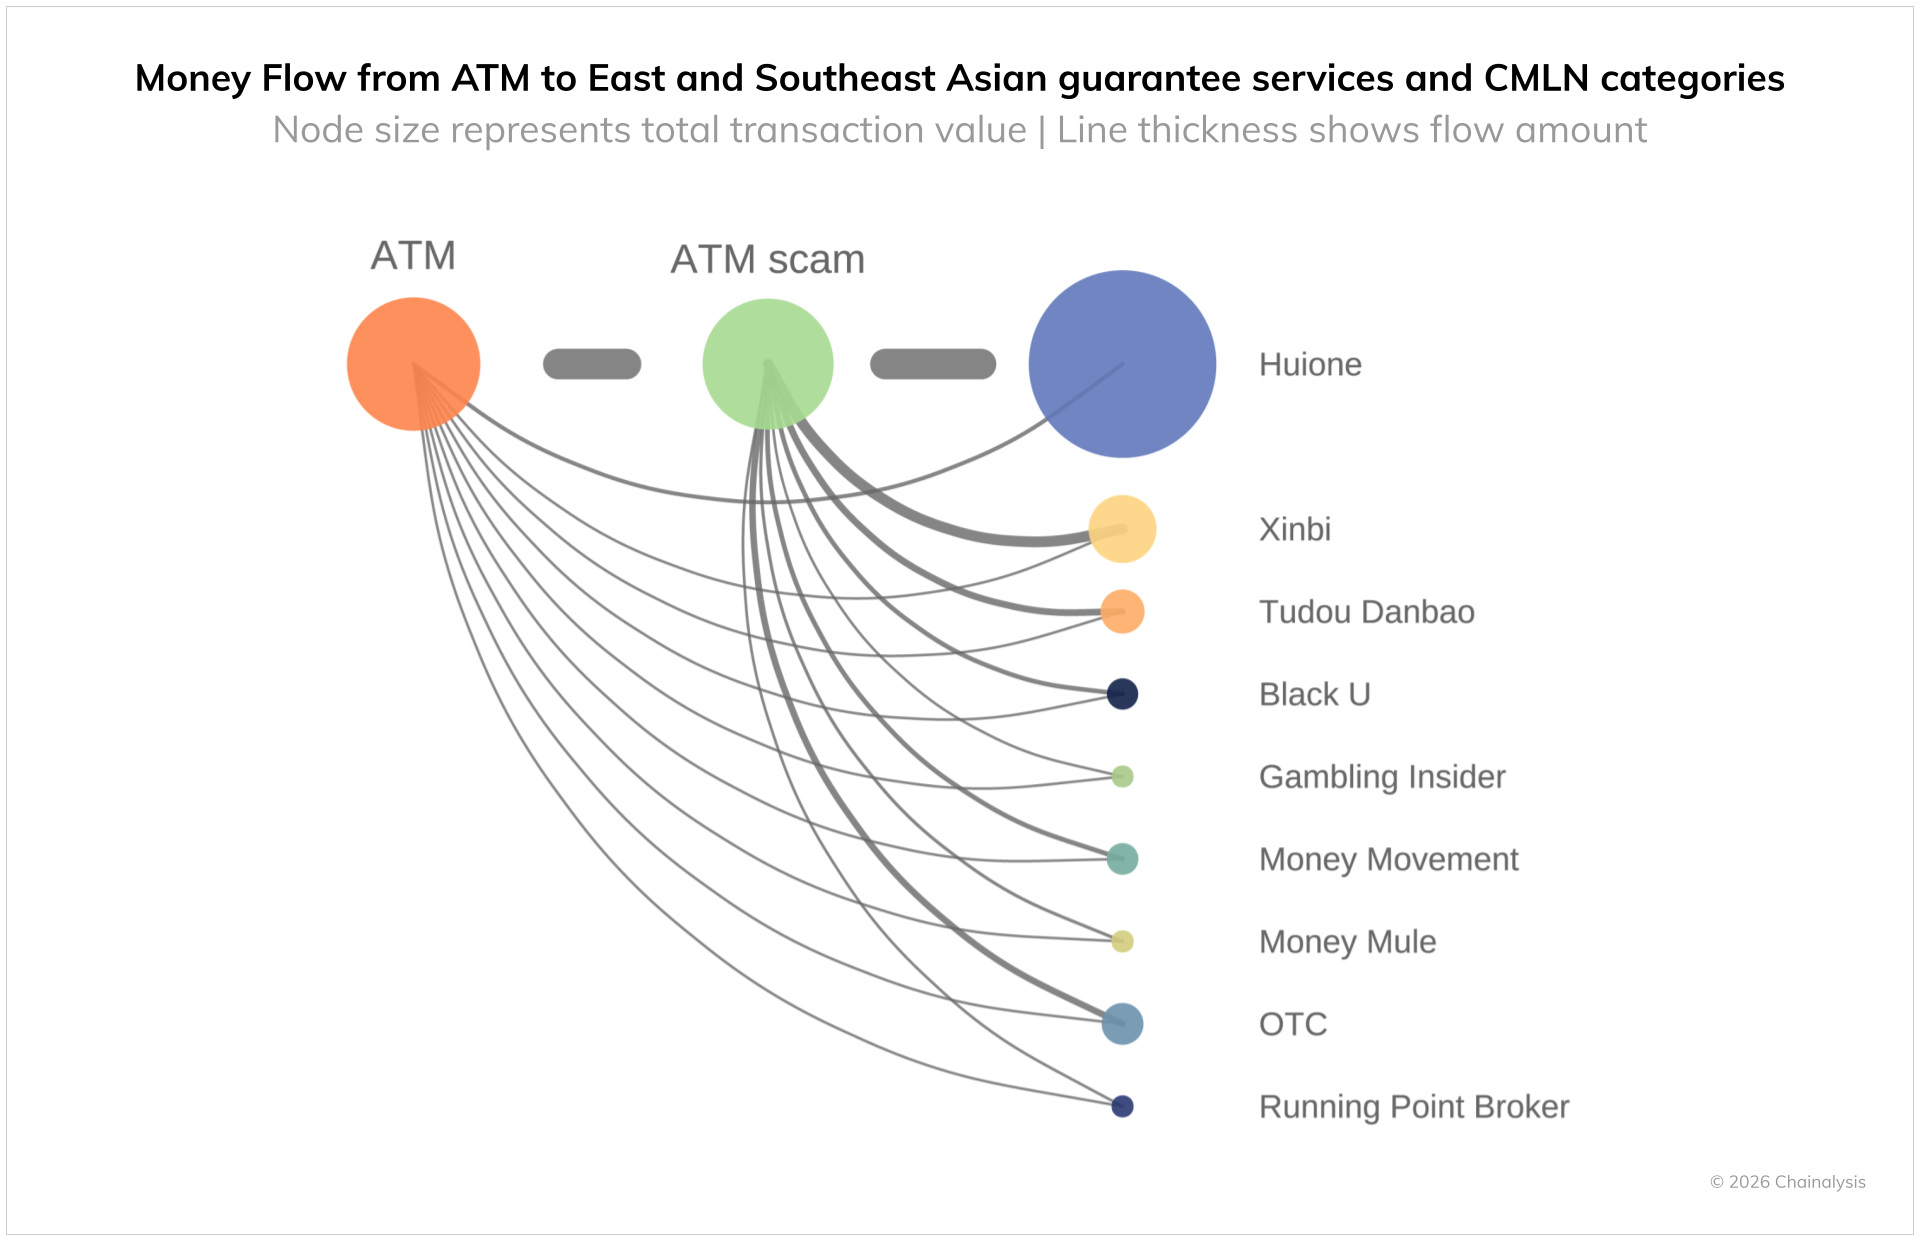
オンチェーン分析によると、米国の暗号資産ATMから送金された資金の多くが東南アジアを拠点とするCMLNや担保サービスのウォレットに流れており、これらがグローバル詐欺インフラの主要中継点となっています。すべてのATM起点資金が直接CMLNに流れているわけではありませんが、高齢者を狙う詐欺師の支払い経路として暗号資産ATMは依然として重要な役割を果たしています。ATMで現金を暗号資産に換えさせられた高齢者の資金は、速やかにCMLN経由で洗浄され、グローバルな金融システムに組み込まれています。
KK ParkやHuione以外にも広がる地域インフラ
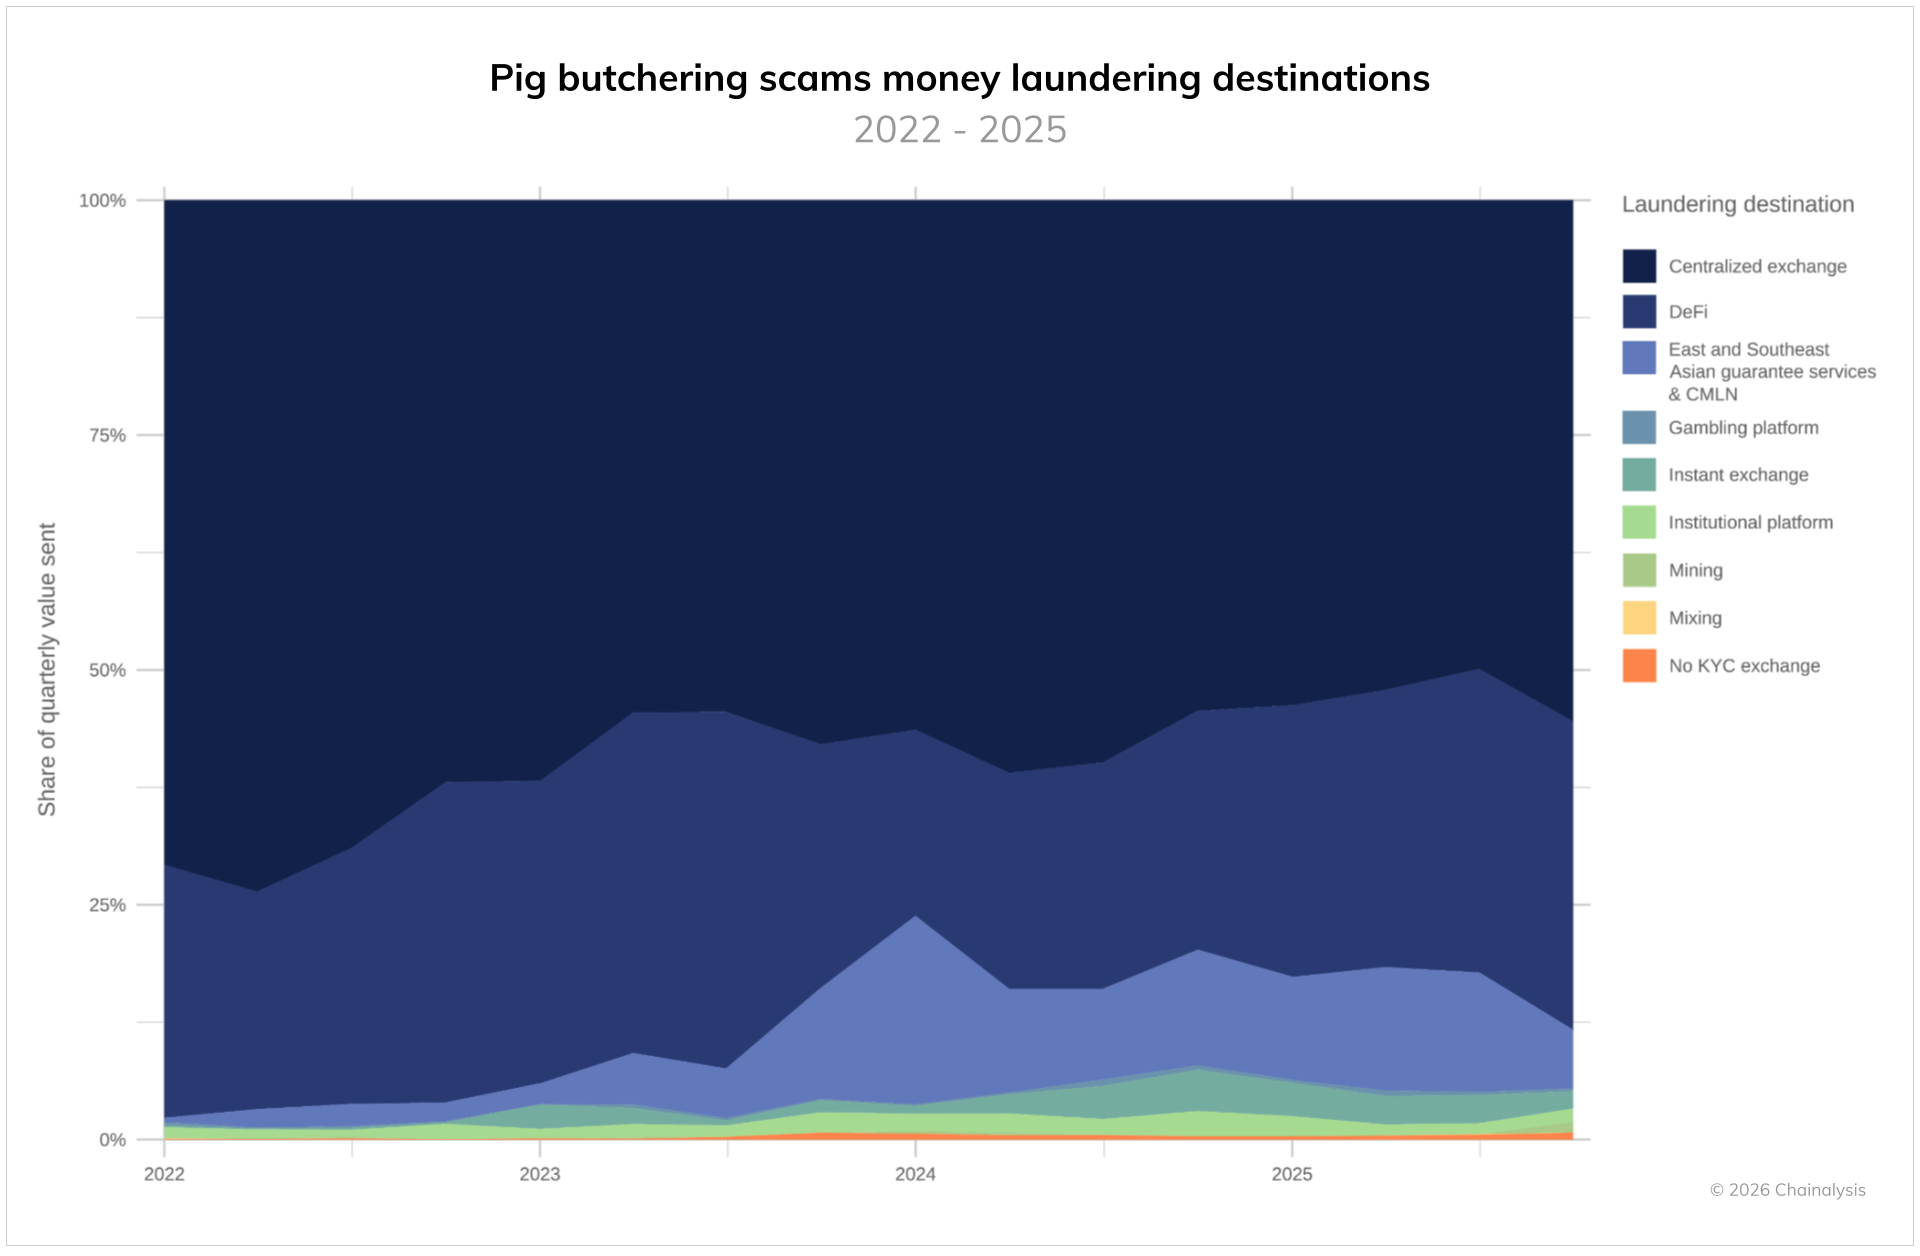
地域とのつながりは、詐欺収益のキャッシュアウト先の分布にも表れています。2022年第1四半期にはロマンス詐欺資金洗浄のうちCMLN経由は1%未満でしたが、2024年第1四半期には20%以上を占め、2025年も10%以上を維持しています。CMLN関連活動の成長は中央集権型取引所での資金洗浄や現金化の減少と一致しており、取引所が資金を凍結するリスクを嫌った動きとみられます。CMLNが長期的・持続的に米国・カナダ・欧州等の個人を狙ったロマンス詐欺と東南アジアの中国語系洗浄サービスを結びつけていることが分かります。
暗号資産詐欺の産業化には積極的かつ多分野連携型の対応が不可欠
2025年のデータは、暗号資産詐欺がますます高度化・組織化・効率化している実態を示しています。AIツールやフィッシング・アズ・ア・サービス、異なる詐欺手法の融合などにより参入障壁が下がり、詐欺が大規模化しています。2025年の大規模な摘発事例は前向きな材料ですが、詐欺ネットワークは依然として重大な懸念材料です。これらの国際犯罪グループは、統治能力の低い法域を拠点に柔軟かつ粘り強くインフラや運用モデルを変化させ続けています。
このような根強い産業型詐欺に対しては、単一の解決策はなく、効果的な多面的アプローチが必要です。
- 被害防止の強化:Chainalysis Alteryaなどのリアルタイム詐欺・マネーミュール検知システムの金融機関・暗号資産事業者への普及や、被害者自身を守るための高度な検知ツールの導入
- 国境を越えた法執行協力の強化:資金追跡や凍結の迅速化で資金フローを遮断し、不正収益の現金化を困難にする
- 国際的な能力強化・技術支援:機関・法執行体制の強化に向けた支援
2026年に向けて、詐欺師は複数の手法・テクノロジーを同時に取り入れる傾向がさらに強まると考えられます。
이 웹사이트에는 links 이 관리하지 않는 제3자 사이트로의 링크가 포함되어 있습니다. 체이널리시스, Inc. 또는 그 계열사(이하 총칭하여 “체이널리시스”)의 통제 하에 있지 않은 제3자 사이트로의 링크([email protected])를 포함하고 있습니다. 이러한 정보에 대한 접근이 해당 사이트 또는 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하는 것은 아닙니다 체이널리시스 해당 사이트나 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하지 않으며, 체이널리시스 해당 사이트에 게시된 제품, 서비스 또는 기타 콘텐츠에 대해 책임을 지지 않습니다.
본 자료는 정보 제공만을 목적으로 하며, 법률, 세무, 금융 또는 투자 자문을 제공하기 위한 것이 아닙니다. 수신자는 이러한 유형의 결정을 내리기 전에 본인의 자문가와 상담해야 합니다. 체이널리시스 는 수신자가 본 자료를 이용함에 따라 내린 어떠한 결정이나 기타 행위 또는 부작위에 대해서도 어떠한 책임도 지지 않습니다.
체이널리시스 본 보고서에 포함된 정보의 정확성, 완전성, 시의성, 적합성 또는 유효성을 보장하거나 보증하지 않으며, 해당 자료의 어느 부분에서든 발생하는 오류, 누락 또는 기타 부정확성으로 인해 제기되는 어떠한 청구에 대해서도 책임을 지지 않습니다.