현재 탈중앙화 금융( 가상자산 ) 범죄 분야에서 가장 우려되는 추세 중 하나는 디파이(DeFi) 프로토콜, 특히 크로스체인 브리지에서 도난당한 자금이 놀라울 정도로 급증하고 있다는 점입니다. 디파이 프로토콜에서 도난당한 자산의 상당 부분은 북한과 연계된 악의적인 행위자들, 특히 라자루스 그룹(Lazarus Group)과 같은 정예 해킹 조직의 소행으로 볼 수 있습니다. 저희 추산에 따르면, 2022년 현재까지 북한과 연계된 단체들이 디파이 프로토콜에서 약 10억 달러 상당의 이더리움( 가상자산 )을 탈취한 것으로 나타났습니다.
하지만 오늘 저는 AxieCon 무대에서 Axie Infinity 팀과 함께 좋은 소식을 전할 수 있는 영광을 누렸습니다. 법 집행 기관과 블록체인( 가상자산 ) 업계의 주요 기관들의 협력 덕분에, 북한과 연계된 해커들이 훔친 3,000만 달러 상당의 액시 인피니티( 가상자산 )가 압수되었습니다. 이는 북한 해킹 집단이 훔친 액시 인피니티( 가상자산 )가 압수된 사상 최초의 사례이며, 이번이 마지막이 아닐 것이라고 확신합니다.
이는 ‘플레이 투 얼른(Play-to-Earn)’ 게임인 ‘액시 인피니티(Axie Infinity)’를 위해 구축된 사이드체인인 로닌 네트워크(Ronin Network)에서 2022년 3월 6억 달러 이상이 도난당한 사건과 관련해, 현재까지 진행된 조사 결과입니다.
체이널리시스 (가상자산 )의 사고 대응 팀이 첨단 추적 기술을 활용해 도난 자금이 인출되는 지점까지 추적하고, 법 집행 기관 및 업계 관계자들과 협력하여 자금을 신속하게 동결함으로써 이번 압수 작전에 기여했다는 점을 자랑스럽게 생각합니다.
이번 압수 금액은 액시 인피니티(Axie Infinity)에서 도난당한 총 자금의 약 10%에 해당하며(도난 시점과 압수 시점 간의 가격 차이를 반영한 수치), 악의적인 행위자들이 가상자산 에서 부당하게 얻은 수익을 성공적으로 현금화하기가 점점 더 어려워지고 있음을 보여줍니다. 우리는 적절한 블록체인 분석 도구를 활용하면, 세계 최고 수준의 수사관들과 컴플라이언스 전문가들이 협력하여 가장 정교한 해커와 자금 세탁범들조차 저지할 수 있음을 입증했습니다. 아직 해야 할 일이 남아 있지만, 이는 가상자산 생태계를 더욱 안전하게 만들기 위한 우리의 노력에 있어 중요한 이정표입니다.
그럼, 우리는 어떻게 해낸 걸까요? 지금 말씀드릴 수 있는 내용은 다음과 같습니다.
로닌 브릿지가 어떻게 해킹당했고, 탈취된 자금이 어떻게 세탁되었는지
이번 공격은 라자루스 그룹이 로닌 네트워크(Ronin Network)의 크로스체인 브리지를 담당하는 거래 검증자들이 보유한 9개의 개인 키 중 5개에 접근권을 확보하면서 시작되었습니다. 이들은 이 다수 권한을 이용해 두 건의 거래, 즉 173,600 이더(ETH)와 2,550만 USD 코인(USDC)의 인출을 승인했습니다. 그 후 이들은 자금 세탁 과정을 시작했고, 체이널리시스 자금의 흐름을 추적하기 시작했습니다. 현재까지 이 자금의 세탁 과정에는 12,000개가 넘는 서로 다른 가상자산 주소가 활용되었으며, 이는 해커들의 매우 정교한 자금 세탁 능력을 보여줍니다.
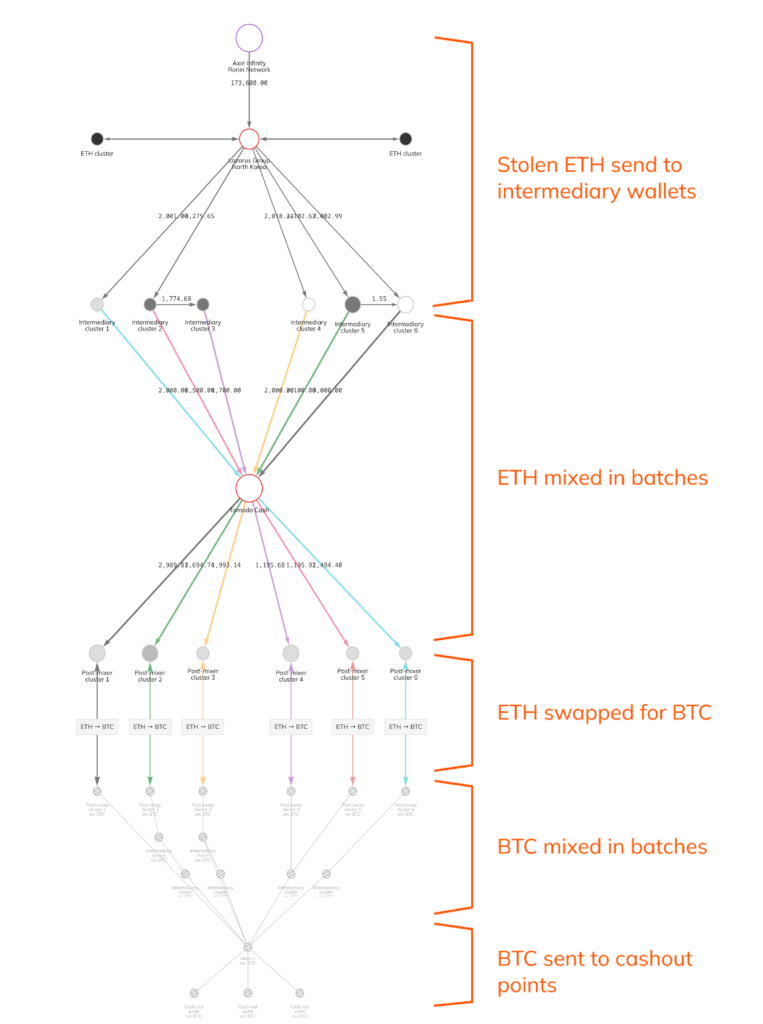
북한의 전형적인 디파이(DeFi) 자금세탁 수법은 대략 다음의 5단계로 이루어져 있습니다:
- 도난당한 이더가 중개 지갑으로 전송됨
- 토네이도 캐시를 이용해 일괄적으로 혼합된 이더
- 이더리움을 비트코인으로 교환했다
- 비트코인, 등락 반복
- 가상자산 에 입금된 비트코인 - 현금화용 법정화폐 전환 서비스
라자루스 그룹은 로닌에서 탈취한 자금의 상당 부분을 이 과정을 통해 복제했습니다. 아래에서 다음을 사용하여 이를 시각화할 수 있습니다. 체이널리시스 Reactor:
그러나 미국 재무부 산하 해외자산통제국(OFAC)은 최근 ‘액시 인피니티(Axie Infinity)’에서 탈취한 4억 5,500만 달러 상당의 ‘ 가상자산 ’을 세탁하는 데 관여한 혐의로 ‘토네이도 캐시(Tornado Cash)’에 제재를 가했다. 이후 ‘라자루스 그룹(Lazarus Group)’은 이 인기 있는 이더리움 믹서를 더 이상 사용하지 않고, 대신 디파이(DeFi) 서비스를 활용해 체인 호핑, 즉 단일 거래 내에서 여러 종류의 암호화폐를 전환하고 있다. 브릿지는 체인 간에 디지털 자산을 이동시키는 중요한 기능을 수행하며, 이러한 플랫폼의 대부분은 완전히 합법적으로 사용됩니다. 라자루스 그룹은 자금 출처를 은폐하기 위해 브릿지를 이용하고 있는 것으로 보입니다. 체이널리시스 도구를 활용하면 이러한 크로스체인 자금 이동을 쉽게 추적할 수 있습니다.
체이널리시스 의 ‘스토리라인’을 통해 라자루스 그룹이 체인 호핑을 활용해 액시 인피니티에서 탈취한 자금 일부를 세탁한 사례를 확인할 수 있습니다:
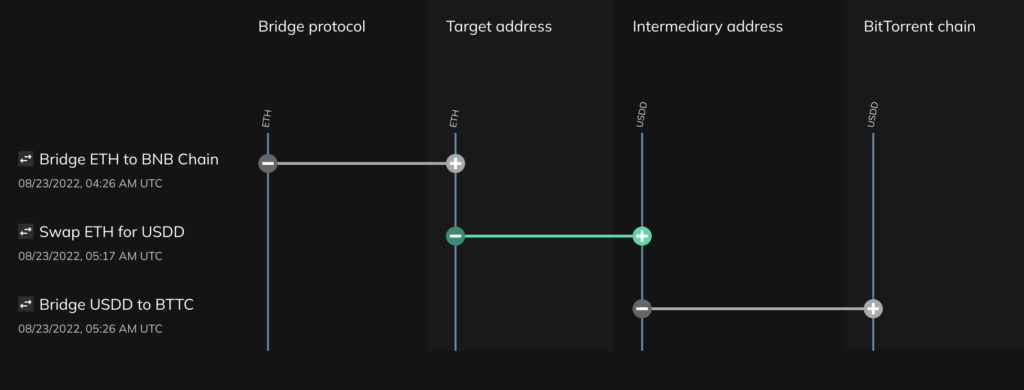
위에서 볼 수 있듯이, 해커는 이더리움 블록체인에서 BNB 체인으로 ETH를 브리지한 뒤, 해당 ETH를 USDD로 교환하고, 이를 다시 비트토렌트 체인으로 브리지했습니다. 라자루스 그룹은 앞서 다룬 보다 일반적인 토네이도 캐시(Tornado Cash) 기반의 자금 세탁 방식 외에도, 액시 인피니티(Axie Infinity)에서 훔친 자금을 세탁하기 위해 여러 블록체인에 걸쳐 수백 건의 유사한 거래를 수행했습니다.
투명성과 협력이 핵심입니다
가상자산…의 투명성은 ‘액시 인피니티(Axie Infinity)’가 겪은 것과 같은 해킹 사건을 수사하는 데 결정적인 역할을 합니다. 적절한 도구를 갖춘 수사관들은 자금 흐름을 추적하여 사이버 범죄 조직의 자금 세탁 활동을 파악하고 저지할 수 있습니다. 이는 전통적인 금융 채널에서는 결코 불가능한 일입니다. 전통적인 금융 채널에서 자금 세탁은 대개 협력하지 않을 수도 있는 관할 구역에 위치한 유령 회사와 금융 기관들의 네트워크를 통해 이루어지기 때문입니다.
그럼에도 불구하고, 이러한 압수 조치는 공공 및 민간 부문 간의 협력이 없었다면 불가능했을 것입니다. 액시 인피니티(Axie Infinity)에서 탈취된 자금의 상당 부분은 해커들이 통제하는 이더리움( 가상자산 ) 지갑에 여전히 사용되지 않은 채 남아 있습니다. 저희는 액시 인피니티( 가상자산 ) 생태계와 지속적으로 협력하여 해커들과 기타 불법 행위자들이 자금을 현금화하는 것을 막을 수 있기를 기대합니다.


