어젯밤 발생한 노마드 다리 공략, 체이널리시스 13건의 별도 크로스체인 브리지 해킹을 통해 총 20억 달러 상당의 가상자산 가 도난당한 것으로 추정되며, 이 중 대부분은 올해 도난당한 것으로 나타났습니다. 브리지 공격은 2022년 현재까지 도난당한 총 자금의 69%를 차지합니다.
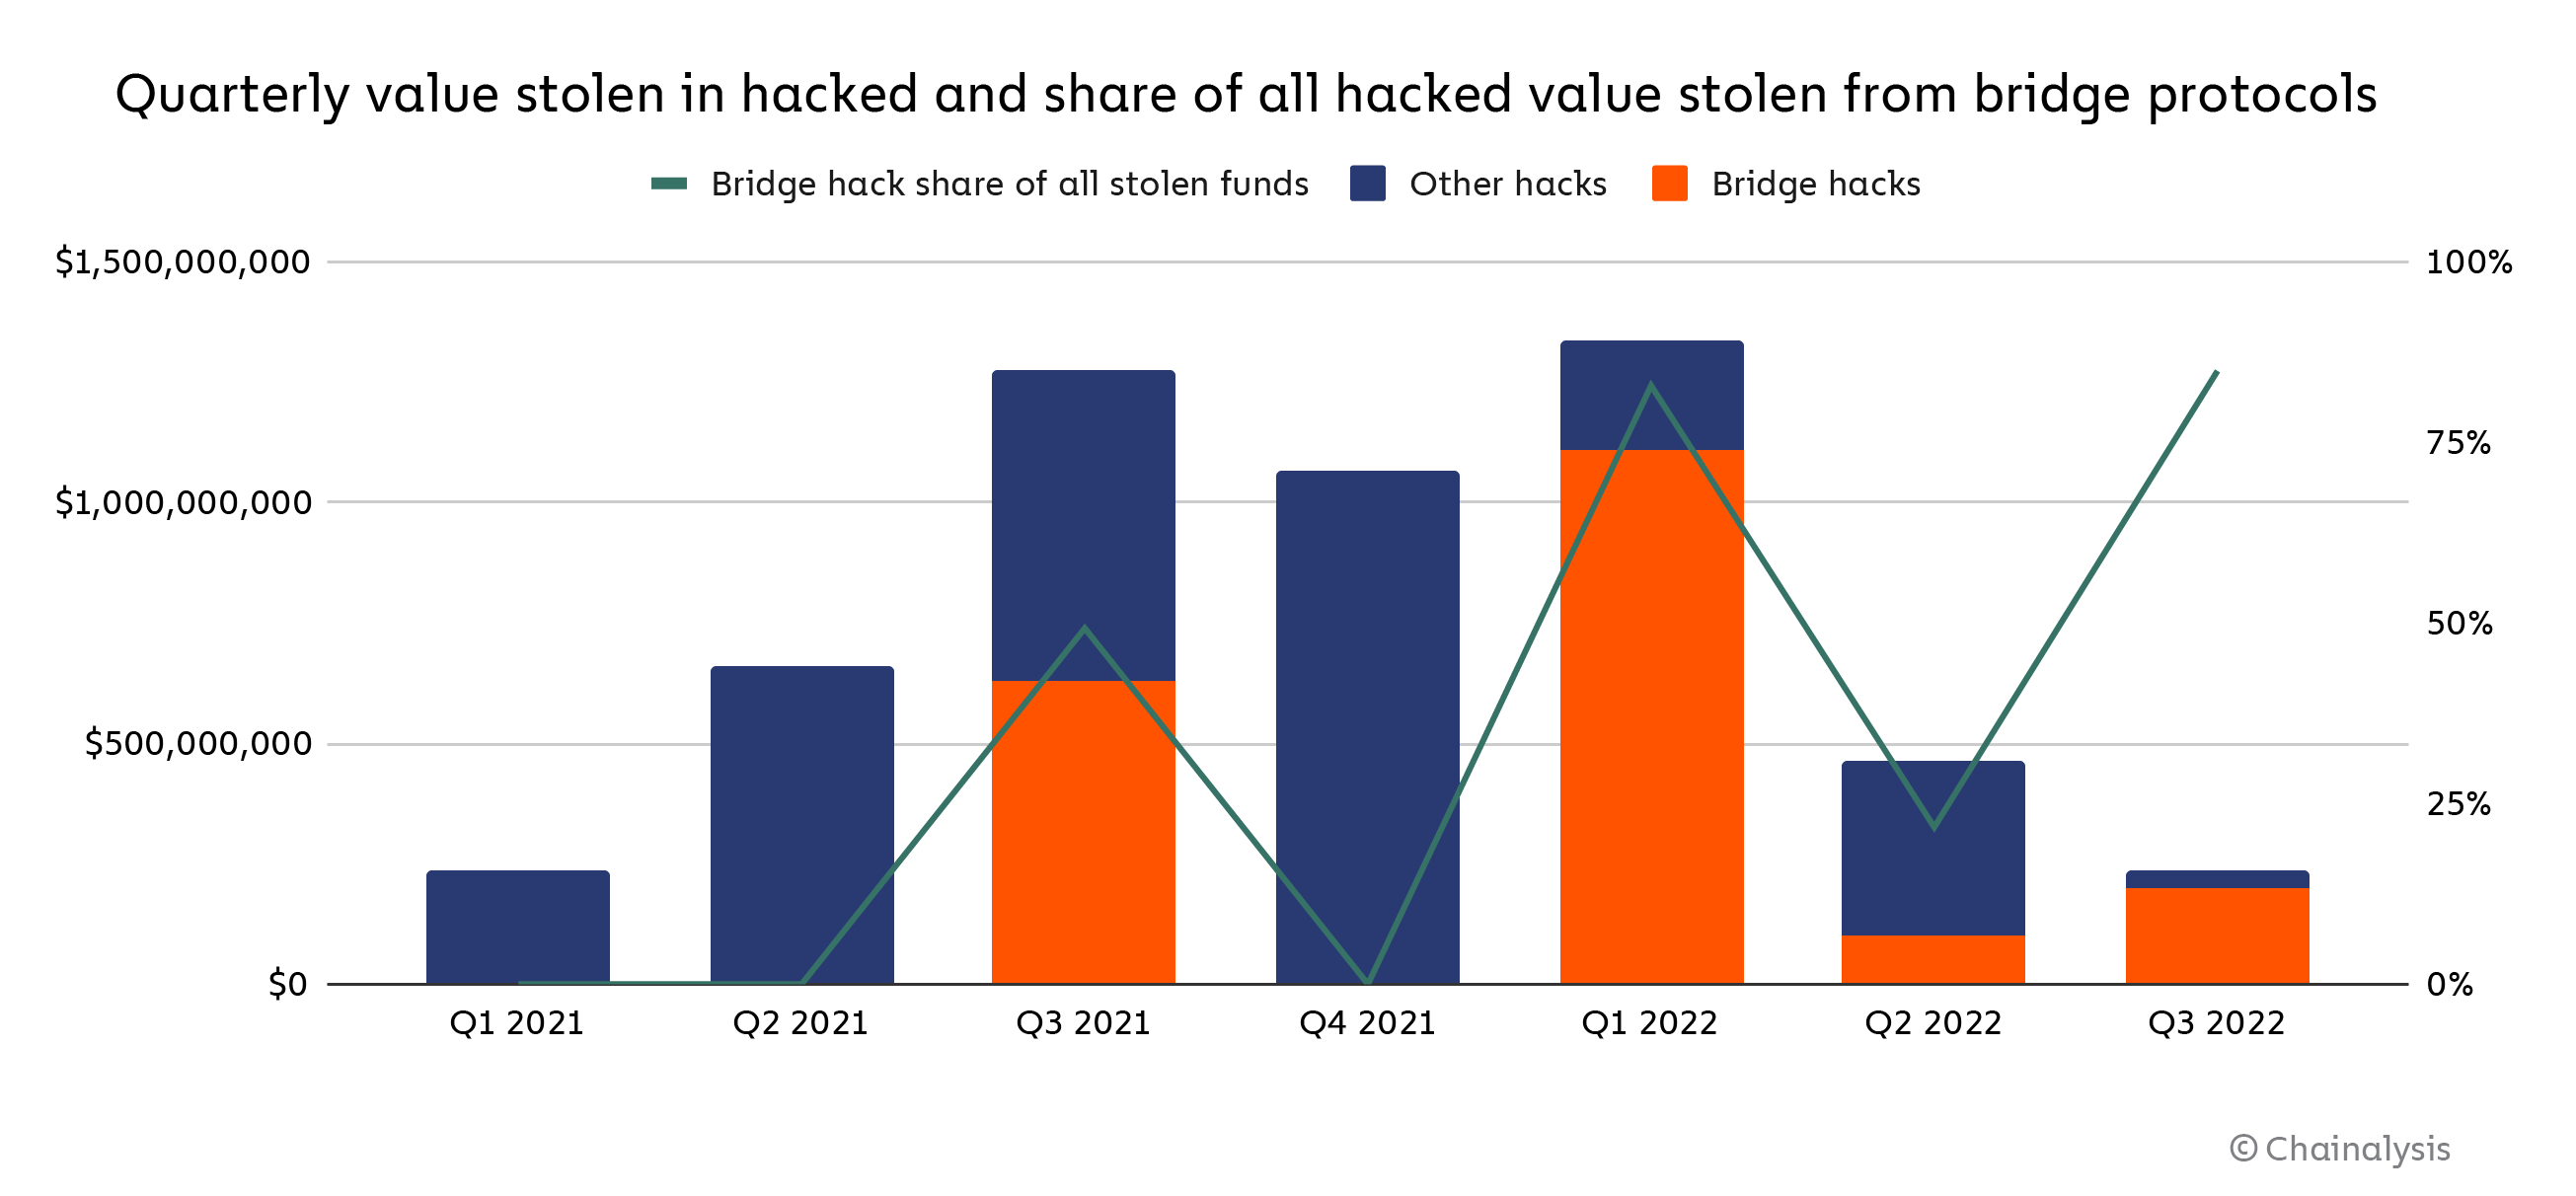
이는 블록체인 기술에 대한 신뢰 구축에 중대한 위협이 됩니다. 크로스체인 브리지를 통해 흐르는 자산 가치가 늘어날수록, 해커들에게 더 매력적인 공격 대상이 되고 있습니다. 더욱 우려스러운 점은 브리지가 현재 북한과 연계된 해커들의 주요 표적이 되고 있다는 사실입니다. 저희 추산에 따르면, 이들은 올해 들어 지금까지 약 10억 달러 상당의 가상자산 를 훔쳤으며, 이는 전적으로 브리지 및 기타 디파이(DeFi) 프로토콜에서 탈취한 것입니다. 참고로, 한국 정부 산하 통계 기관은 추산에 따르면 2020년 한국의 공식 수출로 8,900만 달러를 벌어들였다고 추산하고 있습니다.
다행인 점은 이러한 서비스들이 스스로를 보호하기 위한 조치를 취할 수 있다는 것입니다. 또한 해킹 사고가 발생할 경우, 블록체인 기술의 투명성을 활용하여 자금 흐름을 조사하고, 이상적으로는 공격자들이 부당하게 얻은 이익을 현금화하는 것을 막을 수 있습니다.
크로스체인 브리지 프로토콜이란 무엇인가요?
크로스체인 브리지는 서로 다른 블록체인 간의 상호운용성 문제를 해결하기 위해 고안되었습니다. 크로스체인 브리지는 사용자가 한 블록체인에서 다른 블록체인으로 디지털 자산을 이전할 수 있게 해주는 프로토콜입니다. 예를 들어, Wormhole은 사용자가 Solana나 이더리움과 같은 다양한 스마트 계약 기반 블록체인 간에 암호화폐와 NFT를 이동할 수 있게 해주는 크로스체인 브리징 프로토콜입니다.
브리지의 설계 방식은 다양하지만, 사용자는 일반적으로 특정 자산 형태의 자금을 브리지 프로토콜로 전송함으로써 크로스체인 브리지와 상호작용하며, 이 자금은 이후 계약에 잠기게 됩니다. 그 후 사용자는 프로토콜이 연결하는 체인에서 동등한 가치의 대응 자산으로 자금을 지급받게 됩니다. Wormhole의 경우, 사용자는 일반적으로 이더(ETH)를 프로토콜로 전송하며, 이 자금은 담보로 보유됩니다. 그리고 이더리움의 Wormhole 계약에 잠겨 있는 해당 담보를 기반으로, 솔라나(Solana)에서 Wormhole 래핑된 ETH를 지급받게 됩니다.
크로스체인 브리지가 왜 그렇게 취약한 것일까?
브릿지는 수신 블록체인의 “브릿지된” 자산을 뒷받침하는 자금이 중앙 집중식 저장소에 보관되는 경우가 많기 때문에 매력적인 공격 대상이 됩니다. 해당 자금이 스마트 계약에 잠겨 있든 중앙 집중식 수탁 기관에 보관되어 있든 상관없이, 그 저장소는 공격 대상이 됩니다. 또한, 효과적인 브리지 설계는 여전히 해결되지 않은 기술적 과제이며, 많은 새로운 모델이 개발되고 테스트되고 있습니다. 이러한 다양한 설계 방식은 시간이 지남에 따라 모범 사례가 정교해짐에 따라 악의적인 행위자들이 악용할 수 있는 새로운 공격 경로를 제시합니다.
업계는 무엇을 할 수 있을까?
불과 몇 년 전만 해도 중앙화된 거래소는 업계에서 단연 가장 빈번하게 해킹의 표적이 되곤 했습니다. 하지만 오늘날 중앙화된 거래소를 대상으로 한 해킹이 성공하는 경우는 드뭅니다. 이는 해당 기관들이 보안을 최우선으로 삼았기 때문이기도 하고, 해커들이 공격할 대상으로 항상 가장 최신이고 취약한 서비스를 찾아다니기 때문이기도 합니다.
비록 완벽한 해결책은 아니지만, 이러한 문제를 해결하기 위한 가치 있는 첫걸음은 프로토콜을 개발하는 측과 이를 평가하는 투자자 모두에게 있어, 극히 철저한 코드 심사가 디파이(DeFi) 분야의 표준이 되는 것일 수 있습니다. 시간이 지남에 따라 가장 견고하고 안전한 스마트 계약이 개발자들이 이를 바탕으로 새로운 계약을 구축할 수 있는 모델이 될 수 있습니다.
가상자산 – 교량을 포함하되 이에 국한되지 않는 – 각 기관은 보안 조치와 교육에 투자해야 합니다. 예를 들어, 특히 북한과 연계된 해커들의 경우, 인간의 본성인 신뢰와 부주의를 악용해 기업 네트워크에 접근하는 정교한 사회공학 기법이 오랫동안 선호되는 공격 수단으로 활용되어 왔습니다. 각 팀은 이러한 위험과 경고 신호에 대해 교육을 받아야 합니다.
서비스가 공격을 당한 경우, 시간과의 싸움이 중요합니다. ‘체이널리시스 ’ 플랫폼에서 즉시 자금을 추적하고 식별하면, 악의적인 행위자들이 부당하게 얻은 수익을 현금화하는 것을 막는 데 결정적인 역할을 할 수 있습니다. 저희는 최근 가상자산 ‘인시던트 대응(Incident Response)’를 출시했습니다. 이는 사이버 공격의 고위험 표적이 되는 ‘ 가상자산 ’ 기업 및 대규모 조직을 대상으로 한 신속 대응 리테이너 서비스로, 해당 프로세스를 효율화하기 위해 마련되었습니다.
가상자산 사고 대응 핫라인에 전화가 걸려오지 않기를 바랍니다. 하지만 취약점이 해결되고 해킹이 줄어들 때까지는, 도움이 필요하시면 언제든지 저희가 도와드리겠습니다.


