오늘 사상 최초의 공동 조치를 통해, 미국 영국 영국 는 러시아에 기반을 둔 사이버 범죄 조직 ‘트릭봇(Trickbot)’과 연관된 7명을 제재 대상으로 지정했습니다. 오늘 제재 대상에 포함된 인물들에는 해당 조직 내 고위 관리자들은 물론, 하급 개발자들과 지금까지 대부분 감시를 피해 온 자금 세탁자도 포함되어 있습니다. 이번 제재를 통해 미국과 영국 정부는 해당 인물이 관리자, 제휴자, 개발자, 서비스 제공자, 자금 세탁자 등 어떤 역할이든 상관없이 랜섬웨어 공급망에 연루된 누구도 안전하지 않다는 메시지를 전달하고 있다.
랜섬웨어를 근절하기 위한 핵심은 바로 이 공급망을 차단하는 것이며, 오늘 발표된 조치—미국 재무부 해외자산통제국(OFAC)과 영국 외무·영연방·개발부, 국가범죄청, 영국 재무부 간의 협력—는 러시아의 사이버 범죄 및 랜섬웨어를 근절하기 위한 이러한 노력에서 전 세계적인 협력을 보여줍니다.
트릭봇이란 무엇인가요?
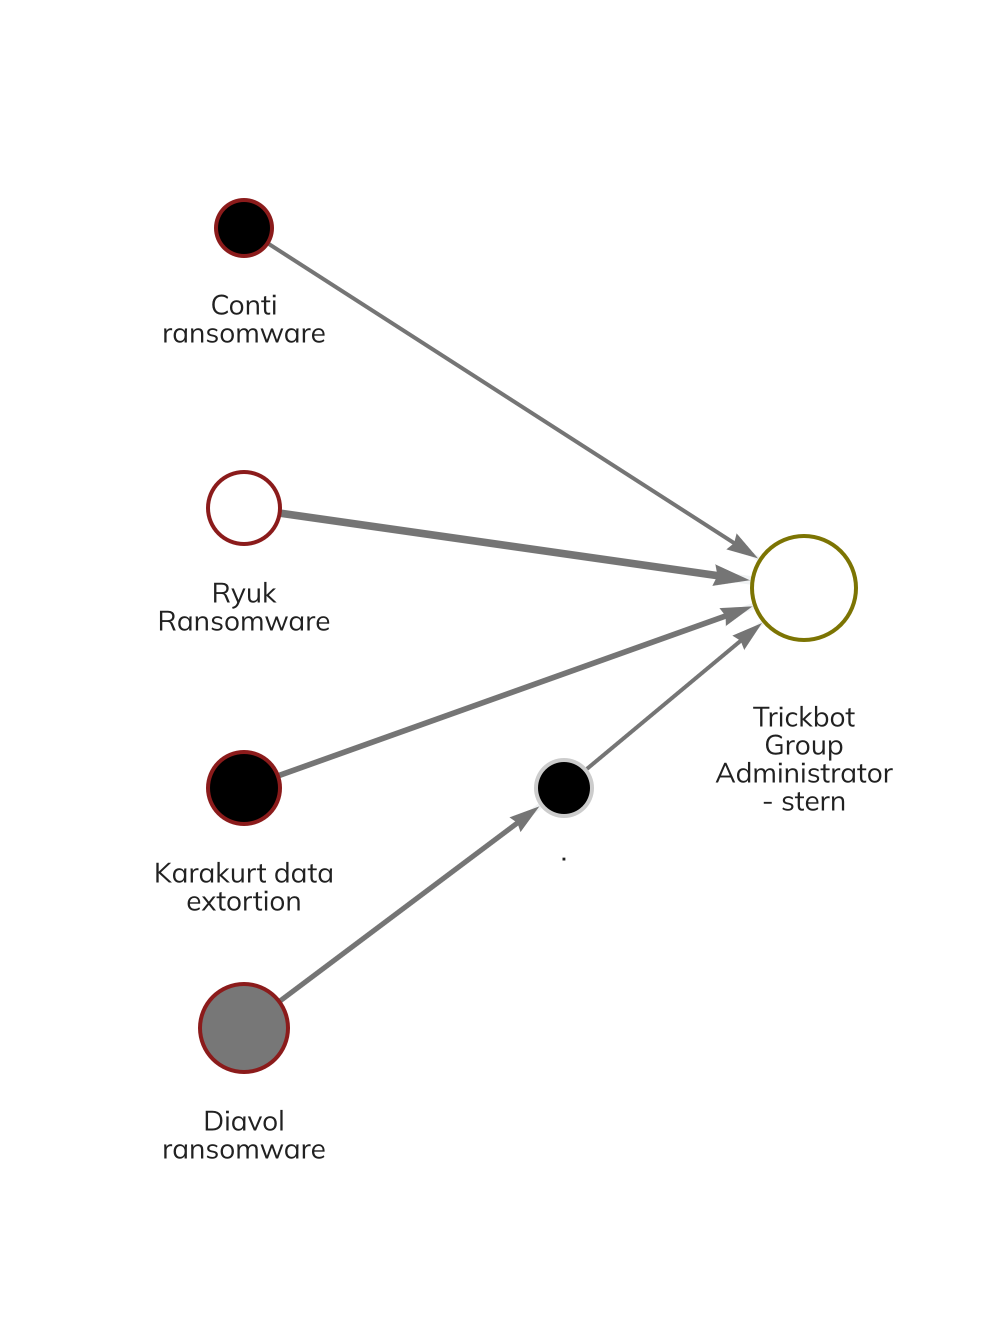
트릭봇(Trickbot)은 전 세계 기업과 개인을 대상으로 한 사이버 공격에 활용되어 온 악성코드の一種입니다. 트릭봇은 2016년부터 악성코드 위협 환경을 주도해 왔으며, 랜섬웨어 그룹들과 협력하여 류크(Ryuk), 콘티(Conti), 디아볼(Diavol), 카라쿠르트(Karakurt) 등 여러 변종을 유포해 왔습니다. 체이널리시스 Reactor 아래 그래프는 이러한 변종들과 연관된 지갑들이 트릭봇 관리자인 스턴(Stern)에게 자금을 송금하는 모습을 보여줍니다. 체이널리시스 데이터에 따르면, 트릭봇과 관련된 변종들은 활동 기간 동안 최소 7억 2,400만 달러 상당의 가상자산 을 갈취했습니다. 이로 인해 트릭봇은 북한과 연계된 라자루스(Lazarus) 그룹에 이어 두 번째로 많은 수익을 올린 사이버 범죄 조직이 되었습니다.
랜섬웨어와 가상자산
랜섬웨어 몸값은 가상자산 에서 — 대개 비트코인으로 — 요구되기 때문에, 처음에는 가상자산 가 이러한 갈취를 가능하게 하는 것처럼 보일 수 있습니다. 하지만 가상자산 는 이를 근절하는 데 중요한 역할을 합니다. 블록체인을 통해 트릭봇(Trickbot)과 같은 개발자, 콘티(Conti)를 위해 일하는 제휴사, 그리고 기타 공범자들을 포함한 랜섬웨어 가해자들을 서로 연결 지을 수 있습니다. 가상자산 블록체인은 투명하며, 적절한 도구를 활용하면 법 집행 기관은 블록체인상의 자금 흐름을 추적하여 조직의 운영 및 공급망을 더 잘 파악하고 이를 차단할 수 있습니다.
영국 국가범죄청(NCA)의 위협 대응 총괄 책임자인 크리스 패리몬드(Chris Farrimond)는 체이널리시스 이메일에서 다음과 같이 밝혔습니다:
“악성코드 및 랜섬웨어 공격으로 피해를 입힌 책임자들을 지목하는 주된 목적은 그들의 활동에 비용과 위험을 부과하기 위함입니다. 사이버 범죄자들이 범죄로 얻은 수익을 현금화하기 위해 암호화폐를 사용한다는 점을 고려할 때, 이는 특히 블록체인 분야에서 중요합니다.”
“우리는 공공 및 민간 부문의 파트너들과 긴밀히 협력하여 암호화폐의 불법 사용을 근절하고, 기존 은행 시스템에서와 마찬가지로 블록체인 상에서도 제재가 확실히 이행되도록 최선을 다하고 있습니다.”
“가상자산 의 분석 도구와 컴플라이언스 도구는 NCA가 이러한 조직범죄 집단의 활동을 수사하고 저지하는 데 있어 매우 중요하며, 이는 우리가 임무를 수행해 나가는 과정에서 지속적으로 발전시켜 나갈 역량입니다.”
OFAC와 영국 재무부 산하 금융제재 이행국(OFSI)은 지정 대상에 특정 가상자산 주소를 식별자로 포함시키지는 않았으나, 체이널리시스 이 단체는 해당 행위자들의 가상자산 지갑 중 몇 개를 확인했습니다.
아래 ‘ Reactor ’ 그래프에서 볼 수 있듯이, 트릭봇(Trickbot) 관리자 스턴(Stern)은 오늘 지정된 7명의 행위자 중 최소 4명, 즉 이반 바크로메예프(Ivan Vakhromeyev, 일명 Mushroom), 막심 미하일로프(Maksim Mikhailov, 일명 Baget), 발렌틴 카랴긴(Valentin Karyagin, 일명 Globus), 발레리 세들레츠키(Valery Sedletski, 일명 Strix)에게 자금을 송금한 것으로 나타납니다. 이러한 자금 송금은 해당 행위자들이 트릭봇 운영을 위해 수행한 업무에 대한 대가이거나, 개발에 필요한 서비스 및 구독 비용을 충당하기 위한 것으로 보입니다.
위에서 살펴본 것과 같은 블록체인 분석을 통해 수사관들은 랜섬웨어 운영에 관여한 모든 참여자, 즉 지도부와 관리자부터 지원 역할을 맡은 이들에 이르기까지를 파악할 수 있습니다.
블록체인은 영원합니다
오늘 미국과 영국이 공동으로 취한 조치는, 암호화폐( 가상자산 )가 지닌 본질적인 투명성 덕분에 악의적인 행위자들이 법정화폐를 사용할 때보다 조직범죄 집단의 자금 흐름( 조사 )을 더 깊고 포괄적으로 파악할 수 있음을 보여주는 훌륭한 사례입니다. 모든 거래 내역은 블록체인에 영구적으로 기록되며, 관련 데이터를 보유한 복잡한 은행 및 유령 기업 네트워크가 존재하지 않기 때문에 수사관들은 해당 조직의 재무 구조를 더 쉽게 파악하고 모든 관련자들이 어떻게 연결되어 있는지 확인할 수 있습니다. 이번 사건에서 수사관들은 이러한 정보를 활용하여 트릭봇(Trickbot) 개발자들을 상대로 조치를 취했으며, 랜섬웨어 활동에 어떤 수준에서든 관여하는 사람은 누구도 법 집행 기관의 조사에서 안전할 수 없음을 분명히 보여주었습니다.
본 자료는 정보 제공만을 목적으로 하며, 법률, 세무, 금융 또는 투자 자문을 제공하기 위한 것이 아닙니다. 수신자는 이러한 유형의 결정을 내리기 전에 본인의 자문가와 상담해야 합니다. 체이널리시스 는 수신자가 본 자료를 이용함에 따라 내린 어떠한 결정이나 기타 행위 또는 부작위에 대해서도 어떠한 책임도 지지 않습니다.
체이널리시스 본 보고서에 포함된 정보의 정확성, 완전성, 시의성, 적합성 또는 유효성을 보장하거나 보증하지 않으며, 해당 자료의 어느 부분에서든 발생하는 오류, 누락 또는 기타 부정확성으로 인해 제기되는 어떠한 청구에 대해서도 책임을 지지 않습니다.


