이 블로그는 2021년 ‘ 가상자산 의 지리’ 보고서의 미리보기입니다. 여기에서 가입하시면 전체 보고서를 다운로드하세요!
동유럽에 기반을 둔 주소들은 아프리카에 이어 불법 주소 노출률이 두 번째로 높은 것으로 나타났다.
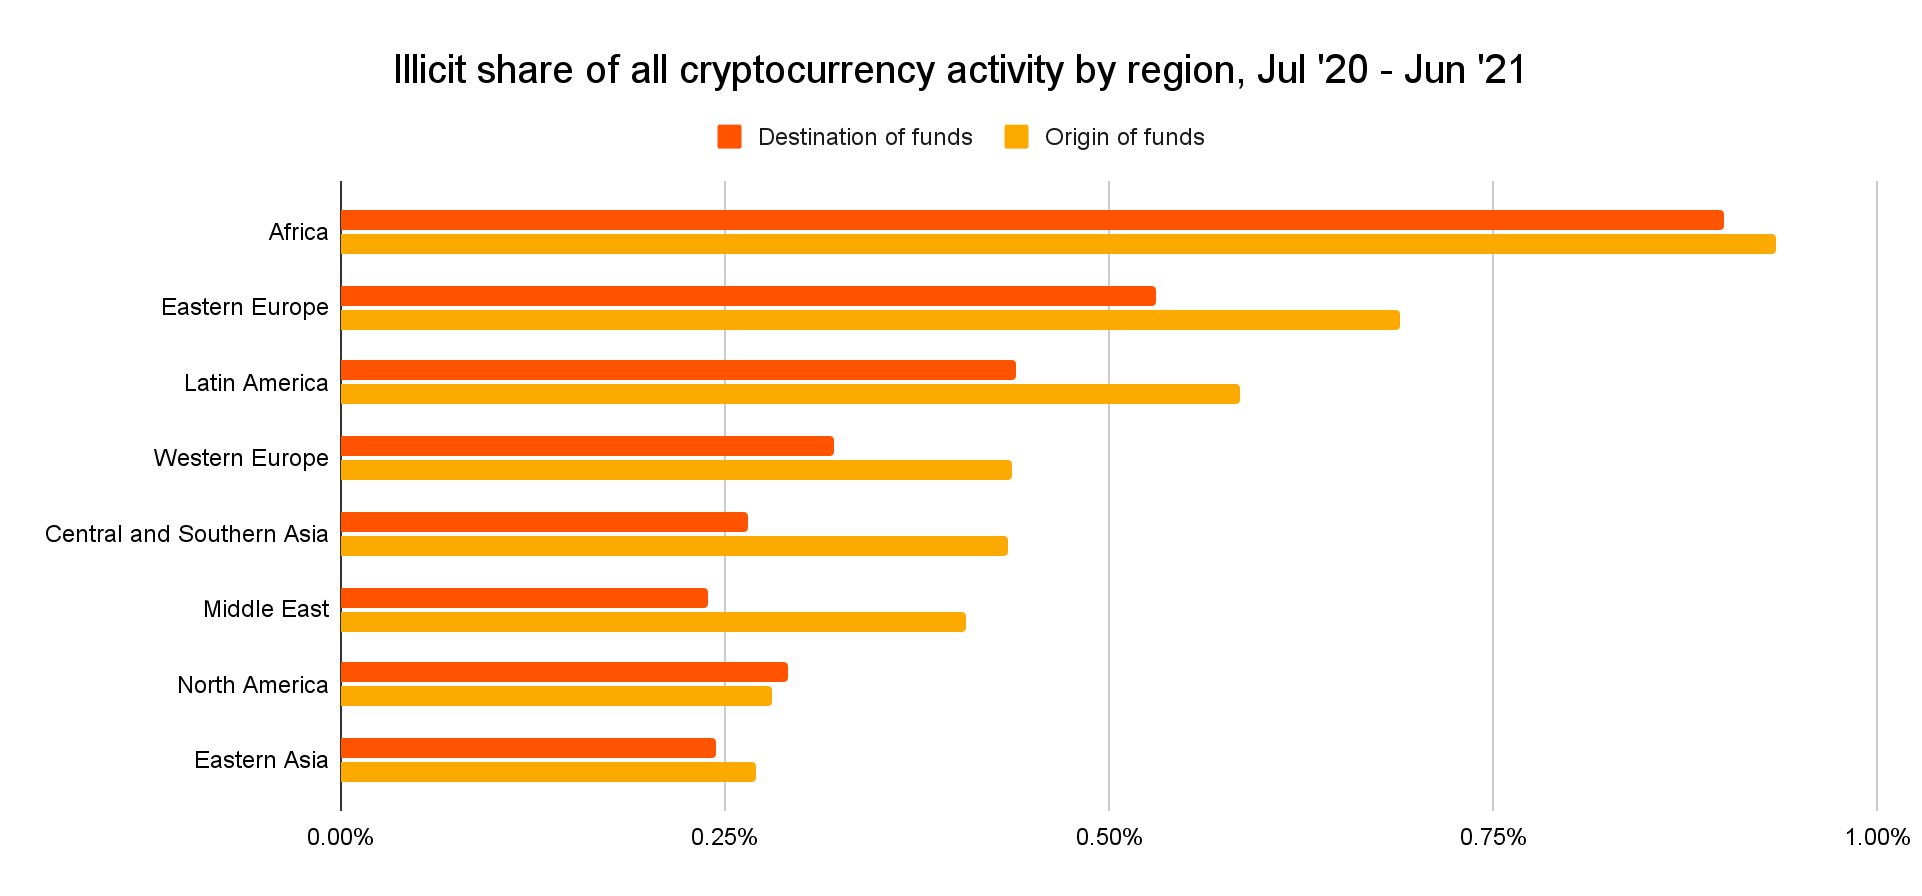
또한 동유럽은 아프리카는 물론, 불법 활동에 대한 전반적인 노출 정도가 3위를 기록한 라틴 아메리카보다 전체 가상자산 경제 규모가 훨씬 더 크다는 점도 염두에 두어야 합니다. 실제로 동유럽은 총 거래액이 4억 달러 이상인 지역 중, 송금 및 수취된 총 가상자산 금액에서 불법 활동이 0.5% 이상을 차지하는 유일한 지역입니다.
순수한 금액 기준으로 볼 때, 동유럽은 서유럽에 이어 두 번째로 많은 가상자산 을 불법 주소로 송금한 지역이다.
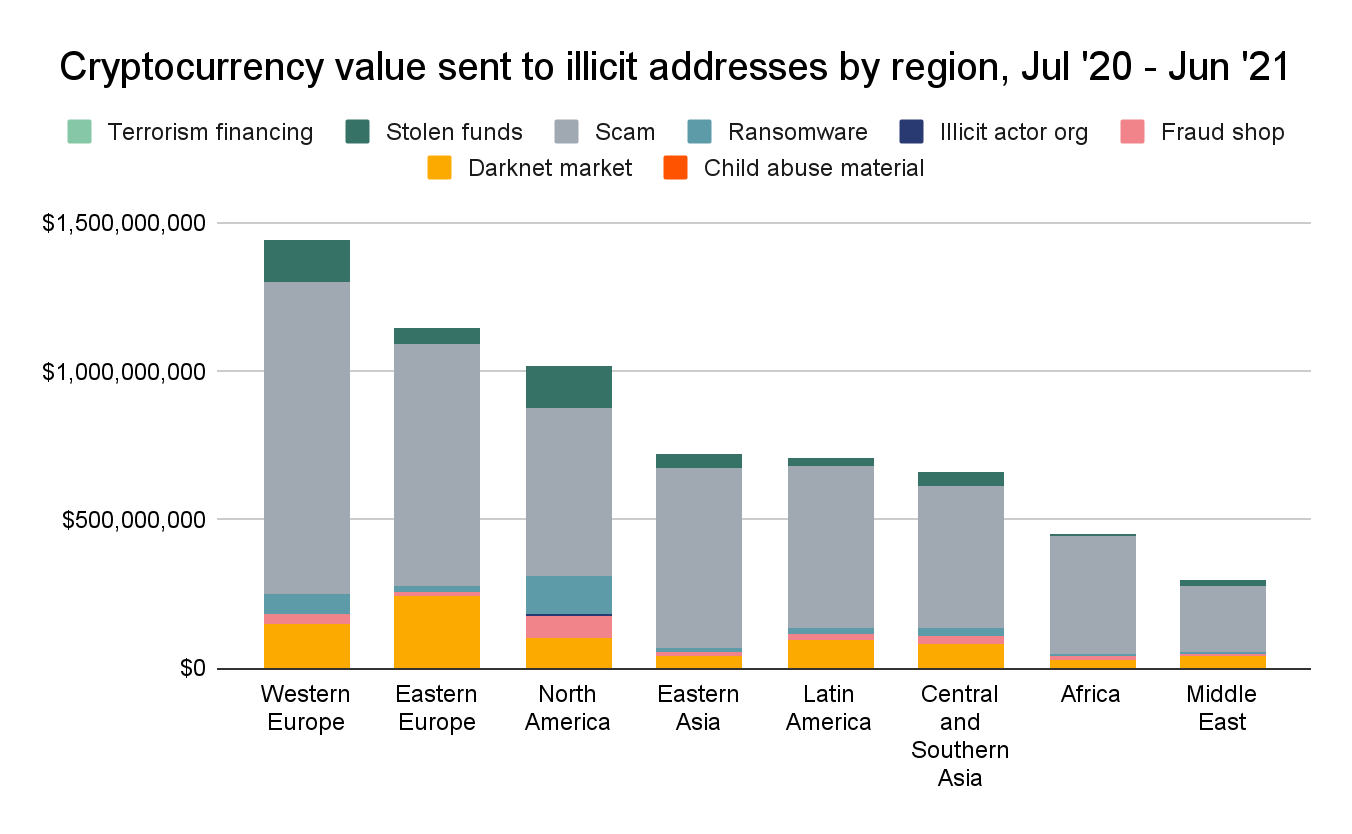
특히 눈에 띄는 점은 동유럽이 다른 어떤 지역보다 더 많은 가상자산 을 다크넷 마켓으로 전송한다는 사실입니다. 이는 주로 ‘하이드라 마켓(Hydra Market)’과 관련된 활동 때문입니다. 하이드라는 세계 최대 규모의 다크넷 마켓으로, 동유럽 전역의 러시아어권 국가 사용자들만을 대상으로 합니다. 그러나 다른 모든 지역과 마찬가지로, 동유럽에서 불법 주소로 송금된 자금 중 사기 거래가 가장 큰 비중을 차지합니다. 이 활동의 대부분은 피해자들이 사기꾼들에게 돈을 송금한 것으로 추정할 수 있습니다. 2020년 6월부터 2021년 7월까지 동유럽에 기반을 둔 주소들은 사기 거래에 8억 1,500만 달러를 송금했으며, 이는 서유럽에 이어 두 번째로 많은 금액입니다.
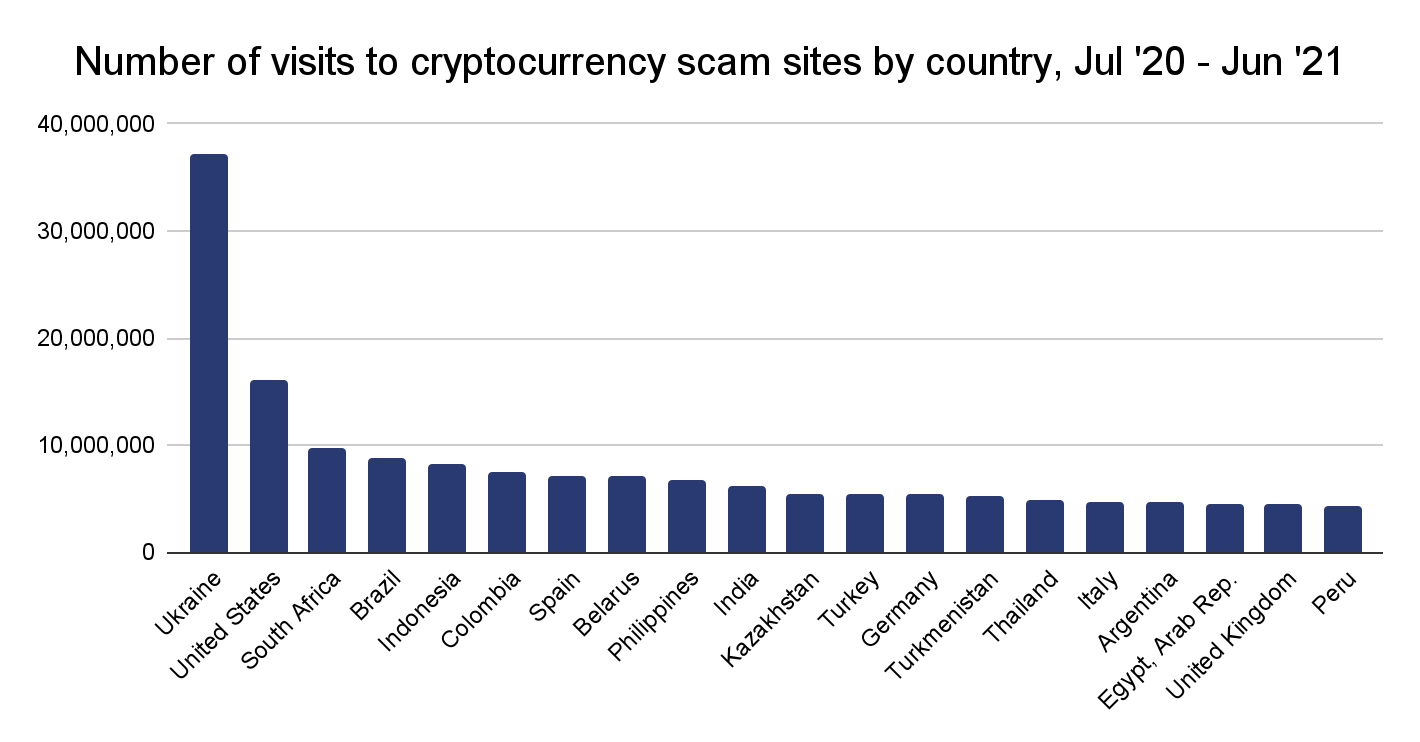
동유럽은 또한 조사 기간 동안 사기 웹사이트로 유입된 웹 트래픽이 다른 지역보다 압도적으로 많았습니다.
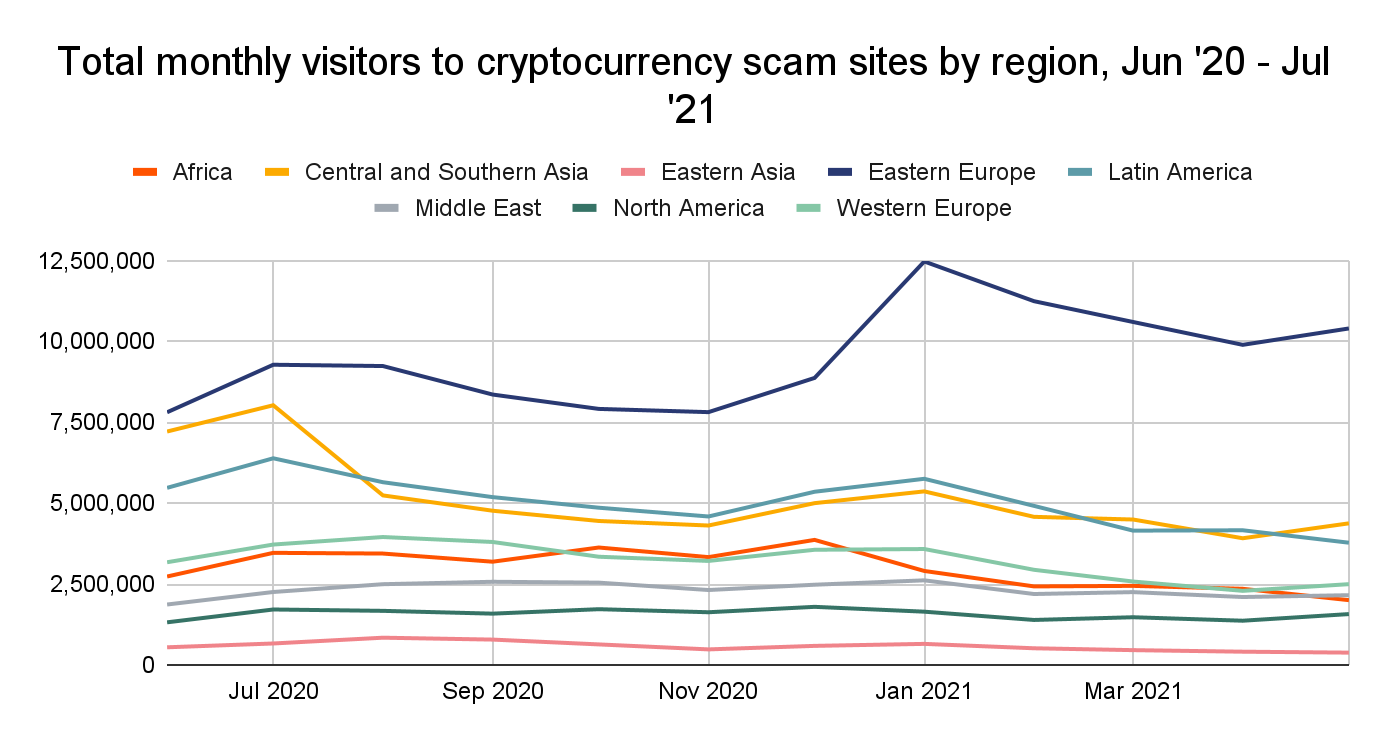
국가 단위로 자세히 살펴보면, 우크라이나가 이러한 활동의 대부분을 차지하고 있으며, 다른 어떤 국가보다도 사기 웹사이트로 더 많은 웹 트래픽을 보내고 있는 것으로 나타났습니다. 우크라이나의 웹 방문 건수는 2위 국가의 총 방문 건수보다 두 배 이상 많습니다.
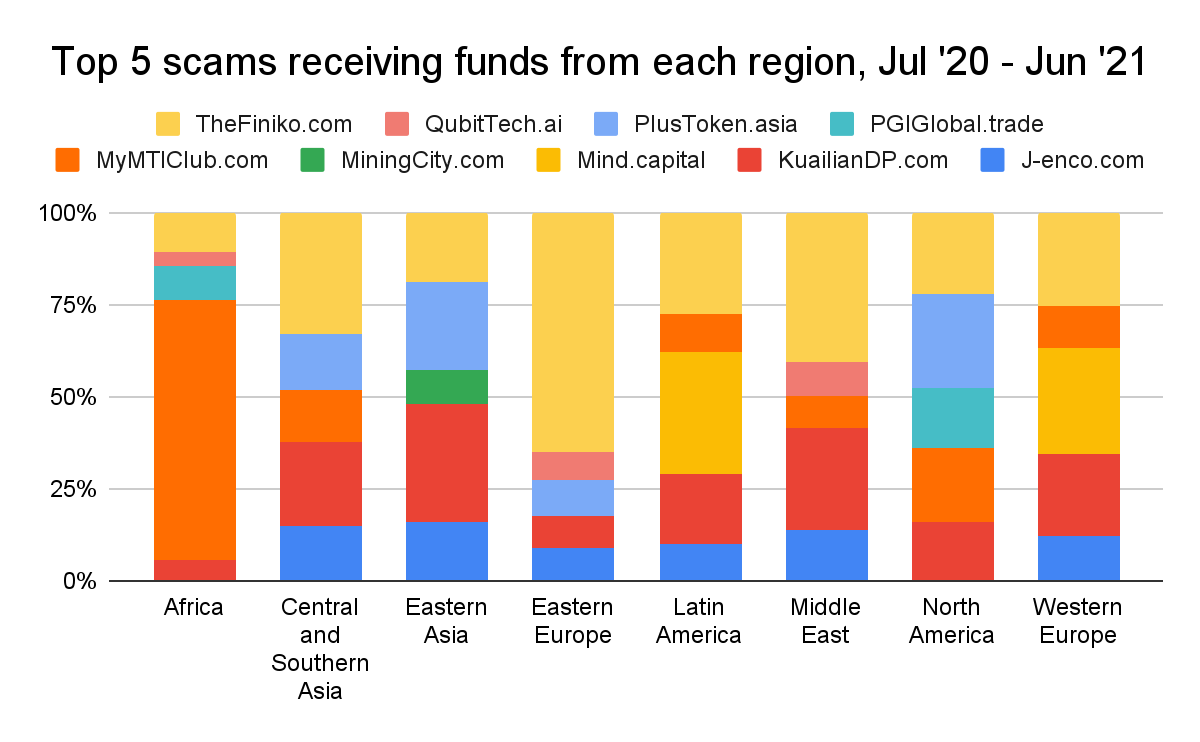
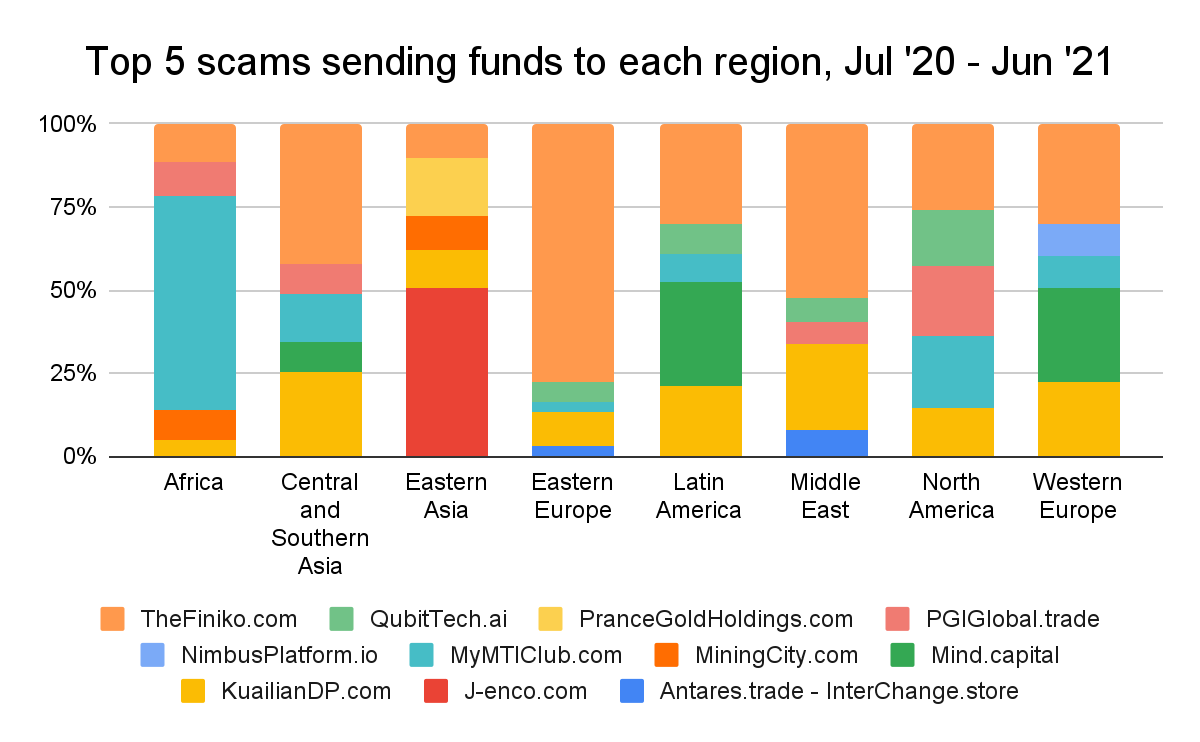
동유럽의 가상자산 사용자들은 어떤 사기 수법에 피해를 입고 있을까? 이 지역에서 사기 주소로 전송된 금액의 절반 이상이 ‘피니코(Finiko)’라는 단일 사기 수법에 흘러들어갔다.
피니코(Finiko)는 러시아에 기반을 둔 폰지 사기로, 2021년 7월 사용자들이 해당 회사의 계좌에서 자금을 더 이상 인출할 수 없다고 신고한 직후 무너졌다. 피니코는 사용자에게 비트코인이나 테더로 투자할 것을 권유하며 월 최대 30%의 수익을 약속했고, 결국 여러 거래소에서 거래되던 자체 코인을 출시하기도 했다.
모스크바 타임스에 따르면 모스크바 타임스에 따르면, 피니코는 다른 폰지 사기와 연루된 바 있는 인기 인스타그램 인플루언서 키릴 도로닌이 이끌고 있었다. 이 기사는 피니코가 코로나19 팬데믹으로 인해 더욱 악화된 러시아의 어려운 경제 상황을 이용해, 부수입을 얻기 위해 필사적인 사용자들을 유인할 수 있었다고 지적한다. 체이널리시스 Reactor 이 사기가 얼마나 광범위하게 퍼졌는지를 보여준다.
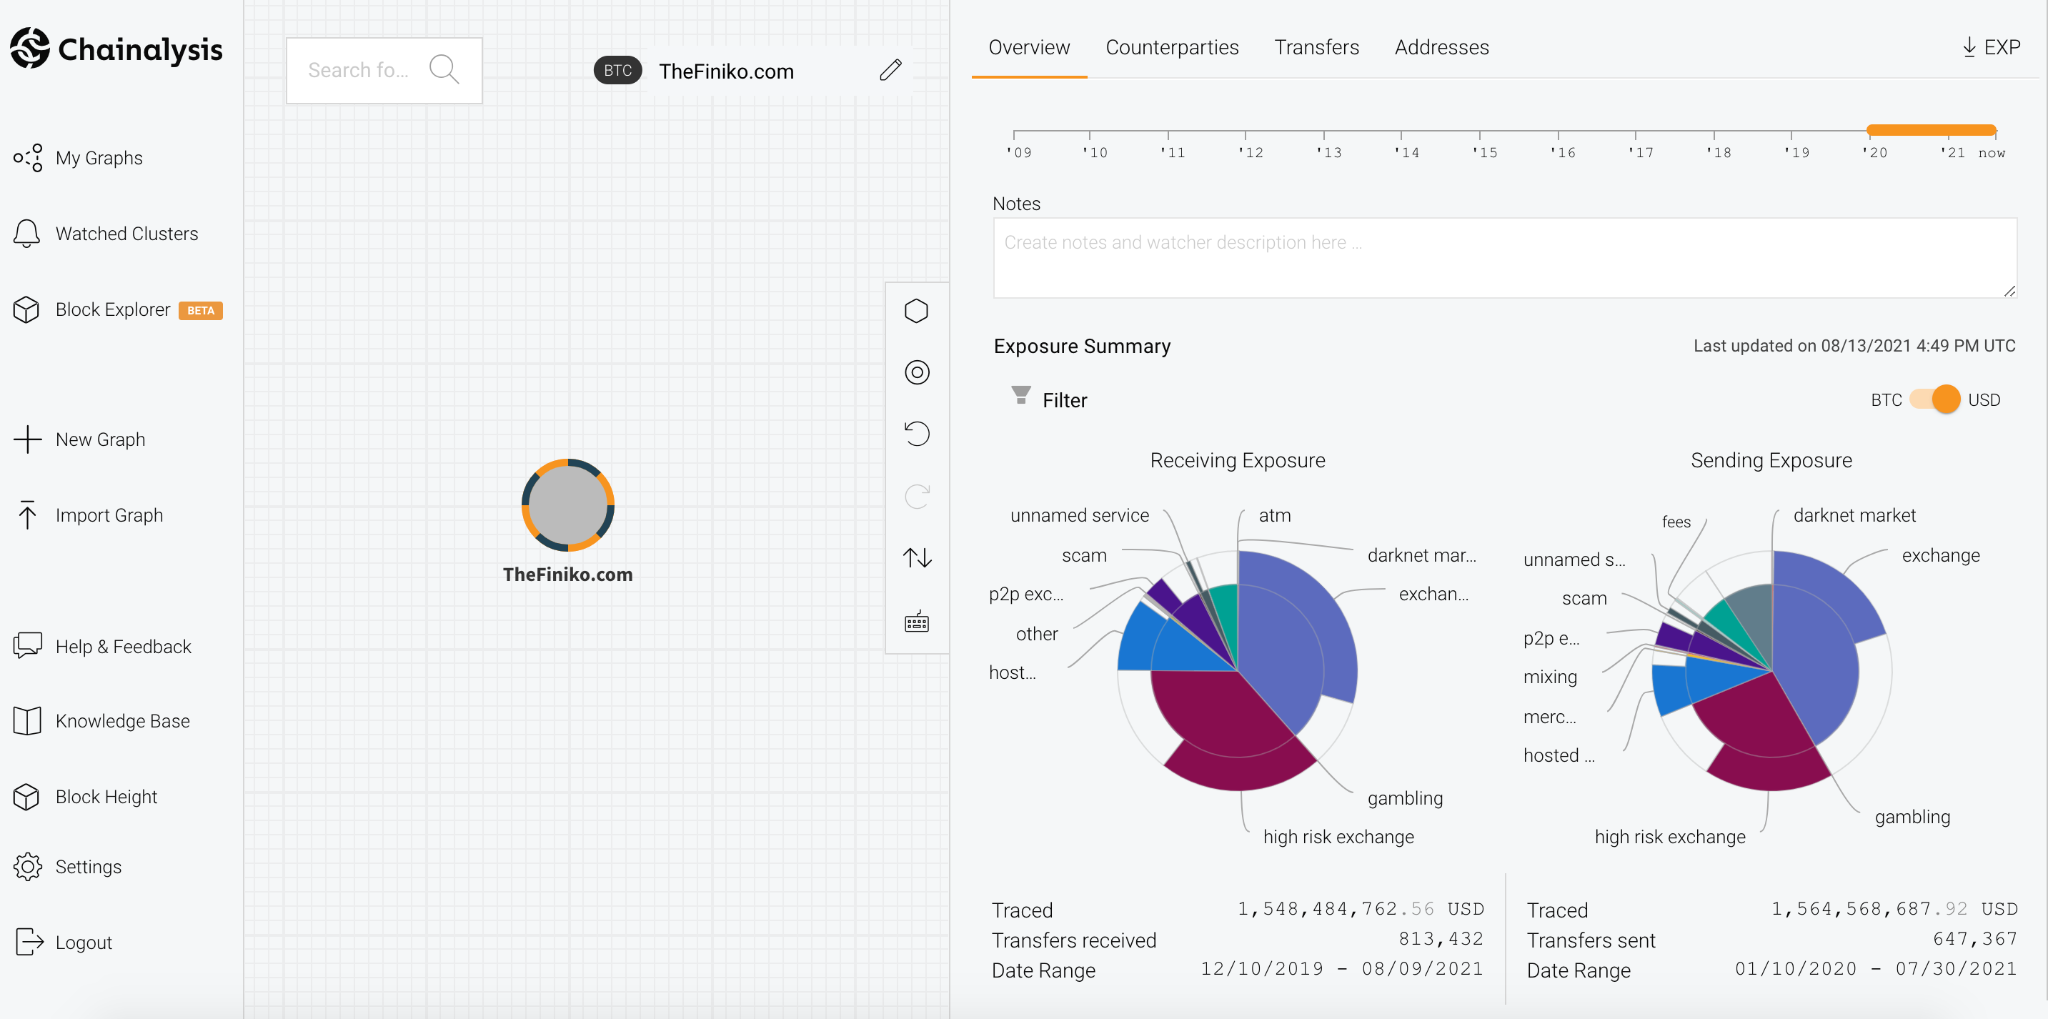
2019년 12월부터 2021년 8월까지, 피니코는 80만 건이 넘는 개별 입금을 통해 15억 달러 상당의 비트코인을 수령했다. 이러한 입금을 한 개별 피해자의 수가 몇 명인지, 또는 폰지 사기를 지속하기 위해 투자자들에게 지급된 금액이 15억 달러 중 얼마인지에 대해서는 불분명하지만, 피니코가 주로 러시아와 우크라이나를 중심으로 한 동유럽 가상자산 사용자들을 대상으로 자행된 대규모 사기 사건이라는 점은 분명합니다.
동유럽의 주소들 역시 사기 주소들로부터 막대한 자금을 수령하고 있는데, 이는 피해자뿐만 아니라 많은 사기 운영자들도 이 지역에 위치해 있음을 시사합니다.
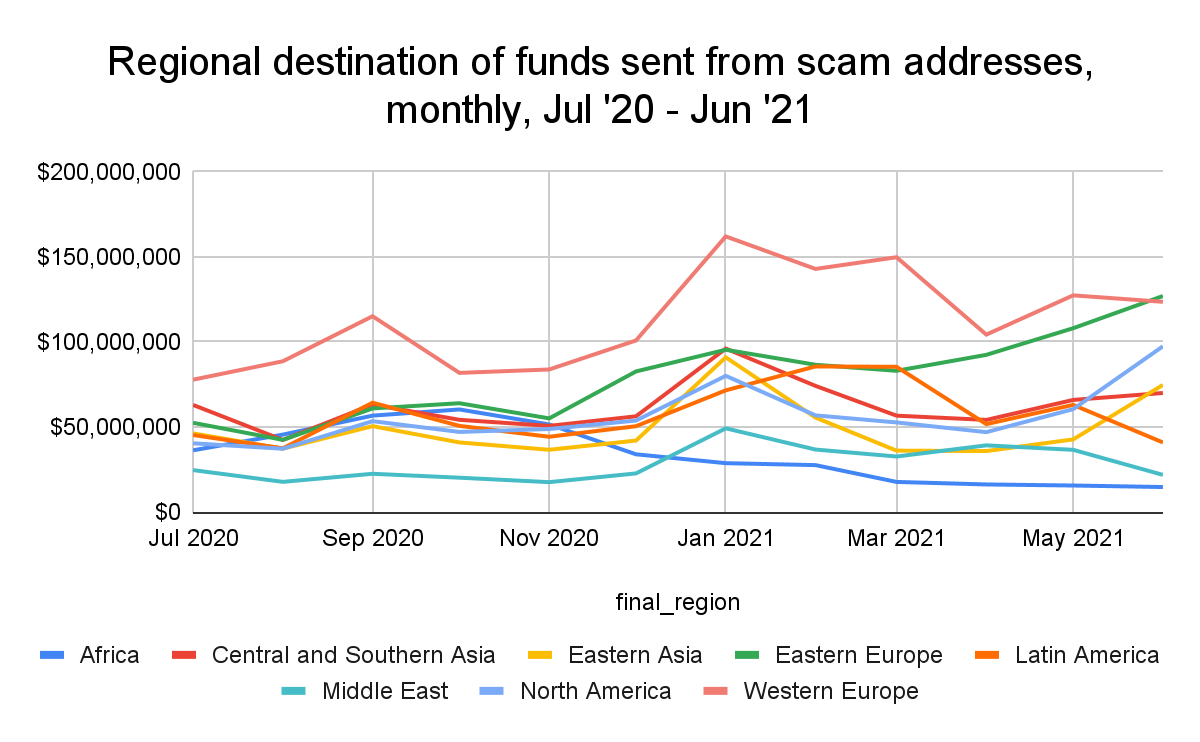
위의 차트는 지난 1년 동안 사기를 통해 가장 많은 가상자산 가치를 수령한 지역이 어떻게 변화했는지를 보여줍니다. 이 기간 동안 동유럽 주소들은 사기 주소들로부터 약 9억 5천만 달러 상당의 가상자산 를 수령하여, 서유럽에 이어 2위를 차지했습니다. 그러나 2021년 3월 이후 서유럽의 수령액이 감소하는 동안 동유럽의 월별 총액은 꾸준히 증가하여, 6월에는 사기를 통해 수령한 가상자산 규모에서 동유럽이 서유럽을 추월했습니다. 이 거래 금액의 절반 이상을 다시 한번 피니코(Finiko)가 차지하고 있습니다.
동유럽에 기반을 둔 주소들 역시 랜섬웨어와 관련된 주소들로부터 4,600만 달러라는 상당한 자금을 수령했으며, 이는 5,100만 달러를 기록한 서유럽에 이어 두 번째로 많은 금액입니다. 그러나 서유럽으로 유입된 것으로 분류된 랜섬웨어 자금 중 적어도 일부는 동유럽으로 귀속되어야 할 가능성이 높다고 판단됩니다. 당사의 지역별 귀속 분석은 가상자산 서비스로의 웹 트래픽을 기반으로 하므로, 두 지역이 동일한 서비스를 다수 사용하는 경우 거래량을 올바른 서비스에 귀속시키는 것이 더 어렵습니다. 아래 표는 중복이 가장 심한 지역을 보여 주며, 각 셀은 열에 표시된 지역이 웹 트래픽 1위를 차지하고, 행에 표시된 지역이 웹 트래픽 2위를 차지한 서비스의 수를 나타냅니다.
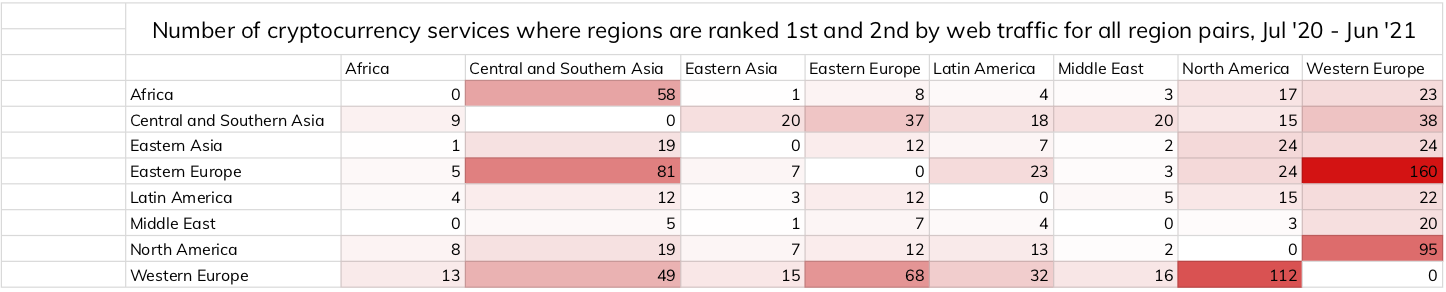
위에서 볼 수 있듯이, 동유럽과 서유럽은 어떤 두 지역 간보다도 중복 비율이 가장 높은 것으로 나타났습니다. 웹 트래픽 기준 서유럽이 1위, 동유럽이 2위를 기록한 서비스가 160개이며, 동유럽이 1위, 서유럽이 2위를 기록한 서비스가 68개입니다. 이러한 점으로 미루어 볼 때, 랜섬웨어 주소에서 서유럽으로 전송되는 것으로 분류된 ‘ 가상자산 ’ 값 중 일부는 실제로는 동유럽으로 전송되고 있을 가능성이 높다고 판단됩니다.
왜 우리는 그 반대가 아니라고 그렇게 확신할 수 있을까요? 앞서 다룬 바와 같이, 가장 활발하게 활동하는 랜섬웨어 변종 중 상당수는 러시아에 기반을 두거나 러시아와 연계된 사이버 범죄 조직과 관련이 있습니다. 예를 들어, 악명 높은 ‘Evil Corp’의 경우, 지도부가 러시아 정부와 연관이 있는 것으로 알려졌습니다. 하지만 랜섬웨어 운영자들이 자금을 인출하기 위해 어디로 송금하는지 살펴보는 것 외에도, 동유럽 사이버 범죄자들이 랜섬웨어 활동에서 얼마나 큰 비중을 차지하는지 파악할 수 있는 또 다른 방법이 있습니다. 러시아 및 기타 동유럽 국가들과 연계된 많은 랜섬웨어 변종에는 독립국가연합(CIS) 국가로 식별되는 운영 체제에서는 실행되지 않도록 하는 코드가 포함되어 있습니다. CIS는 구 소련 국가들로 구성된 정부 간 기구입니다. 아래 차트에서는 2018년부터 현재까지 매년 총 랜섬웨어 수익 중 ‘Evil Corp’와 연관된 변종이나 CIS 국가를 회피하도록 설계된 코드를 가진 변종에 얼마나 많은 금액이 유입되었는지 수치화하여 보여줍니다.
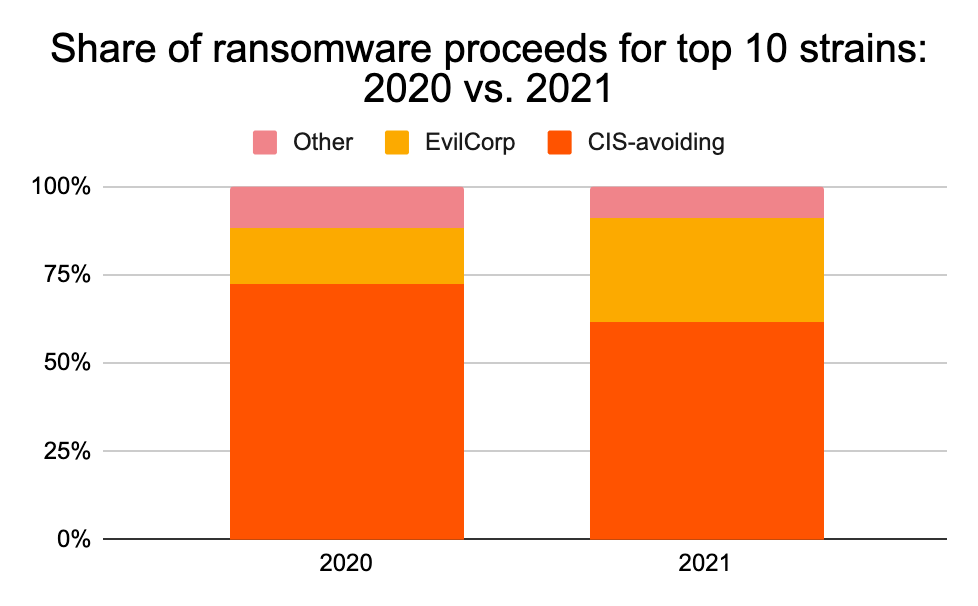
전반적으로, 조사 대상 기간 동안 상위 10개 랜섬웨어 변종 중 동유럽과 관련된 변종들이 전체 랜섬웨어 지불액의 90%를 차지했으며, 이 비중은 해마다 증가하는 추세입니다. 이 데이터를 통해 랜섬웨어와의 전쟁에서 중요한 단계는 동유럽 국가들의 법 집행 기관과 협력하여 현지 랜섬웨어 운영자들을 무력화하는 것임이 분명해집니다.
이 블로그는 2021년 ‘ 가상자산 의 지리’ 보고서의 미리보기입니다. 여기에서 가입하시면 전체 보고서를 다운로드하세요!


