이 블로그는 2022년 가상자산 보고서의 미리보기입니다. 여기에서 가입하세요 지금 바로 보고서를 다운로드하세요!
2021년은 북한 사이버 범죄자들에게는 유난히 호황을 누린 해였는데, 이들은 지난해 가상자산 플랫폼에 대해 최소 7차례의 공격을 감행해 약 4억 달러 상당의 디지털 자산을 탈취했습니다. 이러한 공격은 주로 투자 회사와 중앙화 거래소를 표적으로 삼았으며, 피싱 유인, 코드 악용, 악성코드, 정교한 사회공학 기법을 활용해 해당 기관들의 인터넷에 연결된 ‘핫’ 지갑에서 자금을 빼내 북한이 통제하는 주소로 이체했습니다. 북한이 자금을 확보하자마자, 이를 은폐하고 현금화하기 위한 치밀한 자금 세탁 과정을 시작했다.
이러한 복잡한 전술과 기법들로 인해 많은 보안 연구자들은 조선민주주의인민공화국(DPRK)의 사이버 공격 주체들을 ‘고급 지속적 위협(APT)’으로 규정하고 있습니다. 특히 ‘라자루스 그룹(Lazarus Group)’으로도 알려진 APT 38의 경우, 미국과 유엔의 제재를 받고 있는 북한의 주요 정보기관인 정찰총국이 주도하고 있습니다. 본 보고서에서는 공격자들을 보다 포괄적으로 ‘북한과 연계된 해커들’로 지칭하겠지만, 이러한 공격 중 상당수는 특히 라자루스 그룹에 의해 수행된 것으로 보입니다.
라자루스 그룹은 처음에 소니 픽처스 와 완나크라이(WannaCry) 사이버 공격으로 처음 악명을 떨쳤으나, 이후 가상자산 범죄에 주력해 왔으며, 이 전략은 엄청난 수익을 창출하는 것으로 입증되었습니다. 2018년부터 이 그룹은 매년 막대한 규모의 가상화폐를 탈취하고 세탁해 왔으며, 그 규모는 대개 2억 달러를 초과합니다. 가장 성공적이었던 개별 해킹 사례 중 하나는 쿠코인(KuCoin) 와 이름이 밝혀지지 않은 가상자산 거래소를 대상으로 한 공격 등 가장 성공적인 개별 해킹 사례들은 각각 2억 5천만 달러 이상의 순수익을 올렸습니다. 또한 유엔 안전보장이사회에 따르면, 이러한 해킹을 통해 창출된 수익은 북한의 북한의 대량살상무기(WMD) 및 탄도미사일 프로그램을 지원하는 데 사용되고 있다.
2021년, 북한의 해킹 활동이 다시 증가세를 보였다. 2020년부터 2021년까지 북한과 관련된 해킹 건수는 4건에서 7건으로 급증했으며, 이러한 해킹을 통해 탈취된 금액은 40% 증가했다.

흥미롭게도, 달러 가치 기준으로 볼 때 비트코인은 현재 북한이 탈취한 암호화폐의 4분의 1도 차지하지 못한다. 2021년에는 탈취된 자금 중 비트코인이 차지하는 비중이 20%에 불과했던 반면, ERC-20 토큰이나 알트코인이 22%를 차지했다. 또한 이더리움이 탈취된 자금의 58%를 차지하며 사상 처음으로 과반수를 기록하기도 했다.
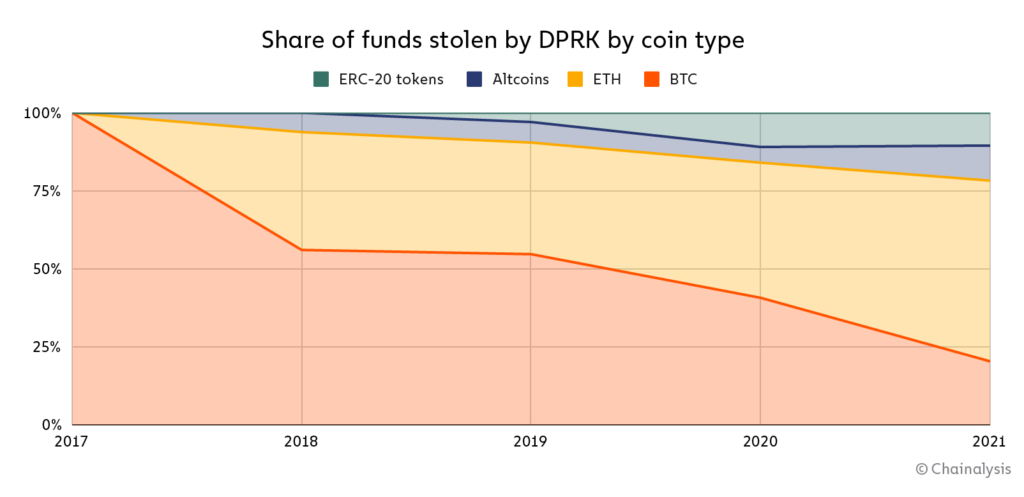
도난당한 암호화폐의 종류가 다양해짐에 따라, 북한의 ‘ 가상자산 ’ 자금세탁 작전의 복잡성도 필연적으로 증가했습니다. 오늘날 북한의 전형적인 자금세탁 과정은 다음과 같습니다:
- ERC-20 토큰과 알트코인은 탈중앙화 거래소(DEX)를 통해 이더로 교환됩니다.
- 이더는 혼합되어 있다
- Mixed Ether는 DEX를 통해 비트코인으로 교환됩니다.
- 비트코인 시세는 혼조세를 보이고 있다
- 혼합된 비트코인이 새로운 지갑으로 통합됩니다
- 비트코인은 아시아에 기반을 둔 가상자산 의 입금 주소로 전송되며, 이곳은 법정화폐로 환전할 수 있는 잠재적 출금처입니다.
실제로 2021년에는 북한과 연계된 주체들 사이에서 믹서 사용이 급증하는 현상을 관찰했다.

올해 북한에서 탈취한 자금의 65% 이상이 믹서를 통해 세탁되었으며, 이는 2020년의 42%와 2019년의 21%에서 증가한 수치로, 해당 위협 행위자들이 해가 갈수록 더욱 신중한 접근 방식을 취하고 있음을 시사한다.
왜 믹서를 사용할까요? 북한은 체계적인 자금 세탁을 자행하고 있으며, 수천 개의 주소에서 나온 암호화폐를 한데 모아 뒤섞는 소프트웨어 도구인 여러 믹서를 사용하는 것은, 불법적으로 취득한 암호화폐의 출처를 은폐하면서 법정화폐로 전환하려는 계산된 시도입니다.
왜 DeFi인가? DEX와 같은 DeFi 플랫폼은 다른 방법으로는 현금으로 전환하기 어려울 수 있는 다양한 ERC-20 토큰과 알트코인에 유동성을 제공합니다. DPRK가 이러한 코인을 ETH나 BTC로 교환하면 유동성이 훨씬 높아지며, 더 다양한 믹서와 거래소를 이용할 수 있게 됩니다. 게다가 DeFi 플랫폼은 사용자 자금을 보관하지 않으며, 많은 플랫폼이 고객 신원 확인(KYC) 정보를 수집하지 않기 때문에, 사이버 범죄자들은 자산이 동결되거나 신원이 노출될 우려 없이 이러한 플랫폼을 이용할 수 있습니다.
북한의 탈취 자금 비축분: 1억 7천만 달러 상당의 오래되고 세탁되지 않은 ‘ 가상자산 ’ 보유분
체이널리시스 북한이 관리하고 있으나 아직 관련 서비스를 통해 세탁되지 않은 1억 7천만 달러 규모의 현재 잔액을 확인했는데, 이는 2017년부터 2021년까지 발생한 49건의 별도 해킹 사건에서 탈취된 자금을 나타냅니다. 달러 가치 기준 잔액 상위 10건은 다음과 같습니다.

북한이 보유한 자금 총액 중 약 3,500만 달러는 2020년과 2021년에 발생한 공격에서 비롯된 것이다. 반면, 5,500만 달러 이상은 2016년에 자행된 공격에서 나온 것으로, 이는 북한이 6년이나 된 거액의 자금 세탁되지 않은 잔고를 보유하고 있음을 의미한다.
 이는 북한과 연계된 해커들이 훔친 암호화폐를 항상 신속하게 세탁 과정을 거쳐 이동시키지는 않는다는 것을 시사한다. 해커들이 왜 여전히 이 자금을 보유 중인지는 불분명하지만, 수사 당국의 관심이 사그라들기를 기다려 감시받지 않고 자금을 인출하려는 의도일 수도 있다.
그 이유가 무엇이든 간에, 북한이 이 자금을 얼마나 오랫동안 보유할 의향이 있는지는 시사하는 바가 크다. 이는 절박하고 성급한 계획이 아니라 신중한 계획이 있음을 시사하기 때문이다.
코인 스왑, 혼합, 통합, 현금화: 리퀴드닷컴(Liquid.com) 해킹 사건 이후 북한과 연계된 해커들이 9,100만 달러를 어떻게 세탁했는지
2021년 8월 19일, 리퀴드( 가상자산 ) 거래소인 Liquid.com은 권한이 없는 사용자가 리퀴드가 관리하는 일부 가상자산 지갑에 접근했다고 발표했다. 그 전날 밤, 67종의 ERC-20 토큰과 대량의 이더리움 및 비트코인이 해당 지갑에서 북한을 대리하는 세력이 통제하는 주소로 이체되었다.
이후 공격자는 탈중앙화 프로토콜을 이용해 다양한 ERC-20 토큰을 이더로 교환했습니다. 그런 다음 이더를 혼합하고, 혼합된 이더를 비트코인으로 교환한 뒤, 비트코인을 다시 혼합하여 새로운 지갑으로 통합한 후, 아시아에 기반을 둔 가상자산-to-fiat 거래소에 자금을 입금했습니다. 그 결과, 약 9,135만 달러 상당의 암호화폐 자산이 세탁되었습니다.
아래에서는 자금 세탁 과정의 각 단계를 체이널리시스 Reactor.
1단계: 도난당한 ERC-20 토큰이 탈중앙화 거래소(DEX)에서 이더로 교환됨:

다음으로, 새로 취득한 이더를 혼합한 뒤 다시 스왑했습니다.
2단계: DEX 및 CEX에 혼합 이더를 예치하여 비트코인으로 교환
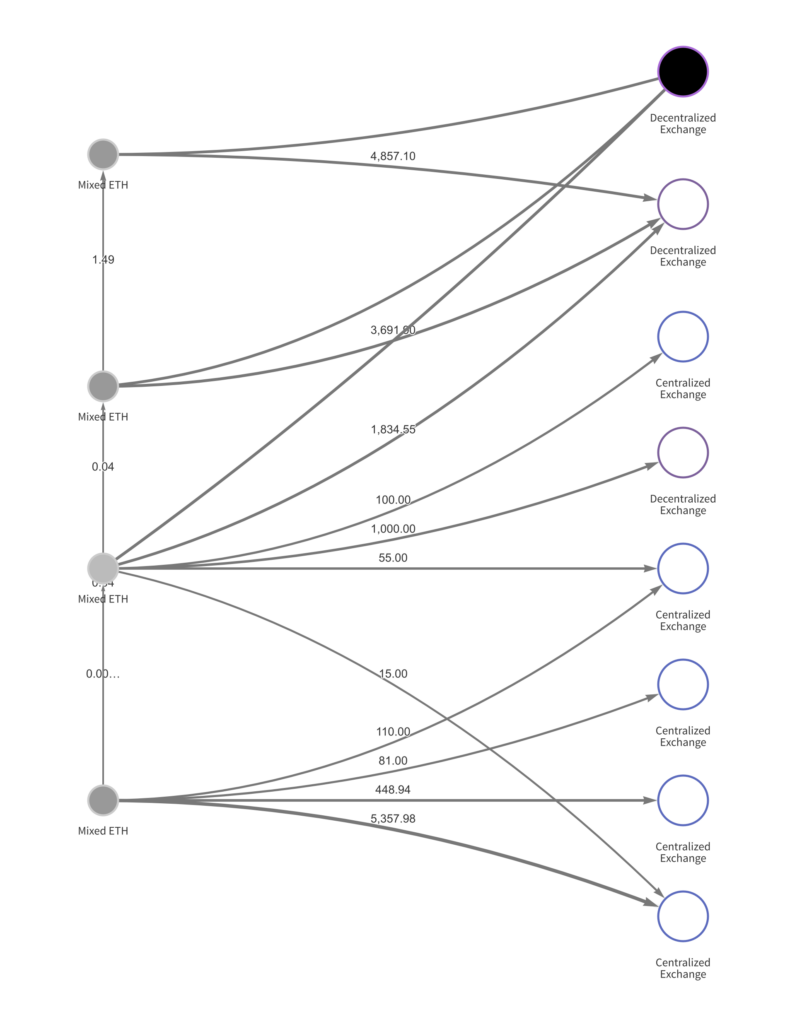
3단계: BTC로 교환된 후 도난 자금의 이동

이 과정이 끝나면 공격자들은 비트코인을 주로 아시아에 기반을 둔 중앙화된 거래소로 옮기며, 그곳에서 중국 위안화와 같은 법정화폐로 환전할 가능성이 높습니다. 이를 통해 공격자들은 해킹을 통해 얻은 현금을 마침내 인출할 수 있게 됩니다.
북한: 사이버 보안( 가상자산 ) 업계에 대한 고도의 지속적 위협
이러한 행동들을 종합해 보면, 대규모로 ‘ 가상자산 ’를 이용한 범죄를 조장하는 한 국가의 실체가 드러납니다. 체계적이고 정교한 수법을 구사하는 북한 정부는—라자루스 그룹이든 다른 범죄 조직이든—2021년 사이버 보안( 가상자산 ) 업계에 대한 ‘고도로 정교한 지속적 위협(APT)’으로 확고히 자리매김했습니다.
그럼에도 불구하고, 많은 암호화폐가 지닌 본질적인 투명성은 해결의 실마리를 제시합니다. 블록체인 분석 도구를 활용하면, 컴플라이언스 팀, 범죄 수사관, 해킹 피해자들은 도난당한 자금의 이동 경로를 추적하고, 자산을 동결하거나 압류할 기회를 포착하며, 범죄자들에게 그 죄에 대한 책임을 물을 수 있습니다.
이 블로그는 2022년 가상자산 보고서의 미리보기입니다. 여기에서 가입하세요 지금 바로 보고서를 다운로드하세요!
이 웹사이트에는 links 이 관리하지 않는 제3자 사이트로의 링크가 포함되어 있습니다. 체이널리시스, Inc. 또는 그 계열사(이하 총칭하여 “체이널리시스”)의 통제 하에 있지 않은 제3자 사이트로의 링크([email protected])를 포함하고 있습니다. 이러한 정보에 대한 접근이 해당 사이트 또는 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하는 것은 아닙니다 체이널리시스 해당 사이트나 그 운영자와의 제휴, 지지, 승인 또는 추천을 의미하지 않으며, 체이널리시스 해당 사이트에 게시된 제품, 서비스 또는 기타 콘텐츠에 대해 책임을 지지 않습니다.


