2023년 11월 30일 업데이트: 미국과 일본이 한국에 동참해 킴수키에 대한 제재를 가했다
2023년 11월 30일, 미국의 대외자산통제국(OFAC) (OFAC)과 일본 외무성은 한국 외교부와 함께 킴수키에 대한 제재를 가했다. 미국 재무부는 은 이번 제재 지정과 관련된 보도자료에서 킴수키의 사이버 첩보 활동과 북한의 핵무기 프로그램 지원에 있어 그가 수행한 역할을 강조했다. 세 나라는 모두 북한의 무기 프로그램과 관련된 다른 여러 개인 및 단체에 대해서도 제재를 가했으며, 이들 중 일부는 호주 외무부로부터도 제재를 받았다.
OFAC의 가상자산 목록에 등재된 킴수키(Kimsuky)의 식별 정보에는 여러 웹사이트와 이메일 주소가 포함되어 있었으나, 지난 6월 한국의 제재 지정과 달리 주소는 포함되어 있지 않았다.
아래의 원본 블로그 게시물에서 더 자세히 설명했듯이, 킴수키(Kimsuky)의 ‘ 가상자산 ’ 활용 방식은 라자루스 그룹(Lazarus Group)과 같은 다른 북한 해킹 조직들의 활동과는 다릅니다. 킴수키는 ‘ 가상자산 ’를 훔쳐 정부에 전달하기보다는, ‘ 가상자산 ’를 확보하여(때로는 채굴이나 준합법적인 서비스를 통해, 때로는 갈취 캠페인과 같은 악의적인 활동을 통해) 주로 북한 정권을 대신해 정보를 수집하는 데 초점을 맞춘 다른 작전에 자금을 조달합니다. 프루프포인트 수석 위협 연구원 그렉 레스뉴위치(Greg Lesnewich)는 킴수키의 가상자산 활동에 대해 자세히 설명하고, 오늘날의 국제적 노력이 왜 그토록 중요한지 설명해 주었다.
“다른 북한 작전들과는 달리, ‘김수키’ 산하 조직들은 자금을 정권이 다른 곳에 직접 사용하도록 전달하는 대신, 전략적 정보 수집을 지원하기 위한 자체 작전 자금 조달에 암호화폐를 활용하고 있다. 북한 행위자들이 암호화폐를 확보하고 사용하려는 방식은 계속해서 다양해지고 그 속도도 빨라지고 있으므로, 그들의 활동을 저지하고 대응하기 위해 제재가 정기적으로 적용되고 있는 것은 고무적인 일이다.”
원본 블로그: 2023년 6월 1일, 한국 외교부로부터 제재를 받은 Kimsuky
2023년 6월 1일, 대한민국 외교부(MOFA)는 김수키(Kimsuky)라는 북한 해킹 단체를 제재 대상으로 지정하고, 해당 조직의 식별자로 가상자산 주소 두 곳을 포함시켰습니다. 또한 외교부는 한국 국가정보원(NIS) 및 경찰청(NPA)은 물론, 미국의 연방수사국( 조사 , FBI), 국무부, 국가안보국(NSA)과 협력하여 공동 권고문 발행했다.
Kimsuky란 무엇인가요?
적어도 2012년부터 활동해 온, ‘킴수키’ 는 북한에 기반을 둔 사이버 첩보 조직으로, 북한 정부를 대신해 무기 및 위성 개발 관련 기술과 외교 정책 정보를 탈취한 것으로 알려져 있습니다. 킴수키의 정보 수집 활동은 정부(특히 한국 정부), 정치 단체, 학술 기관을 대상으로 이루어졌습니다. 또한 킴수키는 자금을 조달하기 위한 목적으로 추정되는 사기, 절도, 암호화폐 채굴 강탈(크립토재킹), 성적인 협박(섹스토션) 등의 수법을 민간인을 대상으로 사용해 왔습니다.
Kimsuky의 ‘ 가상자산 ’ 활동 분석
많은 경우, Kimsuky는 거래 내역을 은폐하기 위해 ‘ 가상자산 ’를 활용해 왔습니다. Proofpoint의 선임 위협 연구원인 그렉 레스네위치(Greg Lesnewich)에 따르면 프루프포인트(Proofpoint)의 수석 위협 연구원인 그렉 레스네위치(Greg Lesnewich)는 “ 가상자산 와 관련된 Kimsuky의 활동은 북한의 ‘주체(juche)’ 즉 자립이라는 문화적 신조를 반영하고 있다. 운영자들은 자금을 조성하고 세탁하기 위해 암호화폐 채굴을 했으며, 비트코인이나 이더리움으로 대금을 받기 위해 준합법적인 서비스를 운영했고, 가상자산 기관은 물론 개인을 대상으로 한 성협박 캠페인을 통해 드물게 악성 활동을 수행해 왔다”고 말했다. 마찬가지로, 만디언트(Mandiant) 구글 클라우드의 수석 분석가인 조셉 도브슨은 킴스키(Kimsuky)가 “주로 도난당한 가상자산 를 활용해 공격적인 사이버 작전에 자금을 조달하고 있다… 토큰 피싱, 크립토재킹, 그리고 기회주의적인 지갑 탈취를 통해”라고 지적했습니다.
한국 외교부가 목록에 포함시킨 두 개의 주소는 bc1qmkh9s8qju9tkk2qckcz79we2084h2ckeqxylnq와 bc1qu9303km9mnq03hxehvtf2tzchvmkqnzyzm928d입니다. 체이널리시스 Reactor 아래 그래프에서는 이 두 주소의 활동 중 일부를 확인할 수 있으며, 여기에는 주요 거래소 및 채굴 풀과의 거래가 포함되어 있습니다.
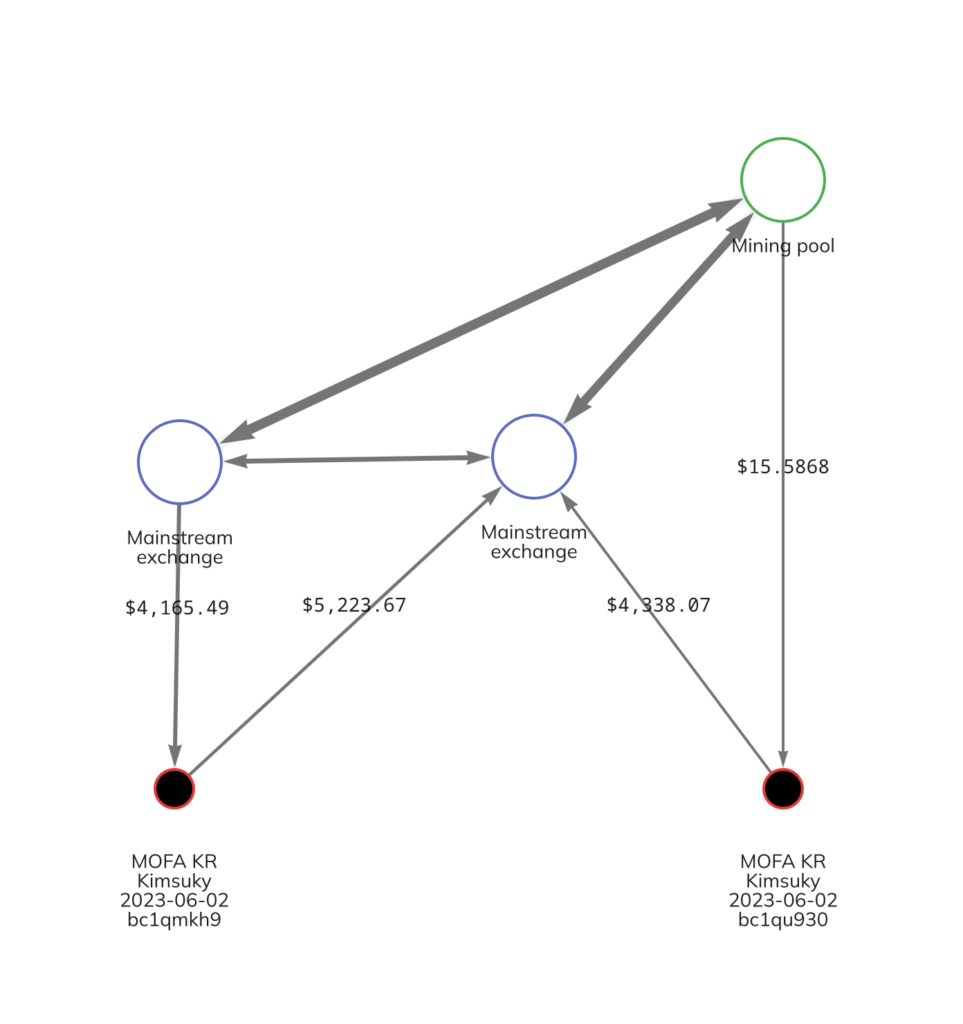
외교부는 이 ‘킴수키’ 지갑들이 어떤 불법 활동에 사용되었는지 구체적으로 밝히지는 않았으나, 해당 지갑들의 온체인 활동에서 몇 가지 단서를 찾을 수 있다. 아래 스크린샷은 외교부가 확인한 ‘킴수키’ 주소 중 하나에 대한 일련의 거래 내역을 보여준다.

가상자산 와 같이 소액이지만 비슷한 규모의 금액이 지속적으로 입금되는 것은, Kimsuky가 성착취 또는 협박 캠페인과 관련하여 피해자들에게 요구한 대가를 반영한 것일 수 있습니다. 이러한 캠페인은 일반적으로 ‘스프레이 앤 프레이(spray and pray)’ 방식을 통해 확산되는데, 협박자는 수천 명의 개인에게 이메일을 보내, 수신자에게 불리한 성적 자료를 공개하겠다고 위협하며(분명히 말해, 협박자는 대개 실제로 해당 자료를 보유하고 있지 않습니다), 협박자의 비트코인 주소로 소액의 비트코인을 지불하지 않으면 자료를 공개하겠다고 협박합니다. 아래에서 이러한 협박 이메일의 한 예시를 확인할 수 있습니다.
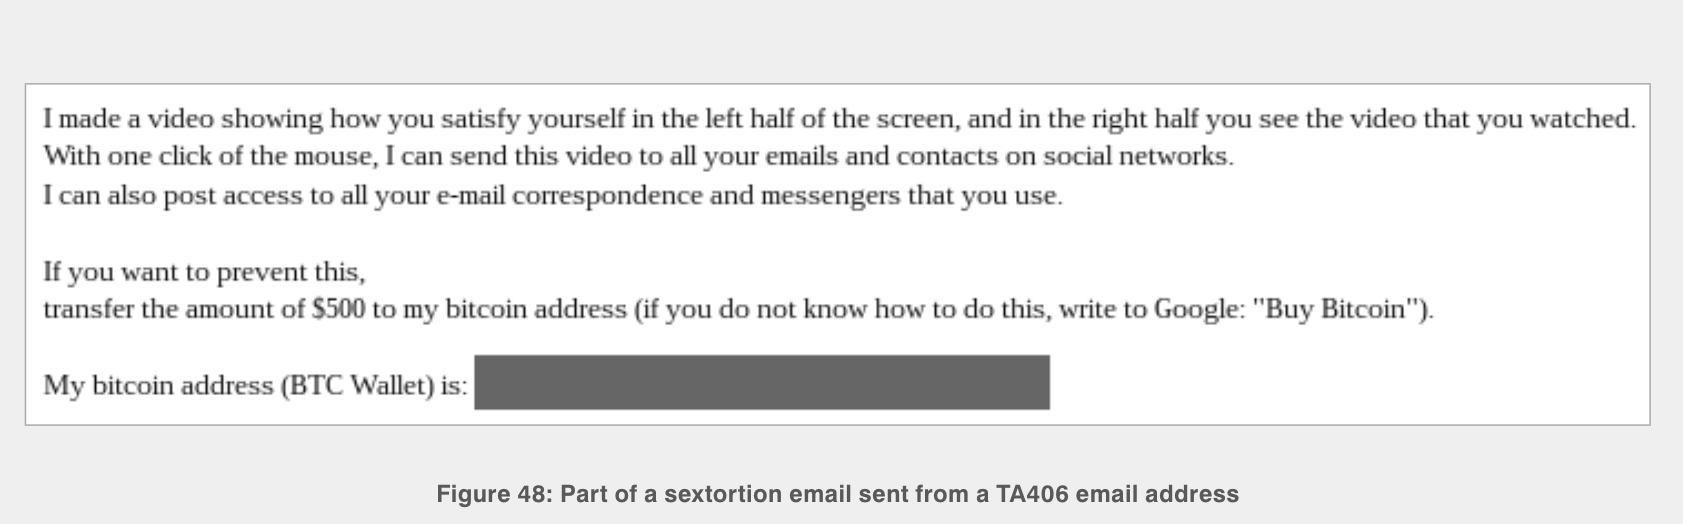
출처: Proofpoint
하지만 이러한 지불이 사기 행위의 결과일 가능성도 있습니다. 보안 연구원들은 Kimsuky가 때때로 가짜 자선 모금 활동을 벌이며, 피해자들이 마치 가상자산 한국의 비정부기구(NGO)에 기부하고 있다고 믿게 만들기도 했다.
우리의 ‘ Reactor ’ 그래프에서도 Kimsuky가 채굴 풀과 상호작용하는 모습이 나타납니다. 이는 자금 세탁 시도를 반영할 수 있는데, 보안 연구원들도 지적했듯이 김수키(Kimsuky)와 같은 북한 해킹 그룹들이 때때로 불법적으로 획득한 비트코인 캐시( 가상자산 )를 채굴 풀이나 해싱 서비스로 보내고, 그 대가로 갓 채굴된 깨끗한 비트코인( 가상자산 )을 받는 경우가 있다는 점을 지적한 바 있습니다.
북한의 사이버 범죄 감시
이 두 개의 제재 대상 주소는 악의적인 사이버 범죄에 이용되는 가상자산 의 극히 일부에 불과하지만, 그럼에도 불구하고 법 집행 기관이 온체인 활동과 북한 조직들의 악용 전술을 감시할 필요가 있음을 보여줍니다. 체이널리시스저희는 가상자산 를 이용한 범죄를 줄이기 위한 외교부(MOFA)와 미국 정부의 조치를 높이 평가합니다. 새로운 정보가 입수되는 대로 계속해서 업데이트를 제공할 예정이며, 확인된 주소들을 당사 제품군 내에서 제재 대상 기관과 관련된 것으로 표시해 두었습니다.
본 자료는 정보 제공만을 목적으로 하며, 법률, 세무, 금융 또는 투자 자문을 제공하기 위한 것이 아닙니다. 수신자는 이러한 유형의 결정을 내리기 전에 본인의 자문가와 상담해야 합니다. 체이널리시스 는 수신자가 본 자료를 이용함에 따라 내린 어떠한 결정이나 기타 행위 또는 부작위에 대해서도 어떠한 책임도 지지 않습니다.
체이널리시스 본 보고서에 포함된 정보의 정확성, 완전성, 시의성, 적합성 또는 유효성을 보장하거나 보증하지 않으며, 해당 자료의 어느 부분에서든 발생하는 오류, 누락 또는 기타 부정확성으로 인해 제기되는 어떠한 청구에 대해서도 책임을 지지 않습니다.


